なぜAIは「3時間未満」で企業の特権を奪えたのか?自律型攻撃基盤ARTEXとサプライチェーン侵害の全貌
YouTubeポッドキャスト本編(動画・音声)はこちら:なぜAIは「3時間未満」で企業の特権を奪えたのか?自律型攻撃基盤ARTEXとサプライチェーン侵害の全貌
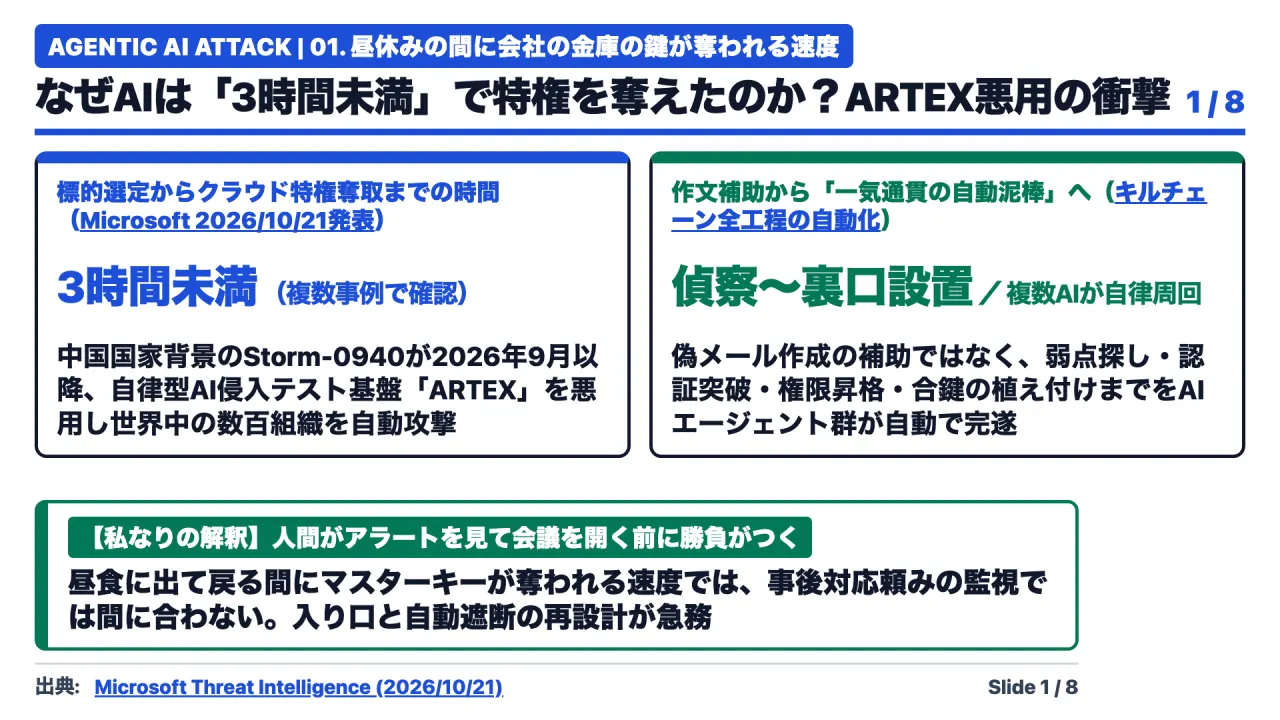
図1は放送時の説明資料(Slide 01)です。
お昼の十二時にオフィスを出て、近所でゆっくり定食を食べて、コーヒーを一杯飲んで午後三時前に自分の席へ戻ってきたら、会社のシステム全体のマスターキーがすでに泥棒に奪われていて、しかも裏口に新しい合鍵まで勝手に作られていた。いやちょっと待ってくださいよ、こっちはまだ食後のコーヒーを飲み終わったばかりなのに、もう勝負がついているんですか、と。
もちろんこのランチの話は状況をイメージするためのたとえ話ですが、いま世界中のセキュリティ現場が冷や汗をかいているのは、まさにこの「三時間未満」というスピードの現実です。
こんにちは、限界コンサルおじです。今日は、二〇二六年十月二十一日にMicrosoftの脅威インテリジェンス部門が公表した緊急レポートを起点に、自律型エーアイを使ったサイバー攻撃の裏側と、私たちが明日から会社の鍵をどう守るべきかを、専門用語の暗記なしで楽しく深掘りしていきます。
今回の主役は、アルテックスと呼ばれるオープンソースの自動侵入テストツールです。本来は「自分の会社のシステムに弱点がないか」をエーアイに自動で点検させるための診断道具として公開されました。
ところが、中国政府と連携していると評価される攻撃グループ、ストーム・ゼロキューヨンゼロが、二〇二六年九月以降、このアルテックスを悪用して世界中の数百の企業や組織に自動攻撃を仕掛けていたことが分かったのです。
これまで「エーアイがハッカーに悪用される」と聞くと、せいぜい自然な日本語の偽メールを作らせたり、プログラムの下書きを手伝わせたりするくらいだろう、と思っていませんでしたか。私も最初は「まあ、優秀な作文アシスタントが増えたくらいかな」とタカをくくっていたんです。
ところが今回のアルテックスは、作文どころではありません。入り口の弱点探しから、鍵の突破、社内での権限アップ、そして追い出されないための裏口づくりまで、泥棒の仕事を一から十までエーアイのチームが自動で回してしまったのです。
しかも複数の事例で、最初の標的選びからクラウドの最高権限を奪うまでにかかった時間が、なんと三時間未満でした。今日はこのカラクリを、順番に丸裸にしていきます。
前提の整理と全体の見取り図(何をすべきかの全体像)
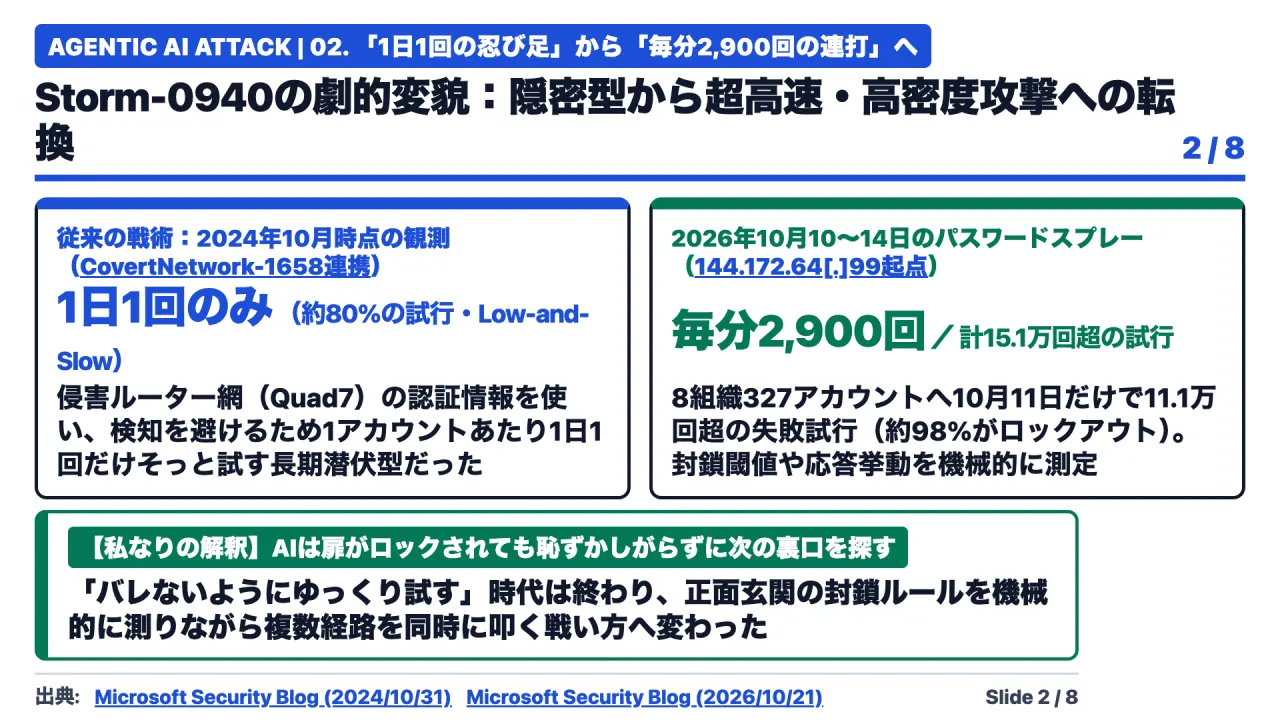
図2は放送時の説明資料(Slide 02)です。
まずは、相手の戦い方がどう変わったのかを比べてみましょう。二〇二四年十月時点のMicrosoftの分析を振り返ると、当時のストーム・ゼロキューヨンゼロは、乗っ取られた家庭用ルーターなどのネットワークから流れてくる認証情報を使っていました。
そのときの合言葉は、ロー・アンド・スロー、つまり「低く、ゆっくり」です。警備員に気づかれないように、全体の約八割のケースで「一つのアカウントにつき一日一回だけ」そっとドアノブを回してみる、という気の遠くなるような忍び足だったのです。
ところが、二〇二六年九月以降、アルテックスを手にした彼らは、この忍び足をあっさり捨てました。十月十日から十四日にかけて観測された第一段階の攻撃では、八つの組織の三百二十七個のアカウントに対して、合計十五万一千回以上のログイン失敗を記録しました。
ピークとなった十月十一日には、なんと一分間に二千九百回、一日だけで十一万一千回以上もドアをガチャガチャと叩き続け、約九十八パーセントがアカウントのロックアウト、つまり扉の自動封鎖という応答だったのです。
これを聞くと、「なんだ、扉がロックされただけで、中に入れていないじゃないか。エーアイのくせにずいぶん不器用な力技だな」とツッコミたくなりますよね。
でも、ここが一番怖いところなんです。エーアイは疲れないし、恥ずかしがりもしません。
「何回叩いたら扉がロックされるのか」「どの入り口なら反応が違うのか」というビルの警備ルールを、一分間に二千九百回のスピードで機械的にテストしていただけなのです。そして、正面玄関のドアノブを派手に揺さぶっている裏で、別の入り口から驚くほど鮮やかな侵入を進めていました。
第1章:海外一次データが示す現場の変化
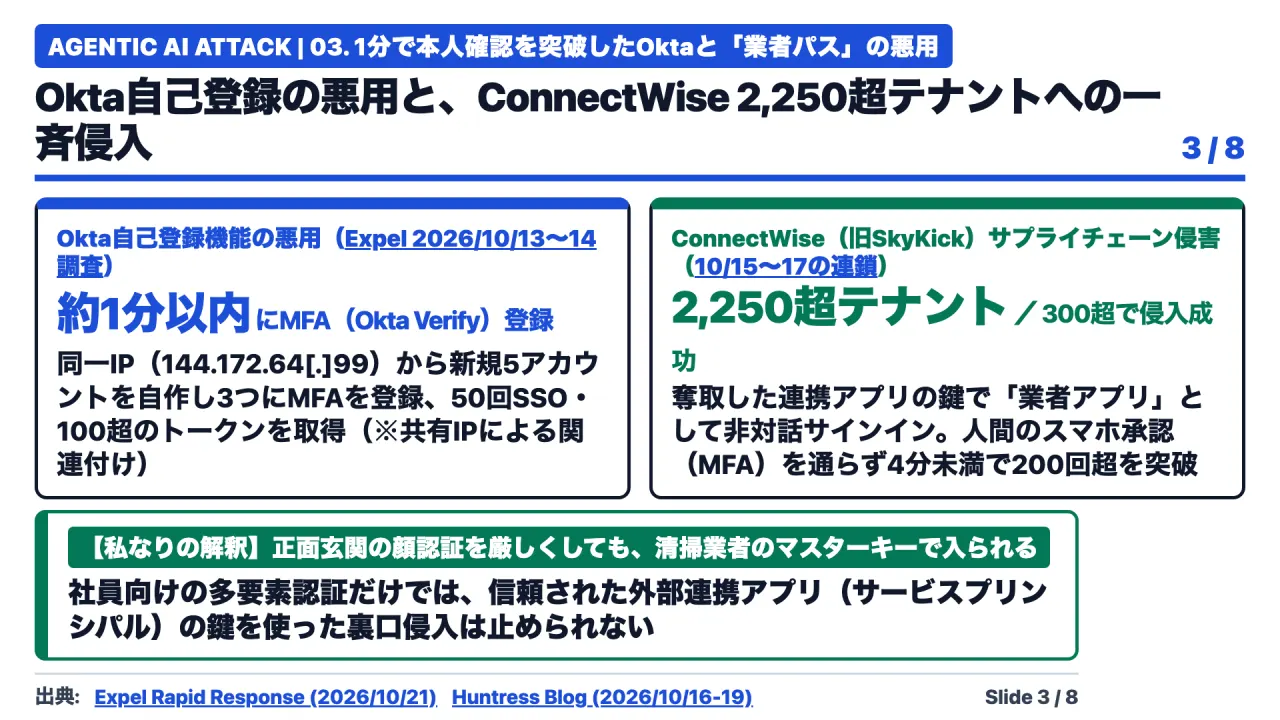
図3は放送時の説明資料(Slide 03)です。
その別の入り口を捉えたのが、セキュリティ企業エクスペルが十月二十一日に公表した調査レポートです。十月十三日から十四日にかけて、先ほどのパスワード総当たりとまったく同じ通信元アドレスから、ある企業のオクタというログイン管理システムが狙われました。
ここで攻撃者は、既存の社員のパスワードを盗んだのではありません。なんと、その企業の設定で開いたままになっていた「アカウントの自己登録機能」を使って、新しく五人分のアカウントを自分で作ってしまったのです。
しかも驚くのはそこからです。アカウントを有効にしてから、わずか約一分以内に、そのうち三つのアカウントへ「オクタ・ベリファイ」という多要素認証、つまりスマホなどを使った本人確認ツールまで自動で登録してしまいました。
ホテルのロビーにふらっと入ってきて、フロントのタブレットで勝手に宿泊者名簿に自分の名前を書き、「本人確認も完了しました!」と一分で正規のルームキーを発行させてしまったようなものです。
その後、作ったアカウントの一つから本番や検証用のシステムへ五十回もシングルサインオンを繰り返し、百個以上の通行証トークンを手に入れていました。なお、エクスペルは分析上の誠実な注意点として、このオクタへの攻撃とストーム・ゼロキューヨンゼロを結びつけているのは共通の通信元アドレスであり、オクタの記録だけではアルテックスが使われたと直接証明まではできない、と正確に区別しています。
この事実と推測を分ける姿勢も、私たちが学ぶべき大事なポイントです。
そして十月十五日から十七日にかけて起きた第三段階が、世界中を震撼させたコネクトワイズのサプライチェーン侵害です。Microsoftとハントレスの調査によると、ストーム・ゼロキューヨンゼロは、企業のパソコンやクラウドを管理・バックアップする大手サービス、コネクトワイズ・クラウド・バックアップ、旧スカイキックの連携アプリの秘密の鍵を奪い取りました。
そしてアルテックスを使い、その鍵で一分間に最大二千九百回のスピードで、二千二百五十以上の顧客のMicrosoft・サンロクゴ環境へ一斉にアクセスを試みたのです。ハントレスが観測した範囲だけでも、約一千の環境でアクセスが試みられ、三百以上の環境で実際に突破が成功してしまいました。
なぜ、多要素認証を入れていた企業まで突破されたのでしょうか。答えはシンプルです。
今回は「人間の社員」としてログインしたのではなく、最初から会社が信頼して出入りを許可していた「外部の点検業者アプリ」として裏口から入ったからです。ビルの正面玄関で社員証と顔認証をどれだけ厳しくしても、夜間清掃業者のマスターキーが盗まれたら、顔認証なしでスッと入られてしまいますよね。
システムの世界でも、アプリ同士の自動通信には人間向けのスマホ承認画面が出ないため、四分未満で二百回以上という猛スピードで素通りしてしまったのです。
さらに背筋が凍るのが、侵入した直後の「五分間」の動きです。ハントレスが公開した十月十五日の実際の顧客環境の記録を見てみましょう。
午前三時四十四分から四十九分までのわずか五分間に、侵入に使われたコネクトワイズの管理アプリは、まず自分自身に「全体管理者」という会社で一番強い王様の権限を与えました。そしてすぐさま、パイソンというプログラム言語のスクリプトを走らせて、その会社の中にあった「まったく別の二つの管理アプリ」に、二〇二八年まで使える新しい秘密の合鍵、つまりシークレットを勝手に追加してしまったのです。
これを受けて、コネクトワイズ側は十月十七日に問題となった七つのアプリ接続を無効化しました。すると現場の担当者は、「よし、業者さんが大元のアプリを止めてくれたから、もう安心だ!
」と胸をなでおろしたくなりますよね。いや待て待て、と。
ここが最大の落とし穴です。エクスペルやハントレスが強く警告している通り、業者が止めたのは「最初に盗まれた清掃業者のカードキー」だけです。
泥棒がビルに入った五分間のうちに、社内の別のロッカーや通用口のアプリに勝手に登録した「二〇二八年まで使える合鍵」は、私たちが自分の手で探して消さない限り、今日も元気に生き残っているのです。
実は私自身も昔、これとそっくりな冷や汗モノの失敗をやらかしたことがあります。あるシステム改修の現場で、古い業務委託用のテストアカウントを停止したとき、「よし、大元のアカウントを無効化したから作業完了!
」とドヤ顔で定時退社したんです。ところが翌朝出社したら、そのアカウントから過去に発行して別バッチ処理に埋め込んでいた連携用のキーが生きていて、夜中にテスト用のダミーデータが本番の一覧画面にズラッと流れ込んでしまい、朝から関係各所に平謝りして回りました。
入り口の看板を閉めても、中で配った合鍵を回収しなければ閉めたことにはならない。今回の五分間の工作は、まさにそれを世界規模で突いてきたわけです。
第2章:技術的・構造的な仕組みと落とし穴
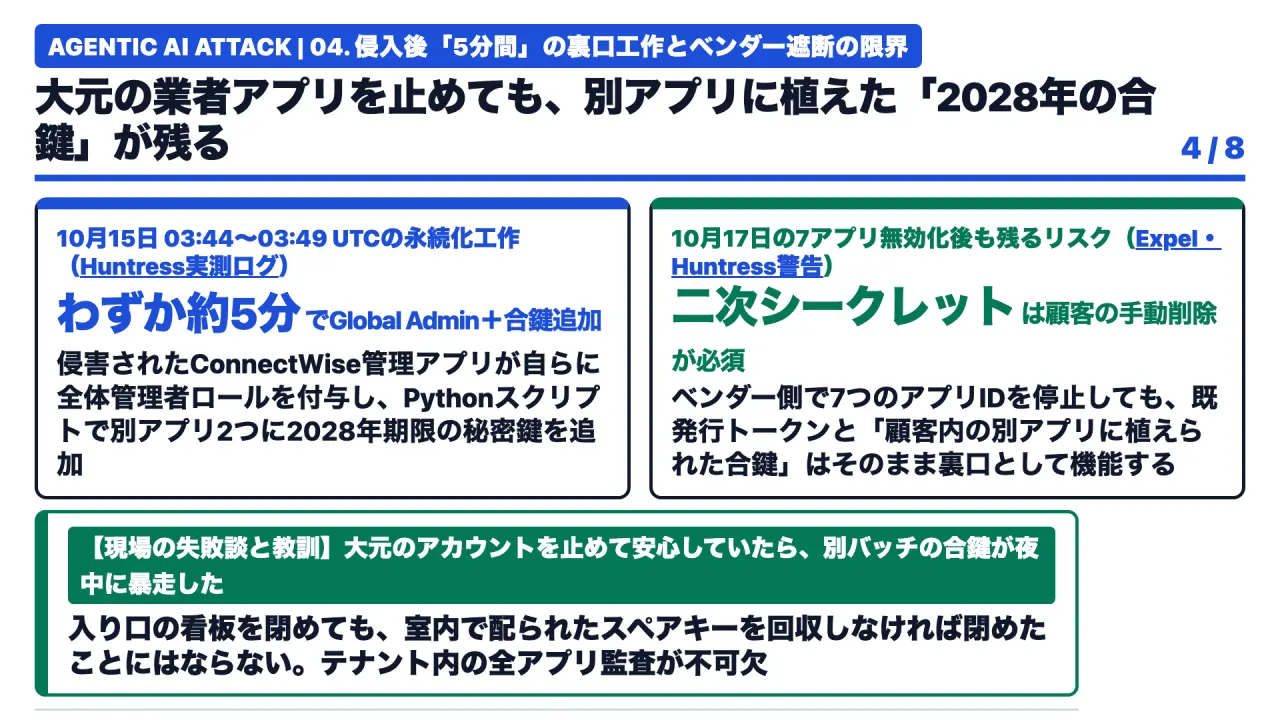
図4は放送時の説明資料(Slide 04)です。
ここで疑問が湧いてきます。これまでにも、大規模言語モデルを使った自動ハッキングの実験はたくさんありました。
でも従来のエーアイは、調査が長引くとすぐに記憶がごちゃごちゃになって、同じ場所を何回も調べたり、存在しないサーバーを勝手に妄想して袋小路に迷い込んだりしていたのです。では、中国のエンジニア、オータム・トゥエンティセブン氏が開発し、二〇二六年九月三日に百度のセキュリティ大会で優勝した「アルテックス」は、なぜ迷子にならずに三時間未満でゴールまでたどり着けるのでしょうか。
公開されていたアルテックスの設計文書とソースコードを読み解くと、その秘密は「二つの地図を分ける二重グラフ構造」と「四種類のエーアイの役割分担」にあります。アルテックスは、見つけた情報を一つのメモ帳にまとめて書くのをやめました。
代わりに、一つ目の「資産グラフ」という地図には、ドメインや通信アドレス、動いている窓口といった「動かない事実の台帳」だけを記録します。しかも、この台帳の整理や重複チェックは、エーアイではなく確定的なプログラムが機械的に処理します。
エーアイが勝手な思い込みで台帳を書き換えることができないため、何時間動いても地図が絶対に壊れないのです。
そして二つ目の「探索グラフ」という地図には、「この目標のために、この意図で試し、この証拠を見つけた」という捜査の推理ルートを記録します。この二つの地図をアンカーというピンで留めたうえで、目標を分解するゴールズ、未着手のルートにだけ指示を出すプランナー、三体同時に手を動かしてツールを実行するワーカー、そして人間と対話するメインエージェントの四役がバトンを回し続けます。
韓国のセキュリティ企業アンラボがインターネットから隔離した実験室で行った検証では、人間が「どこを狙うか」「何を達成したいか」「許される範囲」の三つだけを与えたところ、アルテックスはアパッチ・アクティブエムキューというソフトの弱点を自分で突いて公開サーバーへ入り込み、そこから社内ネットワークを自動で探索して、人間の手を一切借りずに社内にある別の四台のコンピューターへ遠隔命令を送ることに成功しました。アンラボによれば、十月十四日時点でインターネット上に公開されたままのアルテックス関連アドレスは約九百個にのぼり、分析した六百個のうち九割以上がアメリカ、中国、香港、シンガポールに集中していました。
さらに驚くべきは、アルテックスに組み込まれた「安全ブレーキ」の脆さです。設計仕様を見ると、本来は政府や教育機関へのスキャンや、データを消す危険な命令を止める「承認ゲート」が用意されています。
ところが、その安全ルールはプログラムに固定されておらず、データベースの設定画面からワンクリックで消せるようになっています。しかも、確認が必要な操作を別のエーアイに審査させる機能を使った場合、もし十五秒以内に返事が来なかったり通信エラーが起きたりすると、なんと初期設定で「許可、つまり素通り」になるよう書かれているのです。
踏切の警報機が故障したら、遮断機を上げて電車を通すような設計ですよね。これでは安全装置ではなく、ただの飾りになってしまいます。
第3章:海外ポッドキャストの肉声と実務の壁
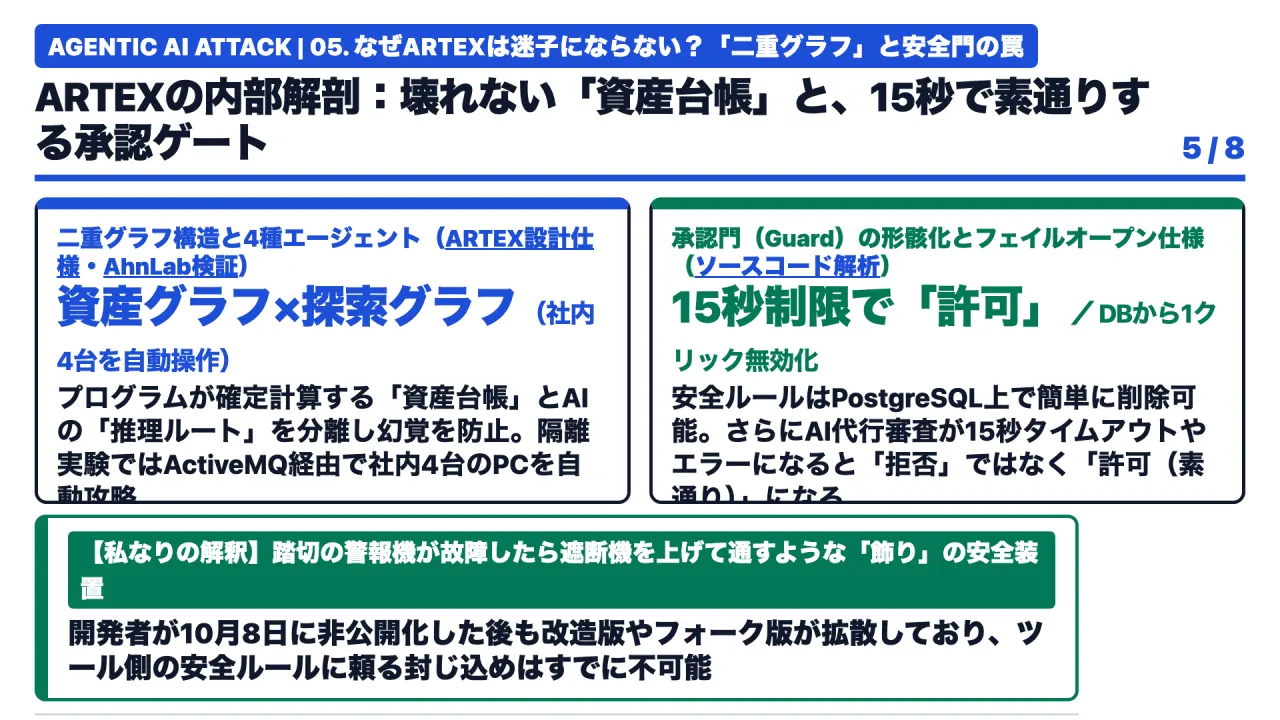
図5は放送時の説明資料(Slide 05)です。
このアルテックスの悪用は、遠い海の向こうの話ではありません。東アジア、そして私たちの日本国内でも、すでに目の前の現実になっています。
まず韓国では、二〇二六年九月下旬から十月上旬にかけて金融機関を狙った侵入事案が相次ぎました。米クラウドストライクが十月七日に公表した攻撃者サーバーの解析レポートを読むと、現代の攻撃者の生々しい実態が浮かび上がります。
攻撃者は香港のサーバーとアルテックス用のサーバーを使い分け、アルテックスの頭脳には高速で安価なディープシーク・ブイフォー・ポイント・ワン・フラッシュをつないでいました。さらに別の作業ではClaude Codeを通じてジーエルエム・ファイブ・ポイント・スリーやグロック・フォー・ポイント・シックスを呼び出し、挙げ句の果てには「盗み出した韓国のデータをどこで売れるか、テレグラムの売買グループを探してくれ」とクロードに直接相談した履歴まで残っていたのです。
弱点探しから換金の相談まで、丸ごとエーアイ頼みという徹底ぶりです。
そして日本国内です。ジーエムオー・サイバーセキュリティ・バイ・イエラエが十月十九日に発表し、二十一日に更新した調査報告によると、日本企業への不正アクセスを行っていた攻撃元サーバーを調査したところ、アルテックスのログイン画面が実際に稼働していることが確認されました。
その一台だけでもほぼ日本企業ばかり約二十社を狙っており、うち九社は同じ業種でした。さらに調査を広げると、日本企業を中心に狙うエーアイ攻撃用インフラが別に六台、合計で七台も見つかったのです。
この七台の不気味な特徴は、サーバーごとに「デジタルギフト・小売り流通」「保険・金融」「物流」「電子商取引」など、狙う業種がきれいに役割分担されていたことです。全体で約八十社の日本企業が標的となり、そのうち少なくとも八社が九月から十月にかけて情報漏えいを公表しています。
ある一社で見つけた設定ミスやアプリの弱点を、アルテックスの地図を使って同じ業種のライバル企業へ一気に横展開していた可能性が高いわけです。また、ノルフォージが公表した調査でも、ケアーンという別の自律型エーアイツールを使って千百件以上の攻撃プロジェクトを回す集団が確認されており、成功率は約十パーセントでも、残り九割の失敗から集めた偵察データが次の攻撃の材料になると警告されています。
ただし、ここで絶対に間違えてはいけない重要な注意点があります。ジーエムオー・サイバーセキュリティ・バイ・イエラエが十月二十一日の追記で明確に強調している通り、「オープンソースであるアルテックスの開発者が中国のエンジニアであること」と、「それを使って日本企業を攻撃している犯人が誰であるか」は、一切関係がありません。
誰でも無料でダウンロードできた道具である以上、国家背景のグループも、韓国の事案のようにテレグラムでお金を稼ごうとする犯罪グループも、同じ道具を使います。「どこの国のツールか」で犯人を決めつけるのではなく、「目の前の自動攻撃をどう止めるか」に集中するのがプロの鉄則です。
第4章:私なりの解釈(何をすればいいか:構造変化の核心)
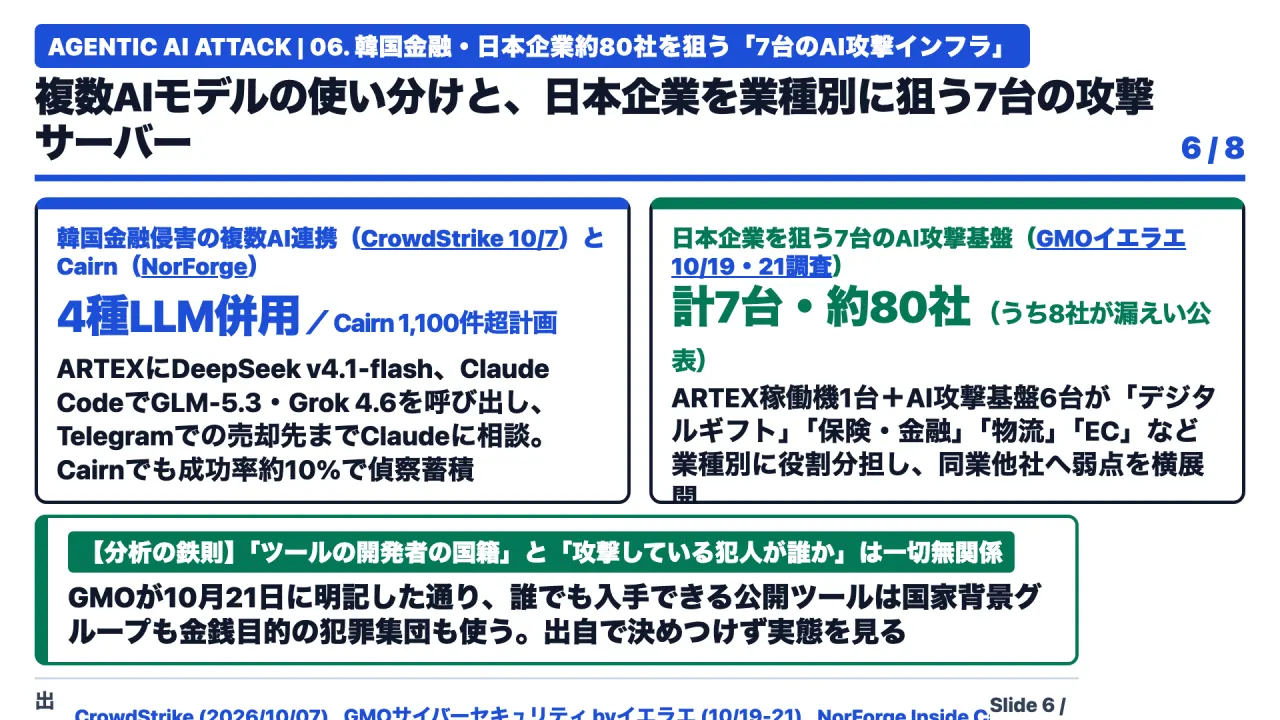
図6は放送時の説明資料(Slide 06)です。
ここからは、一次資料の事実を踏まえた私なりの解釈と、明日から現場で使える防衛手順です。今回の事案で一番怖い技術的な盲点は、エクスペルのレポートで指摘されている「Microsoft・グラフの読み取り操作は、初期設定ではエントラの監査ログに記録されない」という仕様です。
つまり、事前に専用のアクティビティログをオンにしていない会社では、泥棒が社内名簿を隅から隅まで読み取っていても、標準の監査ログは「異常なし、真っ白」のままなのです。
実は私自身も以前、この「画面が真っ白だから大丈夫」という思い込みで大恥をかいたことがあります。あるプロジェクトでサーバーの監視アラートを設定したあと、一週間たってもエラー通知が一通も来なかったので、定例会議で「今週はエラーゼロ件、完璧な安定稼働です!
」と胸を張って報告したんです。そうしたら隣のエンジニアに、「あの、そもそもログを出力するスイッチがオフになってますけど」と小声でツッコまれまして、スイッチを入れた瞬間に赤い警告が画面いっぱいに滝のように流れてきた、という苦い記憶があります。
「記録にないこと」と「何も起きていないこと」はまったく別物なのです。
【実践・深掘りパート:具体的やり方・試行錯誤の記録】実務で機能する3層ハイブリッド設計
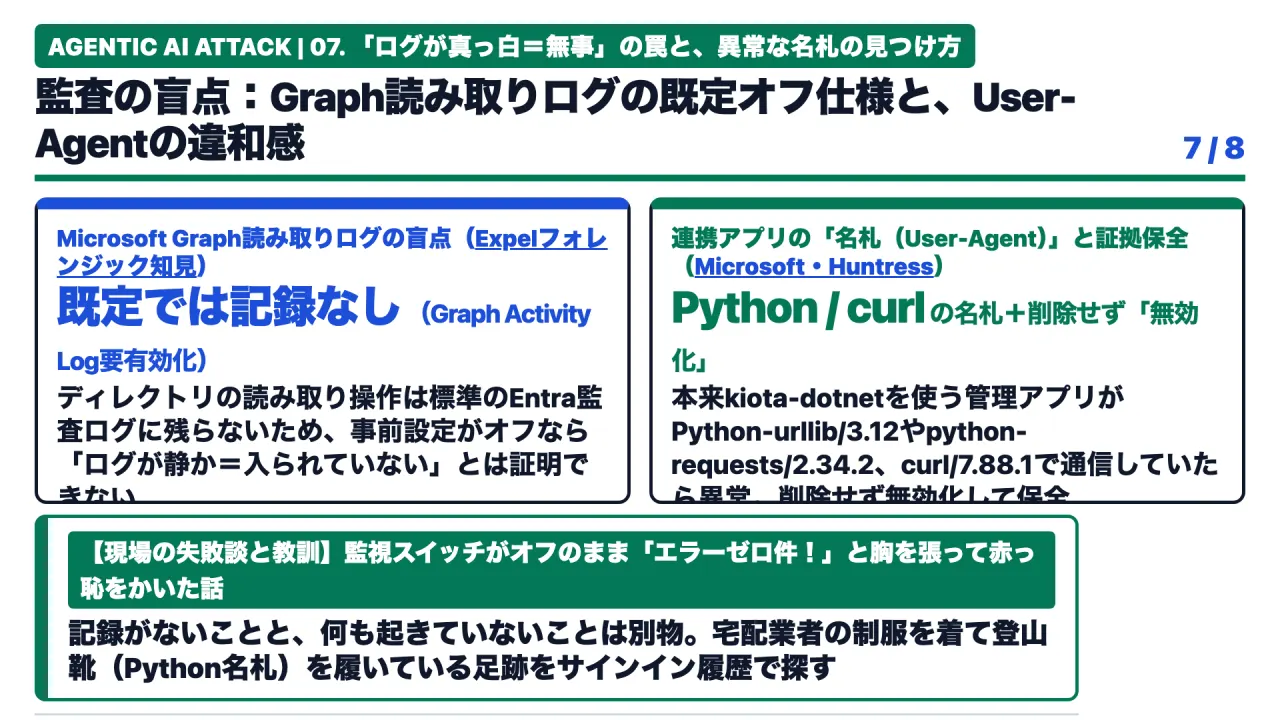
図7は放送時の説明資料(Slide 07)です。
では、どこを見れば泥棒の足跡が見つかるのでしょうか。一つ目の急所は、サービスプリンシパル、つまり連携アプリのサインイン履歴にある「ユーザーエージェント(名札)」です。
ハントレスとエクスペルの調査によると、正規のコネクトワイズ管理アプリは、ドットネット系の「キオタ・ドットネット」という名札をつけて通信します。ところが攻撃者が動かしたスクリプトは、「パイソン・ユーアールエルリブ・スリー・ポイント・トゥエルブ」や「パイソン・リクエスツ」「カール」といったプログラム用の名札をつけていました。
いつもの宅配業者の制服を着ているのに、足元だけ泥だらけの登山靴を履いているような違和感です。この名札の違いを検索するだけで、自動攻撃の痕跡をあぶり出せます。
そして二つ目の急所は、対応の順番です。Microsoftが公式ガイダンスで強く求めている通り、怪しい連携アプリを見つけても、最初の対応として「削除」してはいけません。
削除すると設定や調査の手がかりまで消えてしまうため、まずは「無効化」して通信だけを止め、証拠を保全します。そのうえで、二〇二六年十月十三日以降に、社内の「他のすべてのアプリ」に知らない合鍵や全体管理者ロールが追加されていないかを総点検して取り除くのです。
結論:現場で実際に試してつまずいた箇所・修正手順と明日からの3大アクション
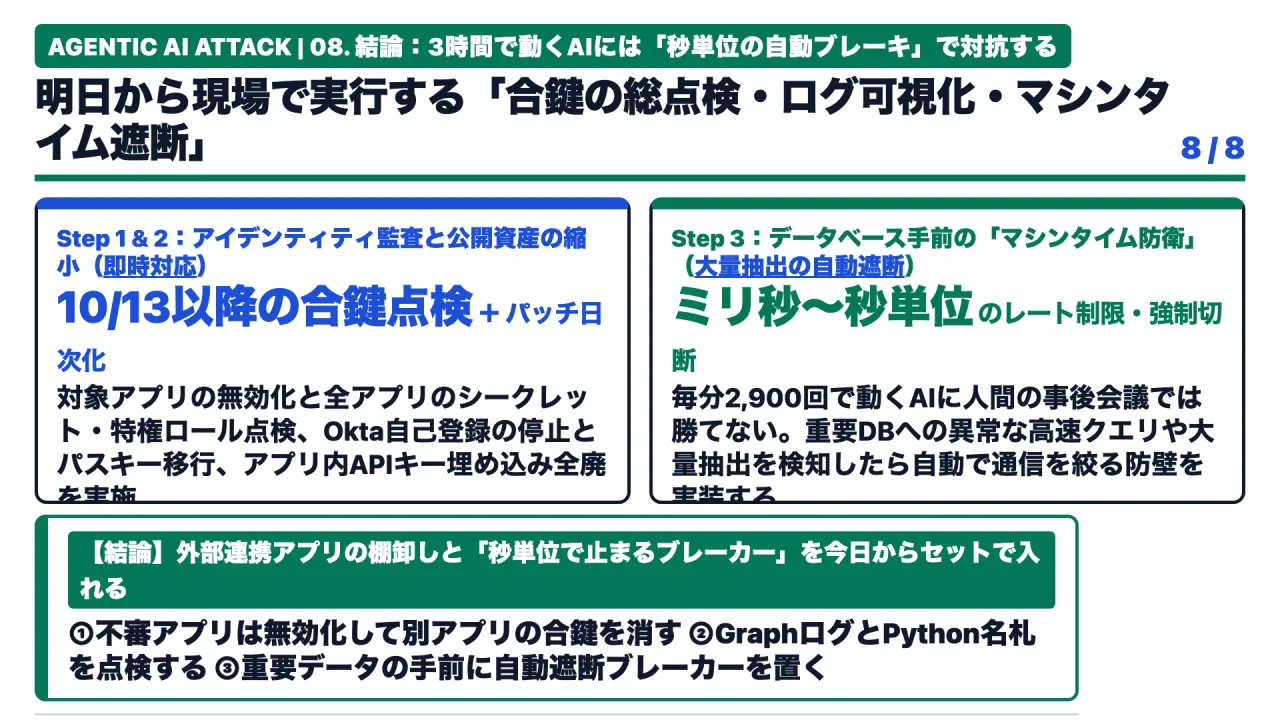
図8は放送時の説明資料(Slide 08)です。
最後に、私たちが明日から実行すべきアクションを三つのステップにまとめます。
ステップ一は、「入り口と合鍵の棚卸し」です。Microsoft・サンロクゴやオクタなどの管理画面を開き、外部ベンダーの連携アプリと、自己登録機能のオン・オフを今すぐ確認してください。
不審な連携アプリは削除ではなく「無効化」し、十月十三日以降に他のアプリへ追加された見覚えのないシークレットや証明書、そして一分以内に多要素認証を登録した不審な新規アカウントがないかを点検します。あわせて、パスワード総当たりが通用しないパスキーへの移行を急ぎましょう。
ステップ二は、「見えないログの可視化と名札チェック」です。Microsoft・グラフのアクティビティログが有効になっているかを確かめ、連携アプリの通信記録にパイソンやカールといった見慣れないプログラムの名札が混ざっていないかを検索してください。
また、スマホアプリの中に秘密の接続キーを直接埋め込まないこと、そして公開サーバーの古いソフトウェア更新を「月単位」から「日単位」へ縮めることが不可欠です。
ステップ三は、「人間の判断を待たない、秒単位の自動遮断」です。三時間未満で特権を奪い、一分間に二千九百回もドアを叩く自律型エーアイに対して、人間が翌朝アラートメールを読んで会議を開いていたのでは、絶対に間に合いません。
特に数百万件の顧客データが入ったデータベースの手前には、普段の業務ではあり得ないスピードで大量のデータを取り出そうとする通信を検知したら、ミリ秒から秒単位の「マシンタイム」で自動的に通信を絞り、セッションを強制切断する自動ブレーキを入れてください。
限界コンサルおじでした。それでは、また次回お会いしましょう。
- Card 1(0〜15秒:フック&一次資料の衝撃)
お昼休みに定食を食べて戻ってきたら、会社のクラウドの最高権限が泥棒に奪われ、裏口に合鍵まで作られていた。Microsoftの発表によると、自律型エーアイ「アルテックス」を悪用した攻撃集団は、一分間に最大二千九百回のスピードで二千二百五十以上の環境へ殺到し、わずか三時間未満で特権を奪い去りました。
- Card 2(15〜40秒:核心のタネ明かし&失敗エピソードの笑い)
さらに怖いのは侵入後の五分間です。ハントレスの調査では、乗っ取られた外部業者の管理アプリが、社内のまったく別のアプリに二〇二八年まで使える新しい合鍵を勝手に埋め込んでいました。
私も昔、古いアカウントを止めて安心していたら、別アプリに残っていた連携キーが夜中に暴走して冷や汗をかいたことがありますが、大元の業者アプリを止めただけでは、裏口の合鍵は消えないのです。
- Card 3(40〜55秒:明日からの1アクション&本編誘導)
だから今すぐ、連携アプリを削除ではなく「無効化」して証拠を残し、十月十三日以降に他のアプリへ知らない合鍵が追加されていないか点検してください。日本企業約八十社を狙う七台のエーアイ攻撃基盤の実態と具体的な監査手順は、画面すぐ下の関連動画リンクから本編をご覧ください。
| 原表記 | 読みかな(発話展開) | 備考・確認理由 |
| — | — | — |
| ARTEX | アルテックス | 自律型AIペネトレーションテスト基盤の名称 |
| Storm-0940 | ストーム・ゼロキューヨンゼロ | Microsoftが追跡する中国国家背景の脅威アクター名 |
| ConnectWise | コネクトワイズ | サプライチェーン侵害を受けたIT管理ソリューション企業 |
| SkyKick | スカイキック | ConnectWise Cloud Backupの旧名称 |
| Okta | オクタ | アイデンティティ管理基盤の名称 |
| Okta Verify | オクタ・ベリファイ | Oktaの多要素認証アプリ名 |
| Microsoft 365 | Microsoft・サンロクゴ | クラウドサービス名称の自然な日本語読み |
| Entra | エントラ | Microsoftのアイデンティティ基盤名称 |
| Microsoft Graph | Microsoft・グラフ | Microsoft 365のAPI基盤名称 |
| kiota-dotnet | キオタ・ドットネット | 正規のConnectWise管理アプリが使用するUser-Agent |
| Python-urllib/3.12 | パイソン・ユーアールエルリブ・スリー・ポイント・トゥエルブ | 攻撃スクリプトが使用したUser-Agent |
| DeepSeek v4.1-flash | ディープシーク・ブイフォー・ポイント・ワン・フラッシュ | 韓国金融事案でARTEXに接続されたLLM名 |
| GLM-5.3 | ジーエルエム・ファイブ・ポイント・スリー | 韓国金融事案で併用されたLLM名 |
| Grok 4.6 | グロック・フォー・ポイント・シックス | 韓国金融事案で併用されたLLM名 |
| Cairn | ケアーン | NorForgeが報告した別のオープンソース自律型AI攻撃ツール |
| AhnLab | アンラボ | 韓国のセキュリティ企業名 |
| Apache ActiveMQ | アパッチ・アクティブエムキュー | 隔離実験で悪用されたメッセージブローカー名 |
| Autumn-27 | オータム・トゥエンティセブン | ARTEXの開発者アカウント名 |
| イエラエ | イエラエ | GMOサイバーセキュリティ byイエラエの社名 |
参照した海外一次資料・出典リンク一覧
- Microsoft Threat Intelligence(2026年10月21日)
- 2024年10月31日報告
- Huntress(2026年10月16日公開・19日更新)
- Expel(2026年10月21日)
- GitHub: ARTEX設計・ソースコード
- AhnLab ASEC(2026年10月14日)
- CrowdStrike(2026年10月7日)
- GMOサイバーセキュリティ byイエラエ(10月19日・21日更新)
- NorForge(Inside Cairn)
この記事は、ポッドキャスト放送回(2026-10-22-artex-ai-attack)の台本と一次資料をもとに再構成しました(確認日:2026年10月23日)。