首相がPHPの脆弱性と「サイト一時非公開」を直接警告する時代 ── 高市早苗首相の緊急X発信(CVE-2026-109618・CVE-2026-109619)と米英政府の過去5事例比較、現場が持つべき「止める権限」の設計
YouTube本編(スライド+解説動画・18分33秒)はこちら: https://youtu.be/GF41UnP2r9o
YouTubeショート(45秒・要点3枚カード)はこちら: https://youtube.com/shorts/qJejvuTlB9M
- 情報確認日:2026年10月22日(高市早苗内閣総理大臣の公式X投稿、国家サイバー統括室・IPA・米CISA・PHP.net・OpenAI・Wiz Research・米ホワイトハウスONCD/NSCの一次資料に基づく)
- 対象読者:企業・自治体の経営層、Webサイトの運営責任者、情報システム・セキュリティ担当者、エンジニア・コンサルタント
- 先行X投稿(45秒ショート動画付き):https://x.com/genkai_consulog/status/2113117264094605348
- 関連する技術手順編(前回記事):PHPの緊急更新、何をすれば「対応完了」なのか(note記事) / YouTube解説本編
はじめに:夜10時前、日本の内閣総理大臣が「PHPのパッチ適用とサイト一時停止」を直接呼びかけた衝撃
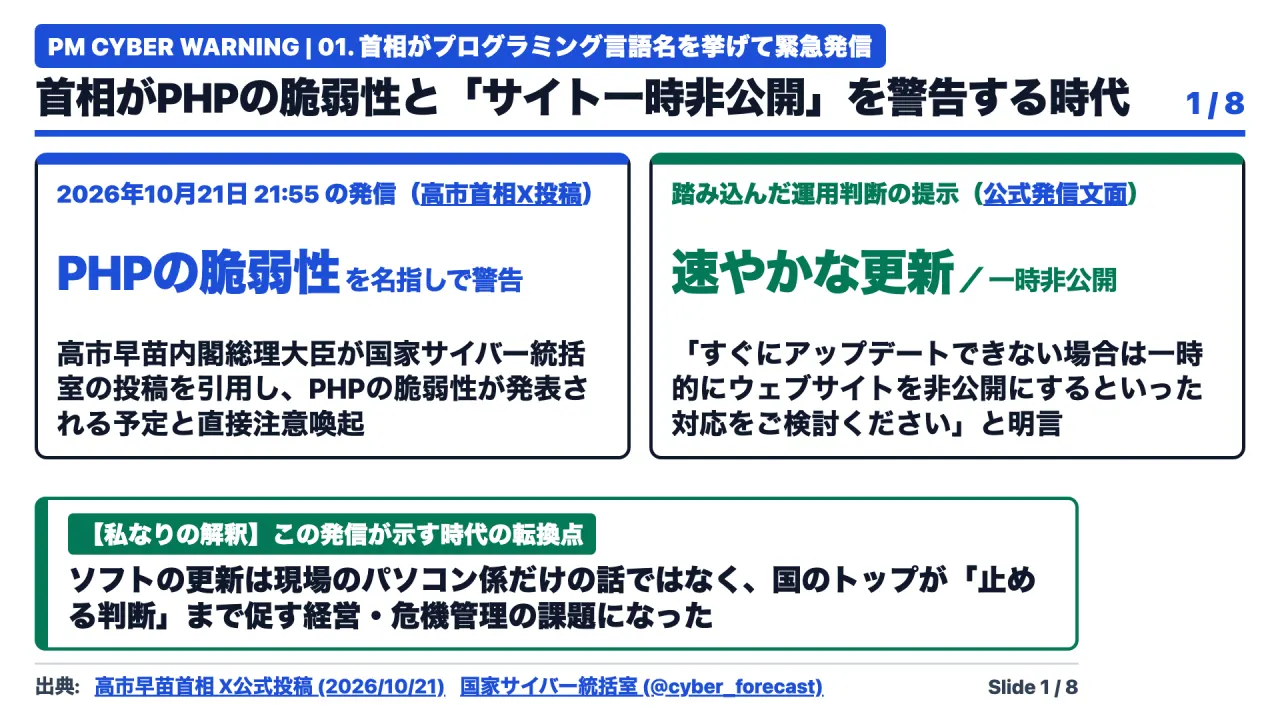
2026年10月21日午後9時55分(日本時間)、高市早苗内閣総理大臣が自身の公式Xアカウント(@takaichi_sanae)から、プログラミング言語**「PHP」の名前とパッチ公開時刻(同日午後11時)を明示した緊急の注意喚起を投稿しました。さらにその文面では、「修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます」**とまで踏み込んでいます。
一国の首相が、特定のプログラミング言語の名称とパッチ公開時刻を挙げ、すぐ対応できない場合の「サイトの一時停止(非公開化)」という運用判断までSNSで直接呼びかける──。少し前であれば、情報システム部門のリーダーやインフラ担当者が社内チャットで流していたような実務連絡を、国のトップが夜10時前に発信する時代が到来しました。
本記事では、一次資料をもとに以下の3つの問いを徹底的に掘り下げます。
- 2026年10月21日の夜に何が起きたのか?(
CVE-2026-109618/CVE-2026-109619の技術的本質と、AIモデルによる発見・情報流出による24時間前倒し公開の舞台裏) - 海外の国家元首や政府中枢が特定のソフト・言語の脆弱性に介入した前例はあるのか?(米国ホワイトハウスのC/C++報告書、Microsoft Exchange声明、Log4j危機、英国メイ首相のWannaCry声明、バイデン大統領令との5事例比較)
- なぜ「すぐ更新できないなら一時的にサイトを止める」という判断が合理的であり、現場はどう備えるべきか?(私もこの呼びかけに賛同する理由と、組織における「止める権限の空白」を埋める事前合意ルール)
1. 2026年10月21日の夜に何が起きたのか ── 事実関係と時系列の整理
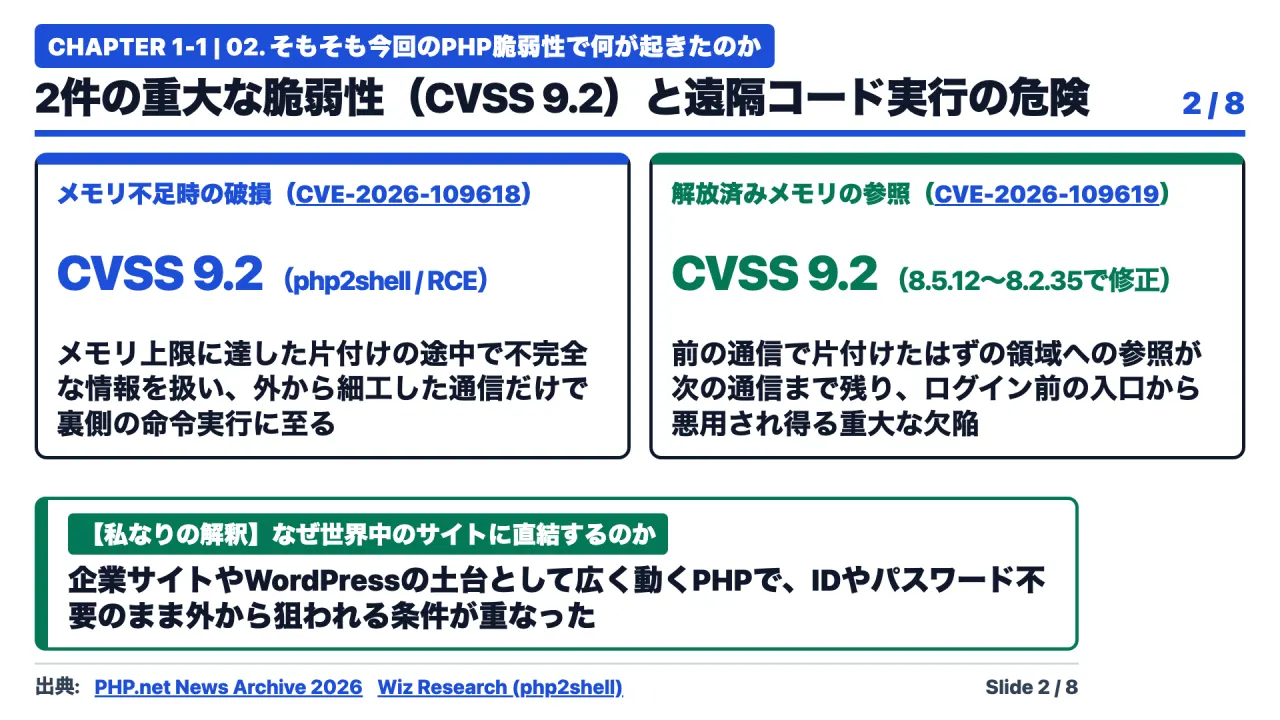
まず、今回の高市首相の投稿に至る事実関係を一次資料に沿って整理します。
| 項目 | 確認した事実と根拠 |
|---|---|
| 発信者と日時 | 高市早苗 内閣総理大臣(@takaichi_sanae)、2026年10月21日 午後9時55分(日本時間)投稿。 |
| 投稿の主な内容 | ①多くのウェブサイトで使用されているPHPに関し、PHPセキュリティチームが重大な2件の脆弱性に関する注意喚起を行っていること、②公開しているウェブサイトでPHPを使用しているか確認し、同日午後11時(日本時間)に公開される修正パッチを可及的速やかに適用できるよう準備すること、③速やかな適用が困難な場合は「ウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つ」であること、④国家サイバー統括室のXアカウント(@cyber_forecast)も参考にすること。 |
| 対象となった脆弱性 | CVE-2026-109618(OOM発生時の longjmp() 中断に伴う未初期化メモリ参照からのRCE)および CVE-2026-109619(致命的エラー終了時のグローバル状態残留によるUse-After-FreeからのRCE)。ともに CVSS v4.0 スコア 9.2(Critical)。総称 php2shell。 |
| 修正バージョン | PHP 8.5.12、8.4.27、8.3.36、8.2.35(2026年10月21日夜に公開。PHP 7.4 / 8.0 / 8.1向けにはソースコードの最小バックポートパッチが提供)。 |
| AIによる発見と前倒し公開の経緯 | 2026年8月、OpenAIの脆弱性発見支援プログラム「Patch the Planet」(GPT-5.6 Sol使用)に参加したCalifの研究者と、Wiz Researchの研究者が独立にAIモデルを用いて発見。当初は2026年10月22日の協調的開示(エンバーゴ解除)が予定されていたが、10月20日にCVE番号と実証情報が外部流出したため、PHP開発チームが予定を約24時間前倒しして10月21日夜に緊急公開した。 |
| 行政・司令塔の背景 | 日本政府では2025年5月成立の能動的サイバー防御関連法に基づき、2025年7月1日に旧NISCを改組して内閣官房「国家サイバー統括室(NCO)」を発足。2026年10月1日から一部運用が開始された直後の事案であった。 |
なぜここまで深刻だったのか(CVE-2026-109618 / CVE-2026-109619)
PHPは、世界中のサーバサイド言語を使うウェブサイトの約7割で稼働しており、WordPressで作られた企業サイト・オウンドメディア、ECサイト、自治体の予約・申請システムなどの土台として動いています。
今回の2件の脆弱性(CVE-2026-109618 および CVE-2026-109619)が極めて危険視された理由は、**「認証なしのリモートコード実行(Pre-auth RCE)」であり、かつ「各サイト独自のPHPスクリプト(ログイン画面やアプリケーションの防御処理)が1行も動く前の、PHPエンジンの入口・片付け処理で発火し得る」**という点にあります。
CVE-2026-109618(OOM発生時の内部状態破損):メモリ上限(memory_limit)に達した際、従来のPHPはlongjmp()で処理を中断して終了処理(shutdown)へ飛ぶ設計になっていました。しかし、データ構造の初期化途中でメモリ確保が失敗すると、不完全なポインタを残したまま終了処理が走り、攻撃者が細工したHTTPリクエストだけで任意のコード実行(RCE)に至る経路が確認されました。CVE-2026-109619(リクエストをまたぐグローバル状態の残留・Use-After-Free):永続的にリクエストを処理するワーカー(PHP-FPMやApachemod_phpなど)において、直前のリクエストがメモリ不足や致命的エラーで異常終了した際、解放されたリクエスト領域を指すポインタがグローバル状態に残り、同じワーカーが次のリクエストを受け取った際の初期化前処理(INI診断やsession.upload_progressなど)で参照・悪用される問題です。
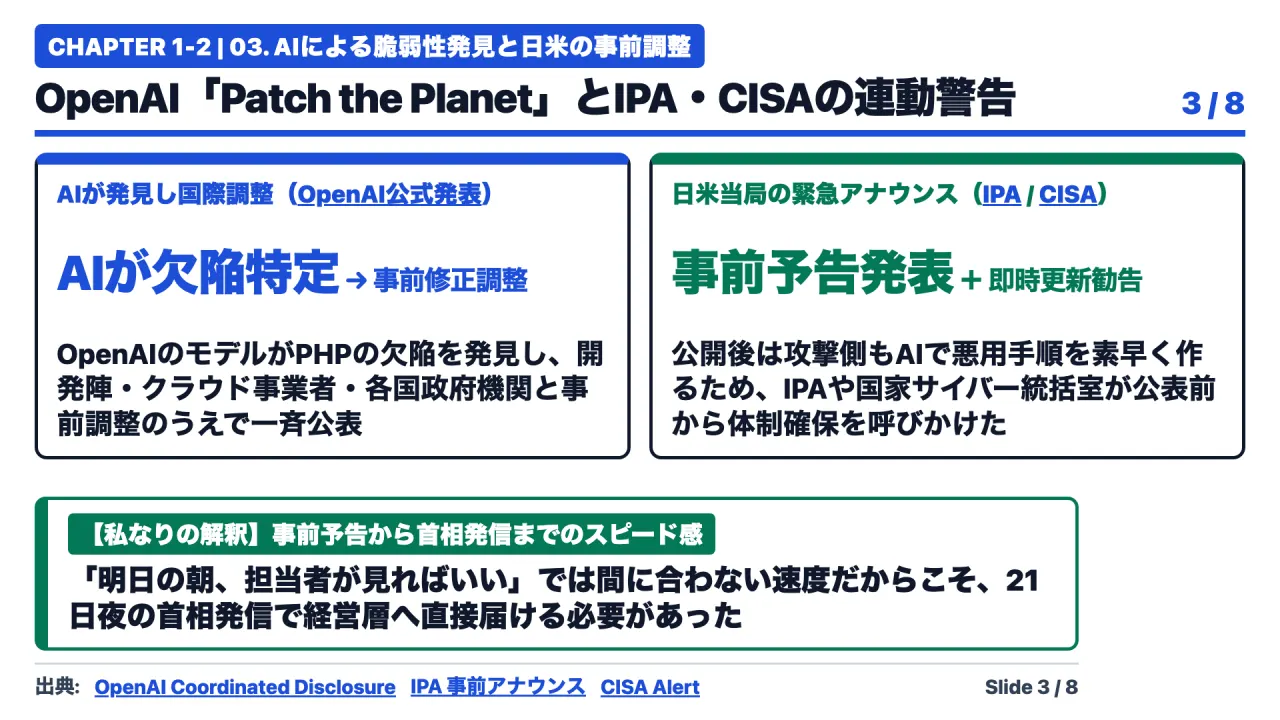
さらに今回は、OpenAIのフロンティアAIモデル(GPT-5.6 Sol)とWiz ResearchのAIエージェントが、20年間人間の目では見過ごされてきたC言語実装のエラー処理の盲点を発見したという点でも歴史的な転換点でした。守る側がAIで深い脆弱性を見つけられる時代は、同時に「パッチが公開された瞬間、攻撃側もAIで差分を解析して数時間で攻撃コードを量産できる時代」を意味します。だからこそ、IPAの事前アナウンスや米CISAの緊急アラート、そして高市首相による夜10時前の直接発信というスピード対応が取られたのです。
2. 世界の歴史に前例はあるのか? ── 国家首脳・政府中枢による「特定ソフト・言語の脆弱性」介入5事例との徹底比較
「一国の首相や大統領府が、特定のプログラミング言語やソフトウェアの脆弱性について直接警告した事例は他にもあるのか?」── 一次資料を広く調査すると、米国・英国・カナダを中心に5つの重要な歴史的先例が確認できます。
| 年月・国 | 発信主体 | 対象となった言語・ソフト | 介入の内容 | 今回の日本(高市首相×PHP)との違い |
|---|---|---|---|---|
| ① 2024年2月(米国) | ホワイトハウス国家サイバー長官室(ONCD) | プログラミング言語 C / C++(移行先としてRust等を推奨) | 公式技術報告書『Back to the Building Blocks』を公表し、メモリ安全性に起因する脆弱性を根絶するため、CやC++からメモリ安全言語への移行ロードマップ策定を要請。 | 特定のプログラミング言語を政府中枢が名指しした代表例だが、中長期の開発・教育方針であり、「今夜11時の緊急パッチ適用」を求める運用指示ではなかった。 |
| ② 2021年3〜4月(米国) | ホワイトハウス(ジェン・サキ報道官/アン・ニューバーガー副補佐官) | Microsoft Exchange Server(ProxyLogon 等) | 国家安全保障会議(NSC)主導で統一調整グループ(UCG)を立ち上げ、ホワイトハウス公式声明(2021年4月13日)で全運用者に直ちのパッチ適用を要請。 | ホワイトハウス中枢が個別製品名とパッチ適用を直接呼びかけた先例だが、発信者は副補佐官・報道官であり、またパッチ公開後の事後要請だった。 |
| ③ 2021年12月〜2022年1月(米国・カナダ・英国) | 米CISA長官・ホワイトハウスNSC・カナダ州政府・英歳入関税庁 | Javaログ部品 Apache Log4j(Log4Shell / CVE-2021-44228) | 米CISAが緊急指令(ED 22-02)で「パッチ適用または影響システムのネットワーク遮断」を命令。カナダ・ケベック州政府が約4,000の行政サービスを予防的に一時停止し、英歳入関税庁(HMRC)も窓口を一時閉鎖。2022年1月13日にホワイトハウスがオープンソース安全保障会合を開催。 | 「すぐ直せないなら予防的にサイトを一時停止する」が行政・民間で相次いだ点で今回に最も近いが、パッチ公開前のカウントダウンを首相本人がSNSで直接発信したわけではなかった。 |
| ④ 2017年5月(英国) | テリーザ・メイ英国首相 | Microsoft Windows(SMBv1脆弱性 EternalBlue / WannaCry) | ランサムウェアWannaCryにより英国の国民保健サービス(NHS)の病院が多数停止したことを受け、メイ首相が国家声明を発表。 | 一国の首相がサイバー事案で直接声明を出した著名事例だが、すでに全国の病院が麻痺した後の「被害発生後の危機管理声明」だった。 |
| ⑤ 2021年5月・2022年3月(米国) | ジョー・バイデン米国大統領 | SolarWinds 等を契機としたソフトウェア全般(大統領令14028号 / Shields Up声明) | 大統領令14028号でSBOM(ソフトウェア部品表)やゼロトラストを義務化。2022年3月21日の声明で民間企業経営者に「既知の脆弱性へのパッチ適用」を直接要求。 | 大統領本人が民間経営者にパッチ適用を求めたが、特定のプログラミング言語名やパッチ公開時刻を指定したものではなかった。 |
先例①・②:米ホワイトハウスによる「C/C++言語の名指し報告書」と「Exchange緊急声明」
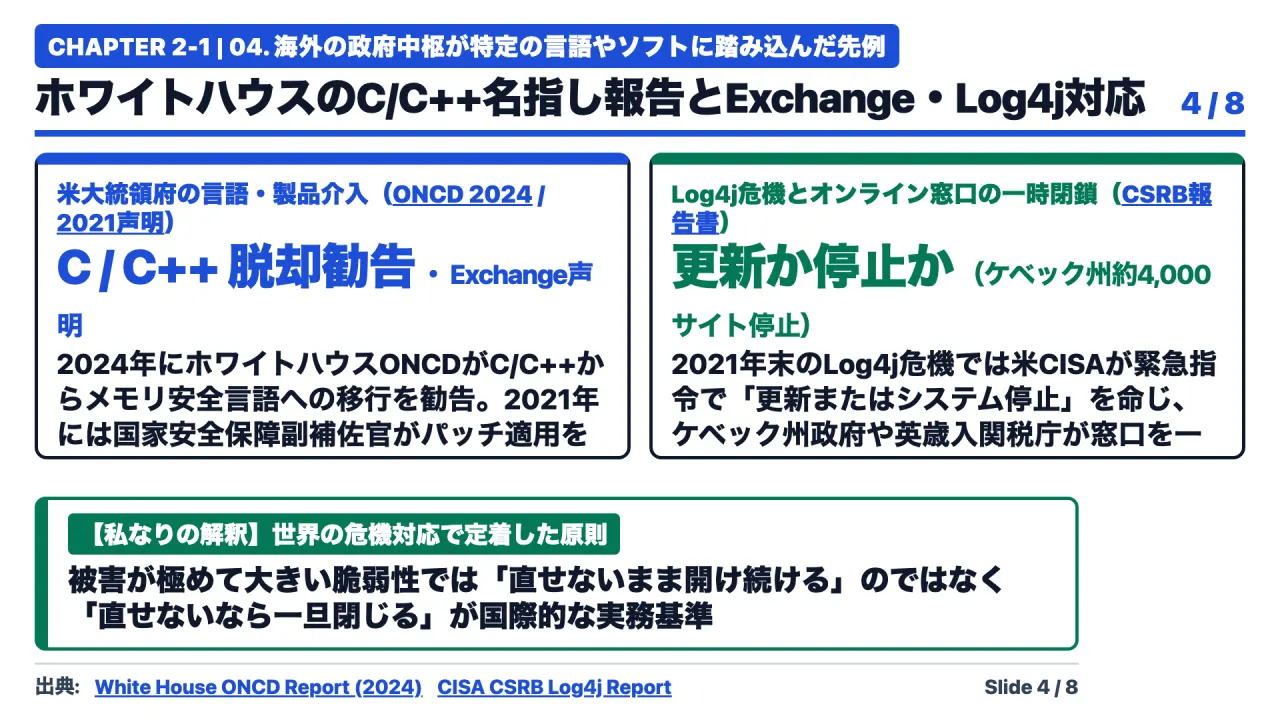
「政府の中枢が特定のプログラミング言語を名指しした」という観点で最も有名なのは、2024年2月に米国ホワイトハウスの国家サイバー長官室(ONCD)が発表した技術報告書『Back to the Building Blocks: A Path Toward Secure and Measurable Software』です。同報告書では、重大な脆弱性の約7割がメモリ安全性の問題に起因していると指摘し、**「C言語」および「C++」**を名指ししたうえで、Rustなどのメモリ安全な言語へ移行するよう業界全体に求めました。ただし、これは中長期のソフトウェア設計方針に関する提言でした。
一方、「今すぐパッチを当ててほしい」という緊急運用の呼びかけとしては、2021年3〜4月のMicrosoft Exchange Serverのゼロデイ危機(ProxyLogon等)があります。全米の企業や自治体のメールサーバーが侵害される事態を受け、ジェン・サキ大統領報道官が記者会見で連日パッチ適用を呼びかけ、2021年4月13日にはアン・ニューバーガー国家安全保障副補佐官名義でホワイトハウス公式声明が出されました。
先例③:Log4j危機(Log4Shell)における「予防的なサイト一時閉鎖」
今回の高市首相による「速やかな適用が困難な場合はウェブサイト等を一時的に停止させることも有効策の一つ」という発信に実務上最も近いのが、2021年12月に発覚したJavaのログ部品**「Apache Log4j」**の脆弱性(Log4Shell / CVE-2021-44228)への各国の対応です。
米CISAのCSRB報告書および緊急指令(Emergency Directive 22-02)が記録しているとおり、当時米CISAは連邦政府機関に対し**「期限内にパッチを適用するか、適用できないシステムはネットワークから切り離す(停止する)こと」**を命じました。さらにカナダのケベック州政府は予防措置として約4,000の政府ウェブサイト・オンライン窓口を一時閉鎖し、カナダ歳入庁(CRA)や英国の歳入関税庁(HMRC)もシステムを一時停止して確認・修正にあたりました。
先例④・⑤:英メイ首相・米バイデン大統領の発信と比べた「今回の高市首相投稿」の異例さ
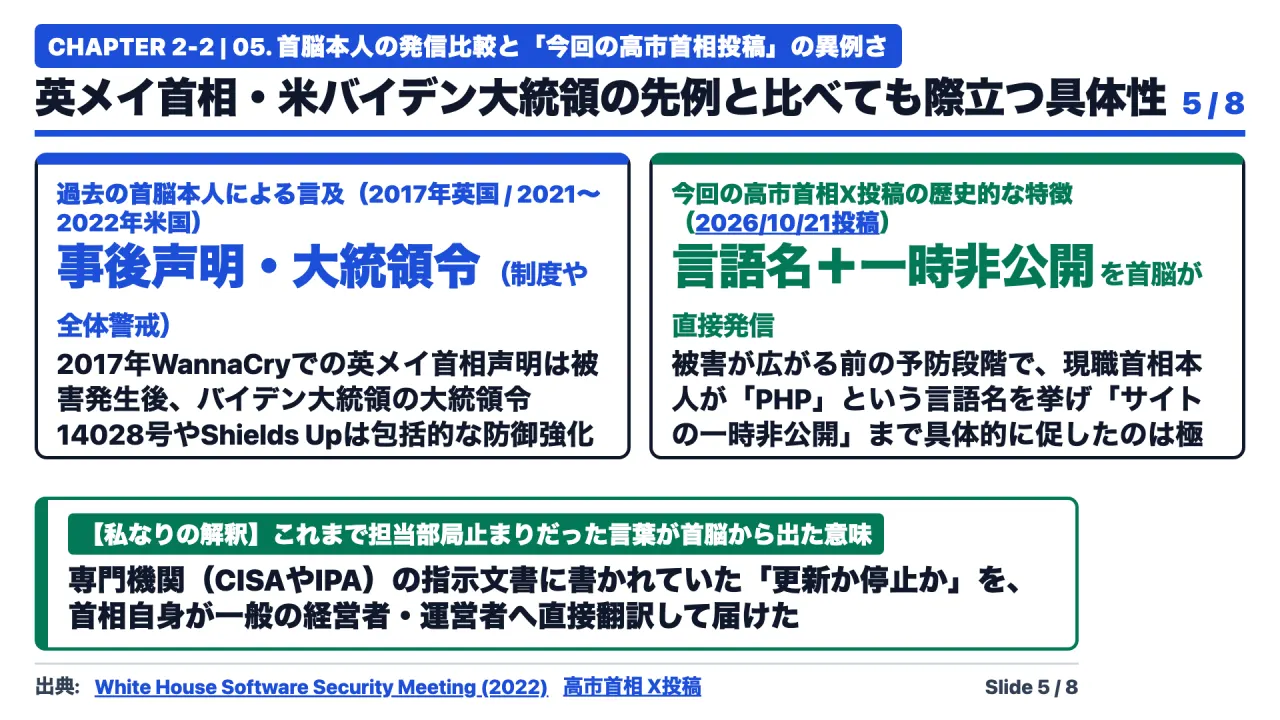
首脳本人が登場した事例としては、2017年5月のランサムウェア「WannaCry」危機における英国のテリーザ・メイ首相のテレビ声明や、2021〜2022年の米国ジョー・バイデン大統領による大統領令14028号・Shields Up声明があります。
しかし、これら過去5つの先例と比べても、2026年10月21日の高市首相のX投稿には世界的に見て極めて異例な3つの特徴があります。
- 被害が拡大する前の「パッチ公開70分前」の予防的カウントダウンであったこと(メイ首相のWannaCry声明のような事後対応ではない)
- 副補佐官や専門機関(CISA・IPA)だけでなく、「現職の内閣総理大臣本人」のアカウントから「PHP」という言語名と公開時刻(午後11時)が発信されたこと
- 「すぐ更新できない場合はウェブサイトを一時的に停止させることも有効策」という具体的な運用判断(トレードオフの決断)を首脳自身の言葉で提示したこと
3. なぜ「すぐ更新できないなら一時的にサイトを止める」に私も賛同するのか
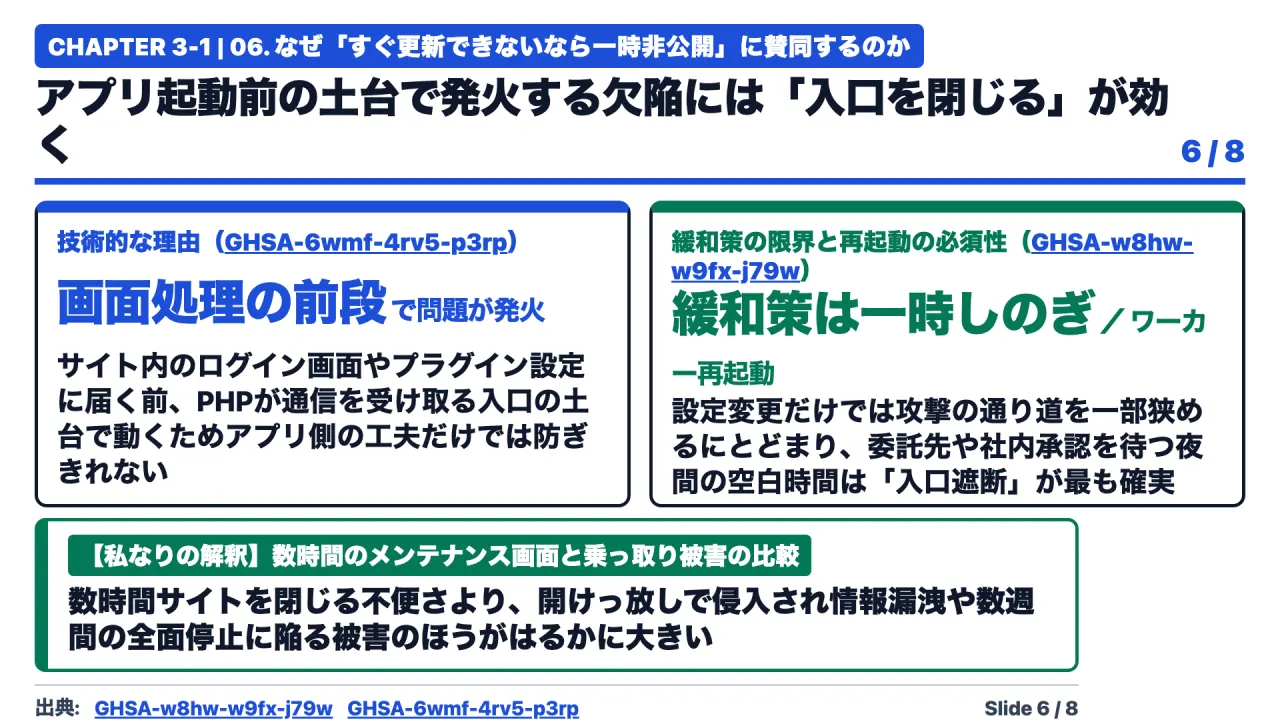
今回の高市首相の投稿に対して、SNS上では「総理大臣がPHPという言葉をポストする時代が来るとは」「一時停止まで踏み込むのはすごい」といった驚きの声が広がりました。私自身、現場でシステム運用やインシデント対応に関わってきた立場から、高市首相が「すぐにアップデートできない場合は一時的にウェブサイトを停止させることも有効策の一つ」と明言したことに心から賛同します。
理由は大きく**「技術面の必然性」と「組織・ガバナンス面の必然性」**の2つあります。
① 技術面の理由:アプリの工夫では防げず、緩和策も「一時しのぎ」に過ぎないため
前回記事(PHPの緊急更新、何をすれば「対応完了」なのか)でも詳しく解説したとおり、今回の CVE-2026-109618 と CVE-2026-109619 は、サイト内のログイン認証やアプリケーションのプログラムが動く前の、PHPエンジンが通信を受け取る入口・終了処理の土台で発火します。
また、公式アドバイザリ(GHSA-w8hw-w9fx-j79w / GHSA-6wmf-4rv5-p3rp)が明記しているとおり、session.upload_progress.enabled=0 や memory_limit=-1 といった設定変更(緩和策)は、既知の悪用経路の一部を狭める一時しのぎにはなっても、すべての経路を塞ぐ完全な対策にはなりません(特に memory_limit=-1 は実際のメモリ枯渇を招く副作用があります)。
したがって、夜11時にパッチが公開されてから、委託先の制作会社と連絡が取れる翌朝までの数時間、あるいは検証環境でのテストが終わるまでの空白時間を無防備なままインターネットに晒し続けるくらいなら、前段のロードバランサーやWebサーバー、CDNで「ただいま緊急メンテナンス中です」という静的画面に切り替えてPHPへの通信を遮断する(一時的に閉じる)ほうが、技術的に圧倒的に安全なのです。
② 組織・ガバナンス面の理由:現場で一番怖い「止める権限の空白」を打破できるため
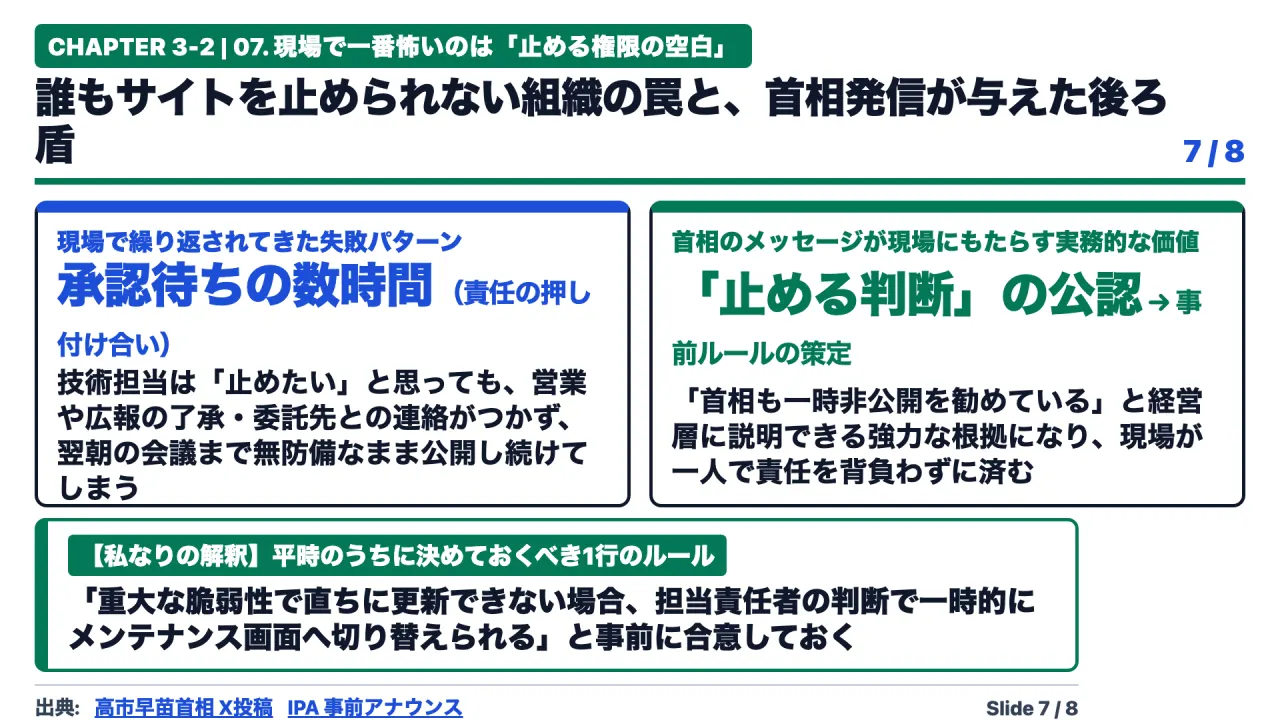
もう一つ、実務の現場でそれ以上に切実なのが**「誰がサイトを一時停止するボタンを押せるのか」**という組織の問題です。
私自身も過去の現場で苦い経験があります。ある深夜、外部公開システムの重大な脆弱性と攻撃の兆候が判明した際、インフラ・開発チームは「パッチの検証が終わるまで数時間だけサイトをメンテナンス画面に切り替えたい」と判断しました。ところが、「サイトを止めたら明朝のキャンペーンや売上に響く」「広報や営業本部長の了承なしに勝手に止められない」「委託契約の範囲外だ」と社内の調整に何時間も費やし、誰も「止める決断」のハンコを押せないまま夜が明けてしまったのです。
技術者がどれだけ真面目にアラートを追っていても、「一時的にサービスを止める権限」が現場に委譲されておらず、経営層もそのリスクを理解していない組織では、緊急時にサイトを閉じることができません。
今回、一国の首相が公式Xで**「修正パッチを速やかに適用することが困難な場合は、ウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つ」と発信したことの最大の価値は、まさにここにあります。現場のエンジニアや情報システム担当者が、自社の社長や事業部長に対して「内閣総理大臣や国家サイバー統括室も、すぐパッチを当てられないなら一時停止が有効策だと公式に呼びかけています。今夜は一旦メンテナンス画面に切り替えましょう」**と、後ろ盾を持って進言できるようになったのです。
4. まとめと皆さんへの問いかけ ── あなたの職場には「一時的に止める権限」がありますか?
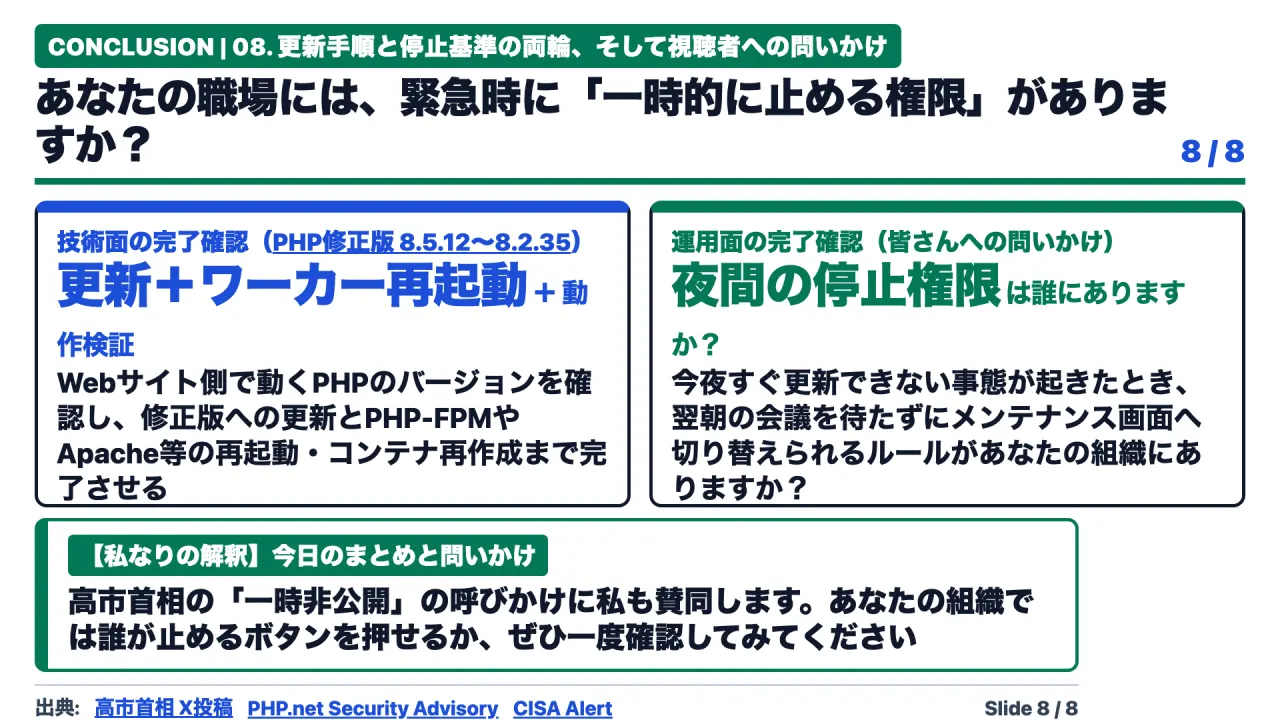
今回の事案から私たちが持ち帰るべき実務の教訓は、「更新手順の整備」と「一時停止基準の事前合意」の両輪を揃えることです。
- 技術面の確認(構成一覧表とワーカー再起動)
- 自社が公開しているすべてのサイト(コーポレートサイト、採用サイト、キャンペーンサイト、API、予備系)で、裏側のPHPバージョンと実行方式(PHP-FPM、Apache
mod_php、コンテナ等)を一覧化する。 - 修正版(
8.5.12/8.4.27/8.3.36/8.2.35またはOS配布元のCVE対応済みパッケージ)へ更新し、必ずPHP-FPMやApacheのワーカー再起動・コンテナイメージの再ビルドと置換まで完了させる。
- 自社が公開しているすべてのサイト(コーポレートサイト、採用サイト、キャンペーンサイト、API、予備系)で、裏側のPHPバージョンと実行方式(PHP-FPM、Apache
- 運用・ガバナンス面の確認(緊急時の停止ルール)
- 平時のうちに経営層・事業部門・システム部門の間で、次の**「1行の事前合意ルール」**を定めておく。
- 『CVSS 9.0以上等の重大な脆弱性が公表され、直ちに修正パッチを適用できない場合、システム責任者の判断で、事後報告にて一時的にサイトをメンテナンス画面(非公開)へ切り替えることができる』
最後に、この記事を読んでくださった皆さんに問いかけたいと思います。
もし今夜11時に、あなたの会社のウェブサイトや業務システムの土台で同じレベルの緊急脆弱性が公表され、すぐにはパッチを当てられないとしたら──あなたの職場には、翌朝の会議を待たずに「今すぐ一時的にサイトを止める権限」を持った人がいますか? そして、止めた担当者を「よく守ってくれた」と評価できるルールがありますか?
ぜひ一度、自社のチームや経営層とこの問いを共有してみてください。
参考文献・一次資料リンク一覧
- 高市早苗 内閣総理大臣 公式X投稿(2026年10月21日 21:55 JST) https://x.com/takaichi_sanae/status/2112890642590564386
- 内閣官房 国家サイバー統括室(NCO)注意・警戒情報 公式X(
@cyber_forecast) https://x.com/cyber_forecast - IPA 独立行政法人情報処理推進機構「PHPの脆弱性対策について(事前アナウンス)」(2026年10月21日) https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
- PHP.net News Archive 2026(PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 セキュリティリリース告知) https://www.php.net/archive/2026.php
- GitHub Security Advisory:
CVE-2026-109618/GHSA-w8hw-w9fx-j79whttps://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w - GitHub Security Advisory:
CVE-2026-109619/GHSA-6wmf-4rv5-p3rphttps://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp - OpenAI: Coordinated Disclosure of Critical Vulnerabilities(Patch the Planet, 2026年10月21日) https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/
- Wiz Research: php2shell - Critical PHP RCE Vulnerabilities(
CVE-2026-109618/CVE-2026-109619) https://www.wiz.io/blog/php2shell-php-rce - 米国CISA Alert: Critical Vulnerabilities in PHP Require Immediate Patching(2026年10月21日) https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching
- 米国ホワイトハウス国家サイバー長官室(ONCD)報告書『Back to the Building Blocks: A Path Toward Secure and Measurable Software』(2024年2月) https://bidenwhitehouse.archives.gov/wp-content/uploads/2024/02/Final-ONCD-Technical-Report.pdf
- 米国ホワイトハウス声明:Statement by Deputy National Security Advisor Anne Neuberger on New Microsoft Exchange Patches(2021年4月13日) https://bidenwhitehouse.archives.gov/briefing-room/statements-releases/2021/04/13/statement-by-deputy-national-security-advisor-for-cyber-emerging-technologies-anne-neuberger-on-new-microsoft-exchange-patches/
- 米国ホワイトハウス会合記録:Readout of White House Meeting on Software Security(Apache Log4j対応、2022年1月13日) https://bidenwhitehouse.archives.gov/briefing-room/statements-releases/2022/01/13/readout-of-white-house-meeting-on-software-security/
- 米国CISA Cyber Safety Review Board (CSRB) Report on Log4j(2022年7月) https://www.cisa.gov/resources-tools/resources/csrb-report-log4j