「不正アクセス後、なぜサーバー停止とパスワード変更だけでは安心できないのか?」──影響の可能性があるサーバー2万6,739件、GMO「お名前.com デスクトップクラウド」事案の公式発表から学ぶ初動確認3項目
YouTubeポッドキャスト本編(動画・音声)はこちら:「不正アクセス後、なぜサーバー停止とパスワード変更だけでは安心できないのか?」──影響の可能性があるサーバー2万6,739件、GMO「お名前.com デスクトップクラウド」事案の公式発表から学ぶ初動確認3項目
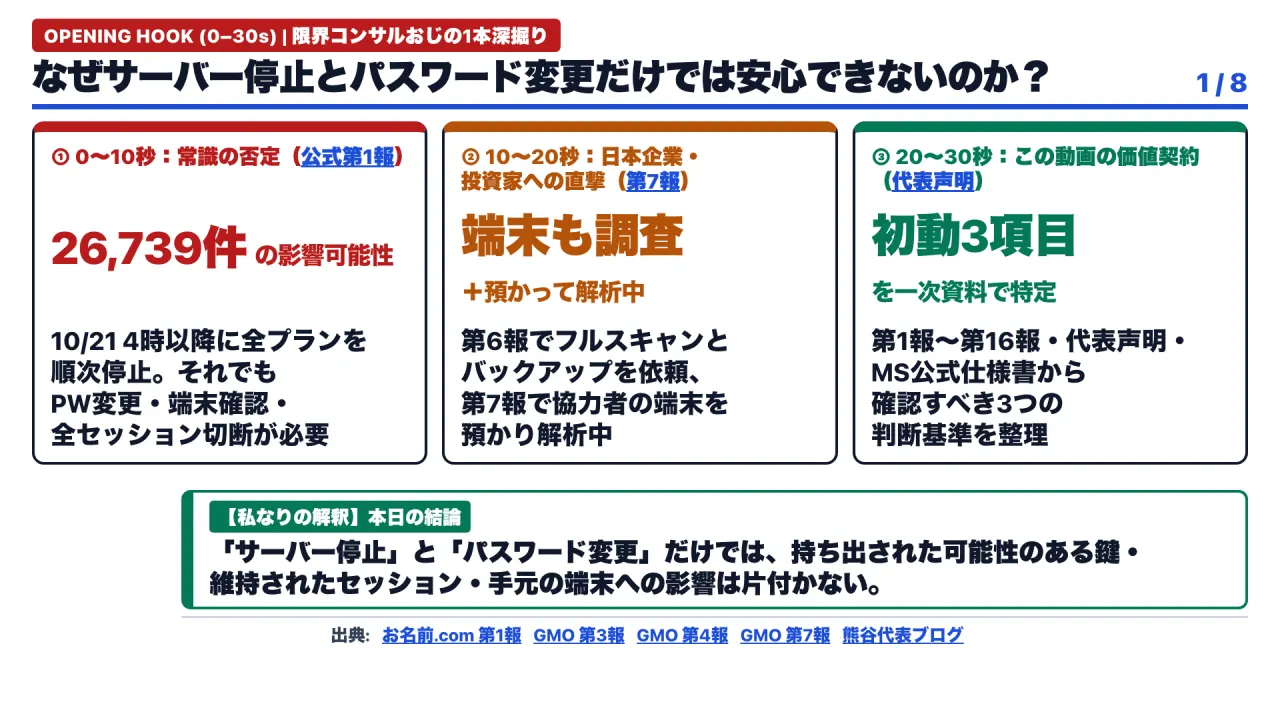
図1は放送時の説明資料(Slide 01)です。
不正アクセスのあと、サーバーを止めて、パスワードを変えれば、それで安心でしょうか。
お名前ドットコムの事案では、サービス停止後も、利用者の端末の調査が進められました。
今回は公式発表をもとに、サーバーだけでなく、手元の端末とアカウントを確認する理由を整理します。
みなさん、こんにちは。「限界コンサルおじ」です。
本日のテーマは、「不正アクセス後、なぜサーバー停止とパスワード変更だけでは安心できないのか?影響の可能性があるサーバー2万6,739件、ジーエムオーの事案から学ぶ初動確認3項目」です。
今回は、10月21日の第1報から10月26日夜の第7報までの公式発表、11月2日の説明会の公式動画、グループ代表である熊谷正寿氏が10月25日に公開し26日に追記した公式ブログ、さらにお名前ドットコムの公式活用ガイドとMicrosoftの公式技術仕様書を照合しました。会社側が公式に認めた「確定事実」と、公式ガイド等に書かれた「外部から読める情報」、そしてそこから私が推測した「未確認の見立て」を分けながら話します。
11月2日の説明会で、会社は、侵入の経過を説明しました。ただし、最初の侵入の手口は、公表していません。
皆さんの応援が、日々の制作の大きな励みになっています。
結論の骨格:確認する3つの点
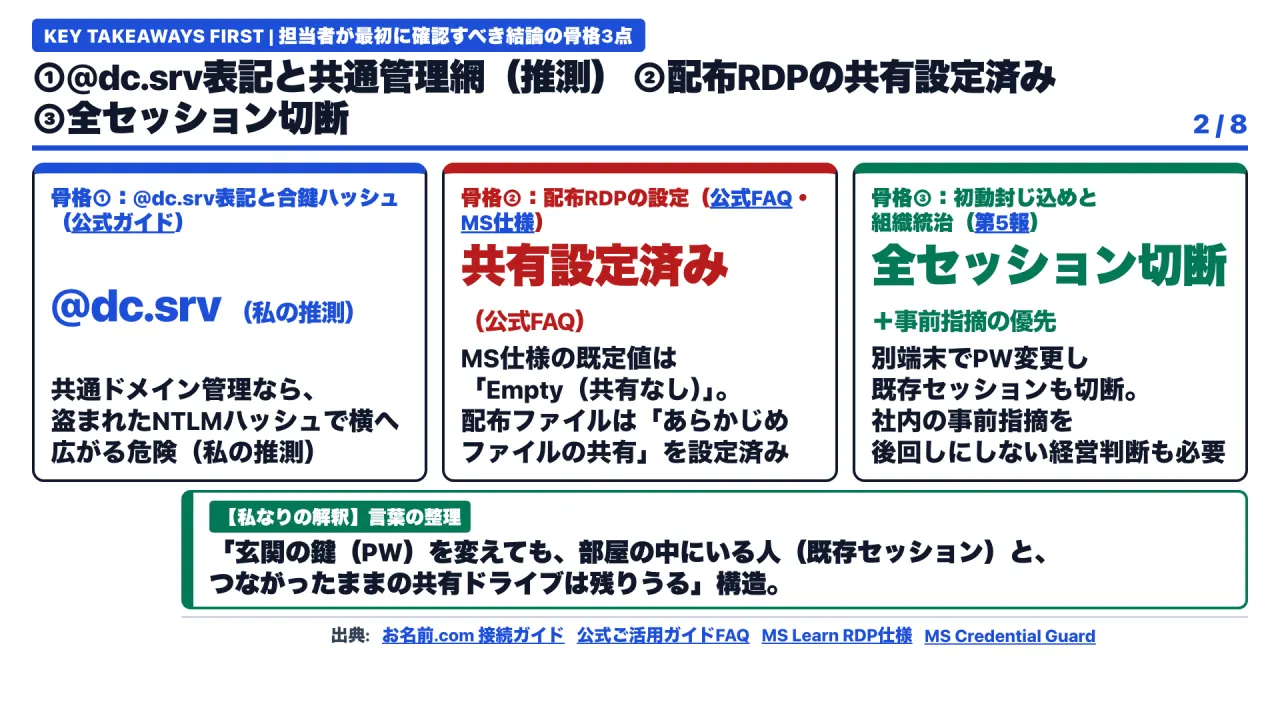
図2は放送時の説明資料(Slide 02)です。
長い前置きは省いて、まずこの動画で持ち帰っていただく「結論の骨格3点」と、3つの重要キーワードを最初に先出しします。Slide 2をご覧ください。
不正アクセス時に確認すべき結論の骨格は3つです。
1点目は、「不特定多数の利用者の環境や社内サーバーを、一つのウィンドウズ管理網でまとめて管理していないか」です。お名前ドットコムの公式ガイドでは、接続ユーザー名の入力例が「アットマーク・ディーシー・ドット・エスアールブイ」で終わる形になっています。
ここから先は私の推測ですが、もし多くの利用者の環境が一つの管理網でつながっていたなら、管理者の合鍵にあたるハッシュ値を盗まれた時点で、「パス・ザ・ハッシュ」と呼ばれる手口で横へ広がる危険があります。
2点目は、「リモートデスクトップ接続の設定ファイルで、手元パソコンのドライブ共有が最初から有効になっていないか」です。Microsoftの仕様書では、ドライブ共有の既定値は「共有しない」です。
一方、お名前ドットコムの公式ガイドは、配布している接続ファイルには「あらかじめファイルの共有についても設定されて」いると説明しています。接続先のサーバーが乗っ取られた場合、共有された手元のドライブは、サーバーの側から見える状態になります。
この経路について、11月2日の説明会で、GMOインターネットの副社長は、ドライブ共有の機能が悪用され、顧客のパソコンのファイルが盗まれた可能性がある、と話しました。この設定は、お客様の利便性のため、オンにしていたと説明しています。ただし、あくまで可能性です。悪用されたと確認された、とは言っていません。
3点目は、「緊急時に、被害が疑われる端末とは別の安全な端末からパスワードを変更し、ログイン中の全セッションを切断しているか」です。第3報は、パスワードを変更した後も、事業者のサーバーの仕様によっては既存の接続セッションが一定期間維持され、第三者が取引を続けられる場合があると警告しています。
玄関の鍵を変えても、すでに部屋の中にいる人を外へ出さなければ被害は止まりません。さらに組織としては、社内の専門家が事前に指摘した課題を、サービスへの影響を理由に後回しにしない経営判断が欠かせません。
では第1章から、この3つの確認点を一次資料で順番に検証していきます。第1章で接続名の表記とパス・ザ・ハッシュの仕組み、第2章で配布ファイルの設定と、利用者の端末まで調査が及んだ理由、第3章で確定事実の仕分けと、約80億円の要求への対応・損失の補償、そして第4章で社内の事前指摘が間に合わなかった理由と、身近なたとえ話をお話しします。
第1章:接続名「@dc.srv」から読める管理構成と、パス・ザ・ハッシュの仕組み(私の推測)
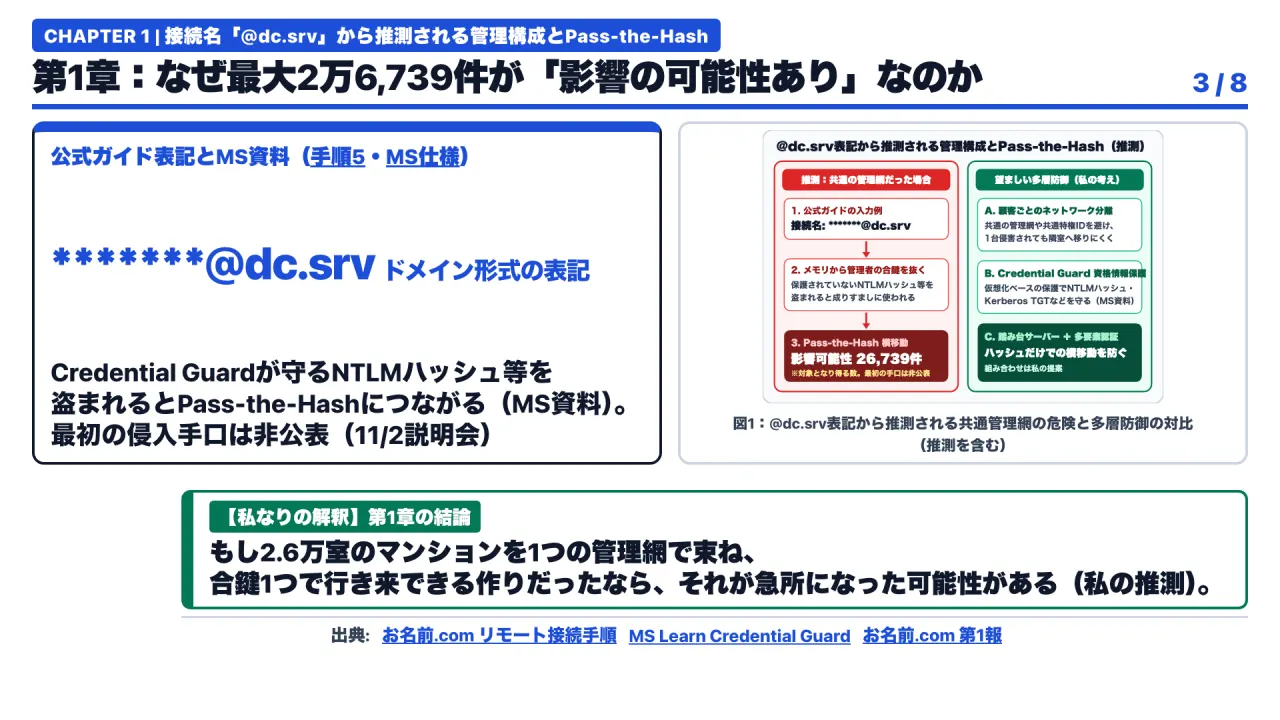
図3は放送時の説明資料(Slide 03)です。
それでは第1章です。まず気になるのは、「なぜ1台や2台ではなく、最大2万6,739件ものサーバーが『影響の可能性がある』とされたのか」という点です。
第3報によると、これは全プランを対象に、影響を受け得るサーバーを数えたもので、不正アクセスや情報の取得が確認された件数ではありません。
一般論として、パブリッククラウドやマルチテナント型のブイピーエスでは、仮想化の土台と仮想ネットワークによって、お客さんごとの環境を論理的に分けるのが基本です。あるお客さんのサーバーがウイルスに感染しても、他の契約者のサーバーや運営会社の管理ネットワークへ移れないようにしておく、という考え方です。
では、今回のお名前ドットコム デスクトップクラウドはどういう構成だったのか。第4報は「本サービスのシステムにセキュリティ上の問題が存在し」たと認めていますが、第1報から第7報には、侵入経路や構成の詳しい説明は書かれていません。
ただ、お名前ドットコム デスクトップクラウドの「公式ご活用ガイド」のページには、構成を考える手がかりになる記述があります。
そのガイドの「ウィンドウズのパソコンでリモート接続する」という手順の5番目には、「コンピューター」の入力例として「ディーシー」を含む名前、そして「ユーザー名」の入力例として「アスタリスク7個に続けて、アットマーク・ディーシー・ドット・エスアールブイ(*@dc.srv)」と書かれています。手順の4番目には、「アールディー・ゲートウェイサーバー」を経由して接続する設定も示されています。
この「アットマーク・ディーシー・ドット・エスアールブイ」という書き方は、ウィンドウズの世界で「ユーザープリンシパル名」と呼ばれる、ドメインに属するアカウントの表記に似ています。ここからは私の推測ですが、利用者のアカウントが「ディーシー・ドット・エスアールブイ」というウィンドウズ・ドメイン、つまりアクティブ・ディレクトリの下で管理されていた可能性があります。
ただし、全利用者が一つのドメインにまとめられていたかどうかは、公式には説明されていません。11月2日の説明会でも、この点は説明されていません。この推測は、私の見立てで、会社が確認したものではありません。
では、多くの利用者のサーバーを一つの管理網でまとめていた場合、なぜ危険なのでしょうか。ここで「パス・ザ・ハッシュ」という手口が関わってきます。
Microsoftの公式資料『クレデンシャル・ガード・オーバービュー』は、クレデンシャル・ガードが「エヌティーエルエム・パスワードハッシュ」や「ケルベロス」のチケット(ティージーティー)などを守る機能だと説明しています。そして、これらの秘密情報に不正にアクセスされると、「パス・ザ・ハッシュ」や「パス・ザ・チケット」と呼ばれる資格情報の盗用攻撃につながる、と書いています。
ここからは一般的な攻撃の流れの説明で、今回の事案で確認された手順ではありません。仮に攻撃者が、どれか1台のサーバーで管理者権限を手に入れ、そこに運営側の管理用アカウントがログインしてきたとします。
保護されていなければ、攻撃者はメモリから管理者のハッシュ値、つまり合鍵にあたるデータを抜き出せるおそれがあります。
一般に、パス・ザ・ハッシュは、盗んだハッシュ値をパスワードの代わりに使って本人になりすまし、同じドメインの別のサーバーへ次々と入り込む手口です。多くの利用者の環境が一つのドメインでつながっていれば、1か所の侵入が全体へ広がりやすくなります。
なお、11月2日の説明会で、会社は、侵入の経過を説明しました。8月5日に、犯人が顧客環境のリモートデスクトップのVPSに侵入し、管理者アカウントを盗みました。8月17日に、その権限で会社の管理サーバーに侵入しました。9月20日から10月14日にかけて、管理サーバーを経由して、顧客のVPSにマルウェアが配布されました。対象となり得た台数は、最大で2万6,739台です。会社がマルウェアの配布を確認したのは、顧客からの問い合わせを受けた調査を行った10月20日です。それまで気づけなかった理由は、今後検証する、と話しています。一方で、最初に侵入した手口は、同等の攻撃を招くおそれと捜査への影響から、話せないとしました。
この番組では、確認できない話を事実としては扱いません。
私の考えでは、こうした構成では、Microsoftが用意している仮想化ベースの保護機能「クレデンシャル・ガード」を有効にし、顧客ごとにネットワークを分け、共通の特権アカウントをなくし、多要素認証と踏み台サーバーを必須にする、何重もの守りが必要です。
ここまでを一言でまとめるとこうです。公式に確認できるのは、影響の可能性があるサーバーが最大2万6,739件あること、システムにセキュリティ上の問題があったこと、そして11月2日の説明会で示された、侵入から確認までの経過です。管理網の作りは、公式には説明されていません。
もし、赤の他人が同居するマンションの全室を一つの管理網につなぎ、管理者の合鍵1つで行き来できる作りだったなら、それが大規模な被害の急所になった可能性がある、というのが私の推測です。続く第2章では、なぜ利用者の手元のパソコンまで調査の対象になったのか、配布ファイルの設定を検証します。
第2章:配布ファイルのファイル共有設定と、手元のパソコンまで調査が及んだ理由
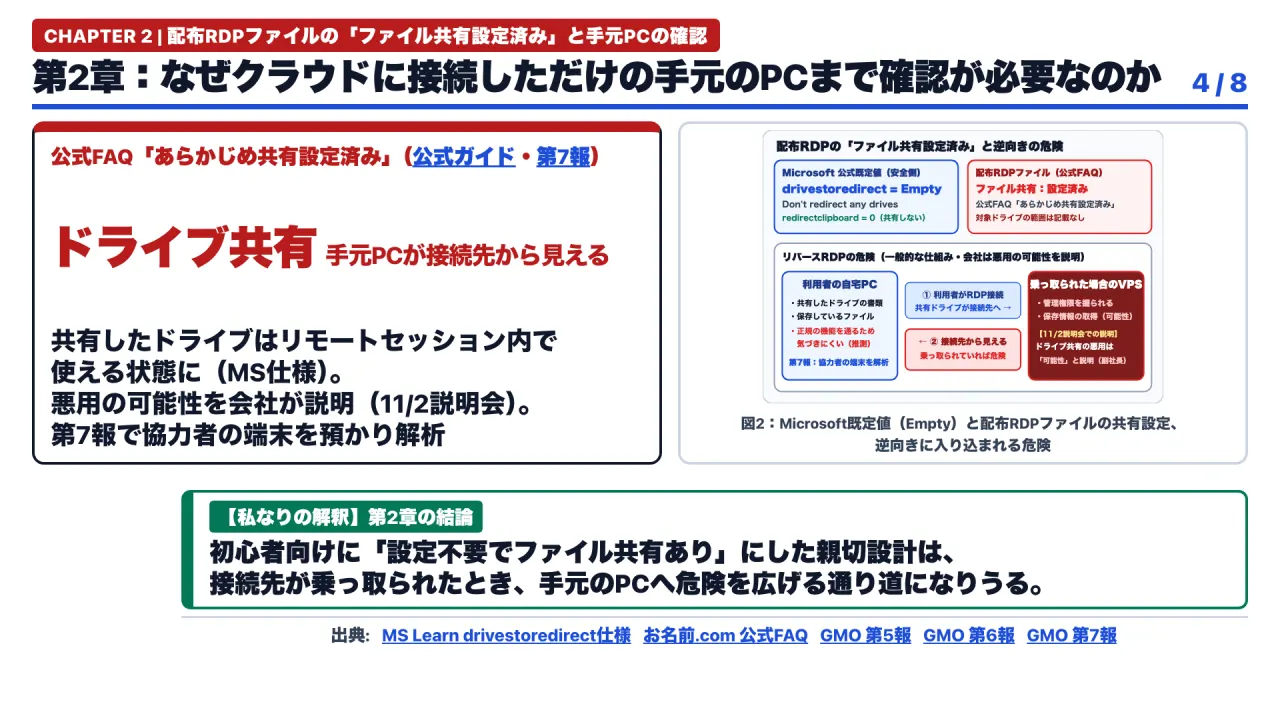
図4は放送時の説明資料(Slide 04)です。
続いて第2章です。今回の事案がこれまでの一般的なサーバーの情報漏えいと違うのは、会社側が、ブイピーエスだけでなく、そこへリモート接続していた利用者自身のパソコンまで調査の対象にしている点です。
第3報と第5報は、「お客様の端末への影響を含め、調査を進めております」と書いています。
なぜ、クラウド上のサーバーにつないだだけの手元のパソコンまで、確認が必要になるのか。私が注目したのは、利便性を優先した「初期設定」です。
Slide 4をご覧ください。
Microsoftの公式技術仕様書『サポーテッド・アールディーピー・プロパティーズ』によると、リモートデスクトップ接続の設定ファイル(ドット・アールディーピー・ファイル)には、手元のパソコンのハードディスクやユーエスビーメモリ、ネットワークドライブを接続先と共有するかどうかを決める「ドライブス・トゥ・リダイレクト(drivestoredirect)」という設定項目があります。この項目の既定値、デフォルト・バリューは「エンプティ(Empty)」、つまり「どのドライブも共有しない」です。
クリップボードを共有する設定(redirectclipboard)も、既定値は「ゼロ(共有しない)」です。
ところが、お名前ドットコム デスクトップクラウドの「公式ご活用ガイド」のよくある質問にある、「パソコンとサーバー間でファイルを共有することはできますか?」という項目を読むと、驚くべき一文が書かれています。
原文のまま引用します。
「なお、コントロールパネルからダウンロードしたアールディーピーファイルでの接続では、あらかじめファイルの共有についても設定されておりますため、お客様にて上述の設定は不要です。」
これはどういうことでしょうか。配布していた接続ファイルには、最初からファイルの共有、つまり手元のパソコンのドライブをサーバー側と共有する設定が入っていた、ということです。
どのドライブが対象だったのかまでは、ガイドには書かれていません。おそらく、手元のパソコンにある自動売買プログラムなどを、サーバーへ簡単にコピーできるようにするための配慮だったのでしょう。
隣の質問項目には、ユーエスビー・プリンターの使用まであらかじめ設定されていると書かれています。
仕様書の説明では、共有されたドライブは、接続中のリモートセッションの中で使えるようになります。つまり、利用者が自宅のパソコンからこの設定ファイルで接続すると、サーバー側のウィンドウズから、手元のパソコンのドライブが見える状態になります。
もし接続先のサーバーの管理者権限を攻撃者が握っていたなら、利用者がログインしている間、攻撃者から手元のドライブが見えてしまうおそれがあります。これが、接続先から接続元へ逆向きに入り込む、いわゆる「リバースアールディーピー」と呼ばれる危険です。
この呼び名は、私の説明で、会社の言葉ではありません。11月2日の説明会で、会社は、ドライブ共有が悪用され、顧客のパソコンのファイルが盗まれた可能性がある、と話しました。可能性であり、確認されたとは言っていません。
この危険が厄介なのは、ウィンドウズの正規の機能を通じた読み書きになる点です。私の推測ですが、手元のウイルス対策ソフトだけでは気づきにくい可能性があります。
実際に、10月24日の第5報と10月26日の第6報では、利用者に対して、ウイルス対策ソフトによるフルスキャンとデータのバックアップを至急求めました。第6報では、「クイックスキャン等ではなくフルスキャン」の実施、「ネットワークから切り離した状態」での外付けハードディスク等へのバックアップ、アカウントの操作は「別の安全な端末から」行うこと、点検が終わるまでブラウザの同期をオンにしないことも求めています。
さらに10月26日夜の第7報で、会社側は、攻撃者とみられる者から、10月27日12時に顧客情報の公開とランサムウェア攻撃を行うとの予告を受けていると明かしました。そのうえで、調査への協力を申し出た全国の利用者のもとへ「パートナー(従業員)が全国に伺い」、端末を預かって、グループのホワイトハッカーチームが、マルウェアやランサムウェアが「実際に仕掛けられているかどうかも含め」解析していると公表しています。
サーバーの事案で、運営会社が利用者の端末を預かって調べるのは異例です。11月2日の説明会で、会社は、10月27日に、顧客のVPSやパソコンのデータが盗まれたことを確認した、と説明しています。私の解釈では、会社側が手元の端末への影響を、重く見ている、ということを示しています。
ここまでで、サーバー側と手元のパソコン側の2つの確認点が見えてきました。ここから先の後半パートでは、さらに実務に直結する問題として、「なぜサーバーを止めた後も、取引口座で身に覚えのない取引の報告が続いたのか」、そのセッション維持の仕組みと補償の条件へ踏み込みます。
第3章:停止後も不正取引の報告が続いた理由。確定事実の仕分けと、約80億円要求の拒否・損失の補償
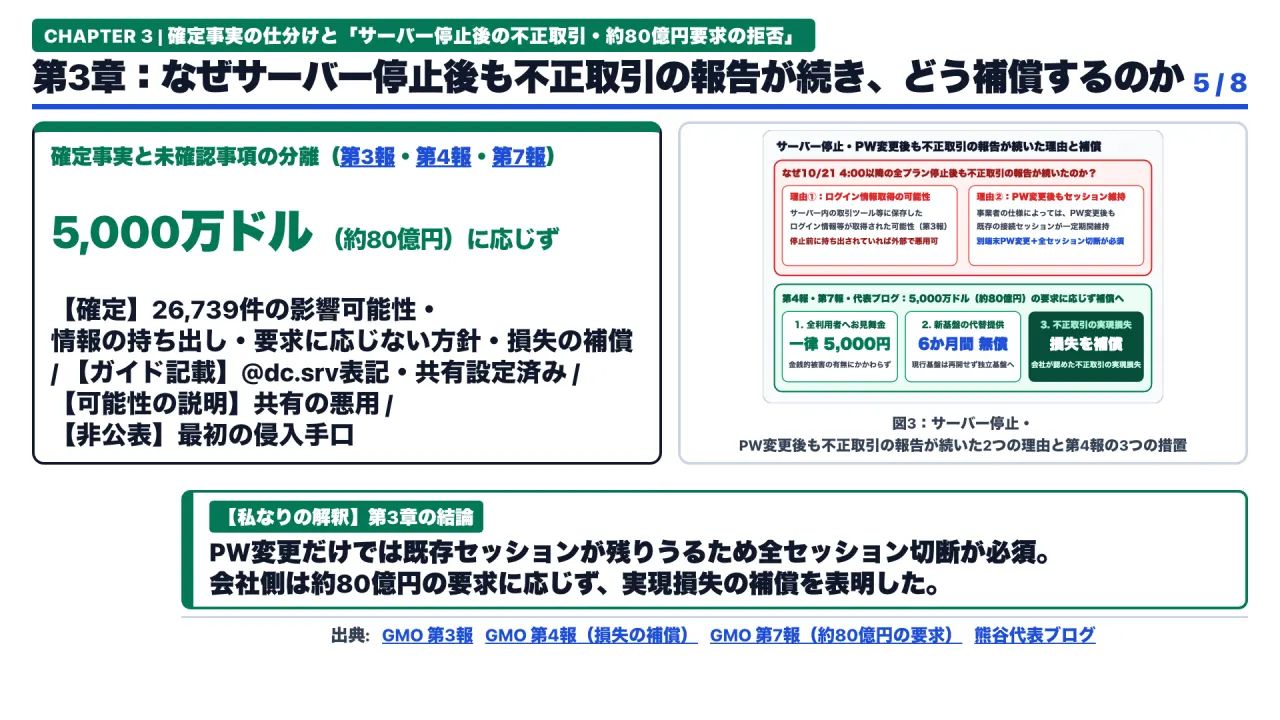
図5は放送時の説明資料(Slide 05)です。
では第3章です。今回の事案では、公式発表と、外部から読める仕様、そして推測や未確認の情報が入り混じっているため、まずSlide 5の前半で「何がどこまで確定しているのか」を6つの項目で仕分けておきます。
1つ目、「影響の可能性があるサーバー最大2万6,739件と、顧客情報の外部への持ち出し」。サーバー数は10月21日の第1報と第3報、情報の持ち出しは10月24日の第4報で、会社側が公式に認めた「確定事実」です。
ただし第3報にある通り、2万6,739件は「対象となり得るサーバー数」であり、不正アクセスや情報の取得が確認された件数ではありません。
2つ目、「接続ユーザー名の入力例が『アットマーク・ディーシー・ドット・エスアールブイ』で終わること」。これは公式活用ガイドに書かれた事実です。
ただし、そこから「全利用者を一つのアクティブ・ディレクトリで管理していた」と考えるのは、私の推測にとどまります。
3つ目、「配布アールディーピーファイルで、ファイルの共有があらかじめ設定されていたこと」。これは公式活用ガイドのよくある質問に「あらかじめファイルの共有についても設定されております」と書かれており、Microsoft公式仕様の既定値「エンプティ」とは異なる設定です。
4つ目、「侵入の手口と、ファイル共有の設定が実際に悪用されたかどうか」。11月2日の説明会で、会社は、侵入の経過を説明しました。ただし、最初の侵入の手口は、公表していません。ファイル共有の悪用は、可能性があるという説明で、確認されたとは言っていません。
5つ目、「国内外の70を超える証券会社やエフエックス会社の取引口座」。第4報では、この数字は、攻撃者とみられる者が、要求に応じなければ不正操作を続けると予告してきた内容の中に出てきます。
会社側が受けているのは、一部の利用者からの「身に覚えのない取引」の報告であり、すべての口座で被害が確定しているわけではありません。
そして6つ目、「利用者のパソコンへの影響」。第4報によると、攻撃者とみられる者は、本サービスに接続したお客様のパソコンに関する情報の公開と、ランサムウェア攻撃の実行を予告しています。
会社側は第7報で、預かった端末にマルウェアが実際に仕掛けられているかどうかも含めて、解析を進めている段階です。11月2日の説明会では、顧客のパソコンのデータが盗まれたことの確認と、ドライブ共有が悪用された可能性が、説明されました。このように、確認済みの事実と調査中の項目を混ぜないことが、正しい危機管理の第一歩です。
その上で、多くの個人投資家を不安にさせた最大の疑問を考えます。
会社側は10月20日に不正なプログラムの設置を確認し、10月21日の4時から全プランのサーバーを順次停止しました。ところが第3報によると、10月21日以降、利用者から、取引口座で身に覚えのない操作などの報告が寄せられています。
なぜ、お名前ドットコムのサーバーを止めた後も、不正な取引の報告が続いたのでしょうか。
考えられる理由は二つあります。一つ目は、自動売買ツール「エムティーフォー」や「エムティーファイブ」などの取引ツールです。
第3報は、サーバー内に保存されていた取引口座のログイン情報などが、第三者に取得され、不正に利用された可能性がある、と書いています。11月2日の説明会で、会社は、顧客の自動売買のアカウント情報を不正に取得され、そのアカウントを不正に操作された、と説明しました。私の解釈では、もしログイン情報がサーバーの停止より前に持ち出されていたなら、サーバーを止めても、攻撃者は別のパソコンやサーバーから口座へ直接ログインできてしまいます。
さらに怖いのが二つ目の理由、「パスワードを変更したのに不正取引が続くケース」です。公式第3報および第5報で会社側が強く警告している通り、証券会社やエフエックス会社のサーバーの仕様によっては、パスワードを変更した後も、すでにログインしている「既存の接続セッション」が一定期間そのまま維持され、第三者が取引を続けられる場合があります。
つまり、玄関の鍵を新しいものに交換しても、すでに部屋の中に入り込んでいる人を外へ出さなければ、中から部屋を荒らされ続けてしまうのです。だからこそ、「エフエックス取引に使っていない端末からパスワードを変更すること」に加えて、「ログイン中の全セッションを切断すること」が必要になります。
では、なぜ攻撃者は、盗んだ口座から送金するのではなく、口座の残高を減らすような不正な注文を出したのでしょうか。その目的は、公式発表には書かれていません。
手がかりになるのは第4報で、攻撃者とみられる者は、要求に応じなければ「不正な注文による口座残高の毀損」を続けると予告しています。私の解釈では、口座への被害そのものが、会社に金銭を払わせるための脅しの材料として使われた可能性があります。
実際に、10月26日夜の第7報は、10月21日に脅迫メールを受信し、「約80億円の要求」があったと経緯に記しています。熊谷代表のブログには10月26日の追記で、要求額が「5,000万ドル(約80億円)」だったと書かれています。
これに対してジーエムオーはどう判断したか。第4報と第7報は「攻撃者からの要求には応じません」とし、熊谷代表のブログも「支払いも一切行っておりません」と明言しています。
そのうえで第4報では、被害を受けた利用者を守るための3つの措置を発表しました。
1つ目は、現在の全利用者に対する、金銭被害の有無にかかわらない「一律5,000円のお見舞金」の支払いです。
2つ目は、現行のシステム基盤をそのまま再開せず、セキュリティの仕組みを抜本的に刷新したうえで、独立したクラウド基盤で動く代替サービスへの乗り換えを案内し、乗り換え後は「6か月間無償」とすることです(提供開始時期などは、10月30日23時59分までに電子メールで知らせるとしていました)。
3つ目が、「不正取引による実現損失の補償」です。会社側が調査のうえ、本件の不正アクセスに起因すると認めた不正取引による取引の差損や手数料について、取引所などが返金に応じない場合も含めて、ジーエムオーが支払うと表明しました。
熊谷代表は、その場合も「対象となる損失の全額」を支払うと書いています(申請方法などの案内は11月6日までとされています)。私の見方では、攻撃者には払わず、その代わり利用者の損失と基盤刷新の費用は自社で引き受けるという、はっきりした線引きです。
ここまでを一言でまとめるとこうです。サーバーを止めても、外へ持ち出された可能性のある口座の鍵と、維持されたままのセッションは止まりません。
だからこそ、別の端末からのパスワード変更と全セッションの切断が欠かせません。会社側は約80億円の要求に応じず、利用者の実現損失を補償する道を選びました。
では続く第4章で、グループに200名規模のセキュリティ人財を抱えながら、なぜ社内の事前指摘への対応が間に合わなかったのか、経営判断の核心を検証します。
第4章:社内の事前の指摘は、なぜ活かされなかったのか
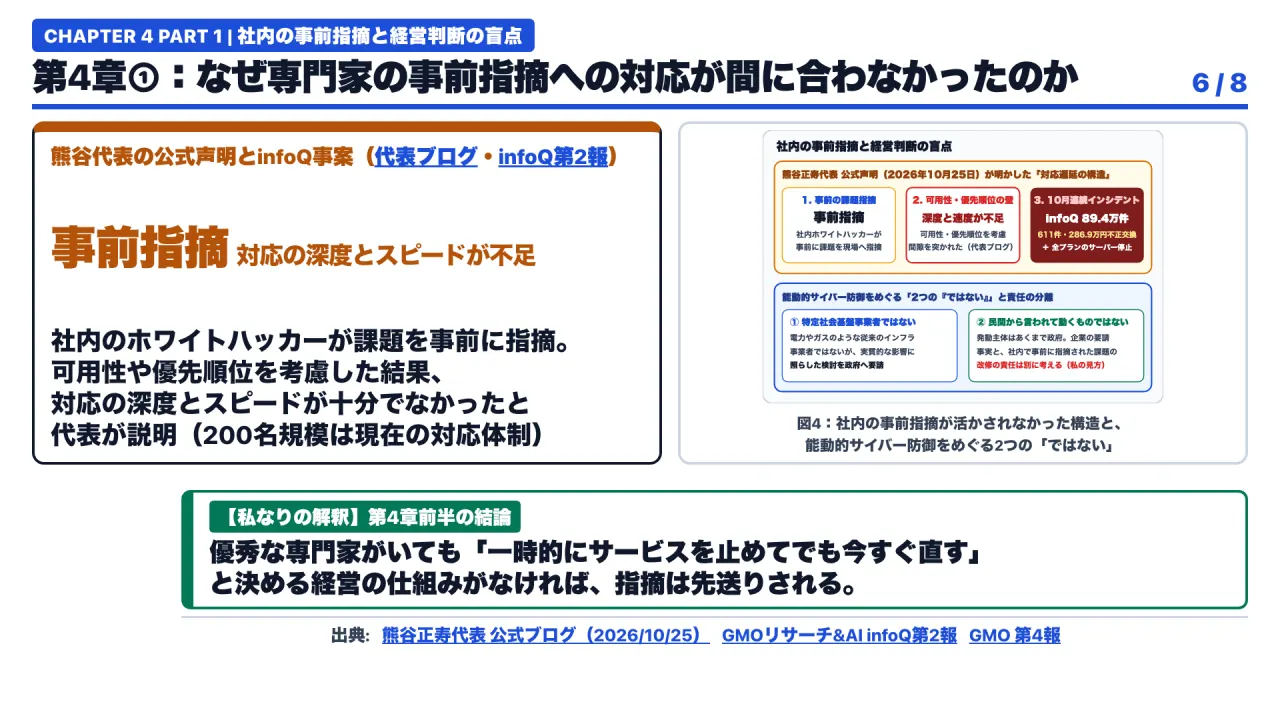
図6は放送時の説明資料(Slide 06)です。
続く第4章では、今回の事案が日本の企業経営とセキュリティ業界に突きつけた「組織の判断の盲点」と、「能動的サイバー防御」をめぐる議論、そして身近なたとえ話をお話しします。まずSlide 6をご覧ください。
熊谷代表のブログによると、今回寄せられた厳しい声の一つは、「グループ内に国内屈指のセキュリティのプロを擁しながら、なぜ今回の事態を防げなかったのか」というものでした。グループには、ジーエムオーサイバーセキュリティ・バイ・イエラエやジーエムオー・フラット・セキュリティがあり、代表はブログで、国際刑事警察機構の出身者を含む「200名規模のセキュリティ人財」が、いま防御とログの解析にあたっていると書いています。
その一方で、10月14日には、グループのジーエムオーリサーチ・アンド・エーアイが運営するアンケートサイト「インフォキュー(infoQ)」の事案でも、第2報が公表されたばかりでした。ソフトウェアの脆弱性を悪用した侵入で89万4,082件の個人情報が外部に持ち出され、611件・計286万9,500円分のポイントが本人の意思によらず交換された、という内容です。
この厳しい声に対して、熊谷正寿氏は10月25日に公開した公式ブログの中で、経営トップとして重い事実を明かしました。原文の核心部分を引用します。
「言い訳ではなく、事実としてお話しいたします。本サービスのセキュリティに関しても、社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されておりました。
現場チームもその指摘を受け止め、対策を進めておりました。しかし、サービスの可用性への影響や他の対処事項との優先順位を考慮しながら慎重に対応を進めた結果としてその対応の深度とスピードが十分ではなく、攻撃者にその間隙を突かれてしまいました。
」
ここからは私の解釈です。社内のホワイトハッカーたちは、攻撃を受ける前から改善すべき課題に気づき、現場に指摘していました。
ところが、サービスの可用性への影響や、ほかの対処事項との優先順位を考えながら進めた結果、対応の深さとスピードが足りず、その間を突かれてしまった。どれだけ優秀な専門家を抱えていても、その指摘に対して「一時的にサービスを止めてでも今すぐ直す」と決める経営の仕組みが働かなければ、組織は守れない。
この告白は、そのことを示していると私は考えます。
また、会社側は第4報で、本件を能動的サイバー防御の「発動第1号」事案と位置付けて、政府関係機関へ緊急の要請を行いました。熊谷氏はブログの中で、この法律を「10月1日に施行されたばかり」と書き、グループのイエラエの調査で、日本企業約20社を狙った不正アクセスの攻撃元で、自律型エーアイ侵入テストツール「アルテックス(ARTEX)」が悪用されていたことにも触れています。
そのうえで、世間で指摘されている「二つの『ではない』」を自ら整理しています。
一つ目は、「ジーエムオーは、法が定める『特定社会基盤事業者』ではない」こと。熊谷氏も、自社は法律が想定する電力やガスのような従来のインフラ事業者ではないと認めています。
二つ目は、「能動的サイバー防御は、民間企業から言われて動くものではなく、政府が主体的に決めるものだ」ということです。
熊谷氏は、この二つの法的な位置付けを理解した上で具申したと述べ、国内外70社以上の金融基盤に接続する環境が標的となり、個人のパソコン内の生活データまでが人質に取られているという、実質的な影響に照らして検討してほしいと訴えています。私たち受け手としては、「企業が政府へ要請したこと」と「政府が実際に発動を決めたこと」を混同せず、また「外部の高度な脅威への対策」と「社内で事前に指摘されていた課題を直す責任」を別の課題として見極める必要があります。
手元のパソコンを守る側の実務:身近なたとえで考える共有設定
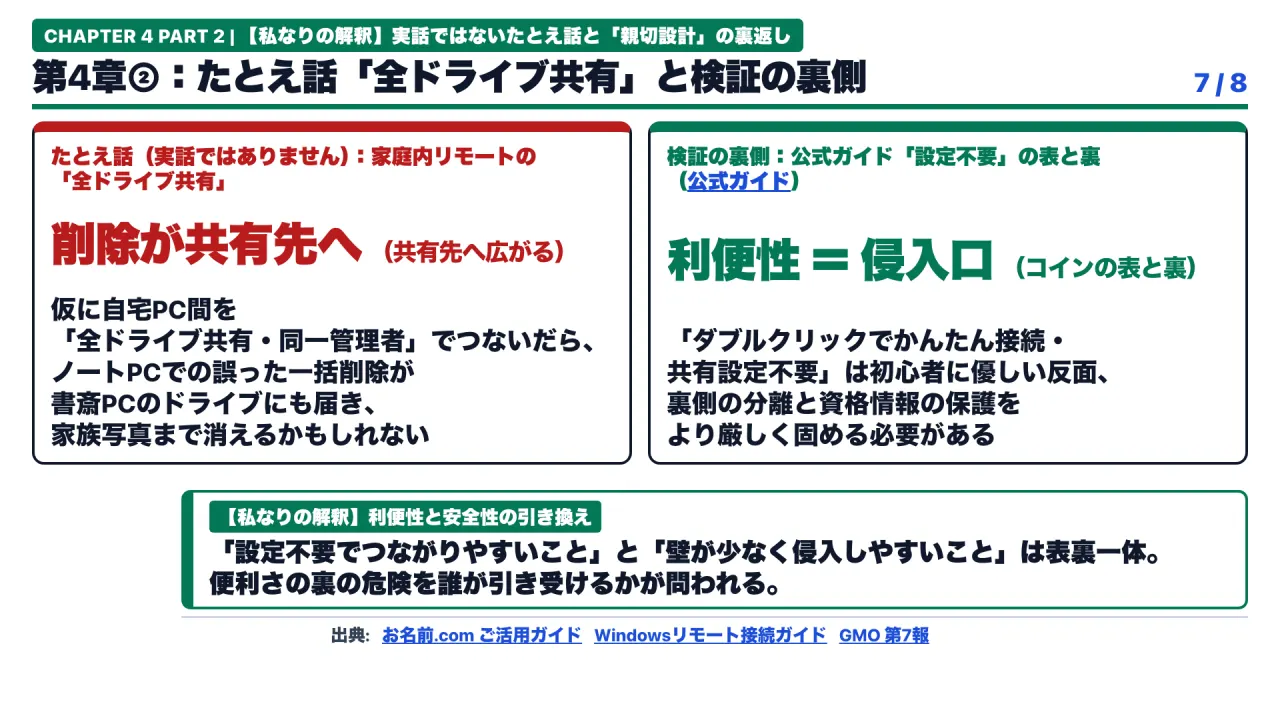
図7は放送時の説明資料(Slide 07)です。
ここでSlide 7に切り替えて、【私なりの解釈】として、身近なたとえ話と、今回の検証の「裏側」をお話しします。最初にお断りしておくと、これからお話しするのは実際にあった出来事ではなく、仕組みを分かりやすくするための作り話のたとえです。
たとえば、ある人が家で、書斎のデスクトップパソコンとリビングのノートパソコンの間で、いちいちユーエスビーメモリを抜き差しするのが面倒になり、リモートデスクトップで「全ドライブ共有」を設定し、どの端末からも同じ管理者アカウントで入れるようにしたとします。「どうせ家の中だけだから」と、便利さを最優先にした設定です。
ところがある日、その人がノートパソコンで、ファイルを一括で削除するスクリプトの指定先を間違えて実行してしまったとします。全ドライブ共有がつながったままなら、その削除命令は共有されたドライブを通じて書斎のパソコンにまで届き、撮りためた家族の写真が一緒に消えてしまうかもしれません。
このたとえ話が示すのは、「最初から全部つないでおきました」という親切な設定は、普段はとても便利でも、片方で事故や侵入が起きた瞬間、被害をつながった先へ広げる通り道になる、ということです。
そしてもう一つ、今回の一次資料を突き合わせた「検証の裏側」も共有しておきます。
お名前ドットコムの公式ガイドには、「ファイルをダブルクリックするだけでかんたんにサーバーに接続することができます」「あらかじめファイルの共有についても設定されておりますため、お客様にて上述の設定は不要です」と、初心者に寄り添う案内が並んでいます。エフエックスの自動売買をしたい個人投資家の多くは、おそらくサーバーの専門家ではありません。
私の解釈では、事業者は「設定不要ですぐ使えること」を大事にしていたと読み取れます。
しかし、セキュリティの世界では、「初心者にとって設定不要でつながりやすいこと」と「攻撃者にとって壁が少ないこと」は、表と裏の関係です。利用者に「設定不要の完成品」としてサービスを提供するなら、事業者は裏側のネットワーク分離や資格情報の保護を、より厳しく固める必要があります。
便利さの裏にある危険を誰が引き受けていたのか。公式ガイドの優しい案内文と、第7報で利用者の端末を預かって解析するホワイトハッカーチームの姿を重ね合わせると、利便性と安全性を引き換えにすることの重みが見えてきます。
結論:明日から確認できる3つの判断基準
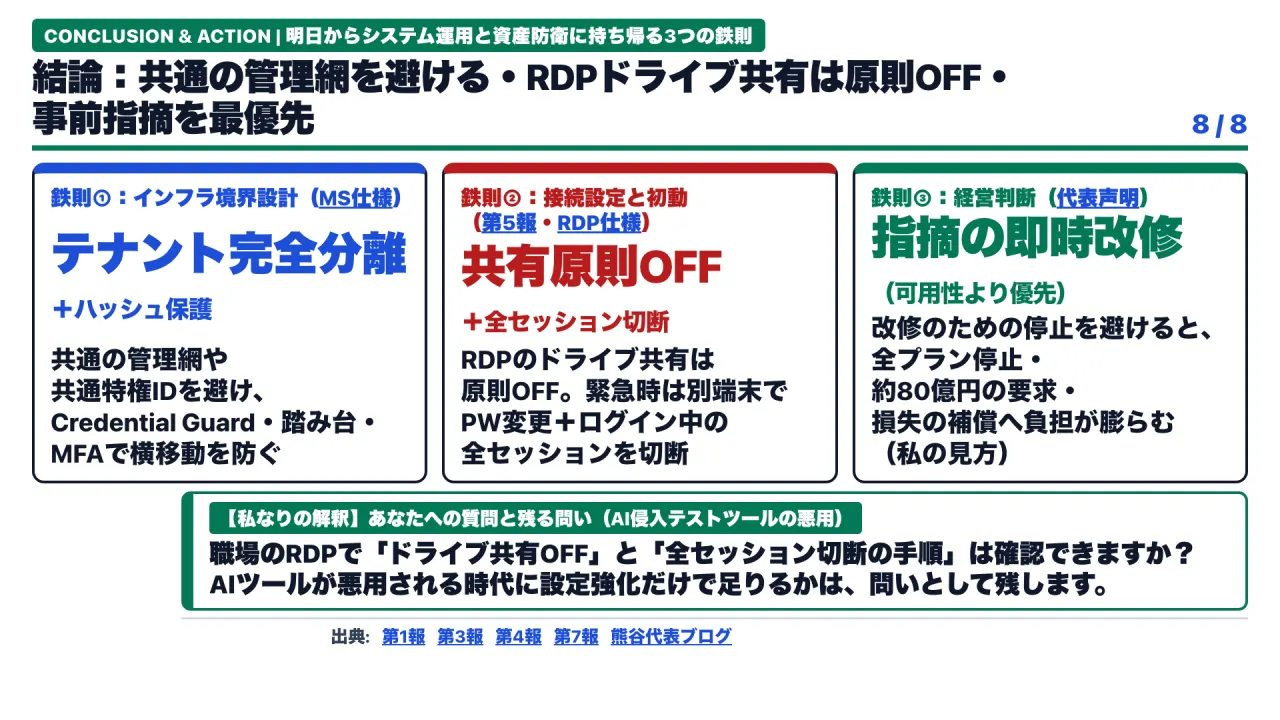
図8は放送時の説明資料(Slide 08)です。
それでは結論です。不正アクセス後、なぜサーバー停止とパスワード変更だけでは安心できないのか。
公式発表で確認できる理由は、取引口座のアカウント情報が不正に取得されたこと、パスワードを変えても既存のログインセッションが維持される場合があること、そして、利用者のパソコンのファイルが盗まれた可能性が、11月2日の説明会で示されたことです。そこに、公式ガイドから読み取れる接続ファイルのファイル共有の初期設定や、私が推測した共通の管理網といった設計上の弱点が重なっていた可能性があります。
さらに代表自身が、社内のホワイトハッカーによる事前の指摘への対応が、可用性や優先順位を考慮するなかで十分でなかったと認めています。
今回の検証から、私たちが明日からのシステム運用や個人の資産防衛に持ち帰れる判断基準を三つに整理します。
一つ目は、「マルチテナント環境や社内インフラでは、『共通の特権アカウント』と『全体がつながった管理網』を作らないこと」です。どれか1台が侵害されたときに、ハッシュ値を使って横へ広がるパス・ザ・ハッシュを防ぐため、テナントごとのネットワーク分離、クレデンシャル・ガードの有効化、踏み台サーバーと多要素認証の必須化を徹底してください。
二つ目は、「リモートデスクトップ接続を使うときは、『ドライブ共有』と『クリップボード共有』を原則オフにし、緊急時は『別端末からのパスワード変更』と『全セッションの切断』をセットで行うこと」です。外部のサーバーへ接続する際に手元のドライブを共有したままにすると、サーバー側が乗っ取られたときに、手元のパソコンまで危険が及ぶおそれがあります。
そして万が一の際は、玄関の鍵を変えるだけでなく、ログイン中の全セッションを必ず切断してください。
三つ目は、「セキュリティの専門家による事前の指摘を、『サービスへの影響』を理由に先送りしないこと」です。200名規模のセキュリティ人財を抱えていても、指摘をすぐに改修へ移す権限と優先順位の付け方がなければ、被害は防げません。
私の見方では、改修のための一時的な停止を避けた結果、全プランのサーバー停止が続き、約80億円の要求を受け、損失の補償と基盤の刷新を背負うことになれば、その負担は改修にかかる手間とは比べものになりません。
最後に、皆さんに一つだけ質問です。あなたが普段使っている職場のリモート接続やクラウドサービスでは、「手元パソコンのドライブ共有がオンになっていないか」、そして「緊急時に既存のログインセッションを強制切断する手順」をすぐに確認できる状態になっていますか。
そしてここで、次の実務上の壁が浮かび上がります。熊谷代表のブログが触れているように、本来は防御のための自律型エーアイ侵入テストツールが攻撃に悪用される時代に、自社の設定を固めるだけで十分なのか。
この問いは、今回の公式資料だけでは答えが出ないため、皆さんと一緒に考え続けたい問いとして残しておきます。
皆さんの応援が大変励みになっており、コンテンツ制作の意欲のもとになっています。よろしければ、応援をお願いします。
それでは、また次の動画でお会いしましょう。
この記事は、動画の台本と一次資料をもとに再構成しました。10月31日に確認した内容を、2026年11月3日に、11月2日の説明会の公式動画(自動字幕)を踏まえて更新しました。侵入経路、ドライブ共有の悪用、端末への影響、取引口座の情報の取得に関する記述が更新の対象です。
公開直前の再確認:2026年11月3日に、説明会の公式動画の概要欄、代表ブログ、GMOインターネットグループとお名前.comの発表一覧を再取得し、記事で使った内容に変更がないことを確認しました。
YouTube本編:{{YOUTUBE_URL}}
出典一覧
- https://gmo-research.ai/pressroom/notice/notice-20261014
- https://group.gmo/info/alert/20261023/
- https://group.gmo/info/alert/20261024/
- https://group.gmo/info/alert/2026102402/
- https://group.gmo/info/alert/20261026/
- https://group.gmo/info/alert/2026102602/
- https://group.gmo/info/alert/20261027/
- https://group.gmo/info/alert/2026102702/
- https://group.gmo/info/alert/2026102703/
- https://group.gmo/info/alert/2026102704/
- https://group.gmo/info/alert/2026102705/
- https://group.gmo/info/alert/20261028/
- https://group.gmo/info/alert/2026102802/
- https://group.gmo/info/alert/20261029/
- https://group.gmo/info/alert/2026102902/
- https://learn.microsoft.com/en-us/azure/virtual-desktop/rdp-properties
- https://learn.microsoft.com/en-us/windows/security/identity-protection/credential-guard/
- https://www.kumagai.com/20261025/?eid=19600
- https://www.onamae-desktop.com/guide/
- https://www.onamae-desktop.com/guide/rdp/howto-rdp/76/
- https://www.onamae.com/news/article/11584/
- https://www.youtube.com/watch?v=lyWJ3cieMPI