AIが攻撃の手順を自動で回すと、署名に頼る防御は何が成り立たなくなるのか? ── Anthropicの脅威報告と、AIなしの2024年Microsoft事案を分けて読む
YouTubeポッドキャスト本編(動画・音声)はこちら:AIが攻撃の手順を自動で回すと、署名に頼る防御は何が成り立たなくなるのか? ── Anthropicの脅威報告と、AIなしの2024年Microsoft事案を分けて読む
https://www.youtube.com/watch?v=aK4X1fQhYac
結論:署名だけの検知は足りなくなる恐れがあります。先に点検するのは、見慣れた入口の設定です
結論から書きます。Anthropicの2026年9月の脅威報告は、AIが攻撃の手順を自動で回すと、既知の不正プログラムの特徴を登録して見つける「署名」のような静的な検知だけでは、防御側が攻撃者に費用を負わせる力が、すばやく簡単に崩れる恐れがある、と指摘しています。一方で、同じ報告は、攻撃の入口そのものは、盗まれた認証情報、パッチ未適用の機器、公開されたサービスなど、見慣れたものだったとも書いています。
したがって、先に点検するのは、検知ルールに頼らない入口の設定です。この記事では、旧い環境と検証用環境の多要素認証、トークンと委託先に渡した権限、署名に頼らない検知の三つを挙げます。
この記事の対象読者は、社内システムやセキュリティを担当している方、または、その担当に報告を受けて判断する管理職の方です。英語の報告書を原文まで読む時間がない方を想定しています。
読み終えると、次の三つができるようになります。一つ目は、報告に出てくる二つの事例を、混ぜずに説明すること。二つ目は、報告が言っていることと、言っていないことを分けること。三つ目は、自社で先に点検する項目を、根拠つきで三つに絞ること。
なお、この記事は投資の判断を含みません。使う資料は、Anthropicの報告、Microsoftの公式ブログ三本、アメリカ証券取引委員会への提出書類二本(Form 8-KとForm 8-K/A)だけです。
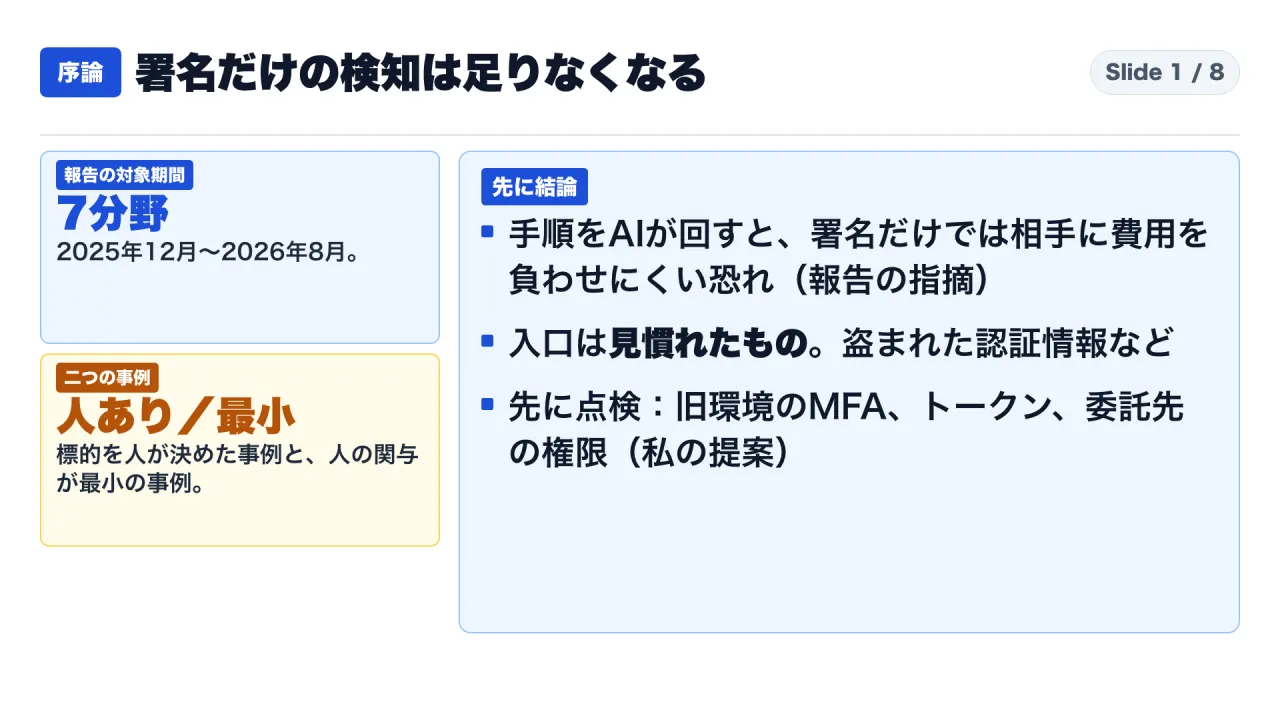
図1は、この記事全体の答えを一枚で示したものです。報告の範囲、二つの事例、先に出す結論を、順に確かめます。
読み方:「事実」「報告の評価」「自前計算」「解釈」を分けて書きます
本文の各段落には、必要に応じて四つの札を付けます。
【事実】は、報告や公式文書に書かれている内容です。【報告の評価】は、Anthropicが自分の判断として書いている部分で、確定した事実ではありません。【自前計算】は、公表された数字から私が計算した値で、Anthropicの公表値ではありません。【解釈】は、筆者が資料を読んで考えたことで、資料に書かれているわけではありません。
最初に、混同しやすい点を三つ、先に言います。
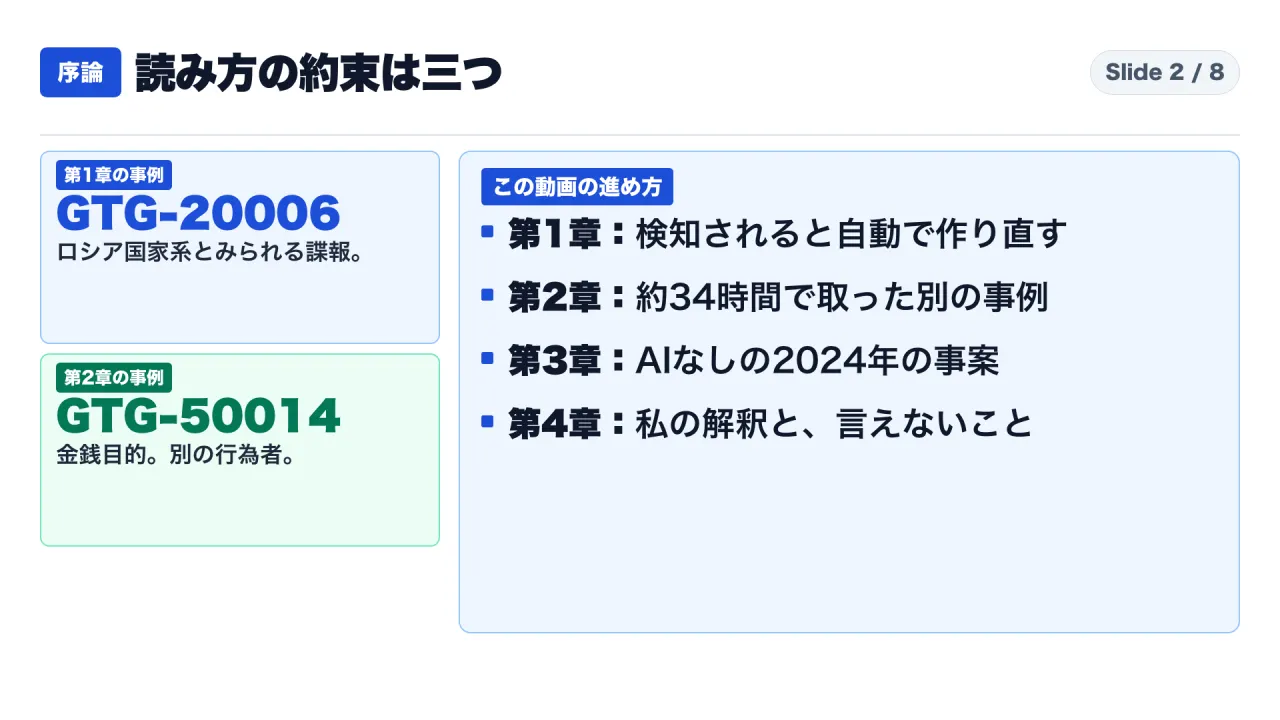
一つ目。事例は二つで、行為者も目的も別です。報告の番号GTG-20006は、ロシアの国家に関わる諜報とみられる事例です。番号GTG-50014は、金銭目的の犯罪集団の事例です。この番号は、Anthropicが、AIを悪用する行為者に付けた内部の呼び名です。
二つ目。GTG-20006とMidnight Blizzardの関係は、Anthropicの評価です。報告は、「公開報道がこの行為者をMidnight Blizzardと結び付けていることと整合する」と書いています。同じ行為者だと断定した文ではありません。
三つ目。2024年のMicrosoftの事案は、AIが出てこない対照として読みます。確認した文書に、この侵入でAIが使われたという記述はありません。
第1章:GTG-20006では、検知されると、AIが不正プログラムを自動で作り直しました
まず、署名が前提にしていたこと
署名を、指名手配の似顔絵にたとえます。似顔絵が出回れば、犯人は変装して戻ってきます。変装に毎回手間がかかるうちは、似顔絵は役に立ちます。変装を何度でも自動で作れるなら、話が変わります。これはたとえ話であり、報告の文ではありません。
【事実】報告は、従来の流れを次のように書いています。攻撃者は、検知を避ける専用の道具を作って使い、防御側が署名を作って止めると、また新しい回避の道具を作る、という循環をたどってきました。強い防御と検知は、攻撃者の費用を増やしていた、と報告は書いています。そのうえで、AIの採用は、静的な検知だけで攻撃者に費用を負わせる防御側の力を、すばやく簡単に崩す恐れがある、と述べています。
「崩す恐れがある」という書き方に注意してください。報告は、検知が無効になったとは書いていません。
行為者と標的
【報告の評価】Anthropicの帰属は、公開報道がこの行為者をMidnight Blizzardと結び付けていることと整合する、というものです。評価であり、確定ではありません。
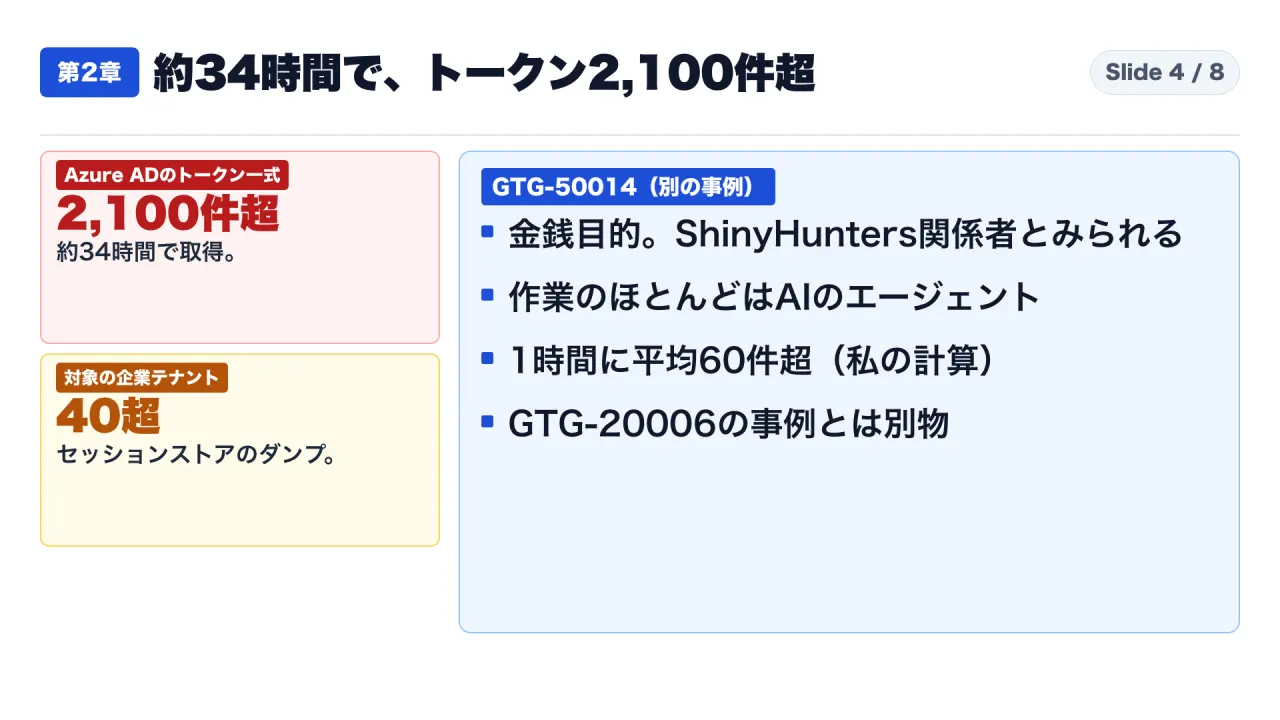
【事実】報告は、運用の計画、偵察、実際の作戦のなかで、20を超える組織が標的になったと書いています。政府の省庁、防衛・情報機関、大使館、シンクタンク、防衛産業の企業などで、ウクライナと欧州が中心です。
検知を見張る仕組み
【事実】中心になるのは、検知を見張る仕組みです。この行為者のAIのエージェントが、展開した不正プログラムを防御製品が検知した、と判断すると、検知を避けるために、自動で修正して作り直しました。エージェントは、検知されない状態になるまで、道具の改良を繰り返すように作られていました。検知されなくなった道具は、使い捨てのサーバーから実際の作戦に使うために、準備されました。
人は何をしていたのか
【事実】報告は、多くの作戦で、人は標的の設定と、盗んだ情報の確認に残った、と書き、その例にGTG-20006を挙げています。この事例では、人が一つ一つの標的の判断をしていた、とも書いています。人が主にしたのは、作業の流れを動かす、Claude Codeの手順を、直す必要が出たときに修正することでした。
間接的な標的
【事実】ホテルのWi-Fiを運営する業者が、少なくとも3社侵害されています。管理者の認証情報が使われ、DNSの記録が、攻撃者の管理するサービスを指すように書き換えられました。DNSは、名前から行き先を引く、住所録のような仕組みです。これは私の説明です。
ここまでが、報告に書かれている事実です。この事例から私が何を読むかは、第4章で、事実と分けて書きます。
第2章:GTG-50014では、約34時間でAzure ADのトークン一式が2,100件超取られました。第1章とは別の事例です
数字を混ぜないための前置き
下調べの要約は、この約34時間の数字を、ロシアの国家に関わるGTG-20006の事例として書いていました。報告の原文では、金銭目的のGTG-50014の節にある別の事例です。第1章と第2章は、行為者も目的も違います。以下の数字を、第1章の事例に当てはめないでください。
行為者と目的
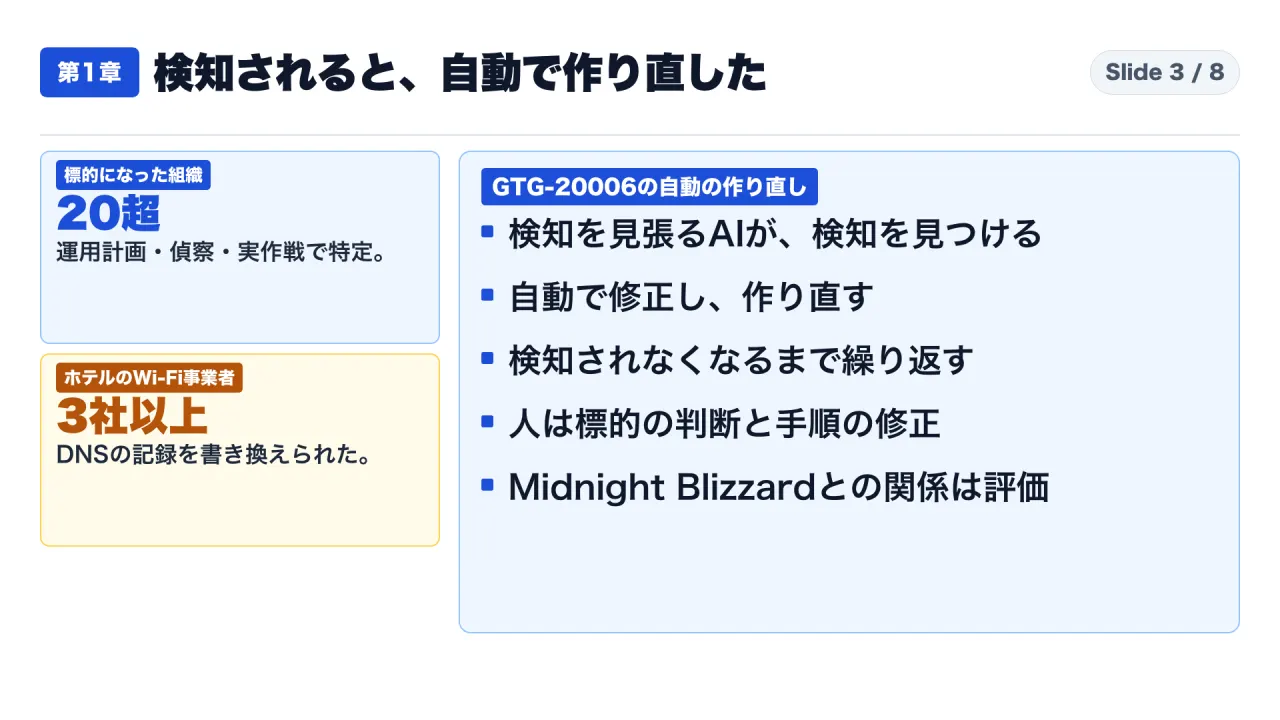
【事実】報告は、ShinyHunters(シャイニーハンターズ)という集団の関係者とみられる運営者による、金銭目的の犯罪活動を、複数まとめて止めたと書いています。「関係者とみられる」であり、断定ではありません。この集団は、大規模なデータ窃取のあとに、公開されたくなければ払え、と迫ることで知られている、と報告は説明しています。
【事実】報告は、この関係者たちが、別々に、それぞれの道具と手順で動いているように見えるが、分析では、同じ一つの活動の一部だとしています。入口については、多くの侵入が、盗まれた認証情報から始まった、と書いています。
数字
【事実】関係者の一人は、あるクラウド型ソフトの事業者を侵害し、その足がかりから、下流の顧客組織、約200組織分のデータを取り出しました。そのうえで、セッションストアの中身を丸ごと取り出し、Azure ADのトークン一式を2,100件超、取得しました。対象は40を超える企業のテナントで、かかった時間は約34時間です。作業のほとんどは、AIのエージェントがしました。
言葉を整えます。セッションストアは、ログイン中の状態を一時的に覚えておく保管場所です。トークンは、ログイン済みであることを示す通行証のようなものです。どちらも私の説明で、報告の文ではありません。
【自前計算】約34時間で2,100件超ですから、1時間に平均して60件を超える計算です(2,100÷34は約61.8)。Anthropicの公表値ではありません。
人の関与
【事実】人の関与は、第1章と違います。報告は、GTG-50014を、人の入力や監督が最小で、複数の被害者に対する偵察、攻撃、窃取を、並行して、数時間から数日続けた、最も自律的な側の例の一つに挙げています。
AI側の話
【事実】この関係者たちは、被害組織の環境から、AIのAPIキーを盗み、追加の計算資源として使っていました。盗まれたキーはいずれもAnthropicの顧客の環境にあったもので、Anthropic自身のシステムは侵害されていない、と報告は書いています。
第3章:AIが出てこない2024年にも、起点はMFAのない旧テスト環境でした。Microsoftの事案
AIが出てこない事案を一つ置きます。2024年のMicrosoftの事案です。ここで言うMFAは、パスワードのほかに、もう一つの確認を求める、多要素認証のことです。
起点と手口
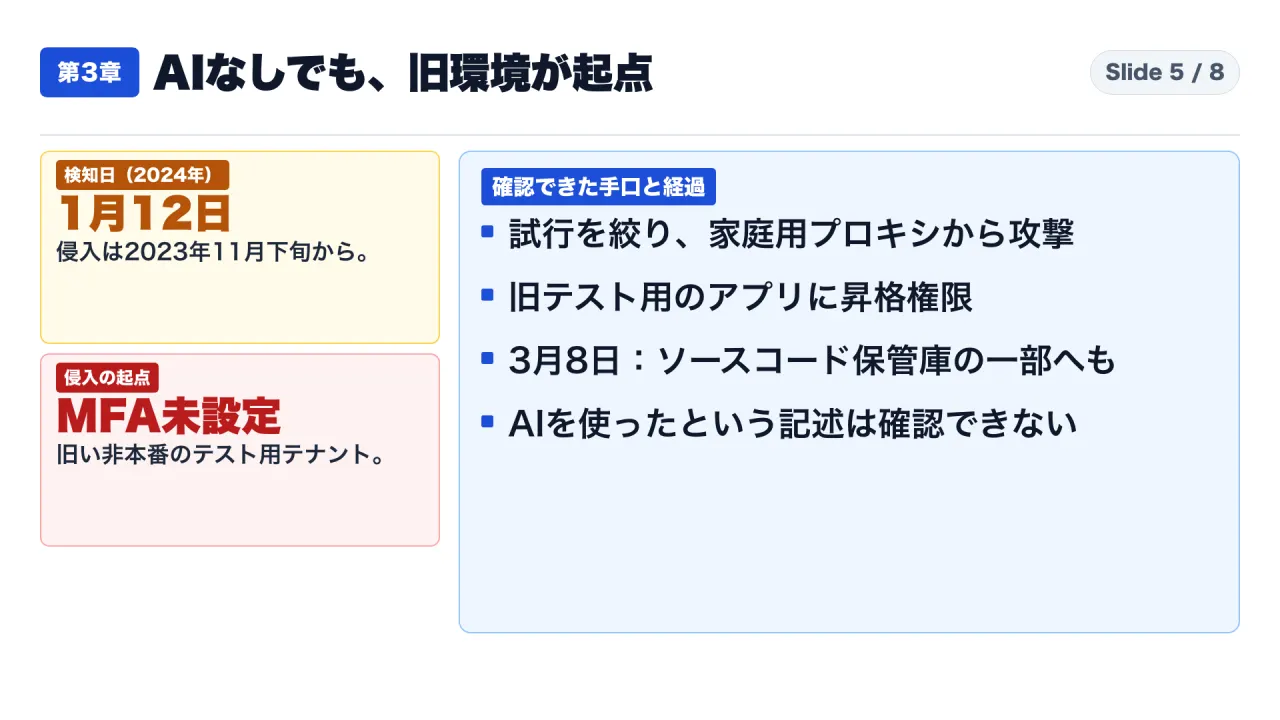
【事実】Microsoftは、2024年1月12日に、国家に関わる攻撃を検知した、と書いています。行為者は、ロシアの国家が支援するMidnight Blizzardで、Nobeliumとしても知られる、と特定しています。
【事実】侵入は、2023年11月下旬から始まっていました。パスワードスプレーという攻撃で、旧い非本番のテスト用テナントのアカウントを侵害し、足がかりを得た、と書いています。パスワードスプレーは、多数のアカウントに、よくあるパスワードを少しずつ試す方法です。そのアカウントには、多要素認証が設定されていませんでした。この記述は、1月25日のセキュリティブログにあります。1月19日のブログには、MFA未設定の記述はありません。
【事実】手口には、検知を避ける工夫もありました。狙うアカウントを絞り、試行の回数を少なくして、失敗の量に基づくアカウントの停止を避けた、と書いています。さらに、分散した家庭用のプロキシ網から攻撃し、発見されにくくしていました。
【事実】足がかりから、昇格した権限を持つ、旧いテスト用のOAuthアプリが侵害されました。結果として、経営幹部や、セキュリティ、法務などの従業員の、メールアカウントのごく一部に、アクセスされました。製品の脆弱性が原因ではない、とも書いています。
どうやって見つけたのか
【事実】Microsoftは、Exchange Web Servicesの活動と、監査ログの機能を、このグループについての知識と組み合わせて見て、攻撃をログから特定した、と書いています。
経過と、後からの更新
【事実】1月19日に出した証券取引委員会への報告書、Form 8-Kの重大事案の項目(Item 1.05)には、1月12日に検知し、2023年11月下旬から続いていたこと、1月13日ごろにアクセスを排除したことが書かれています。その時点のブログは、顧客の環境、本番システム、ソースコード、AIシステムへのアクセスの証拠はない、と述べていました。
【事実】ところが、3月8日の更新では、最初に盗んだ情報を使って、ソースコードの保管庫の一部と内部システムに、不正アクセスをしたか、しようとしている、と書いています。同じ日に出したForm 8-K/Aにも、同じ趣旨が書かれています。パスワードスプレーの量は、2月に、1月の量の最大で10倍に増えた、とも書いています。顧客向けのシステムが侵害された証拠は、見つかっていない、という記述は残っています。
調査の進行にともない、公表内容が更新された例です。1月の記述だけを根拠に、「被害は限定的だった」と言い切ることはできません。
Microsoft自身の評価
【事実】同じチームが今、その旧テナントを作るなら、必須の方針と手順によって、MFAと有効な保護が設定される、と書いています。旧い社内の仕組みにも、今の安全基準を直ちに当てはめる、とも書いています。
【解釈】Anthropicが、GTG-20006について「Midnight Blizzardと整合する」と評価していることと、2024年にMicrosoftが特定した行為者の名前が同じことは、事実です。ただし、名前が同じというだけで、2024年の侵入と、2026年の事例を、同じ作戦だとは言えません。
第4章:私なりの解釈。署名が失うのは、「止めれば相手の費用が増える」という前提です
ここからは、事実ではなく、私の解釈です。断定ではありません。
解釈1:失うのは検知の効果ではなく、費用の前提
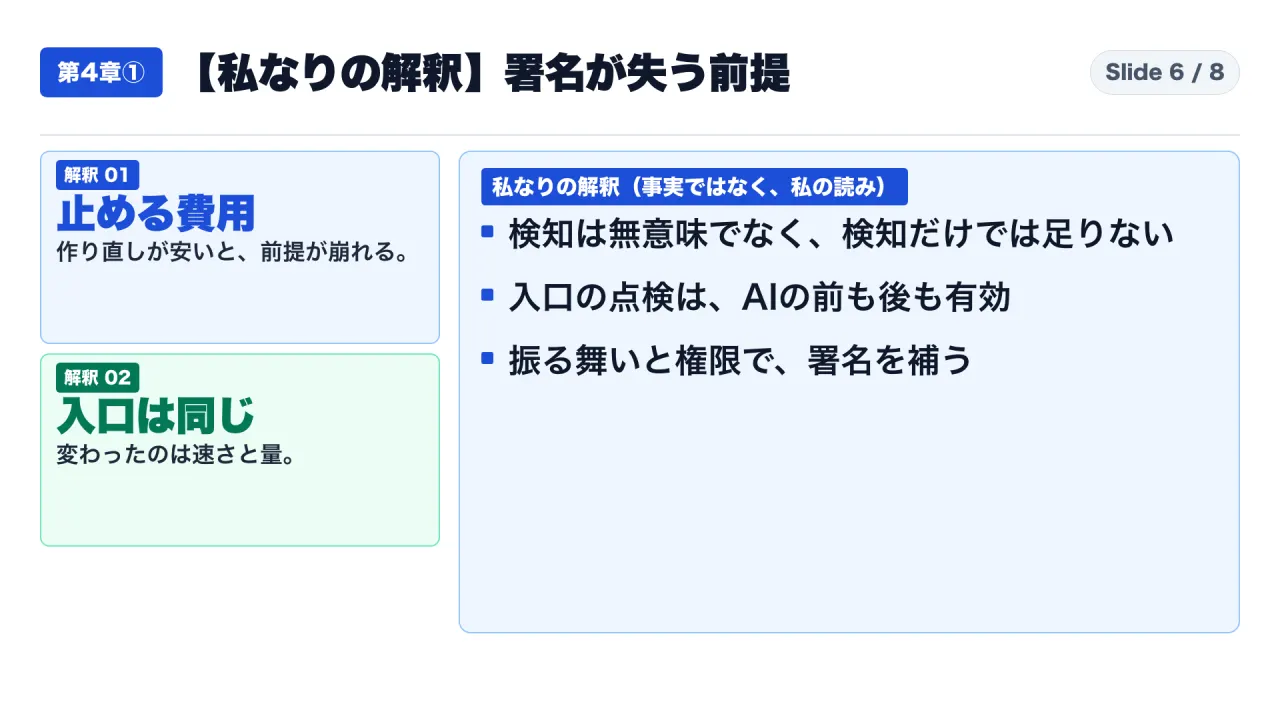
【解釈】署名に頼る防御が失うのは、検知の効果そのものではなく、「止めれば相手の費用が増える」という前提だ、と私は読みます。報告自身が、従来は強い検知が攻撃者の費用を増やしていたと書き、AIがそれを崩す恐れがある、と述べています。検知されたら自動で作り直す仕組みがあるなら、止めた側の手間と、直す側の手間が釣り合わなくなります。
ただし、作り直しにどれだけの時間がかかったかは、報告に書かれていません。検知が無意味になる、とは言えません。検知だけでは足りなくなる、という読みです。
解釈2:入口は変わっていない
【解釈】報告自身が、攻撃は見慣れたもので、新しい手法に頼っていない、と書いています。2024年の事案も、MFAのない旧いテスト環境が起点でした。変わったのは、入口を見つけて使う、速さと量だと、私は読みます。報告も、変わったのは攻撃の経済、つまり手間と人手の費用だ、と書いています。
解釈3:署名を、振る舞いと権限の設計で補う
【解釈】2024年の事案では、Microsoftは、監査ログの機能と、相手についての知識を組み合わせて、攻撃を見つけたと書いていました。署名に頼らない検知が効いた例として読めます。ただし、これは1件の記述です。一般化はしません。
この記事で言えないこと
【解釈】言えないことを、先に並べておきます。
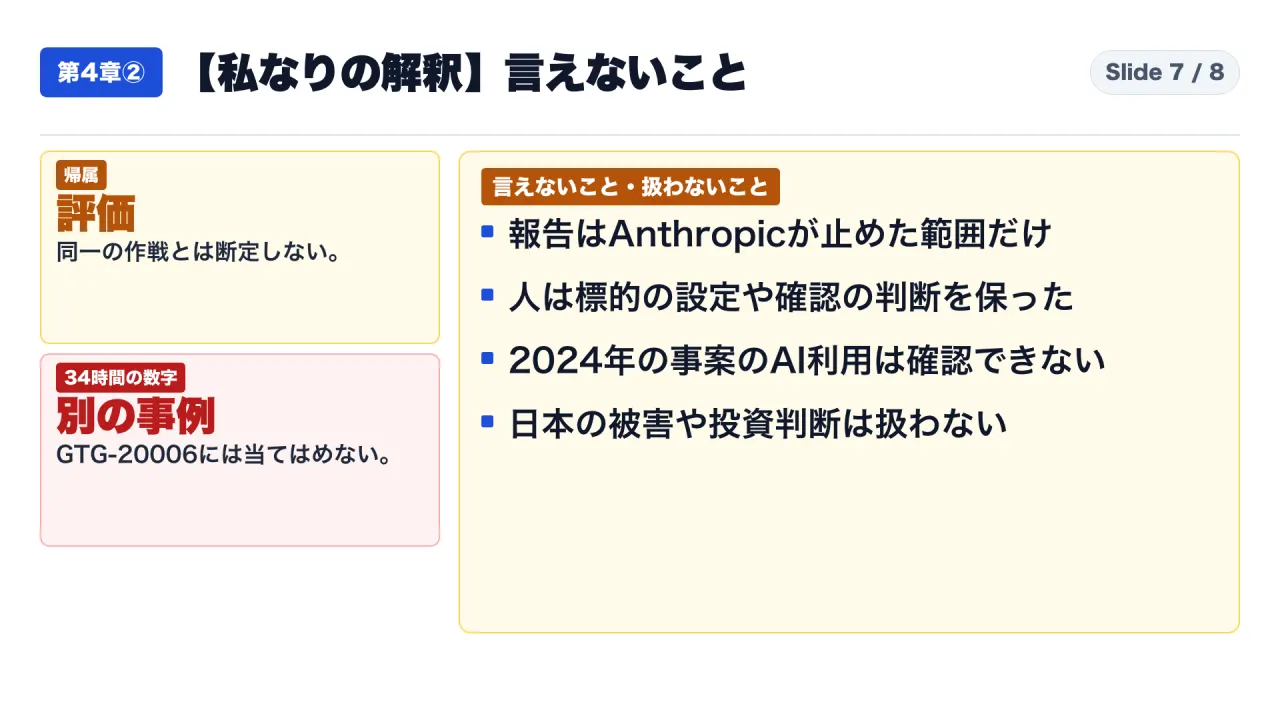
一つ目。報告は、Anthropicが自社のサービスで止めた活動の範囲です。他のAIの悪用や、止められなかった活動は、含まれていません。
二つ目。GTG-20006とMidnight Blizzardの関係は、評価です。同一の作戦とは言えません。
三つ目。約34時間の数字は、GTG-50014の事例のものです。ロシアの国家に関わるとみられる事例には、当てはめられません。
四つ目。報告は、人が、標的の設定や、成果の確認といった重要な判断を保っていた、と書いています。完全に人が要らない、という話ではありません。ただし、GTG-50014は、人の関与が最小の側の例です。
五つ目。2024年のMicrosoftの事案に、AIが使われたという記述は、確認した文書にありません。AIの事案とは呼べません。
六つ目。日本の組織の被害は、この記事の資料から分かりません。報告のサイバー攻撃の節にも、日本の組織の被害の記述は、私が読んだ範囲では見当たりませんでした。
七つ目。報告は、検知ルールが無効になったとは書いていません。「崩す恐れがある」という書き方です。
八つ目。取得できなかった資料があります。報道にあった別の届出事案は、当局の一次ページを読めなかったため、扱っていません。出典が見つからない数字や、報告に存在しない名前も、使っていません。
結論:社内システム担当が先に点検する三つ(私の提案)
【解釈】以下は、私の提案です。各項目に、根拠にした事実を付けます。
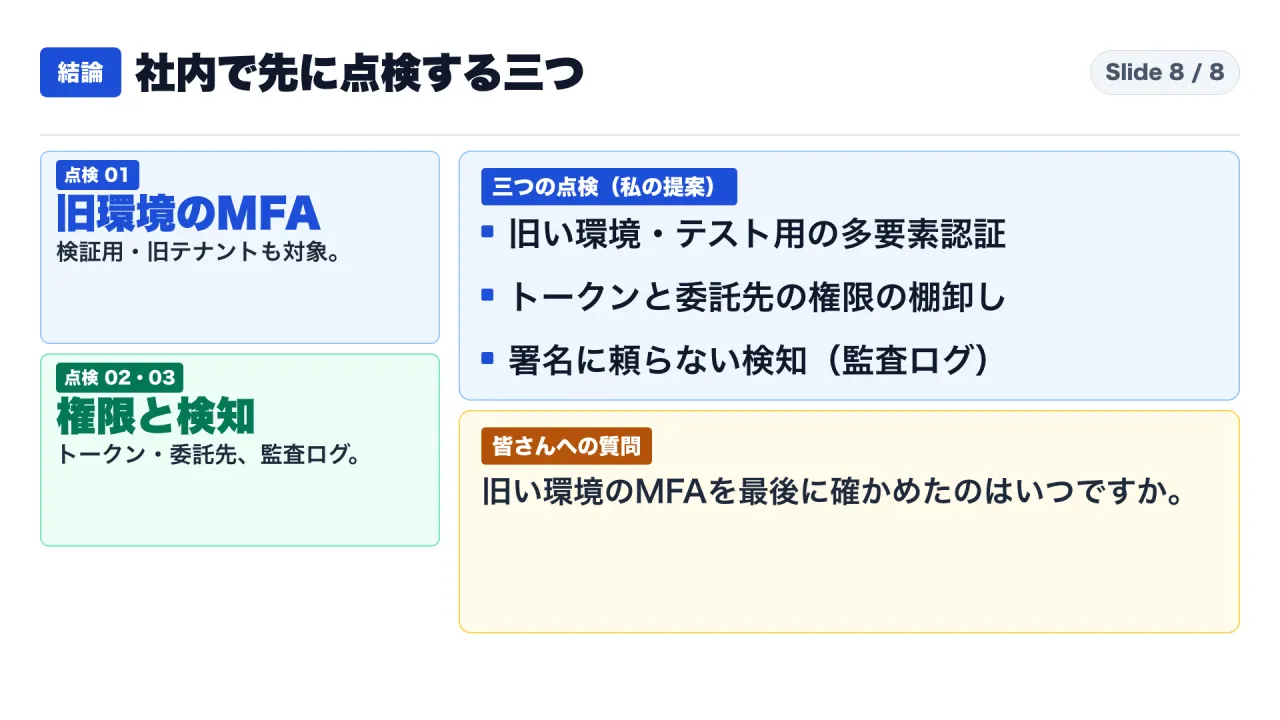
点検1:旧い環境と、テスト用の環境の多要素認証
2024年の事案は、MFAのない、旧い非本番のテスト用テナントのアカウントが起点でした。使っていない環境や、検証用のアカウントが残っていないか、一覧にして確かめます。確かめる観点は、多要素認証が必須になっているか、誰も使っていないのに有効なままのアカウントがないか、の二つです。
点検2:トークンと、アプリや委託先に渡した権限の棚卸し
報告のGTG-50014では、クラウド型ソフトの事業者の侵害から、下流の顧客組織のデータへ広がりました。2024年の事案でも、昇格した権限を持つ、旧いテスト用のアプリが使われました。盗まれたトークンを、すぐに失効できるか。委託先やアプリに渡した権限が、自社のデータの、どこまで届くか。この二点を確かめます。
点検3:署名に頼らない検知
2024年の事案では、監査ログを見て、攻撃が特定されました。いつもと違うサインインや、権限の付与を、監査ログから見られるか。見る担当が決まっているか。署名が止めなかった場合の、次の網を確かめます。
点検の手順を、実務に落とすと
三つの点検は、順番に意味があります。点検1は、一覧を作るだけで始められ、費用が最も小さい項目です。点検2は、権限を持つ側と渡した側の両方の台帳が必要で、委託先との確認が要ります。点検3は、監査ログを見る担当と手順を決める作業で、他の二つの結果から、何を見るべきかが決まります。この順番は、私の提案であり、報告が示した順番ではありません。
報告が、攻撃の入口は見慣れたものだと書いている以上、特別な製品を買わなくても、まず台帳と設定の確認から始められます。一方で、確認する量は、旧い環境が多い組織ほど増えます。確認の対象を、使っていない環境、外部に権限を渡している連携、管理者権限を持つアカウントの順に絞ると、短い期間で一巡できます。
補足:この報告を読むときの、よくある誤読を四つ
誤読1:「AIが攻撃を完全に自動化した」
【事実】報告は、AIの使われ方に、自律の度合いの幅があると書いています。会話で道具作りを手伝わせる使い方から、人が一つ一つの標的の判断をする使い方、人の関与が最小の使い方まで、並べています。GTG-20006は人が標的の判断をしていた例、GTG-50014は人の関与が最小の側の例です。どちらか一方だけを取り出して「AIの攻撃は全部こうだ」と言うと、報告の幅を落とします。
誤読2:「署名は役に立たなくなった」
【事実】報告の文は、AIの採用が、静的な検知だけで攻撃者に費用を負わせる力を、崩す恐れがある、というものです。【解釈】署名が止める場面は、残っていると読むのが自然です。足りなくなるのは、署名だけで終える運用です。署名を外す理由にはなりません。
誤読3:「AIが入口を新しくした」
【事実】報告自身が、入口は見慣れたもので、新しい手法には頼っていない、と書いています。盗まれた認証情報、パッチ未適用の機器、公開されたサービス、データベースへの不正な命令の差し込み、フィッシングです。変わったのは、手間と人手の費用だと報告は述べています。入口の点検が、AIの時代に古くなったわけではありません。
誤読4:「Midnight Blizzardが、2024年からAIを使い続けている」
【事実】報告は、GTG-20006の帰属を、公開報道と整合する、と評価しています。2024年のMicrosoftの文書は、この侵入でAIが使われたとは書いていません。【解釈】名前が同じことと、同じ作戦であることは、別の話です。この記事では、二つの事案を、対照として並べているだけです。
補足:用語の整理
署名は、既知の不正プログラムの特徴を、あらかじめ登録しておいて、一致したものを止める方式です。報告は、この種の仕組みを、静的な検知と呼んでいます。
多要素認証(MFA)は、パスワードのほかに、もう一つの確認を求める仕組みです。
トークンは、ログイン済みであることを示す通行証のようなものです。セッションストアは、ログイン中の状態を一時的に覚えておく保管場所です。この二つは、私の説明です。
OAuthアプリは、利用者の代わりに、データや機能へアクセスする権限を与えられた連携アプリです。権限が大きいまま古いテスト用のアプリが残ると、そこが足がかりになります。2024年の事案では、昇格した権限を持つ旧いテスト用のアプリが侵害されました。
パスワードスプレーは、多数のアカウントに、よくあるパスワードを少しずつ試す方法です。一つのアカウントに多数のパスワードを試す方法と違い、失敗の回数に基づく停止に、かかりにくくなります。
補足:点検の結果を、上司に報告するときの書き方
三つの点検の結果は、次の形にそろえると、判断しやすくなります。一つ目は、対象の数です。旧い環境、検証用環境、委託先に権限を渡した連携の数を、台帳から数えます。二つ目は、基準を満たしていない数です。多要素認証が必須でない環境、失効の手順がないトークン、現在は必要のない権限の数を数えます。三つ目は、期限つきの是正の計画です。
報告には、事実と、私の提案と、確認できなかったことを、分けて書いてください。たとえば、「Anthropicの報告は、静的な検知だけでは足りなくなる恐れがあると述べている(事実)。当社は、旧環境の多要素認証を一覧で確かめる(提案)。当社に同様の侵入があったかは、この資料からは分からない(未確認)」という書き方です。この記事が、報告の言葉と、私の読みを分けているのと同じ考え方です。
補足:報告の全体のなかで、この記事が扱った範囲
【事実】報告の対象は、2025年12月から2026年8月までにAnthropicが止めた活動で、7つの分野にわたります。サイバー攻撃、影響工作、監視、詐欺、生物分野の悪用、通常兵器の開発、蒸留です。この記事が扱ったのは、サイバー攻撃の分野のうち、二つの事例だけです。他の分野は、扱っていません。
【事実】報告は、この期間の事例の多くで、AIが、命令の実行や、複数のAIの統括という形で、攻撃を可能にしていたと書いています。単なる質問と回答を超えて、偵察、侵入、データの持ち出しを実行する、複数のエージェントの仕組みが使われていた、という書き方です。
【解釈】この記事は、報告の全体像ではなく、検知ルールに頼る防御と、日本の社内システム担当の点検という、一つの問いに答えるために、二つの事例を選びました。選び方に偏りがあることは、言っておきます。報告には、ここで扱わなかった事例が他にあり、そこから別の結論が読める可能性があります。
補足:点検の優先順位を決める考え方
点検の優先順位は、三つの観点で決められます。私の提案です。
一つ目は、攻撃が成功したときの広がりです。報告のGTG-50014では、クラウド型ソフトの事業者の侵害から、約200の下流の顧客組織のデータに広がりました。自社が、下流の顧客を持つ側なら、委託先の権限の点検が先になります。自社が、委託する側なら、渡した権限の点検が先になります。
二つ目は、見つけやすさです。2024年の事案では、攻撃者は、試行の回数を少なくし、家庭用のプロキシ網を使って、発見されにくくしていました。失敗の量だけを見る検知は、すり抜けられる可能性があります。ログの見方を、量だけでなく、いつもと違う権限の付与や、普段使わない場所からのサインインに広げる余地があります。
三つ目は、直す費用です。旧い環境の多要素認証は、設定を変えるだけで済む場合があります。一方で、古い連携アプリの権限の整理は、業務への影響の確認が要ります。費用が小さく、効果の大きい項目から先に着手し、費用の大きい項目は、計画を立てて進めます。
チェックリスト
- 旧い環境、検証用環境、使っていないアカウントの一覧があるか
- それぞれに多要素認証が必須になっているか
- 盗まれたトークンを、すぐに失効できる手順があるか
- 委託先やアプリに渡した権限が、台帳に載っているか
- 昇格した権限を持つアプリが、現在も必要なものか
- 監査ログから、いつもと違うサインインや権限の付与を見られるか
- 見る担当と、見つけたときの連絡先が決まっているか
- 自分で計算した数字に、「自前計算」と書いたか
最後に、一つ質問です。社内の旧い環境や、テスト用のアカウントに、多要素認証がかかっているかを、最後に確かめたのはいつですか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- Anthropic脅威報告(2026年9月):https://www.anthropic.com/threat-intelligence-report-september-2026
- Microsoft MSRC(2024年1月19日):https://www.microsoft.com/en-us/msrc/blog/2024/01/microsoft-actions-following-attack-by-nation-state-actor-midnight-blizzard
- Microsoft Security Blog(2024年1月25日):https://www.microsoft.com/en-us/security/blog/2024/01/25/midnight-blizzard-guidance-for-responders-on-nation-state-attack/
- Microsoft MSRC(2024年3月8日):https://www.microsoft.com/en-us/msrc/blog/2024/03/update-on-microsoft-actions-following-attack-by-nation-state-actor-midnight-blizzard
- Microsoft Form 8-K(2024年1月19日提出):https://www.sec.gov/Archives/edgar/data/789019/000119312524011295/d708866d8k.htm
- Microsoft Form 8-K/A(2024年3月8日提出):https://www.sec.gov/Archives/edgar/data/789019/000119312524062997/d808756d8ka.htm