スマホ1台をAIエージェントに渡す前に。ADBの「接続許可」は、誰が押す前提なのか? ── Android公式資料とMCP仕様で確かめる四つの点
結論:ADBの承認は、端末のロックを解除できる人を前提にしています。AIに渡す前に確かめるのは、その承認を誰の手に残すかです
結論から書きます。Androidの公式資料によると、Android 4.2.2以降では、ADBは、端末のロックを解除して、画面に出るダイアログを承認できる人でなければ使えない仕組みです。ADBは、パソコンからスマートフォンの中のコマンドを実行するための道具です。その入口に、端末の持ち主が画面で行う承認が置かれています。
この記事のきっかけは、ある個人のXの投稿です。投稿は、予備のスマートフォンを「Muse」というAIに明け渡した、と書いていました。この記事は、その投稿を体験談として紹介するだけで、投稿から技術的な主張を引きません。確かめるのは、資料に書かれていることだけです。
資料を読んで見えたのは、承認の前提の置き場所です。Androidは、承認する人が端末の前にいることを前提にしています。AIエージェントに端末を渡すという話は、その前提の置き場所を変える話です。承認する人が画面の前からAIの側へ移るのか、それとも人が承認する場面を残すのか。これを決めずに渡すと、承認の仕組みは、あっても意味を持たなくなるおそれがあります。これは筆者の解釈です。
この記事の対象読者は、社内でAIエージェントや自動化の道具の導入を検討している情報システム部門、セキュリティ担当、事業部門の責任者です。端末や業務アカウントの操作をAIに任せる話が出たときに、資料の根拠を持って論点を整理したい方を想定しています。
読み終えると、次の三つができるようになります。一つ目は、ADBの承認が何を前提に作られているかを、公式資料の言葉で説明すること。二つ目は、MCPの仕様の「推奨」と「必須」を区別して、人間の確認がどこまで必須なのかを読み分けること。三つ目は、AIに端末を渡す前に確かめる点を、四つの観点で自社の状況に当てはめること。
なお、この記事は、端末の全操作をAIに渡す設定手順を示しません。認証や規約を避ける方法も扱いません。投資や法律の助言でもありません。
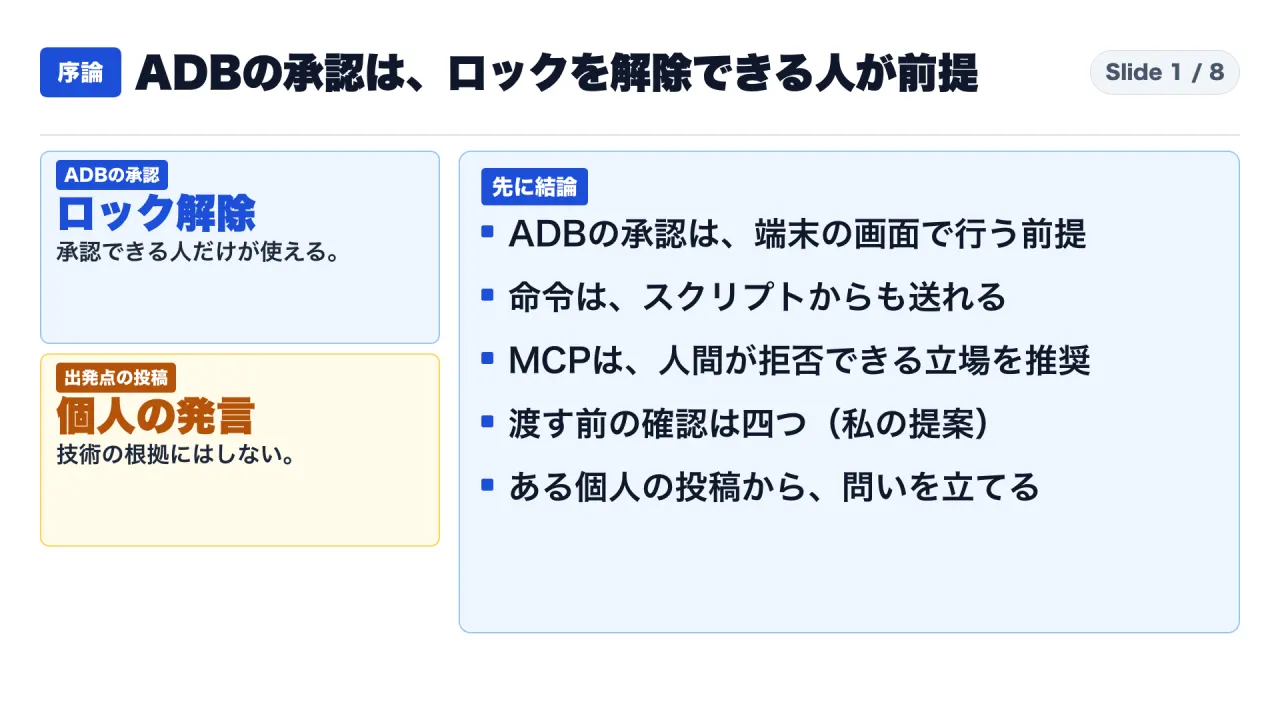
図1は、この記事全体の答えを一枚で示したものです。ADBの承認、命令を送る側、MCPの仕様の推奨、確認の四つを、順に確かめます。
読み方:本文では「事実」「投稿の内容」「筆者の解釈」「筆者の提案」を分けて書きます
本文の各段落には、必要に応じて四つの札を付けます。
【事実】は、Androidの公式資料、Shizukuの公開ページ、MCPの仕様、Metaの公式ページに書かれている文章です。原文は、2026年10月31日に、用途のわかるUser-Agentを付けたcurlで取得し直し、一語ずつ照合しました。【投稿の内容】は、ある個人のXの投稿に書かれていたことで、技術の根拠としては扱いません。【筆者の解釈】は、事実から私が読み取ったことで、断定ではありません。【筆者の提案】は、判断の観点として私が提案するもので、資料の記載ではありません。
公開直前の再確認:2026年11月3日に、Androidの公式資料、Shizuku、MCPの仕様、Metaの公式ページを取得し直し、この記事で使った記述が変わっていないことを確認しました(Xの投稿は動的表示のため、取得し直せていません)。
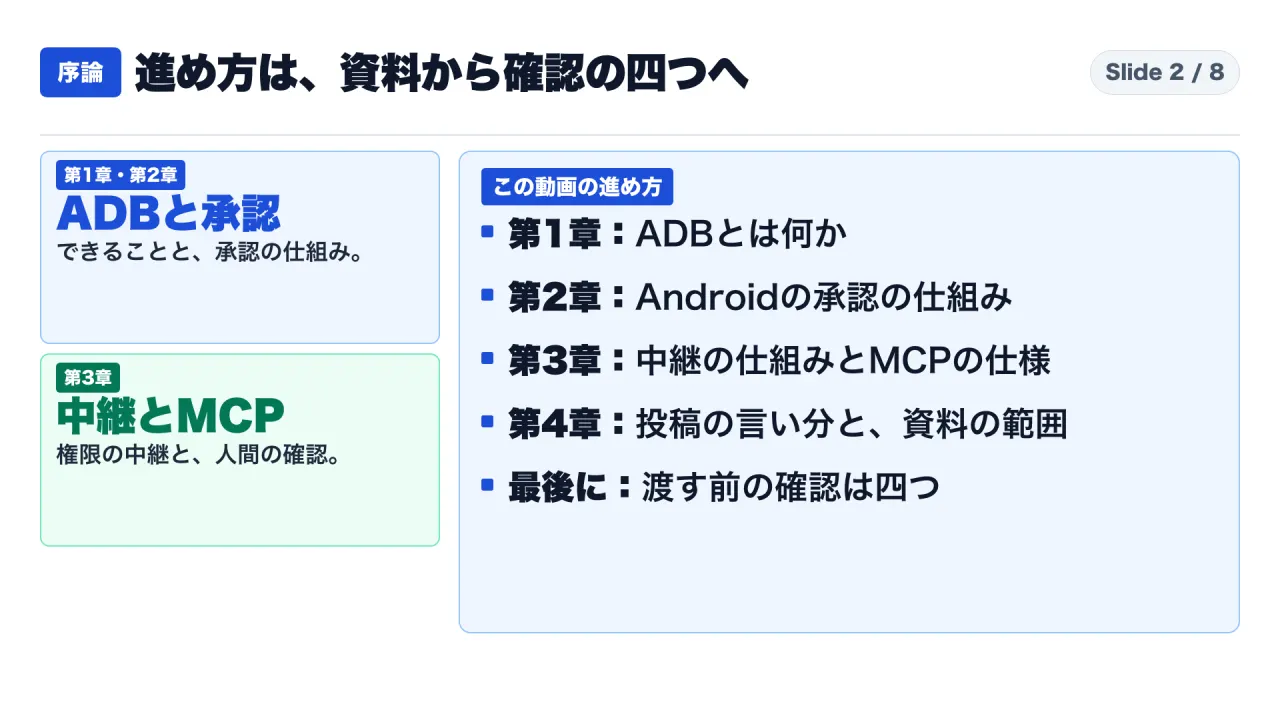
図2のとおり、第1章でADBとは何かを確かめ、第2章でAndroidの承認の仕組みを見ます。第3章では、権限を中継するShizukuと、AIに道具を渡すときのMCPの仕様を見ます。第4章で、投稿の言い分と資料の範囲の違いを整理し、最後に確認の四つをお伝えします。
背景:この記事で使う言葉を先にそろえます
- ADB(Android Debug Bridge):端末と通信するための、コマンドラインのツールです。端末の中でUnixのシェルを使えます。
- クライアント・デーモン・サーバー:ADBの三つの部品です。命令を送るのがクライアント、端末の中で命令を実行するのがデーモン、両者の通信を管理するのがサーバーです。
- USBデバッグ:USBでつないだパソコンから、ADBで端末を操作できるようにする設定です。端末の開発者向けオプションにあります。
- ワイヤレスデバッグ:無線ネットワーク経由でADBを使う方法です。端末とパソコンを、QRコードかペアリングコードで対にします。
- RSA鍵:パソコンから端末へのデバッグを許可するかどうかを、端末が確かめるための鍵です。承認のダイアログで、受け入れるかどうかを尋ねられます。
- エミュレータ:パソコンの上で動く、仮想のAndroid端末です。
- Shizuku:GitHubで公開されているソフトです。ADBまたはroot権限で、通常のアプリからシステムのAPIを使えるようにします。
- MCP(Model Context Protocol):AIが外部の道具を使うための、共通の仕様です。
- SHOULDとMUST:MCPの仕様の書き方です。SHOULDは推奨、MUSTは必須を表します。人間の確認についての記述が、どちらの強さなのかを、この記事では区別して読みます。
第1章:ADBは、端末の中で命令を実行する道具。命令を送る側は、人間の手元の画面に限られない
ADBとは何か
【事実】Androidの公式資料(Android Developers)は、ADBを、端末と通信するための多機能なコマンドラインのツールと説明しています。ADBは、端末の中でUnixのシェルを使えるようにし、そこでさまざまなコマンドを実行できます。この資料の最終更新は、2026年9月25日(世界協定時)です。
【事実】ADBは、三つの部品でできています。クライアントは命令を送る役目で、開発用のパソコンで動きます。デーモンは、端末の中でバックグラウンドの処理として動き、命令を実行します。サーバーは、クライアントとデーモンの間の通信を管理します。
できることの例
【事実】公式資料は、できることの例を挙げています。アプリのAPKを、エミュレータやつないだ端末へ導入できます。pullとpushというコマンドで、任意のディレクトリやファイルを、端末の任意の場所とやり取りできます。screencapというコマンドで、端末の画面を撮影できます。
【事実】ADBは、エミュレータにも命令を送れます。複数の端末がつながっているときの指定方法として、エミュレータ向けのオプションが資料に書かれています。
命令を送る側は、人間とは限らない
【事実】公式資料には、もう一つ大事な一文があります。サーバーが、複数のクライアントからの命令を受け付けて、端末との接続を管理するので、どのクライアントからでも、またスクリプトからでも、端末を操作できる、と書かれています。
【筆者の解釈】この一文から読めるのは、命令を送る側が、端末を手に持った人の画面に限られない、ということです。プログラムが同じ形で命令を送ることも、ADBの設計に含まれています。AIエージェントがADBを使えるのは、この延長にあります。ただし、これは構造の説明です。AIエージェントが実際にどこまでの操作をできるのかは、この資料からは言えません。
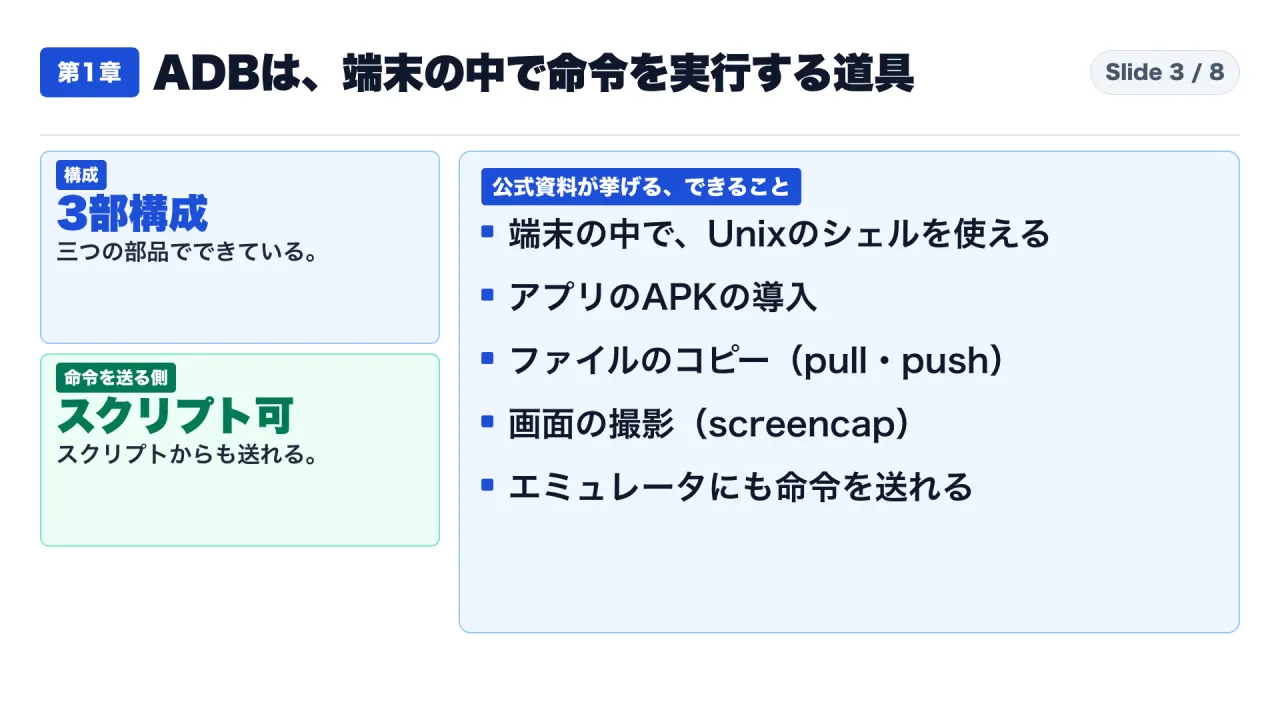
図3のとおり、ADBは、三つの部品でできていて、スクリプトからも命令を送れます。公式資料が挙げる、できることの例は、シェル、APKの導入、ファイルのコピー、画面の撮影です。
たとえ話を一つ置きます。ホテルの客室に入るには、フロントで本人を確かめる受付があります。ADBの承認は、この受付に似た役目です。ただし、たとえ話は、仕組みの理解を助けるための道具です。次の章で、実際の仕組みを資料で確かめます。
第2章:Androidの承認は、端末のロックを解除できる人を前提にしている
入口は開発者向けオプション
【事実】USBでつないだ端末でADBを使うには、端末の設定の開発者向けオプションで、USBデバッグを有効にします。Android 4.2以降では、開発者向けオプションの画面は、既定で隠れています。
RSA鍵の承認ダイアログ
【事実】Android 4.2.2以降の端末にパソコンをつなぐと、システムが、このパソコンからのデバッグを許可するRSA鍵を、受け入れるかどうかを尋ねるダイアログを出します。公式資料は、この仕組みを、利用者の端末を守るものだと説明しています。端末のロックを解除して、ダイアログを承認できなければ、USBデバッグも、ほかのADBコマンドも、実行できないからです。
【筆者の解釈】この説明から、承認の前提が読み取れます。承認できるのは、端末を手に持ち、ロックを解除でき、画面のダイアログを読める人です。承認は、その人の判断を挟むための仕組みです。
ワイヤレスデバッグの承認
【事実】無線で使う場合も、考え方は同じです。ワイヤレスデバッグでは、QRコードかペアリングコードで、端末とパソコンを対にします。パソコンと端末は、同じ無線ネットワークにつながっている必要があります。電話では、Android 11以降が条件です。
【事実】許可が長く続く設定があります。ペアリングは、一度行えば足ります。端末は、持ち主が対を解く(Forget)操作をするか、ADBデバッグの許可を取り消すまで、パソコンと対になったままです。同じネットワークにいれば、端末とパソコンは、自動でつながります。
【事実】確認の画面で「このネットワークで常に許可」のチェックを入れると、そのネットワークが、信頼されたワイヤレスデバッグ用のネットワークになります。端末は、そのネットワークにつながり次第、ワイヤレスデバッグを常に許可します。
取り消す方法
【事実】取り消す方法も、同じ資料に書かれています。ワイヤレスデバッグの画面で、パソコンの名前を選んで「Forget」を選びます。または、設定の「Revoke adb debugging authorizations」で、対になっていた全てのパソコンの許可をまとめて外せます。
この取り消しの記述は、ワイヤレスデバッグの項にあります。USBデバッグで承認した鍵の取り消しについては、私が確認したページに記述が見つかりませんでした。記述がないことは、機能がないことを意味しません。確認していない、という意味です。
Android自体の位置づけ
【事実】Androidのオープンソースのセキュリティ実装のページ(Android Open Source Project)は、ADBを、開発とデバッグのための貴重な道具だとしています。そのうえで、管理された安全な環境での利用を想定して設計されており、一般の利用では有効にすべきではない、と書いています。このページは、端末にシステムレベルのソフトを組み込む側の、セキュリティのベストプラクティスを述べたものです。最終更新は2026年9月30日(世界協定時)です。
【事実】同じページは、ADBは既定で無効でなければならない、そして、接続を受け付ける前に、利用者が有効にする操作を求めなければならない、と書いています。
ここで、混同しやすい点を一つ書きます。この二つの記述は、端末を作る側への実装の要件です。利用者への一般的な警告文ではありません。この記事は、Androidが開発者向けオプションの危険を一般的に警告している、とは言いません。取得したADBのページとセキュリティ実装のページに、そのような警告は見つかりませんでした。
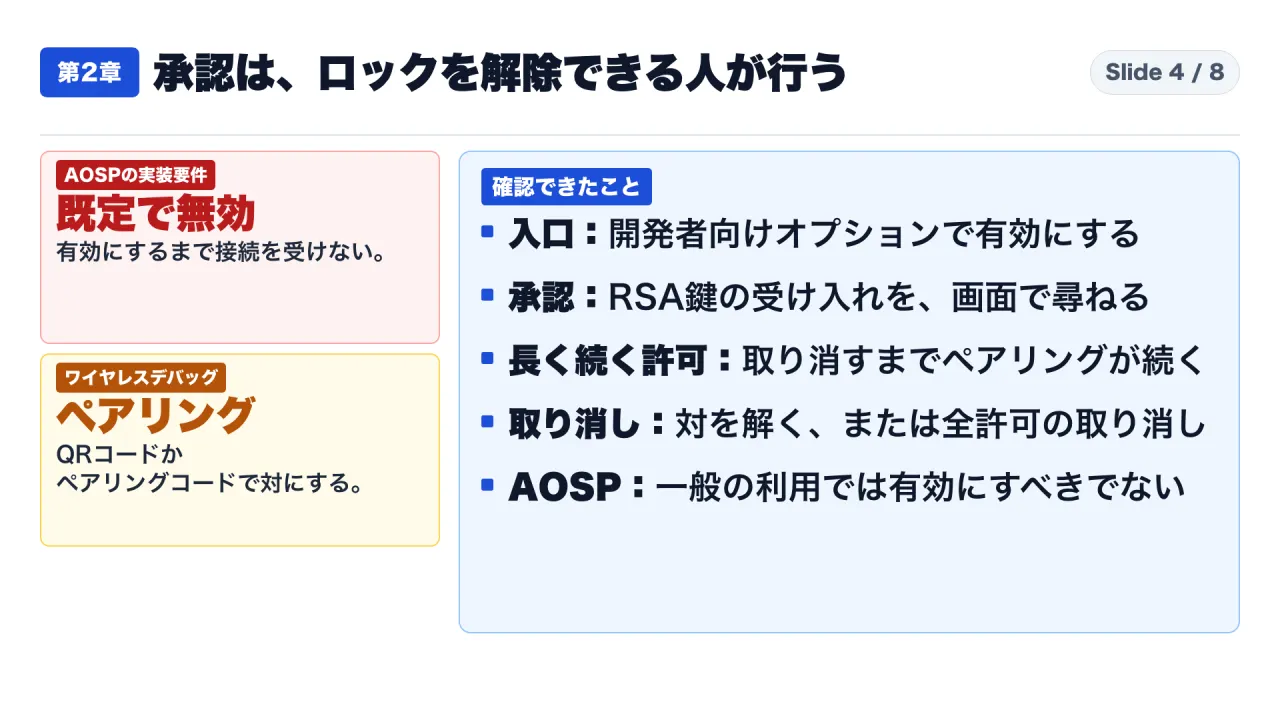
図4に、第2章の確認できたことをまとめました。入口、承認、長く続く許可、取り消し、AOSPの位置づけの五つです。
【筆者の解釈】二つの資料を並べると、設計の前提が見えます。ADBは、端末を手に持ち、ロックを解除でき、画面を読んで承認できる人がいる状況を前提にしています。承認は、その人の判断を挟むための仕組みで、既定で無効にして、利用者が有効にしてはじめて使える、という流れも、同じ前提に立っています。
【筆者の解釈】ここで、論点が一つ生まれます。承認が一度で長く続く設定もあります。そのため、承認の「その時点」に人間がいたことと、その後に行われた個々の操作を人間が把握していることは、別の話です。承認の仕組みは、操作の一つひとつを人間が確認する仕組みではありません。AIに渡すときは、この違いを意識する必要があります。
第3章:MCPの仕様は、人間が拒否できる立場を求めている。ただし、ツール呼び出しでは推奨にとどまる
Shizukuが述べる前提
【事実】Shizukuは、GitHubで公開されているソフトです。リポジトリの説明は、ADBまたはroot権限で、通常のアプリから、システムのAPIを直接使う、と書いています。READMEは、Shizukuが、利用者にまず、rootまたはADBで、Shizukuサーバーという処理を起動させる、と説明しています。その役割は、アプリからの要求を受け取って、システムサーバーへ送り、結果を返す、仲介役です。
【事実】READMEは、ADBの権限は限られていて、システムの版によって違う、とも書いています。
【筆者の解釈】この仕組みの前提も、最初に、人間が、ADBかrootで起動する、という一手です。Shizukuは、公開されている道具の一つです。この記事は、その使い方を評価しませんし、AIに端末を渡す手順としても扱いません。ここで確かめたかったのは、権限の中継が、最初の起動という前提の上に成り立っている、という点だけです。
MCPのツールは、モデルが制御する
【事実】MCPの仕様、2026年7月28日版のToolsのページは、ツールは、モデルが制御するように設計されている、と書いています。言語モデルが、文脈と利用者の指示から、ツールを自動で見つけて呼び出せる、という意味です。ただし、どんな画面の作りで公開してもよく、プロトコル自体は、利用者とのやり取りの形を決めていません。
なお、MCPの攻撃の型や、社内での使い方のリスクは、2026年10月28日公開の、シャドーAIとMCP・RAGのセキュリティを扱った回で説明しています。この記事では、人間の確認について書かれた部分だけを取り上げます。
人間の確認は、推奨と必須が混ざっている
【事実】同じページは、信頼と安全のために、ツールの呼び出しを人間が拒否できる立場が、常にあるべきだ、と書いています。原文は「SHOULD」、つまり推奨です。必須ではありません。
【事実】アプリケーションへの推奨も並んでいます。どのツールがAIに公開されているかを、画面で分かるようにすること。ツールが呼ばれたとき、目に見える表示を出すこと。操作の前に、確認の画面を出して、人間が関わるようにすることです。これらも「SHOULD」です。
【事実】一方で、「MUST」、つまり必須と書かれている項目もあります。クライアントは、ツールの注釈、つまりツールの挙動の説明を、信頼できるサーバーから来たものでない限り、信頼しないものとして扱わなければなりません。サーバー側の必須事項は、ツールの入力の検証、適切なアクセス制御、呼び出し回数の制限、出力の無害化です。クライアントへの推奨は、機微な操作で利用者に確認すること、サーバーへ送る前に入力を利用者に見せること、利用の記録を監査のために取ることです。
| 項目 | 仕様の強さ | 主語 |
|---|---|---|
| ツール呼び出しを人間が拒否できる立場 | SHOULD(推奨) | 仕様全体 |
| どのツールが公開されているかを画面で示す | SHOULD(推奨) | アプリケーション |
| 機微な操作で利用者に確認する | SHOULD(推奨) | クライアント |
| 利用の記録を取る | SHOULD(推奨) | クライアント |
| ツールの注釈を、信頼できるサーバー以外から来たものとして信頼しない | MUST(必須) | クライアント |
| 入力の検証、アクセス制御、呼び出し回数の制限、出力の無害化 | MUST(必須) | サーバー |
端末の上で動くMCPサーバー
【事実】MCPのSecurity Best Practicesのページは、ローカルのMCPサーバーが、利用者のシステムに直接触れられる場合があり、攻撃の標的になりやすいと書いています。そして、MCPサーバーがクライアントと同じ権限で動くことを利用者に警告すること、最小の既定権限の隔離環境で動かすことを、推奨しています。
【事実】ワンクリックでローカルのMCPサーバーを設定できるクライアントには、命令を実行する前の同意の仕組みが、必須です。実行されるコマンドを省略せずに表示し、利用者の明示的な承認を求めます。
【筆者の解釈】ツールを呼び出す場面では、人間が拒否できる立場は、推奨で、必須とは書かれていません。必須と書かれているのは、注釈を信用しない、入力を検証する、アクセスを制御する、といった守りと、ワンクリック設定でのコマンドの表示と承認です。どの操作に人間の承認を必須にするかは、それを使う会社が決める部分です。
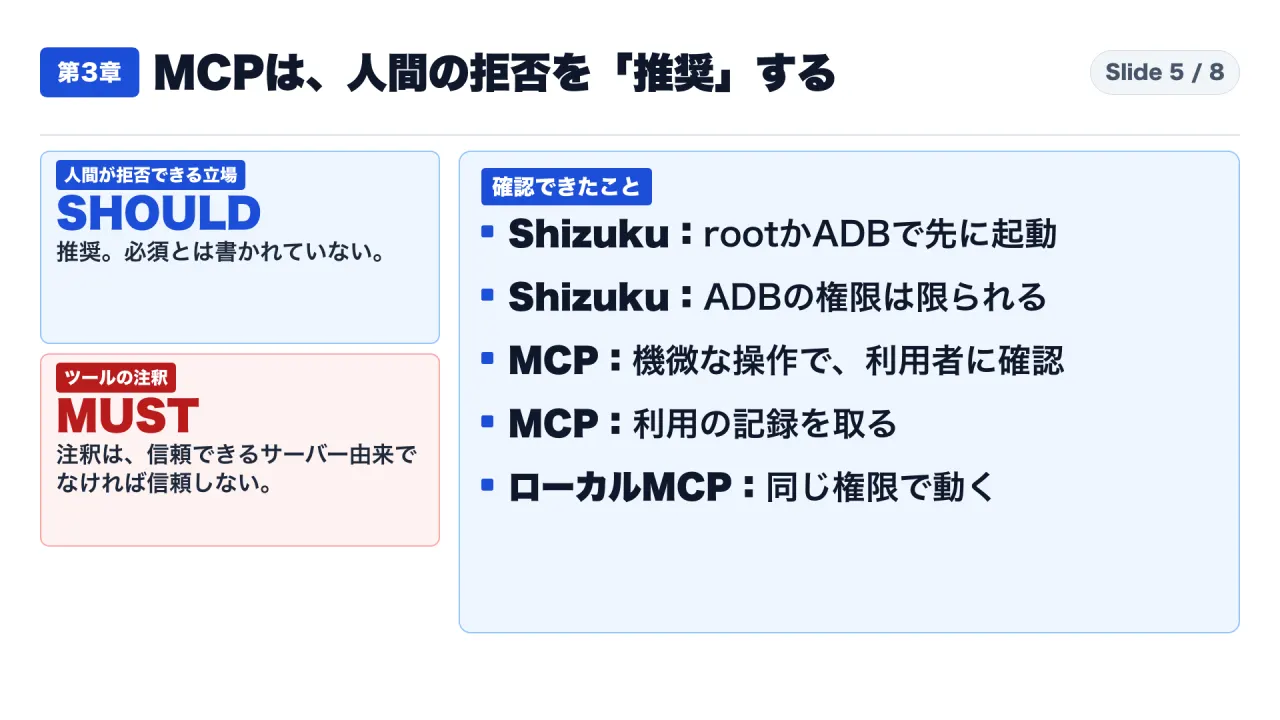
図5に、MCPの推奨と必須、Shizukuの前提、ローカルMCPサーバーの注意をまとめました。
筆者の解釈:投稿の言い分と、資料で言えることは、範囲が違います
ここからは、事実ではなく、筆者の解釈です。最初に、投稿の内容を、そのまま確認します。
【投稿の内容】投稿は、「予備スマホ端末まで明け渡したので、人間がやる操作ほぼ全て代替できそう」と書いています。「できそう」という、見込みの言い方です。投稿者本人の返信は、パソコンをつないで、ADB接続用のMCPサーバーを立てて、操作できるようにした、と書いています。構成の詳細は、投稿からは分かりません。この記事は、その構成が実際に動くかを確かめていません。投稿は、個人の発言として読むだけです。
「Muse」という名前について
【事実】Metaの公式ブログ(Muse Spark 1.1)は、Muse Spark 1.1を、エージェント作業向けに作られた、マルチモーダルの推論モデルと説明しています。ツールとコンピューターの利用が、大きく改善した、とも書いています。
【筆者の解釈】私が確認した、このブログとMetaの手引きには、スマートフォンやADBを操作するという記載は、見つかりませんでした。また、投稿の「Muse」が、Metaのものかどうかは、投稿からは確認できません。この記事は、投稿の「Muse」がMetaのMuse Sparkだとは言いません。
触らせる範囲は、設計で選べる
【事実】Metaの手引き(Meta Model CookbookのComputer use)は、コンピューター操作の例で、実際のMacをそのまま操作する方法と、使い捨てのコンテナの中に全部を閉じ込める方法を、並べています。後者では、モデルは、利用者のマシンに触れない、と書かれています。
【筆者の解釈】私の読みを二つ置きます。一つ目。「ほぼ全て代替できそう」は、投稿者の見込みで、公式資料で範囲が確かめられた話ではありません。二つ目。AIに何を触らせるかは、モデルの名前ではなく、間に置く仕組みと、渡す端末の作りで決まります。同じモデルでも、実際のMacを操作させる設計と、コンテナに閉じ込める設計を、手引きは並べて示しています。
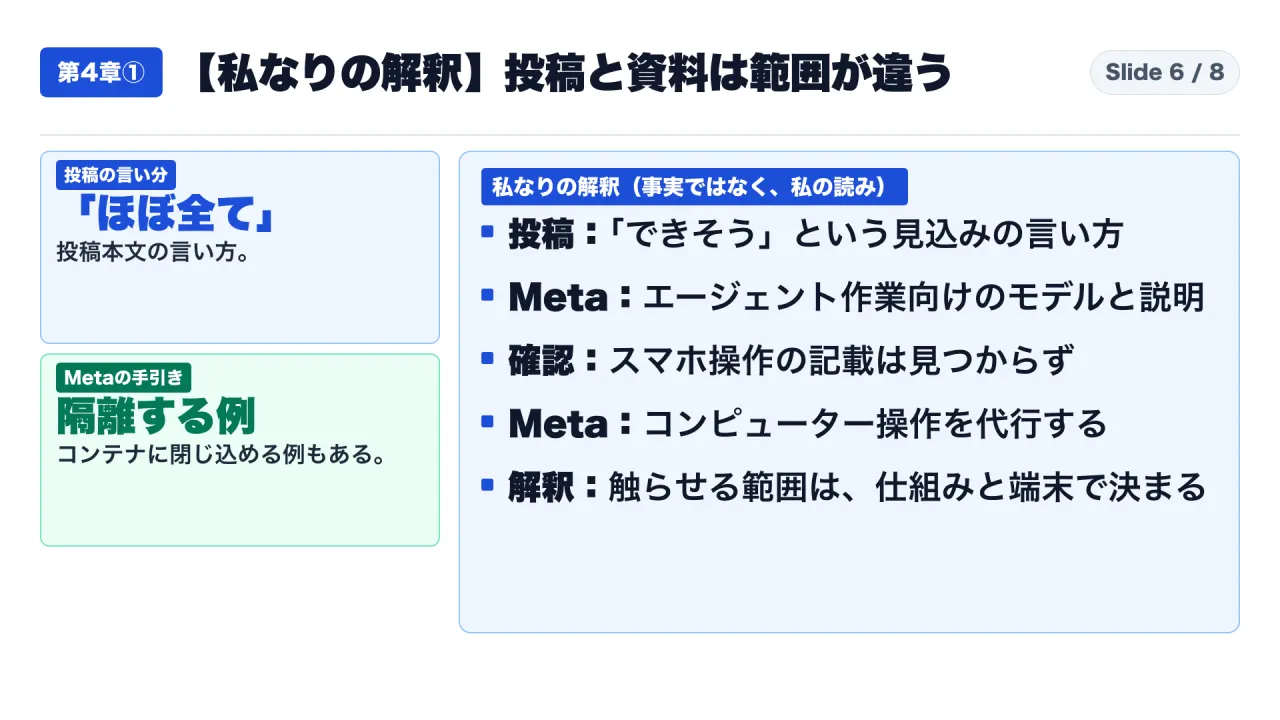
図6に、投稿の言い分と、資料の範囲の違いをまとめました。
比較条件と限界:この記事で言えないこと
この記事で言えないことを、先に並べます。
一つ目。投稿の内容は、個人の発言です。技術的に正しいか、実際に動くかは、確認していません。
二つ目。「ほぼ全て代替できる」かどうかは、言えません。ADBのシェルで、画面のタップや文字入力まで行えるかは、私が確認したページには、書かれていません。できるとも、できないとも、言いません。
三つ目。「Muse」が、Metaのものかどうかは、投稿からは確認できません。Metaの公式資料に、スマートフォンの操作の記載は、見つかりませんでした。
四つ目。MCPの「SHOULD」は、推奨です。人間の確認を必須にするかは、仕様ではなく、使う側の決定です。
五つ目。Androidの資料に書かれている、許可の取り消しは、ワイヤレスデバッグの項の記述です。USBデバッグの承認の取り消しは、確認していません。
六つ目。端末の全操作をAIに渡す設定手順や、認証と規約を避ける方法は、扱いません。投資や法律の助言でもありません。
七つ目。資料は、取得した日(2026年10月31日)の版です。Androidの資料の最終更新は2026年9月25日と9月30日、MCPの仕様は2026年7月28日版で、いずれも更新される可能性があります。
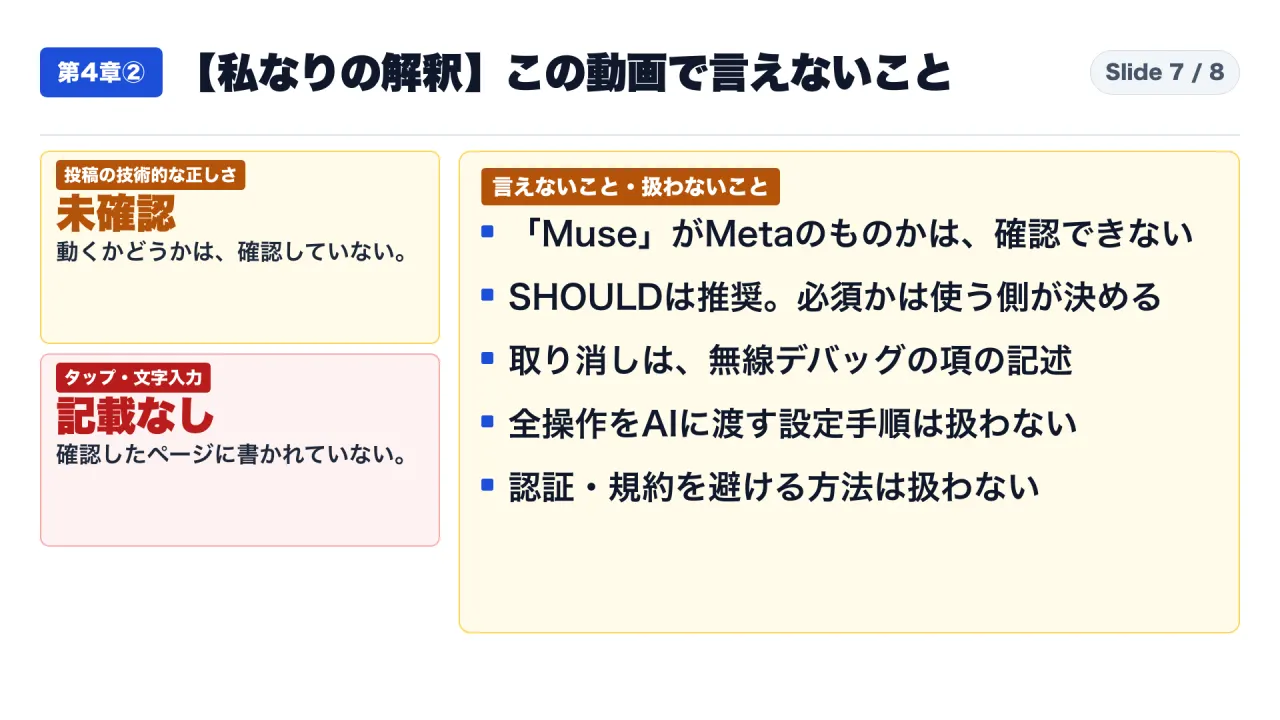
図7に、言えないことと扱わないことをまとめました。
実務:AIに端末を渡す前の確認を、四つの観点で行う
ここからは、筆者の提案です。手順ではなく、判断の観点です。端末の全操作をAIに渡す設定は、この記事の対象外です。次の四つは、渡すかどうかを決める前に、自社の状況に当てはめて確かめる点です。
対象と前提
対象は、端末や業務アカウントの操作を、AIエージェントや自動化の道具に任せることを検討している組織です。前提は、任せる範囲が、画面の確認や文書の下書きにとどまらず、端末の操作や、アカウントを使った操作に及ぶ場合です。
確認1:承認を、誰の手に残すか
【事実】ADBの承認ダイアログは、端末のロックを解除できる人を前提にしています。MCPの仕様は、ツールの呼び出しを人間が拒否できる立場を推奨し、機微な操作では利用者への確認を推奨しています。
【筆者の提案】AIに任せる場合も、人間が拒否できる操作を、先に決めます。たとえば、次のように分けて考えます。読み取るだけの操作、端末の中のデータを変える操作、外へ送る操作、お金や権限が動く操作です。最後の二つは、人間の承認を必須にする候補になります。どこまでを必須にするかは、仕様ではなく、使う会社が決める部分だからです。
確認2:何を載せた端末か
【事実】Androidのセキュリティ実装のページは、ADBを、管理された安全な環境向けのもので、一般の利用では有効にすべきでないと書いています。
【筆者の提案】この考えを、渡す端末の選び方に当てはめます。業務や個人のアカウント、決済のアプリが入った端末は、同じ考えで扱います。専用の端末か、エミュレータを選び、必要な情報だけを載せます。これは、ADBが一般の利用を想定していない、という資料の記述を、運用に置き換えた私の提案です。
確認3:間に置く道具の出所と、動く権限
【事実】ローカルのMCPサーバーは、クライアントと同じ権限で動きます。ツールの注釈は、信頼できるサーバーから来たものでない限り、信頼しません。Shizukuの資料は、ADBの権限は限られていて、版によって違うと書いています。
【筆者の提案】使う道具が、どの権限で動くかを、先に確かめます。道具の説明文に「安全」「読み取り専用」と書かれていても、それだけで信用しません。MCPの仕様自体が、注釈を、信頼できるサーバーから来たものでない限り信頼しない、としているからです。
確認4:記録と、止め方
【事実】MCPの仕様は、利用の記録を取ることを推奨しています。Androidの資料は、ワイヤレスデバッグの許可が、取り消すまで続くと書いています。
【筆者の提案】渡す前に、記録の取り方と、許可の外し方を確かめます。記録には、いつ、どの操作が、何に対して行われたかを残します。止め方には、許可を外す手順と、外したあとに実際に操作が止まったことを確かめる方法を含めます。
架空の例
次の例は、説明のための架空の例です。実在の企業や案件ではありません。
ある会社が、営業部門の予備のスマートフォンを、AIエージェントに任せて、アプリの動作確認を自動化したいと考えたとします。確認1で、操作を分けます。アプリを起動して画面を撮るだけなら、人間の承認は不要とします。ログインや、お金の動く操作は、人間の承認を必須とします。確認2で、端末は検証専用に用意し、個人のアカウントも決済のアプリも入れません。確認3で、間に置く道具の提供元と、動く権限を、導入前に確認します。確認4で、操作の記録を残し、許可を外す手順を、導入の前に、一度試します。
この例は、一つの組み立て方にすぎません。自社の状況に合わせて、観点ごとに見直してください。
確認で食い違ったときの対応
道具の説明と、資料の記載が食い違ったときは、資料を優先して、道具の提供元に確認します。提供元が答えられない場合は、その道具の利用範囲を狭めます。人間の承認を必須にする範囲を、先に広げておき、確認が取れた分だけ緩める順番にします。これも筆者の提案です。
この記事の内容を使わないほうがよい場面
次の場面では、この記事の観点だけで判断しないでください。個人情報や機密を大量に扱う端末を渡す場合、金融や医療のように規制のある業務に使う場合、法的な責任の整理が必要な場合です。それぞれ、専門の部門や専門家の判断が必要です。
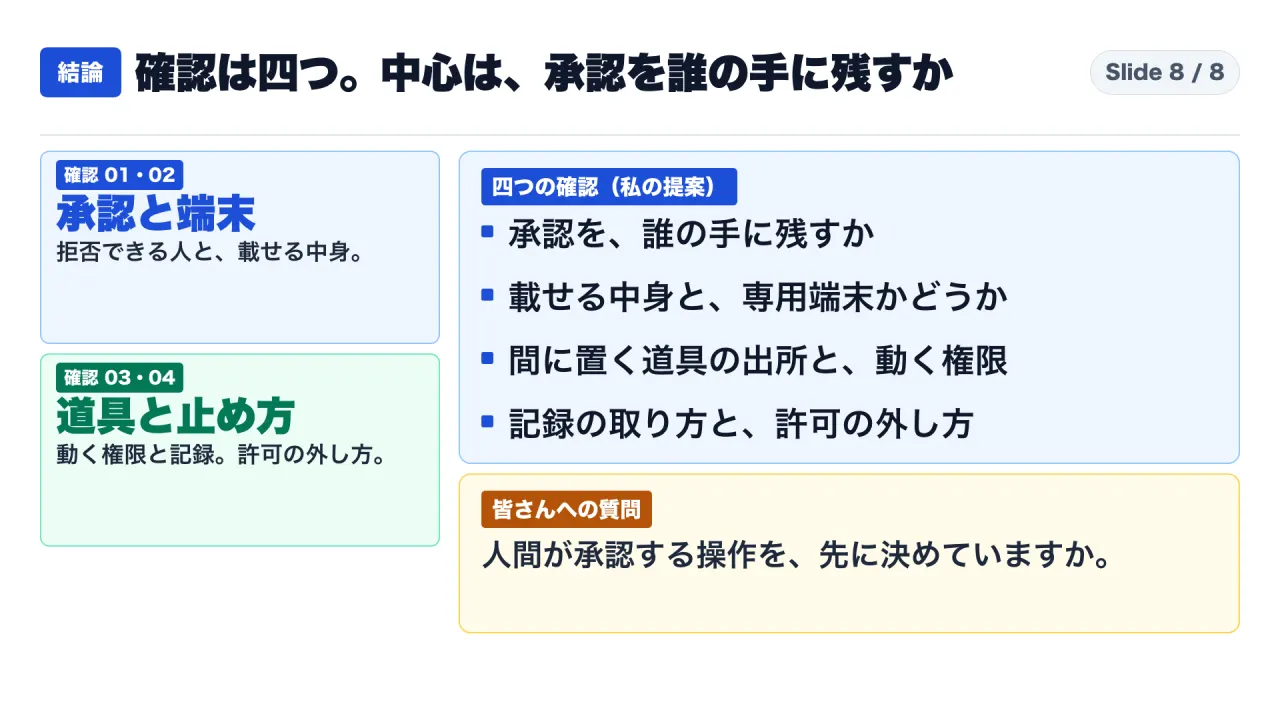
図8に、四つの確認をまとめました。
よくある疑問と読み違い
Q1:Androidの公式資料は、開発者向けオプションを有効にする危険を警告していますか。 この記事は、そうは言いません。取得したADBのページとセキュリティ実装のページに、そのような一般的な警告は見つかりませんでした。書かれていたのは、端末を作る側への実装の要件で、ADBは既定で無効にすることと、利用者が有効にする操作を求めることです。
Q2:ADBの承認があれば、AIに渡しても安全ですか。 この記事は、そうは言いません。承認は、承認の時点で人間が判断を挟むための仕組みです。ワイヤレスデバッグでは、一度のペアリングが、取り消すまで続く設定があります。承認の時点に人間がいたことと、その後の個々の操作を人間が把握していることは、別の話です。
Q3:MCPの仕様は、人間の確認を必須にしていますか。 ツールの呼び出しでは、人間が拒否できる立場は推奨(SHOULD)です。必須(MUST)と書かれているのは、注釈を信頼しない、入力を検証する、アクセスを制御するといった項目と、ワンクリックでローカルのMCPサーバーを設定する場面での、コマンドの表示と明示的な承認です。
Q4:投稿の「Muse」は、MetaのMuse Sparkですか。 投稿からは確認できません。Metaの公式資料には、スマートフォンやADBを操作するという記載は、見つかりませんでした。この記事は、投稿の「Muse」がMetaのものだとは言いません。
Q5:エミュレータなら、安全ですか。 この記事は、そうは言いません。ADBの資料は、エミュレータにも命令を送れることを書いています。エミュレータの安全性は、この記事が確認した資料の範囲外です。ただし、個人のアカウントや決済のアプリが入っていない環境を選ぶという考え方は、確認2の観点として有効だと考えます。これは筆者の提案です。
Q6:この記事は、AIに端末を渡すことに反対ですか。 反対でも賛成でもありません。渡す前に、承認を誰の手に残すか、何を載せた端末か、間に置く道具の権限、記録と止め方を、先に決めることを提案しています。
最後の確認リスト
- ADBの承認が、端末のロックを解除できる人を前提にしていることを、公式資料の言葉で説明できるか
- ワイヤレスデバッグの許可が、取り消すまで続く設定があることを知っているか
- MCPの仕様の「推奨」と「必須」を、区別して読んだか
- AIに任せる操作を、読み取る、変える、外へ送る、お金や権限が動く、に分けたか
- そのうち、人間の承認を必須にする操作を、先に決めたか
- 渡す端末に、個人や業務のアカウント、決済のアプリが入っていないか
- 間に置く道具の提供元と、動く権限を確かめたか
- 記録の取り方と、許可の外し方を、渡す前に確かめたか
- 投稿のような個人の発言を、技術の根拠として使っていないか
最後に、一つ質問です。職場で、端末やアカウントの操作をAIエージェントに任せるとき、人間が承認する操作を、先に決めていますか。コメントで教えてください。
YouTube本編:https://youtu.be/u1-1bj-n2dg
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- Android Developers「Android Debug Bridge」:https://developer.android.com/tools/adb
- Android Open Source Project「Implement security」:https://source.android.com/docs/security/overview/implement
- Shizuku(GitHub):https://github.com/RikkaApps/Shizuku
- MCP仕様 Tools(2026-07-28版):https://modelcontextprotocol.io/specification/2026-07-28/server/tools
- MCP Security Best Practices(2026-07-28版):https://modelcontextprotocol.io/docs/2026-07-28/tutorials/security/security_best_practices
- Meta公式ブログ(Muse Spark 1.1):https://ai.meta.com/blog/introducing-muse-spark-meta-model-api/
- Meta Model Cookbook「Computer use」:https://dev.meta.ai/docs/cookbook/computer-use
- Xの投稿(2026年10月31日、個人の発言):https://x.com/_ryu15_/status/2116489349282091260