署名の仕組みの、どこを自社で点検すべきか? ── Binance約63億ドル流出の公開資料から読む
結論から書きます。2026年10月29日のBinanceのホットウォレット流出は、「秘密鍵が盗まれたかどうか」だけを見ていると、自社への教訓を取り逃がします。Binanceは秘密鍵が漏れた証拠は見つかっていないとしていますが、分析会社のTRMとEllipticは、攻撃者がBinance自身の署名の仕組みに署名させた可能性を示しています。そうだとすると、点検すべき場所は「鍵の保管場所」だけではなく、「誰の依頼を、どこまで検査して署名しているか」です。
この記事の対象は、暗号資産の秘密鍵を扱う会社に限りません。支払いの自動実行、証明書の発行、プログラムへの電子署名のように、「依頼を受けて、判を押す仕組み」を社内に持つ会社の、情報システム・セキュリティ・経理の担当者を想定しています。
読み終えたあとにできることは三つです。第一に、流出額や凍結額の数字を見たとき、誰の集計で、いつの時点かを確かめられます。第二に、自社の署名の仕組みについて、点検する5項目を、確認方法と不合格のときの対応つきで使えます。第三に、現時点の公開資料では言えないことを、社内の議論に持ち込まずに済みます。
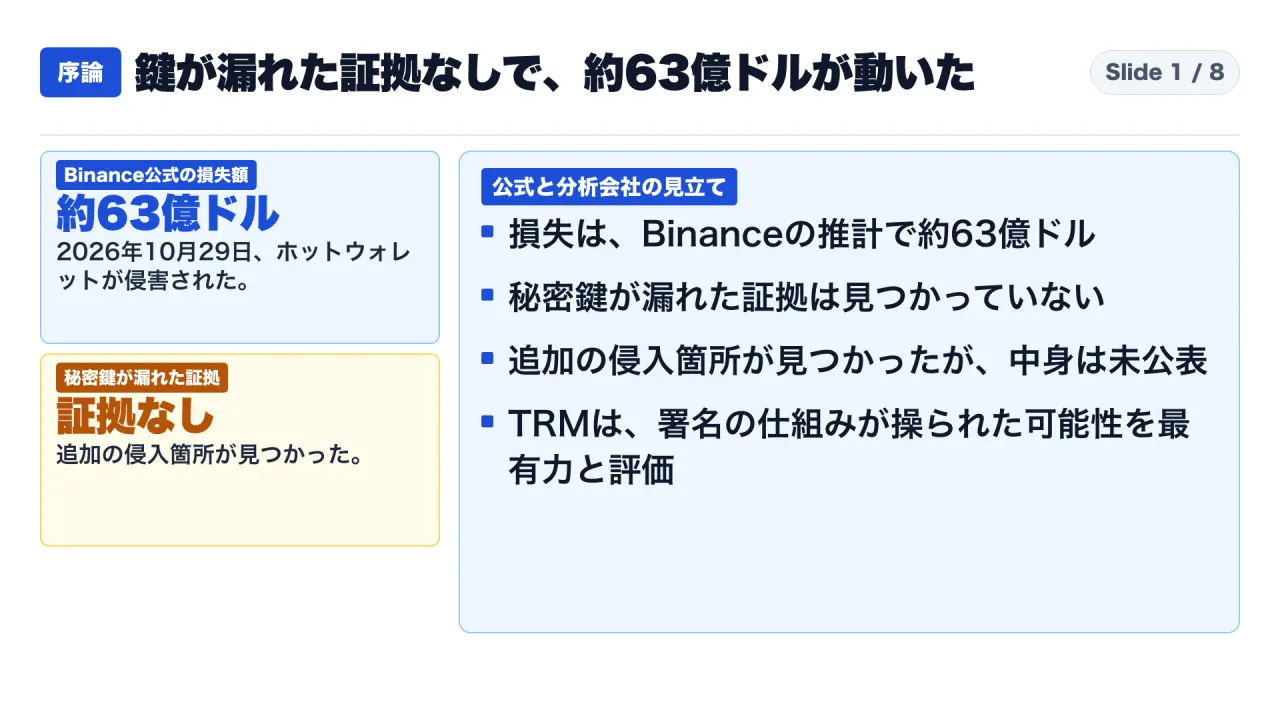
図1は、この記事全体の問いである「鍵が漏れていなくても、なぜ資産が動いたのか」を示しています。
この記事は、事実と評価と解釈を分けて読む
この記事では、文章の主語で三種類を区別します。
一つ目は事実です。Binanceの公式告知と、分析会社が自社のオンチェーン調査で記録した内容を指します。二つ目は分析会社の評価です。TRM、Elliptic、Chainalysisが、集めた証拠から「そう判断している」という部分で、Binanceが認めた内容ではありません。三つ目は筆者の解釈です。ここは公開資料から私が考えた、一般的な点検項目です。Binanceの社内で実際に何があったかを断定するものではありません。
使った資料は五つだけです。Binanceの公式告知2本(2026年10月30日付の第1報と第2報)、TRM Labs、Elliptic、Chainalysisの公開記事です。いずれも2026年10月30日前後の公開で、事件は進行中でした。Ellipticは自社の記事を、新しい情報が出るたびに更新すると書いています。この記事の数字は、私が資料を取得した時点のものです。
円換算は行いません。為替だけでなく、ドル建ての評価額自体が資料ごとに違う時点の価格で計算されているためです。換算を加えると、集計者の違いに為替の違いまで重なり、数字の出どころが追えなくなります。
図2は、数字と原因について「誰が言っているのか」を必ず付けて読む、という本記事の約束を示しています。
第1章 確認できた事実は、時刻と集計者を付けると整理できる
Binanceの公式告知は、1日のうちに見立てを更新した
Binanceは第2報で、2026年10月29日の世界標準時(UTC)20時5分ごろにホットウォレットが侵害され、約63億ドル相当のトークン資産を失ったと書いています。ホットウォレットとは、TRMの説明では、取引所が顧客の出金を処理するために、インターネットにつないでいる財布のことです。支払いのために常に手元へ置く釣り銭に近い、というのは私のたとえで、資料の表現ではありません。
第1報には、初期の調査として、開発運用を担当する技術者のノートPCが侵害され、攻撃者がサービス用のコンテナに入り、不正な出金の取引を送った可能性がある、と書かれています。同時に、ウォレットの秘密鍵が漏れた証拠は見つかっていない、とも書かれています。
第2報では、この見立てが更新されました。最初の調査ではノートPCの侵害が関わった可能性を示していたが、その後の調査で追加の侵入箇所が見つかった、という書き方です。秘密鍵が漏れた証拠は見つかっていない、という点は第2報でも変わっていません。追加の侵入箇所が何だったのかは、第2報にも書かれていません。
ここで区別しておきたいのは、「秘密鍵が漏れた証拠がない」と「署名が不正に行われなかった」は別の話だということです。前者は鍵そのものの流出の有無で、後者は鍵を使った署名の経路の話です。Binanceが述べているのは前者までです。
流出額は、集計者ごとに少しずつ違う
流出額と、その数え方を、一覧にします。
| 集計者 | 流出額 | チェーン数 | 数え方の注記 |
|---|---|---|---|
| Binance(第2報) | 約63億ドル | 記載なし | 会社の推計 |
| TRM | 約63.6億ドル | 10 | 盗まれた時点の価格で換算。2026年10月30日0時30分(UTC)時点のオンチェーンデータ |
| Elliptic | 64.3億ドル | 11 | 盗まれた時点の価格で換算。出金停止後にBinanceが自社資金を動かした約1.69億ドルは除外 |
| Chainalysis | 約64億ドル | 複数(数は記載なし) | 事件後数時間のオンチェーン活動に基づく概算 |
TRMは、同じ資産を記事執筆時の価格で評価し直すと約62.3億ドルになる、とも書いています。つまり、「取引時点の価格で換算するか、現在の価格で評価するか」だけでも、数字は変わります。単位はいずれも米ドル建ての評価額で、枚数ではありません。
差の理由が全部公開されているわけではありません。確認できるのは、Ellipticが自社の合計から約1.69億ドルを除いていると明記している点です。この金額は、出金停止のあとにBinanceから、攻撃者と関係のない古くからのアドレスへ出たもので、Binanceが自社の資金を動かしたものと見られる、とEllipticは説明しています。除外する・しないだけで、約1.69億ドルの差が出ます。
規模の比較は「ほぼ確実に」まで
Ellipticは、今回の盗難を「ほぼ確実に、あらゆる種類を通じて既知で最大の単独の窃盗」と書いています。ここでは「ほぼ確実に」という留保が付いています。TRMは、2025年2月のBybitの事件(約15億ドル)の約4倍と書いています。Ellipticは、同じBybitの事件の盗難額を14.6億ドルと書き、今回はその4倍を超えるとしています。TRMの15億ドルは、14.6億ドルを丸めた表記と見られます。比べるときは、桁の丸め方まで確認します。
準備は、盗む前から始まっていた
TRMによれば、攻撃者の操作用の財布は、10月28日の朝から、資金の出どころを分かりにくくするTornado Cashというサービスから、少額を3回受け取っています。TRMは、準備は盗難の少なくとも36時間前に始まっていたと書いています。さらに、10月29日の早い時間に攻撃用のコードの最初の部分を展開して2つの財布で試し、その日のうちに最終版を3つ目の財布で予行し、その約4時間後に同じコードをBinanceのホットウォレットに入れた、とTRMは記録しています。Ellipticも、攻撃用のコントラクトを10月29日の15時59分(UTC)に展開し、約4時間前に別の財布で予行した、と書いています。
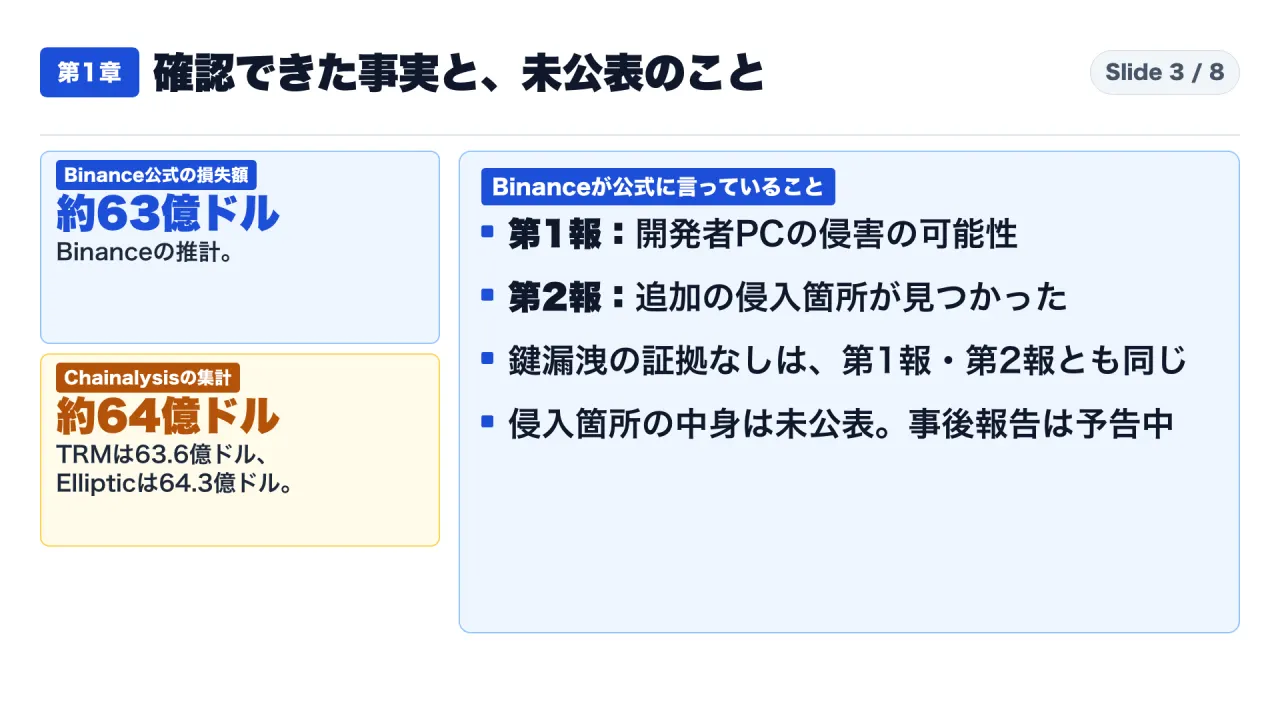
図3は、Binanceの告知が示した範囲と、まだ示されていない範囲を並べたものです。
Binanceが示した、その後の動きと予告
第2報には、Binanceの対応と今後の予定が書かれています。会社は、盗まれた資金の全額を、SAFUという利用者保護の基金と会社の資金で負担すると書いています。すでに63.4億ドル超を会社の資金として確保し、そのうち50億ドルは、盗まれたものと同じ銘柄そのもので保有している、したがって影響額の約80%はすでに手当て済みである、と説明しています。
出金は一時停止しており、入金や影響を受けていない他のサービスは動いている、とBinanceは書いています。出金の再開は、約34時間以内の開始を目標とし、段階的に進める、という予告です。技術的な調査結果は、約48時間以内に共有する見込みで、これも検証が済み、公開が調査を妨げない場合に限る、という条件が付いています。目標であり、確約ではありません。事後報告については、何が起きたか、得た教訓、追加の安全策を示す詳細な技術報告書を出す、と書かれています。
この記事の執筆時点(2026年10月31日朝、日本時間)で、Binanceの告知一覧を確認した範囲では、第2報より新しい更新や事後報告は見つかっていません。出れば、第2章と第6章の内容が変わる可能性があります。
この章の要点 Binanceは約63億ドルの損失を認め、秘密鍵が漏れた証拠はないとしつつ、追加の侵入箇所を認めています。流出額は集計者によって63億ドルから64.3億ドルまで幅があり、除外する金額や換算の時点が違います。数字には必ず集計者を付けます。
第2章 鍵を盗まなくても、署名させれば資産は動かせる
先に、用語を三つだけ決める
話を進める前に、用語を整理します。
署名とは、「この取引を、この財布の持ち主が認めた」ことを、秘密鍵を使って示す操作です。署名の仕組み(以下、署名基盤)とは、会社の中で、署名の依頼を受けて秘密鍵で署名を作る一連のシステムを、私がまとめて呼ぶ言い方です。EIP-7702は、TRMの説明では、2025年5月のイーサリアムのアップグレード(Pectra)で入った機能で、普通の財布が、署名付きの認可を一つ送ることで、自分の動きをスマートコントラクトに預けられるようにするものです。そのあと、財布へのすべての呼び出しはそのコントラクトのコードで動き、この状態は財布が新しい認可に署名するまで続きます。
会社の経理に置き換えると、実印は金庫にあり、「この書類に押してください」と頼まれたら押す係がいる、という形です。実印が盗まれなくても、頼む側を乗っ取れば書類は通ります。EIP-7702による委任は、「今後この口座の操作はこの人に任せます」と書いた委任状に、実印を押して渡すことに近いでしょう。この二つは、どちらも筆者のたとえです。実際の仕組みの代わりに使わず、図としての理解に留めてください。
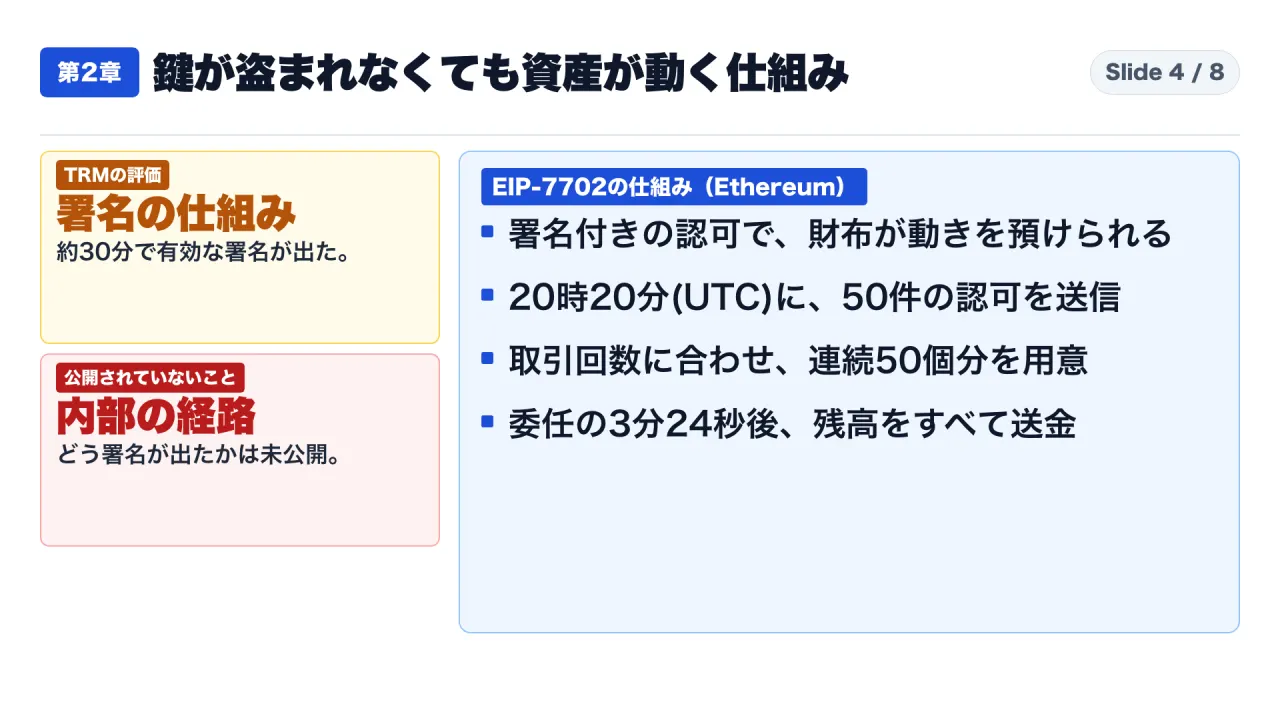
図4は、依頼する側、署名する側、財布の三者の関係と、委任の署名が果たした役割を示しています。
Ethereumでは、50件の認可が1つの取引で送られた
TRMとEllipticが記録した、Ethereumでの動きを時系列で書きます。
2026年10月29日の20時20分(UTC)に、攻撃者の操作用の財布が、50件の認可を入れた取引を1つ送りました。Ellipticによれば、その認可は、Binance 14と呼ばれるホットウォレットの鍵で、正しく署名されていました。TRMによれば、各認可は、攻撃者だけが指示を出せる「回収用のコントラクト」を、そのホットウォレットに結びつけるものでした。
なぜ50件だったのか。TRMの説明はこうです。財布は、取引の回数(ナンスと呼ばれる数)を数えています。認可は、財布の回数がその認可の指定した値に達しているときだけ有効です。Binanceのホットウォレットは出金が絶え間なく動くため、回数が進み続けます。そこで攻撃者は、連続する50の回数それぞれに合う署名をあらかじめ用意し、実行時にそのうち1つが合うようにしました。1つが合えば足りました。TRMは、署名は事前に一括で作られていた、とも書いています。
委任の3分24秒後(Ellipticは約3分半と記載)、攻撃者は、そのホットウォレットに残高のすべてを送るよう指示しました。この1回の取引で、167,464 ETHと63種類のトークンが動き、その中にはUSDTが16億1,500万分含まれていました。委任はその後も残り、新しい資金が入るたびに、攻撃者は20時41分、20時59分、21時4分、21時44分、22時39分、23時56分(UTC)に再び回収した、とTRMは記録しています。
Ellipticは、Ethereum全体で約38億ドルが186種類のトークンにわたって盗まれ、そのうち3分の2にあたる25.3億ドルが、20時24分(UTC)の1回の取引で出た、と書いています。20時20分は委任の取引が送られた時刻で、その約3分半後の20時24分ごろが、残高を回収した取引にあたります。
他のチェーンでは、通常の署名つき送金だった
ここからが、この事件の特徴です。Ellipticによれば、Ethereum以外の10のチェーンでは、Binanceの財布から攻撃者へ、通常の署名つき送金で資金が送られました。TRMは、XRP Ledger、Arbitrum、Avalanche、Optimism、Base、Bitcoin、Tron、Solanaの財布が、同じ時間帯に標準的な署名つきの送金で資金を送ったと書いています。Ethereumにあるもう1つのホットウォレットも、委任なしで同じ形で資金を送りました。Ellipticはこのホットウォレットを、Binance 16と呼び、28,006 ETHなど合計1.74億ドル相当を、自らの鍵の署名で攻撃者に送ったと書いています。
TRMは、これらの財布は、使うチェーンも、鍵の種類も、署名の方式も違うと書いています。それなのに、すべてが約30分以内に、攻撃者のために有効な署名を出しました。
分析会社の評価:署名基盤が、攻撃者の選んだ取引に署名した可能性
ここから先は、事実ではなく分析会社の評価です。
TRMの評価は、最もありそうな説明として、攻撃者が、Binanceのホットウォレットの署名基盤に、自分の選んだ取引へチェーンをまたいで署名させる力を得た、というものです。TRMは、50件の事前署名という点から、その力が時間を限られていたか、あるいは署名を何らかのシステム経由で依頼する必要があったのかもしれない、とも書いています。
Ellipticは、攻撃者がBinanceの秘密鍵を盗むのではなく、Binance自身のシステムに自分の代わりに署名させることができたように見える、と書き、攻撃者が署名基盤へ直接指示できたことを示唆する、としています。さらにEllipticは、オンチェーンの証拠が、1台のノートPCをはるかに超えた範囲への侵入を示している、と評価しています。
Ellipticは、Binanceの共同CEOであるRichard Teng氏が10月30日の動画で、攻撃は1人で行われたものではないこと、攻撃者が痕跡を消す仕組みを使ったこと、EIP-7702による委任が通常の承認の統制を通らなかったことを述べた、と伝えています。これはEllipticが伝える内容で、動画の原典を私は確認できていません。
なお、TRMによれば、最初の兆候は、攻撃者が承認の署名をだまし取った、という説明を示していました。その説明はEthereumの動きは説明できますが、他のチェーンは説明できません。ここは、初期の見方が、証拠の増加で入れ替わった例です。
この章の要点 鍵を盗まなくても、署名させる経路を奪えば資産は動かせる、というのがTRMとEllipticの見立てです。ただし、Binanceの内部でどう署名が出たかは公開されていません。ここは、たとえ話で埋めてはいけない部分です。
第3章 凍結は回収ではなく、動かせなくする措置である
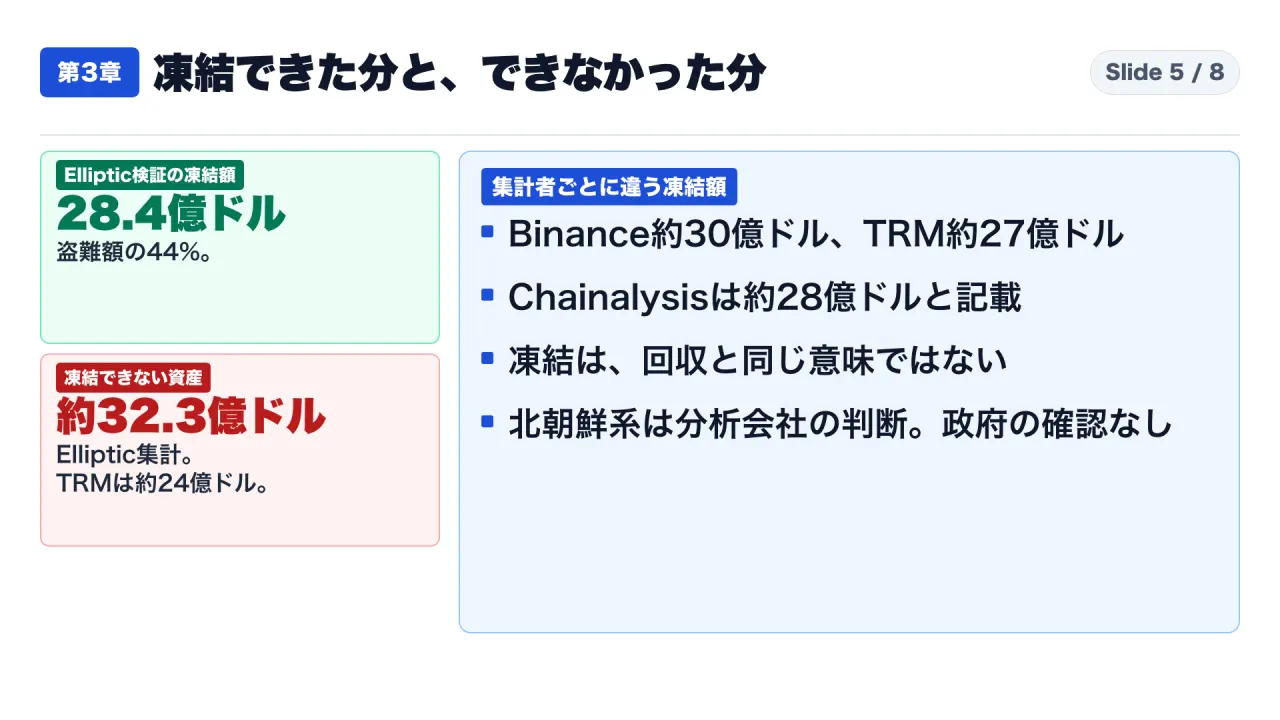
図5は、凍結の対象になる資産と、ならない資産の違いを示しています。
凍結額も、集計者と時点で違う
凍結は、財布の中身を動かせなくする措置です。盗まれた分が持ち主へ戻ったことを意味しません。この点は、数字を見るときに最初に確認します。
| 集計者 | 凍結額 | 時点・注記 |
|---|---|---|
| Binance(第2報) | 約30億ドル | オンチェーンで凍結。第2報の時点 |
| TRM | 約27億ドル | 2026年10月30日0時30分(UTC)時点。Binanceが23時35分(UTC)に示した検証済みの凍結総額は25.4億ドル |
| Elliptic | 28.4億ドル(盗難額の44%) | 2026年10月30日12時55分(UTC)ごろ、現在の価格で評価 |
| Chainalysis | 約28億ドル | 記事公開時点の概算。凍結は米東部時間の10月29日17時14分までに始まったと記載 |
どれか1つを確定値と呼ぶのは危険です。時点も、数え方も、使う価格も違うためです。たとえばEllipticは、凍結の94%がステーブルコインで、ほとんどがEthereumとTronにあると書いています。また、Ellipticの凍結額は、AaveというDeFiの貸付に預けられた約5,990万ドルの担保を含めない集計です。含める・含めないだけでも差が出ます。
凍結できる資産と、できない資産がある
Ellipticは、トークンには発行体がいて、盗まれた財布を、場合によっては凍結できると説明しています。一方で、EtherやBitcoinのように、凍結できる中央の主体がいない資産があります。盗まれたものの中でも、凍結の対象になる割合が違うのはこのためです。
凍結できない資産の額も、集計者で違います。Ellipticは、攻撃者が発行体に凍結されない資産として約32.3億ドル(519,104 ETH、18,270 BTC、2億3,300万XRP、約5億7,500万TRXなど)を握っていると書いています。TRMは約24億ドルです。時点が違えば、攻撃者が資産を動かした量も変わるため、この差は不自然ではありません。
攻撃者は、凍結が追いつく前に換金を急いだ
Ellipticによれば、攻撃者は凍結前に約7.86億ドルのステーブルコインをETHとTRXに替え、Ethereumでは4.34億USDTをUniswapなどで16万451 ETHに替えました。この取引は、市場価格に対して12%から26%の損失を伴っており、Ellipticは、価値よりも速さを優先した動きとみています。Chainalysisは、攻撃者が約20分間で3.25億ドルのステーブルコインを2.85億ドルのETHに替えた、と書いています。
一方でEllipticは、攻撃者がステーブルコインの換金を急がなかったため、26億ドル超が凍結できた、とも書いています。換金を急いだ記録と、急がなかったという評価が並ぶ点を、私は次のように読みます。前者は凍結前に実際に替えられた量の記録で、後者は凍結できた量から見た全体の評価で、見ている範囲が違います。
この章の要点 凍結は回収と同じ意味ではありません。凍結額は約27億ドルから30億ドルまで、集計者と時点で幅があります。凍結できない資産(EtherやBitcoin)の額も、集計者で違います。
第4章 北朝鮮という見方は、分析会社の判断であり、確定ではない
帰属の話は、書き方を間違えやすい部分です。三社の書き方を並べます。
| 分析会社 | 書き方 | 主な根拠 |
|---|---|---|
| Chainalysis | 北朝鮮系のTraderTraitorの犯行と判断(assess)。確信度の表記なし | 盗まれた資金が、前の月のBitgetの事件の資金と、オンチェーンで混ざった |
| TRM | TraderTraitorの犯行と判断。高い確信度と明記 | 少額のTornado Cash出金、盗難前の長い準備、事前に作った署名を一度に実行、といった過去の事件との共通点 |
| Elliptic | 北朝鮮系の関与の可能性が高いが、確定ではない | Bitget事件の資金との合流、準備の長さ、署名を自社システムで出させる手口 |
Ellipticは、帰属を弱める材料も書いています。Binanceの資金とBitgetの資金が混ざっているのは、ごく一部です。洗浄の網は複数の依頼者に使われうるため、混ざっていることが同じ犯人の証明にはなりません。また、攻撃者がステーブルコインを急いで換金しなかった点は、北朝鮮系のグループが通常より速く動く傾向と合いません。そして、2025年のBybitの事件ではFBIが5日以内に北朝鮮の犯行と発表しましたが、今回は同じ種類の声明がありません。
Chainalysisは、Bitget事件の資金とBinanceの資金が、リアルタイムで混ざるのを観測したことが最も強い証拠だと書いています。TRMは、洗浄の手口が、Bybit後のブリッジ中心の動きとは違う点も記録しています。
整理すると、この件を書くときの主語は、「分析会社の判断」です。三社の確信度の書き方は同じではありません。「三社が高い確信度で特定した」と書くと、TRM以外の書き方を誤って伝えることになります。また、政府や法執行機関が犯人を特定したという声明は、私が確認できた範囲では見つかっていません。
第5章 日本の会社が、署名の仕組みで確認する5点
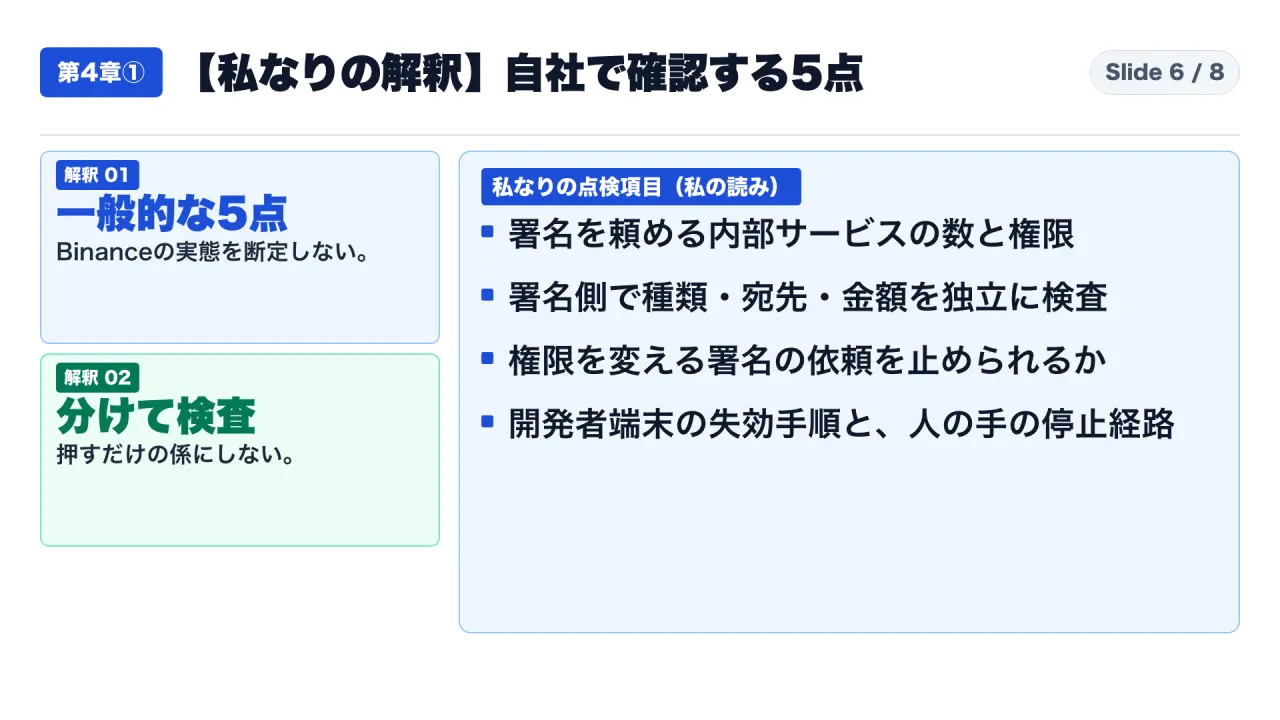
図6は、これから述べる5つの確認項目を、一枚にまとめたものです。
この章の位置づけと、前提
この章は、事実ではなく私の解釈です。5つの確認項目は、公開資料から私が整理した一般的な点検項目で、Binanceの内部の実態を断定するものではありません。
対象は、秘密鍵を扱う会社、または支払いの自動実行、証明書の発行、プログラムへの電子署名のような「依頼を受けて署名や承認を出す仕組み」を持つ会社です。そうした仕組みが一つもない会社には、この章は当てはまりません。その場合は、第7章の質問と最終チェックリストの一部だけを使ってください。
着手に必要なものは、署名や承認を実行するシステムの一覧と、それを動かしている担当者の名前だけです。専門のツールは最初は要りません。
分析会社の提言と、私の5点を分けて読む
TRMは、記事の中で次のことを提言しています。EIP-7702の認可は、予期したものでない限り署名の方針で拒否すること。取引の回数の範囲にわたる多数の認可を求める依頼は、侵害の兆候として扱うこと。署名の基盤と承認の経路を、チェーンと財布の階層ごとに分けること。Ethereum互換の財布は、EIP-7702の委任を監視し、財布への委任があれば直ちに警報を出すこと。取り消し用の署名の方法を、あらかじめ承認して試しておくこと。これらはTRMの提言です。
以下の5点は、それを参考にしつつ、暗号資産以外の署名の仕組みにも使える形に、私が言い換えたものです。
確認1 署名の依頼を出せる内部サービスは、いくつあり、何の権限を持つか
何を確認するか。署名や承認の依頼を、署名側へ送れる内部のシステム、担当者、自動処理の一覧です。どう確認するか。署名側の接続設定や、認証情報の発行記録から、依頼元を洗い出します。一覧に、依頼元ごとの権限(どの種類の取引まで依頼できるか)を付けます。
数えたことがなければ、そこが最初の穴です。一覧が作れた場合も、「この依頼元は、もう使っていない」と判断できるものがないか見ます。使っていない依頼元の認証情報は、持ち主の手を離れた状態になりやすいためです。
確認に失敗したら。依頼元が把握しきれない場合は、署名側が受け付ける依頼元を、一覧にあるものだけに絞ります。一覧外の依頼元は、先に止めてから、必要なら申請を受けて戻す順で進めます。逆の順にすると、止める判断が先送りになります。
適用しない場合。署名を人が一件ずつ手で行う運用で、自動の依頼元が存在しないなら、この確認は不要です。
確認2 署名側は、依頼側とは別に、取引の中身を検査しているか
何を確認するか。署名側が、取引の種類・宛先・金額を、依頼側の言うことを信じずに、自分で検査しているかです。どう確認するか。署名側の設定を読み、検査の規則が署名側にあるのか、依頼側にあるのかを確かめます。依頼側にしか規則がなければ、依頼側を乗っ取られたとき、署名側は止められません。これは、TRMの「署名の方針で拒否する」という提言の考え方と同じ向きです。
確認に失敗したら。署名側に、最小限の規則から入れます。たとえば、登録済みの宛先以外は拒否する、1回の金額に上限を置く、といったものです。規則を最初から細かく作ろうとして止まるより、粗い規則を先に動かして、拒否の記録を見ながら直すほうが現実的です。
適用しない場合。署名側が、規則を持つことのできない外部の専用機器で、依頼の中身を見る機能がない場合は、署名側の手前に検査を置く必要があります。その場合は、この項目の対象が「手前の検査」に変わります。
確認3 財布や口座の権限そのものを変える署名の依頼を、止められるか
何を確認するか。普段の支払いの署名と、権限を預ける署名(委任状にあたるもの)を、同じ扱いにしていないかです。TRMの記録では、Ethereumで使われたEIP-7702の認可は、署名した財布に、他のコードが動く権限を与えるものでした。どう確認するか。署名側が受け付ける依頼の種類の一覧に、権限を変える種類が入っているか、入っているなら通常の承認と同じ経路かを確認します。
確認に失敗したら。権限を変える種類は、既定で拒否し、例外は別の承認者が個別に認める形にします。EIP-7702のように、署名した財布の振る舞いを変える機能は、財布の側でなく署名の入口で止められるかが分かれ目になる、というのが私の読みです。
適用しない場合。EIP-7702はEthereum互換のチェーンの機能です。これらのチェーンを使っていない会社では、この機能そのものは関係しません。ただし、権限を変える依頼を、通常の依頼と別扱いにする考え方自体は、社内の権限変更の依頼にも使えます。
確認4 開発者の端末に置いた、ログインの状態や認証情報を、どう保管し、無効にするか
何を確認するか。Binanceの第1報は、初期の見立てとして、開発運用担当のノートPCの侵害に触れていました。後の第2報で、追加の侵入箇所が見つかったと更新されています。ですから、ノートPCだけが原因だとは言えません。それでも、端末が破られたとき、その端末から何に届くのかを先に洗い出す価値は残ります。
どう確認するか。開発者の端末に、署名側や本番のサービスへ届く認証情報、ログインの状態、アクセスの権限が残っていないかを、一人分でよいので実際に確認します。そのうえで、端末を紛失または侵害されたと仮定して、それらを無効にする手順を、担当者に実際に行ってもらいます。
確認に失敗したら。無効にするのに半日以上かかる、または誰が行うか決まっていないなら、そこが先に直す点です。認証情報の有効期限を短くすることと、無効にする担当者を決めることは、費用が小さいわりに効きます。
適用しない場合。開発者の端末から、署名側へも本番へも届かない構成なら、この確認の優先度は下がります。ただし、それが本当に届かないことを、一度は実際に確かめてください。
確認5 異常を見つけたとき、署名を人の手で止める経路があるか
何を確認するか。止める手順が、紙の上だけでなく、実際に動くかどうかです。TRMは、取り消し用の署名の方法を、あらかじめ承認して試しておくよう勧めています。Binanceは第1報で、影響を受けたアドレスの認可を取り消した、と書いています。どう確認するか。止める手順を、実際に1回、通してみます。夜間や休日に誰が動くか、連絡がつかないときの代理は誰か、も同時に確かめます。
確認に失敗したら。手順の途中で必要になる権限や承認者が、不在のときに動かないなら、代理の承認者を決めます。止める操作の練習は、本番に影響しない範囲で行います。
適用しない場合。署名を全面停止すると事業が止まる仕組みでは、一部だけ止める経路(特定の依頼元だけ、特定の種類だけ)の設計が先です。全面停止の手順だけを整えても、使えない手順になります。
5点を一枚で見る
| 確認項目 | 確認する対象 | 不合格のときの最初の動き | 当てはまらない条件 |
|---|---|---|---|
| 1 依頼元の数と権限 | 署名側へ依頼できる内部システムと担当者の一覧 | 一覧外の依頼元を止めてから、必要なものを戻す | 署名がすべて人の手作業で、自動の依頼元がない |
| 2 署名側の独立した検査 | 種類・宛先・金額を署名側が自分で検査するか | 登録済みの宛先と金額の上限という粗い規則から入れる | 署名側が外部機器で検査機能がなく、手前に検査を置く場合 |
| 3 権限を変える署名の分離 | 委任にあたる依頼を通常の署名と別扱いにするか | 既定で拒否し、例外は別の承認者が個別に認める | 対象の機能を使うチェーン・仕組みがない |
| 4 端末の認証情報の失効 | 開発者の端末から届く範囲と、無効にする手順 | 有効期限を短くし、無効にする担当者を決める | 端末から署名側にも本番にも届かないと実証済み |
| 5 人の手で止める経路 | 実際に動く停止手順と、不在時の代理 | 代理の承認者を決め、本番に影響しない範囲で練習する | 全面停止が事業停止になる場合は、部分停止の設計を先に |
最初の一歩は、一覧を作ること
5点すべてを一度に進める必要はありません。最初の一歩は確認1です。署名の依頼を出せる内部サービスや担当者を、数えて一覧にします。数が分からないというのは、それだけで有用な発見です。この記事の最後で、読者に質問として残した点でもあります。
第6章 現時点の公開資料では、言えないことがある
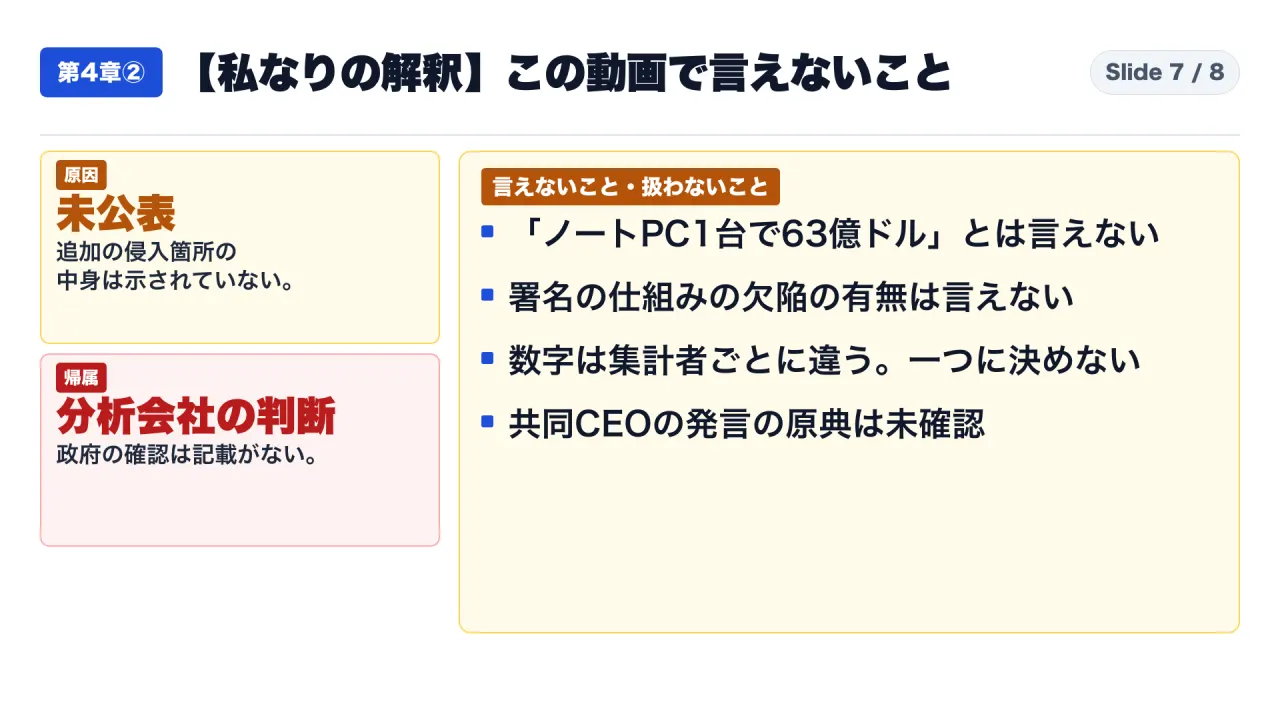
図7は、公開資料の範囲で言えないことを並べたものです。
資料の範囲で、言えないことを、理由つきで並べます。
一つ目は、事件の原因です。Binanceは追加の侵入箇所があったと認めただけで、中身を示していません。TRMも、根本原因は未公表だと書いています。ですから、「開発者のノートPC1台が63億ドルに直結した」とは言えません。
二つ目は、署名基盤の設計に欠陥があった、という断定です。TRMが示したのは、最もありそうな説明までです。Binanceの設計の中身が未公表なので、欠陥の有無は言えません。「承認の仕組みがなかった」「独立した検査がなかった」といった書き方は、公開資料からは裏づけられません。
三つ目は、北朝鮮の犯行という断定です。第4章の通りです。
四つ目は、数字を一つに決めることです。流出額も凍結額も、集計者と時点で違います。
五つ目は、共同CEOの発言です。Ellipticが伝える内容として扱い、動画の原典は確認できていません。
六つ目は、Binanceが安全かどうか、出金すべきかどうか、価格がどうなるかです。この記事は、これらを判断しません。数字は、Binanceの告知と、分析会社の公開記事の内容だけに基づいています。
最後に、更新の可能性です。Binanceは事後報告を出すと予告しているため、出れば原因の部分は書き換わるはずです。この記事は、執筆時点の公開資料に基づいています。
この章の要点 原因、設計欠陥の有無、犯人の特定、単一の数字、共同CEO発言の原典、安全性や価格の判断は、現時点の公開資料では言えません。言えないことを先に決めておくと、社内の議論が事実から離れにくくなります。
第7章 よくある読み違いに答える
Q1 Binanceの鍵は盗まれたのですか。 Binanceは、秘密鍵が漏れた証拠は見つかっていない、と第1報・第2報とも書いています。ただし、これは調査の時点の記述で、鍵が漏れていないと断言したものではありません。同時に、鍵が漏れていなくても資産が動いた可能性を、TRMとEllipticが評価として示しています。
Q2 開発者のノートPC1台の侵害で63億ドルが出たのですか。 そうは言えません。第1報の初期の見立てでは、ノートPCの侵害が関わった可能性が書かれていましたが、第2報で、追加の侵入箇所が見つかったと更新されています。Ellipticも、オンチェーンの証拠は1台のノートPCをはるかに超えた侵入を示していると評価しています。
Q3 署名の仕組みに欠陥があったのですか。 欠陥の有無は言えません。TRMが示したのは、署名基盤が攻撃者の依頼に署名した可能性が最もありそうだ、という評価までです。Binanceの内部設計は公開されていません。
Q4 凍結された約28億ドルは、戻ってくるのですか。 凍結は、財布の中身を動かせなくする措置で、持ち主への返却を意味しません。返却がどうなるかは、今回の資料には書かれていません。また、28億ドルはEllipticが検証した値で、Binanceは約30億ドル、TRMは約27億ドルと書いています。
Q5 北朝鮮の犯行と確定したのですか。 確定していません。ChainalysisとTRMは北朝鮮系のTraderTraitorの犯行と判断し、Ellipticは可能性が高いが確定ではないと書いています。Ellipticは、政府や法執行機関が帰属を確認した記述がないことも明記しています。
Q6 Binanceは安全なのですか。出金すべきですか。 この記事は判断しません。投資や売買の助言も行いません。Binanceの告知は、出金は一時停止、入金は影響なし、と書いています。
Q7 暗号資産を扱わない会社にも関係がありますか。 署名や承認を自動で実行する仕組みがあるなら、「依頼を出せる側が乗っ取られたとき、実行側は止められるか」という問いは共通です。ただし、EIP-7702のような個別の機能は、Ethereum互換のチェーンを使う場合に限った話です。
最終チェックリスト 明日、自社で確かめる項目
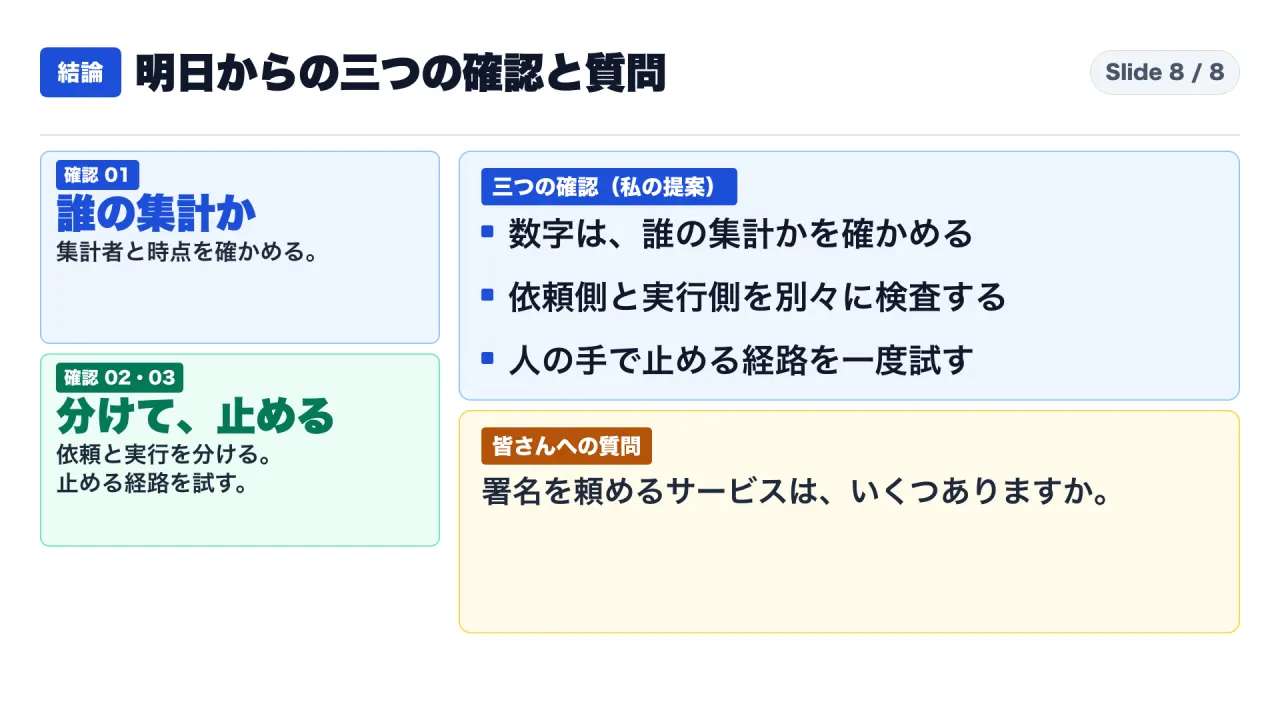
図8は、明日から使える三つの確認と、読者への質問をまとめたものです。
次のリストは、最初の三つが動画本編でも挙げた確認、残りがこの記事で足した確認です。いずれも、私の提案です。
- 数字を見たら、誰の集計で、いつの時点かを確かめたか。
- 署名や承認の仕組みで、依頼する側と実行する側が、別々に検査しているか。
- 異常時に、人の手で止める経路を、実際に1回試したか。
- 署名の依頼を出せる内部サービスや担当者を、数えて一覧にしたか。
- 権限を変える種類の署名の依頼を、通常の依頼と別扱いにできているか。
- 開発者の端末から届く認証情報の範囲を、一人分でも確かめ、無効にする手順を実際に行ったか。
- 「原因」「設計欠陥」「犯人」を、公開資料の範囲を超えて社内で断定していないか。
自社の支払いや権限変更を実行する仕組みに、依頼を出せる内部サービスや担当者は、いくつありますか。分からなければ、そこが最初の点検です。
確認日と更新について
この記事は、2026年10月31日に取得した公開資料に基づいています。Binanceの告知一覧を確認した範囲では、第2報より新しい更新や事後報告は見つかっていません。Ellipticの記事は、更新されることがあるとされています。事後報告や新しい告知が出た場合は、原因に関する部分(第2章の末尾、第6章)が変わる可能性があります。
YouTube本編:https://youtu.be/T-HWYYk0mo4
この番組を初めて読む方は、チャンネルの紹介記事から読んでください。https://note.com/consuloji_ch/n/n1975ecc3cf48
出典一覧
- Binance公式告知 Security Incident Update (2026-10-30):https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
- Binance公式告知 Security Incident Update #2 (2026-10-30):https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751
- TRM Labs「North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History」:https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
- Elliptic「The largest theft in history: North Korea likely behind the $6.4 billion Binance hack」:https://www.elliptic.co/insights/binance-largest-hack-in-history/
- Chainalysis「Binance exploit: latest findings and response」:https://www.chainalysis.com/blog/binance-exploit-latest-findings-and-response/