多要素認証のない入口が1つあった。チェンジ・ヘルスケア事案は、費用と人数でどうなったのか? ── 証言・SEC提出書類・OCR・裁判所の記録を分けて読む
YouTubeポッドキャスト本編(動画・音声)はこちら:多要素認証のない入口が1つあった。チェンジ・ヘルスケア事案は、費用と人数でどうなったのか? ── 証言・SEC提出書類・OCR・裁判所の記録を分けて読む
https://www.youtube.com/watch?v=1KHJMn0fgSg
結論:入口1つに多要素認証がなく、2024年の費用は約30.9億ドル(私の足し算)、人数は約1億9,270万人の通知に至りました
結論から書きます。【証言】ユナイテッドヘルス・グループ傘下のチェンジ・ヘルスケアは、2024年2月12日、侵害された認証情報を使って、社外に公開したシトリックスのポータルへ侵入されました。最高経営責任者の下院への書面証言によると、そのポータルに多要素認証はありませんでした。9日後の2月21日に、ランサムウェアが実行されました。
【SEC提出書類】2024年通期の直接対応費用は22.23億ドル、事業中断の影響は見積もりで8.67億ドルです。【自前計算】この二つを足すと約30.9億ドルです。開示にこの合計は書かれておらず、費用と収益の見積もりという性質の違う数字の足し算なので、会社の損失額とは言えません。【OCR】影響を受けた人数は、2024年7月19日の最初の報告では500人でした。2025年7月31日には、約1億9,270万人がOCRに通知されました。
この記事は、医療業界の話ではありません。「外部向けのシステムには多要素認証を付ける」という方針の言葉と、多要素認証のなかった入口が、同じ証言の中に並んでいます。その公開記録を読み、自社の外部公開システムを点検する手順に落とし込むための記事です。
対象読者は、情報システム、セキュリティ、経営企画、管理部門の担当者です。買収や統合のあとにシステムを整理する立場の方、「方針は決まっています」という報告を受ける立場の管理職も想定しています。英語の議会記録や提出書類を、原文まで読む時間がない方に向けて書いています。
読み終えると、次の三つができるようになります。一つ目は、証言、SEC提出書類、OCR、裁判所の記録という出どころの違いを分けて、どこまでが事実で、どこからが本人の説明かを見分けること。二つ目は、「方針がある」という報告を、入口ごとの実装の確認に置き換えること。三つ目は、自社の外部公開の入口を一覧にして、多要素認証の抜けと例外の期限を管理することです。
なお、この記事は株式の売買判断を含みません。使う資料は、議会の記録、SECへの提出書類、アメリカ保健福祉省のOCRのページ、連邦裁判所の命令です。
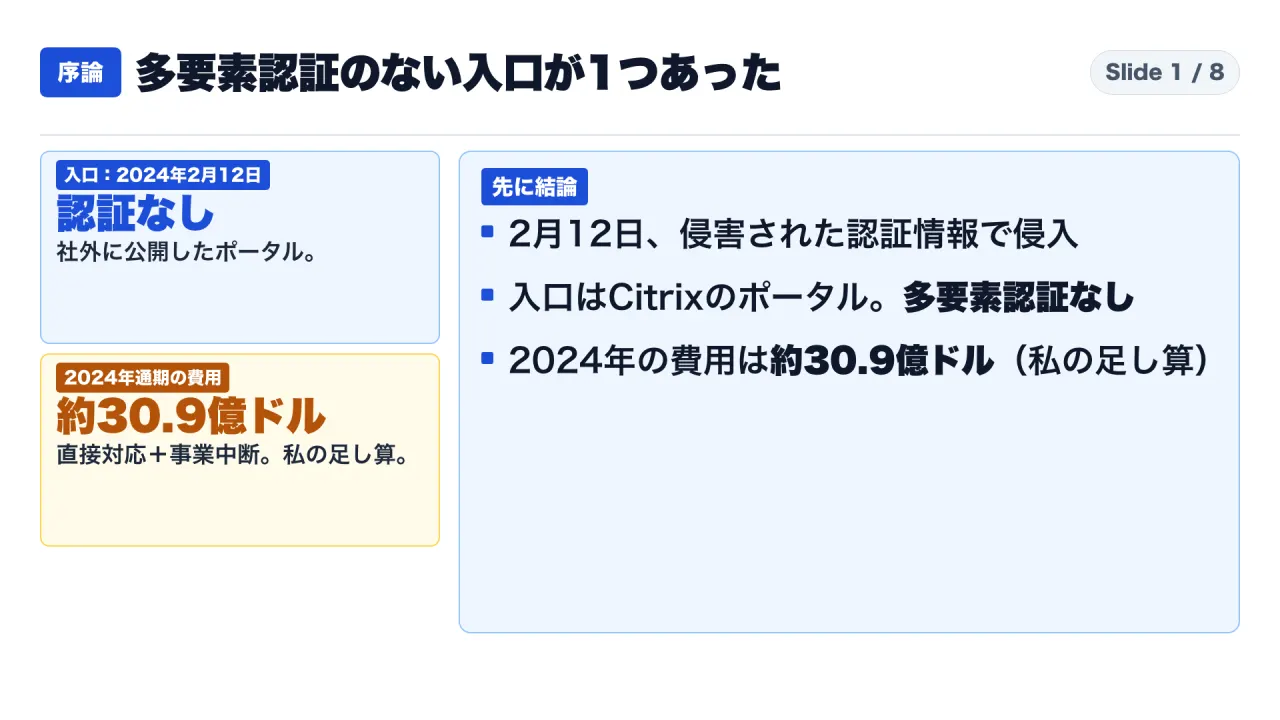
図1は、この記事全体の答えを一枚で示したものです。2月12日の侵入、入口に多要素認証がなかったこと、2024年の費用の足し算を、順に確かめます。
読み方:本文では出どころの札を付けて書きます
この事案は、出どころによって確かさが違います。そこで、本文の各段落には、必要に応じて次の札を付けます。
【証言】は、議会での書面証言と質疑での発言です。【書面回答】は、議会の記録に載った、議員の質問への会社の書面の回答です。どちらも会社の最高経営責任者を含む会社側の説明で、裁判所が認定した事実ではありません。【SEC提出書類】は、SECへ出された8-K、年次報告書の10-K、決算発表の添付資料です。会社が自ら開示した内容です。【OCR】は、アメリカ保健福祉省の公民権局のページに載っている、会社からの通知と調査の説明です。【裁判所の記録】は、連邦裁判所の命令です。原告の主張と、裁判所の判断は分けて書きます。【自前計算】は、公表された数字から私が計算した値で、会社の公表値ではありません。算式は本文に書きます。【解釈】は、私が資料を読んで考えたことで、資料に書かれているわけではありません。
資料の取得にも制約があります。決算発表の表と、10-Kのキャッシュフロー計算書の表は、取得した本文では表のセルが1つずつ分かれていました。そのため、直接対応費用の合計、貸付と返済の額は、表の行を読み取って手で確認しています。また、アメリカ保健福祉省のページは自動取得が拒否されたため、ブラウザで開いて本文を保存しました。
図2のとおり、資料は、会社側の発言、SEC提出書類、OCR、裁判所の命令に分けて読みます。
背景:この記事で使う言葉を先にそろえます
- 多要素認証:パスワードだけでなく、別の要素も使って本人を確かめる方法です。上院の質疑で議員は、銀行のアプリが、文字メッセージやメールで送られた番号の入力を求めることを、その例に挙げました。
- シトリックスのポータル:社外から、遠隔で社内のデスクトップを使うための接続口です。最高経営責任者の書面証言が、そのように説明しています。
- ランサムウェア:データを暗号化して使えなくし、元に戻す見返りに身代金を要求する攻撃です。
- 8-Kと10-K:アメリカの上場会社が、SECに出す書類です。8-Kは重要な出来事のたびに出す臨時の報告、10-Kは年に一度の年次報告書です。
- OCR:アメリカ保健福祉省の公民権局です。医療情報の保護に関する規則の遵守を調べる役所として、この事案の調査をしています。
- 直接対応費用と事業中断の影響:会社が開示した、攻撃への対応のための費用と、事業が止まったことによる失われた収益の見積もりです。性質が違うため、足した数字は損失額とは言えません。
- 複数地区訴訟の集約:複数の連邦裁判所に起こされた似た訴訟を、審理のために一つの裁判所にまとめる手続きです。
第1章:侵入は2024年2月12日。侵害された認証情報で、社外に公開したポータルから入られ、多要素認証はなかった
何が起きたのか
【証言】最高経営責任者は、2024年5月1日の下院小委員会への書面証言で、次のように述べました。2月12日に、犯罪者が侵害された認証情報を使って、チェンジ・ヘルスケアのシトリックスのポータルへ、遠隔からアクセスした。そのポータルに、多要素認証はなかった。
ここで押さえたいのは、入口の性質です。社外から社内へ入るための接続口で、社外に公開されています。社外に公開された入口は、認証情報さえあれば、世界中のどこからでも到達できます。多要素認証は、認証情報が盗まれた場合の最後の確認として働きます。その確認が、この入口には付いていませんでした。ここは【解釈】です。
分からないこと:認証情報の入手経路
【証言】書面証言は「侵害された認証情報」と述べるだけです。私が読んだ範囲の証言には、認証情報をどう手に入れたのかは書かれていません。入手経路について、ダークウェブで買ったなどと断定する説明もありますが、この記事では使いません。公開された一次資料で確認できないためです。
方針の言葉と、多要素認証のなかった入口
【証言】2024年5月1日の上院の公聴会で、議員は、多要素認証が全社で求められていなかったことを、事前に知っていたかを尋ねました。最高経営責任者の答えは、「外部に向けたシステムには多要素認証を付ける、というのが私たちの方針だ」という内容でした。はい、いいえの形の答えではありません。別の質疑では、すべての外部システムに多要素認証を義務づける方針が、全社で実施されている、とも述べています。
方針の言葉と、多要素認証のなかった接続口が、同じ証言の中に並んでいます。なぜこの入口が方針から漏れたのかは、私が読んだ範囲では説明されていません。ここは【解釈】で、方針に違反していたことが原因だと認定したものではありません。裁判所の記録には、原告が「方針に違反していた」と主張している箇所がありますが、それは原告の主張です。
買収後の古いシステム
【証言】最高経営責任者は、チェンジ・ヘルスケアについて、グループに入って1年半余りの古い会社で、旧来の技術を持っていた、と述べました。買収や統合の途中は、会社の方針が届いていない入口が残りやすい時期です。この点は【解釈】です。
公開のされ方の違い:SECの最初の報告は入口に触れていない
【SEC提出書類】2月22日に提出された8-Kは、国家に関連する疑いのある攻撃者が、一部のシステムに入った、と書きました。侵入経路には触れていません。私が本文を検索したところ、シトリックス、多要素認証、身代金の語は、8-Kにありません。2024年版と2025年版の10-Kにも、シトリックスと多要素認証の語はありません。
つまり、入口が何だったかは、SECの書類からは分かりません。議会の証言から分かります。株主向けの開示と、議会での説明では、書かれる内容の範囲が違います。これは、自社で事故が起きたときに、どの場で何を説明するかを考えるうえでも参考になります。
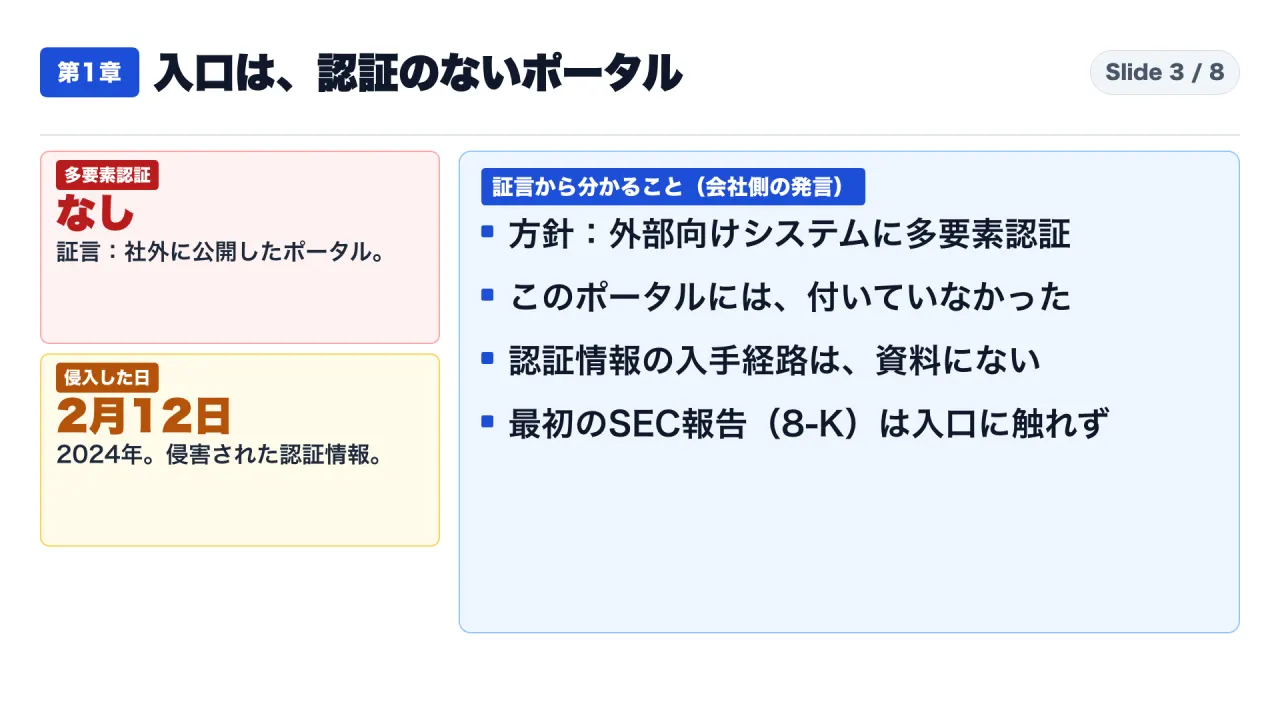
図3は、第1章の要点です。入口に多要素認証がなかったこと、方針の発言があること、認証情報の入手経路は資料にないことを並べています。
第2章:侵入から暗号化まで9日間。持ち出しは2月17日から20日。身代金2,200万ドルが支払われた
日付を並べる
【証言】ランサムウェアは、侵入の9日後に実行されました。2月21日の朝です。実行者は、ALPHV、別名ブラックキャットと名乗りました。これは名乗りで、確認された身元ではありません。
【証言】書面証言は、侵入したあと、攻撃者がシステムの中を横に移動し、データを持ち出した、と述べています。持ち出しの日付は、上院議員への書面回答にあります。2月17日から20日の間に、攻撃者が保護対象の医療情報を持ち出しました。
| 日付(2024年) | 出来事 | 出どころ |
|---|---|---|
| 2月12日 | 侵害された認証情報で、多要素認証のないポータルへ侵入 | 下院への書面証言 |
| 2月17日から20日 | 保護対象の医療情報の持ち出し | 上院議員への書面回答 |
| 2月21日 | ランサムウェアの実行 | 下院への書面証言 |
【自前計算】2月17日から2月12日を引くと5日です。侵入の5日後から、持ち出しが始まった計算になります。持ち出しは、暗号化の前に行われています。日付の比較から言えることで、その間に攻撃者が何をしていたかの詳細は、確認した資料に書かれていません。
身代金
【書面回答】上院の質問への書面回答で、会社は、要求された2,200万ドルをビットコインで支払ったと答えています。書面証言の本文には、金額は書かれていません。【証言】支払いの判断について、最高経営責任者は「身代金を払う判断は私だった」と述べています。
復旧が長引いた理由
【証言】最高経営責任者は、復旧が長引いた理由を、次のように説明しています。攻撃は、チェンジ・ヘルスケアの内部で作られていた各種のバックアップシステムも、使えなくした。これが、復旧に時間がかかった根本の原因だ。これは本人の説明で、第三者が確認したものではありません。
実務で使える点
【解釈】入口が破られたあとの9日間で、持ち出しと暗号化まで進みました。入口の1枚が破られると、その後の守りだけに頼ることになります。多要素認証は、後ろの守りを軽くするためのものではなく、後ろの守りに頼る場面をできるだけ作らないためのものだ、と私は読みます。
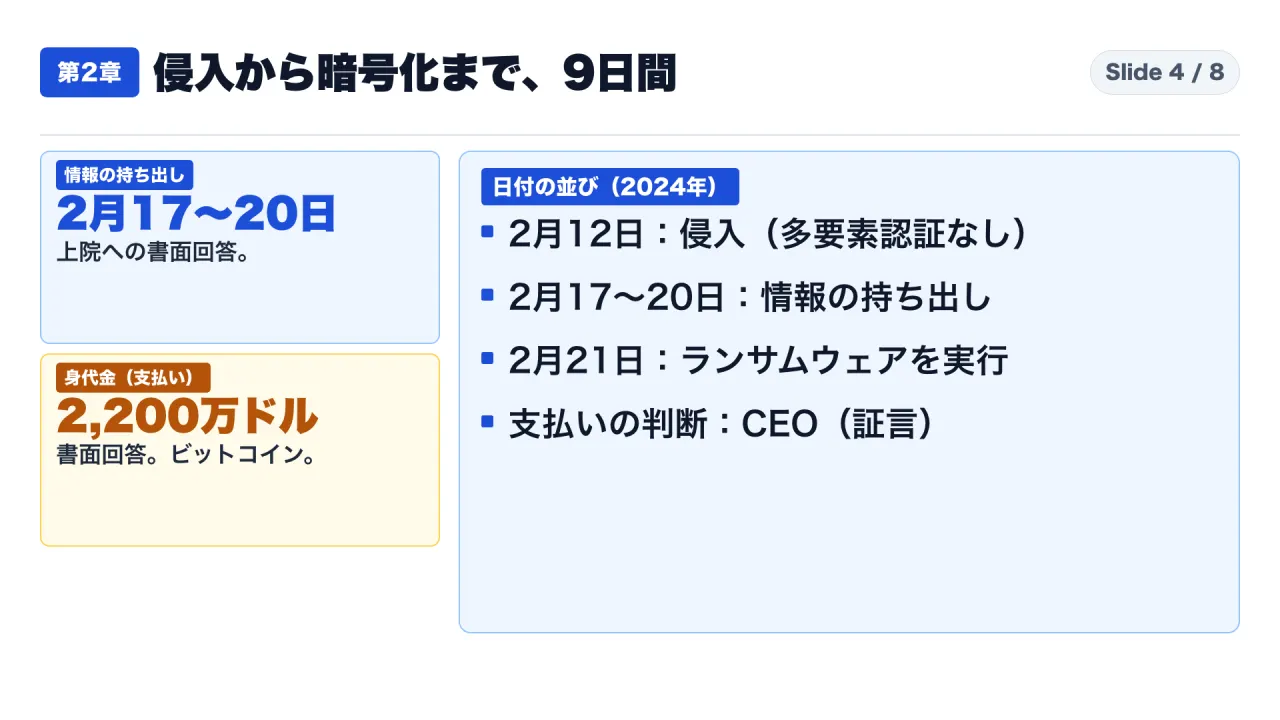
図4は、日付の並びと、情報の持ち出し、身代金の支払いを一枚にまとめたものです。
第3章:2024年の直接対応費用は22.23億ドル、事業中断の影響は8.67億ドル。貸付は90億ドル超
会社が開示した費用
【SEC提出書類】会社が出した2024年通期の決算発表の表で、サイバー攻撃への直接対応費用は22.23億ドルです。10-Kは、これを22億ドルと書き、貸付に関わる費用なども含むと説明しています。
【SEC提出書類】もう一つの数字は、事業中断の影響です。オプタム・インサイト部門で、見積もりの影響が8.67億ドル。10-Kは、失われた収益を反映した数字だと書いています。
足し算(自前計算)
| 項目 | 計算 | 結果 |
|---|---|---|
| 直接対応費用(2024年通期) | 公表値 | 2,223百万ドル(22.23億ドル) |
| 事業中断の影響(見積もり) | 公表値 | 867百万ドル(8.67億ドル) |
| 二つの合計 | 2,223 + 867 | 3,090百万ドル(30.9億ドル) |
| 身代金の割合 | 22 ÷ 3,090 | 約0.7% |
【自前計算】合計の30.9億ドルは、私の足し算です。会社の公表値ではありません。直接対応は費用、事業中断は見積もりの失われた収益で、性質が違います。この合計は、会社の損失額とは言えません。身代金が、どちらの費用に含まれるのかは、開示で確認できませんでした。
【解釈】比較のためにあえて身代金を並べると、身代金は合計の約0.7%です。身代金を払うかどうかの議論だけでは、費用全体の議論としては小さな部分にとどまる、と私は読みます。ただし、この割合は、身代金がどちらの費用に含まれるのかが不明な前提での計算です。
貸付
【SEC提出書類】会社は、医療機関を支えるために、2024年末までに、90億ドル超の無利子の貸付を行ったと書いています。キャッシュフロー計算書の表では、2024年の貸付が90.33億ドル、返済が45.14億ドルです。2025年の返済は、16.80億ドルです。
【自前計算】単純に差し引くと、約28億ドルです。算式は、90.33億ドルから、45.14億ドルと16.80億ドルを引きます。開示された残高ではありません。10-Kは、残高を明示していません。
【SEC提出書類】2025年の第4四半期には、貸付などの回収見込みに対する引当金を、7.99億ドル積み増しました。これは、回収見込みに対する引当金です。損失の確定額とは、言えません。
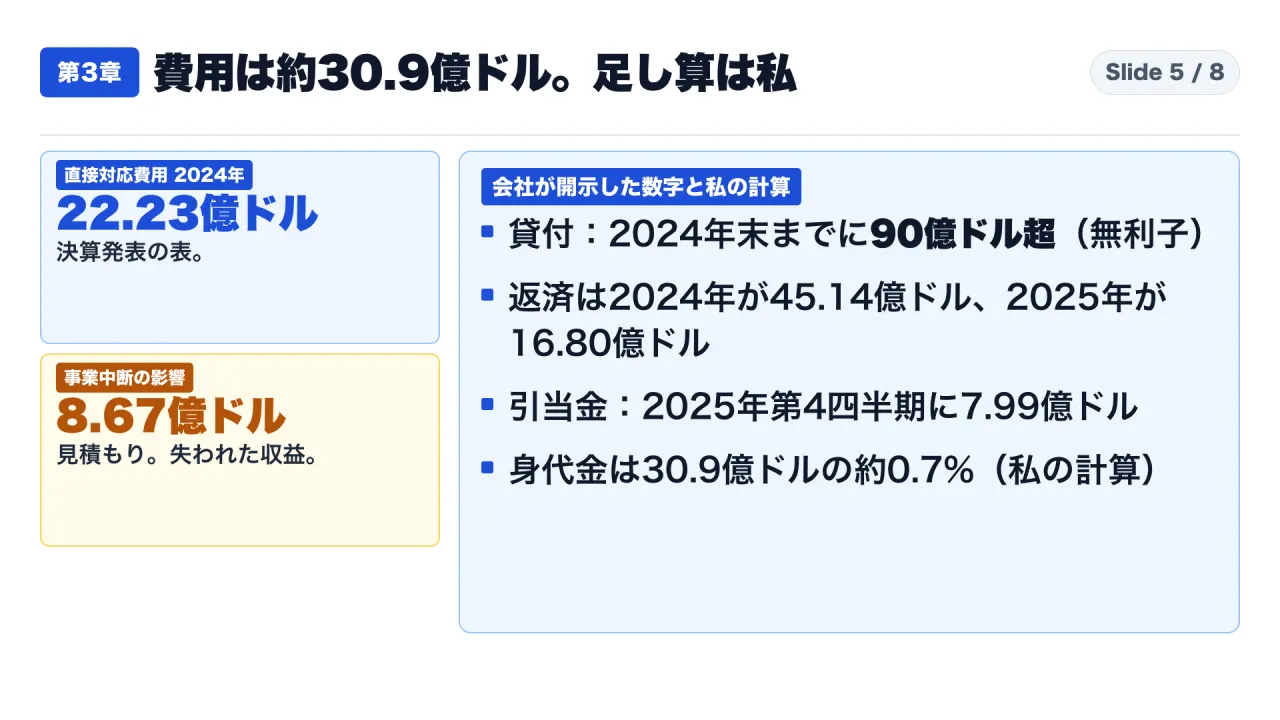
図5は、直接対応費用、事業中断の影響、貸付、引当金を並べたものです。
第4章:影響を受けた人数は500人から約1億9,270万人へ。調査と訴訟の結論は未確認
人数の推移
【OCR】2024年7月19日に、会社がOCRへ出した違反の報告は、影響を受けた人数を500人としていました。500人は、OCRの掲載で最小の数字です。会社は、人数をまだ確定している最中だと説明していました。
| 日付 | 会社がOCRに知らせた内容 | 注意 |
|---|---|---|
| 2024年7月19日 | 影響を受けた人数 500人 | OCRの掲載で最小の数字 |
| 2024年10月22日 | 約1億通の通知を送付 | 通知の件数で、人数の確定値ではない |
| 2025年1月24日 | 約1.3億通の通知を送付、影響を受けた人は約1.9億人 | 通知の件数と人数が別に書かれている |
| 2025年7月31日 | 約1億9,270万人が影響を受けた | OCRに通知された人数 |
【SEC提出書類】2025年2月に提出した10-Kは、影響を受けた人数を約1億9,000万人とし、最終の数字はOCRに提出する、と書きました。
「通知の件数」と「影響を受けた人数」は、別の数字です。2024年10月の約1億通は、通知を送った件数で、影響を受けた人数の確定値ではありません。この区別を落とすと、人数の推移を読み違えます。
調査
【OCR】OCRは、チェンジ・ヘルスケアとユナイテッドヘルス・グループの調査を、優先して開始したと説明しています。調べているのは、違反があったかどうかと、医療情報の保護に関する規則を守っていたかどうかです。私が調べた範囲では、2026年10月31日時点で、この調査の結論は見つかりませんでした。結論がないことと、調査が続いていることは別です。続いているという資料も、私は確認していません。
裁判
【裁判所の記録】2024年6月7日、複数の連邦裁判所の訴訟を一つにまとめる機関が、訴訟をミネソタ地区に集約する命令を出しました。当初は6件で、あとから関連する44件が加わりました。
【裁判所の記録】2025年12月19日、ミネソタ地区の連邦地裁は、個人の患者による訴訟について、被告の申立てを一部認め、一部退ける命令を出しました。原告は、多要素認証がなかったことを含め、安全対策が不十分だったと主張しています。これは原告の主張で、裁判所の認定ではありません。裁判所は、過失に当たる訴えの一部について、十分に主張されていると判断しています。十分に主張されているという判断は、主張が正しいという判断ではありません。審理が続く、という意味です。
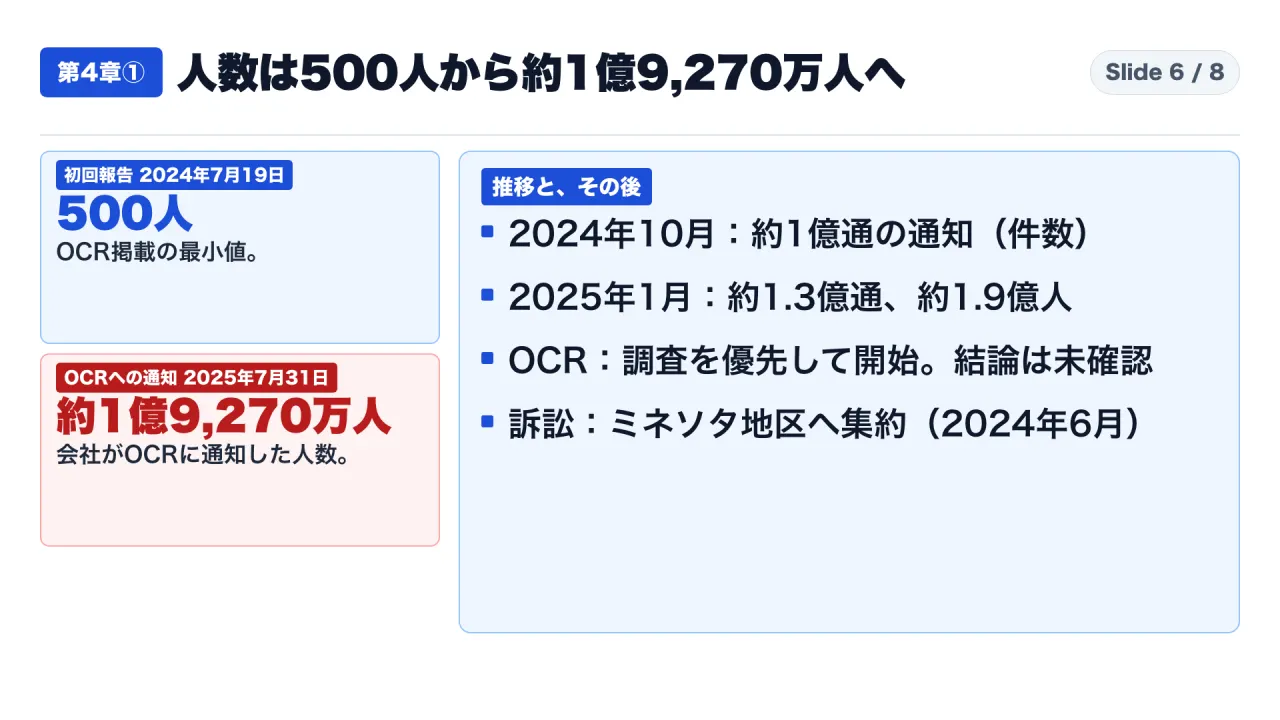
図6は、人数の推移と、調査、訴訟の状況をまとめたものです。
筆者の解釈:入口の抜けは原因の一部。方針と実装は別のこと
ここからは、事実ではなく私の解釈です。
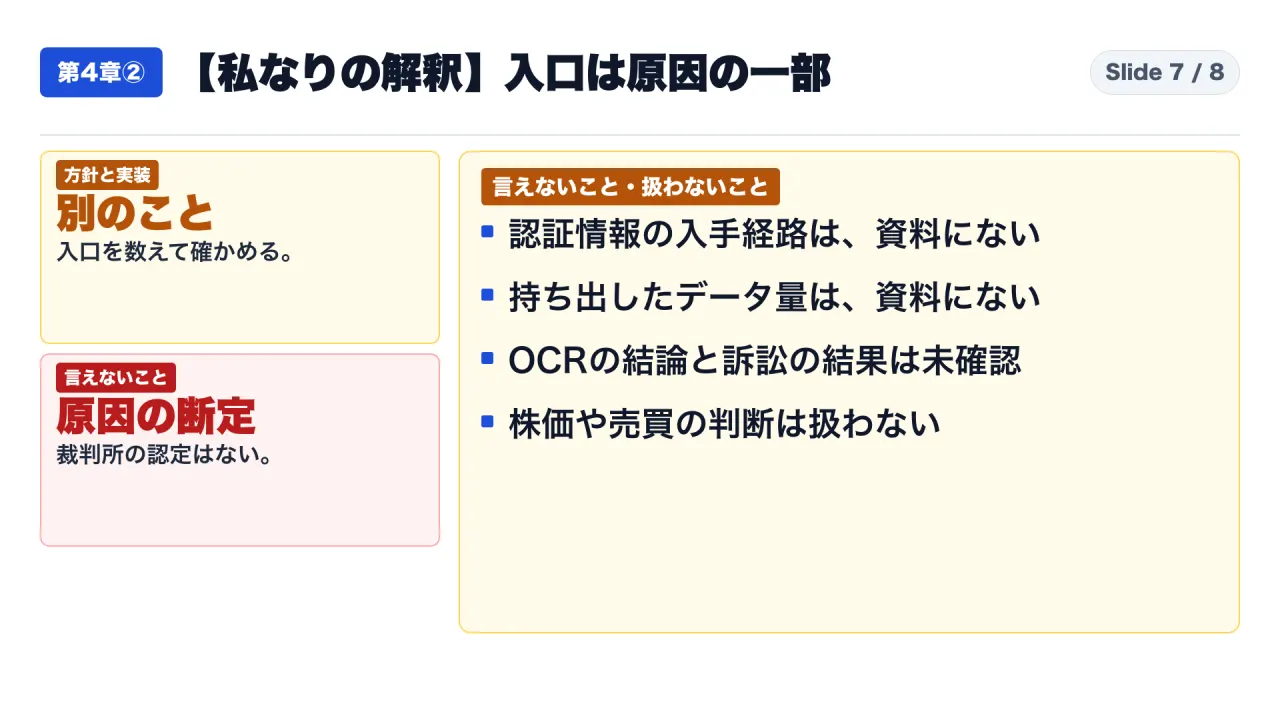
第一に、費用と人数を、入口の抜け1つだけの結果とは読めません。証言は、古い技術、使えなくなったバックアップ、長引いた復旧にも触れています。入口は、原因の最初の1枚です。1枚目だけを直せば足りる、という読み方も、1枚目が原因のすべてだという読み方も、資料からは取れません。
第二に、「方針がある」と「すべての入口で実装されている」は、別のことです。方針は文書で、実装は設定です。両者のずれを見つける方法は、入口を一つずつ数えて確かめることしかありません。方針の文書を何度読み直しても、設定の抜けは見つかりません。
第三に、報告の形です。「外部向けのシステムには多要素認証を付ける方針です」という報告は、点検の結果ではなく、方針の宣言です。「外部公開の入口はN個で、そのうち多要素認証が付いているのはM個、残りは例外として期限を付けています」という報告であれば、点検の結果です。この違いが、方針の言葉と実装のずれを減らします。
比較条件と限界:数字は、出どころと範囲を揃えて読みます
- 証言と書面回答は、会社側の発言です。第三者の確認や、裁判所の認定を経たものではありません。
- 認証情報の入手経路は、確認した資料に書かれていません。
- 持ち出したデータの量は、確認した資料に書かれていません。
- 約30.9億ドルは、私の足し算です。直接対応は費用、事業中断は収益の見積もりで、損失額とは言えません。
- 貸付の差引約28億ドルは、私の計算です。開示された残高ではありません。
- 影響を受けた人数は、会社がOCRに通知した数字です。確定した数字かどうかは、確認した資料に書かれていません。
- 方針に違反していたことが原因かどうかは、裁判所の認定がなく、言えません。原告の主張があるだけです。
- OCRの調査の結論と、訴訟の最終結果は、私が確認できた範囲では見つかっていません。
- 下調べの資料には、被害のデータ量や、費用の累計の数字がありましたが、公開された一次資料で確認できなかったため、使っていません。
実務:自社の外部公開の入口を、どう点検するか
対象と前提
ここからは、私の提案です。事案の事実ではありません。対象は、社外から到達できるすべての入口です。社外に公開しているウェブサービス、従業員や取引先の遠隔接続、管理画面、ファイル転送の窓口、保守のために外部の業者が使う経路などを含みます。
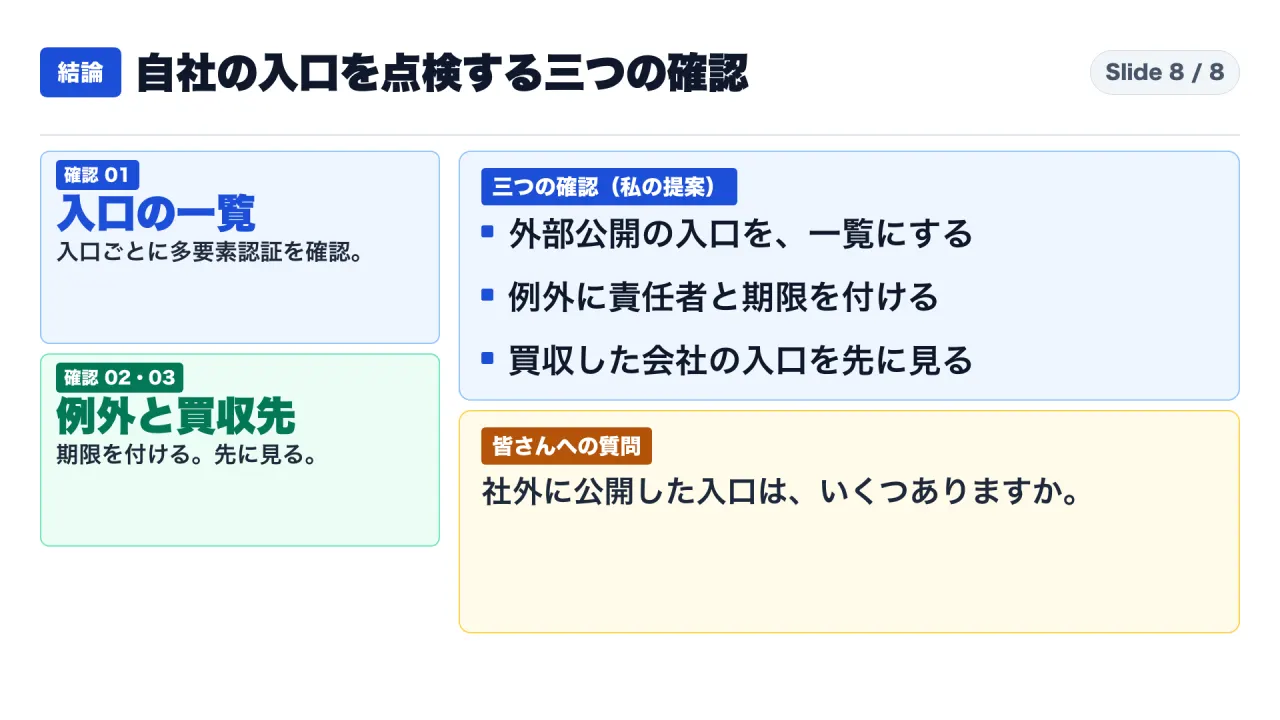
手順1:入口を一覧にする
入口を一つずつ書き出し、表にします。列は、入口の名前、誰が使うか、認証の方式、多要素認証の有無、例外の有無と期限、責任者、最後に確認した日です。
入口を洗い出すときは、一人の記憶に頼らず、複数の記録を突き合わせます。たとえば、外部向けのドメイン名の一覧、ファイアウォールの通信規則、クラウドの公開設定、認証基盤に登録されたアプリの一覧、外部の業者に許可している遠隔保守の経路です。どれか一つでは漏れます。表に載らなかった入口が、一番危ない入口です。
手順2:例外に期限と責任者を付ける
多要素認証を付けられない入口が残ることはあります。古い機器、業者の保守用の窓口などです。残すなら、例外として表に登録し、責任者と期限を決めます。期限が来たら、多要素認証を付けるか、入口を止めます。期限のない例外は、例外ではなく、放置です。
手順3:買収した会社や、古いシステムの入口を先に見る
今回の最高経営責任者の説明では、グループに入って1年半余りの、古い技術の会社でした。統合の途中は、方針が届いていない入口が残りやすい時期です。買収や統合で入ってきたシステム、長く触っていないシステムを、手順1の洗い出しの最初の対象にします。これは私の見立てです。
確認で食い違ったときの対応
表の上では「多要素認証あり」でも、実際の設定を確かめると付いていない、ということがありえます。その場合は、表の記載を信用せず、設定を正とします。そのうえで、なぜ表と設定が食い違ったかを調べ、表の更新の手順を直します。
この記事の内容を使わないほうがよい場面
この記事の手順は、入口の認証を点検するためのものです。すでに侵害の疑いがあるときの初動対応には使えません。その場合は、自社の事故対応の手順と、専門の事業者に従ってください。
よくある疑問と読み違い
Q1. 入口に多要素認証がなかったことが、被害の原因だと言えますか。 言えません。証言は、入口に多要素認証がなかったことと、そこから侵入されたことを述べています。ただし、原因のすべてだとは述べていません。古い技術やバックアップの停止にも触れています。裁判所も、原因を認定していません。
Q2. 約30.9億ドルは、会社の損失額ですか。 いいえ。直接対応費用22.23億ドルと、事業中断の影響の見積もり8.67億ドルを、私が足した数字です。損失額とは言えません。
Q3. 影響を受けた人数は、約1億9,270万人で確定ですか。 会社がOCRに通知した人数です。確定した数字かどうかは、確認した資料に書かれていません。
Q4. 国家が関与していたのですか。 最初の8-Kは、国家に関連する疑いのある攻撃者、と書いています。これは「疑い」の表記です。のちの証言は、ALPHVまたはブラックキャットと名乗る犯罪集団と述べています。この記事では、攻撃者の身元を断定していません。
Q5. 方針はなかったのですか。 証言では、方針はあったと述べられています。外部向けのシステムには多要素認証を付ける、という内容です。ただし、方針があったことと、すべての入口に実装されていたことは別です。
最後の確認リスト
- 外部公開の入口を、一覧にしたか。複数の記録を突き合わせたか
- 入口ごとに、多要素認証の有無を、設定で確かめたか。方針の文書だけで済ませていないか
- 例外に、責任者と期限を付けたか。期限の来た例外に、対応したか
- 買収や統合で入ってきたシステム、古いシステムの入口を、先に見たか
- 経営への報告は、「方針です」ではなく、「入口はN個、うちM個に付いています」の形になっているか
- 自分で計算した数字に、「自前計算」と書いたか。出どころの違う数字を、混ぜていないか
最後に、一つ質問です。皆さんの会社で、社外に公開している入口は、いくつありますか。そのうち、多要素認証が付いている入口は、いくつですか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
この番組の過去の回にも、GMOの不正アクセス事案を扱った回と、PHPの緊急更新を扱った回があります。入口と更新の点検という点で、つながっています。あわせてお読みください。
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- UHG CEO書面証言(下院、2024年5月1日):https://docs.house.gov/meetings/IF/IF02/20240501/117242/HHRG-118-IF02-Wstate-WittyS-20240501-U5.pdf
- 上院公聴会記録(Senate Hearing 118-785):https://www.govinfo.gov/content/pkg/CHRG-118shrg63595/html/CHRG-118shrg63595.htm
- UHG SEC提出書類8-K(2024年2月22日提出):https://www.sec.gov/Archives/edgar/data/731766/000073176624000045/unh-20240221.htm
- UHG 年次報告書10-K(2024年12月期):https://www.sec.gov/Archives/edgar/data/731766/000073176625000063/unh-20241231.htm
- UHG 年次報告書10-K(2025年12月期):https://www.sec.gov/Archives/edgar/data/731766/000073176626000062/unh-20251231.htm
- UHG 2024年通期決算発表(8-K Ex.99.1):https://www.sec.gov/Archives/edgar/data/731766/000073176625000022/a2024q4exhibit991.htm
- HHS OCR よくある質問ページ:https://www.hhs.gov/hipaa/for-professionals/special-topics/change-healthcare-cybersecurity-incident-frequently-asked-questions/index.html
- JPML 移送命令(2024年6月7日):https://jpml.uscourts.gov/sites/jpml/files/MDL-3108-Transfer_Order-5-24.pdf
- ミネソタ地区連邦地裁 命令(2025年12月19日):https://www.mnd.uscourts.gov/sites/mnd/files/20251219_24md3108-Ord-MTD.pdf