CrowdStrike障害は、守るための更新が端末を止めた ── 根本原因分析と当事者の開示で読み直し、自社の更新設定で確かめる点を整理する
YouTubeポッドキャスト本編(動画・音声)はこちら:CrowdStrike障害は、守るための更新が端末を止めた ── 根本原因分析と当事者の開示で読み直し、自社の更新設定で確かめる点を整理する
https://www.youtube.com/watch?v=qot3IZfaYUQ
結論:止めたのは攻撃ではなく、守るために配信された更新です。確かめる先は、更新が自社に届く経路です
結論から書きます。2024年7月19日にWindows端末を止めたのは、攻撃ではなく、CrowdStrike(クラウドストライク)が配信した設定の更新でした。同社は、更新の配信から修正まで78分だったと説明しています。
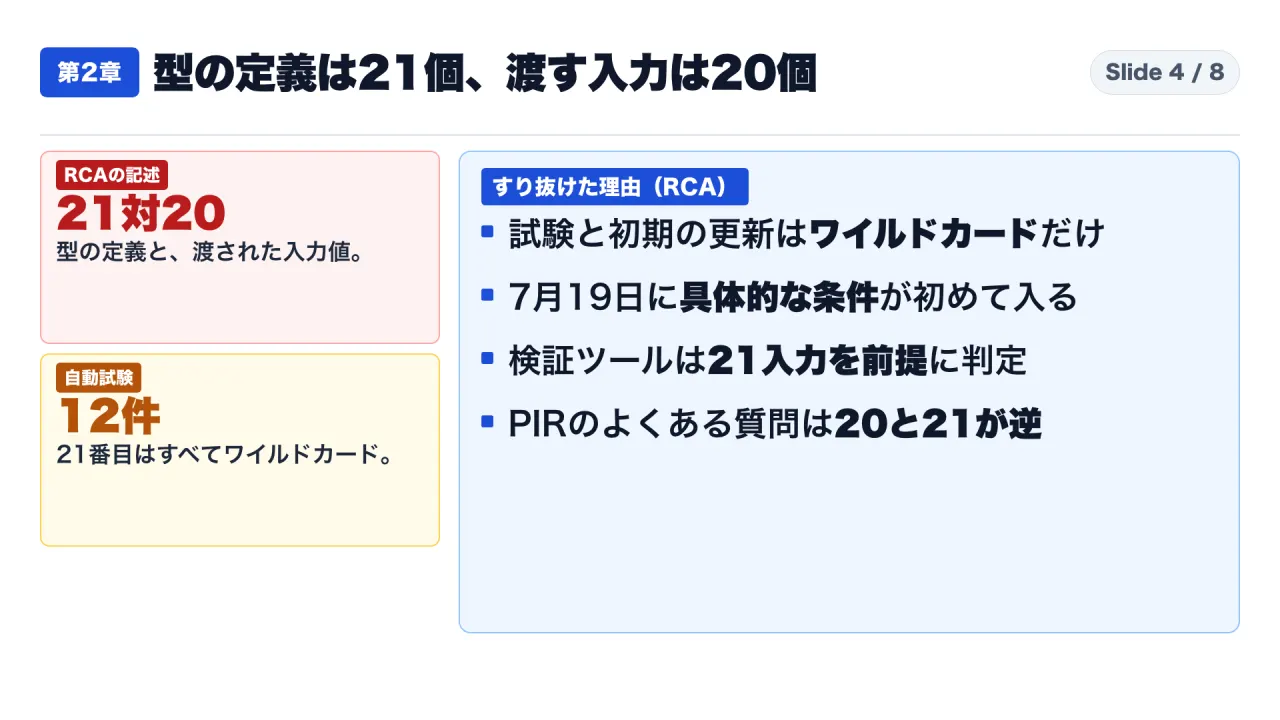
同社の根本原因分析(以下、RCA)は、原因を、新しいテンプレート型の定義(入力項目は21個)と、その型を呼び出す連携コードが渡した入力値(20個)の食い違いと説明しています。試験と最初の更新は、21番目の項目にワイルドカード(どんな値にも一致する指定)を使っていたため、食い違いが表に出ませんでした。
同社は、対策として、段階展開、検証の追加、顧客による配信の制御を挙げています。ただし、これはベンダー(製品の提供元)自身の説明です。利用者が自分で確かめられるのは、このうち配信の制御と、自社の設定です。この記事は、その確認の仕方を整理します。
この記事の対象読者は、自社や取引先のセキュリティ製品、業務システムの更新方針に関わる情報システム部門、総務、経営企画の担当者と、障害の報告書を読んで自社の備えに落とし込みたい管理職です。英語の報告書を原文まで読む時間がない方を想定しています。
読み終えると、次の三つができるようになります。一つ目は、ベンダーの説明、第三者の推定、当事者の開示を分けて読むこと。二つ目は、自社の更新設定で、止められる更新と、止められない更新の境目を確かめること。三つ目は、停止した端末の復旧手順と、暗号化の回復キーの保管を、事前に点検することです。
なお、この記事は株式の売買判断を含みません。使う資料は、CrowdStrikeの事後報告の掲載ページとRCA、Microsoftの公式ブログ、Deltaの年次報告書、CrowdStrikeの四半期報告書の五件だけです。
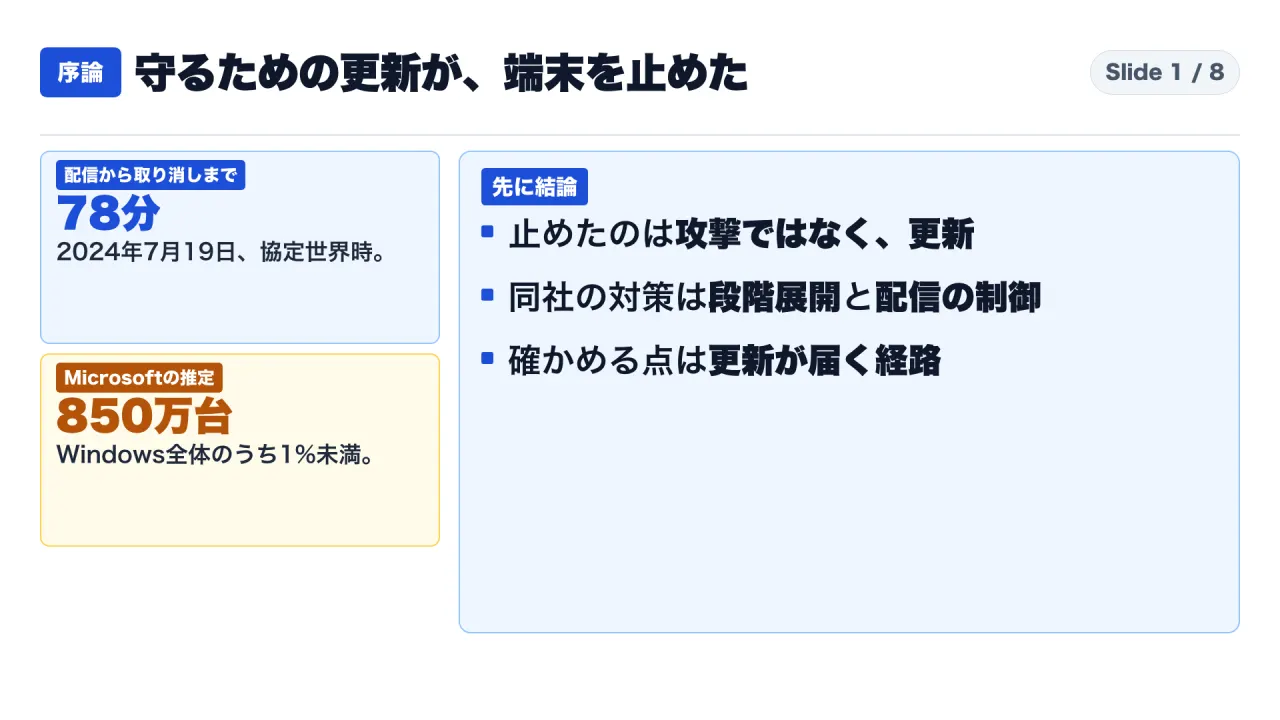
図1は、この記事全体の答えを一枚で示したものです。配信から取り消しまでの78分、Microsoftが推定した850万台、先に置いた結論を、順に確かめます。
読み方:本文では「ベンダーの説明」「第三者の推定」「当事者の開示」「事実」「解釈」を分けて書きます
本文の各段落には、必要に応じて札を付けます。
【ベンダーの説明】は、CrowdStrikeの事後報告の掲載ページとRCAに書かれていることです。同社自身の説明で、第三者が検証した結果ではありません。【第三者の推定】は、Microsoftが示した端末数のように、当事者以外が推定した数字です。【当事者の開示】は、Deltaの年次報告書やCrowdStrikeの四半期報告書のように、会社が法定の書類で自ら開示した内容です。ただし、その数字も、会社自身の推定です。【事実】は、日付や裁判所の判断のように、書類に記録された出来事です。【解釈】は、筆者が資料を読んで考えたことで、資料に書かれているわけではありません。
資料の取得方法にも制約があります。RCAはPDFなので、テキストに変換した本文を照合しました。Deltaの年次報告書とCrowdStrikeの四半期報告書は、公開サイトが自動取得を断ったため、別の取得方法で得た本文を使っています。復旧手順のうち、サポートポータルのPDFと動画、PIRのPDF原本は、確認していません。
図2は、この記事で確かめる三つの問いと、言い分の種類の分け方を示したものです。
背景:この記事で使う言葉を先にそろえます
- センサー:CrowdStrikeのFalconが、利用者の端末に入れる検知用のソフトです。この記事では、Windows端末のセンサーを扱います。
- センサーコンテンツ:センサー本体に同梱されて届く更新です。センサー本体を更新したときにだけ、届きます。
- 迅速対応コンテンツ:変化する脅威に素早く対応するための更新で、クラウドから届きます。同社は、設定データで、コードでもカーネルドライバでもないと説明しています。
- テンプレート型とテンプレートインスタンス:テンプレート型は、検知の条件を書くための枠の定義で、項目があらかじめ決まっています。テンプレートインスタンスは、その枠に具体的な条件を入れたもので、迅速対応コンテンツとして届きます。
- チャネルファイル:迅速対応コンテンツを運ぶファイルです。今回の障害は、番号が291のチャネルファイルでした。
- ワイルドカード:どんな値にも一致する指定です。ワイルドカードの項目は、センサーが実際の値を調べる必要がありません。
- カナリア試験とリング:カナリア試験は、少数の端末で先に試す段階です。リングは、配信を広げる段階の単位で、問題がなければ次のリングへ順に進めます。
- RCAとPIR:RCAは根本原因分析、PIRは事後報告です。どちらもCrowdStrikeが公表した文書です。
第1章:配信されたのは、センサー本体ではなく、クラウドから届く設定の更新でした
何が配信されたのか
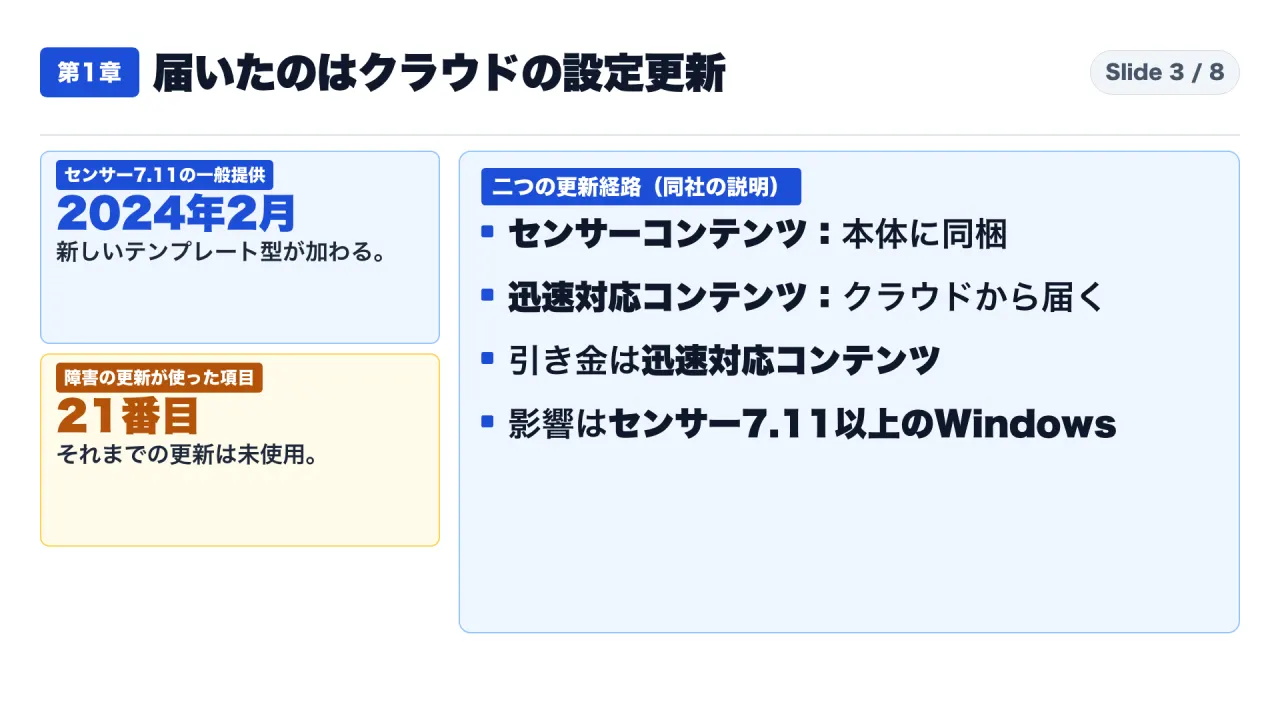
【ベンダーの説明】同社は、センサーへの更新を二つの経路で届けると説明しています。一つは、センサー本体に同梱されるセンサーコンテンツ。もう一つは、変化する脅威に素早く対応するための迅速対応コンテンツです。
障害の更新は、迅速対応コンテンツでした。【ベンダーの説明】同社は、センサーコンテンツはセンサー本体の更新でのみ届くので、7月19日の出来事の引き金ではなかったと説明しています。
RCAは、迅速対応コンテンツを、センサーのコードを変えずに、端末の挙動を集めたり、新しい検知を加えたりするために使うと説明しています。同社は、これを設定データであり、コードでもカーネルドライバでもないと位置づけています。これはベンダーの立場です。【解釈】設定データと呼んでも、センサーが何を検知し、どう動くかを変える更新です。「コードではないから安全」とは読めません。
土台になった新しいテンプレート型
【ベンダーの説明】事後報告の掲載ページによると、センサー7.11は2024年2月28日に一般提供され、名前付きパイプを悪用する攻撃を見つける新しいテンプレート型が加わりました。テンプレート型は、検知の条件を書くための枠で、項目があらかじめ決まっています。
このテンプレート型に基づく最初の更新は、3月5日に本番へ出ました。続けて4月8日から24日までに、3回の更新が出ています。同社は、いずれも本番で想定どおりに動いたと書いています。
7月19日に何が違ったのか
【ベンダーの説明】RCAによると、7月19日には、追加で二つの更新が配信されました。うち一つが、21番目の項目に、ワイルドカードではない条件を入れていました。それまでのどの更新も、21番目の項目を使っていませんでした。この更新で、センサーは初めて21番目を調べる必要が生じました。
誰に影響したのか
【ベンダーの説明】事後報告の掲載ページによると、影響を受けたのは、センサー7.11以上のWindows端末で、協定世界時の2024年7月19日4時9分から5時27分の間にオンラインで更新を受け取ったものです。MacとLinuxは対象外でした。
利用者が選べた更新と、障害後に加わった制御
【ベンダーの説明】同社の説明では、センサー本体の更新は、顧客が更新ポリシーで、最新版、一つ前、二つ前から選べます。今回の障害は、その本体ではなく、迅速対応コンテンツの更新で起きました。RCAは、障害後の対策として、迅速対応コンテンツの配信を、顧客がより細かく制御できるように、プラットフォームを更新したと述べています。
【解釈】この記述から、私は、自社が止められる更新と、止められない更新の境目を、自社の設定画面で確かめる必要があると読みます。障害の前に、迅速対応コンテンツをどこまで制御できたかは、確認した資料に明記がなく、この記事では断定しません。
第2章:型の定義は21個、センサーが渡す入力は20個でした。試験は、21番目を調べていませんでした
21と20の食い違い
【ベンダーの説明】RCAによると、新しいテンプレート型は21個の入力項目を定義していました。ところが、その型を呼び出す連携コードは、照合に使う入力値として、20個しか渡しませんでした。
ここで、資料どうしの表現の違いを書いておきます。事後報告の掲載ページのよくある質問は、向きが逆に読めます。そこには、センサーは20項目を期待し、更新が21項目を渡した、と書かれています。この記事は、より詳しいRCAの記述を採ります。【解釈】私の読みでは、どちらの文書も、20と21の食い違いがクラッシュの原因だと述べています。
| 資料 | 記述の向き |
|---|---|
| RCA | テンプレート型の定義が21項目、連携コードが渡した入力値は20個 |
| 事後報告の掲載ページ(よくある質問) | センサーは20項目を期待し、更新が21項目を渡した |
なぜ見つからなかったのか
【ベンダーの説明】RCAは、試験と最初の更新が、21番目の項目にワイルドカードを使っていたためだと述べています。ワイルドカードの間は、センサーが21番目を調べる必要がなく、食い違いは表に出ませんでした。
自動試験は、静的な12件でした。試験用のチャネルファイルは手作業で作られ、すべてのインスタンスの21番目に、ワイルドカードが入っていました。
クラッシュに至る経緯
【ベンダーの説明】7月19日、21番目に具体的な条件が入った更新が届くと、センサーは、存在しない21番目の入力を読もうとして、配列の範囲外を読み取りました。その結果、システムがクラッシュしました。同社は、これは任意のメモリ書き込みではなく、独立した確認を受けたと述べています。事後報告の掲載ページも、第三者の確認を含めて、攻撃者に悪用できる欠陥ではないと述べています。
更新を配信前に点検する仕組みも、すり抜けました
【ベンダーの説明】コンテンツ検証ツールは、21個の入力が渡される前提で評価し、問題のある内容を通しました。RCAは、これを論理エラーと呼んでいます。
RCAの六つの所見
【ベンダーの説明】RCAは、六つの所見を挙げています。センサーのコンパイル時に項目数を検証していなかったこと、実行時の配列の範囲検査がなかったこと、試験が照合条件の幅を欠いていたこと、検証ツールの論理エラー、テンプレートインスタンスの検証がセンサー内部の試験まで広がっていなかったこと、段階展開が必要なことです。
【解釈】一つの欠陥ではなく、複数の関門が、同じ前提を見落としていた、という整理です。定義と連携コードの不一致は、試験でも、検証ツールでも、実行時の検査でも、止められなかったことになります。
第3章:取り消しは配信の78分後。停止した端末は、再起動か手作業の復旧が要りました
配信から取り消しまで
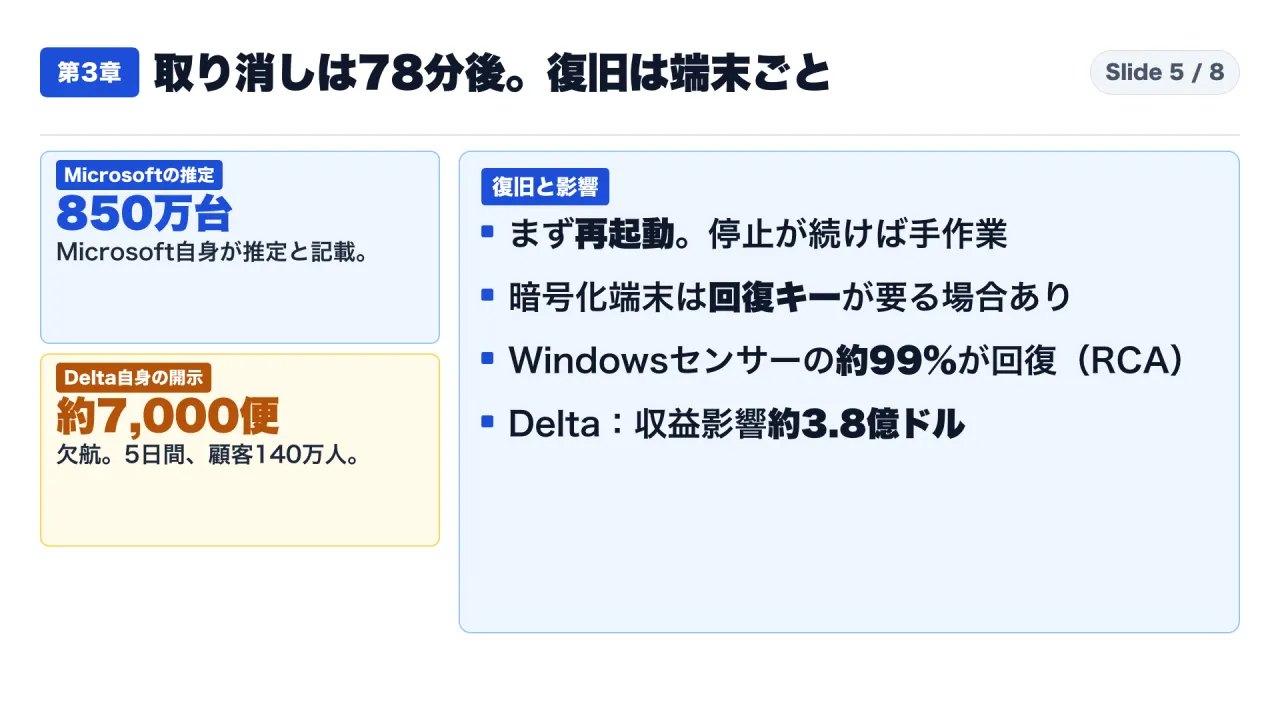
【ベンダーの説明】事後報告の掲載ページによると、更新は2024年7月19日の協定世界時4時9分に配信され、同日5時27分に取り消されました。同社は、配信から修正まで78分だったと説明しています。取り消しの後にオンラインになった端末は、影響を受けませんでした。
| 時刻(協定世界時、2024年7月19日) | 出来事 | 出典 |
|---|---|---|
| 4時9分 | 迅速対応コンテンツの更新を配信 | 事後報告の掲載ページ |
| 5時27分 | 問題のある更新を取り消し | 事後報告の掲載ページ |
78分は、4時9分から5時27分までの差です。
停止した端末の復旧
【ベンダーの説明】すでにクラッシュしている端末には、復旧の手順がありました。事後報告の手順は、まず端末を再起動し、修正版のチャネルファイルを受け取る機会を与えることです。有線のネットワークにつなぐことを、強く勧めています。それでもクラッシュする端末は、手作業になります。ディスク上の、名前が C-00000291 で始まる sys ファイルを探して削除します。暗号化された端末は、BitLockerの回復キーが必要な場合があります。
クラウド上の仮想マシンでは、別の仮想マシンにディスクをつないでファイルを削除するか、7月19日の協定世界時4時9分より前のスナップショットへ戻す方法が示されています。
【解釈】復旧は、端末を一台ずつ直す作業になります。台数が増えるほど、人手と、回復キーの管理が、作業の量を決めます。回復キーを探せる状態かは、自社で事前に確認できる項目です。
回復の全体像
【ベンダーの説明】RCAによると、7月29日の太平洋時間17時の時点で、Windowsセンサーの約99%が、更新前と比べてオンラインに戻っています。同社は、通常の週ごとの変動を約1%としています。
影響の大きさ:三つの数字を、言い分の種類で分ける
【第三者の推定】Microsoftは、2024年7月20日の公式ブログで、影響を受けたWindows端末を850万台と推定し、Windows全体のうち1%未満としました。Microsoft自身が、これを推定と書いています。同じ記事は、割合は小さくても、重要なサービスを動かす企業で使われていたため、経済と社会への影響は大きかったと述べています。私が読んだCrowdStrikeの事後報告とRCAには、端末台数が出ていません。
【当事者の開示】デルタ航空は、自社の年次報告書(2024年12月期)で、約7,000便の欠航が5日間に及び、影響を受けた顧客は140万人だったと開示しています。収益への直接の影響は約3.8億ドルで、これが2024年の見込みの供給量(輸送力)の伸びを、約0.4ポイント下げたとしています。追加の営業費用は約1.7億ドルで、主に顧客の費用の補償と、乗務員関連の費用です。
いずれも、デルタ航空自身の推定です。第三者が検証した数字ではありません。また、デルタ航空以外の航空会社の欠航数や、世界全体の欠航数、経済損失の総額は、一次資料で確認できなかったので、この記事では使いません。
訴訟:確認できる結末と現状だけ
【当事者の開示】CrowdStrikeが提出した、2026年7月31日終了の四半期報告書には、次の記載があります。
- 航空便の遅延や欠航を受けた乗客の集団訴訟は、地方裁判所が2025年6月18日に訴えを却下し、最終判決を出しました。控訴裁判所は、2026年5月20日にその判断を支持し、6月15日には再審理の申立ても退けられました。
- デルタ航空がCrowdStrikeを訴えたジョージア州の裁判は、2024年10月25日に提訴されました。2025年5月16日に、訴えの却下を求める申立てが一部は認められ、一部は退けられ、同じ報告書の時点では、証拠開示の手続き中です。
- 株主が役員を訴えた代表訴訟は、2026年3月から4月に、却下が命じられました。
訴えの内容は当事者の主張で、この記事は事実として扱いません。証券集団訴訟の結末と、司法省と証券取引委員会の照会は、この記事では扱いません。
第4章:クラウドストライクが挙げた対策は三つ。段階展開、検証の追加、顧客による配信制御です
三つの対策の中身
【ベンダーの説明】以下は、RCAに書かれた対策です。第三者が実装を確かめた結果ではありません。
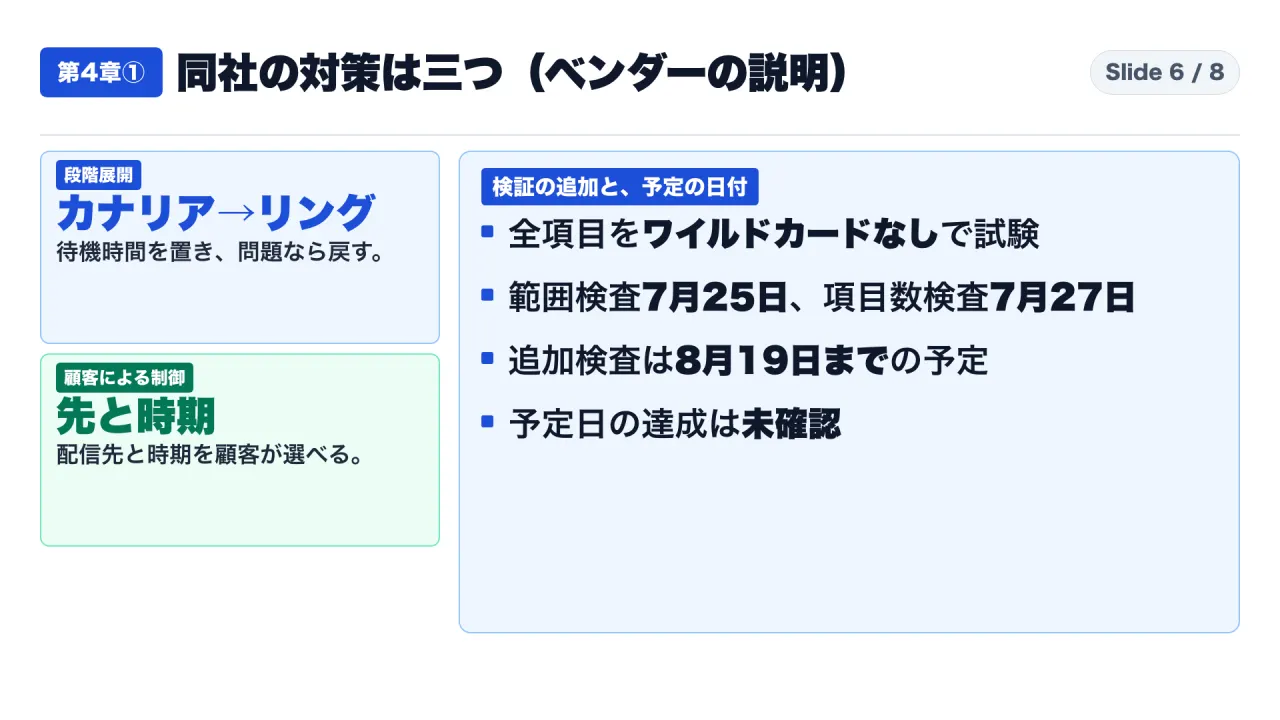
段階展開。 新しいテンプレートインスタンスは、まずカナリア試験を通します。通ったものを、順に広い配信の輪、つまりリングへ昇格させ、問題が見つかれば元に戻します。リングを上げるたびに待機時間を置き、端末から集めた稼働データで影響を確かめると、書かれています。
検証の追加。 すべての項目を、ワイルドカードではない条件で試す自動試験を、既存のすべてのテンプレート型について作ったと、書かれています。実行時の範囲検査は7月25日に追加され、コンパイル時の項目数の検査は7月27日に本番へ入りました。検証ツールの追加検査は8月19日までに本番へ、修正版センサーは8月9日までに一般提供する、とRCAは予定を書いています。これは予定の日付で、私は、実際に達成されたかを確認していません。
なお、RCAは、暫定の措置として、検証ツールを、21番目の項目にはワイルドカードだけを許す形に変えたと書いています。これで、20個の入力しか渡さないセンサーでの範囲外アクセスを防げる、という説明です。
顧客による制御。 顧客は、迅速対応コンテンツの更新を、どこへ、いつ配信するかを選べると、RCAは書いています。更新の内容は、リリースノートの購読で知ることができます。あわせて、二つの外部のセキュリティ会社に、センサーのコードの再点検を依頼したと、同社は述べています。
三つの対策の役割の違い
【解釈】三つの対策は、役割が違います。検証の追加は、同じ種類の欠陥を、配信の前に見つける対策です。段階展開は、見つけ損ねた欠陥の被害を、小さくする対策です。顧客による制御は、更新を受けるかどうかの判断の一部を、利用者へ移す対策です。利用者が自分で確かめられるのは、このうち三つ目です。
筆者の解釈:自社で確かめられるのは、止められる更新の範囲、先行グループ、復旧の備えです
ここからは、事実ではなく私の解釈と提案です。クラウドストライクの約束は、ベンダーが守る約束です。自社が守れるのは、更新を受ける側の設定です。
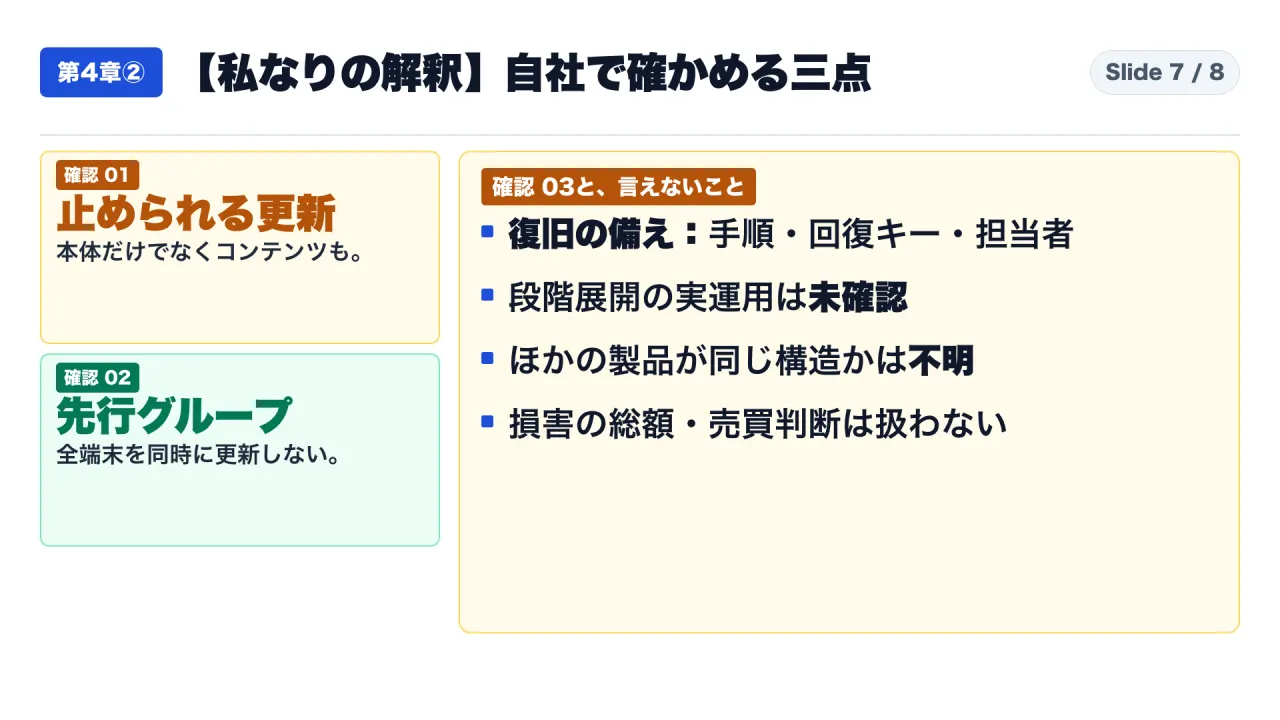
一つ目は、止められる更新の範囲です。センサー本体だけでなく、迅速対応コンテンツも、配信の先と時期を指定できるかを、設定画面で実際に開いて確かめます。
二つ目は、先行グループです。端末を、先に更新を受けるグループと、後で受けるグループに分けているかを確かめます。全端末が同じ時刻に更新を受ける設定は、更新経路そのものが単一の障害点になります。
三つ目は、復旧の備えです。停止した端末を手作業で直す手順、暗号化の回復キーの保管場所、作業をする担当者を、事前に決めているかを確かめます。
比較条件と限界:この記事で言えないことを先に並べます
- 段階展開の待機時間が実際に何時間か、約束が実装されたかは、確認できていません。
- RCAの予定日(8月9日、8月19日)が達成されたかは、確認していません。
- ほかの製品が、同じ構造かどうかは、分かりません。
- 850万台はMicrosoftの推定、約7,000便や約3.8億ドルはデルタ航空自身の推定です。第三者が検証した数字ではありません。
- 損害の総額、賠償額、保険金額は、一次資料で確認できないので扱いません。
- 世界で1万便を超える欠航という数字は、下調べの資料にありましたが、一次資料で確認できず、使いませんでした。デルタ航空以外の航空会社の欠航数も、同じです。
- 訴訟の内容は当事者の主張です。事実として扱いません。
- カーネルドライバという実装方式の是非は、評価しません。RCAは、検知の質のために一般的な方式だと述べていますが、これもベンダーの立場です。
- 株価や売買の判断は扱いません。
実務:自社の更新設定を、どう確かめるか
対象と前提
対象は、セキュリティ製品や業務システムの更新方針を決める、または確認する人です。前提は、自社の更新ポリシーの設定画面を開けること、または、その管理者に確認できることです。
手順1:止められる更新と、止められない更新の境目を確かめる
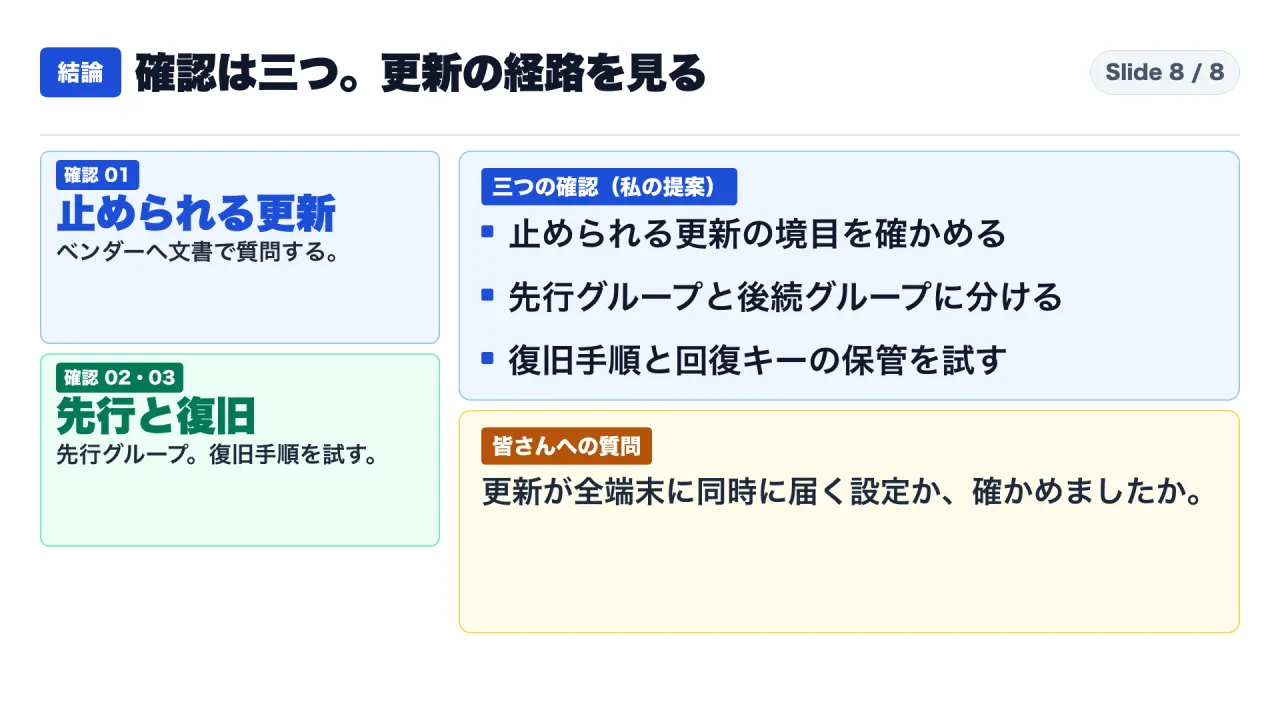
製品によっては、本体の更新と、検知の定義や設定を素早く届ける更新で、止められる範囲が違う場合があります。今回の事後報告は、センサー本体の更新は更新ポリシーで選べる一方、障害を起こしたのは別の経路の更新だったと説明しています。自社の製品で、どの更新を、どの画面で、どこまで止められるかを、実際に開いて確かめます。分からない項目は、ベンダーへ文書で質問し、回答を残します。
手順2:端末を先行グループと後続グループに分ける
業務への影響が小さい端末を、先に更新を受けるグループにします。その後、時間を置いて、業務の中核の端末が更新を受ける形にします。全端末が同時に更新を受ける設定は、更新経路そのものが単一の障害点になります。先行グループで問題が出たときに、後続グループの更新を止められる手順も、あわせて決めます。
手順3:停止した端末の復旧手順を、実際に試す
今回の復旧には、再起動、手作業でのファイル削除、暗号化端末の回復キーの入力がありました。自社で、回復キーを、どこに、誰が保管しているかを確かめます。端末を一台、実際に回復環境で起動し、手順書どおりに直せるかを、年に一度でも試します。
確認で食い違ったときの対応
ベンダーの説明と、自社の設定画面の実際の項目が食い違うときは、画面の実際の項目を優先します。説明が予定の機能を含む場合があるためです。RCAも、予定日つきの対策を書いています。食い違いは、問い合わせの記録として残します。
この記事の内容を使わないほうがよい場面
この記事は、2024年7月19日の障害の公開資料を読み直し、自社の更新設定を点検する手順を整理したものです。他社の障害の原因の推定や、特定の製品の優劣の判断には使えません。また、投資の売買判断や、株価の予測にも使えません。
よくある疑問と読み違い
Q1. この障害は、サイバー攻撃だったのですか。 いいえ。事後報告の掲載ページは、これはサイバー攻撃ではなかったと書いています。欠陥のある更新が原因です。
Q2. 850万台は、CrowdStrikeが発表した数字ですか。 いいえ。Microsoftが、2024年7月20日の公式ブログで推定した数字で、Microsoft自身が推定と書いています。私が読んだCrowdStrikeの事後報告とRCAには、台数が出ていません。
Q3. 取り消しから78分で、すべて直ったのですか。 いいえ。78分は、配信から取り消しまでの時間です。すでにクラッシュしていた端末は、再起動か、手作業の復旧が必要でした。RCAによると、7月29日の太平洋時間17時の時点で、Windowsセンサーの約99%が、オンラインに戻っています。
Q4. 21と20は、どちらが正しいのですか。 RCAは、テンプレート型の定義が21項目、連携コードが渡した入力値が20個と書いています。事後報告の掲載ページのよくある質問は、センサーが20項目を期待し、更新が21項目を渡したと、逆向きに読める書き方です。この記事は、より詳しいRCAに従いました。
Q5. 段階展開があれば、同じ障害は起きませんか。 資料からは言えません。段階展開は、見つけ損ねた欠陥の被害を小さくする対策です。欠陥自体を防ぐ対策は、検証の追加です。約束が実装され、運用されているかは、この記事では確認できていません。
Q6. 訴訟で、CrowdStrikeに責任がないと決まったのですか。 そうは言えません。この記事が確認できたのは、乗客の集団訴訟で却下が維持されたこと、株主代表訴訟で却下が命じられたこと、デルタ航空の裁判が証拠開示の手続き中であることだけです。当事者の主張は、事実として扱っていません。
最後の確認リスト
- 数字の出どころが、ベンダーの説明、第三者の推定、当事者の開示のどれかを区別したか
- 自社の更新ポリシーで、止められる更新と、止められない更新の境目を、設定画面で確かめたか
- 本体の更新だけでなく、検知の定義や設定の更新も、配信の先と時期を指定できるかを確かめたか
- 端末を先行グループと後続グループに分けているか
- 停止した端末の復旧手順と、暗号化の回復キーの保管場所と、担当者を決めているか
- 約束された対策の予定日や実装を、確認済みの事実として扱っていないか
最後に、一つ質問です。自社で使っているセキュリティ製品の更新が、全端末に同時に届く設定になっていないか、確かめたことはありますか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- CrowdStrike 事後報告(PIR)掲載ページ:https://www.crowdstrike.com/falcon-content-update-remediation-and-guidance-hub/
- CrowdStrike 根本原因分析(RCA、2024年8月6日):https://www.crowdstrike.com/wp-content/uploads/2024/08/Channel-File-291-Incident-Root-Cause-Analysis-08.06.2024.pdf
- Microsoft 公式ブログ(2024年7月20日):https://blogs.microsoft.com/blog/2024/07/20/helping-our-customers-through-the-crowdstrike-outage/
- Delta 年次報告書10-K(2024年12月期):https://www.sec.gov/Archives/edgar/data/27904/000002790425000004/dal-20241231.htm
- CrowdStrike 四半期報告書10-Q(2026年7月31日終了):https://www.sec.gov/Archives/edgar/data/1535527/000153552726000031/crwd-20260731.htm