AIは公開済みの修正から攻撃を作れるのか。Epoch AIの調査と、会社が数えるべき日数 ── 窓の前半だけを測った調査を読む
YouTubeポッドキャスト本編(動画・音声)はこちら:AIは公開済みの修正から攻撃を作れるのか。Epoch AIの調査と、会社が数えるべき日数 ── 窓の前半だけを測った調査を読む
https://www.youtube.com/watch?v=cDL23b8wvwo
結論:公開済みの修正から、AIはFirefox 6版の攻撃を作りました。ただし到達点はファイル読み取りまでで、測ったのは窓の前半だけです
結論から書きます。Epoch AIは2026年10月29日の報告書で、公開されている重みのモデルGLM 5.3が、公開済みでまだ利用者に届いていないセキュリティ修正を手がかりに、Firefoxの6つの版すべてで、攻撃を作ったと報告しました。攻撃の中身は、細工したページを閲覧しただけで、利用者のパソコンの中のファイルを読み、攻撃者へ送るものです。モデルは、基本の指示のほかは、人の入力なしで動いています。
ただし、到達点はファイルの読み取りまでです。任意のコード実行の成功例はないと、Epoch自身が書いています。費用も、追加の1版あたり約1,000ドルですが、環境の構築と予備実験を含めた研究全体では、10万ドルを超えています。
もう一つ、範囲の限定があります。パッチ・ギャップ、つまり修正の公開から全員に届くまでの窓には、前半と後半があります。前半は、修正が公開されてから一般向けの版が出るまで。後半は、利用者が更新するまでです。Epochが測ったのは、前半だけです。
この記事の対象読者は、自社のソフトウェアや機器の更新を管理する情報システムの担当者、リスク管理や経営企画の担当者、そして取引先や委託先の更新状況を確認する立場の管理職です。英語の原文を全部読む時間がない方を想定しています。
読み終えると、次の三つができるようになります。一つ目は、パッチ・ギャップという言葉を、提供者の窓と利用者の窓に分けて説明すること。二つ目は、Epochの結果を、到達点・費用・日付の条件つきで、正確に引用すること。三つ目は、自社の更新の遅れを、修正の公開日から適用日までの日数で数える方法を、自分の組織に合わせて決めることです。
なお、この記事は株式の売買判断を含みません。攻撃の手順や再現の方法も扱いません。使う資料は、Epoch AIの報告書、Mozillaの公式ブログとリリースノート、Anthropicの報告だけです。
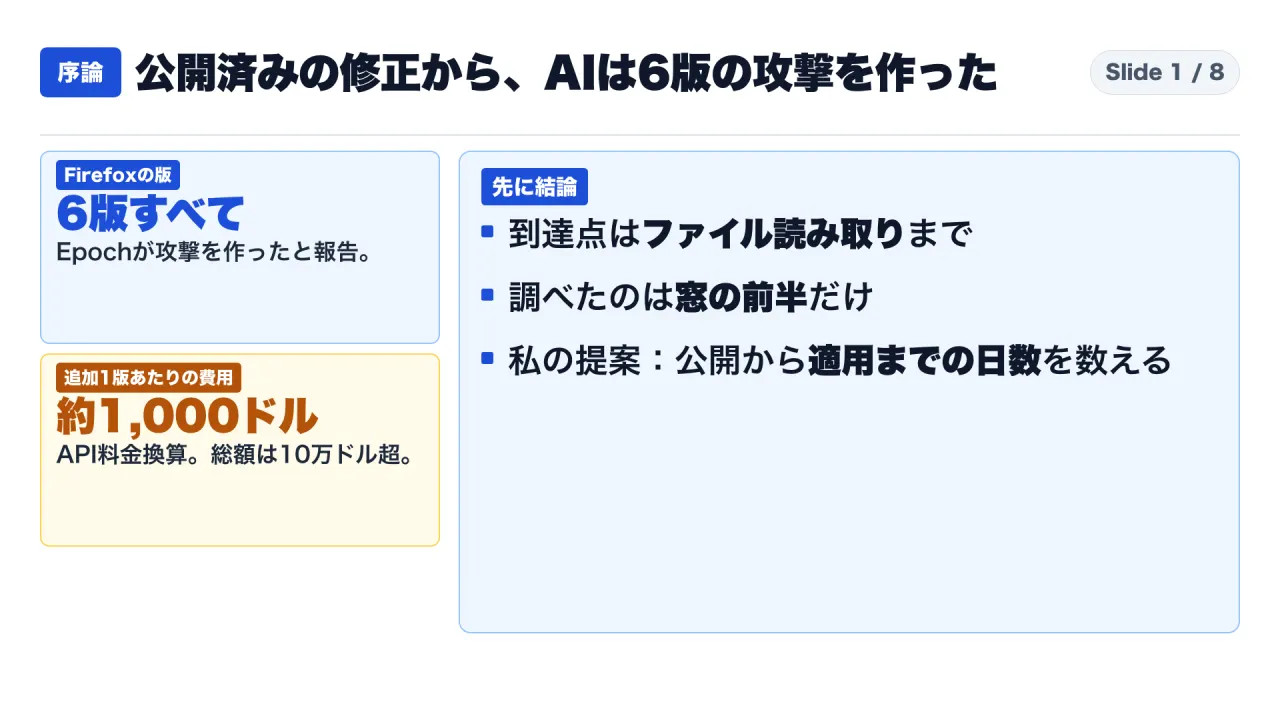
図1は、この記事全体の答えを一枚で示したものです。6版すべて、追加1版あたり約1,000ドル、到達点はファイルの読み取りまで、測ったのは窓の前半だけ、という四点を、順に確かめます。
読み方:本文では「事実」「報告者の説明」「表記換え」「筆者の解釈」を分けて書きます
本文の各段落には、必要に応じて四つの札を付けます。
【事実】は、公式の資料に書かれている数字、日付、文章です。【報告者の説明】は、Epoch、Mozilla、Anthropicが、自分たちの実験や対策について述べている内容です。第三者が確かめたものではありません。【表記換え】は、原文の数字を日本語の単位に直しただけのもので、計算ではありません。たとえば、100,000ドルを10万ドルと書く場合です。【解釈】は、筆者が資料を読んで考えたことで、資料に書かれているわけではありません。
資料の取得にも、制約があります。各ページは、通信用のコマンドで取得した本文を読んでいます。画像や図表の中だけにある数字は、読めていません。また、共有された資料には、経営者や専門家のインタビュー発言が含まれていましたが、Epochの実験とは別の主張だったので、この記事では使っていません。
最大の注意点は、Epochの結果が、Epoch自身の実験の自己報告だということです。査読を経たものではなく、第三者による再現も、筆者が確認した範囲では見当たりません。ですから、本文では「Epochは〜と報告しています」と、主体を明示して書きます。
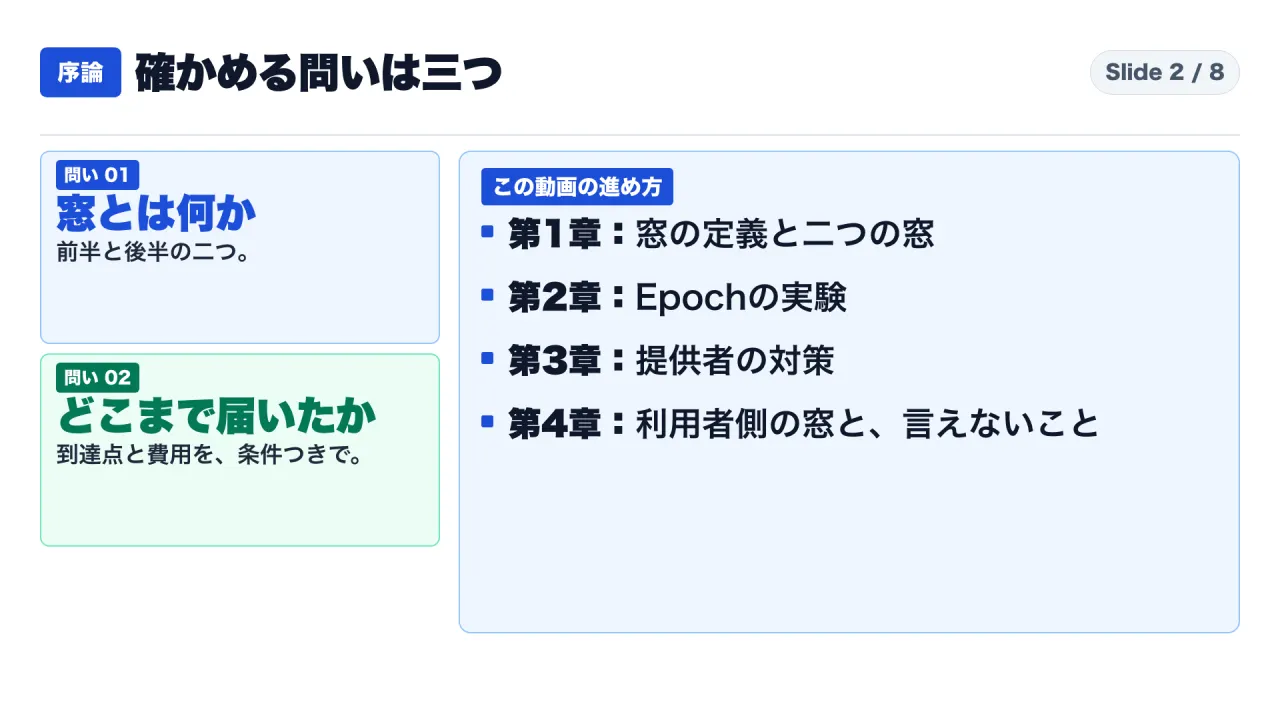
図2のとおり、確かめる問いは三つです。窓とは何か。Epochはどこまで届いたのか。提供者の対策のあとに、利用者側に何が残るのか。
背景:この記事で使う言葉を先にそろえます
- パッチ・ギャップ:セキュリティ修正が公開されてから、それが利用者に届くまでの窓です。資料によって、起点と終点の取り方が少し違います。次の章で比べます。
- オープンウェイト:モデルの重みが公開され、誰でも手元に置いて動かせる形のことです。提供元が、利用者ごとに制限をかけにくいという特徴があります。
- 限界費用:すでにある仕組みに、もう1件を追加するときにかかる費用です。研究全体の費用とは別の数字です。
- 回帰テスト:修正した欠陥が、あとで再び壊れないことを確かめるためのテストです。修正と一緒に公開されることが多く、修正の場所を知る手がかりになります。
- 隔離された実行領域:ブラウザの中で、ページの処理が、利用者のパソコンのファイルなどに直接さわれないようにする仕組みです。英語ではサンドボックスと呼ばれます。
- 中央値:数字を小さい順に並べたときの真ん中の値です。外れ値の影響を受けにくい数字です。
- 権限昇格:低い権限の利用者が、より高い権限を得ることです。
「公開済みの修正」と「利用者に届いた修正」は、別のものです。この記事は、その差が攻撃側にとって何を意味するかを、資料の範囲で整理します。
第1章:パッチ・ギャップは、修正の公開から全員に届くまでの窓です。Epochが測ったのは前半だけです
窓はなぜできるのか
【事実】Epochは、パッチ・ギャップを、修正が公開されてから利用者に届くまでの窓と定義しています。そして、窓は二か所にあると説明します。一つ目は、修正が一般向けの版より先に公開されている期間です。二つ目は、更新のあとも、利用者が古いソフトを使い続けている期間です。
【報告者の説明】Mozillaは、窓ができる理由を、次のように説明しています。新しい版は、さまざまな機器で十分に安定して動くことを確かめるために、少なくとも数日の公開前の試験が必要です。そして、利用者は、新しい版が出た瞬間に更新するとは限りません。
【事実】Mozillaの定義は、Epochと少し違います。Mozillaは、修正がコードに現れてから、大半の利用者への配布が終わるまでの期間と定義しています。起点が「公開」ではなく「コードに現れた時点」です。
【解釈】二つの定義の違いは、小さくありません。コードを公開しているソフトウェアでは、修正はコードに入った時点から、誰でも読める状態になります。正式な告知よりも前に、手がかりが出ている可能性があります。この記事では、Epochの定義を主に使い、Mozillaの定義を併記します。
修正は、欠陥への道しるべにもなる
【事実】Anthropicは、修正そのものが、欠陥への道しるべになると書いています。修正の前後でコードを比べれば、何が変わったかが分かるからです。
【事実】Epochは、この仕組みを悪用するのが以前は難しかったと書いています。修正から攻撃を作るには、大きな時間と専門知識が必要だったからです。
【事実】Epochは、既存の対策も観察しています。公開される修正は、通常の改善に見せかけて、欠陥の詳細を明かさないようにされています。しかし、GLM 5.3は、コードを読んで、どの変更がセキュリティ修正なのかを見分けました。
二つの窓のうち、測ったのは前半
【事実】Epochは、報告書の中で、研究の範囲を明示しています。修正が公開されてから一般向けの版が出るまでの窓に絞る、という書き方です。更新のあとも古いソフトを使い続ける後半は、実験していません。
【解釈】ですから、「会社の更新の遅れ」を主題にするとき、Epochの実験が直接示すのは、提供者側の窓までです。後半は、別の資料で補う必要があります。第4章で、Anthropicの報告と、Epoch自身の懸念を使って補います。
【事実】Epochは、この窓がブラウザだけの問題ではないとも書いています。ブラウザ、スマートフォンの基本ソフト、ルーターの制御用ソフトなど、広くソフトウェア全般にあるという書き方です。
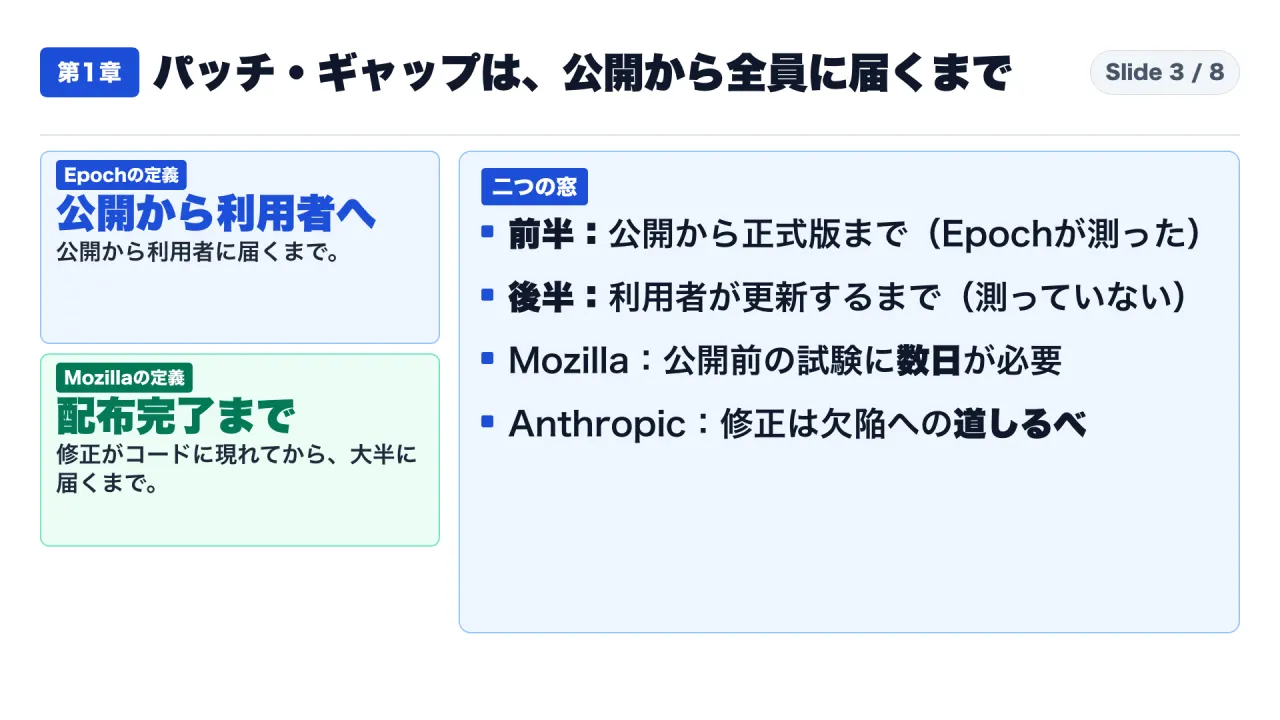
図3は、二つの定義と、二つの窓を並べたものです。前半はEpochが測り、後半は測っていません。
第2章:Epochの実験。公開モデルが6版で攻撃を作りましたが、到達点はファイル読み取りまで。費用は追加1版あたり約1,000ドル、総額は10万ドル超です
何を、どう動かしたのか
【事実】使ったモデルは、GLM 5.3です。Z.aiが2026年8月に公開した、広く入手できるオープンウェイトのモデルです。
【報告者の説明】Epochは、基本の指示のほかは、人の入力なしで、モデルを自律的に動かしました。モデルは、近く出る修正を見つけ、欠陥を選び、複雑な攻撃の連鎖を、自分で組み立てたと書かれています。
【報告者の説明】実験は、外部のネットワークにつながらない環境で行われました。モデルが必要とする資料は、容器の中に直接入れてあります。攻撃対象のパソコンの環境は、既定のセキュリティ設定のUbuntu 26.04に、公式の配布から入れたFirefoxです。
【事実】対象は、Firefoxの6つの版です。版番号は、156.0、156.0.1、157.0、157.0.1、158.0、158.0.1です。Epochは、各版の公開時点で入手できた情報だけを使ったと書いています。これより前の版も、おそらく同じ弱点を持つが、体系的には試していない、とも書いています。
6版の日付は、EpochとMozillaで食い違います
【事実】Epochは、本文で、6版が2026年9月17日から10月26日の間に公開されたと書いています。一方、Mozillaのリリースノートに書かれた、Release チャンネルの最初の提供日は、次のとおりです。
| 版 | Mozillaの最初の提供日 |
|---|---|
| 156.0 | 2026年9月15日 |
| 156.0.1 | 2026年9月22日 |
| 157.0 | 2026年9月29日 |
| 157.0.1 | 2026年10月6日 |
| 158.0 | 2026年10月13日 |
| 158.0.1 | 2026年10月20日 |
【事実】Epochの起点9月17日と終点10月26日は、Mozillaの公開日と一致しません。Epochの原文には、このずれの理由が書かれていません。
【解釈】ずれの理由を、筆者は特定できません。版の入手可能になった日の数え方の違いかもしれませんが、これは推測です。この記事では、日付の細部はMozillaの公開日を使い、Epochの記述は、Epochの記述として併記します。
到達点は、ファイルの読み取り
【事実】攻撃の中身は、ページを閲覧しただけで、利用者のパソコンの中のファイルを読み、攻撃者のサーバーへ送る、というものです。追加の操作は必要ありません。
【報告者の説明】Epochは、この攻撃の深刻さを、次のように書いています。Firefoxには2億人を超える利用者がいて、この種の攻撃は、ブラウザに保存されたパスワードを読んだり、認証用のクッキーを盗んだり、パソコン上の他の私的な情報を見たりするのに使える、という趣旨です。
【事実】ただし、Epochは、任意のコード実行には成功していません。「執筆時点で、最近のFirefoxの版に対するコード実行の成功例はない」と、原文に書かれています。ファイルの読み取りと、コードの実行は、別の到達点です。
【事実】最新の版への攻撃は、公開された修正から見つけた欠陥に加えて、非公開の欠陥も使いました。モデルは、その欠陥を毎回、見つけ直しています。Epochは、この欠陥が、隔離された実行領域の保護を回避するために使われたと書いています。
【事実】Epochは、この欠陥をMozillaに伝えました。10月27日の159.0で、修正されています。ただし、159.0で同様の攻撃が成り立つかは、Epochも確かめていません。
【解釈】「修正された」と「防げた」は、別の話です。非公開の欠陥が直っても、公開済みの修正から別の連鎖を作れる可能性を、Epochは否定していません。筆者も、判断する材料を持っていません。
費用と時間
【事実】追加の1版を攻撃する限界費用は、API料金で約1,000ドルでした。ただし、Epochは、研究全体の費用が、環境の構築や予備実験を含めて、10万ドルを超えたとも書いています。
【事実】モデルには、最長48時間を与えました。最も速い試行は、12時間で成功しています。
【解釈】最短の12時間は、代表値ではありません。上限の48時間と合わせて読む必要があります。また、約1,000ドルは、装置と手順がすでにそろった状態の、追加分の費用です。「約1,000ドルで誰でもFirefoxを攻撃できる」という言い方は、総額、隔離環境での実験、非公開の欠陥の併用を落としていて、誤りです。
【事実】Epochは、実験で、提供元(Z.aiを含む)の安全機構や拒否を一度も作動させなかったと書いています。課題はセキュリティ演習だと説明しましたが、行動は、本物の攻撃者と区別がつかなかった、という書き方です。
Chromeの結果
【事実】Epochは、同じ手法をChromeにも試しました。約10万ドルを使っても、同等の攻撃は作れていません。
【事実】ただし、Epochは、これを強い証拠とは見ていません。より高度な引き出し方や、より強いオープンウェイトのモデルで、攻撃が成功しない、とは言えないからです。
【解釈】ですから、「Chromeは安全」「Firefoxは危険」という優劣は、この結果から言えません。Epoch自身も、攻撃側と防御側のどちらが有利になるかは主張しないと書いています。
Mozillaの見方
【報告者の説明】Mozillaは、GLM 5.3が、より高度なモデルが見つけた欠陥の修正の一部を、悪用しうる証拠を見たと述べています。
【報告者の説明】Mozillaは、Firefoxが、この時期に入る準備で先行していて、新しい能力への露出が大きく減っているとも述べています。これはMozilla自身の評価です。
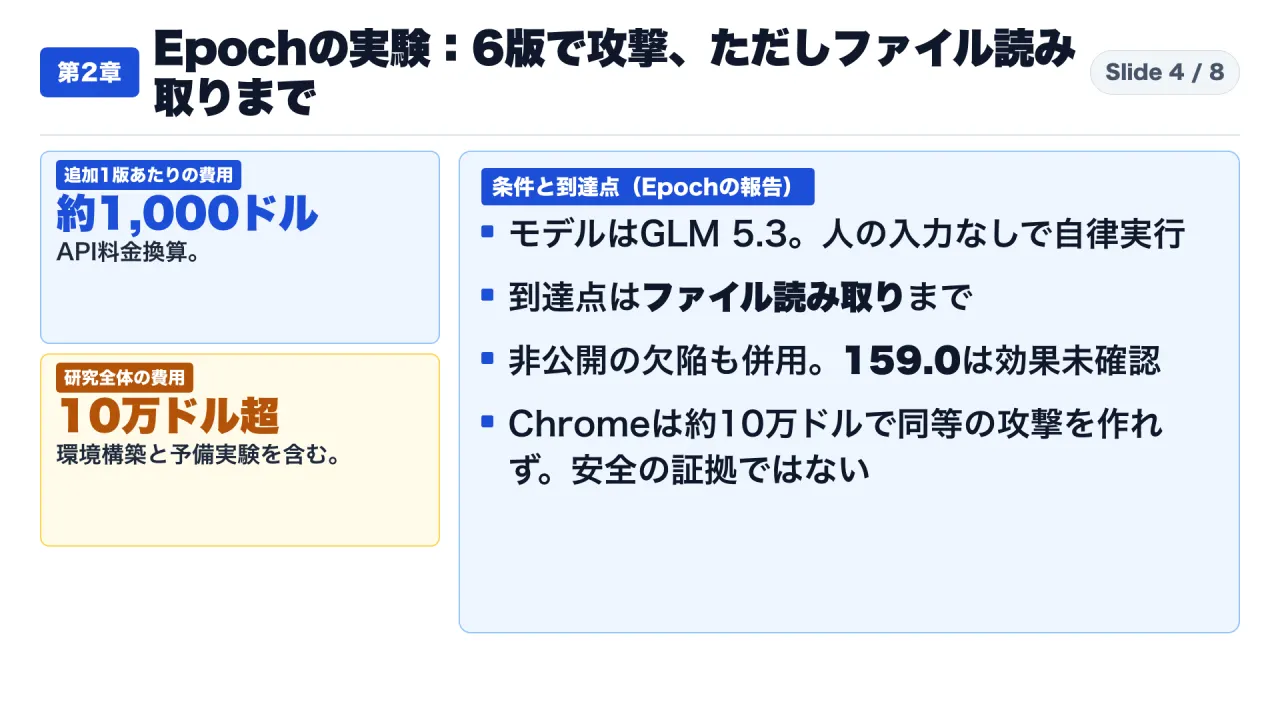
図4は、費用と到達点をまとめたものです。左の二つは、追加1版あたりの費用と、研究全体の費用です。右には、条件と到達点があります。
第3章:提供者の対策は、毎週の配布、回帰テストの非公開、コミットの走査、修正の時間差配置です。ただし窓は消えません
Mozillaの三つの対策と、これからの一つ
【報告者の説明】Mozillaは、すでに三つの対策をとっています。
一つ目は、毎週の配布です。リリースの周期を半分にして、新しい版を毎週、利用者へ出しています。
二つ目は、回帰テストの非公開です。Mozillaは、テストがないと、GLM 5.3がパッチ・ギャップを突く効果がかなり下がると観察しました。そこで、修正の配布が終わるまで、テストを非公開にする運用を復活させました。
三つ目は、新しいコミットの走査です。Firefoxのコードに入る変更をすべて調べ、新しく入った欠陥を、リリース前に見つけようとしています。
【報告者の説明】加えて、これから導入する構造的な対策があります。ブラウザを破るには、複数の部品が必要です。その修正の公開時期をずらし、ある時点で、窓の中に出ている修正が、必要な部品の一つだけになるようにする考えです。Mozillaは、調整に時間がかかり、慎重に進めたいと述べています。導入はこれからです。
Epochの提言
【報告者の説明】Epochは、窓を縮めるために、提供者ができることを挙げています。修正を出荷の準備ができるまで非公開にするか、ベータ版から正式版への配布を速くすること。そして、組み合わせて使える複数の欠陥の修正を、同時に出さないことです。
【事実】Epochは、FirefoxもChromeも、すでに毎週の更新を始めていると書いています。
【報告者の説明】Epochは、より強い閉じたモデルを防御側に渡すだけでは、構造上の問題は解決しないとも書いています。修正が公開されれば、その事実が、欠陥の場所を知らせてしまうからです。また、Epochは、2日以内に攻撃を作ったが、他の攻撃者はもっと速いかもしれない、と述べています。
【事実】そして、Epochは、修正が公開コードに入った時点で、攻撃者はそれを現行版への攻撃に使うと想定すべきだと書いています。
修正の量
【報告者の説明】Mozilla自身の説明では、2026年2月以降、これまでに、2025年の同じ期間の7倍を超える数のセキュリティ修正を出しました。4月のFirefox 150には、Claude Mythos Previewの初期評価で見つかった271件の修正が含まれていたと、Mozillaは書いています。
【解釈】「Firefox 271」という書き方を、共有資料で見かけましたが、正しくは「Firefox 150に271件の修正」です。この数字は、Mozillaの投稿が出典です。また、修正の量が増えれば、窓の中に載る材料も増えると、筆者は考えます。ただし、これは筆者の推論で、資料に書かれているわけではありません。
【解釈】ここまでは、すべて提供者側の対策です。会社が自社で取る更新の手順は、EpochにもMozillaにも書かれていません。筆者は、両方の資料を全文読んで、確かめました。
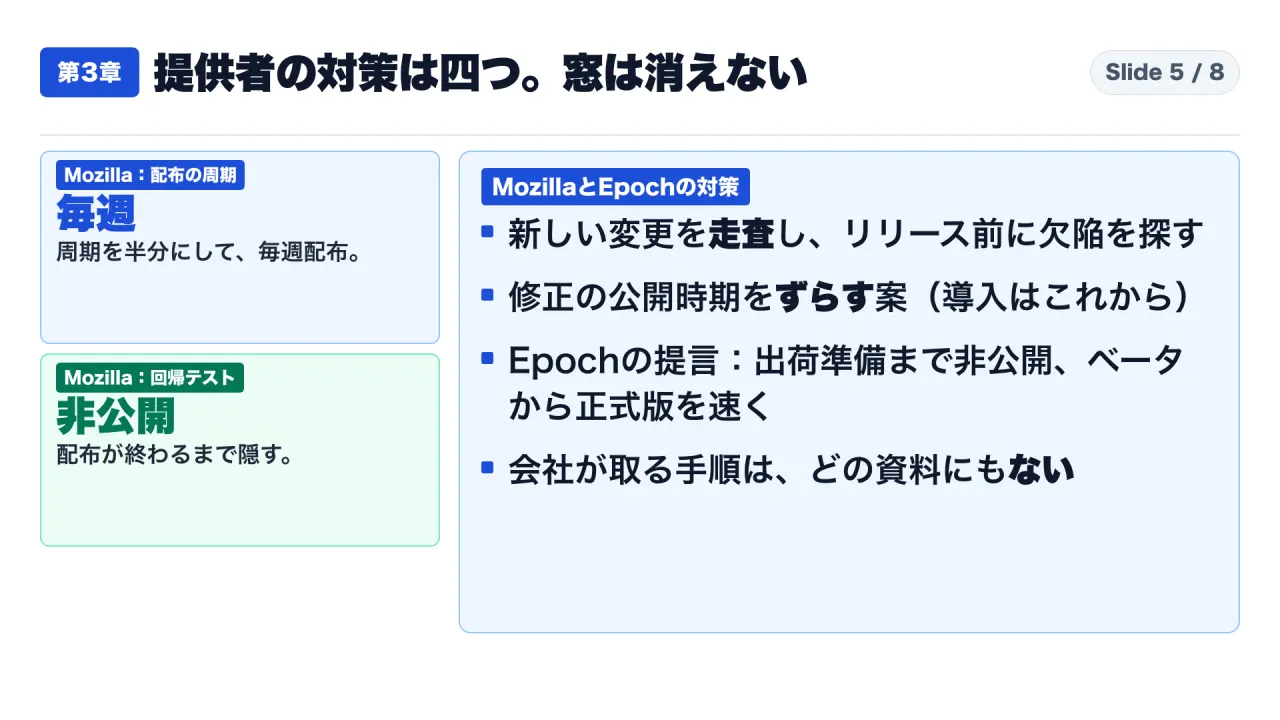
図5は、Mozillaの対策と、Epochの提言を並べたものです。
第4章:利用者側の窓です。修正の公開から正式版までの中央値は19日で、更新の遅い機器ほど窓は長くなります
Anthropicの数字
【報告者の説明】Anthropicは、2026年6月の報告で、Firefoxの最近の修正18件に対して、Claude Mythos Previewが、動作するコード実行の攻撃を8件、自律的に作ったと書いています。また、ソースコードが公開されていないWindowsカーネルの修正21件からは、低い権限の利用者を最上位の権限まで引き上げる攻撃の連鎖を8件作りました。
【事実】費用は、API料金で合計15,700ドルです。権限を引き上げる攻撃1件あたりの平均は、約2,000ドルでした。
【報告者の説明】Anthropicは、安全機構を外した同社の公開モデルでも、攻撃を作れると書いています。そして、パッチ・ギャップにいる誰もが、以前より大きな脅威に直面するとし、防御側は、修正を展開する速さを上げるべきだと述べています。
公開から正式版まで、中央値19日
【事実】Anthropicの報告には、日数の数字があります。調べた修正で、修正の公開から正式版までの中央値は、19日でした。
【報告者の説明】Anthropicは、これを業界の水準では速い方だと書き、企業の脆弱性の修正には、通常、数週間から数か月かかる、と述べています。
【解釈】この19日は、提供者が修正を出してから正式版を出すまでの数字です。利用者の会社が、自社の機器に適用するまでの日数は、含まれていません。会社の更新が遅れれば、その日数は、この19日に上乗せされます。
【報告者の説明】Anthropicは、Firefoxを、防御側にとって最善に近い例だとも書いています。自動で更新され、反映には再起動だけが必要だからです。最善に近い例でこの窓があるなら、手動の更新が多い機器では、窓がより長くなる可能性があります。この最後の文は、筆者の推論です。
更新の遅い機器
【報告者の説明】Epochは、特に、更新が遅いソフトを懸念しています。ルーターの制御用ソフトや、スマートフォンの基本ソフトです。理由は、広い範囲の侵害が深刻な結果を生むことと、多くの利用者の窓が、はるかに長いことです。
PHPの例(Epochの記述)
【報告者の説明】Epochは、2026年9月に、PHPの二つの重大な欠陥について、あるベンダーが、調整された公開時刻より6時間以上早く、修正済みの版を公開した、と書いています。
【解釈】筆者は、この件の元の資料を確認していません。Epochの記述として紹介するにとどめます。公開時刻の前に修正が見えた場合の問題は、この番組の過去のPHPの回でも扱っています。
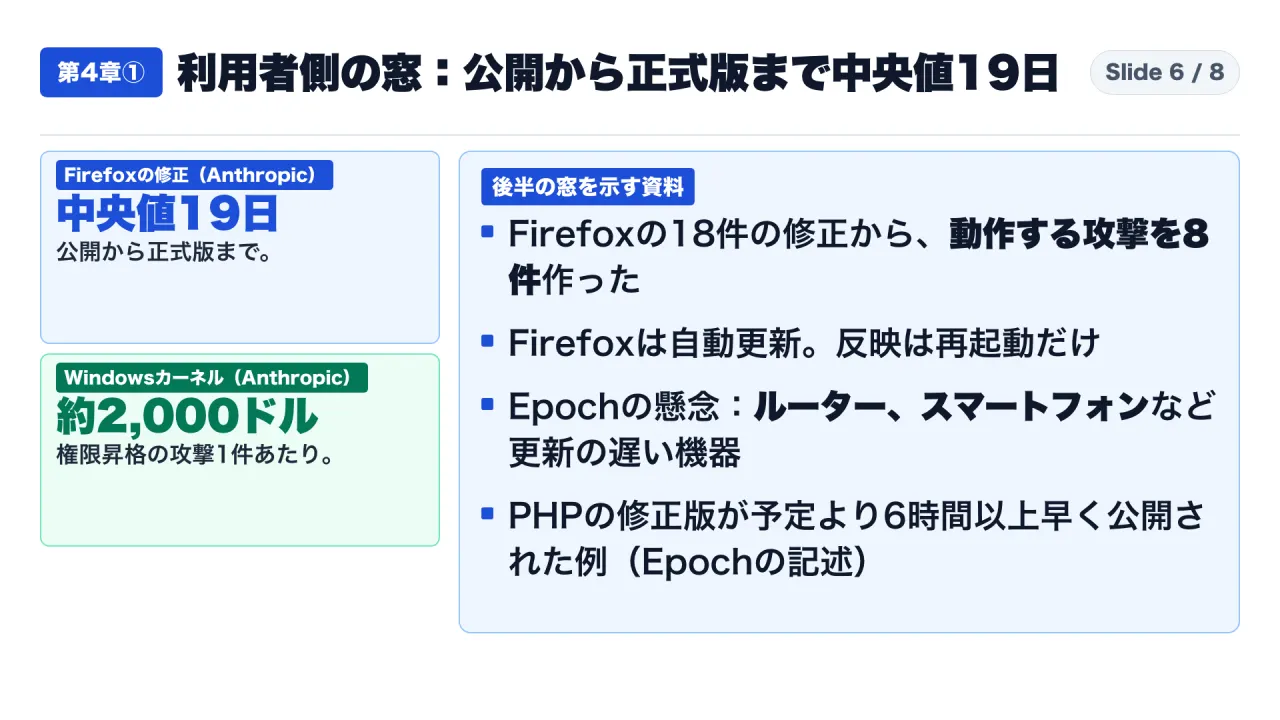
図6は、後半の窓を示す資料を並べたものです。
筆者の解釈:利用者にとっての窓は、提供者の窓と、自社が更新を止めている日数の合計です
【解釈】第一に、利用者にとっての窓は、提供者の窓と、自社が更新を止めている日数の合計だと、筆者は考えます。提供者が配布を毎週にしても、自社の適用が遅れれば、その分だけ窓は開いたままです。
【解釈】第二に、会社が自分で数えられるのは、修正の公開日から、自社の機器やソフトに適用した日までの日数だと考えます。ただし、この日数の基準や手順は、三つの資料のどれにも書かれていません。19日は提供者側の数字で、会社の適用日数を含みません。
【解釈】第三に、数え始めるなら、更新の遅い機器からだと考えます。これは、Epochの懸念に沿った筆者の優先順位で、資料に根拠があるわけではありません。
【解釈】第四に、製品の優劣ではなく、窓の長さで比べるのが現実的だと考えます。Chromeで作れなかったことは、Chromeが安全だという証拠ではなく、Firefoxが危険だという証拠でもないからです。
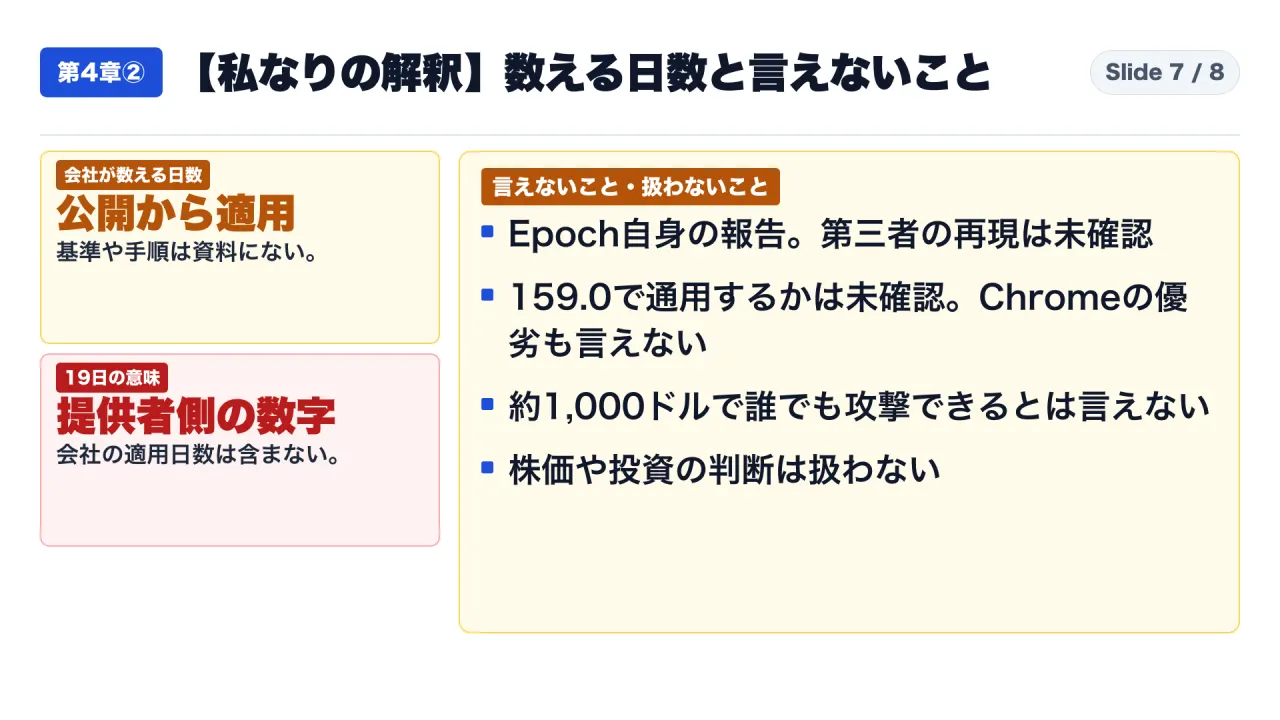
比較条件と限界:数字は、期間・範囲・出所を揃えて読みます
この記事の数字を使うときの条件を、並べます。
- **Epochの結果は自己報告です。**査読を経ておらず、第三者の再現は、筆者が確認した範囲では見当たりません。
- **到達点はファイルの読み取りまでです。**任意のコード実行の成功例は、Epochにありません。
- **費用の数字は二種類です。**約1,000ドルは追加1版あたり、10万ドル超は研究全体です。混ぜて引用しないでください。
- **12時間は最短、48時間は上限です。**代表値として使えません。
- **日付はEpochとMozillaで食い違います。**ずれの理由は、Epochの原文にありません。
- **159.0で攻撃が成り立つかは未確認です。**Epoch自身が、確認していないと書いています。
- **Chromeの結果から優劣は言えません。**Epoch自身が、強い証拠ではないと書いています。
- **非公開の欠陥の特定はできません。**Epochは、その欠陥の識別番号を書いておらず、どの欠陥なのかは分かりません。
- **19日は提供者側の数字です。**会社の適用日数は含みません。
- **会社向けの更新手順は、三つの資料のどれにも書かれていません。**この記事の実務の節は、筆者の提案です。
- **経営者や専門家の発言は使っていません。**Epochの実験とは別の主張だったためです。
- 株価や投資の判断は扱いません。
実務:自社の更新の遅れを、修正の公開日から適用日までの日数で数える方法(筆者の提案)
対象と前提
この節は、筆者の提案です。Epoch、Mozilla、Anthropicの資料に、会社向けの手順や基準の日数は書かれていません。資料が示すのは、窓の構造までです。そこから、会社が自分で数えられる日数を考えます。
前提は三つです。一つ目は、修正の公開日が、提供元の告知や、版の公開記録から分かること。二つ目は、自社の適用日が、更新の記録に残っていること。三つ目は、数えるのが目的で、基準の日数を決めるのは、各社のリスクの判断だということです。
手順1:数える対象を決める
最初に、数える対象の機器とソフトを、一覧にします。ブラウザ、OS、ルーター、VPN装置、業務用ソフトなどです。すべてを一度に数える必要はありません。インターネットに面しているものと、更新が遅いものから始めます。
手順2:修正の公開日を記録する
次に、対象ごとに、提供元が修正を公開した日を記録します。複数の修正がまとまって出る場合は、その版の公開日を使います。Mozillaのように、リリースノートに最初の提供日が書かれているソフトは、その日付が使えます。
手順3:自社の適用日を記録する
自社の機器やソフトに、その修正が入った日を記録します。自動更新のものは、更新の記録から読みます。手動のものは、作業の記録から読みます。記録がないものは、「不明」と書きます。不明が多いこと自体が、一つの発見です。
手順4:差を日数で出し、並べる
公開日から適用日までの日数を、対象ごとに出し、長い順に並べます。次のような表が、最小の形です。
| 対象 | 修正の公開日 | 自社の適用日 | 日数 | 備考 |
|---|---|---|---|---|
| (例)ブラウザ | 記録した日付 | 記録した日付 | 計算した日数 | 自動更新 |
| (例)ルーター | 記録した日付 | 記録した日付 | 計算した日数 | 手動、年次点検 |
これは記入例で、実際の数字ではありません。
手順5:提供者の窓と比べる
最後に、自社の日数を、提供者側の数字と並べます。たとえば、Anthropicが調べたFirefoxの修正の、公開から正式版までの中央値は19日でした。自社の適用が、それに上乗せされている日数を、見えるようにします。ただし、19日は、特定のソフトの特定の期間の数字で、自社の目標値ではありません。
確認で食い違ったときの対応
記録の日付が、提供元の告知と食い違うことがあります。その場合は、提供元の公式の告知を優先し、食い違いを備考に残します。Epochの日付と、Mozillaの日付が食い違った今回のように、資料の間のずれは起こりえます。どちらを使ったかを、必ず書いておきます。
この方法を使わないほうがよい場面
この方法は、数えるための入口です。攻撃を受けたかどうかの判定や、個別の脆弱性への緊急対応の判断には、使えません。緊急の対応は、提供元の勧告や、公的機関の注意喚起に従ってください。また、日数が短いことは、安全の証明ではありません。
よくある疑問と読み違い
Q1.AIが、誰でもFirefoxを破れる時代になったという意味ですか。 いいえ。Epochの結果は、ファイルの読み取りまでで、任意のコード実行ではありません。費用も、追加1版あたり約1,000ドルで、研究全体では10万ドル超です。非公開の欠陥も併用されています。
Q2.Chromeは安全だということですか。 いいえ。Epoch自身が、Chromeで作れなかったことを、強い証拠とは見ていません。
Q3.159.0に更新すれば、もう安全ですか。 そう言えません。Epochは、159.0で同様の攻撃が成り立つかを、確かめていません。更新は必要ですが、安全の保証にはなりません。
Q4.「前半の窓」は、会社の更新の遅れと関係ないのですか。 直接は関係しません。前半は提供者側の窓です。ただし、後半、つまり自社が更新を止めている日数は、前半の窓に上乗せされます。
Q5.Mozillaの毎週の配布で、問題は解決したのですか。 Mozilla自身が、窓を縮める対策の一つとして挙げています。ただし、Mozillaは、新しい版には、少なくとも数日の公開前の試験が必要だとも述べています。窓は、ゼロにはなりません。
Q6.オープンウェイトのモデルは、最先端のモデルと同じ性能ですか。 Epochは、そのようには主張していません。Epochは、攻撃側と防御側のどちらが有利になるかも、主張していません。
Q7.この記事の「日数を数える」方法は、公式の基準ですか。 いいえ。筆者の提案です。三つの資料のどれにも、会社向けの手順は書かれていません。
最後の確認リスト
- パッチ・ギャップを、提供者の窓と、利用者の窓に分けて説明できるか
- Epochの結果を引用するとき、到達点がファイルの読み取りまでだと書いたか
- 約1,000ドルを引用するとき、追加1版あたりの費用で、研究全体は10万ドル超だと併記したか
- 12時間を引用するとき、最短で、上限は48時間だと書いたか
- 日付を引用するとき、EpochとMozillaで食い違うことを書いたか
- Chromeの結果から、安全か危険かの優劣を言っていないか
- 自社の対象ごとに、修正の公開日と適用日の記録があるか
- 19日を、自社の目標値として使っていないか
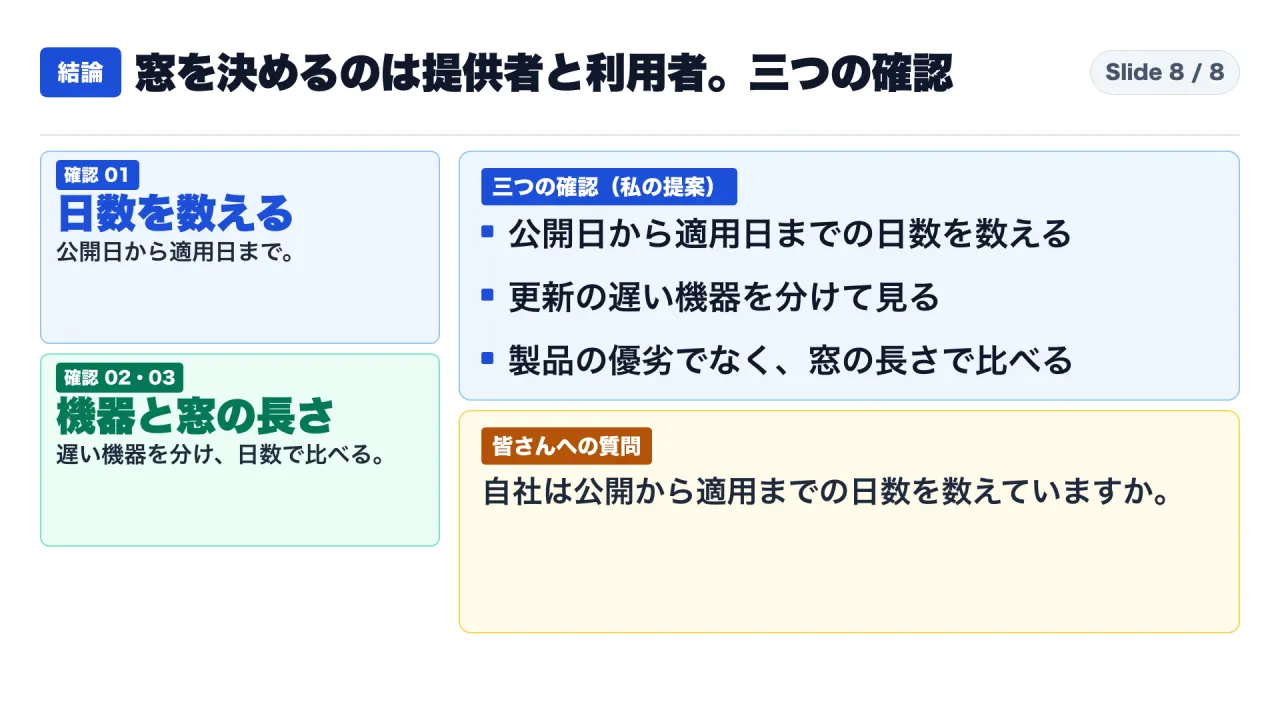
最後に、一つ質問です。自社の機器やソフトで、修正の公開から適用までの日数を、数えたことはありますか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- Epoch AI 報告書(2026年10月29日):https://epoch.ai/publications/open-weight-models-patch-gap
- Mozilla 公式ブログ・パッチ・ギャップ(2026年10月29日):https://blog.mozilla.org/en/firefox/privacy-security/defending-patch-gap/
- Mozilla 公式ブログ・Firefox 150 の修正:https://blog.mozilla.org/en/firefox/privacy-security/ai-security-zero-day-vulnerabilities/
- Anthropic N-day 報告(2026年6月8日):https://www.anthropic.com/research/n-days
- Firefox 156.0 リリースノート:https://www.mozilla.org/en-US/firefox/156.0/releasenotes/
- Firefox 156.0.1 リリースノート:https://www.mozilla.org/en-US/firefox/156.0.1/releasenotes/
- Firefox 157.0 リリースノート:https://www.mozilla.org/en-US/firefox/157.0/releasenotes/
- Firefox 157.0.1 リリースノート:https://www.mozilla.org/en-US/firefox/157.0.1/releasenotes/
- Firefox 158.0 リリースノート:https://www.mozilla.org/en-US/firefox/158.0/releasenotes/
- Firefox 158.0.1 リリースノート:https://www.mozilla.org/en-US/firefox/158.0.1/releasenotes/
- Firefox 159.0 リリースノート:https://www.mozilla.org/en-US/firefox/159.0/releasenotes/