指摘は経営トップに届いたのか ── GMOの2017年の報告書と、2026年11月2日の説明会を読み比べる
YouTubeポッドキャスト本編(動画・音声)はこちら:指摘は経営トップに届いたのか ── GMOの2017年の報告書と、2026年11月2日の説明会を読み比べる
結論:2017年の報告書は、リスクが経営層に報告されなかったと書いています。2026年は、2024年の指摘への対策が不足していたと会社が述べましたが、指摘が経営トップに届いたかは語られていません
結論から書きます。2017年のGMOペイメントゲートウェイの調査報告書は、既存の一部のシステムについて、変更の影響と顧客業務への影響が大きいため、ウェブサイトを作る部品「Apache Struts 2」を使い続けるリスクが経営層に報告されなかったと書いています。2026年11月2日の説明会(公式動画)で、GMOインターネットの山下副社長は、2024年にグループのセキュリティ専門家が本サービスの改善点を指摘していたのは事実で、その対策は「深さと速さの両面で不足」していたと述べました。グループ代表の熊谷正寿氏も、指摘を受けていたのは事実で、「この指摘をサービスの運営において生かすことができませんでした」と述べました。
ただし、その指摘が誰に、どの範囲まで届いたのか、経営トップに届いたのかは、公式の動画にも、ブログにも、同日の開示にも出てきません。会社は、本件発生前の経緯を今後検証すると述べています。ですから、二つの事案を「同じ構図」とも「違う構図」とも断定する根拠は、2026年11月2日の時点の一次資料にありません。この記事が比べるのは、2017年の報告書と、2026年の会社の説明が、指摘されたリスクへの対応の判断をどう書いたか、までです。
この記事の対象読者は、古い業務システムや、止めにくい基盤を預かる情報システム部門・開発・運用の担当者と、そうした先送りの判断を承認する立場の管理職の方です。攻撃手法の専門知識は前提にしません。
読み終えると、次の三つができるようになります。一つ目は、2017年の報告書が、先送りの判断をどの記述で「経営層に報告されなかった」としているのかを、原文に沿って説明すること。二つ目は、2026年のブログと説明会の発言を、会社の説明として、原因調査の結果と分けて読み、語られていないことを区別すること。三つ目は、自分の古いシステムについて、部品と版の一覧、情報の受け取り先、連絡の届き先、暫定策、先送りの承認者の五点を点検することです。
なお、この記事は株式の売買判断を含みません。使う資料は、2017年の東京証券取引所の適時開示(調査報告書を含む)、2026年のブログ、2026年11月2日の説明会の公式動画(字幕は自動生成)、同日の東京証券取引所への開示(役員報酬の減額)、開発元Apacheの告知、IPAの注意喚起の保存版だけです。
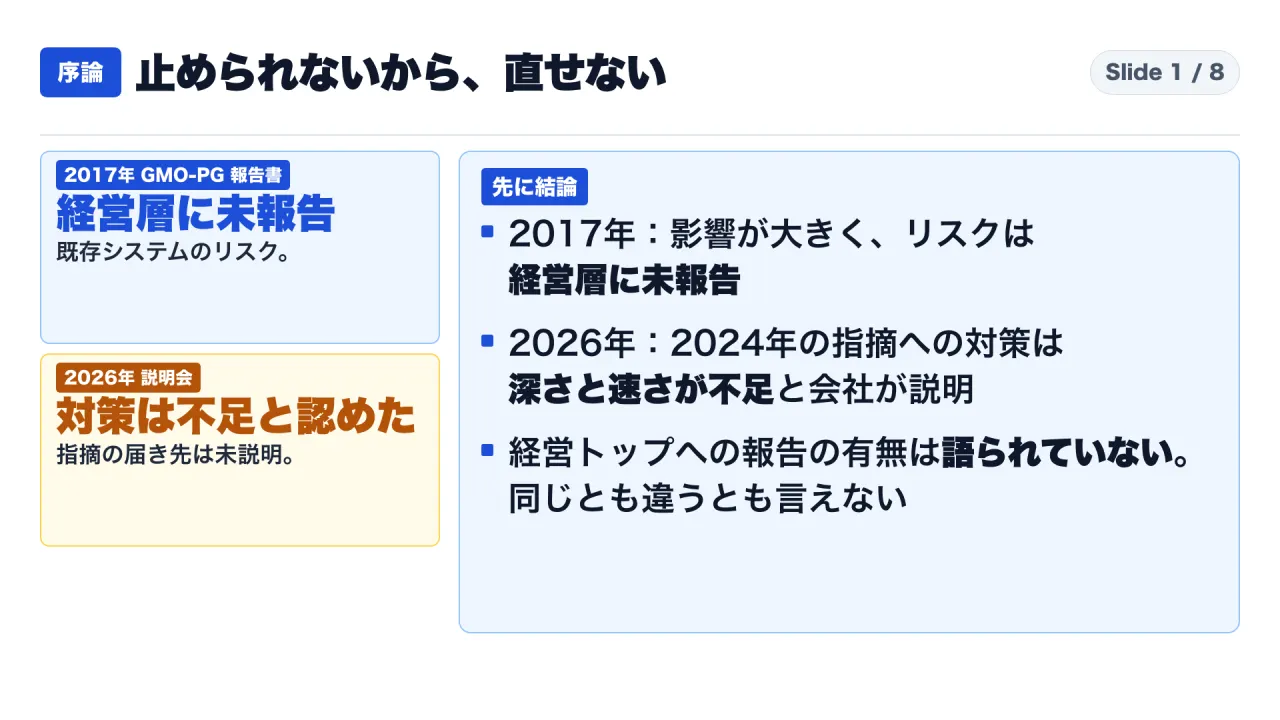
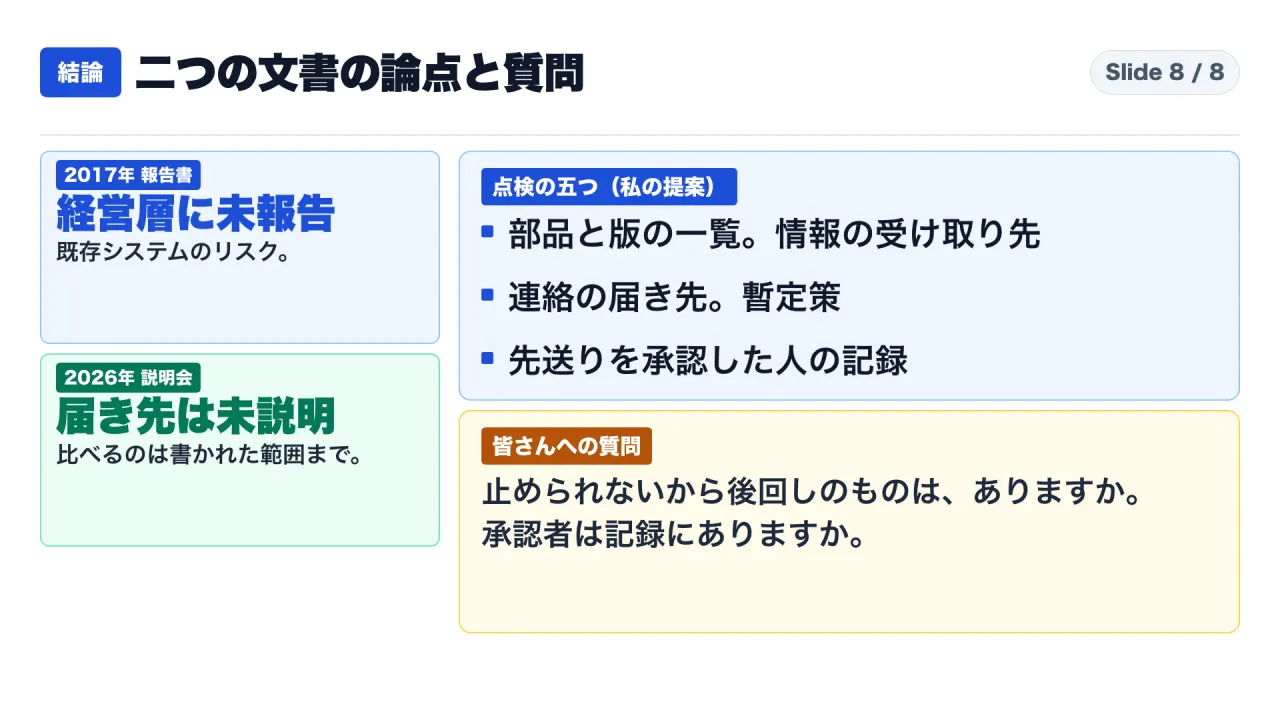
図1は、この記事全体の答えを一枚で示したものです。2017年は「経営層に未報告」、2026年は会社が「対策は不足」と認めた一方で、「届き先は未説明」です。この二つを、順に確かめます。
読み方:本文では「事実」「会社の説明」「自前計算」「筆者の解釈」を分けて書きます
本文の各段落には、必要に応じて四つの札を付けます。
【事実】は、報告書、開示、ブログ、説明会の発言、Apacheの告知に書かれている数字と文章です。【会社の説明】は、2026年のブログや説明会のように、当事者が自分の行動について述べている理由や評価です。第三者の確認や、原因調査の結果を経たものではありません。【自前計算】は、公表された時刻や件数から私が計算した値で、各社の公表値ではありません。算式は本文に書きます。【筆者の解釈】は、資料を読んで私が考えたことで、資料に書かれているわけではありません。
資料の取得方法にも、制約があります。まず、2017年の調査報告書は、東京証券取引所の適時開示に掲載された版(PDF)から引用します。会社サイトにある元のファイル(170501_chousa3769-1.pdf)は、直接取得できませんでした。引用した版は、第三者サイト上に置かれた同名のファイルと、バイト単位で一致することを確認しています。会社サイトにある別のファイル(IR開示の添付)とは、本文が一致します。
次に、報告書の時系列表、初報の件数の表、IPAの更新履歴の行、ブログの署名と日付の行、役員報酬の開示の表は、取得した本文では行やセルが分かれていました。そのため、これらは行を読み取って手で確認しています。さらに、2026年のブログは、2026年11月3日に取得した頁の日付表示が2026年11月2日で、経緯欄の見出しは「2026年11月2日(月)19:30 更新」でした。10月31日に取得した版の日付表示は10月30日で、本文の文面は同じです。当初の公開日は頁から確認できませんでした。最後に、説明会の動画は、公式の字幕が自動生成で、固有名詞や助詞に誤りがあります。字幕から読める範囲で、ほかの発言や開示と矛盾しない部分だけを使います。
図2のとおり、読み方の約束は三つです。会社を区別すること、会社の説明と調査結果を分けること、比べるのは文書と発言に書かれたことだけにすること。この記事は、この三つを守って書いています。
背景:この記事で使う言葉を先にそろえます
2017年の文書の主体。 2017年の文書は、GMOペイメントゲートウェイ株式会社(以下、GMO-PG)の開示と、同社の再発防止委員会がまとめた調査報告書です。東京都の都税の支払いサイトと、住宅金融支援機構の保険特約料の支払いサイトで、第三者による不正アクセスがあり、カード情報などが不正に取得された事案を扱っています。
2026年の文書の主体。 2026年の文書は、GMOインターネットグループ代表の熊谷正寿氏のブログと、同グループが2026年11月2日に開いた説明会の公式動画です。説明会では、グループ会社のGMOインターネット株式会社の山下浩史副社長が経緯を、GMOインターネットグループの安田昌史取締役(CFO)がガバナンスと役員報酬を、熊谷氏が所感を述べました。補償の主体として書かれているのは、GMOインターネット株式会社です。2017年の文書とは、会社も、書き手も、事案も別です。混同しないでください。
Apache Struts 2。 ウェブサイトやウェブサービスを作るときに使う部品(フレームワーク)の名前です。2017年の事案では、この部品の弱点「S2-045」が使われました。報告書は、この弱点を「リモートから任意のコマンドを実行可能である脆弱性」と書いています。
可用性。 サービスを止めずに使い続けられる状態のことです。ブログが使っている言葉です。
WAF。 2017年3月10日の初報は、「Webサイト、およびその上で動作するWebアプリケーションを狙った攻撃を防御するセキュリティ対策システム」と説明しています。ファイアウォールの一種で、特定の不正な通信を遮断する仕組みです。
経営層への報告。 報告書は、現場の担当者が気づいたリスクを、経営の判断ができる人に上げることを「エスカレーション」と書いています。この記事では、「経営層に報告する」と言い換えます。
第1章:2017年の経過。公表から最初の攻撃まで約30時間、全システムの停止は認識の約6時間後です
弱点が公表されてから、最初の攻撃まで
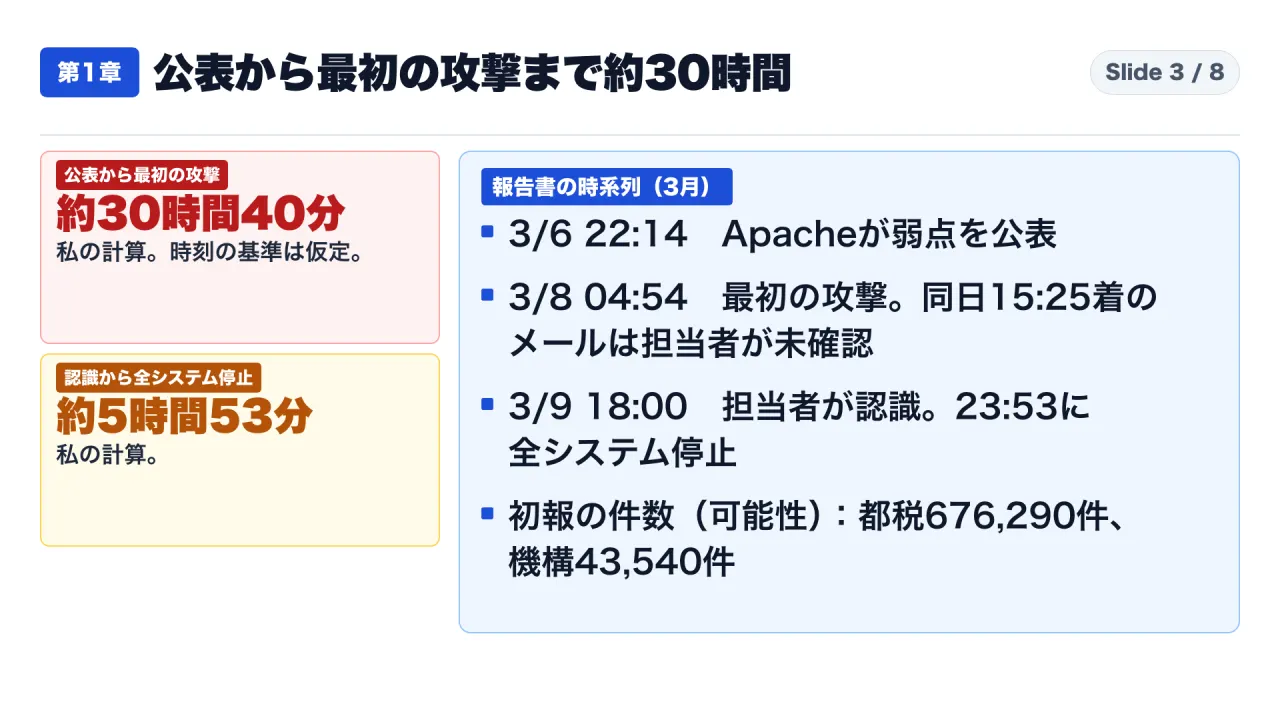
【事実】報告書の時系列表によると、開発元のApacheが弱点を公表したのは、3月6日の22時14分です。公表時点の最大深刻度はHighで、のちに3月20日の5時59分にCriticalへ変更されました。攻撃コードがGitHubで公開されたのは、3月7日の15時21分です。最初の攻撃は、3月8日の4時54分に、保険特約料の支払いサイトへ始まり、4時57分にバックドアプログラムが置かれました。
【自前計算】この3つの時刻から、次の間隔が出ます。時刻の基準(時差)は、報告書に明記がありません。同じ基準と仮定した値で、報告書の値ではありません。
| 区間 | 計算 | 結果 |
|---|---|---|
| 公表から最初の攻撃 | 3/6 22:14 から 3/8 04:54 | 約30時間40分 |
| 攻撃コード公開から最初の攻撃 | 3/7 15:21 から 3/8 04:54 | 約13時間33分 |
| 外部メール受信から担当者の認識 | 3/8 15:25 から 3/9 18:00 | 約26時間35分 |
| 認識から全システム停止 | 3/9 18:00 から 3/9 23:53 | 約5時間53分 |
3月8日:メールは届いていたが、確認されていなかった
【事実】3月8日の15時25分に、GMO-PGは外部のセキュリティ情報提供サービスから、この弱点の情報をメールで受信していました。報告書は、セキュリティ担当者が内容を確認しておらず、本件脆弱性情報の重要性を即座に認識できなかったと書いています。メールには危険度を示す表示がなく、Apacheの脆弱性情報の発信から2日間の遅れがあったとも書いています。
【事実】同じ日の10時43分には、JPCERTが早期警戒情報を出していました。報告書の時系列表には、「この時点では、未加入」と注記があります。
【事実】18時20分に、アプリケーション例外の発生を検知し、不正アタックと判断して、ファイアウォールで攻撃元のIPアドレスからの通信を遮断しました。報告書は、それでも不正アクセス自体は同日の23時53分まで続いたと書いています。
【筆者の解釈】ここで注目したいのは、「確認していなかった」という書き方です。報告書は、対応が遅れた、とは書いていません。メールを確認していなかった、と書いています。これは、判断の先送りではなく、判断の材料が、判断する人の手元に届いていなかったことを示します。この記事の主題である「先送り」とは、別の種類の問題です。
3月9日:認識と、全システムの停止
【事実】セキュリティ担当者が、Apache Struts 2の脆弱性の詳細情報を認識したのは、3月9日の18時です。時系列表では、IPAの注意喚起を把握した時刻です。IPAの注意喚起は、Wayback保存版の更新履歴に「2017年3月8日 掲載」とあります。
【事実】その後、21時56分にWAFによる遮断を実施し、22時40分に緊急対策本部を設置しました。23時53分には、Apache Struts 2が稼動しているシステムを全て停止し、ネットワーク未接続状態にあったバックアップシステムへ切り替えました。パッチの適用は、3月10日の0時30分で、適用先はそのバックアップシステムです。
【事実】報告書は、この初動を、一定程度評価しています。緊急対策本部を速やかに設置したことは重要な判断であったと評価できる、と書き、関係者への報告から公表までについても、時間的な遅滞はなかったと評価できる、と書いています。
3月10日:公表と、初報の件数
【事実】3月10日の18時22分に、会社は事案を公表し、適時開示を行いました。同日の初報は、不正アクセスされた可能性のある件数を、東京都の都税の支払いサイトで676,290件(うちカード番号と有効期限が61,661件、メールアドレスを加えたものが614,629件)、住宅金融支援機構の保険特約料の支払いサイトで43,540件としています。いずれも「流出した可能性」の件数で、確定値ではありません。この記事では、4月以降の確定件数は、一次資料を取得できなかったため使いません。
【事実】5月1日の開示は、現時点では不正に取得されたクレジットカード情報の不正利用は確認されていない、と書いています。
この章の筆者の解釈
【筆者の解釈】この経過から、私が読み取るのは一点です。報告書が「影響が大きい」と書いた既存システムを、会社は3月9日の夜に、全部止めて、バックアップへ切り替えています。止める手段は、この夜には実行できました。一方、事前に止める手順があったのか、止めるかどうかを誰がいつ決めたのかは、報告書の時系列からは分かりません。次の章で、報告書が先送りの理由をどう書いたかを見ます。
第2章:報告書が挙げた先送りの理由。認証はあった。ただし既存システムの変更は影響が大きく、リスクは経営層に報告されませんでした
認証はあった。ただし体制は「奏功しなかった」
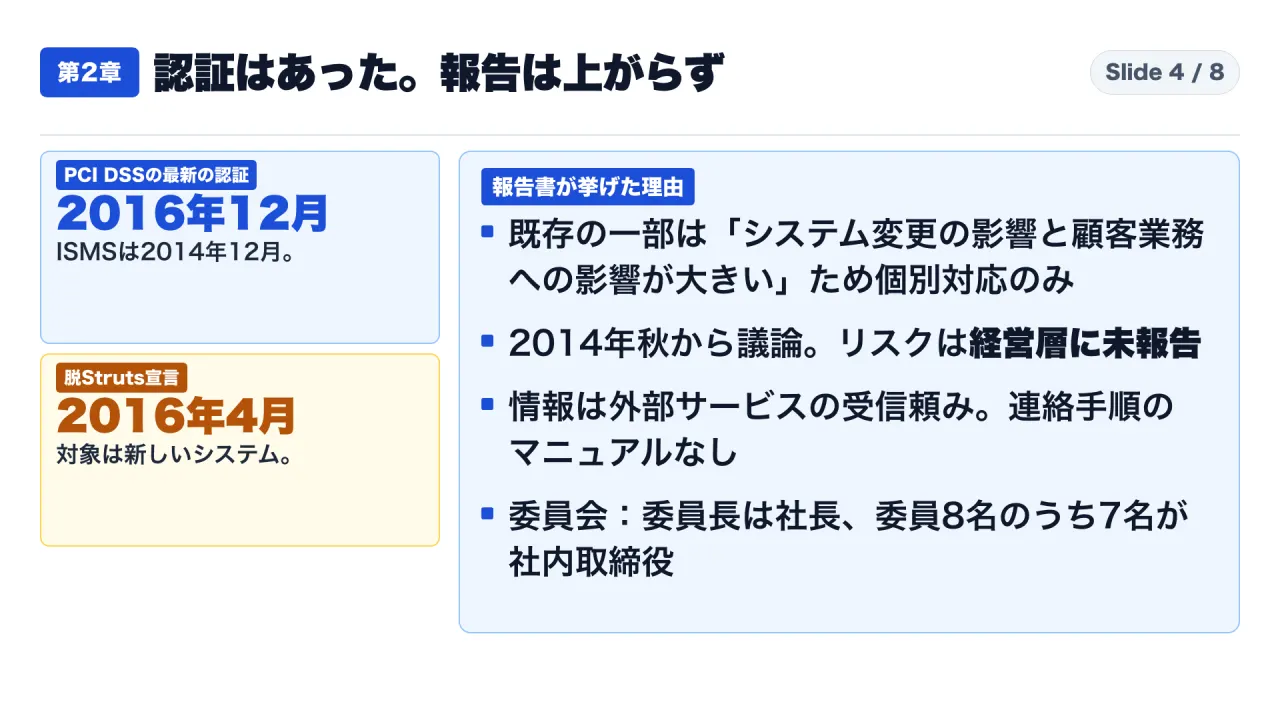
【事実】報告書は、まず認証の状況を書いています。ISMS認証の最新は2014年12月、PCI DSS認証の最新は2016年12月、プライバシーマークの最新は2015年9月です。そのうえで、この体制は、Apache Struts 2の未知の脆弱性を突いたゼロデイ攻撃に対しては、奏功しなかったという事案である、と総括しています。
【筆者の解釈】「ゼロデイ」は、報告書の言葉です。同じ報告書の時系列では、弱点の公表(3月6日22時14分)が、最初の攻撃(3月8日4時54分)より、約30時間40分前です。この記事は、ゼロデイという分類の当否を判断しません。ただし、公表から攻撃までの時間は、事実として示しておきます。
脱Struts宣言と、既存システム
【事実】報告書によると、GMO-PGは2016年4月に、Apache Struts 2の使用を停止する「脱Struts宣言」をし、以降の新規のシステムでは使用を取りやめました。一方、既存の一部のシステムについては、システム変更の影響と顧客業務への影響が大きいことから、Apache Struts 2の都度アップデート等の個別対応に留めていました。報告書は、その最中に攻撃を受けてしまったという不運な面も否定できない、とも書いています。
【筆者の解釈】この記事の見出しの「止められない」は、私の要約です。報告書の言葉は、「システム変更の影響と顧客業務への影響が大きい」です。止められない、と言い切る記述は、報告書にありません。
2014年秋からの議論と、報告されなかったリスク
【事実】報告書は、2013年から2014年ごろにかけて、Apache Struts 2の脆弱性をついた不正アクセスによる事故が各地で多数発生していたと書いています。それでも、弱点の情報が出されるたびに対応し、不正アクセスを防止してきたという実績から、積極的に使用を停止して他のソフトウェアを採用するには至らなかったとあります。
【事実】その後、2014年秋ごろから、セキュリティ担当者と開発担当者の間で、リスクの重大性から使用の停止が検討され、議論が行われるようになりました。ただし、使用を取りやめて既存のシステムを変更することは、顧客等の関係者に与える影響が大きいため、既存システムにおけるApache Struts 2の使用のリスクが経営層にエスカレーションされることはなかった、と書いています。
【事実】報告書の評価は明確です。GMO-PGにおけるApache Struts 2の脆弱性に関するリスクの認識は不十分であり、この点について、社内におけるより慎重な議論が必要であった、と書いています。
【筆者の解釈】ここが、この記事の中心です。議論はあった。担当者は、リスクの重大性を認識していた。それでも、変更の影響が大きいことが、経営層に報告しない理由になった。報告書は、この流れを、記述として残しています。
情報の入り口と、手順書
【事実】報告書は、脆弱性の情報を集める手段が、外部のセキュリティ情報提供サービス等からの情報受領に限られていたと書いています。また、対応手順は規程としてあったものの、チェックリスト、フロー、連絡先一覧のように、情報を上に伝える手続について、実務担当者が依拠できる詳細で具体的なマニュアルが存在しなかった、としています。
【事実】報告書は、脆弱性の情報について、特にオープンソースソフトウェアのApache Struts 2を使う場合は、開発元の提供している情報を収集して、その情報をもとに自社内でセキュリティ対策を行うべきだった、と書いています。
リスク管理の体制と、個人の裁量
【事実】報告書は、リスク管理委員会が毎年一度しか開催されておらず、平時からのリスクの監視や、変動に伴う速やかな対応がなされていなかったと書いています。また、委員長が、情報セキュリティ委員会の委員長とシステム本部長を兼ねていたため、本来あるべき牽制機能が働きにくかったとしています。「大規模の脆弱性発覚」というリスクは、本来、看過できない重大なリスクだったと考えられるものの、経営管理の上流での検討が十分になされないまま、現場サイドの判断によって重大リスクから漏れてしまっていた、と書いています。
【事実】報告書は、コーポレートカルチャーについても触れています。個人の能力を高く評価し、一定の判断裁量や決定権限を与えている。これは、現場の意思決定のスピードを速めるメリットもあるが、現場担当者等による一次的な初期判断の失敗が、最終的に経営リスクに及ぶ事態を招く可能性がある、という書き方です。
【事実】さらに報告書は、システム開発に伴う開発体力不足や、納入日・サービス開始日までの遅延リスクなど、会社の目前の利益に直結するリスクに関心が集中し、長期的な視点でのセキュリティ教育や啓蒙活動が疎かになった結果、多様で不変なリスクへの対応が不十分となっていた可能性がある、と書いています。報告書自身が「可能性がある」と書いている点に、注意してください。
再発防止策のうち、先送りに関わるもの
【事実】報告書の再発防止策には、先送りに直接関わるものが二つあります。一つは、ソフトウェアの選定基準を明確にしたうえで、その基準に照らして使用が不適切と評価されるソフトウェアが既存システムに使われている場合は、速やかに使用の停止を検討すること。もう一つは、会社全体に影響を与えるリスク判断を、現場の特定の社員に限定して行わせることは、相当かつ過大なリスクを伴うため、少なくとも判断の過程で、取締役会か業務担当取締役への報告と承認を経ることとする、というものです。技術面では、既存のStruts 2を廃止する対応も挙げています。
報告書の作り手を確認する
【事実】調査したのは、2017年3月14日の臨時取締役会で設置が決まった再発防止委員会です。構成は、委員長が代表取締役社長、委員が取締役副社長2名、専務取締役1名、取締役3名と、外部の弁護士1名です。委員8名のうち7名が社内の取締役で、外部の委員は弁護士1名です。ほかに、専門家アドバイザーが3名(弁護士、大学教授、フォレンジック会社のコンサルタント)います。報告書は、第2から第6までを、外部の専門家アドバイザーからの報告によるものと書いています。
【事実】また報告書は、調査期間を2017年3月14日から4月30日までとし、インタビュー、社内規程等の文書の確認、各種ログの調査、実地の技術調査を行ったと書いています。上記の期間内に開示された情報の範囲内で、その情報の真正と正確性を前提として作成した、という断りもあります。
【筆者の解釈】この報告書は、社外の人だけで構成された第三者委員会の報告書ではありません。そのうえで、経営層に報告されなかったという、会社にとって都合のよくない記述が、会社の開示に添付されています。報告書の限界と、記述の価値の両方を、頭に置いて読む必要があります。
第3章:2026年のブログと11月2日の説明会。会社は指摘と対策の不足を認めています。指摘が誰まで届いたかは、語られていません
取得した資料について
【事実】読んだ資料は三つです。一つ目は、GMOインターネットグループ代表、熊谷正寿氏のブログ。二つ目は、2026年11月2日の説明会の公式動画。三つ目は、同日の東京証券取引所への開示「役員報酬の減額に関するお知らせ」です。ブログは、2026年11月3日に取得した頁の日付表示が2026年11月2日で、経緯欄の見出しは「2026年11月2日(月)19:30 更新」でした。10月31日に取得した版では、日付表示は2026年10月30日、経緯欄の見出しは10月29日20時50分の更新でした。本文の文面は、二つの版で同じです。当初の公開日は、頁から確認できませんでした。
事前の指摘と、現場の対応(ブログ)
【会社の説明】ブログは、「言い訳ではなく、事実としてお話しいたします」と前置きして、こう書いています。「本サービスのセキュリティに関しても、社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されておりました。現場チームもその指摘を受け止め、対策を進めておりました。」
優先順位の説明(ブログ)
【会社の説明】そのうえで、ブログは次のように書いています。「サービスの可用性への影響や他の対処事項との優先順位を考慮しながら慎重に対応を進めた結果としてその対応の深度とスピードが十分ではなく、攻撃者にその間隙を突かれてしまいました。」
【筆者の解釈】この文を、正確に読みます。書かれているのは、可用性への影響や、他の対処事項との優先順位を考慮した、ということです。「可用性を優先した」とは書かれていません。また、結果として、深度とスピードが十分ではなかった、とも書いています。何を、いつまでに、どこまで直す予定だったのか、優先順位を誰が決めたのかは、書かれていません。
ブログに書かれていないこと
【事実】ブログ全文を通読して、次の記述がないことを確認しました。侵入経路、悪用された弱点の種類、先送りされた具体的な対策の中身、優先順位を決めた人と時点です。確認できた範囲では、どれも書かれていません。ブログは別の文脈で、PHPの重大な脆弱性が悪用された最近の例に触れていますが、今回の侵入に使われた弱点とは書いていません。以上は「ないことの確認」で、ブログが今後、別の頁や別の文書で触れる可能性までは否定できません。 このうち一部は、説明会で語られました。次の節で読みます。
ブログが挙げる今後の取り組み
【会社の説明】ブログは、今後の取り組みとして、代替環境の6か月間の無償提供、システム基盤の抜本的刷新、そして外部専門家を交えた徹底的な原因究明と再発防止を挙げています。また、お客様への補償対応、代替環境の提供、システムの刷新等にかかる費用は、すべて自社の責任において引き受ける、と書いています。補償や見舞金の中身は、この記事では扱いません。
【事実】ブログの経緯欄の最初の記録は、10月21日の4時の、本サービスの停止と、不正アクセスの第1報です。この記事は、事前に止めるかどうかの判断があったのかを、この記録から推測しません。
説明会で語られたこと
【事実】説明会の公式動画は、GMOインターネットグループの公式チャンネルが公開したものです。内容は、お詫び、経緯とガバナンスの説明、役員報酬、熊谷氏の所感までで、質疑応答は含まれていません。字幕は自動生成で、固有名詞や助詞に誤りがあります(たとえば「窃取」が「摂取」、「マルウェア」が「丸ウェア」と出ます)。この記事は、字幕の意味が通り、ほかの発言や開示と矛盾しない範囲だけを使います。
経緯(山下副社長の説明)
【事実】山下副社長は、「現時点で確認できている事実」として、次の経緯を説明しました。8月5日、犯人はお客様環境のリモートデスクトップの仮想サーバーに侵入し、管理者アカウントを窃取しました。8月17日、その管理者権限を悪用して、会社の管理サーバーに侵入しました。9月20日から10月14日にかけて、管理サーバーを経由して、お客様の仮想サーバーにマルウェアが配布されました。対象となり得た台数は、最大で26,739台の仮想マシンです。会社が確認できたのは、お客様からの問い合わせを受けて調査した10月20日で、「その間気づくことができませんでした」と述べました。
【自前計算】最初の侵入から確認までは、8月5日から10月20日まで、76日です。算式は、8月5日から8月31日までが26日、9月が30日、10月1日から20日までが20日で、26 + 30 + 20 = 76日です。各社の公表値ではありません。
【事実】最初にお客様の環境へ入った方法は、「同等の攻撃を招く恐れと捜査への影響」を理由に、説明されませんでした。山下副社長は、「なぜ気づけなかったのか、何が原因で何が不足していたか、今後検証してまいります」とも述べました。
ドライブ共有(山下副社長の説明)
【事実】山下副社長は、「犯人はリモートデスクトップのドライブ共有の機能を悪用し、接続元のお客様のパソコンのファイルを窃取した可能性があります」と述べました。この機能は、当初、お客様の利便性を考えて設定をオンにしていましたが、現在のセキュリティリスクの中で設定変更に至らなかったことを、深く受け止めていると述べています。断定ではなく、可能性です。
2024年の指摘と、対策の評価
【事実】山下副社長は、2024年に、グループのセキュリティ会社(GMOサイバーセキュリティ by イエラエ)の専門家が本サービスの改善点を指摘していたのは事実だと述べました。2024年4月24日に診断結果の報告会とエンジニア同士の詳細説明会を行い、4月26日から5月20日にかけて緊急の対応を4回行い、対策を実施しました。そのうえで、「その対策は十分ではございませんでした。深さと速さの両面で不足しておりました」と述べ、「当時のリスク分析で何が不足していたのかは今後検証してまいります」とも述べました。なお、字幕は「緊急面を4回」と出ます。「緊急会議」か「緊急メンテナンス」の聞き取り違いの可能性があり、確定できないため、この記事は「緊急の対応」と書いています。
【事実】熊谷氏も、冒頭で、専門家からシステム上の課題の指摘を受けていたのは事実だと述べました。そのうえで、「この指摘をサービスの運営において生かすことができませんでした」と述べています。
語られなかったこと
【事実】字幕の全文を通読して、次の発言がないことを確認しました。指摘の報告が、誰に、どの範囲まで届いたのか。経営トップに届いたのか。優先順位を、誰が、どの時点で決めたのか。2017年の事案への言及。いずれも、動画には出てきません。ブログにも、書かれていません。自動字幕の表記ゆれで見落とす可能性が残るため、確度は中です。動画に含まれない質疑応答の内容は、この記事では扱いません。
役員報酬の減額と、検証の予定
【事実】同日の東京証券取引所への開示によると、役員4名の月額報酬を減額します。熊谷氏が30%、GMOインターネット社長の伊藤正氏が25%、山下浩史氏が20%、児玉公宏氏が20%で、いずれも3か月、2026年12月支給分から実施します。開示は、「本件発生前の経緯等につきましては、今後検証を行ってまいります」と書き、今回の減額は「現時点における評価に基づくもの」で、検証の結果を踏まえて、改めて経営責任のあり方を検討する、と書いています。説明会でも、安田氏は、これまでの取り組みの有効性を、グループとしての関与のあり方も含めて検証を進めていると述べました。
二つの資料を並べて
【筆者の解釈】二つの資料を並べて、言えることは二つです。一つ目は、どちらにも、事前にリスクを知らせる動きがあったことです。2017年の報告書は、2014年の秋ごろからセキュリティ担当と開発担当の間で使用の停止が議論されていたと書いています。2026年は、2024年に専門家の指摘があったと、会社が述べています。二つ目は、対応が足りなかった理由の書き方です。2017年の報告書は「システム変更の影響と顧客業務への影響が大きい」、2026年のブログは「可用性への影響や他の対処事項との優先順位」です。説明会は、理由ではなく、対策が深さと速さの両面で不足していたという評価を述べました。
【筆者の解釈】違いも、はっきりしています。2017年の報告書は、リスクが経営層に報告されなかったことを、調査の結果として書きました。2026年は、報告がどこまで届いたのかを、公式の説明が述べていません。ですから、2026年11月2日の時点では、「同じ構図」とも「違う構図」とも言えません。性質も違います。2017年の文書は、再発防止委員会が、インタビューやログの調査を経てまとめた報告書です。2026年の資料は、会社の代表と幹部が述べた説明で、原因調査の結果ではありません。
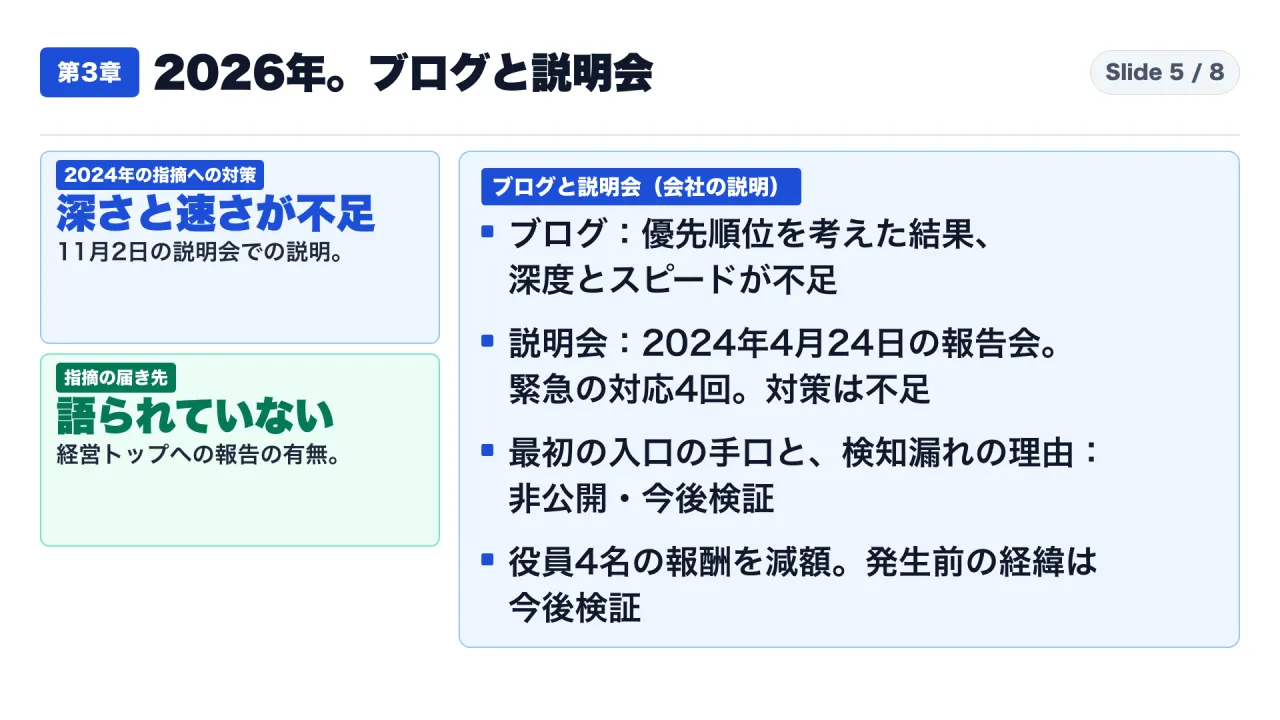
筆者の解釈:指摘されたリスクの判断が、どこまで上に届いたか
【筆者の解釈】二つの資料に共通して見える論点は、指摘されたリスクの判断が、どこまで上に届いたか、です。2017年の報告書は、リスクが経営層に報告されなかったと書いています。2026年は、会社が、2024年の指摘とその対策の不足を認めました。ただし、経営トップに届いていたのか、優先順位を誰が決めたのかは、ブログからも、説明会の動画からも分かりません。会社は、発生前の経緯を今後検証すると述べています。
【筆者の解釈】もう一つ、報告書の記述から読み取れることがあります。先送りは、一回の大きな決断で起きたというより、「個別対応でしのげている」という実績が積み上がる中で、見直しの機会が来なかったことで起きた、という読み方です。報告書は、弱点が出るたびに対応し、不正アクセスを防止してきた実績から使用の停止に至らなかった、と書いています。うまくいっている間は、見直す理由が見つかりにくいのだと思います。ただしこれは私の読みで、報告書が因果として書いているわけではありません。
実務:古いシステムで、今日確認できる五つの点検(筆者の提案)
ここからは、事実ではなく私の提案です。2017年の報告書と、開発元の告知から、皆さんの古いシステムで確認できることを、五つに整理します。
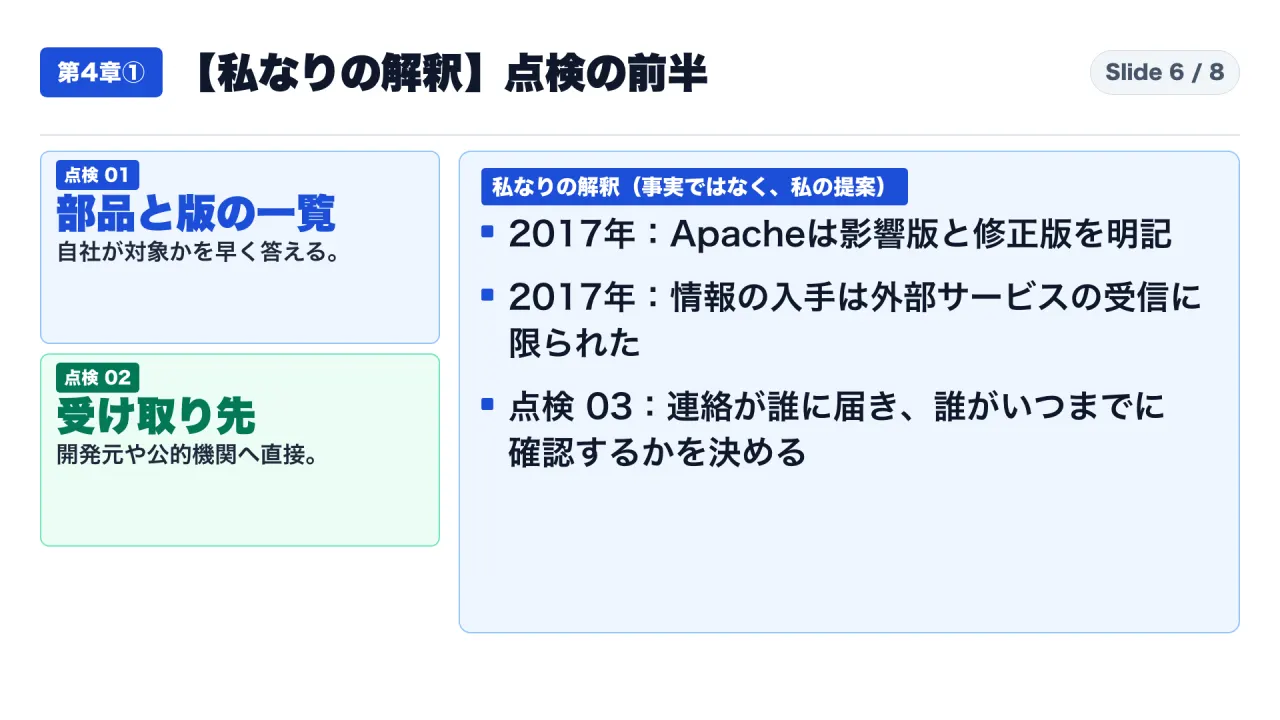
点検1:使っている部品と版の一覧を、すぐ見られる状態にする
【事実】2017年のApacheの告知は、影響を受けるソフトウェアを「Struts 2.3.5からStruts 2.3.31、Struts 2.5からStruts 2.5.10」と書き、推奨対応として、Struts 2.3.32またはStruts 2.5.10.1への更新を挙げています。
【筆者の提案】一覧があれば、「自社は対象か」を早く答えられます。一覧は、システムごとに、部品の名前、使っている版、担当者を並べた表で足ります。作るのに、特別な道具は要りません。まず止めにくいシステムから始めてください。
点検2:公式の脆弱性情報の受け取り先を、直接つなぐ
【事実】2017年のGMO-PGは、脆弱性の情報を集める手段が、外部のセキュリティ情報提供サービス等からの受領に限られていました。報告書は、開発元が提供する情報を集め、それをもとに自社で対策すべきだった、と書いています。
【筆者の提案】使っている部品の開発元と、公的機関(国内ならJPCERT/CCやIPAなど)の通知を、直接受け取る設定になっているか確認してください。仲介するサービスだけに頼ると、2017年の報告書が書いたように、通知が2日遅れることがあります。
点検3:連絡が誰に届くのかを、決める
【事実】2017年は、3月8日の15時25分に届いたメールを、担当者が確認していませんでした。メールには危険度の表示もありませんでした。報告書の再発防止策は、チェックリスト、フロー、連絡先一覧のマニュアルを作ることでした。
【筆者の提案】届き先が一人の個人の受信箱になっていないか、その人が休みのときに誰が見るのかを確認してください。危険度が書かれていない連絡でも、誰が、いつまでに、何を確認するかを、先に決めておきます。
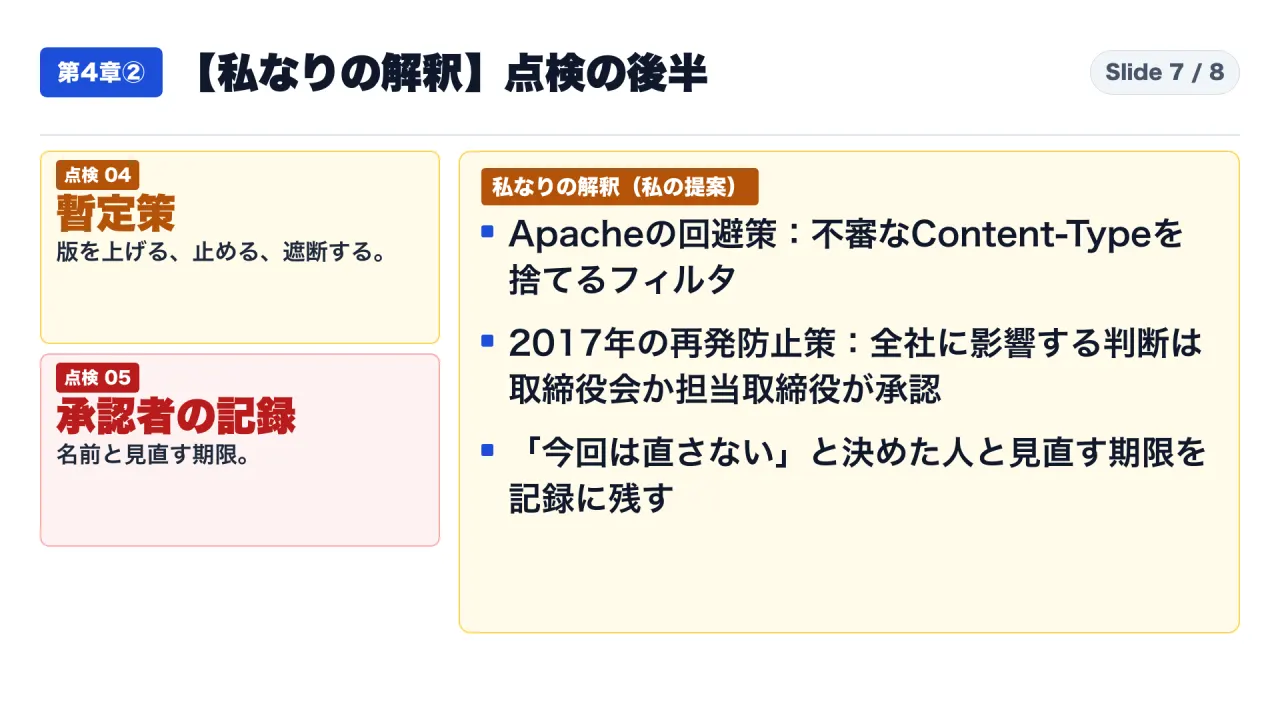
点検4:すぐに版を上げられないときの、暫定策を先に決めておく
【事実】2017年のApacheの告知は、回避策として、Content-Typeを検証し、不審な値のリクエストを捨てるフィルタ(Servlet filter)の追加を挙げています。GMO-PGは、攻撃を認識した3月9日の夜に、WAFでの遮断を実施しました。
【筆者の提案】版を上げる、システムを止める、通信を遮断する。このうち、どれを、何時間以内に実行するのかを、事前に決めておきます。決めておけば、止められないから版を上げられない、という理由で、何も手を打たない状態を避けられます。
点検5:先送りを、誰が承認したのかを記録に残す
【事実】2017年の報告書の再発防止策は、会社全体に影響するリスクの判断を現場の特定の社員に限定することは相当かつ過大なリスクを伴うため、少なくとも、取締役会か業務担当取締役への報告と承認を経ることとしています。
【筆者の提案】「今回は直さない」と決めた人の名前と、見直す期限が、記録にあるかを確認してください。記録がなければ、先送りは、誰も決めていないのに続いている状態です。期限が切れた先送りは、承認を取り直します。
五つとも、新しい技術は要りません。必要なのは、先送りの判断を、現場だけで閉じないことです。ただしこれは、2017年の報告書が書いた再発防止策への、私の読みです。
比較条件と限界:この記事で言えないこと
この記事には、言えないことが八つあります。先に並べておきます。
一つ目。2026年の最初の侵入口の手口、検知できなかった理由、2024年の対策で不足していたもの、指摘の届き先は、会社が今後検証すると述べているか、語られていないため、断定していません。原因は、調査結果が出るまで断定できません。
二つ目。2017年のGMO-PGと、2026年のGMOインターネットグループは、別の会社です。文書の性質も、報告書と、ブログ・説明会で違います。
三つ目。「止められない」は、私の要約です。報告書の言葉は、変更の影響が大きい、です。
四つ目。時刻の間隔は、報告書の時刻から私が計算した値で、時刻の基準は同じと仮定しています。
五つ目。報告書は、東京証券取引所の開示に掲載された版から引用しています。会社サイトの元のファイルは取得できていません。
六つ目。初報の件数は、流出した可能性のある数です。4月以降の確定件数は、一次資料を取得できていないため使っていません。
七つ目。株価や業績への影響、売買の判断は扱いません。
八つ目。説明会の字幕は自動生成で、固有名詞や助詞に誤りがあります。動画に質疑応答は含まれておらず、質疑の内容は扱っていません。「緊急の対応」は、字幕の「緊急面」の意味が確定しないための書き方です。
結論と質問:共通して見える論点は、指摘されたリスクの判断が、どこまで上に届いたか。2026年は、経営トップに届いたかが語られていません
まとめます。2017年の報告書は、既存システムの変更は影響が大きいため、Struts 2の使用のリスクが、経営層に報告されなかったと書いています。2026年11月2日の説明会で、会社は、2024年の専門家の指摘への対策は、深さと速さの両面で不足していたと述べました。ただし、その指摘が経営トップに届いたのかは、語られていません。会社は、発生前の経緯を今後検証すると述べています。比べられるのは、書かれた範囲までです。
よくある疑問と読み違い
Q1. 2017年と2026年は、同じ原因の事案ですか。 一次資料からは言えません。2017年は、Apache Struts 2の弱点を突かれた事案で、報告書が原因を書いています。2026年は、最初の侵入口の手口が非公開で、検知できなかった理由と、2024年の対策で不足していたものは、今後検証するとされています。
Q2. ブログは「サービスを止めるべきだった」と書いているのですか。 そう読める記述は、ブログにありません。書かれているのは、可用性への影響や他の対処事項との優先順位を考慮して慎重に対応を進めた結果、深度とスピードが十分ではなかった、という説明です。
Q3. 報告書は、第三者委員会の報告書ですか。 いいえ。委員長は代表取締役社長で、委員8名のうち7名が社内の取締役、外部の委員は弁護士1名です。専門家アドバイザーは外部の3名です。
Q4. 報告書は「認証への過信」を書いていますか。 書いていません。報告書が書いているのは、認証を取得した体制が、未知の脆弱性を突いたゼロデイ攻撃には奏功しなかった、ということです。「過信」は、報告書の言葉ではありません。
Q5. パッチを当てたのは、本番のシステムですか。 報告書の時系列表では、3月10日0時30分のパッチ適用は、停止後に切り替えたバックアップシステムに対するものです。
Q6. 停止して直すほうが、よかったのですか。 この記事は、その判断を評価していません。資料から言えるのは、2017年の会社が、攻撃を認識した夜に既存システムを全て停止してバックアップへ切り替えたこと、報告書がその初動を一定程度評価していることです。事前に止める判断が妥当だったかは、サービスの性質や顧客への影響によって変わり、一般論では決められません。
Q7. 経営トップは、2024年の指摘を知っていたのですか。 一次資料からは言えません。熊谷氏は、冒頭で、指摘を受けていたのは事実だと述べましたが、いつ、どのように知ったのかは述べていません。山下副社長は、2024年4月24日に報告会と詳細説明会を行ったと述べましたが、誰が参加したのかは述べていません。
最後の確認リスト
- 使っている部品と版の一覧が、すぐ見られる状態にあるか
- 開発元や公的機関の脆弱性情報を、直接受け取っているか
- 連絡の届き先が、一人の個人になっていないか。不在時の代わりは決まっているか
- 版を上げられないときの暫定策(版を上げる、止める、遮断する)と、実行までの時間が決まっているか
- 先送りを承認した人の名前と、見直す期限が、記録にあるか
- 先送りの理由を、「影響が大きい」「優先順位」の一言で終わらせず、何を、いつまでに、誰が決めるかまで書いたか
最後に、一つ質問です。皆さんの職場に、止められないから後回しになっているものは、ありますか。その先送りを承認した人は、記録に残っていますか。コメントで教えてください。
公開直前の再確認:2026年11月3日、公開直前に、説明会の公式動画の概要欄、熊谷氏のブログ、東京証券取引所への開示、GMOグループの発表一覧を再取得し、この記事で使った内容に変更がないことを確認しました。
YouTube本編:https://youtu.be/c8tXjReLTwU
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- GMOペイメントゲートウェイ 調査報告書(2017年4月30日付、東京証券取引所の適時開示掲載版):https://www2.jpx.co.jp/disc/37690/140120170501456597.pdf
- GMOペイメントゲートウェイ 不正アクセスに関するご報告と情報流出のお詫び(2017年3月10日):https://www2.jpx.co.jp/disc/37690/140120170310417212.pdf
- GMOペイメントゲートウェイ 再発防止委員会の設置について(2017年3月14日):https://www2.jpx.co.jp/disc/37690/140120170314419606.pdf
- 熊谷正寿氏のブログ(2026年11月3日取得、日付表示2026年11月2日):https://www.kumagai.com/index.php?eid=19600
- Apache Struts S2-045 告知:https://cwiki.apache.org/confluence/display/WW/S2-045
- IPA 注意喚起(Wayback保存版):https://web.archive.org/web/2017/https://www.ipa.go.jp/security/ciadr/vul/20170308-struts.html
- GMOインターネットグループ 「お名前.com デスクトップクラウド」不正アクセスに関する説明会(2026年11月2日、公式YouTube、字幕は自動生成):https://www.youtube.com/watch?v=lyWJ3cieMPI
- GMOインターネットグループ 役員報酬の減額に関するお知らせ(2026年11月2日、東京証券取引所への開示):https://ir.group.gmo/pdf/irlibrary/gmo_disclose_info20261102.pdf