不正アクセスに気づいたら、国への報告はいつまでか? ── KADOKAWAの59日目と外務省の95日で読み直す
結論:速報は「速やかに」、確報は知った日から30日以内(不正の目的があれば60日以内)。「3〜5日」は目安です
結論から書きます。個人データが漏れたおそれのある不正アクセスに気づいた民間企業は、個人情報保護委員会規則(以下「規則」)の第8条にしたがい、事態を知った後、速やかに個人情報保護委員会へ報告します。これが速報です。続けて、知った日から30日以内に、不正の目的をもって行われたおそれがある型(規則第7条第3号)なら60日以内に、決められた項目をすべて報告します。これが確報です。
よく聞く「速報は3〜5日以内」は、条文の日数ではありません。ガイドラインが書いている目安です。もう一つ、よく見かける「72時間以内」という数字は、私が確認した法律・規則・ガイドラインのどこにも見当たりませんでした。
実例を二つ並べます。KADOKAWAグループのドワンゴは、2024年6月8日に原因を確認し、6月10日に個人情報保護委員会へ初報を出しています。6月8日を1日目と数えると、3日目です。一方、外務省は2026年7月27日に不正アクセスを検知し、10月30日に公表しました。経過で95日です。ただし外務省は行政機関で、当てはまる条文は民間企業の第26条ではなく法第68条です。しかも、公表の日と、個人情報保護委員会への報告の日は別のものです。外務省の発表には報告日が書かれていないので、95日をもって「報告が遅れた」とは言えません。
この記事の対象読者は、情報システム、総務、法務、経営企画の立場で、不正アクセスなどの事故が起きたときに「国へ何をいつまでに出すか」を決める人です。取引先の事故の公表を読んで、その対応の速さを評価する立場の人にも向けています。法律の条文を最初から読む時間がない方を想定しています。
読み終えると、次の三つができるようになります。一つ目は、自社の事故が報告の対象になる四つの型に当たるかを、規則の条文で確かめること。二つ目は、「知った日」を1日目として、速報と確報の日付を数えること。三つ目は、他社や省庁の公表資料を読むときに、公表の日と報告の日、確定した事実と書かれていない事項を分けて読むことです。
なお、この記事は法律相談ではありません。個別の事案の判断は、弁護士や個人情報保護委員会の窓口に確認してください。株式の売買判断も含みません。以前の動画では、GMOの不正アクセスを技術の面から扱いました。今回は、事故のあとに国へ何を報告するか、という制度の面です。
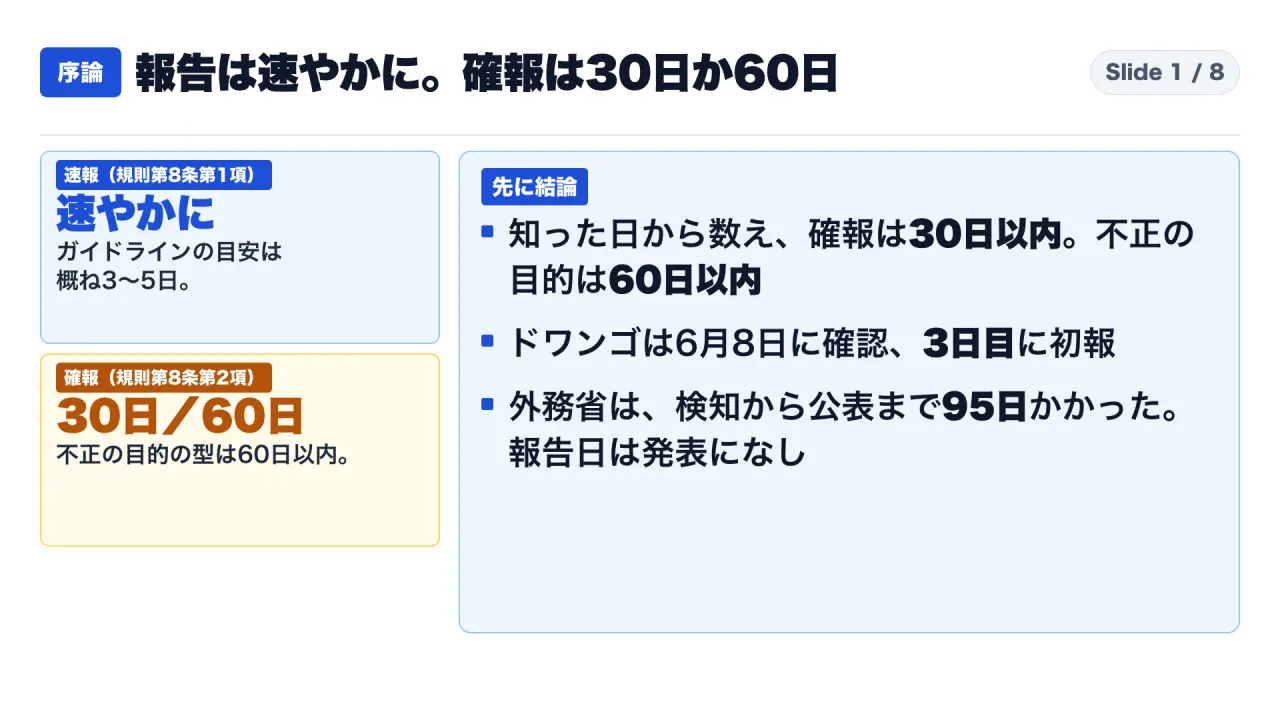
図1は、この記事の答えを一枚に示したものです。速報、確報、二つの実例を、順に確かめます。
読み方:本文では「事実」「自前計算」「解釈」「提案」を分けて書きます
本文の段落には、必要に応じて四つの札を付けます。
【事実】は、条文、ガイドライン、各機関の自社発表に書かれている内容です。【自前計算】は、公表された日付や数字から私が数えた値で、各機関の公表値ではありません。算式は本文に書きます。【解釈】は、資料を読んで私が考えたことで、資料に書かれているわけではありません。【提案】は、自分の会社で試せる準備として私が考えたものです。
資料の取得方法にも制約があります。法律と規則は、e-Gov法令検索のデータから条・項・号ごとに文字にして確認しました。KADOKAWAグループと内閣官房の資料はPDFで、文字に変換して確認しました。外務省の発表ページは、自動取得では403の応答だったため、既存のブラウザで本文を取得して確認しています。
また、扱わなかったものがあります。個人情報保護委員会の報告ページには、ランサムウェア事案などの「共通様式」で報告できるとの記載がありますが、開始日の記載が令和7年10月1日以降と令和8年10月1日以降の二つ混在していたため、この記事では扱いません。ほかの会社の被害規模を並べた表も、各社の自社発表を確認できなかったため使っていません。
図2のとおり、確かめる角度は三つです。報告の対象、報告の期限、そして実例を並べたときに言えることと言えないことです。
背景:この記事で使う言葉を先にそろえます
- 個人情報保護法(以下「法」):個人データの漏えい等の報告を、第26条で定めています。報告が必要な事態の中身は、法が「規則で定めるもの」としており、細かい内容は規則に書かれています。
- 規則:個人情報保護委員会規則です。第7条が報告対象の四つの型、第8条が委員会への報告の方法と期限、第9条が委託先から委託元への通知、第10条が本人への通知を定めています。
- ガイドライン:個人情報保護委員会が公表している通則編です。規則の読み方と実務上の目安を示しています。この記事では、条文に書かれていることと、ガイドラインが「目安」として書いていることを分けて扱います。
- 漏えい等:規則は、漏えい、滅失、毀損をまとめて「漏えい等」と呼んでいます。ランサムウェアで暗号化されて復元できなくなるのは、ガイドラインの事例にも出てくる場面です。
- 速報・確報:規則の条文には「速報」「確報」という語は出てきません。第8条の第1項の報告と第2項の報告を、ガイドラインがこう呼んでいます。この記事もガイドラインの呼び方にしたがいます。
- 知った日:報告の数え始めの日です。確報の期限を数えるときは、その日が1日目になります。
- 個人情報取扱事業者:法が報告義務を課す相手の呼び名で、この記事では民間企業の意味で使います。国の機関などは「行政機関の長等」で、別の条文が当てはまります。
- 特別社会基盤事業者:新しい法律(サイバー対処能力強化法)で報告義務を負う事業者です。第4章で説明します。
「前年同期比」のような見出しの数字を読む作業と同じで、事故の報告でも、どの範囲の、いつの数字かを揃えて読むことが出発点になります。
第1章:報告が必要なのは4つの型。数え始めるのは、会社のいずれかの部署が「知った日」
条文のつくり:法第26条が入口、規則第7条が中身
【事実】法第26条第1項は、個人データの漏えい、滅失、毀損その他の安全の確保に係る事態のうち、個人の権利利益を害するおそれが大きいものとして規則で定めるものが生じたときに、その旨を個人情報保護委員会に報告するよう求めています。つまり、個人データの事故がすべて報告の対象になるのではなく、規則が決める型に当たるものが対象です。
会社の建物で火災報知器が鳴ったとします。どの音でも消防を呼ぶわけではなく、呼ぶ型が決まっていて、そこに当たるかを、その場で判断します。これはたとえ話です。個人データの事故でも、まず「型に当たるか」を判断する作業が先に来ます。
規則第7条の4つの型
【事実】規則第7条は、次の四つを挙げています。
| 号 | 型 | 補足 |
|---|---|---|
| 第1号 | 要配慮個人情報が含まれる個人データ | 高度な暗号化その他の措置を講じたものは除く |
| 第2号 | 不正に利用されることにより財産的被害が生じるおそれがある個人データ | - |
| 第3号 | 不正の目的をもって行われたおそれがある、その会社に対する行為による個人データ | 取得しようとしている個人情報で、個人データとして扱う予定のものを含む |
| 第4号 | 個人データに係る本人の数が千人(1,000人)を超えるもの | - |
四つの型は、どれも「漏えい等が発生し、又は発生したおそれがある事態」と書かれています。漏れたと確定していなくても、おそれがあれば対象です。ガイドラインは、報告対象事態における「おそれ」について、その時点で判明している事実関係に基づいて個別の事案ごとに蓋然性を考慮して判断するとし、漏えい等が疑われるものの生じた確証がない場合がこれに該当すると書いています。
【事実】本人の数の条件が書かれているのは第4号だけです。第1号から第3号の条文には、人数の条件がありません。ただし、第2号の「財産的被害が生じるおそれ」については、ガイドラインが、対象となった個人データの性質・内容等を踏まえ、財産的被害が発生する蓋然性を考慮して判断すると書いています。
【事実】第3号は、不正の目的をもって行われたおそれがある行為が対象で、ガイドラインは、その行為の主体には第三者だけでなく従業者も含まれると書いています。また、行為の相手方である「その会社」には、個人データの取り扱いを委託している場合の委託先や、会社が利用する第三者のサービスの提供者も含まれると書いています。社内の担当者が顧客データを不正に持ち出した場合も、ガイドラインは第3号の「報告を要する事例」に挙げています。
ガイドラインが挙げる第3号の事例
【事実】ガイドラインは、第3号の「報告を要する事例」として、不正アクセスにより個人データが漏えいした場合と、ランサムウェア等により個人データが暗号化され、復元できなくなった場合を挙げています。
これは、KADOKAWAグループの事案のように、ランサムウェアを含む大規模な攻撃を受けた会社が、報告の対象かどうかを考えるときの出発点になります。ただし、どの型として報告したのかは、後で見るとおり、KADOKAWAグループの公表資料には書かれていません。
数え始めるのは「知った日」
【事実】ガイドラインは、報告期限の数え始めになる「知った」時点について、個別の事案ごとに判断するとしたうえで、会社が法人である場合には、いずれかの部署が当該事態を知った時点を基準とすると書いています。確報の期限を数えるときは、その時点を1日目とします。
ここで、よくある思い込みを一つ挙げます。「社長に報告が上がった日が、知った日だろう」という考え方です。
【解釈】ガイドラインの基準は「いずれかの部署が知った時点」です。私の読みでは、社長への報告日ではなく、現場の担当者や委託先管理の部署が気づいた日が起点になりえます。自社の事故で日数を数えるときは、経営層への報告日ではなく、最初に誰かが気づいた時刻を探すところから始める必要があります。
【提案】この「最初に気づいた時刻」は、あとから思い出すと曖昧になります。事故対応の記録に、気づいた人、気づいた部署、時刻を、最初の数時間のうちに書き残す欄を作っておくことを勧めます。
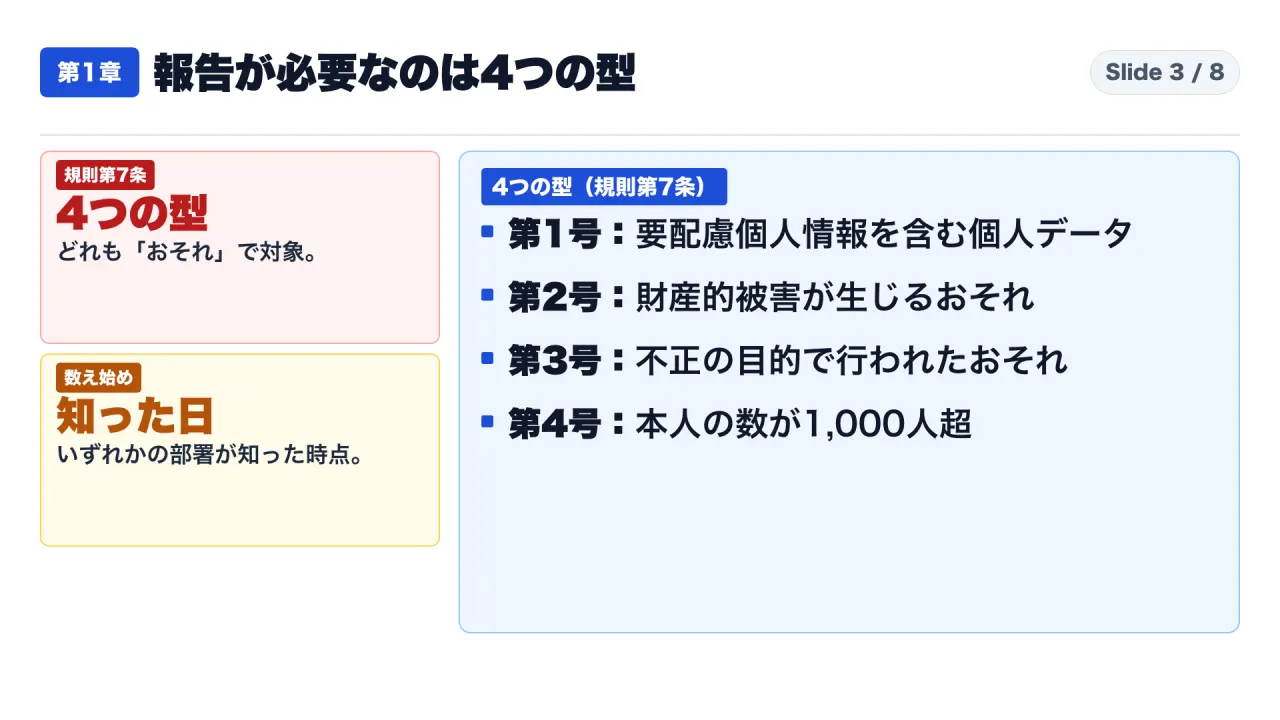
図3は、四つの型と数え始めの日を一枚にまとめたものです。
第2章:速報は「速やかに」、確報は30日か60日。「概ね3〜5日」は法令ではなく目安
速報:把握している範囲で、速やかに
【事実】規則第8条第1項は、第7条の各号に定める事態を知った後、速やかに、その事態に関する事項を報告するよう求めています。報告する事項は九つあり、概要、漏えい等が発生したおそれのある個人データの項目、本人の数、原因、二次被害又はそのおそれの有無とその内容、本人への対応の実施状況、公表の実施状況、再発防止のための措置、その他参考となる事項です。ただし、報告をしようとする時点において把握しているものに限られます。
【事実】ガイドラインも、速報時点での報告内容については、報告をしようとする時点において把握している内容を報告すれば足りると書いています。つまり、原因も本人の数も分かっていない段階で、分かっていない項目を空けたまま出してよいことになります。
事故の最中は、情報が足りないのが普通です。実際、ドワンゴの6月14日の発表は、攻撃が発覚した後も繰り返し行われ、遠隔でサーバーを停止した後も、第三者が遠隔からサーバーを起動させて感染拡大を図る行動が観測されたと書いています。全容が分かる前に、速報を出す判断が求められる場面です。
「速やか」は何日か:条文に日数はなく、目安が概ね3〜5日
【事実】規則第8条第1項に、日数は書かれていません。ガイドラインが、「速やか」の日数の目安について、個別の事案によるものの、事態を知った時点から概ね3〜5日以内と書いています。
この「概ね3〜5日」は、条文の期限ではなく、目安です。また、数え始めを「知った日」を含めて数えるのか、翌日から数えるのかまでは、ガイドラインの該当箇所から、私は確認できていません。ですから、この記事では、速報の日数を「3日目」「4日目」のように厳密に数える必要がある場面では、ガイドラインの文言を直接確認することを勧めます。
確報:30日以内、不正の目的の型は60日以内
【事実】規則第8条第2項は、事態を知った日から30日以内(第7条第3号の事態なら60日以内)に、第1項の各事項を報告するよう求めています。ガイドラインは、第3号の事態に加えて、第1号、第2号又は第4号の事態にも当たる場合も、60日以内としています。つまり、不正アクセスのように第3号に当たる事案では、ほかの号にも当たっても、期限は60日以内です。
【事実】ガイドラインは、30日以内又は60日以内は報告期限であり、可能である場合には、より早期に報告することが望ましいとも書いています。
【事実】期限の数え方は、土日・祝日も含めます。ただし、30日目又は60日目が土日、祝日又は年末年始閉庁日(12月29日から1月3日)の場合は、その翌日が報告期限です。
【事実】確報の時点でも、合理的な努力を尽くしてなお判明していない事項がある場合は、その時点で把握している内容を報告し、判明次第、報告を追完するとしています。また、速報の時点ですべての事項を報告できる場合は、1回の報告で速報と確報を兼ねることができます。
架空の例で数える
数え方を確かめるため、架空の例を一つ作ります。これは実在の事案ではなく、数え方の説明のための設定です。
ある会社が、2026年11月7日(土曜日)に不正アクセスに気づいたとします。この日が1日目です。
【自前計算】30日目は2026年12月6日(日曜日)です。日曜日なので、期限は翌日の12月7日(月曜日)になります。第3号の事態として60日の期限を適用すると、60日目は2027年1月5日(火曜日)で、年末年始閉庁日の12月29日から1月3日には当たりません。
土曜日に気づいた事案は、休日をはさむため、「3〜5日」の目安も、実務では平日の連絡体制に左右されます。休日や夜間に誰が事故を受け付け、誰が委員会へ出す権限を持つのかは、事故の前に決めておかないと、数日が簡単に過ぎます。KADOKAWAグループの障害が始まった2024年6月8日も、土曜日でした。第2報に「6月8日(土)午前3時30分頃」と書かれています。
委託先がある場合の例外
【事実】法第26条第1項のただし書は、他の個人情報取扱事業者や行政機関等から個人データの取り扱いの委託を受けた場合に、規則で定めるところにより、その委託元へ事態が生じた旨を通知したときは、委託先の報告義務は免除されるとしています。規則第9条は、この通知を、第7条の各号に定める事態を知った後、速やかに行うよう求めています。
【事実】ガイドラインは、委託元への通知の目安を、委託先がその事態の発生を知った時点から概ね3〜5日以内としています。通知を受けた委託元は、通常、遅くとも委託先から通知を受けた時点で報告対象事態を知ったこととなり、速やかに報告を行わなければなりません。
【事実】委託先が委託元に通知しなかった場合は、原則として、委託元と委託先の双方が報告する義務を負います。この場合、委託元と委託先の連名で報告することもできます、とガイドラインは書いています。
委託先が取引先にいる会社は、「うちの委託先が事故を起こした」という連絡を受けた日が、自社の「知った日」になる可能性があります。
本人への通知と、委員会の権限
【事実】法第26条第2項は、報告をした事業者に、本人へ事態が生じた旨を通知することも求めています。本人への通知が困難な場合は、本人の権利利益を保護するために必要な代わりの措置をとるときは、この限りではありません。規則第10条は、本人への通知を、事態の状況に応じて速やかに、概要、項目、原因、二次被害のおそれ、その他の参考事項について行うよう求めています。
【事実】個人情報保護委員会は、法第148条にもとづき、第26条を含む規定に違反した事業者に対して、個人の権利利益を保護するため必要があると認めるときは、違反行為の中止その他違反を是正するために必要な措置をとるべき旨を勧告できます。勧告にしたがわず、個人の重大な権利利益の侵害が切迫していると認めるときなどは、措置をとるべき旨を命令できます。この命令に違反した場合に、法第178条の罰則(行為者に1年以下の拘禁刑又は100万円以下の罰金)と、法第184条の法人への罰金(1億円以下)がかかります。
調査メモの訂正:72時間、1億円、条文番号
制作の裏側として、下調べで読んだ資料の記述のうち、一次資料と合わなかったものを書いておきます。
一つ目は「速報は72時間以内」という記述です。法、規則、ガイドライン、個人情報保護委員会の報告ページのどこにも、72時間という定めは見当たりませんでした。日数の目安は、概ね3〜5日です。
二つ目は「報告をしなかった場合、1億円以下の罰金」という趣旨の記述です。1億円は、報告をしなかったことへの罰金ではありません。委員会の命令に違反した場合に、法人へ科される罰金の上限です。
三つ目は条文番号です。調査メモは「法第26条第1項および規則第9条に基づく4類型」と書いていましたが、4類型は規則第7条、速報と確報は規則第8条、委託先から委託元への通知が規則第9条、本人への通知が規則第10条です。
これらは使っていません。数字や条文番号が一つ違うだけで、社内の手順書が間違った日数を前提にしてしまうためです。
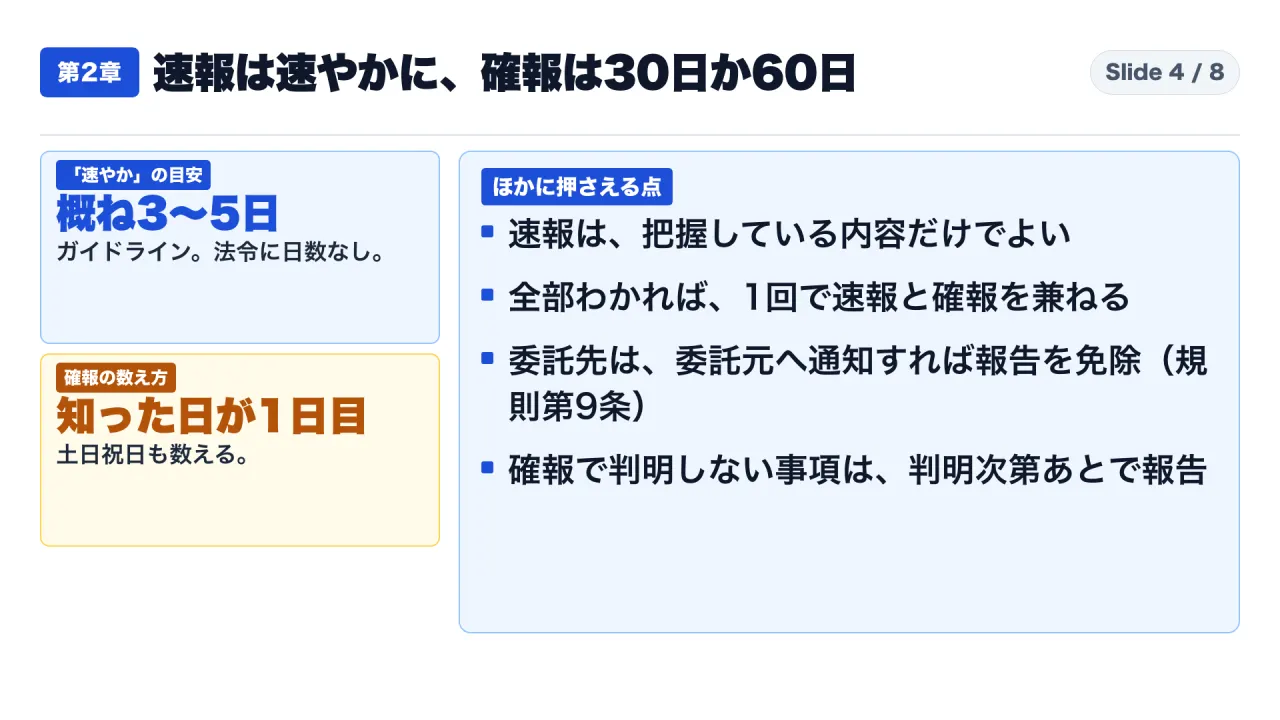
図4は、速報と確報の期限と、ほかに押さえる点をまとめたものです。
第3章:KADOKAWAは3日目に初報、59日目に人数を公表。確報の提出日は公表されていない
ここからは、KADOKAWAグループの自社発表だけを使います。第三者の報道や推測は使いません。
経過を日付で追う
| 日付 | 出来事(公表資料の記述) | 6月8日を1日目とした日数(自前計算) |
|---|---|---|
| 2024年6月8日 | 午前3時30分頃、複数のサーバーにアクセスできない障害が発生。同日午前8時頃、ランサムウェアを含むサイバー攻撃によるものと確認。同日中に対策本部を立ち上げ | 1日目 |
| 6月9日 | 警察へ連絡、外部専門機関へ打診 | 2日目 |
| 6月10日 | 個人情報保護委員会に報告(初報) | 3日目 |
| 6月12日 | 関東財務局(金融庁)に障害発生を報告 | 5日目 |
| 6月14日 | ドワンゴが経過を発表、KADOKAWAが第2報を発表 | 7日目 |
| 8月5日 | KADOKAWAが外部漏洩を確認した個人情報を合計254,241人と公表。同日15時からニコニコが順次再開 | 59日目 |
【事実】2024年6月8日の午前3時30分頃、KADOKAWAグループの複数のサーバーにアクセスできない障害が発生しました(KADOKAWA第2報)。ドワンゴの6月14日の発表によると、同日の午前8時頃にランサムウェアを含むサイバー攻撃によるものと確認され、同日中に対策本部が立ち上がっています。翌9日には警察へ連絡し、外部の専門機関へ打診しました。
【事実】6月10日に「個人情報保護委員会に報告(初報)」、6月12日に「関東財務局(金融庁)に障害発生を報告」と、ドワンゴの経過表に書かれています。
【自前計算】6月8日を1日目と数えると、6月10日は3日目です。曜日は、6月8日が土曜日、6月10日が月曜日です。ガイドラインの目安「概ね3〜5日以内」の範囲に入ります。ただし、これは日付の数え方を私が決めたうえでの比較で、数え始めの日を会社がいつと判断したかは、公表資料にありません。
初報の時点で、何が分かっていたのか
【事実】6月14日のKADOKAWA第2報は、情報漏洩は調査中であること、個人情報やクレジットカード情報などの漏洩は現時点では確認されていないことを述べ、個人情報保護委員会に本件を報告済みであると書いています。
【解釈】漏洩が確認されていない段階でも、初報は出ていました。規則第7条が「発生し、又は発生したおそれがある」で足りるとしていることと、向きは合います。ただし、どの型として報告したのかは、公表資料に書かれていないため、確かなことは言えません。
59日目の発表
【事実】8月5日、KADOKAWAは、外部漏洩を確認した個人情報が合計254,241人と公表し、個人情報保護委員会にも本内容を報告していると書いています。原因については、社外の大手セキュリティ専門企業の調査によると、現時点ではその経路および方法は不明であるものの、フィッシングなどの攻撃により従業員のアカウント情報が窃取されたことが根本原因と推測されている、と書いています。
【事実】同じ8月5日の15時から、ドワンゴは「ニコニコ」を「帰ってきたニコニコ」として順次再開しました。
【自前計算】6月8日を1日目とすると、8月5日は59日目です(6月は23日分、7月は31日分、8月は5日分で、23+31+5=59)。
254,241人は、発表に書かれた個人情報の件数の合計です。内訳には、取引先やクリエイターなどの社外情報と、従業員などの社内情報の両方が含まれ、特定の一つの会社の人数ではありません。
確報はいつ出たのか
【事実】KADOKAWAグループの公表資料には、確報の提出日が書かれていません。8月5日の発表にあるのは、個人情報保護委員会に対しても本内容を報告しているという一文だけで、それが確報かどうかも書かれていません。
【自前計算】仮定の話をします。仮に、6月8日を知った日、報告の型を第3号とすると、確報の期限は60日以内で、6月8日を1日目とした60日目は8月6日(火曜日)です。8月5日は59日目なので、この仮定のもとでは、期限の前日に当たります。ただし、実際の知った日も、型も、確報の提出日も、資料から分かりません。この計算を、「期限内に出された」という事実として読むことはできません。
【解釈】資料から言えるのは、初報が3日目だったこと、59日目の8月5日に人数を公表し、委員会にも報告したと書いていることまでです。確報が期限内だったかは、言えません。
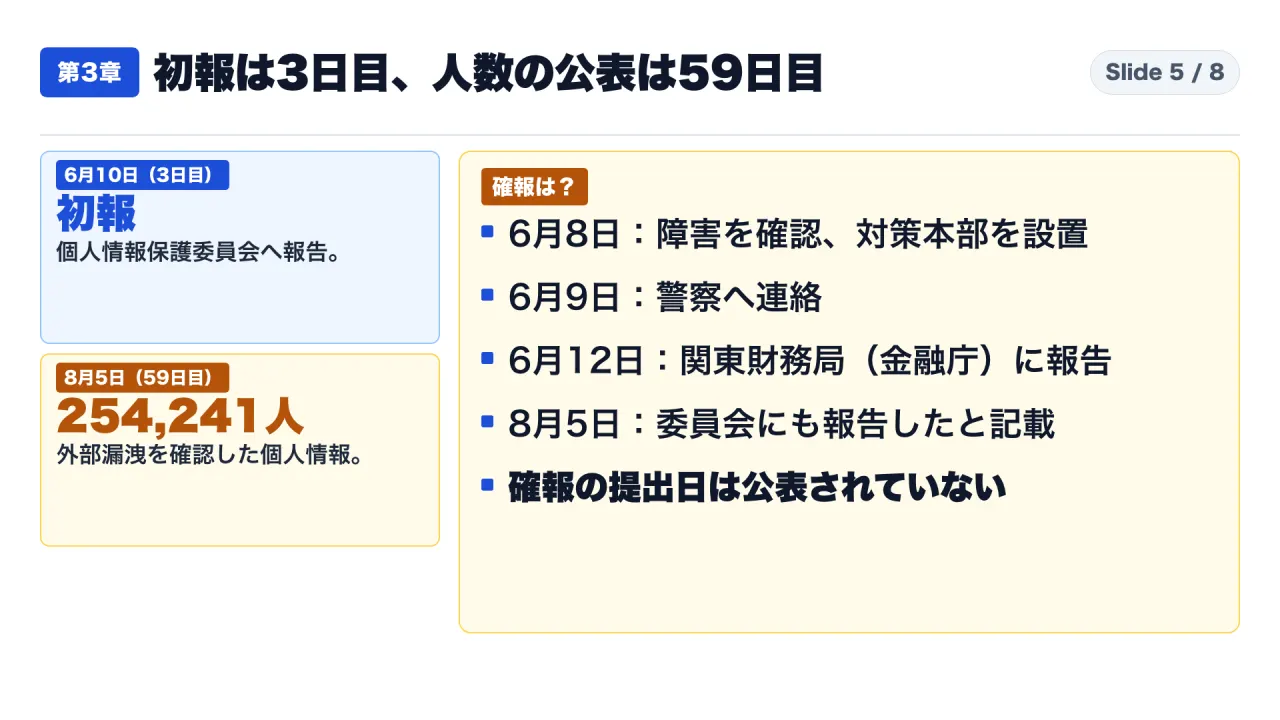
図5は、経過と、確報の提出日が公表されていないことをまとめたものです。
第4章:外務省は95日。法第26条ではなく法第68条の話。新しい法律は、対象が限られる
外務省の発表
【事実】2026年10月30日の外務省の発表によると、外務省が運用する、外部とのやり取りが可能なネットワークに対する不正アクセスが発生し、そのネットワーク上で取り扱っていた個人情報を含むメール等の一部が漏えいした可能性があることが判明しました。漏えいした可能性がある個人情報は、メールアドレスや氏名など約3,600件で、うち外務省員以外の方のものが約900件です。
【事実】本年7月27日に不正アクセスが行われたことを検知し、直ちに不正アクセスの遮断や認証情報の無効化等の措置を実施したと書かれています。外部専門事業者の協力を得て調査した結果、個人情報が外部に漏えいした可能性があることを確認したとあります。
【事実】発表は、今回不正アクセスが確認されたのは機密性の高い情報を扱う閉域ネットワークではないこと、漏えいした可能性のある情報に機密性の高い情報が含まれていたことは確認されなかったことを述べています。また、現時点において、本件に関連する個人情報の悪用等の二次被害は確認されておらず、対象となる方には個別に連絡するとしています。
【自前計算】7月27日から10月30日までは、経過で95日です。7月27日を1日目と数えると、10月30日は96日目です。この記事では、外務省について「経過で95日」、KADOKAWAグループについて「6月8日を1日目とした日数」を使っています。数え方が違うので、この二つの数字を同じ物差しで比べることはできません。
外務省に当てはまる条文は別
【事実】外務省は行政機関です。行政機関の長等については、民間企業の法第26条ではなく、法第68条第1項が、個人情報保護委員会への報告を定めています。規則第43条の第4号は、保有個人情報に係る本人の数が百人(100人)を超える漏えい等が発生し、又は発生したおそれがある事態を、報告の対象の一つとしています。規則第44条は、民間企業の第8条と同じく、事態を知った後速やかに報告し、知った日から30日以内(不正の目的の型は60日以内)に報告する二段構えを定めています。
民間企業の1,000人超と、行政機関の100人超は、人数の基準が違います。この違いを知らずに、他組織の公表を自社の基準で読むと、判断を誤ります。
公表の日と、報告の日は別
【事実】外務省の発表には、個人情報保護委員会へ報告した日や、報告をしたかどうかの記載がありません。また、約3,600件が、本人の数で何人にあたるかも、書かれていません。
【解釈】10月30日は、外務省が公表した日です。委員会への報告の日は、発表から分かりません。ですから、検知から公表までの95日をもって、報告が遅れたとは言えません。
新しい法律:サイバー対処能力強化法の範囲
【事実】2026年10月1日に、サイバー対処能力強化法が施行されました。正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」です。施行期日は政令第46号で令和8年10月1日と定められています。
【事実】この法律の報告義務は、特別社会基盤事業者が対象です。特別社会基盤事業者は、特定重要電子計算機に係る特定侵害事象、又はその原因となり得る事象として主務省令で定めるものの発生を認知したときに、特別社会基盤事業所管大臣と内閣総理大臣に報告しなければなりません(法第5条)。内閣官房の資料は、基幹インフラの対象を15分野、258事業者と書いています。
【事実】政府の解説書は、速報の期限について、DDoS攻撃事案は認知後に可能なかぎり速やかな報告、ランサムウェア事案やその他サイバー攻撃事案は認知した日から3〜5日以内、詳報は認知した日から30日以内としています。
【解釈】新しい法律の3〜5日は、一般の企業に課された期限ではありません。報告義務を負うのは、対象に指定された特別社会基盤事業者です。一般の民間企業の目安は、今のところ、個人情報保護法の規則とガイドラインです。この二つの「3〜5日」を混同しないでください。
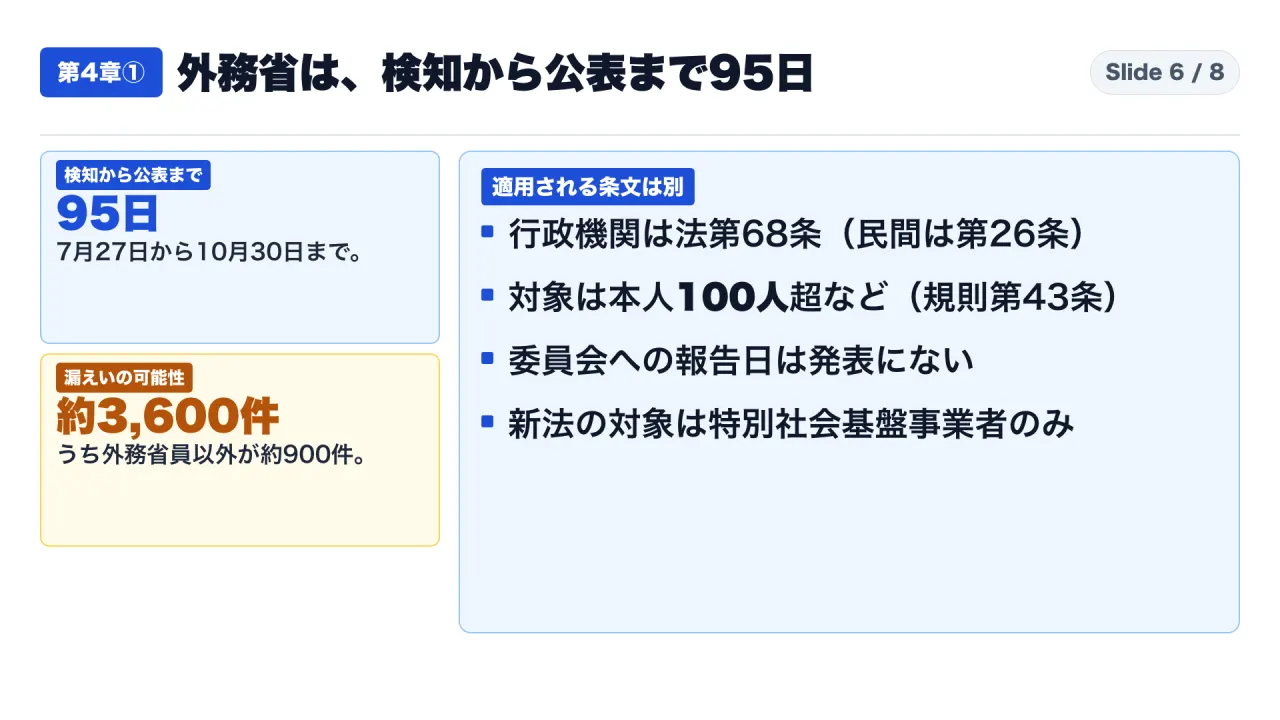
図6は、外務省の事案と、適用される条文が別であることをまとめたものです。
筆者の解釈:95日と59日目は、同じ物差しでは比べられません
ここからは事実ではなく、私の解釈です。
【解釈】第一に、外務省の95日と、KADOKAWAの59日目は、同じ物差しでは比べられません。片方は検知から公表までの経過日数で、もう片方は、初報の日と、人数を公表した日を、6月8日を1日目として数えた日数です。公表の日同士で比べても、数え方が違います。
【解釈】第二に、法律が期限を決めているのは、個人情報保護委員会への報告です。公表の日と、報告の日は別のものです。公表が遅いことと、報告が遅れたことは、同じではありません。
【解釈】第三に、他社の事故を評価するときは、「公表資料に書かれていないことは、分からない」と割り切るのが、いちばん安全です。確報の提出日が書かれていないKADOKAWAグループについても、書かれていない確報の提出日を推測で埋めない。外務省の報告日についても同じです。
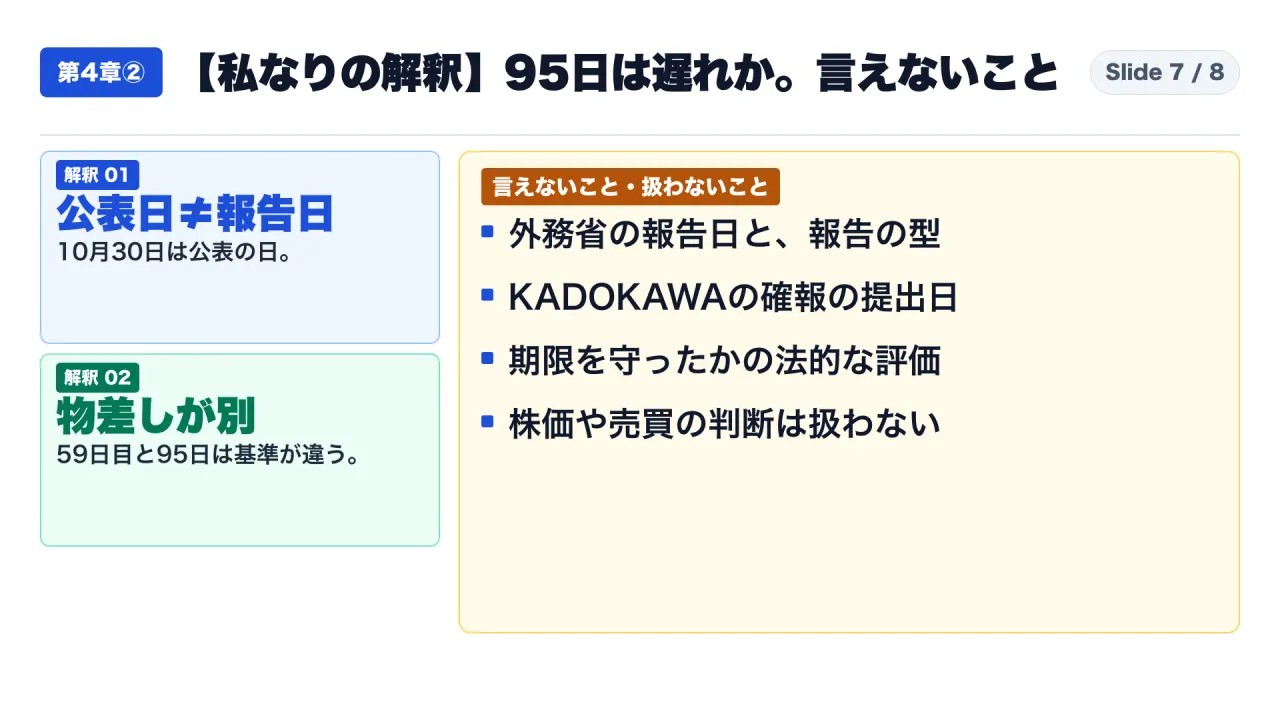
比較条件と限界:言えないことを先に並べます
- 外務省が、いつ、どの型で個人情報保護委員会へ報告したかは、発表から分かりません。
- KADOKAWAグループの確報の提出日と、報告の型は、公表資料から分かりません。
- 外務省の約3,600件が、本人の数で何人にあたるかは、発表に書かれていません。
- 外務省の原因や、攻撃者は、発表に書かれていません。この記事では推測しません。
- 個別の事案が期限を守ったかどうかの法的な評価は、できません。私は法律の専門家ではありません。
- KADOKAWAグループの株価や業績への影響は扱いません。
- 速報の「概ね3〜5日」の数え始めを、「知った日」を含めるかどうかは、確認できていません。
- 3日目、59日目、60日目の8月6日、外務省の95日は、私の自前計算で、各機関の公表値ではありません。
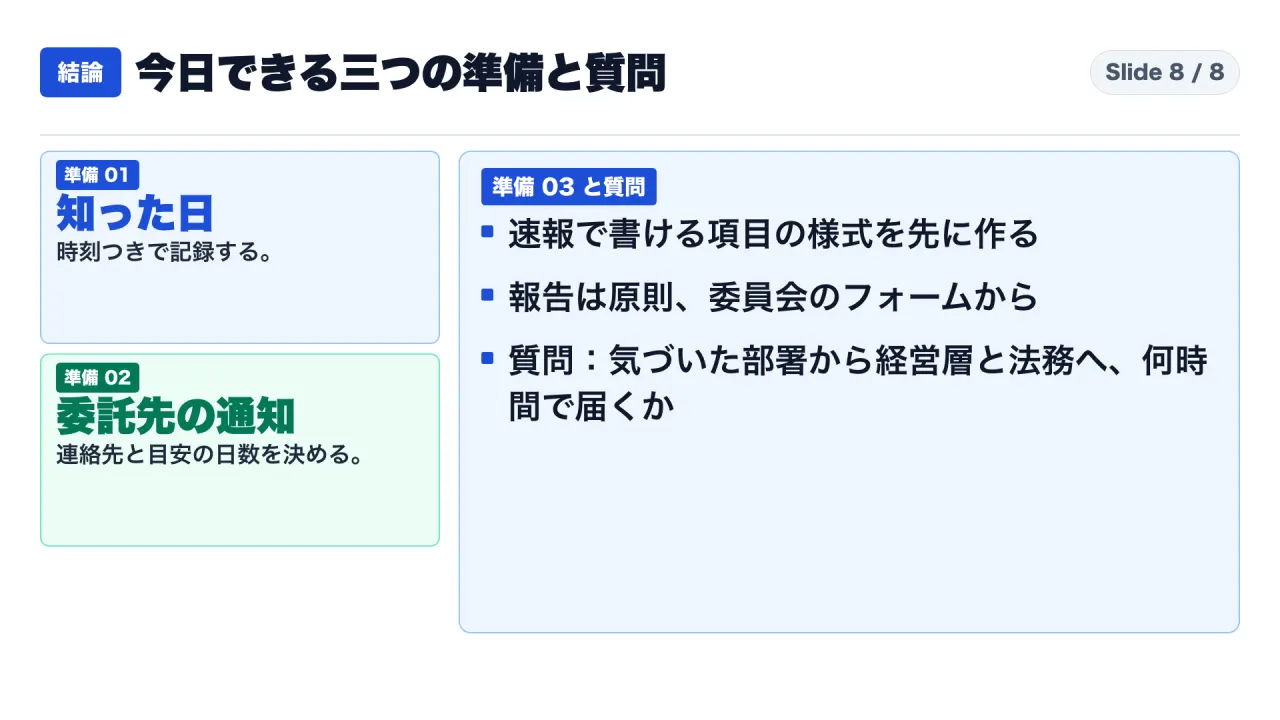
実務:自分の会社で、報告の準備をどう整えるか
対象と前提
対象は、自社の事故で、国への報告を判断する人です。前提は、自社が個人データを取り扱う民間企業であること、そして、自社の事故の型が、規則第7条の四つの型のどれかに当たるおそれがあることです。行政機関や、新しい法律の特別社会基盤事業者は、別の条文が当てはまります。
手順1:「知った日」を記録する欄を作る【提案】
事故対応の記録の最初に、「最初に気づいた人」「気づいた部署」「気づいた時刻」を書く欄を置きます。ガイドラインの基準は、いずれかの部署が知った時点です。経営層への報告日ではなく、現場が気づいた時刻を、最初の数時間のうちに記録します。確報の数え方は、その日が1日目なので、この一行が、30日や60日の起点になります。
確認方法は、訓練です。架空の事故を想定し、最初に気づいた人が、この欄を埋めるまでに何分かかったかを測ります。うまく埋まらない場合は、誰が記録の責任者になるのかを決め直します。
手順2:委託先との通知の経路を決める【提案】
委託先が事故に気づいたとき、委託元へ速やかに通知できるように、契約書や運用手順に、連絡先と、ガイドラインの目安の日数(概ね3〜5日以内)を書いておきます。通知を受けた委託元は、通知を受けた時点で知ったことになり、速やかに報告する立場になります。
確認方法は、連絡先の一覧に、夜間と休日の連絡先が入っているかどうかを見ることです。KADOKAWAグループの障害が始まったのは土曜日の午前3時30分頃でした。
手順3:速報で書ける範囲の様式を、先に作る【提案】
規則第8条第1項の九つの事項(概要、項目、本人の数、原因、二次被害のおそれ、本人への対応、公表、再発防止、その他)を欄にした様式を、先に作ります。速報は把握している内容だけでよいので、空欄があっても出せる形にします。
【事実】ガイドラインは、報告は原則として、個人情報保護委員会のホームページの報告フォームに入力する方法で行うとしています。個人情報保護委員会の報告ページは、権限を委任している業種に当たる方は、権限委任先省庁へ報告するよう案内しています。自社の業種が、委員会に報告するのか、委任先の省庁に報告するのかも、事故の前に確認しておきます。
うまくいかないときの対応
「知った日」がいつか判断できないときは、判断の根拠を記録に残し、より早い日を基準にして日数を数えます。数え始めを遅く見積もって期限を過ぎると、取り返しがつきません。これは私の提案で、条文に書かれた手順ではありません。個別の判断は、弁護士や委員会の窓口に確認してください。
確報の時点でも判明しない事項がある場合は、把握している内容を報告し、判明次第、追完します。「全部分かるまで出さない」という選択肢は、期限を前提にすると、ほとんど取れません。
この記事の内容を使わないほうがよい場面
この記事は、民間企業の個人データの漏えい等の報告を、条文とガイドラインから読み直すための記事です。次の場面には、そのままは使えません。
行政機関や地方公共団体の事故(法第68条など、別の条文)。新しい法律の特別社会基盤事業者としての報告。個人データ以外の情報(営業秘密、業務情報など)だけが漏れた事故。海外の法令(例:他国の個人情報保護法)への対応。これらは、それぞれの条文や所管の窓口を確認してください。
よくある疑問と読み違い
Q1. 速報は72時間以内に出さなければならないのですか。 確認した法律、規則、ガイドラインに、72時間という定めは見当たりませんでした。規則は「速やかに」と書き、ガイドラインが目安として概ね3〜5日以内と書いています。
Q2. 「3〜5日以内」を過ぎたら、法律違反ですか。 3〜5日は、条文の期限ではなく、ガイドラインの目安です。違反かどうかの判断は個別の事案によるので、私には言えません。目安を大きく超える場合は、理由を説明できる記録が必要になると考えられます。これは私の見方です。
Q3. 報告をしないと、すぐ1億円の罰金ですか。 いいえ。1億円は、個人情報保護委員会の命令に違反した場合の、法人への罰金の上限です。報告をしなかったことへの罰金ではありません。ただし、第26条の報告義務も、委員会が勧告や命令を行える条文に含まれています。
Q4. 漏れたかどうかが確定してからでないと、報告できないのですか。 いいえ。規則第7条は「発生し、又は発生したおそれがある事態」を対象にしています。KADOKAWAの第2報(6月14日)は、個人情報の漏洩は現時点では確認されていないと述べつつ、委員会に報告済みと書いています。
Q5. 外務省の95日は、報告の遅れですか。 言えません。95日は、検知から公表までの経過日数です。委員会への報告日は、発表に書かれていません。外務省は行政機関で、法第68条と規則第43条・第44条が当てはまります。
Q6. 新しい法律で、一般の企業も3〜5日で報告するのですか。 いいえ。新しい法律の報告義務は、特別社会基盤事業者が対象です。一般の民間企業の目安は、個人情報保護法の規則とガイドラインです。
Q7. 社長に報告が上がった日が「知った日」ですか。 ガイドラインは、法人の場合、いずれかの部署が知った時点を基準とすると書いています。社長への報告日ではなく、現場が気づいた日が起点になりえる、というのが私の読みです。
最後の確認リスト
- 事故が、規則第7条の四つの型(要配慮個人情報、財産的被害のおそれ、不正の目的のおそれ、1,000人超)のどれかに当たるおそれがあるかを確かめたか
- 「知った日」を、いずれかの部署が気づいた時刻で記録したか
- 確報の期限を、知った日を1日目として、30日と60日の両方で数えたか。期限日が休日なら、翌日になることを確かめたか
- 速報に書く九つの事項のうち、分かっている事項だけで出せる様式があるか
- 委託先への連絡と、委託先からの通知の経路が、夜間と休日も含めて決まっているか
- 他社の公表資料を読むとき、公表の日と報告の日を分けて読んだか
- 自分で数えた日数に、「自前計算」と書いたか
最後に、一つ質問です。自分の会社で、不正アクセスに最初に気づく部署はどこで、その連絡は何時間で、経営層と法務に届きますか。コメントで教えてください。
YouTube本編:https://youtu.be/hftMYG_Gwqk
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
公開直前の再確認:2026年11月3日に、外務省、KADOKAWAグループ、個人情報保護委員会などの出典ページを取得し直し、この記事で使った数字と日付が変わっていないことを確かめました。
出典一覧
- 個人情報保護法(e-Gov法令検索):https://laws.e-gov.go.jp/law/415AC0000000057
- 個人情報保護委員会規則(e-Gov法令検索):https://laws.e-gov.go.jp/law/428M60020000003
- 個人情報保護委員会 ガイドライン通則編:https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
- 個人情報保護委員会 漏えい等報告のページ:https://www.ppc.go.jp/personalinfo/legal/leakAction/
- ドワンゴ 2024年6月14日発表:https://group.kadokawa.co.jp/information/media-download/1360/73b7af68478b8a51/
- KADOKAWA 第2報(2024年6月14日):https://group.kadokawa.co.jp/information/media-download/1338/fa5deb642248bb65/
- KADOKAWA 2024年8月5日発表:https://group.kadokawa.co.jp/information/media-download/1356/d3f77b589c58d083/
- ドワンゴ 2024年8月5日発表:https://group.kadokawa.co.jp/information/media-download/1369/7062b6eb47fd83b7/
- 外務省 2026年10月30日発表:https://www.mofa.go.jp/mofaj/press/release/pressit_000001_04395.html
- 重要電子計算機に対する不正な行為による被害の防止に関する法律(e-Gov法令検索):https://laws.e-gov.go.jp/law/507AC0000000042
- 施行期日を定める政令(内閣府):https://www.cao.go.jp/cybersecurity/pdf/sekoukijitsu.pdf
- サイバー対処能力強化法の施行について(内閣官房):https://www.cao.go.jp/cybersecurity/pdf/sekousetsumei.pdf
- サイバー対処能力強化法の解説書(政府資料):https://www.cao.go.jp/cybersecurity/pdf/cyber_kaisetsu_202610.pdf