公表の日、自社は影響の有無に何時間で答えられるか? ── React2Shellで確かめる四つの確認
YouTubeポッドキャスト本編(動画・音声)はこちら:公表の日、自社は影響の有無に何時間で答えられるか? ── React2Shellで確かめる四つの確認
https://www.youtube.com/watch?v=kUhC8B5BEAg
結論:更新を急ぐだけでは足りません。「対象か」「入られていないか」を同じ日に答えられる状態が必要です
結論から書きます。Reactの脆弱性React2Shell(CVE-2025-55182)は、認証なしで外から命令を実行されかねない欠陥として、2025年12月3日にReact公式が公表しました。JPCERT/CCが2026年2月13日に公開した一件の侵害事案では、公表の2日後に、日本時間で12月5日15時52分、サーバーにコインマイナーが設置されていました。
この記事が勧める確認は四つです。版、公開範囲、ログ、秘密情報。前の二つは「自社が対象か」を決める確認で、後ろの二つは「すでに入られていた場合に被害を止める」確認です。四つ目までを終えて、はじめて対応が一区切りになります。この四つは筆者の提案で、公式資料の指示そのものではありません。
対象読者は、自社のWebサービスやシステムの開発・運用・情報システムを担当している方と、その報告を受ける管理職です。Reactを直接触らない方も、取引先や委託先から「影響はありますか」と聞かれる場面を想定して読めます。
読み終えると、次の三つができるようになります。一つ目は、公式が書いた条件で、自社が対象かどうかを切り分けること。二つ目は、修正版への更新と、侵害の確認を別の仕事として段取りすること。三つ目は、平時に「公表の日に答える練習」をして、足りない準備を洗い出すことです。
なお、この記事は攻撃の手順や再現方法を一切扱いません。株式の売買判断や法的な助言も含みません。
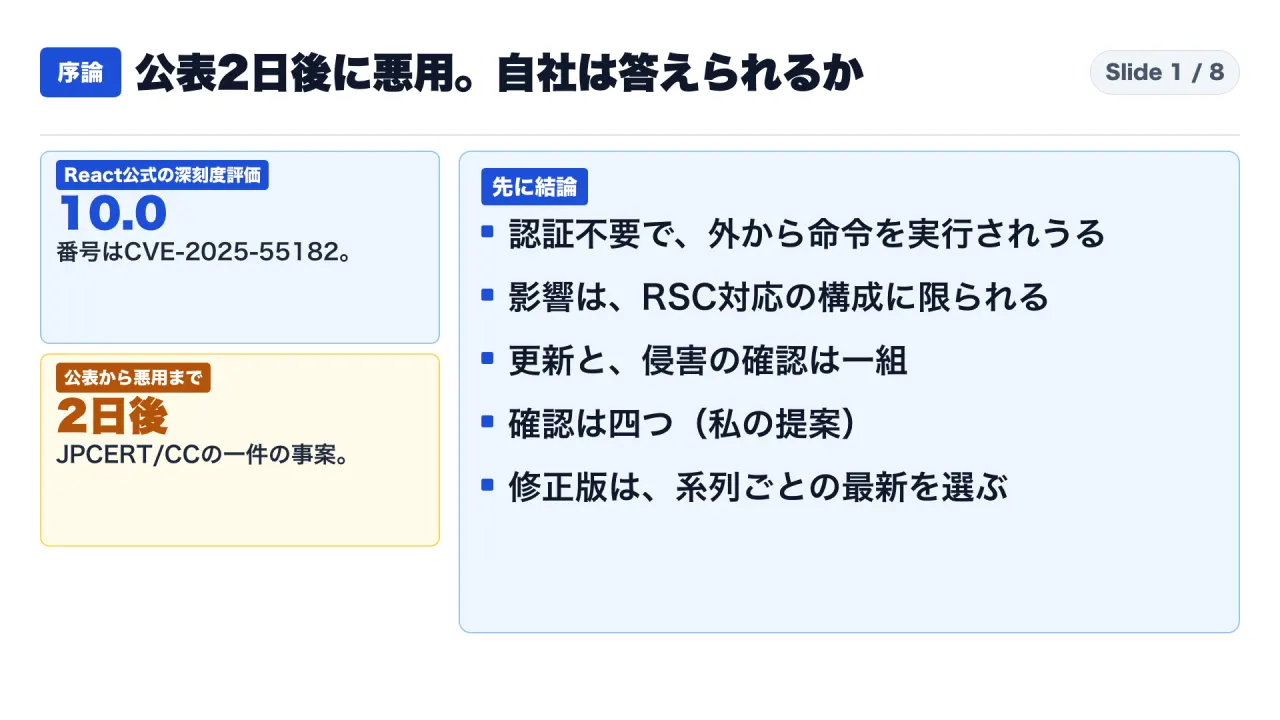
図1は、記事全体の答えを一枚にまとめたものです。以降の章で、一つずつ根拠を確かめます。
読み方:「事実」「推定」「自前計算」「解釈・提案」を分けて書きます
段落には、必要に応じて札を付けます。【事実】は、公式資料に書かれている内容です。【推定】は、資料自身が推定と明記している内容です。【自前計算】は、資料の数字から筆者が計算した値で、公表値ではありません。【解釈】【提案】は、筆者が資料を読んで考えたことで、資料に書かれているわけではありません。
使った資料は七つです。React公式ブログ、Next.js公式ブログ、米国のNVD(脆弱性データベース)の二つの記録、米国CISAの既知の悪用された脆弱性カタログ、JPCERT/CCの注意喚起、JPCERT/CC公式ブログです。確認日は2026年10月31日です。
取得上の制約もあります。NVDとCISAの資料は、画面ではなくJSON形式の応答として取得し、該当の項目を引用しました。JPCERT/CCの資料が参照しているGoogleやAWSなどの原文は、今回は取得していません。JPCERT/CC自身の記述だけで足りる範囲に絞りました。また、攻撃者の集団名への結び付けは、資料でも伝聞の書き方なので使っていません。
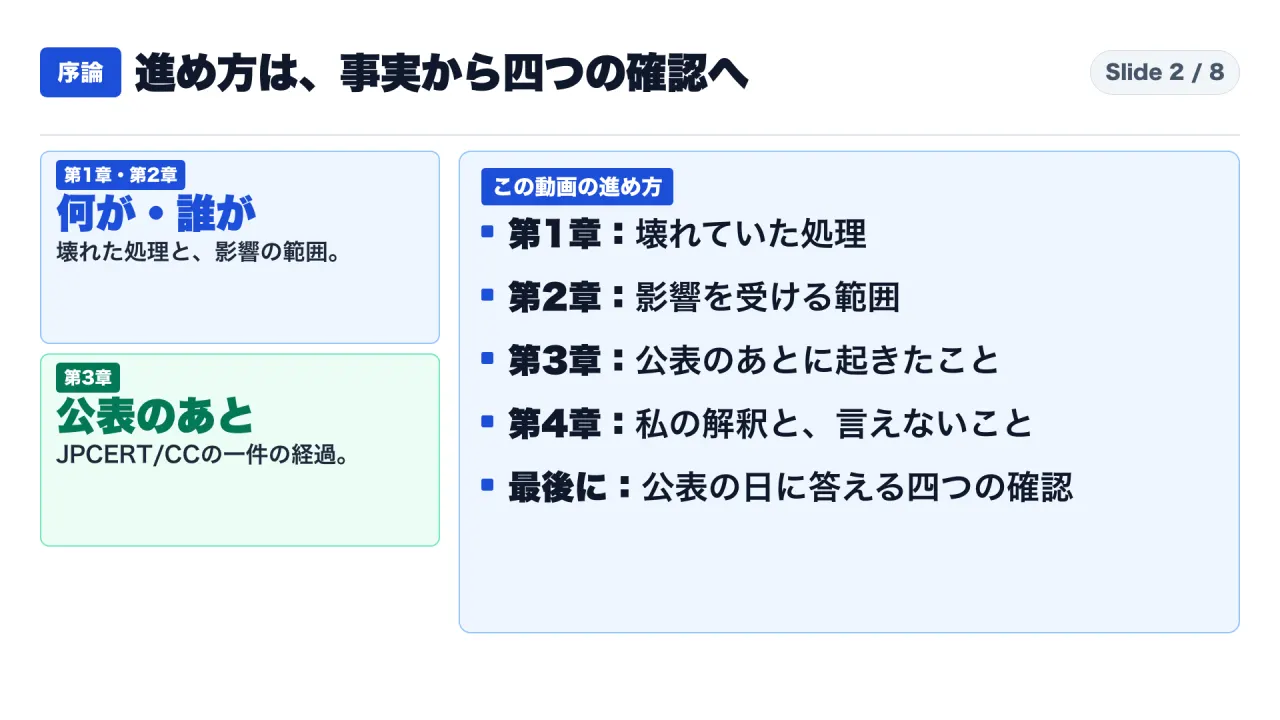
背景:この記事で使う言葉を先にそろえます
- 脆弱性:ソフトウェアの欠陥のうち、悪用されうるものです。
- リモートコード実行:離れた場所から、相手のサーバーで命令を実行できてしまうことです。
- CVE番号:脆弱性に付ける世界共通の識別番号です。
- CVSS:脆弱性の深刻度を数値で表す評価方式です。この記事の10.0は、この評価の値です。
- NVD:米国の機関が運営する、脆弱性の公開データベースです。
- KEV:米国CISAが公開している、実際に悪用が確認された脆弱性の一覧です。
- React Server Components(RSC):サーバー側で動かすReactの仕組みです。
- Server Function:ブラウザ側から、サーバー側の関数を呼び出す仕組みです。
- App Router/Pages Router:Next.jsの二種類のページ構成です。今回、影響を受けるのはRSCを使うApp Routerの構成です。
- コインマイナー:他人のサーバーの計算力を使って暗号資産を掘る、不正なプログラムです。
- 秘密情報の入れ替え:サーバーが使っているパスワードやAPIの鍵などを、新しいものに替えることです。ローテーションとも呼びます。
- パッチ・ギャップ:修正が公開されてから、自社に適用するまでの空白の期間です。
なお、この脆弱性が実務で重く受け止められた理由の一つは、Next.jsの普及にあります。【事実】JPCERT/CCは、Next.jsがReact Server Componentsを標準的に採用していること、ECサイトやコーポレートサイト、SaaSなどさまざまなWebサービスに使われていることから、影響が広範に及ぶことが懸念される、と書いています。利用者の目に触れる画面は、中のどの部品を使っているかを教えてくれません。自社のサイトがNext.jsで作られているかどうかさえ、担当者以外は知らないことがあります。
第1章:壊れていたのは、サーバーが外から受け取ったデータを元の形に戻す処理でした
宅配便の荷物を、中身を確かめないまま社内の作業台で開けて、入っていた指示書のとおりに動いてしまう。そんな場面を想像してください。これはたとえ話で、仕組みの厳密な説明ではありません。
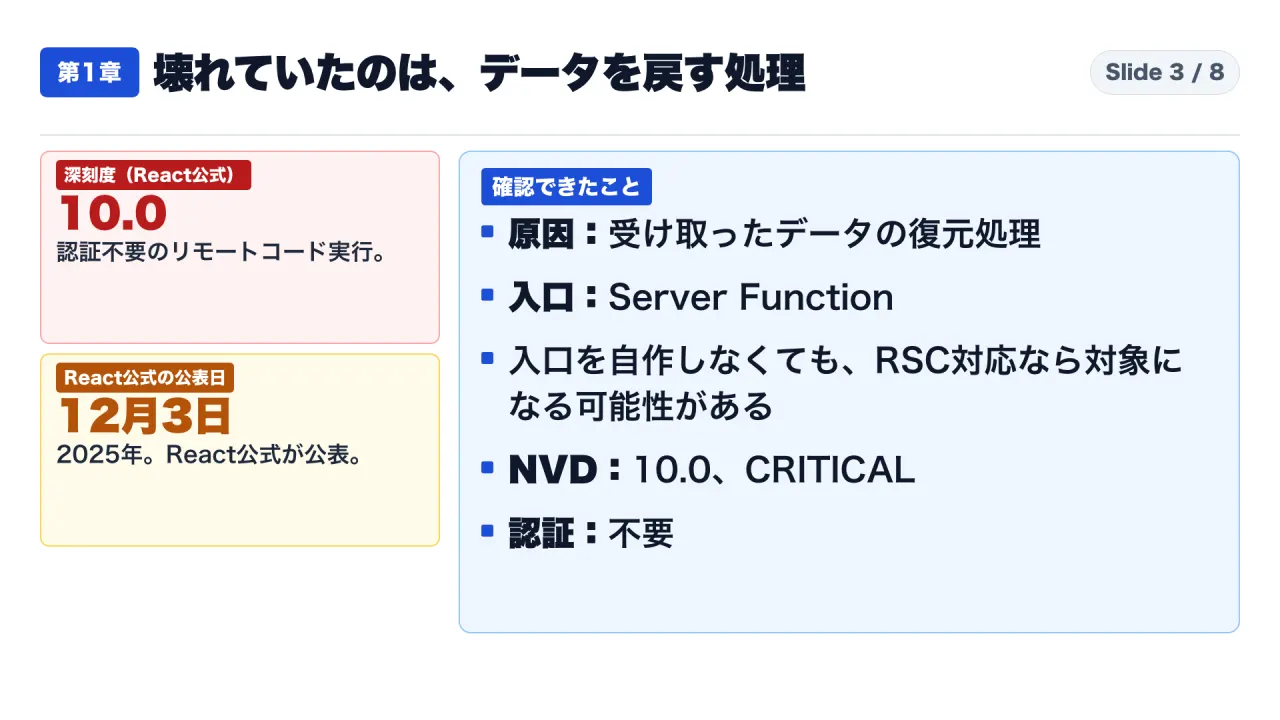
【事実】React公式チームは、2025年12月3日に、React Server Componentsに認証不要のリモートコード実行の脆弱性があると公表しました。番号はCVE-2025-55182で、React公式は深刻度をCVSS 10.0と評価しています。報告を受けたのは11月29日で、報告者はLachlan Davidson氏と記されています。
【事実】原因は、Server Functionの入口に届いたデータを、Reactがサーバー側で元の形に戻す処理の欠陥です。NVDの記録は、これを「HTTPの要求に入ったデータを安全でない方法で復元している」と書いています。React公式は、公表時点では技術的な詳細を出さず、修正の展開が終わってから示すと書いていました。この記事が攻撃の詳細に触れないのも、同じ理由です。
【事実】NVDの記録では、評価の方式はCVSS 3.1、値は10.0、区分はCRITICALです。攻撃条件は、ネットワーク越しで、条件の複雑さは低く、権限も利用者の操作も要らない、という評価です。なお、この評価を付けたのはMeta社で、NVDの記録では二次的な評価の扱いです。
Server Functionは、ブラウザ側から、サーバー側の関数を呼び出す仕組みです。【事実】ブラウザの要求はHTTPの要求としてサーバーに届き、サーバー側のReactがそれを関数の呼び出しに変換します。
ここで、二つの思い込みを確かめます。
一つ目は「Server Functionなんて作っていないから、うちは関係ない」です。【事実】React公式は、Server Functionの入口を自分で実装していなくても、React Server Componentsに対応したアプリなら、影響を受ける可能性があると書いています。
二つ目は「ログイン画面があるから大丈夫」です。【事実】公式の文面は、認証不要のリモートコード実行と書いています。ログインしていない相手からの要求でも成り立つ欠陥、という意味です。
【解釈】この二つから読み取れるのは、これが画面の作りやログインの有無の問題ではなく、サーバーがデータを受け取る入口の問題だということです。入口は利用者の目に見えません。棚卸しをしないと、自社が対象かどうかも分かりません。
第2章:影響を受けるのは、RSC対応の三つの部品と、それを組み込んだ枠組みに限られます
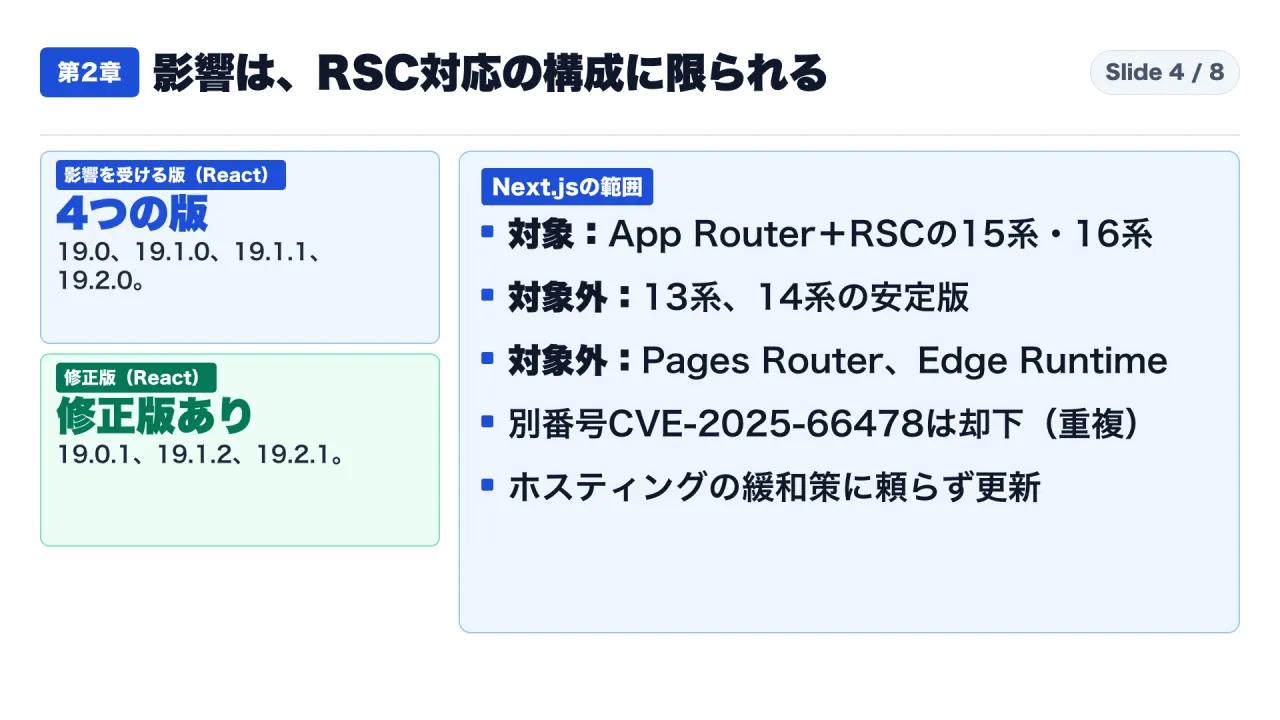
【事実】React公式が挙げた部品は三つです。react-server-dom-webpack、react-server-dom-parcel、react-server-dom-turbopack。影響を受ける版は、19.0、19.1.0、19.1.1、19.2.0で、修正版は19.0.1、19.1.2、19.2.1です。
【事実】対象外の条件も書かれています。アプリのReactのコードがサーバーを使っていない場合は、影響を受けません。React Server Componentsに対応した枠組み、バンドラー、バンドラーのプラグインを使っていない場合も、影響を受けません。
【事実】影響を受ける枠組みとバンドラーとして、React公式は六つを挙げました。パッケージ名で、next、react-router、waku、@parcel/rsc、@vitejs/plugin-rsc、rwsdkです。
| 区分 | 内容(Next.jsの公式ブログ) |
|---|---|
| 対象 | RSCを使うApp Routerの構成で、Next.js 15.x、16.x、14.3.0-canary.77以降のcanary |
| 対象外 | Next.js 13.x、14.xの安定版、Pages Routerの構成、Edge Runtime |
番号の話もあります。【事実】Next.jsの公式ブログには、別の番号CVE-2025-66478が付いていました。ブログは、これをReactの欠陥の、Next.jsの利用者への影響を追う番号だと説明しています。ところが【事実】NVDでは、CVE-2025-66478は却下(Rejected)されていて、理由は「CVE-2025-55182の重複」です。
【提案】社内の資産の管理表や、取引先からの回答に、別の番号で書かれていることがあります。突き合わせるときは、二つの番号を両方使うのが安全です。
【事実】同じ種類の部品について、その後、サービスの停止や、ソースコードの露出につながる別の脆弱性も公表され、React公式は更新の手順を2026年1月26日に改めました。ですから、修正版は初回の記事の番号ではなく、公式の指示どおり、自分の系列で最新の修正版を選びます。なお、Next.jsの初回の記事に載った修正版の番号と、React公式の更新後の指示の番号は一致していません。この記事では個別の番号を載せていません。
【事実】ホスティング事業者も、一時的な緩和策を入れました。ただしReact公式は、それに頼らず、すぐに更新するよう書いています。
第3章:公表から2日で悪用が始まり、日本でも悪用が確認されました
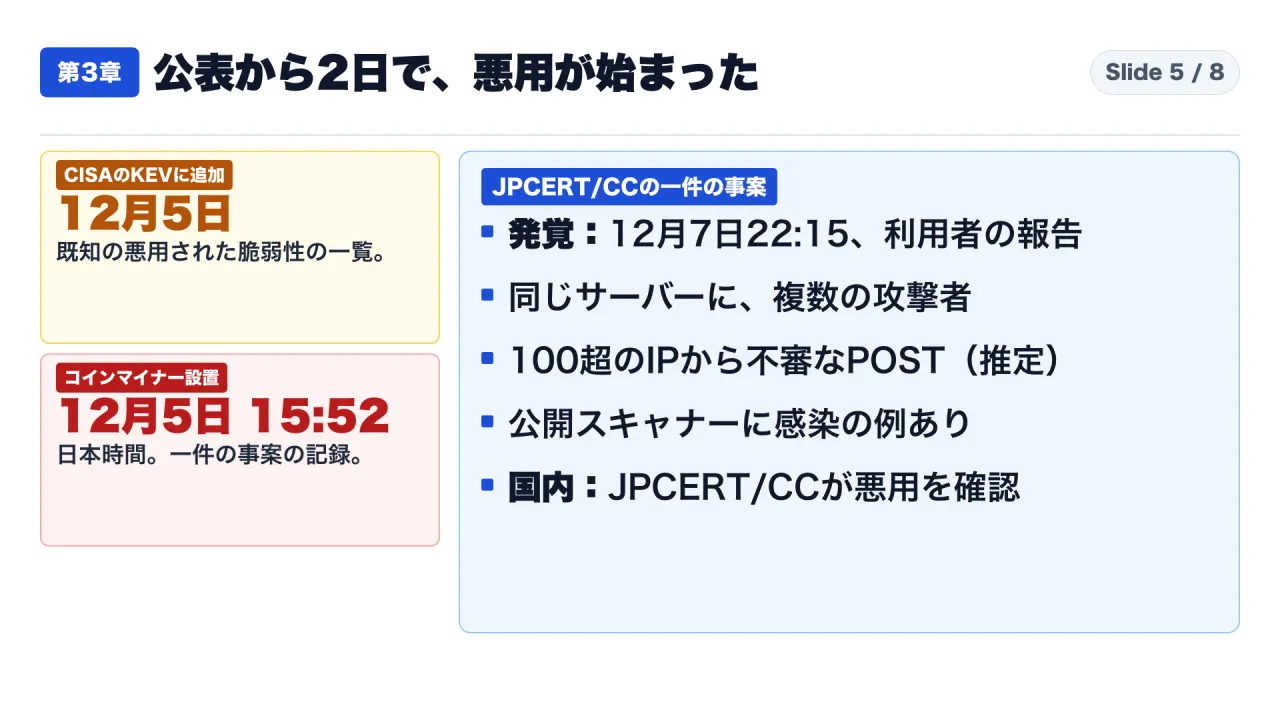
【事実】米国のCISAは、2025年12月5日に、この脆弱性を既知の悪用された脆弱性カタログ(KEV)に加えました。KEVの記録では、ランサムウェア攻撃での利用の欄は「Known」です。対応として求めているのは、ベンダーの指示に沿った緩和策の適用で、緩和策がなければ製品の使用をやめることです。さらに注記で、対策を適用したあとも、インターネットから届く場所に置いたReactの環境で、侵害の兆候を確認するよう求めています。
【事実】日本のJPCERT/CCの注意喚起は、有効な概念実証コードの公開を確認したと書いています。最終更新は2026年1月7日で、JPCERT/CC自身の調査でも、国内での悪用を確認したという記述が入っています。
ここからは、JPCERT/CCが2026年2月13日に公式ブログで公開した、一件の侵害事案の経過です。
| 日時(日本時間) | 内容(JPCERT/CC Eyesの記載) |
|---|---|
| 2025年12月5日 15:52 | コインマイナーの設置(公表から2日後) |
| 12月6日〜7日 | 複数の攻撃者によって、さまざまな不正プログラムが同じサーバーに設置された |
| 12月7日 19:46 | サイトの改ざん(警告メッセージの表示) |
| 12月7日 22:15 | サービス利用者からの報告で発覚 |
【事実】一つのサーバーに複数の攻撃者が入っている状況でした。発覚のきっかけは、改ざんに気づいた利用者の報告です。改ざんされたサイトには、4か国語で「CVE-2025-55182の脆弱性があるため、早急にパッチの適用が必要」という警告が出ていました。
【自前計算】改ざん(19時46分)から発覚(22時15分)までは、約2時間半です。表の時刻の差で、JPCERT/CCの公表値ではありません。
【推定】アクセスログには、12月5日から7日に、100を超えるIPアドレスから、この脆弱性を狙ったと思われる不審なHTTPのPOST通信が残っていました。リクエストヘッダーやPOSTデータは記録されておらず、ユーザーエージェントやリクエスト先、レスポンスサイズからの推定です。JPCERT/CCは、実際にはさらに多くの攻撃者から侵害を受けていた可能性もあると書いています。また、攻撃者の明確な目的は不明で、将来の攻撃の足場にしようとした可能性もあると書いています。
もう一つ、実務で見落としやすい点です。【事実】公開されているこの脆弱性のスキャナーの中に、実行するとマルウェアに感染する挙動が確認されたものがあります。JPCERT/CCは、使う前に、提供元が信頼できるか確認するよう勧めています。
【事実】JPCERT/CCはこの事案を紹介した目的を、容易に悪用できる脆弱性が公表された場合に、攻撃者がいかに迅速かつ無差別に攻撃しているかを、タイムラインと不正プログラムの紹介とあわせて解説することだ、と書いています。「無差別」という言葉は、狙われた理由が会社の知名度や業種ではない可能性を示します。ただし、この一件だけで、攻撃全体の性質を断定することはできません。
【解釈】「2日で悪用なんて、特別に狙われた会社の話でしょう」と思うかもしれません。ただ、この一件の記録は、改ざんで気づかれるまでに複数の攻撃者が入っていた事案でした。自社だけが例外だと考える根拠は、この資料からは出てきません。一方で、ここで読めるのは一件の経過です。国内の被害件数や、攻撃者の数は分かりません。
資料の読み分け:七つの資料は、それぞれ別のことを教えてくれます
今回は資料が多く、同じことを言い換えているように見えます。実際には、それぞれ役割が違います。何を知りたいときにどれを開くかを、整理しておきます。
React公式ブログは、何が壊れていて、どの部品のどの版が影響を受け、どの版が修正版かを定める、基準の資料です。対象外の条件も、ここに書かれています。自社が対象かどうかを判断するときは、まずここを読みます。
Next.js公式ブログは、Next.jsの利用者向けに、対象の版と構成、対象外の構成を示しています。Reactの公式ブログと違い、App RouterやPages Routerといった、Next.js固有の構成で条件が書かれています。秘密情報の入れ替えを強く勧める追記も、ここにあります。
NVDは、脆弱性の公的な記録です。深刻度の評価、公開日、記録の状態が分かります。今回のように、番号が重複して却下された場合も、ここで確かめます。管理表の番号がNVDで却下されていないかを見る、という使い方もできます。
CISAのKEVカタログは、実際に悪用が確認された脆弱性の一覧です。載ったことは、「理論上の危険」ではなく「悪用された」ことを意味します。注記に、対策後の侵害確認の呼びかけがあります。
JPCERT/CCの注意喚起は、日本の読者に向けて、対象と対策をまとめ、国内での悪用の確認を伝えています。スキャナーの出所への注意も、ここで読めます。
JPCERT/CC公式ブログは、一件の事案の経過です。公表から悪用までの速さと、更新だけで終わらせない理由を、時刻つきで教えてくれます。
【提案】この順に読むと、「何が壊れたか」「自社は対象か」「記録上どう扱われているか」「実際に悪用されたか」「その場合、何が起きるか」の順で理解が積み上がります。一つの資料だけで判断すると、たとえば更新の番号だけを見て、侵害の確認を忘れる、といった抜けが起きます。
また、七つの資料に共通するのは、どれも「修正版へ更新せよ」で終わっていないことです。React公式は緩和策に頼るなと書き、CISAは対策後の侵害確認を求め、JPCERT/CCは更新と確認の両方を求め、Next.jsは秘密情報の入れ替えを強く勧めています。【解釈】更新で終わらせない、という点は、資料全体の一致した方向だと読めます。ただし、これは筆者の読みで、各機関が同じ見解を共同で示したわけではありません。
筆者の解釈:更新だけでは足りません。侵害の確認と秘密情報の入れ替えまでが一組になります
ここからは事実ではなく、筆者の解釈と提案です。
根拠にした事実は二つあります。【事実】JPCERT/CCは、悪用が確認されている脆弱性に対応するときは、パッチの適用とあわせて、侵害の有無の確認が必要だと書いています。目に見える改ざんのほかに、より深刻な侵害を受けている可能性があるからです。【事実】Next.jsの公式ブログは、2025年12月4日の午後1時(米国太平洋時間)の時点で、オンラインかつ修正前の状態だったアプリには、使っている秘密情報を、重要なものから入れ替えるよう強く勧めています。
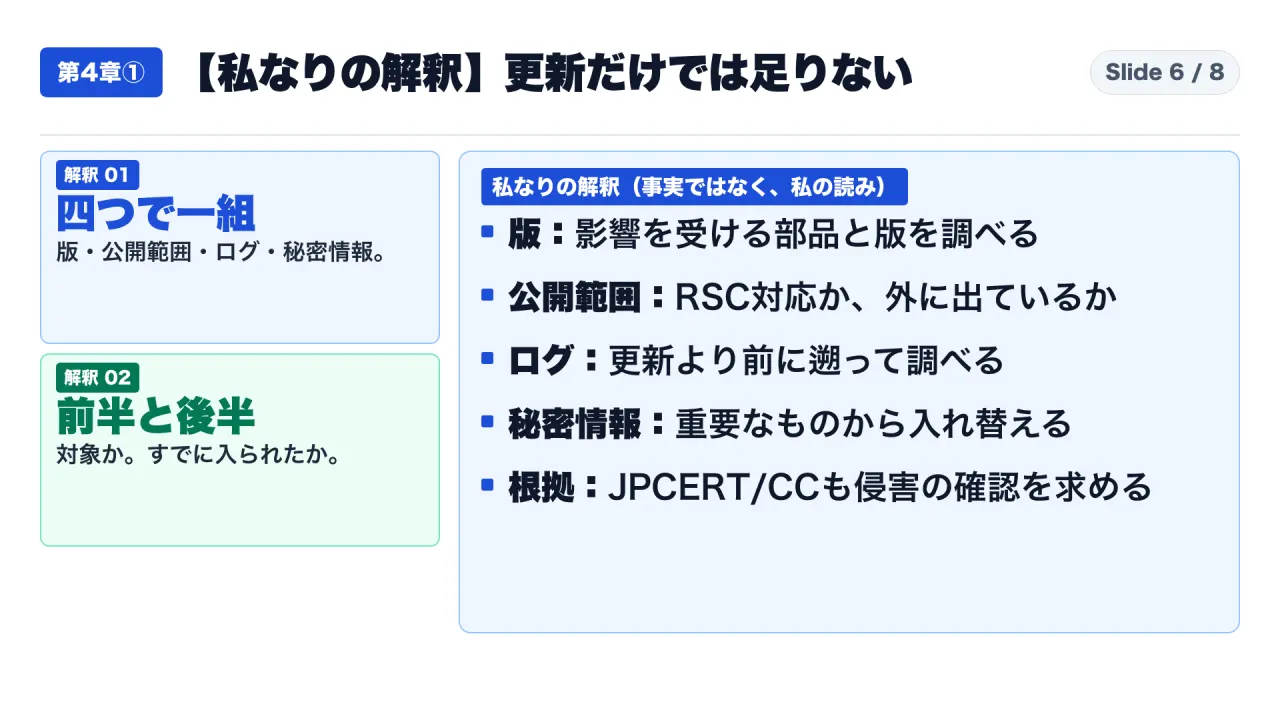
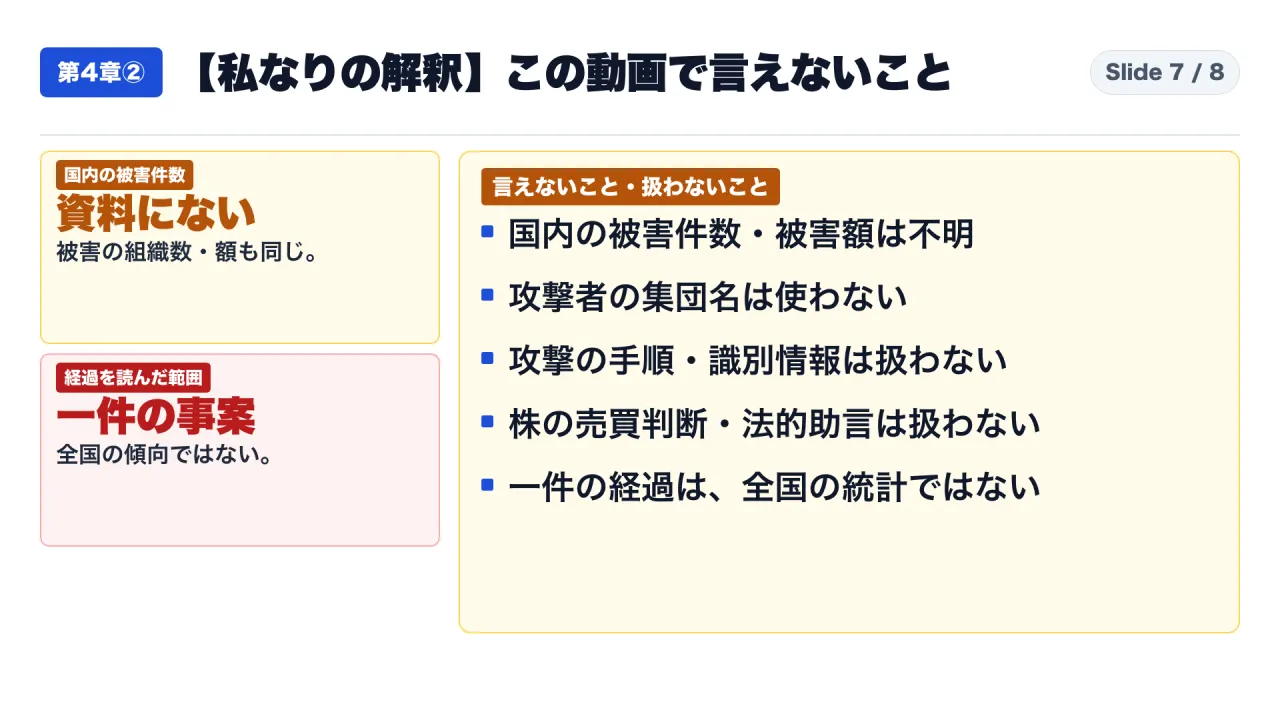
【解釈】重大な脆弱性への対応は、四つの確認が一組です。前半の版と公開範囲は、自社が対象かどうかを決めます。後半のログと秘密情報は、すでに入られていた場合に被害を止めます。前半だけで終えると、更新したのに、入られたままの状態が残ります。
比較条件と限界:この記事で言えないことを先に並べます
- JPCERT/CCが経過を詳しく書いているのは、一件の事案です。国内の被害件数、被害を受けた組織の数、被害額は、確認した資料に書かれていません。
- 特定の攻撃集団の名前への結び付けは使いません。資料でも伝聞の書き方です。
- 攻撃の手順、リクエストの作り方、不正プログラムの識別情報は扱いません。防御の確認に要らないからです。
- 自社が影響を受けるかどうかは、自社の構成で決まります。この記事が言えるのは、公式が書いた条件までです。
- 下調べで読んだ要約は、JPCERT/CCが複数の攻撃者による侵害事例を報告した、と読める書き方でした。原典を読むと、経過を詳しく書いていたのは一件の事案です。そのため、日本で複数の事案があったとは書いていません。
- 株式の売買判断や、法的な助言は扱いません。
実務:公表の日に、四つの確認をどの順で進めるか
【提案】以下は、重大な脆弱性が公表された日の進め方です。数字の目標は置きません。何時間で終えるべきかは、組織の規模と公開しているサービスで変わるからです。
1. 版を確かめる。 依存関係の一覧から、影響を受ける三つの部品が入っていないかを調べます。入っていれば、どの版かを記録します。直す先は、自分の系列で最新の修正版です。確認が難しい場合は、一覧を引けないこと自体が、平時に直すべき課題です。
2. 公開範囲を確かめる。 RSCに対応した構成か。Next.jsならApp Routerか。インターネットから届く場所に置いているか。公式が書いた対象外の条件に当たれば、影響を受けません。当たるかどうか判断できないサービスは、対象として扱います。
3. ログを確かめる。 更新した日より前の、アクセスログとサーバー上の不審な動きを調べます。更新したことは、更新の前に入られていないことの証明になりません。JPCERT/CCの事案は、改ざんという目に見える症状が出るまで、侵害に気づけませんでした。
4. 秘密情報を確かめる。 サーバーが使っているパスワードやAPIの鍵などのうち、どれを入れ替えるかを、重要なものから決めます。入れ替える手順と担当が決まっていないと、この確認は止まります。
平時の練習。 公表の日に初めて一覧を作るのは遅すぎます。年に一度でも、「使っている部品の一覧を引く」「外に出ているサービスを挙げる」「ログを遡れる期間を調べる」「秘密情報の入れ替え手順を読み返す」の四つを試し、詰まった箇所を記録してください。これが、冒頭の問い「何時間で答えられるか」に、自社なりの答えを出す方法です。
修正が公開されてから適用するまでの空白は、パッチ・ギャップと呼ばれます。この考え方は、別の動画でも扱います。
具体例(架空):従業員50人のEC事業者が、公表の翌朝に受ける問い合わせ
ここからは架空の例です。実在の企業や事案ではありません。数字も、説明のために置いた仮のものです。
従業員50人ほどのEC事業者を考えます。自社サイトは委託先が作り、運用も委託先に任せています。公表の翌朝、取引先の情報システム部門から「御社のサイトはReact2Shellの影響を受けますか。受けるなら、いつまでに対応しますか」というメールが届きました。
最初にやりがちなのは、委託先に「大丈夫ですか」と聞くことです。これでは「大丈夫です」の一言が返ってきて、根拠が分かりません。次の順で聞くと、答えの質が変わります。
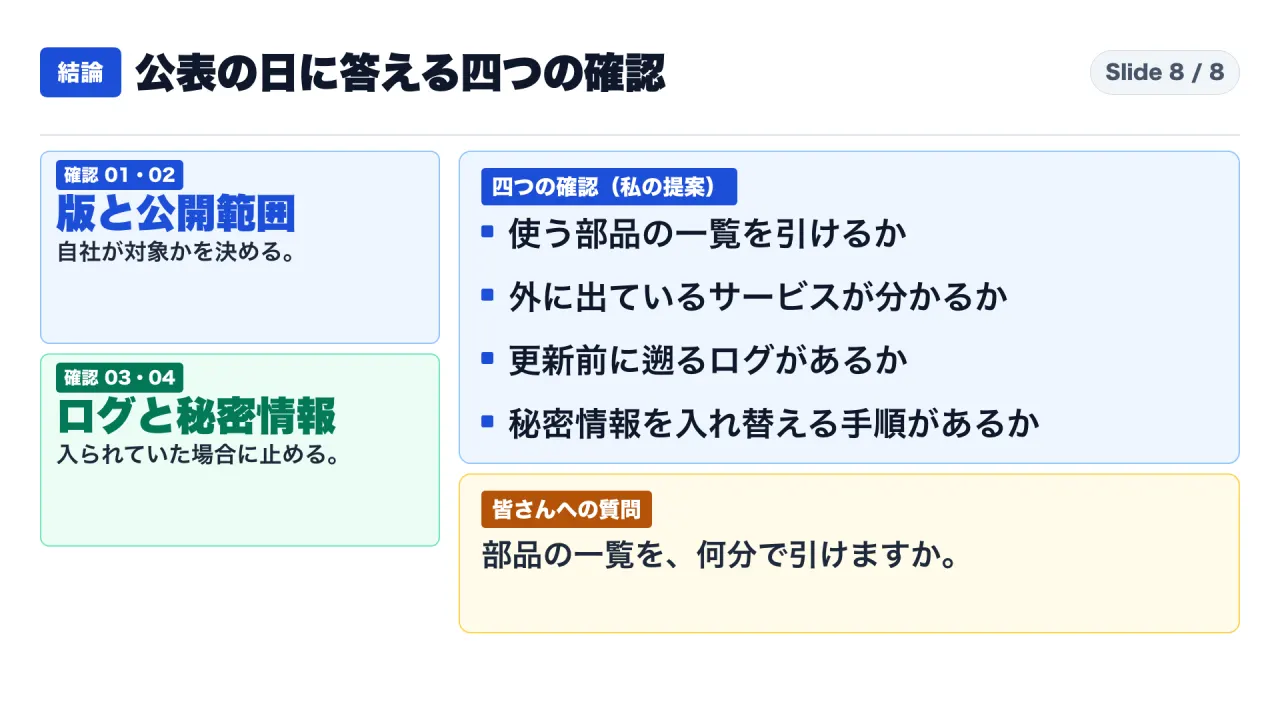
【提案】一つ目の質問は、「サイトがNext.jsまたはReactのRSCに対応した枠組みを使っていますか。使っている場合、版はいくつですか」です。これは版の確認に当たります。二つ目は、「App Routerの構成ですか、Pages Routerの構成ですか。インターネットから直接届く場所に置いていますか」です。公開範囲の確認です。三つ目は、「更新の前の期間のアクセスログは、いつまで遡れますか。不審な通信を調べましたか」です。四つ目は、「サーバーが使っている秘密情報の一覧と、入れ替えの予定を教えてください」です。
この四つに文書で答えられる委託先は、平時から準備ができています。答えられない場合、それは委託先の落ち度というより、契約の段階で「脆弱性が公表された日に何を報告するか」を決めていなかったという、発注側と受注側の共通の課題です。次の契約更新で、連絡の窓口と、公表から報告までの目安を書面に入れることを検討してください。
管理職・経営層が受ける報告の型
技術の細部が分からなくても、報告を受ける側が確認できる点があります。【提案】次の四つを、報告のたびに聞いてください。
一つ目は「自社が対象かどうかの結論と、その根拠は何か」です。「たぶん大丈夫」ではなく、確認した版と構成を示してもらいます。二つ目は「更新は終わったか。終わっていないなら、次の予定はいつか」です。三つ目は「更新の前に入られていないことを、何で確かめたか」です。ログの確認が済んでいなければ、済んでいないと答えてもらいます。四つ目は「入れ替えた秘密情報はどれで、まだ入れ替えていないものはどれか」です。
報告を受ける側が最も避けたいのは、「対応済み」という言葉の中身が、更新だけを指していることです。【解釈】JPCERT/CCの事案が示したのは、更新を急ぐ仕事と、入られていないかを確かめる仕事が、別の仕事だということでした。「対応済み」と言われたら、どちらを指すのかを聞き返してください。
確認が難しい場合の次の手
実務では、四つの確認がすべてきれいに終わるとは限りません。【提案】詰まりやすい場面と、その場の判断を挙げます。
依存関係の一覧が引けない場合。 委託先や過去の担当者が作った古いシステムで、使っている部品の一覧が残っていないことがあります。この場合は、一覧を引けないサービスを「対象かもしれないもの」として扱い、外部からの到達を制限できるかを先に検討します。一覧を整える作業は、対応が落ち着いてから、平時の課題として計画します。
ログが短い期間しか残っていない場合。 更新より前に遡れないなら、遡れないこと自体を記録します。調べられなかった期間は、「入られていないと確認できていない期間」として扱い、秘密情報の入れ替えの優先度を上げる材料にします。
秘密情報の入れ替えが、他のシステムの停止につながる場合。 鍵を替えると、連携先が止まることがあります。止まる範囲を先に洗い出し、重要なものから順番に、止まる影響の小さい時間帯に入れ替えます。入れ替えを先送りする場合は、先送りの理由と期限を記録します。
公式の対象外の条件に当たると判断した場合。 対象外と判断した根拠、つまり確認した版と構成、確認した日、確認した人を記録します。後日、条件の理解が間違っていたと分かったときに、判断をやり直せます。
脆弱性が複数公表された場合。 今回も、同じ種類の部品について、のちにサービス停止などにつながる別の脆弱性が公表されました。【事実】React公式は更新の手順を改め、系列ごとの最新の修正版を使うよう書いています。初回の修正版にとどまっている場合は、最新の版かどうかを、改めて確認します。
対応のあとに:振り返りで残す三つの記録
対応が一区切りついたら、短い振り返りを残すことを勧めます。【提案】記録するのは三つです。
一つ目は、時間の記録です。公表を知った時刻、自社が対象かどうかを判断できた時刻、更新を終えた時刻、ログの確認を終えた時刻、秘密情報の入れ替えを終えた時刻を並べます。冒頭の問い「何時間で答えられるか」への、自社の実測値になります。次の公表のときに、どこで時間がかかったかを比べられます。
二つ目は、詰まった箇所の記録です。部品の一覧が引けなかった、委託先の窓口が分からなかった、ログが短かった、鍵の入れ替えで連携が止まりそうだった。詰まった理由と、次までに直す担当と期限を残します。
三つ目は、判断の根拠の記録です。対象外と判断したサービス、更新を先送りしたサービス、入れ替えを見送った秘密情報について、誰がいつ何を根拠に決めたかを書きます。後から見て、判断の筋道が追えることが目的です。
この三つは、監査や取引先への説明にも使えます。JPCERT/CCが事案の経過を時刻つきで公開したように、自社の対応も時刻つきで残しておくと、次に同じ種類の問い合わせが来たときに、記憶ではなく記録で答えられます。
よくある疑問と読み違い
Q1. Reactを使っていれば、全部影響を受けますか。 いいえ。React公式は、サーバーを使わないReactのコードや、RSCに対応した枠組みを使わない場合は、影響を受けないと書いています。
Q2. Next.jsを使っていれば、全部影響を受けますか。 いいえ。Next.jsの公式ブログによると、13.x、14.xの安定版、Pages Routerの構成、Edge Runtimeは対象外です。
Q3. Server Functionを使っていなければ安全ですか。 そうとは限りません。React公式は、Server Functionの入口を実装していなくても、RSCに対応していれば影響を受ける可能性があると書いています。
Q4. ホスティング事業者が対策してくれたので、更新は不要ですか。 React公式は、事業者の一時的な緩和策に頼らず、すぐに更新するよう書いています。
Q5. 更新したので、侵害の確認は不要ですか。 JPCERT/CCは、パッチの適用とあわせて侵害の有無の確認が必要だと書いています。CISAも、対策のあとに侵害の兆候を確認するよう注記しています。
Q6. 見つけたスキャナーで、すぐに自社を調べてよいですか。 使う前に提供元を確認してください。実行するとマルウェアに感染する挙動が確認されたスキャナーがある、とJPCERT/CCは書いています。
Q7. NVDで却下された番号は、無視してよいのですか。 資料としては重複扱いなので、新しく調べる番号はCVE-2025-55182に統一できます。ただし、取引先や自社の古い管理表に、却下された番号で書かれている場合があります。突き合わせるときは、両方の番号を探してください。
Q8. 「2日で悪用」は、どの会社でも2日以内に入られるという意味ですか。 いいえ。ここで確認できたのは、JPCERT/CCが調べた一件の事案の時刻です。どの組織でも2日以内に入られる、という意味ではありません。ただ、公表から短い間に悪用が始まりうることは、この記録から読み取れます。
Q9. 公式の対象外の条件に当たれば、何もしなくてよいのですか。 この脆弱性については、公式が影響を受けないと書いている条件です。ただし、対象外と判断した根拠を記録し、使っている部品の版が将来変わったときに、条件が変わっていないかを確かめてください。同じ部品には、のちに別の脆弱性も公表されています。
最後の確認リスト
- 使っている部品の一覧を、すぐに引けるか
- 影響を受ける三つの部品と版が入っていないか、系列ごとの最新の修正版を選んだか
- 管理表や取引先の回答で、二つの番号(CVE-2025-55182とCVE-2025-66478)を突き合わせたか
- 外に出ているサービスと、RSC対応かどうかを把握しているか
- 更新した日より前に遡れるログがあるか、不審な痕跡を調べたか
- 秘密情報を入れ替える手順と担当が決まっているか
- 検知や診断に使う道具の出所を確認したか
最後に、一つ質問です。皆さんの組織では、重大な脆弱性が公表された日に、使っているパッケージの一覧を、何分で引き出せますか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- React公式ブログ(2025年12月3日):https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components
- Next.js公式ブログ:https://nextjs.org/blog/CVE-2025-66478
- NVD(CVE-2025-55182):https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2025-55182
- NVD(CVE-2025-66478):https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2025-66478
- CISA KEVカタログ:https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
- JPCERT/CC CyberNewsFlash(2026年1月7日更新):https://www.jpcert.or.jp/newsflash/2025120501.html
- JPCERT/CC Eyes(2026年2月13日):https://blogs.jpcert.or.jp/ja/2026/02/react2shell.html