各国の共同勧告は、ルーターの持ち主に何を確認せよと言っているのか ── 勧告AA25-239Aを、自社の機器に当てはめて読む
YouTubeポッドキャスト本編(動画・音声)はこちら:各国の共同勧告は、ルーターの持ち主に何を確認せよと言っているのか ── 勧告AA25-239Aを、自社の機器に当てはめて読む
https://www.youtube.com/watch?v=VuH254wis88
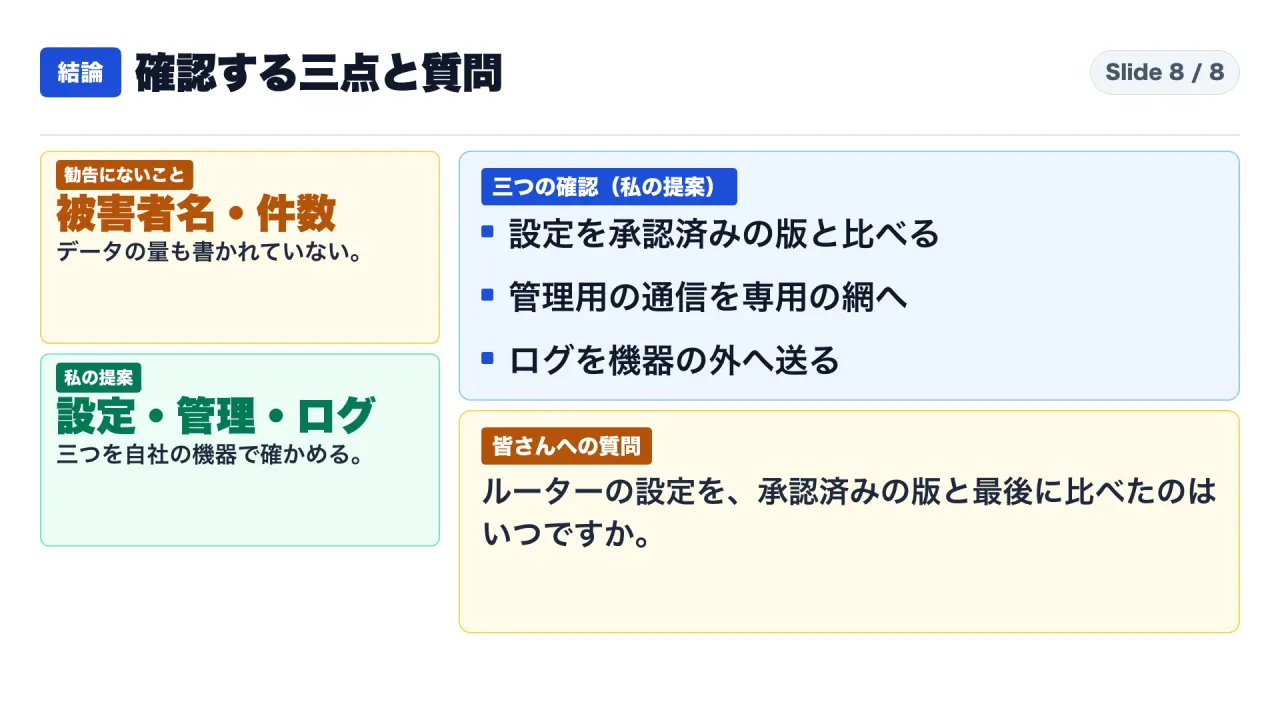
結論:勧告が持ち主に求める中心は、設定の照合、管理経路の隔離、ログの機器外保存の三つです
結論から書きます。2025年8月27日に初版が出た共同勧告AA25-239Aは、ルーターなどの持ち主に、稼働中の設定を承認済みの版と比べること、管理用の通信を専用の網に分けること、ログを機器の外へ送ることを求めています。署名したのは13か国の23機関で、日本の国家サイバー統括室と警察庁も入っています。
この文書で攻撃者は「APT攻撃者」と総称されています。業界でSalt Typhoonなどと呼ばれる活動とは、勧告が自分で「部分的に重なる」と書いているだけで、1対1の対応ではありません。この記事は、勧告の本文とその防御策だけを使い、呼び名の先の断定や、被害を受けた企業の名指しはしません。
この記事の対象読者は、社内のルーターやVPN装置、ファイアウォールの管理を担当する人と、その管理を委託している部署の責任者です。通信会社ではない会社の方も想定しています。読み終えると、次の三つができるようになります。一つ目は、勧告が何を確認せよと言っているのかを、項目として説明すること。二つ目は、自社の機器に当てはめるとき、どこから見ればよいかを決めること。三つ目は、報道で見かける「9社」や「FBIの警告」が、勧告の内側の話か外側の話かを区別することです。
なお、この記事は投資の判断を含みません。使う資料は、CISAが公開している勧告の本文と、出所を区別して引用する2本の報道記事です。
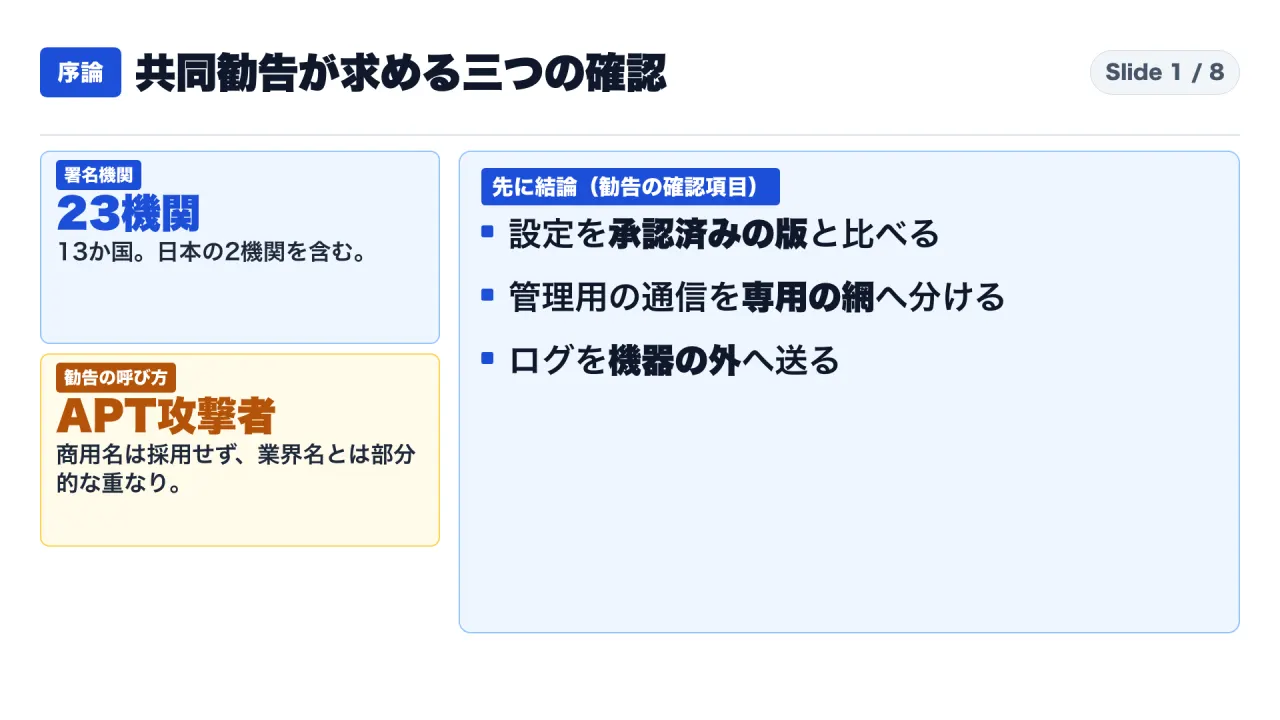
図1は、この記事の答えを一枚で示したものです。署名機関、勧告の呼び方、先に示す三つの確認を、順に確かめます。
読み方:本文では「事実」「報道」「自前の集計」「筆者の解釈」を分けて書きます
本文の段落には、必要に応じて四つの札を付けます。
【事実】は、勧告の本文に書かれている内容です。【報道】は、報道記事が伝えている内容で、勧告の本文でも、政府の公式文書でもありません。【自前の集計】は、勧告の一覧や箇条書きを私が数えた値で、勧告に数字が書かれているわけではありません。【解釈】は、筆者が資料を読んで考えたことで、資料に書かれているわけではありません。
資料の取得にも限りがあります。ホワイトハウスの高官の説明は、報道記事を通してしか読んでいません。FBI幹部の2026年の発言も、報道記事を通してしか読んでいません。どちらも、一次の記録は確認できていません。
図2のとおり、問いは二つです。勧告は持ち主に何を確認せよと言っているのか。そして、それを自社の機器に当てはめると、今日どこから見られるのか。
背景:この記事で使う言葉を先にそろえます
- 境界の機器:私の言い換えでは、会社の網と外の網の境目に置かれて、通信の通り道を決める機器です。ルーター、ファイアウォール、VPN装置などが入ります。勧告の本文の用語は edge devices です。
- PEルーター、CEルーター:通信会社の網の端にあるルーターがPE、利用者側の端にあるルーターがCEです。
- ACL:どの通信を通し、どの通信を止めるかを書いた許可リストです。
- TACACS+:ネットワーク機器の管理者が、機器にログインするときの認証に使う通信の仕組みです。
- SNMP:機器を遠隔で監視したり、設定を変えたりするための仕組みです。コミュニティ名は、その合言葉にあたります。
- VRF:機器の中で、通信の経路表を分ける仕組みです。管理用のVRFは、管理の通信だけを通す区画として使います。
- ピアリング:ほかの網と直接つなぎ、仲介なしに通信を交換する接続です。
- Guest Shell:Ciscoの一部の機器にある、機器の中で動く仮想のLinux環境です。
第1章:狙われたのは通信会社のルーターだが、持ち主は選ばれないことがある
勧告はどこが狙われたと書いているのか
【事実】勧告によると、攻撃者が重点的に狙うのは、大手通信会社の大型の基幹ルーターと、PEルーター、CEルーターです。さらに、侵害した機器と信頼された接続を使って、ほかの網へ入り込みます。活動が確認された地域は、米国、オーストラリア、カナダ、ニュージーランド、英国と、世界のほかの地域です。分野は、通信、政府、交通、宿泊、軍事の網です。活動は、少なくとも2021年から続いています。
【事実】狙いについて、勧告は、盗んだデータによって、標的の通信と移動を世界中で追跡する能力が得られると評価しています。
通信会社ではない持ち主も、無関係ではない
「うちは通信会社ではないから関係ない」と考えたくなります。ところが、【事実】勧告は、攻撃者が機器の持ち主にかかわらず、境界の機器を狙う場合があると書いています。持ち主が攻撃者の主な標的に当たらなくても、その機器は、標的へ入る経路に使われる機会になる、という説明です。
つまり、勧告の問いは「自社が狙われているか」だけではありません。自社の機器が、ほかの網へ入る足がかりに使われないか、という問いも含みます。
勧告が自分で書いている位置づけ
【事実】勧告は、この活動を中国の国家支援の攻撃者によるものとし、中国の複数の企業と関連づけています。この記事は、勧告の記述を伝えるだけで、それ以上の判断はしません。
【事実】勧告は、この活動が業界の報告と部分的に重なると書き、業界で一般に使われる名前として、Salt Typhoon、OPERATOR PANDA、RedMike、UNC5807、GhostEmperorの五つを挙げています。【自前の集計】この五つは、本文の列挙を数えたものです。勧告は、サイバーセキュリティ企業ごとに追跡や帰属の方法が違うため、勧告の理解と1対1で対応するとは限らないと注記しています。
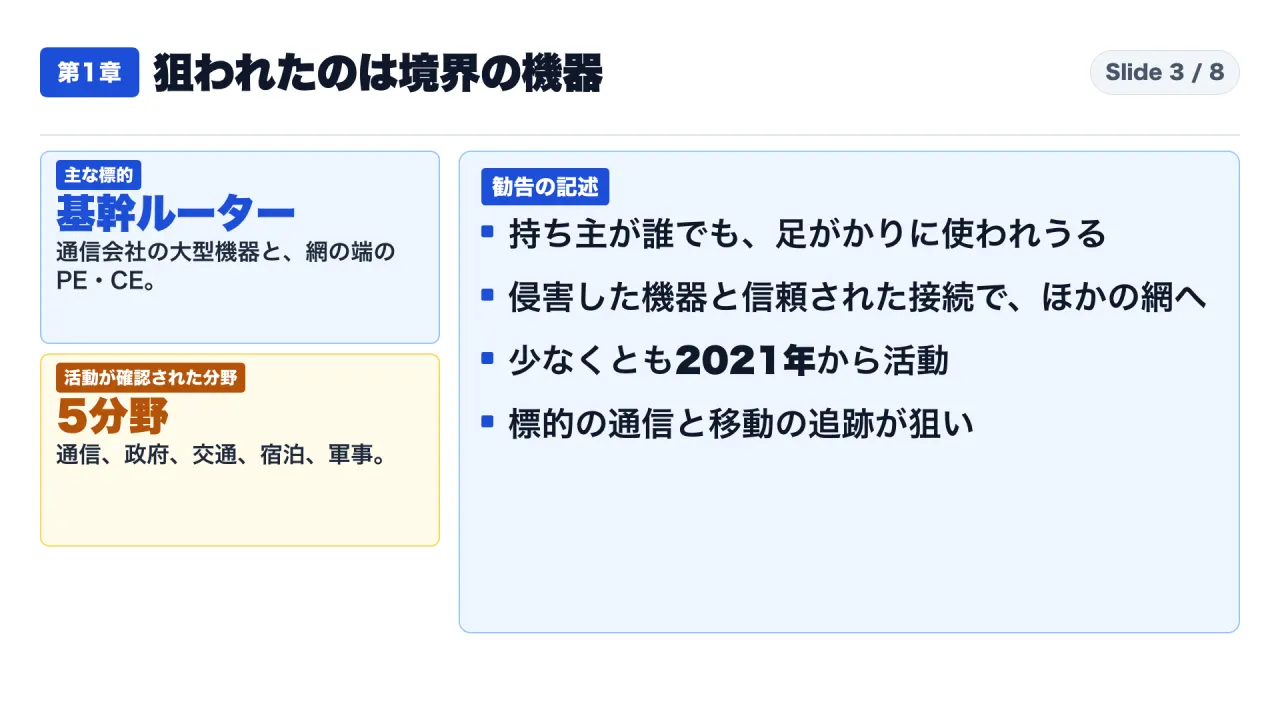
図3は、主な標的と、活動が確認された分野を整理したものです。
第2章:入り口は公開済みの弱点、居座りは機器の設定の書き換えと内蔵機能
入り口
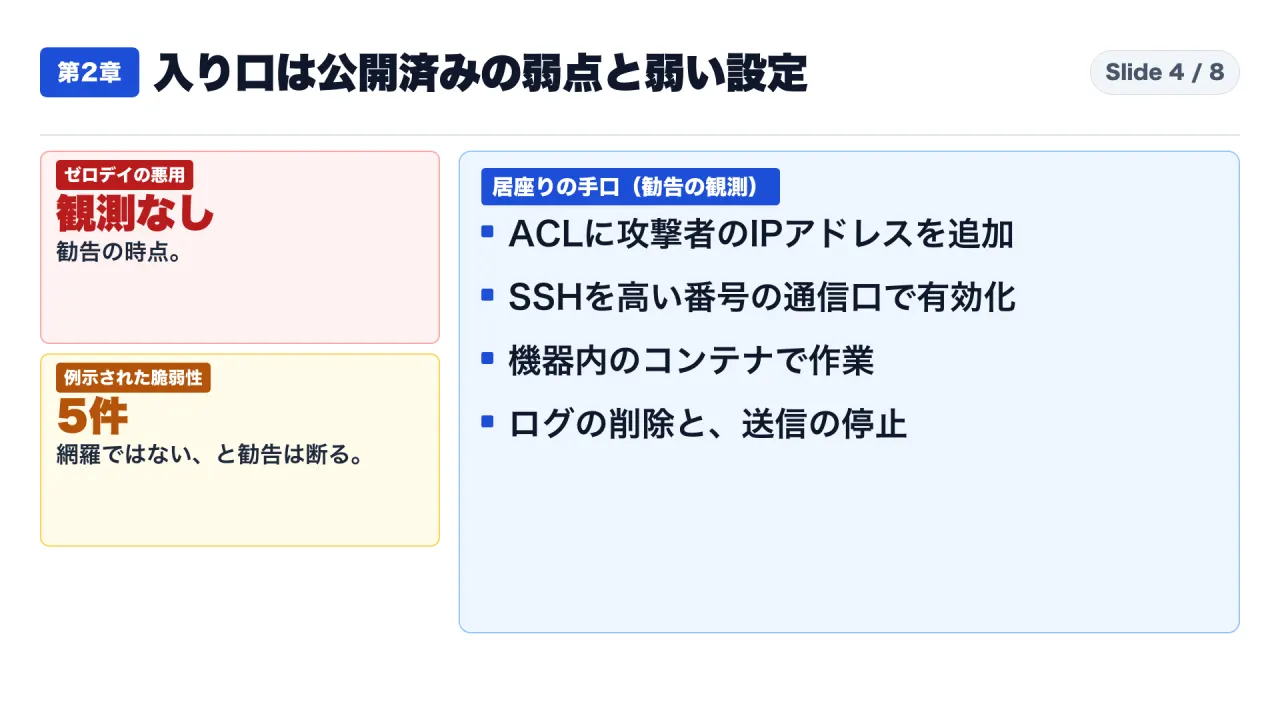
【事実】勧告は、攻撃者が、すでに公開された脆弱性と、避けられたはずの弱点を悪用して成功していると書いています。未公開の脆弱性、いわゆるゼロデイの悪用は、これまで観測されていないとしています。
【事実】例として挙げられた脆弱性は5件で、Ivanti、Palo Alto Networks、Ciscoの機器のものです。勧告は、この一覧は網羅ではないと断っています。【自前の集計】5件は、付録の箇条書きを数えた値です。
【事実】ほかにも、Fortinet、Juniper、SonicWallなどの機器を狙う可能性を、勧告は疑っています。これは観測ではなく、勧告の推測です。
【事実】弱い資格情報も悪用されています。ユーザー名とパスワードがどちらも「cisco」という例があります。コミュニティ名が「public」や「private」のままの例も挙げられています。
【事実】勧告は、攻撃者の手口は、今後変わると予想しています。ただし、いまは使っていない手口でも、条件がよければ攻撃者が再び使うことがあるとも書いています。
居座り
【事実】居座るために、攻撃者は機器の設定を書き換えます。勧告が挙げる手口のうち、四つを取り上げます。
一つ目は、ACLに攻撃者のIPアドレスを足すことです。これで安全対策を通り抜けて、通信を許可させ続けられると、勧告は説明しています。
二つ目は、標準でない番号の通信口を開けることです。SSHという遠隔ログインの口を、高い番号の通信口で有効にした例があります。
三つ目は、Cisco機器のGuest Shellを使うことです。その中の作業とデータは厳しく監視されないため、検知を逃れやすいと、勧告は書いています。【事実】IOS XRという別の機器の種類では、標準では無効のsshd_opernsというサービスを、攻撃者が有効にした例が、ケーススタディに書かれています。
四つ目は、痕跡を消すことです。ログを削除したり、ログの送信を止めたりします。さらに、操作が機器自身のIPアドレスから行われたように記録される場合があります。
【解釈】四つの手口はどれも、ログや設定の変更を目で見て確かめる仕組みがないと、見つけにくい手口です。次の章以降の確認項目が、設定の照合とログの外部保存に重点を置いているのは、その裏返しだと私は読みます。
第3章:盗み方は、管理者の認証通信の取得、通信のミラー、トンネルでの持ち出し
認証の通信を狙う
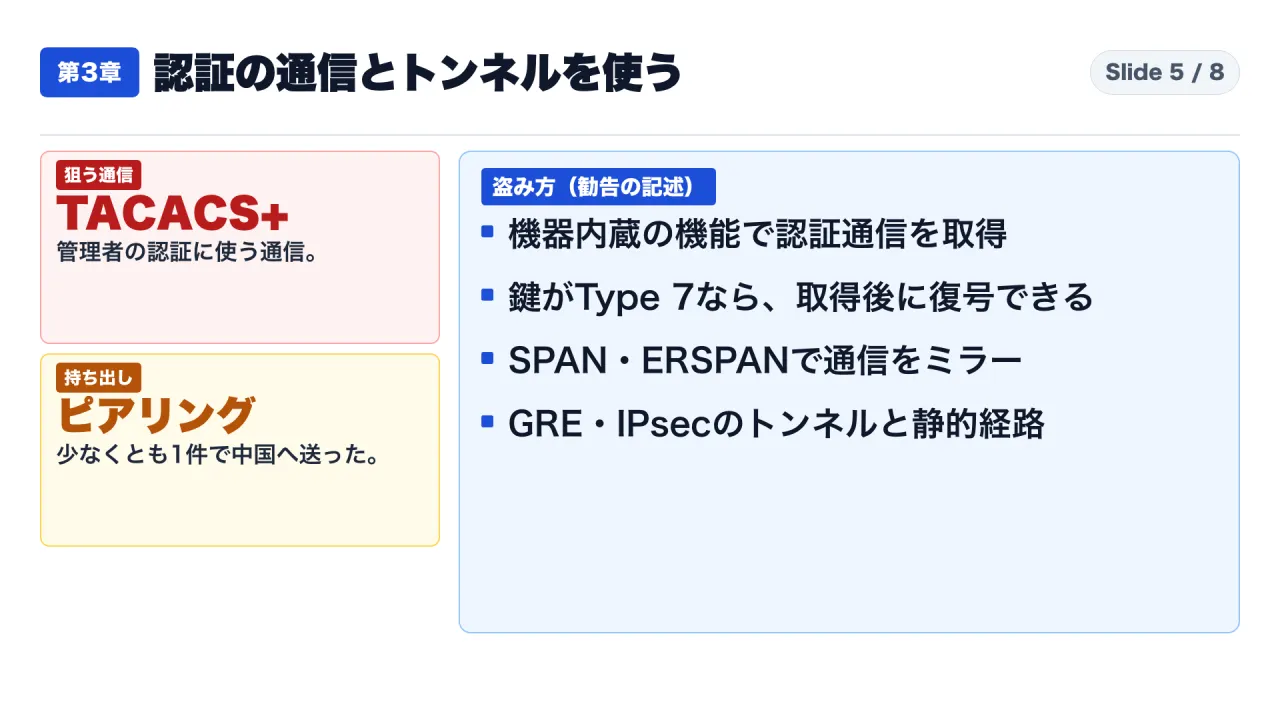
【事実】攻撃者は、TACACS+という認証の通信を狙います。機器に内蔵された機能でこの通信を集めた例が、勧告のケーススタディに書かれています。
【事実】この通信の中身は、暗号の鍵が分かれば復号できます。少なくとも1件では、機器の設定に、鍵が元に戻せる形の符号化、Type 7で保存されていました。そこから鍵を取り出せば、集めた通信を機器の外で復号できると、勧告は説明しています。
【事実】設定の書き換えもあります。TACACS+のサーバーの設定を、攻撃者の管理するIPアドレスに向け直して、管理者のログインの試みを集める手口です。
通信を写し取る
【事実】SPANやERSPANと呼ぶ通信のミラー機能を有効にします。GREやIPsecのトンネルと静的な経路を設定して、同じ目的を果たす例もあります。
持ち出す
【事実】持ち出しでは、ピアリング接続の悪用が大きな懸念だとされています。少なくとも1件では、GREとMPLSのトンネルで、データを中国へ送っていました。持ち出しの経路は、攻撃の指令に使う経路とは別にすることがあり、プロキシなど通信量の多い場所の中に隠れます。
【解釈】居座りも、盗み方も、機器に最初から入っている機能が中心です。だから、異常な通信を探すより、設定の変更を見るほうが手がかりになる、と私は読みます。
第4章:勧告が求める確認項目と、自社への当てはめ
勧告が求める確認項目
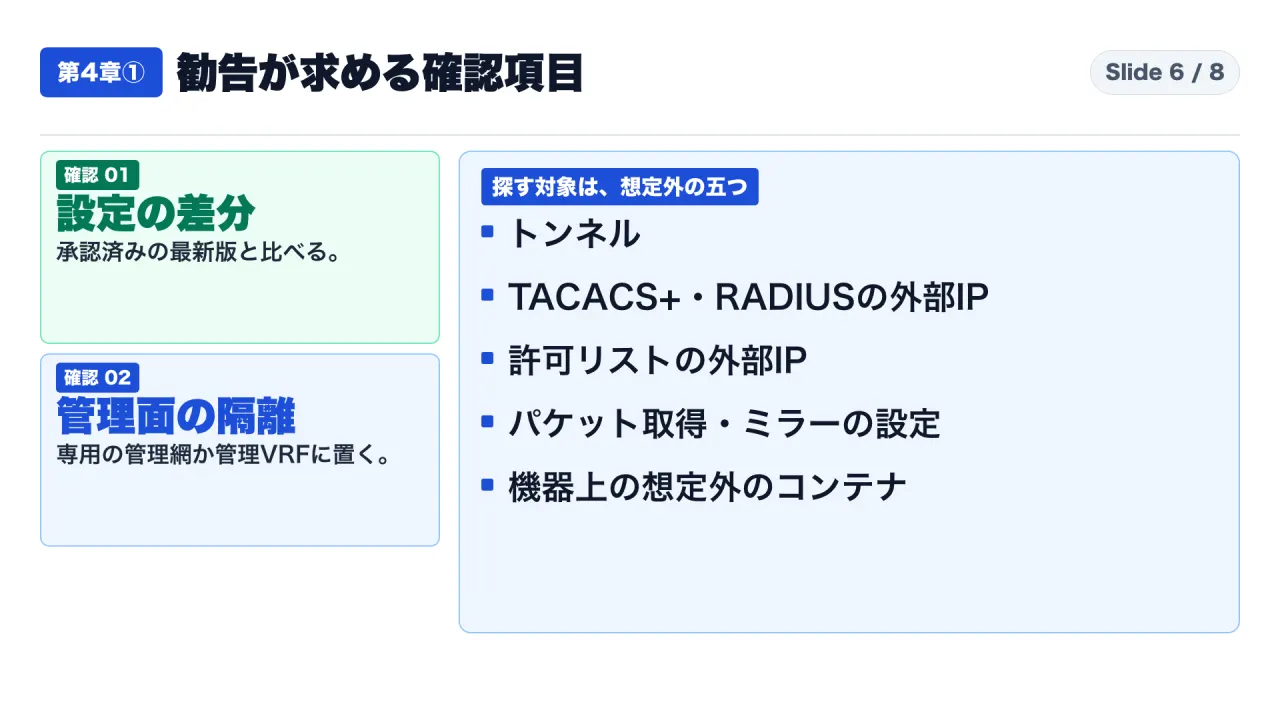
【事実】設定の差分です。稼働中のネットワーク機器の設定をすべて取り出し、承認された最新の版と比べます。見るのは、通信の許可リスト、ローカルのアカウントと権限、経路表、パケット取得の設定です。変更管理の仕組みを持ち、機器の設定を定期的に監査することも、勧告は求めています。
【事実】探す対象は、想定外のものが五つです。トンネル。TACACS+やRADIUSのサーバーに設定された外部のIPアドレス。許可リストにある外部のIPアドレス。パケット取得や通信ミラーの設定。機器の上で動く、想定外のコンテナです。【自前の集計】五つは、箇条書きを数えた値です。
【事実】管理用の通信の隔離です。SSH、HTTPS、SNMP、TACACS+、RADIUSなどの管理サービスは、専用の管理網か、管理用のVRFにだけ置きます。その外向きの通信は、承認された収集先以外を止めます。管理用のVRFは、顧客側やピアリング側へ経路が漏れないようにします。
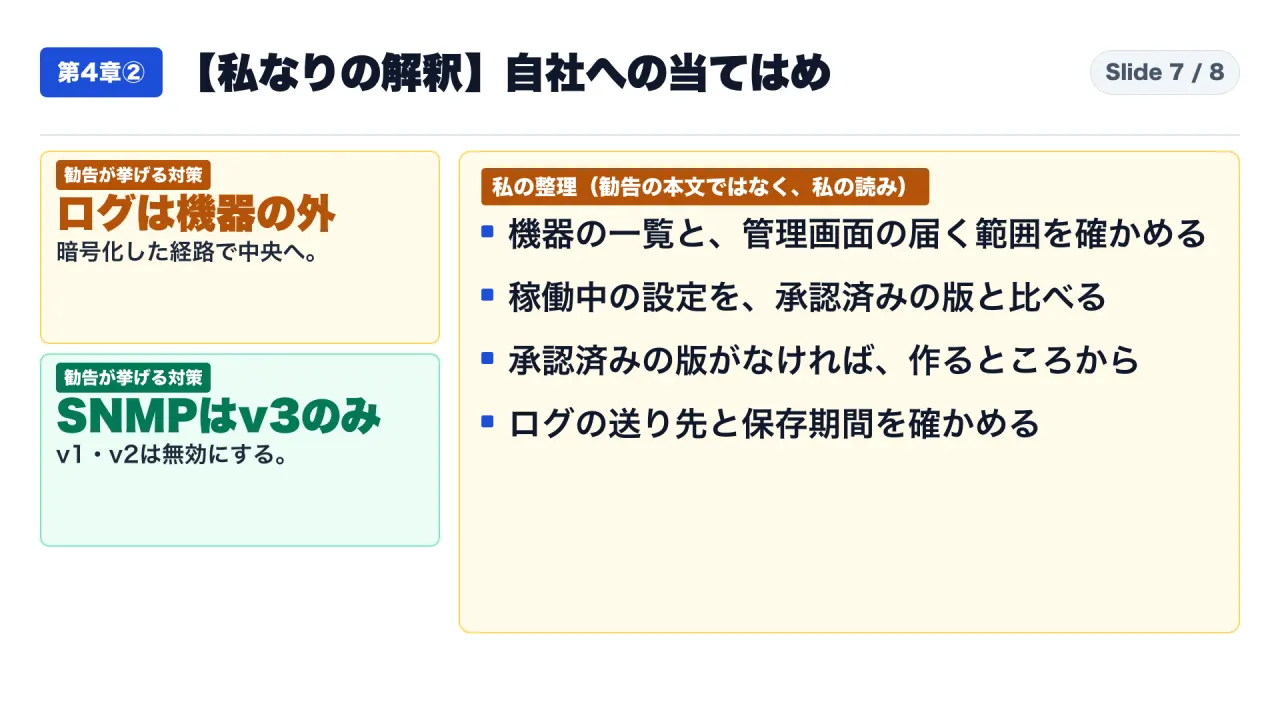
【事実】ログです。ログは中央のサーバーへ、認証され暗号化された経路で転送します。特権コマンドは、誰が何を実行したかを残すAAAコマンドアカウンティングを有効にします。Guest Shellがある機器では、機器のsyslogだけに頼って検知してはいけない、と勧告は書いています。
【事実】そのほか、SNMPはバージョン3だけにして、1と2は無効にします。既定の弱いコミュニティ名は変えます。管理に使うプロトコルは、暗号化され認証されたものだけにして、Telnetなどの暗号化されないものは無効にします。既定の管理者の資格情報は変えます。Cisco機器では、Smart Installを無効にします。既知の悪用された脆弱性は、優先して修正します。
【事実】ファームウェアの確認もあります。ファームウェアのハッシュを、メーカーの値と照合して、不正な改変がないかを調べます。
【事実】侵入が疑われるときは、範囲をつかまないまま一部だけ対応すると、攻撃者に調査を気づかれます。攻撃者は、メールサーバーや管理者の端末を侵害して、検知されたかどうかを見張ることもあります。範囲を把握してから対応するよう、勧告は求めています。
勧告が挙げる検知の手がかり
【事実】勧告は、機器の中や通信の記録から見つけられる具体的な手がかりも挙げています。攻撃者は、許可リストの名前をよく「access-list 20」とし、20がすでに使われていれば50か10を使いました。パケット取得のファイル名には、「mycap.pcap」「tac.pcap」「1.pcap」のような名前が観測されています。機器からFTPやTFTPで、承認されていない送信先へ向かう通信は、直前にパケット取得があった場合はとくに疑う対象です。TACACS+の通信が、承認されていないIPアドレスへ向かう場合や、管理用のVRFの外へ出る場合も同じです。IOS XRの機器では、想定外のTCP/57722への通信は、高い危険として扱うよう、勧告は書いています。
【解釈】これらの名前や番号は、勧告が観測した例です。勧告自身が、通信口の番号の型は侵入ごとに変わりうると書いているので、同じ名前が見つからないことは、安全の証明になりません。名前に頼る検査より、設定を承認済みの版と比べる検査のほうが、変えられにくい手がかりだと、私は読みます。
自社への当てはめ(私の解釈)
【解釈】勧告が読者として想定するのは、主に重要インフラの防御担当者で、とくに通信事業者です。ただ、拠点のルーター、VPN装置、ファイアウォールの管理者は、自分の持ち場で使える項目が多いと、私は読みます。
【解釈】今日どこから見られるのか、私なら次の順に確かめます。順番は、勧告の記述ではなく、私の提案です。
一つ目は、機器の一覧です。自社のルーターやVPN装置の一覧を作り、管理画面の入り口に、外のインターネットや、一般の社内の網から届くかを確かめます。勧告は、管理サービスを専用の管理網か管理用のVRFにだけ置くよう求めています。いま届く範囲が広ければ、そこが最初の差です。
二つ目は、設定の照合です。稼働中の設定を取り出し、承認済みの版と比べる担当と手順があるかを確かめます。承認済みの版がなければ、作るところから始めます。比べる相手がなければ、差分は見えないからです。
三つ目は、ログです。ログの送り先と、保存の期間を確かめます。機器の中のログだけに頼っていないか、送り先への経路が暗号化されているかも見ます。
【解釈】機器の種類で、細かい手順は変わります。【事実】勧告は、攻撃者の手口にはCisco機器に固有のものがあるが、ほかのメーカーの機器にも似た機能を使えると書いています。自社の機器の手順は、メーカーの資料で確かめる必要があります。
勧告に書かれていないことと、出所を区別して読む話
勧告が書いていないこと
【事実】勧告には、被害を受けた通信会社や組織の名前がありません。被害の件数も、盗まれたデータの量も書かれていません。「9社」といった数字も、勧告の本文にはありません。勧告自身が、最初の侵入経路は、規模や影響を理解するうえで重大な情報の空白だと認めています。
「9社」の出所
【報道】米国の通信会社9社が侵入されたという数字は、2024年12月27日の報道記事にあります。ホワイトハウスの高官が記者団に語った内容を報じたもので、9社目の社名は明かされていません。ホワイトハウスの原文は確認できていません。この数字は、勧告の本文にはありません。
2026年2月のFBI幹部の発言
【報道】2026年2月19日の講演で、FBIのサイバー情報担当の幹部が、Salt Typhoonの攻撃者と、中国の情報機関やそれを支える基盤による脅威は、「いまも非常に強く続いている」と述べたと、報じられました。これは講演の発言の報道で、公式の警告文書ではありません。FBIの一次の記録は確認できていません。
制作の裏側
下調べで読んだ共有資料には、「米国の通信会社9社の侵入が発覚」「FBIが2026年2月に公式に警告」という書き方がありました。ところが、9社は高官の説明の報道で、勧告にはありません。FBIの発言も講演の報道で、公式の警告文書は見つかりませんでした。そこで、この記事と動画では、出所を明記する言い方に直しました。
比較条件と限界:この記事で言えないこと
- この記事は、勧告の本文と防御策だけを使います。特定の集団や人物の断定、中国政府の関与の程度の判断はしません。勧告が書くのは、中国の複数の企業と関連づけた、というところまでです。
- 「13か国」「23機関」「例示の脆弱性5件」「想定外の確認対象五つ」「業界の呼称五つ」は、私が数えた値です。勧告の本文に、これらの数字は書かれていません。
- 勧告の確認項目には、Cisco機器に固有のものがあります。ほかのメーカーの機器の細かい手順は、勧告に書かれていません。
- 勧告は、通信事業者などの重要インフラを主な読者に想定しています。通信会社ではない会社への当てはめは、私の解釈です。
- 勧告にある攻撃者のIPアドレスの一覧は、2021年8月から2025年6月の活動に関連づけられたものです。勧告は、一覧のIPアドレスのうち、すでに使われていないものがあるかもしれないと断り、遮断などの前に調べるよう勧めています。
- 勧告の初版は2025年8月27日、改訂は2025年9月3日です。それ以降の更新や、新しい報告は、この記事の対象外です。
- 投資や、機器メーカーの株への影響は扱いません。
実務:自社のルーターを、勧告に沿って確かめる手順
対象と前提
対象は、社内のルーター、VPN装置、ファイアウォールの管理を担当している人です。前提は、管理者としてログインでき、稼働中の設定を取り出せることです。管理を外部の事業者に委託している場合は、委託先に、次の手順の結果を出してもらいます。
手順1:機器の一覧と、管理画面の届く範囲を確かめる
最初に、機器の一覧を作ります。機器の種類、設置場所、管理担当、ソフトウェアのバージョンを並べます。次に、各機器の管理画面や管理用の通信口に、どこから届くのかを確かめます。外のインターネットから届く、拠点の一般の網から届く、管理用の網からだけ届く、のどれかを一覧に書きます。
勧告は、管理サービスを専用の管理網か管理用のVRFにだけ置くよう求めています。外のインターネットから届くものがあれば、優先して見直します。
手順2:設定を取り出して、承認済みの版と比べる
稼働中の設定をすべて取り出し、承認済みの最新の版と比べます。承認済みの版がなければ、いまの設定を確認したうえで、承認済みの版として保存することから始めます。
比べるときは、勧告が挙げる五つを探します。想定外のトンネル、TACACS+やRADIUSのサーバーの外部のIPアドレス、許可リストの外部のIPアドレス、パケット取得や通信ミラーの設定、想定外のコンテナです。勧告は、ローカルのアカウントと権限、経路表も見るよう求めています。
手順3:ログの送り先と保存を確かめる
ログが中央のサーバーに送られているか、送り先への経路が暗号化されているか、保存期間が調査に足りるかを確かめます。Guest Shellがある機器は、機器のsyslogだけに頼って検知してはいけないと、勧告が書いています。コンテナのログ、AAAの記録、機器の外で取る通信の流れの情報を組み合わせられるかも、あわせて見ます。
手順4:不要な機能を止める
勧告が挙げる止める対象は、次のとおりです。SNMPのバージョン1と2。Telnetなど暗号化されない管理プロトコル。Cisco機器のSmart Install。必要がなければ、Guest Shellです。既定の管理者の資格情報や、既定のコミュニティ名は変えます。
確認で食い違ったときの対応
想定外のトンネル、外部のIPアドレス、パケット取得の設定などが見つかった場合は、すぐに消さず、範囲を把握してから対応します。勧告は、部分的な対応は攻撃者に調査を気づかれると書いています。法令などで報告の義務がある場合は、その義務を確認します。勧告は、必須の報告の要件を考えるよう求めています。
この記事の内容を使わないほうがよい場面
この記事は、勧告の確認項目を、自社の機器に当てはめるための入口です。侵入が疑われる機器の調査や、証拠の保全には、専門の事業者や関係機関の支援が必要です。この記事の手順だけで、侵入の有無を判定することはできません。
よくある疑問と読み違い
Q1. Salt Typhoonが、この勧告が名指しした集団ですか。 いいえ。勧告は特定の呼び名を採用せず、攻撃者を「APT攻撃者」と総称しています。Salt Typhoonは、業界でこの活動と部分的に重なるとされる呼称の一つです。1対1の対応ではない、と勧告が注記しています。
Q2. 「米国の通信会社9社」は、勧告の数字ですか。 いいえ。勧告の本文にありません。ホワイトハウスの高官の説明を報じた記事が出所で、原文は確認できていません。
Q3. 「FBIが2026年2月に公式に警告した」と読んでよいですか。 いいえ。講演での発言の報道です。公式の警告文書は、確認できていません。
Q4. 通信会社ではないので、この勧告は関係ないですか。 勧告は、攻撃者が機器の持ち主を選ばず、足がかりに使う場合があると書いています。確認項目の多くは、拠点のルーターやVPN装置の管理者が、自分の持ち場で使えます。ただし、勧告の主な読者は重要インフラの防御担当者です。当てはめは、私の解釈です。
Q5. ゼロデイ攻撃への備えが必要ですか。 勧告の時点で、ゼロデイの悪用は観測されていません。勧告が重く見ているのは、すでに公開された脆弱性と、弱い設定です。
最後の確認リスト
- 自社のルーター、VPN装置、ファイアウォールの一覧があるか
- 各機器の管理画面が、どこから届くのかを把握しているか
- 稼働中の設定を、承認済みの版と比べる手順と担当があるか
- 想定外のトンネル、外部のIPアドレス、パケット取得、コンテナを探したか
- ログが機器の外へ、暗号化した経路で送られているか
- SNMPのバージョン、既定の資格情報、Telnetなどの不要な機能を確認したか
- 報道の数字や発言を、勧告の内側の話と区別して扱っているか
最後に、一つ質問です。自社や取引先のルーターの設定を、承認済みの版と最後に比べたのは、いつですか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- CISA 共同勧告AA25-239A(2025年8月27日初版、同9月3日改訂):https://www.cisa.gov/news-events/cybersecurity-advisories/aa25-239a
- The Record 報道(2024年12月27日):https://therecord.media/nine-us-companies-hacked-salt-typhoon-china-espionage
- CyberScoop 報道(2026年2月19日の講演):https://cyberscoop.com/fbi-salt-typhoon-ongoing-threat-cybertalks-2026/