盗まれた古いパスワードが、なぜ2024年にまだ使えたのか? ── Snowflake顧客侵害を、Mandiantと司法省の資料で読む
YouTubeポッドキャスト本編(動画・音声)はこちら:盗まれた古いパスワードが、なぜ2024年にまだ使えたのか? ── Snowflake顧客侵害を、Mandiantと司法省の資料で読む
https://www.youtube.com/watch?v=7utToxf3ono
結論:Snowflake自体の侵害ではなく、顧客の盗まれた資格情報が原因です。欠けていたのは基本の三つの対策でした
結論から書きます。2024年に起きた、Snowflakeの顧客データの窃取と脅迫について、調査したMandiantは、対応した事案はすべて、顧客の盗まれた資格情報にさかのぼれた、と書いています。影響を受けたアカウントには多要素認証がなく、有効なユーザー名とパスワードだけで認証できました。盗まれた資格情報は、多くの場合、最長で4年、更新されておらず、接続元を信頼できる場所に限るネットワーク許可リストもありませんでした。
欠けていたのは、新しい技術ではありません。多要素認証、資格情報の更新、接続元の制限という、基本の管理です。Mandiant自身が、この攻撃は特に新しい、または高度な手口の結果ではない、と評価しています。
この記事の対象読者は、自社や取引先のクラウドのデータ基盤の認証と権限の管理に関わる、情報システム・セキュリティ・調達の担当者と、その判断を求められる管理職です。攻撃の技術的な細部より、「何が欠けていたと、一次資料が書いているか」を、自社の確認に使える形で知りたい方を想定しています。
読み終えると、次の三つができるようになります。一つ目は、Mandiantの報告と司法省の発表を、「どの数字が、どの範囲の話か」を分けて読むこと。二つ目は、資格情報の盗難に備える四つの確認を、自社の言葉で点検すること。三つ目は、「約165」と「少なくとも165」のように、似た数字の言い方の違いを見分けることです。
なお、この記事は株式や契約の売買判断を含みません。使う資料は、Mandiantの調査報告、米司法省の発表、Snowflakeの公式ブログ、Snowflakeの公式文書の4件だけです。
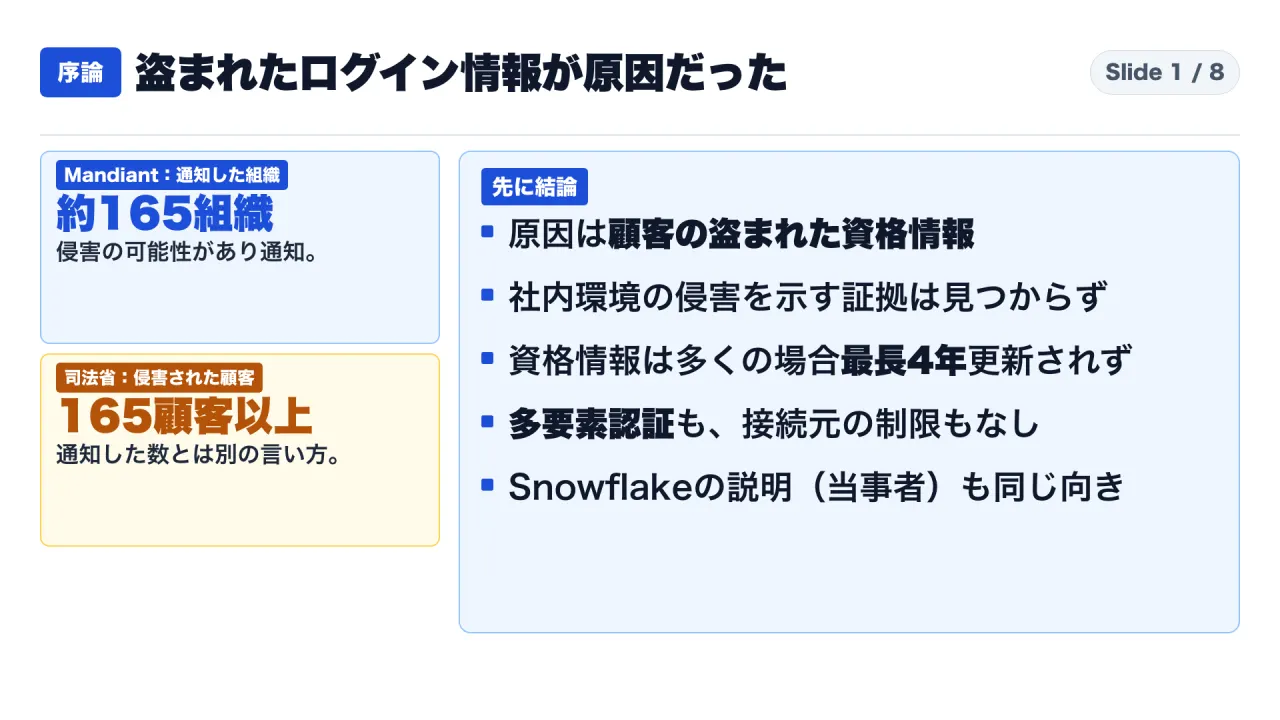
図1は、この記事全体の答えを一枚で示したものです。原因、通知した数と司法省の表現の違い、欠けていた対策を、順に確かめます。
読み方:本文では「事実」「当事者の説明」「解釈」「提案」を分けて書きます
本文の各段落には、必要に応じて四つの札を付けます。
【事実】は、四つの資料に書かれている数字と文章です。【当事者の説明】は、Snowflakeが自社について述べている内容で、第三者が確認した事実としては扱いません。【解釈】は、筆者が資料を読んで考えたことで、資料に書かれているわけではありません。【提案】は、読者の組織で何を確かめるかについての、筆者の提案です。
資料の取得方法にも、制約があります。四つの資料は、取得できたページ本文を原文のまま保存し、引用がその本文に含まれることを機械で照合しました。一方で、次の二つは確認できていません。一つ目は、Snowflake自身が2024年5月30日に公開した、検知と防御の指針のページです。ページを開けず、保存もされていませんでした。そのため、Snowflakeの説明は、2024年7月29日の公式ブログだけを使っています。二つ目は、米司法省が10月27日に予定した量刑の言い渡しの結果です。結果を示す一次資料は見つかっていません。この記事では「判決が出た」とは書きません。公開後に状況が変わっている場合は、司法省の発表で確認してください。
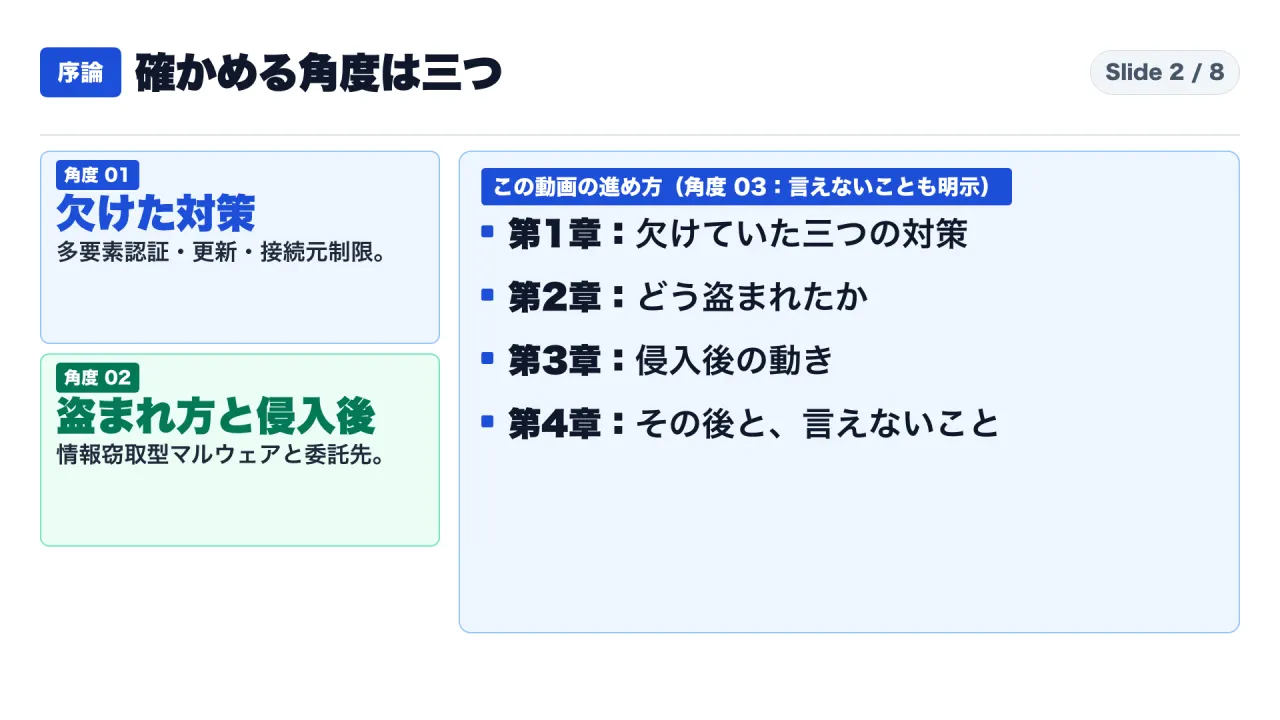
図2のとおり、確かめる角度は三つです。欠けていた対策、盗まれ方と侵入後の動き、そして一次資料で言えないことです。
背景:この記事で使う言葉を先にそろえます
- 資格情報:システムに入るための、ユーザー名とパスワードなどの組です。本文では、ログイン情報と同じ意味で使います。
- 多要素認証:パスワードに加えて、もう一つ別の要素(たとえば端末に届く確認コード)を求める認証です。パスワードだけが盗まれても、すぐには入れなくなります。
- ネットワーク許可リスト(ネットワークポリシー):接続を許可する場所のアドレスを、あらかじめ決めておく設定です。Mandiantは「network allow lists」、Snowflakeは「network policies」と書いています。
- 情報窃取型マルウェア:感染したパソコンから、保存されたログイン情報などを盗み出すプログラムです。英語ではインフォスティーラーと呼びます。
- インスタンス(環境):顧客ごとに用意された、Snowflakeの利用環境です。本文では「環境」と書きます。
- 一時保管領域(ステージ):Snowflakeの中で、データを一時的に置く場所です。一時的なものは、作った人の接続が終わると消えます。
- UNC5537:Mandiantが、この一連の攻撃を行った集団につけた追跡名です。個人や組織の名前ではありません。
- 委託先:顧客がSnowflakeの利用を手伝わせるために契約する、外部の会社や個人です。
「資格情報が盗まれた」と「システムが侵害された」は、別の出来事です。前者は、利用者側の端末や管理の問題で、後者は、サービス提供側の環境の問題です。この違いが、この記事の読み方の軸になります。
第1章:欠けていた対策は三つ。多要素認証、資格情報の更新、接続元の制限
何が起きたのか
【事実】Mandiantの調査報告は、Snowflakeの顧客のデータベースを狙った、データの窃取と脅迫の一連の活動を扱っています。Mandiantが対応した事案は、すべて、顧客の盗まれた資格情報にさかのぼれた、と書いています。また、Snowflake社内の環境が侵害されたことを示す証拠は、見つからなかった、とも書いています。
【解釈】この二つの文は、同じことを言っているようで、範囲が違います。前者は「Mandiantが対応した事案」についての結論です。後者は「Snowflake社内の環境」についての調査結果です。どちらも、世の中のすべての事案を、網羅的に確認したという意味ではありません。
欠けていた三つの対策
【事実】Mandiantは、影響を受けた顧客のアカウントや環境について、三つを挙げています。
一つ目は、多要素認証です。影響を受けたアカウントには、多要素認証が設定されておらず、有効なユーザー名とパスワードだけで認証できました。
二つ目は、盗まれた資格情報の更新です。情報窃取型マルウェアの出力から見つかった資格情報は、場合によっては、盗まれて何年もたっても有効で、更新されていませんでした。多くの場合、最長で4年、更新されていなかったと書いています。「最長で4年」は「多くの場合」の最長であり、すべての資格情報が4年更新されなかったという意味ではありません。
三つ目は、接続元の制限です。影響を受けた顧客の環境には、信頼できる場所からの接続だけを許可する、ネットワーク許可リストがありませんでした。
【解釈】三つとも、新しい製品を買わなくても確かめられる設定です。ただし、「設定が可能だった」ことと、「顧客が設定していた」ことは別です。Mandiantが書くのは、影響を受けた環境に、この三つがなかった、という事実です。
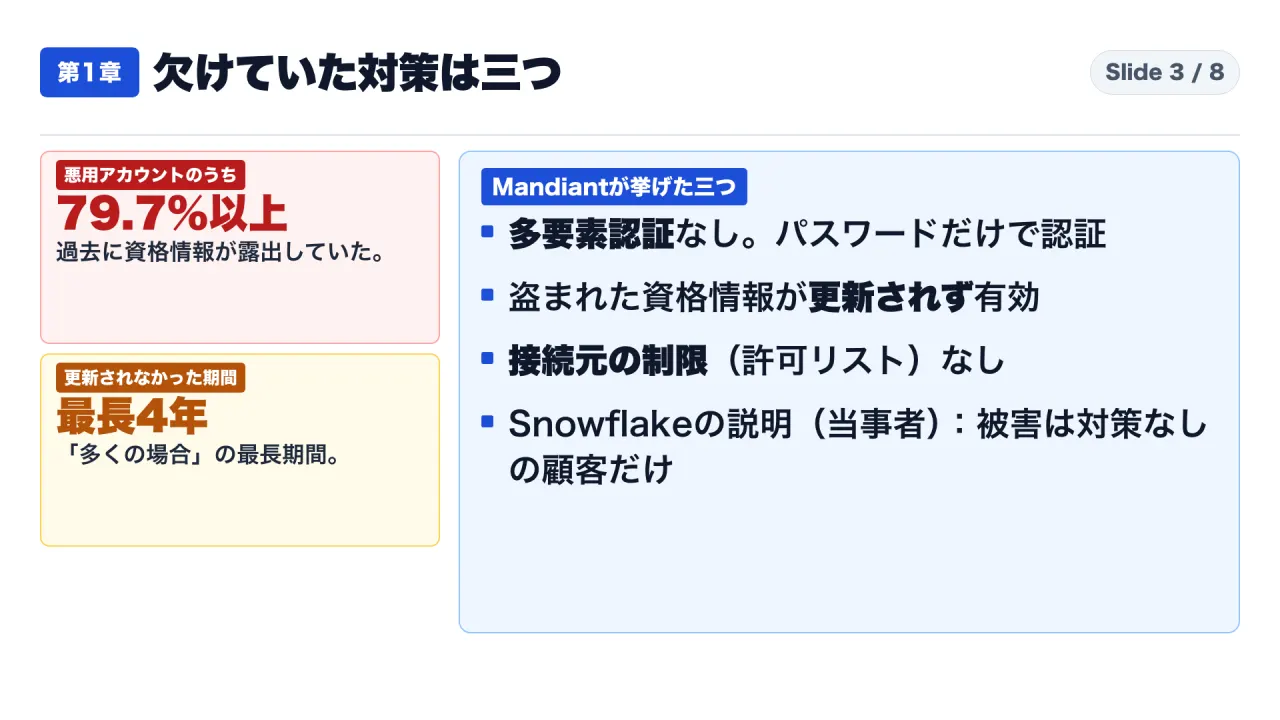
「79.7%」の読み方
【事実】Mandiantは、MandiantとSnowflakeの分析では、攻撃者が使ったアカウントの79.7%以上に、過去の資格情報の露出があった、と書いています。
この数字は、よく引用されますが、読み方に注意が要ります。まず、分母は「攻撃者が使ったアカウント」です。「被害に遭った全アカウント」ではありません。次に、書かれているのは「過去の資格情報の露出」です。その全部が、情報窃取型マルウェア由来だとは、この文では言っていません。同じ報告は、別の箇所で、情報窃取型マルウェアで露出した資格情報が使われたと書いていますが、79.7%の内訳として、その割合を示してはいません。
【解釈】「8割近くが、情報窃取型マルウェアで盗まれた」と書くと、分母も原因も広げすぎです。「攻撃者が使ったアカウントの79.7%以上に、過去の資格情報の露出があった」と書けば、原文の範囲に収まります。
Snowflake自身の説明
【当事者の説明】Snowflakeは、2024年7月29日の公式ブログで、被害を受けたのは、資格情報が闇サイトで盗まれ、かつ、多要素認証もネットワークポリシーも使っていなかった顧客だけだった、と述べています。また、多要素認証は2015年6月のサービス開始時から無料で使え、ネットワークポリシーは2016年から対応している、と説明しています。
この説明は、Mandiantの報告と、向きは同じです。ただし、Snowflake自身の説明であり、当事者の主張です。この記事では、第三者が確認した事実としては扱いません。【解釈】「機能は昔からあった」という説明は、顧客が使っていたかどうかの答えにはなりません。
第2章:盗まれ方は情報窃取型マルウェア。最古の感染は2020年11月、感染元には委託先の端末もあった
露出した資格情報の出どころ
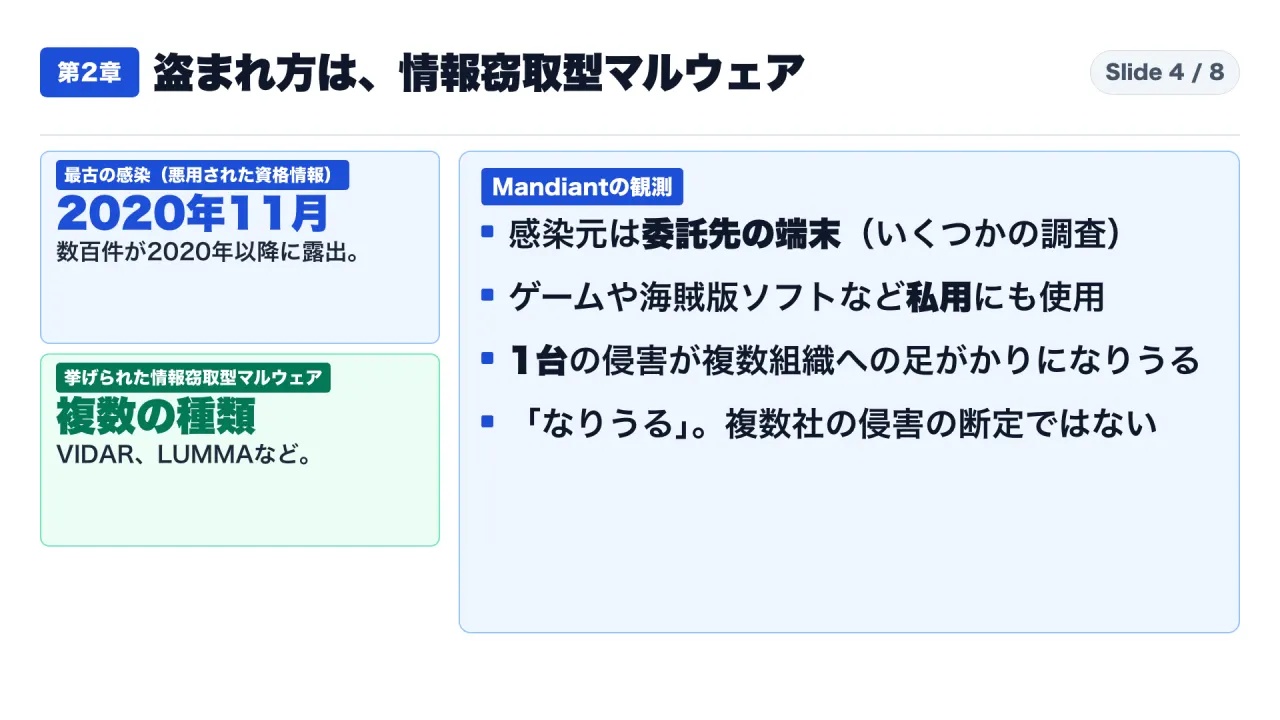
【事実】Mandiantは、攻撃者が、複数の種類の情報窃取型マルウェアで露出した、Snowflake顧客の資格情報を使っていたと書いています。名前が挙がっているのは、VIDAR、RISEPRO、REDLINE、RACOON STEALER、LUMMA、METASTEALERです。原文は「including」とあり、この六つで全部だとは書いていません。
悪用された資格情報に紐づく、最も古い感染は、2020年11月でした。Mandiantは、2020年以降に情報窃取型マルウェアで露出した、顧客のSnowflakeの資格情報を、数百件確認しています。
委託先の端末
【事実】Mandiantは、いくつかのSnowflake関連の調査で、最初の感染は、委託先の端末で起きていたと書いています。その端末は、ゲームや海賊版ソフトのダウンロードなど、私用にも使われていました。
さらに、Mandiantは、顧客が作業を頼む委託先が、個人用の、または監視されていないノート型パソコンを使うことがあり、それが入口の危険を大きくする、と指摘しています。委託先のノート型パソコン1台が、感染すると、複数の組織への足がかりになりえます。しばしば、IT担当や管理者の権限を持っている、とも書いています。
範囲を確かめる
ここでも、原文の限定語を確認します。
- 委託先の端末が感染元だったのは、「いくつかの調査で」観測された話です。すべての事案ではありません。
- 「足がかりになりうる」は、可能性の指摘です。同じ委託先から複数の企業が、実際に侵害されたとは、この文では書かれていません。
【解釈】委託先の端末は、顧客から見ると、自社の管理の外にあります。自社でパスワードの運用を整えても、その外にある端末が感染すれば、入口が開きます。多要素認証や接続元の制限は、その外側の端末で起きたことを、自社の側で受け止める仕組みとして読めます。ただし、それが事案を防げたと断定する資料は、この記事では使っていません。
第3章:侵入後の動きは、標準的な操作の繰り返し。新奇な手法ではないと、Mandiantは評価している
観測された操作の流れ
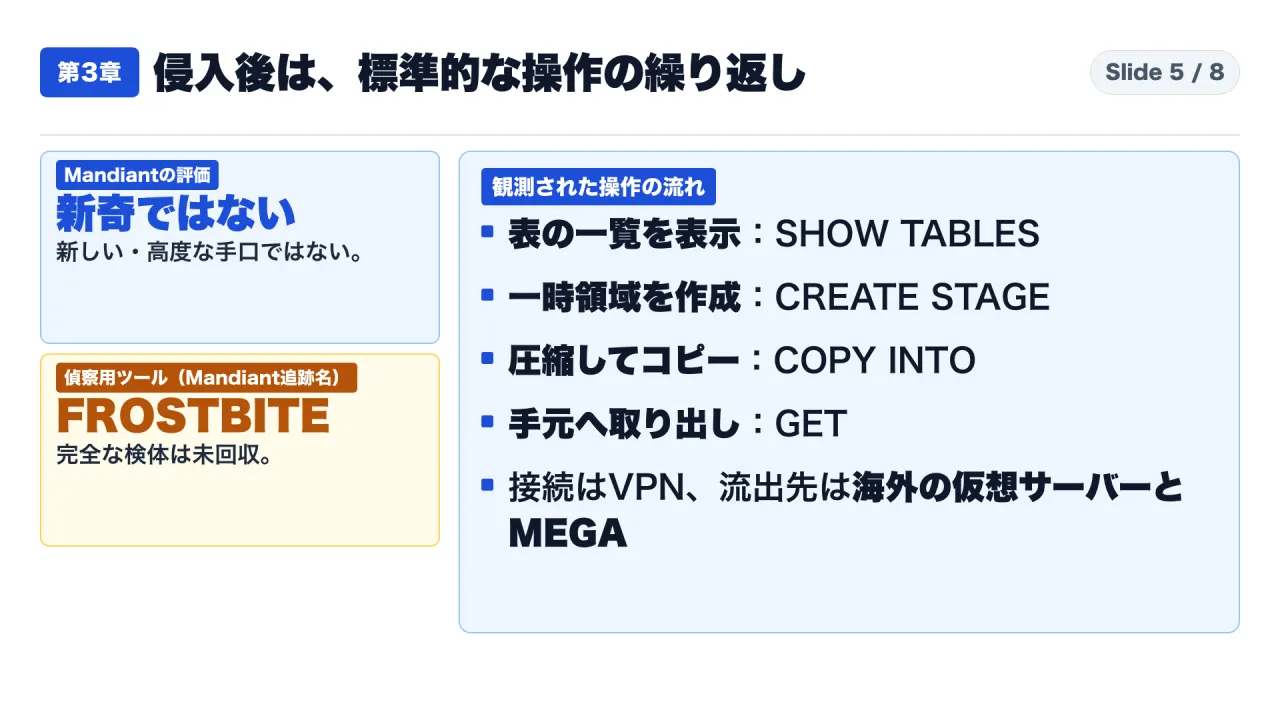
【事実】Mandiantは、攻撃者が、多くの顧客のSnowflakeで、似たSQLの命令を、繰り返し実行したと書いています。データを一時的に置く領域を作り、そこから持ち出すための命令です。Mandiantが観測した命令は、次のとおりです。
- SHOW TABLES:どのデータベースに、どの表があるかを、一覧にして調べる命令です。
- SELECT:関心のある表を、個別にダウンロードする命令です。
- LIST(ls):ほかの保管領域を、作る前に一覧にしようとした命令です。
- CREATE STAGE:一時的な保管領域を作る命令です。一時的なものは、作った人の接続が終わると消えます。
- COPY INTO:データを、作った保管領域へコピーする命令です。結果はGZIP形式で圧縮され、持ち出すデータの大きさが小さくされていました。
- GET:保管領域から、手元の指定した場所へ、データを取り出す命令です。
【解釈】この流れは、倉庫の中を見て、欲しい箱を選び、台車に積んで、搬出口から運び出す手順に似ています。特別な技術ではなく、データベースの利用者が日常的に使う命令の組み合わせです。だからこそ、入口の認証が破られると、侵入後の動きだけでは、通常の利用と見分けにくくなる可能性があります。この点は、一次資料が書いていることではなく、私の読みです。
Mandiantの評価
【事実】Mandiantの評価は、この攻撃が、特に新しい、または高度な、道具や手口の結果ではない、というものです。広がった理由は、情報窃取型マルウェアの市場の拡大と、資格情報をさらに守る機会を逃したことだ、と書いています。
偵察用ツールFROSTBITE
【事実】Mandiantは、ほかに、FROSTBITEと呼ぶ偵察用のツールを観測しました。二種類の版があり、ユーザー、現在の役割、接続元のアドレス、セッションの識別子、組織名などの一覧を調べていました。ただし、Mandiantは、完全な検体を回収できていません。ここでは、機能を推測で足しません。
接続と持ち出しの経路
【事実】攻撃者は、公開されているデータベース管理ツールのDBeaver Ultimateで、複数のSnowflake環境に接続し、命令を実行しました。接続には、主に、MullvadまたはPrivate Internet Access(PIA)のVPNの接続元が使われました。データの持ち出しには、モルドバの事業者ALEXHOST SRL(AS200019)の仮想サーバーが使われたことが観測されています。盗まれたデータは、複数の海外の仮想サーバーと、クラウド保存サービスのMEGAに置かれていました。
【事実】Mandiantは、中程度の確度で、この集団の構成員は北米にいて、トルコにいる別の構成員1人と協力している、と評価しています。これはMandiantの評価で、確度が中程度であることを、そのまま書いておきます。
第4章:その後。Snowflakeは多要素認証を段階的に必須化し、司法省は有罪答弁を発表した
Snowflakeの多要素認証の必須化計画
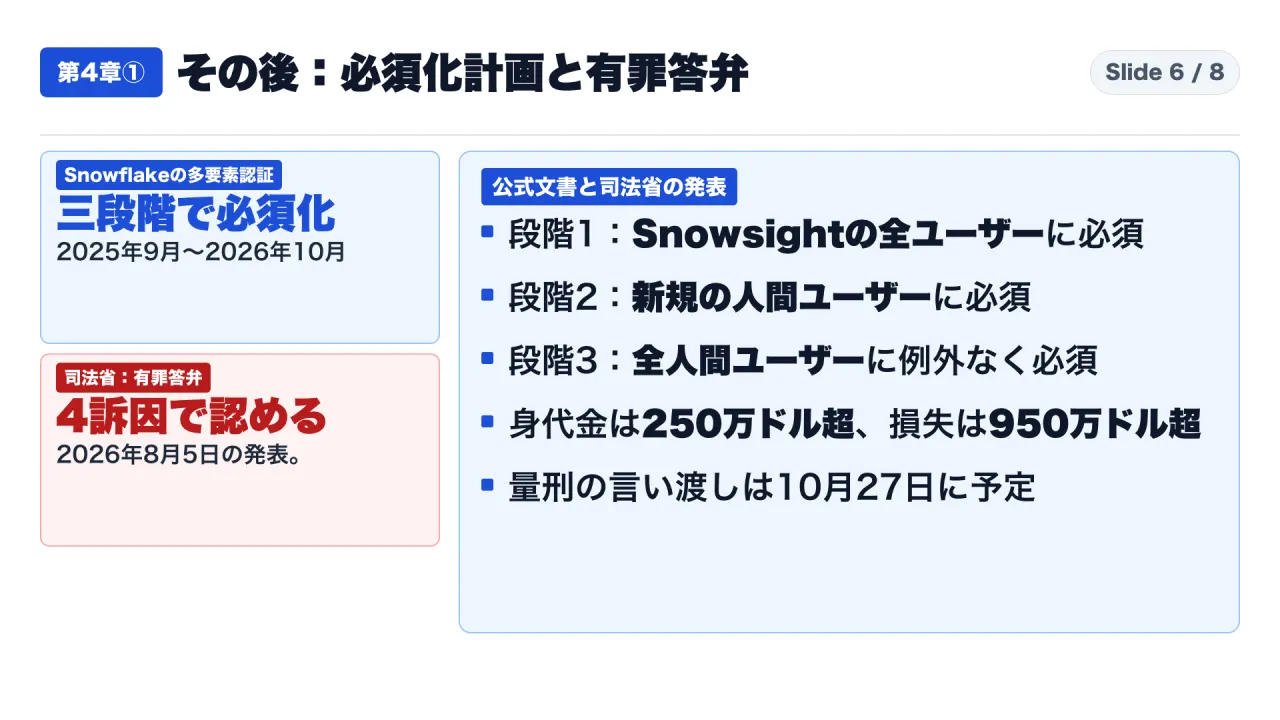
【事実】Snowflakeの公式文書は、多要素認証の必須化を、三つの段階で進めると書いています。
- 段階1(2025年9月から2026年1月):ウェブ画面のSnowsightを使う、新規と既存の全ユーザーに、多要素認証を必須にします。
- 段階2(2026年5月から7月):新しく作る人間のユーザーに、第二の要素を必須にします。新しく作る人間以外のユーザーは、パスワードを使えない種類だけになります。
- 段階3(2026年8月から10月):すべての人間のユーザーに、例外なく第二の要素を必須にします。人間以外のユーザーは、パスワードでの認証ができなくなります。
段階2と3は、アカウントごとに、3か月の間に順次、適用されると書いています。
【解釈】これは公式文書の予定表です。読者の組織のアカウントに、実際にいつ適用されたかは、この文書からは分かりません。また、この必須化が、今回の事案の再発をどこまで防ぐかについて、一次資料は評価を示していません。
司法省の発表
【事実】米司法省は、2026年8月5日に、カナダの男性が、この一連の侵害について、起訴状の4つの訴因で有罪を認めた、と発表しました。訴因は、コンピューター詐欺、電信詐欺、加重された個人情報の窃盗、そして共謀です。
司法省は、攻撃者らが、2024年2月から10月の間に、盗んだ資格情報で、米国のサービス事業者の、少なくとも165の顧客の、クラウド上のデータを侵害した、と書いています。身代金は250万ドル超、被害企業の実際の損失は950万ドル超とされています。この損失額には、被害企業の顧客が受けた損失は含まれず、その顧客は、合計で少なくとも1億人だと書いています。
被害データは、BreachForums、Exploit.in、XSS.isなどのサイバー犯罪フォーラムと、Telegramで、販売が宣伝されました。司法省は、この男性本人が、少なくとも49万5,000ドルを得たと書いています。この男性は、2025年7月に、カナダから引き渡されました。
【事実】量刑の言い渡しは、10月27日に予定されていました。ただし、その結果を示す一次資料は、見つかっていません。
筆者の解釈:欠けていたのは新しい技術ではなく、基本の管理でした
ここからは、事実ではなく、私の解釈です。
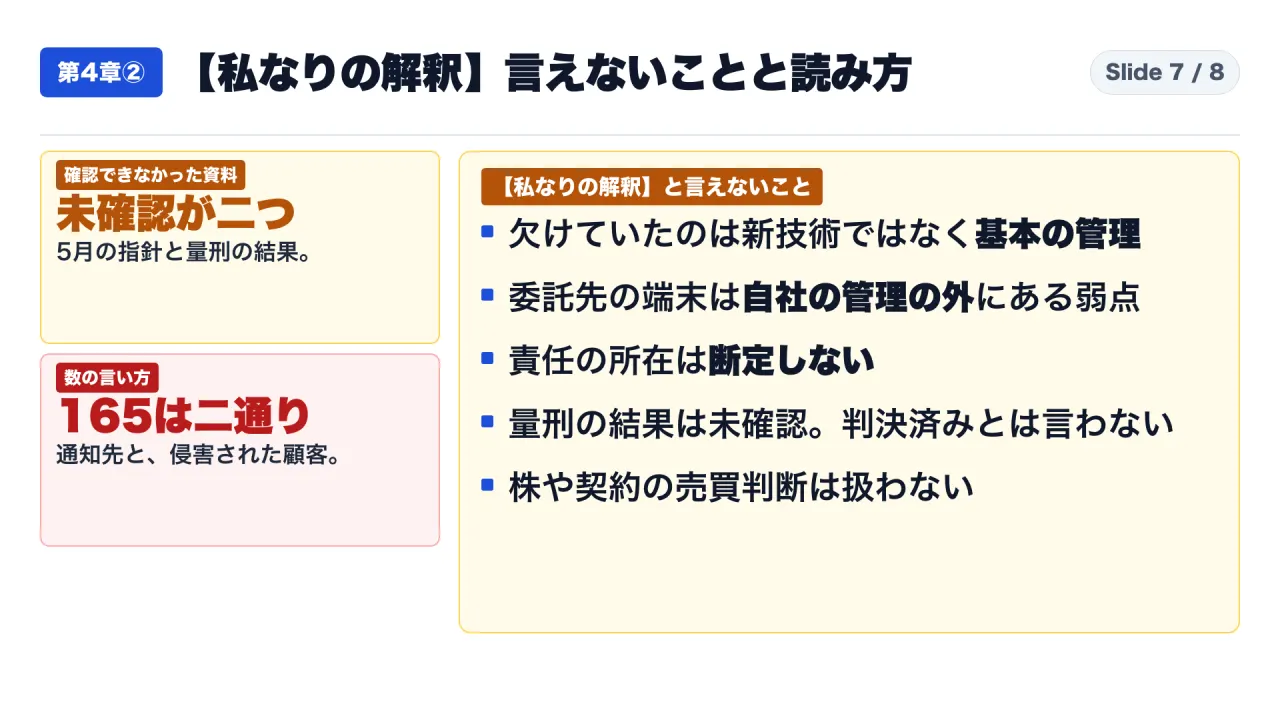
第一の解釈は、欠けていたのが、新しい技術ではなく、基本の管理だった、ということです。Mandiantは、この攻撃が特に新しい、または高度な手口の結果ではないと評価しています。多要素認証、資格情報の更新、接続元の制限は、新しく発明する必要のない対策です。
第二の解釈は、委託先の端末が、自社の管理の外にある弱点になる、ということです。ただし、自社に多要素認証があれば、盗まれたパスワードだけでは入れません。今回は、多要素認証がなく、ユーザー名とパスワードだけで認証できたと、Mandiantは書いています。
第三の解釈は、数の言い方に気をつける、ということです。Mandiantは、約165の「侵害された可能性のある組織」に通知したと書き、司法省は、少なくとも165の顧客が侵害されたと書いています。前者は通知した数で、後者は司法省の表現です。私は、同じ数として扱わず、どちらの資料の言い方かを添えます。
比較条件と限界:数字は、期間・範囲・出所を揃えて読みます
この記事で言えないことを、先に並べます。
- Snowflake自身の2024年5月30日の指針:ページを開けず、確認できませんでした。Snowflakeの説明は、2024年7月29日の公式ブログだけです。
- 責任の所在:断定しません。Mandiantが書くのは、Snowflake社内の環境の侵害を示す証拠は、見つからなかった、という点です。顧客側の多要素認証を、Snowflakeが強制できなかった点への批判は、この記事で使った資料では確認していません。
- 被害企業の名前:使いません。司法省の発表は、企業名を出さず、米国のサービス事業者と書いているだけです。個別の企業名は、一次資料で確認できていません。
- 量刑の結果:10月27日に予定されていましたが、結果を示す一次資料は見つかっていません。判決が出たとは書きません。
- FROSTBITEの機能:完全な検体が回収されていません。Mandiantが観測した範囲だけを書きました。
- 制作の裏側:下調べの資料には、攻撃手法の分類番号が書かれていました。Mandiantの記事には記載が見当たらないため、使っていません。「約165の組織を体系的に侵害」という書き方も、通知した数と司法省の表現が混ざるため、使いません。
- 投資・契約の判断:株や契約の売買判断は扱いません。
【解釈】数字を並べるときは、期間、範囲、出所の三つを揃えます。「約165」は、Mandiantが通知した、侵害された可能性のある組織の数です。「少なくとも165」は、司法省が、2024年2月から10月の期間に、侵害されたと書く顧客の数です。「79.7%以上」は、攻撃者が使ったアカウントの中での割合です。「最長4年」は、多くの場合の最長です。どれも、短く書くと、範囲が広がって見えます。
実務:資格情報の盗難に備えて、自社で何を確かめるか
対象と前提
【提案】ここからは、筆者の提案です。対象は、クラウドのデータ基盤や業務システムに、パスワードで入れる人間のアカウントと、サービス用のアカウントを持つ組織です。大規模な投資は前提にしません。すでにある設定を、確かめる作業です。
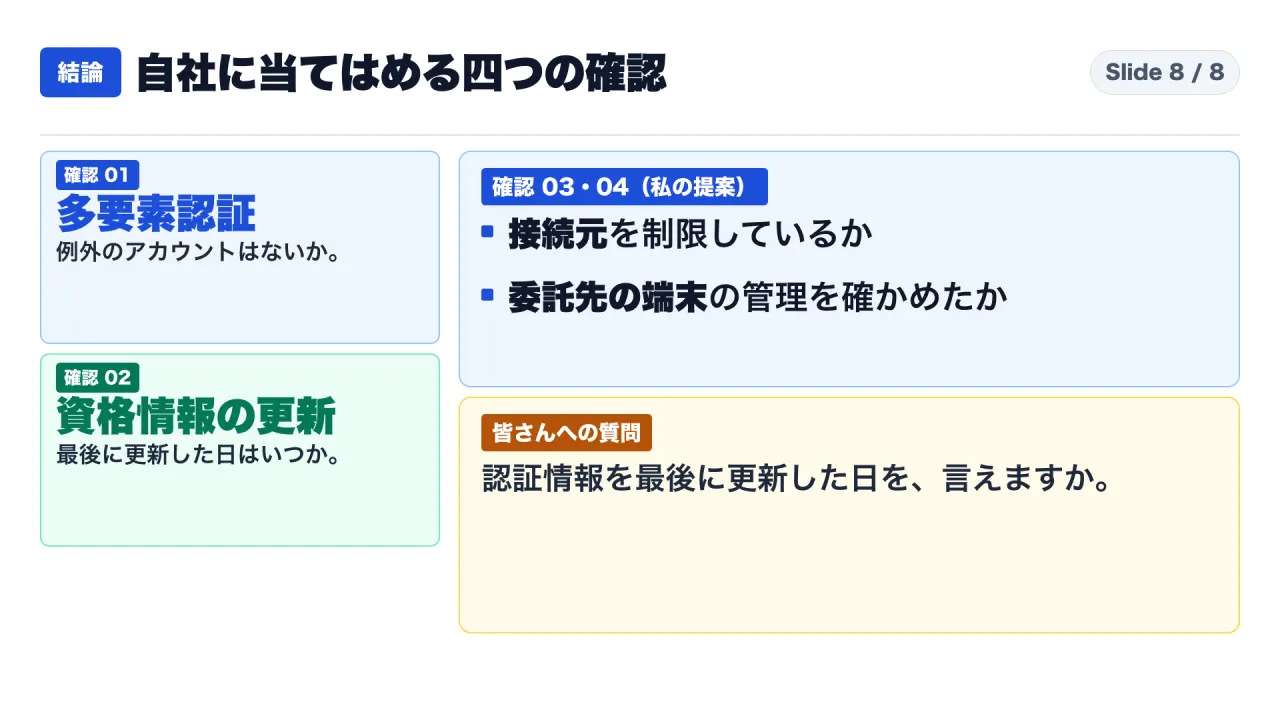
確認1:多要素認証
【提案】多要素認証が「全員に必須」になっているかではなく、「例外になっているアカウントがないか」を確かめます。管理者、サービス用、委託先のアカウントは、例外になりやすい対象です。今回のアカウントは、多要素認証がなく、ユーザー名とパスワードだけで入れました。
確認2:資格情報の更新
【提案】過去に漏れた可能性のある資格情報を、いつ更新したかを確かめます。情報窃取型マルウェアに感染した端末で使ったパスワードは、漏れたものとして扱います。今回は、多くの場合、最長で4年、更新されていませんでした。更新日を言える状態にしておくことが、最初の一歩です。
確認3:接続元の制限
【提案】社外のどこからでも入れる状態になっていないかを確かめます。接続を許可する場所を、事務所や専用の回線などに絞れる設定が、使えるかどうかを調べます。今回の環境には、信頼できる場所だけを許可する、ネットワーク許可リストがありませんでした。
確認4:委託先の端末
【提案】委託先が、私用も兼ねたパソコンで、自社の環境に入っていないかを確かめます。契約書に管理の条件があるか、実際に守られているかを、確認する手段を決めます。今回は、いくつかの調査で、感染元が委託先の端末でした。
確認で食い違ったときの対応
【提案】確認の結果、例外のアカウントや、更新日が分からない資格情報が見つかったときは、次の順に対応します。まず、管理者権限を持つアカウントと、委託先のアカウントから確かめます。次に、更新日が不明な資格情報を、更新します。それから、例外を認める理由を、記録に残します。理由が書けない例外は、なくす対象です。
この記事の内容を使わないほうがよい場面
この記事の方法は、一次資料が書く範囲で、確認の項目を作るための手順です。個別の事案に、責任があるかどうかを判断するためには、使えません。また、Snowflake以外のサービスには、設定の名前や仕組みが違うため、そのままは当てはまらない場合があります。
よくある疑問と読み違い
Q1. Snowflakeは、侵害されたのですか。 Mandiantは、Snowflake社内の環境が侵害されたことを示す証拠は、見つからなかった、と書いています。Mandiantが対応した事案は、すべて、顧客の盗まれた資格情報にさかのぼれました。ただし、責任の所在は、この記事では断定しません。
Q2. 79.7%は、被害に遭ったアカウントの割合ですか。 いいえ。「攻撃者が使ったアカウント」の中で、過去の資格情報の露出があった割合です。被害に遭った全アカウントの割合ではありません。
Q3. 被害は、165組織ですか。 一つの数字では書けません。Mandiantは、約165の「侵害された可能性のある組織」に通知したと書いています。司法省は、少なくとも165の顧客のデータが侵害されたと書いています。通知した数と、司法省の表現なので、同じ数としては扱いません。
Q4. 委託先のパソコン1台で、複数の会社が侵害されたのですか。 そうは書かれていません。Mandiantが書くのは、委託先のノート型パソコン1台が、複数の組織への足がかりになりえる、という可能性です。委託先の端末が感染元だったのは、いくつかの調査での観測です。
Q5. 多要素認証があれば、防げたのですか。 一次資料は、影響を受けたアカウントに多要素認証がなく、ユーザー名とパスワードだけで認証できた、と書いています。防げたと断定する評価は、この記事で使った資料にはありません。パスワードだけでは入れなくなる、というのは、私の読みです。
Q6. 有罪答弁は、事件の終わりですか。 いいえ。司法省の発表では、量刑の言い渡しが10月27日に予定されていました。結果を示す一次資料は見つかっていないため、判決が出たとは書きません。
最後の確認リスト
- 多要素認証が、例外のアカウント(管理者、サービス用、委託先)まで含めて、必須になっているか
- 過去に漏れた可能性のある資格情報を、いつ更新したか、日付で言えるか
- 接続元を、信頼できる場所に限る設定を、使えるか、使っているか
- 委託先の端末の管理を、契約と実際の運用の両方で確かめたか
- 数字を引用するとき、期間・範囲・出所(Mandiantか、司法省か)を添えたか
- 一次資料で確認できなかったことを、確認できたかのように書いていないか
最後に、一つ質問です。自社の重要なシステムの、パスワードや認証の情報を、最後に更新したのはいつか、すぐに答えられますか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- Mandiant 調査報告(2024年6月11日掲載):https://cloud.google.com/blog/topics/threat-intelligence/unc5537-snowflake-data-theft-extortion
- 米司法省 発表(2026年8月5日):https://www.justice.gov/opa/pr/canadian-man-pleads-guilty-hacking-us-cloud-storage-provider-and-extorting-its-customers
- Snowflake 公式ブログ(2024年7月29日):https://www.snowflake.com/en/blog/snowflake-cybersecurity-cisa-secure-by-design/
- Snowflake 公式文書(多要素認証の必須化計画):https://docs.snowflake.com/en/user-guide/security-mfa-rollout