メール配信を預けたSaaSが侵害された日、預けた側は何を確かめ、誰に伝えたのか? ── ラクス、エックスサーバー、ピッコマの公式発表を並べて読む
YouTubeポッドキャスト本編(動画・音声)はこちら:メール配信を預けたSaaSが侵害された日、預けた側は何を確かめ、誰に伝えたのか? ── ラクス、エックスサーバー、ピッコマの公式発表を並べて読む
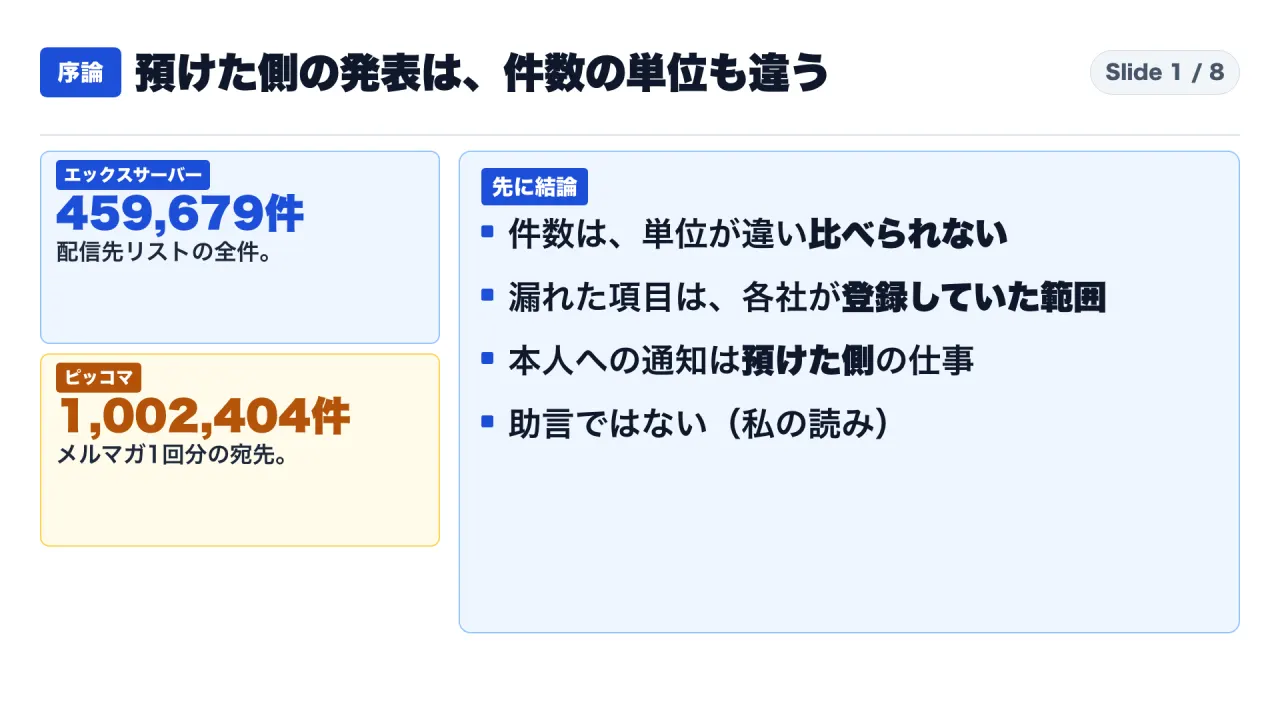
結論:件数は単位が違って比べられない。漏れた項目は、各社が登録していた範囲
結論から書きます。メール配信サービス「ブラストメール」への不正アクセスについて、配信を預けていたエックスサーバーとピッコマは、それぞれ件数を公表しました。エックスサーバーは、ブラストメールに登録していた配信先リストの全件で、メールアドレス459,679件です。ピッコマは、2026年10月14日18時に配信したメールマガジン1回分の宛先で、メールアドレス1,002,404件です。数え方が違うので、二つの件数は並べて大小を言えません。
漏れた項目も、会社ごとに違います。エックスサーバーは、氏名や会社名、利用サービス名などを配信先リストに登録していました。ピッコマは、メールアドレスのみです。どちらの発表も、漏れたのは、預けた側が配信先リストに登録していた項目の範囲、と読めます。
もう一つ、報告と通知の分担があります。委託先のラクスライトクラウドは、個人情報保護委員会への報告を、預けた側と連名で、または代わりに行う窓口を用意しました。ただし、この窓口でできるのは、委員会への報告だけです。読者など本人への通知は、預けた側が行うと書かれています。
この記事は、公表された内容の整理です。侵入の原因の推測も、株価の見通しも、含みません。取得は2026年11月1日21時36分で、委託先のお知らせは、その時点で11月1日12時00分更新の版が最新でした。委託先のお知らせは更新され続けるため、件数や日程は、この取得時点のものです。次の報告は、11月2日中の予定と書かれています。
対象読者は、顧客や読者にメールを送る機会のある、事業会社の広報、情報システム、総務、法務、マーケティングの担当者です。外部のサービスに顧客の情報を預けている会社が、委託先が侵害された日に、何を確かめ、誰に伝えるのかを、実際の3社の発表で確かめたい方に向けて書きました。
読み終えると、次の三つができるようになります。一つ目は、他社の漏えい発表の件数を見たとき、全件なのか、1回分なのか、単位を確かめること。二つ目は、委託先の連名報告の窓口でできることと、預けた側が自分でやることを分けること。三つ目は、預ける前に、項目と件数、窓口、停止時の連絡手段、削除の時期を、決めておく項目として挙げることです。
読み方:本文は「事実」と「私の解釈」を分けて書きます
本文は、次の二つを区別します。
- 事実:ラクスライトクラウド、ラクス、エックスサーバー、ピッコマ、個人情報保護委員会の公式ページに書かれていること。出典は、記事の最後に一覧で示します
- 私の解釈:私の読みと提案です。事実と混ぜず、「私の解釈」「私の提案」と書きます
使った資料は、公式ページだけです。報道や、SNSの意見は使っていません。委託先や預けた側の公式ページに書かれていない評価や、他の事業者への影響を伝える二次的な情報は、各社自身の発表を取得していないため、使いません。
「書かれていない」「見つけられていない」という書き方は、取得した本文を読んだ範囲に限ります。書かれていないことは、実際にないことの証明にはなりません。
ここで、委託先と預けた側の呼び方を決めます。ブラストメールを提供する株式会社ラクスライトクラウド(株式会社ラクスの100%子会社)を、「委託先」と呼びます。委託先にメール配信を預けていたエックスサーバーやピッコマを、「預けた側」と呼びます。個人情報保護の用語では、預けた側が委託元、委託先が委託を受けた側に当たります。
1. 委託先の時系列:検知から公表まで、およそ19時間半
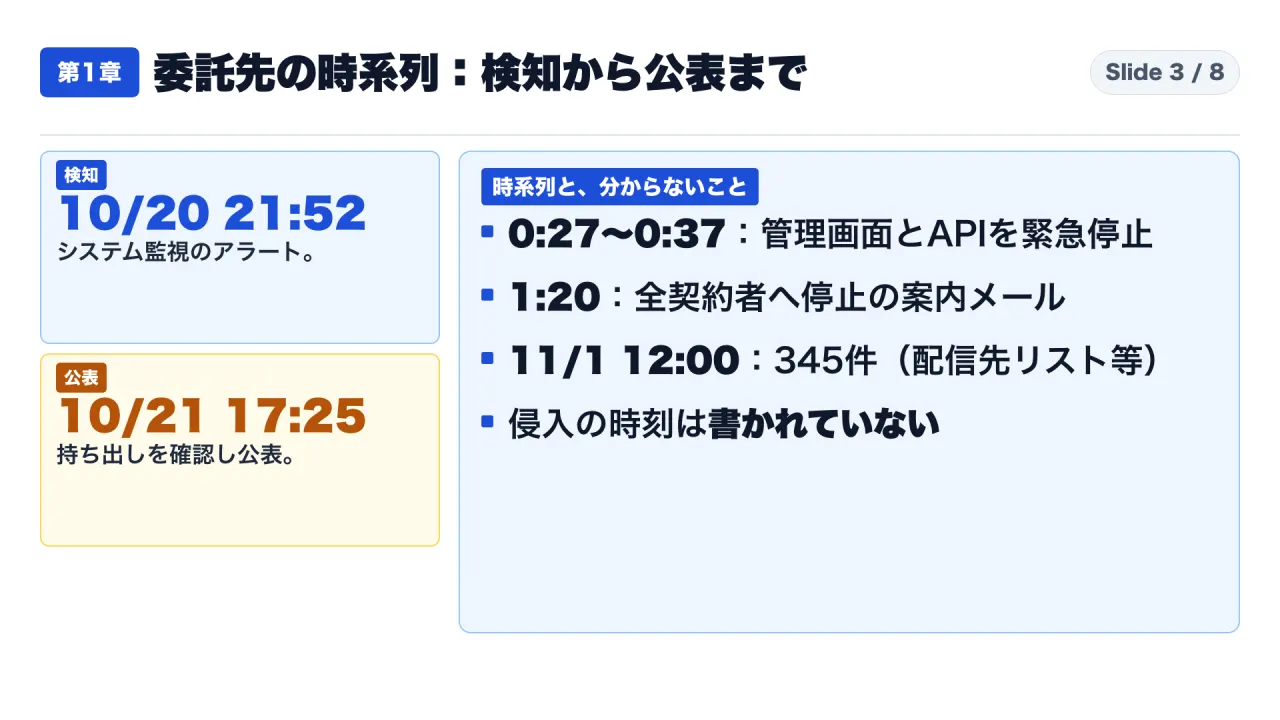
最初に、委託先の時系列を確認します。委託先のお知らせにある表は、次の7行です。
| 日時 | 内容 |
|---|---|
| 2026/10/20 21:52 | システム監視よりアラートを検知、初動対応を開始 |
| 2026/10/20 22:39〜22:41 | システムメール通知を停止。パスワード再設定メール等の送信が停止 |
| 2026/10/21 00:27〜00:37 | 全サービスへの通信を、オフィス内からのみに制限。管理画面とAPIの利用を緊急停止 |
| 2026/10/21 01:00〜01:06 | APIへの外部からの通信を遮断し、サーバーから外部への通信を停止。新たなメールの配信処理が停止 |
| 2026/10/21 01:20 | 全契約者へ、全サービス緊急停止に関する案内メールを送付 |
| 2026/10/21 04:44 | 外部への通信の遮断を完了 |
| 2026/10/21 17:25 | 不正アクセスとデータの持ち出しが確認されたことを公表 |
最初の行は、アラートの検知です。侵入した時刻ではありません。この記事では、「10月20日の夜に侵入された」とは書きません。委託先の時系列に記載があるのは、10月20日21時52分の検知までで、侵入の時刻は、表にも原因の節にも書かれていません。「10月20日夜に侵入」と言い換えると、公式文書にない時刻を足すことになるためです。
0時台から1時台にかけての行は、委託先自身が行った遮断です。管理画面とAPIの利用を緊急停止し、新たなメールの配信処理が止まりました。お知らせのサービス停止期間の欄には、10月21日0時30分から継続中と書かれています。管理画面とAPIは使えない状態で、メールの配信も、10月21日の1時ごろから止まっています。
預けた側の目線で、表の1時20分の行は大切です。委託先は、全契約者へ、全サービスの緊急停止を知らせる案内メールを送っています。預けた側が受け取る情報は、まず、配信が止まったという知らせです。持ち出しの確認は、夕方の17時25分の公表でした。
ラクスは、同じ10月21日の第1報で、不審なアクセスを検知したため、午前0時30分からブラストメールを緊急停止している、と発表しています。第1報は、原因と影響範囲の特定に向けた調査を進めている段階の発表で、影響範囲と原因の欄は「現在調査中です」でした。第2報では、調査の結果、外部の第三者による不正アクセスが行われ、お客さまの個人情報を含むデータが外部に持ち出されたことを確認した、と書いています。
検知の21時52分から、公表の17時25分までを、私が計算すると、19時間33分です。21時52分から24時までが2時間8分、0時から17時25分までが17時間25分で、合わせて19時間33分になります。これは公表された数字ではなく、私の計算です。この時間の長短を評価するつもりはありません。預けた側が、委託先の情報を待つ時間が、この程度あった、という目安として置きます。
2. 持ち出された情報は二層。公表の時点で分からないことが残っていた
委託先のお知らせは、持ち出された情報を、二つに分けて書いています。
一つ目は、販売管理システムから持ち出された、すべての契約者の情報です。会社名、担当者名、電話番号、メールアドレス、請求先のメールアドレス、契約と支払いの履歴などが含まれます。クレジットカード番号は、委託先では保持していない、と書かれています。これは、ブラストメールの契約者、つまり預けた側の会社自身の情報です。私の読みでは、預けた側の顧客や読者の情報とは別の層です。
二つ目は、一部の契約者について、配信に関する情報、つまり配信先のリストなどです。これが、預けた側の読者や顧客のメールアドレスに当たります。エックスサーバーとピッコマが公表した件数は、この二つ目の層の話です。
二つ目に当たる契約の件数は、2026年11月1日12時の更新時点で、345件です。個別の連絡は、345件とも完了したと書かれています。「第15報から変動ございません」という注記があり、現時点の数値で、外部機関の調査の進捗により変動する可能性がある、とも書かれています。この345件は、契約の件数です。会社の数でも、読者や顧客の人数でもありません。ほかの預けた側の件数や社名は、お知らせに書かれていません。
原因の記載は、短いものです。外部の第三者が、委託先のAPI用のサーバー2台に侵入してコマンドを実行し、販売管理システムとサービスのデータベースに接続して、データを持ち出した、とあります。侵入経路の詳細は、調査中です。この記事では、攻撃者や手口についての推測はしません。
サービスの状況も、確認しておきます。11月1日12時の更新で、委託先は、11月11日ごろのサービス再開を目指して対応中と書いています。ただし、今後の調査や検証の状況により、日程が前後、変動する可能性がある、とも書いています。OEM版を利用中の契約者は、現時点で再開の目途が未定です。11月11日は、委託先自身の目標であり、確約ではありません。
3. エックスサーバーの発表を読む:全件、項目の内訳、削除までの間の古いデータ
エックスサーバーは、2026年10月23日に、お詫びとお知らせを掲載し、10月29日に更新しました。最初のお知らせの内容は、次のとおりです。ブラストメールに登録していた、メール配信先リスト、つまり読者データの全件が漏洩したという報告を、サービス提供元から受けた、と書かれています。同時に、自社のサーバーや管理画面への不正アクセスは、確認されていない、としています。
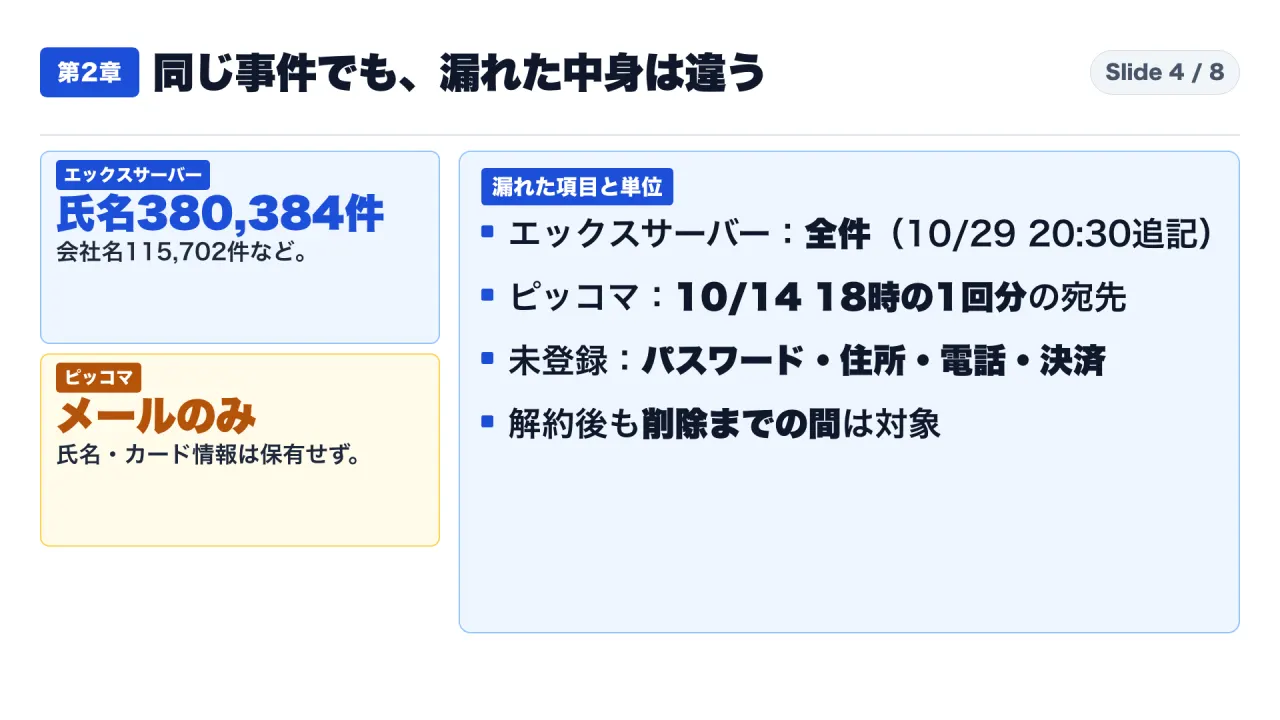
10月29日の20時30分の追記で、件数と項目が出ました。メールアドレスは、459,679件です。メール配信先として登録されていた、メールアドレスの件数です。メールアドレスに付随して漏れた情報は、次の表のとおりです。
| 付随して漏れた情報 | 件数 |
|---|---|
| XServerアカウントID | 692件 |
| 氏名・氏名フリガナ | 380,384件 |
| 会社名・会社名フリガナ | 115,702件 |
| 利用サービス名 | 316,453件 |
| XServerアカウントの登録日 | 431,076件 |
| 個人・法人の区分 | 431,076件 |
| ニュース・キャンペーン情報の配信希望状況 | 429,382件 |
注意が要るのは、「漏洩した情報はお客様によって異なり、以下のすべてが該当するとは限りません」という一文です。この表の件数は、項目ごとの件数であり、一人が全項目を持っているわけではありません。
漏れていない情報も、書かれています。ログインパスワード、住所、電話番号、クレジットカード情報などの決済情報は、ブラストメールに登録していないため、今回の対象に含まれません。メール配信先リストに入れていなかったことで、漏れる範囲が限られた、と読めます。
エックスサーバーは、よくある質問のページも出しています。ここに、この件を考えるうえで、特に大切な記載があります。
一つ目は、保存の期間です。エックスサーバーは、サービスの解約やメール配信の停止があった場合、ブラストメールに登録していた情報を、定期的に削除していた、と書いています。ただし、解約や配信停止から削除までの間に、情報が残っていた期間があり、その間の情報が、今回の漏洩対象に含まれました。現在はメール配信を希望していないお客様や、すでに解約したお客様も、ブラストメールに情報が残っていた場合は、対象に含まれます。
二つ目は、経緯の一覧です。10月21日に、委託先の不正アクセスと情報漏洩が公表されました。10月22日に、自社が登録していたお客様の情報も、漏洩対象に含まれていることが判明しました。10月23日に、公式サイトでお知らせを掲載しました。10月27日に、サービス提供元から、漏洩対象のお客様の情報を受領しました。10月28日に、受領した情報をもとに、お客様と、お客様ごとの漏洩した情報の照合と精査を行いました。10月29日に、対象のお客様への個別のメールの案内を始め、10月30日にかけて、順次送っています。
この経緯から、私が日数を数えると、自社の情報が対象と判明した10月22日から、個別の案内を始めた10月29日まで、7日です。サービス提供元から情報を受領した10月27日からは、2日です。これは公表された数字ではなく、私の計算です。エックスサーバーは、お客様ごとに漏れた情報を正確に案内するため、受領した情報の照合と精査を行った、と書いています。
三つ目は、対応です。ブラストメールとのデータ連携を停止し、ブラストメールの利用を終了して、自社開発のメール配信システムへの移行を進める、と書いています。情報管理体制と委託先の管理方法も見直す、としています。ブラストメール上の情報については、サービス提供元に削除を要請しています。ただし、これはエックスサーバー1社の判断です。この記事では、他社が同じ動きをする、とは言いません。
四つ目は、個人情報保護委員会への報告です。よくある質問には、ラクスライトクラウドと連名で、個人情報保護委員会への報告手続きを進めている、と書かれています。10月23日のお知らせの本文には、個人情報保護委員会という語が出てきません。報告の日付は、取得した範囲では、どちらのページにも書かれていません。書かれていないだけで、報告していない、という意味ではありません。
五つ目は、利用者への案内です。ログインパスワードやクレジットカード情報は対象に含まれないため、パスワードの変更やカードの再発行は不要で、二段階認証の設定をおすすめする、としています。偽のメールが届くおそれがあるため、ログインやお支払いは、メールのリンクからではなく、ブックマークや検索など、普段の方法で公式サイトを開いて行うよう、案内しています。
4. ピッコマの発表を読む:1回分の宛先、メールアドレスのみ
ピッコマは、2026年10月24日に第1報を、10月28日の17時に第2報を、同じページに掲載しています。
第1報の書き出しは、委託先からの報告です。メールマガジンの一部の配信で、宛先となっていたお客様のメールアドレスが外部に流出したことが、10月24日、同社からの報告により判明した、と書かれています。今回の不正アクセスは、委託先のシステムに対するものであり、ピッコマのアプリやウェブのサービス、ピッコマ自身のシステムが、不正アクセスを受けたものではない、としています。
第2報で、件数と範囲が出ました。流出したのは、2026年10月14日18時に配信したメールマガジンの宛先となっていたメールアドレス、1,002,404件です。委託先から、この配信における流出の件数は、これ以上増えない、と報告を受けた、とあります。流出した情報は、メールアドレスのみです。パスワードの流出の可能性はなく、氏名とクレジットカード情報は、ピッコマでは保有していない、としています。ピッコマノベルズのメールマガジンは、流出が確認されていません。
ここで、数字の読み方を確認します。1,002,404件は、1回分の配信の宛先です。ピッコマの会員全体の数でも、ピッコマ全体への影響の人数でもありません。第1報には、「ピッコマのメールマガジンの1回分の配信において、宛先となっていたお客様(1,002,404件)」とあります。件数は、そのときに委託先から報告を受けているもの、という断り書きもあります。
ピッコマの第1報に書かれた対応は、三つです。一つ目は、メールマガジンの配信の停止です。二つ目は、なりすましメールを防ぐため、ブラストメールから送られるメールが、ピッコマの正規のメールとして扱われないよう、設定を変更したことです。設定の具体的な方式は書かれていません。三つ目は、個人情報保護委員会への報告です。
対象のお客様への連絡は、ピッコマのアプリやウェブの中のメッセージと、流出したメールアドレス宛てのメールで、順次行う、とあります。ピッコマからのメールには、リンクを一切載せません。リンクのあるメールや、個人情報やパスワードの入力を求めるメールは、ピッコマからのものではないため、開かずに削除するよう案内しています。メールがピッコマからのものか不安な場合は、メール内のリンクを使わず、アプリか公式サイトから、問い合わせフォームで確認するよう、書かれています。
5. 件数の単位を揃えて読む
二つの発表を、単位を揃えて並べます。
| 項目 | エックスサーバー | ピッコマ |
|---|---|---|
| 件数の単位 | ブラストメールに登録していた配信先リストの全件 | メールマガジン1回分(2026年10月14日18時配信)の宛先 |
| 件数 | メールアドレス459,679件 | メールアドレス1,002,404件 |
| 漏れた項目 | メールアドレス、氏名、会社名、利用サービス名など(お客様によって異なる) | メールアドレスのみ |
| 預けた側が知った日 | 10月22日に、自社の情報も対象と判明 | 10月24日に、同社から報告を受けた |
| 個別の連絡 | 10月29日から10月30日にかけて、メールで順次 | アプリ・ウェブ内のメッセージと、メールで順次 |
エックスサーバーの件数は、登録していた全件の数です。ピッコマの件数は、1回の配信の宛先の数です。同じ「メールアドレスの件数」でも、数えているものが違います。ですから、「ピッコマのほうが多い」「エックスサーバーのほうが少ない」といった言い方は、できません。
もう一つ、見落としやすい点があります。ピッコマは、10月24日に、委託先から報告を受けています。委託先の公表は10月21日で、そこから数えて3日後です。この3日は私の計算で、公表された数字ではありません。エックスサーバーは、10月22日に、自社の情報も対象に含まれていることが判明しています。どちらも、公表の日に、自社の情報が含まれるかどうかが分かっていたわけではありません。
私の解釈です。単位の違う二つの件数を並べて、多い少ないを言うことはできません。そして、どちらの発表も、漏れた範囲は、預けた側が配信先リストに登録していた項目、と読めます。エックスサーバーは、氏名や会社名なども登録していました。ピッコマは、メールアドレスのみでした。
6. 預けた側の動き:報告と本人への通知は、誰の仕事か
ここまでの発表から、預けた側の動きを、報告と通知に分けて整理します。
まず、委託先の側の報告先です。委託先は、個人情報保護委員会、日本情報経済社会推進協会(ジェイピーデック)、総務省の関東総合通信局に報告し、警視庁に通報した、と書いています。ラクスの第1報には、報告済みの機関として、個人情報保護委員会と日本情報経済社会推進協会が挙がっていました。
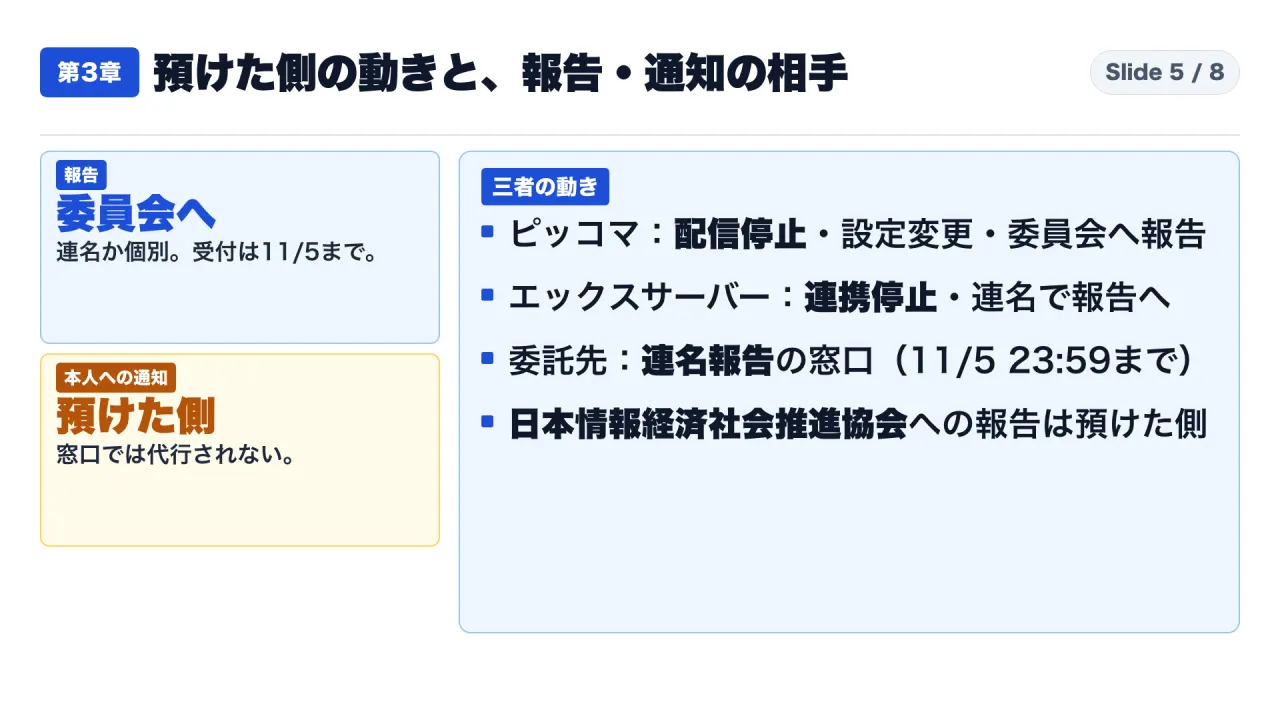
次に、預けた側の報告です。委託先は、預けた側の報告を取りまとめる窓口を、2種類用意しました。民間の企業や団体、個人事業主は、預けた側と委託先の連名で報告する「連名報告」です。行政機関、独立行政法人、地方公共団体は、委託先が代わりに報告する「代行報告」です。預けた側が、他の事業者から委託を受けてブラストメールを使っていた場合、つまり委託先が再委託先に当たる場合も、対象と書かれています。
連名報告の根拠について、委託先は、個人情報保護委員会のガイドラインで、委託元と委託先の双方が報告義務を負う場合、連名で報告することが認められている、と書いています。代行報告は、ガイドラインには定められていないが、この件では委員会が認めた、とも書いています。これらは委託先の記載です。この記事では、委員会自身の文書で確認したとは言いません。
申し込みは、10月29日で一度締め切られ、受付期間が延長されて、11月5日の23時59分までの「第2次受付」になりました。10月29日までに申し込んだ預けた側は、再度の申し込みが不要です。連名報告や代行報告を選んだ場合は、預けた側から委員会へ、個別に報告する必要はない、と書かれています。預けた側が自分で個別に報告する場合は、申し込みが不要です。
ここから先が、預けた側が自分で行うことです。委託先のご案内ページには、次の注意が書かれています。
- この窓口でできるのは、個人情報保護委員会への報告だけです
- 配信先リストなどの漏えいが確認された預けた側は、連名報告でも代行報告でも、読者など本人への通知を、預けた側が行う必要があります
- 預けた側がプライバシーマークの付与事業者の場合、日本情報経済社会推進協会への報告は、預けた側が個別に行います
さらに、委託先は、連名報告と代行報告について、速報の目安の期間を超えても、報告の遅延としては扱わないことを、個人情報保護委員会に確認している、と書いています。これも委託先の記載です。委員会自身の文書は、取得していません。
個人情報保護委員会のページも、確認しました。漏えい等報告が必要な場合の例として、サーバーなどで外部からの不正アクセスによりデータが窃取された場合が挙がっています。不正な目的で行われたおそれがある場合は、発覚日から60日以内、とあります。ただし、発覚したら、まず速やかに報告するよう書かれています。本人の数が1,000人を超える漏えい等も、報告の対象です。報告の型の詳しい整理は、別の動画で扱いました。この記事では、短く触れるにとどめます。
預けた側の動きを、3社の発表で並べます。
| 項目 | 委託先 | エックスサーバー | ピッコマ |
|---|---|---|---|
| 配信・連携 | 管理画面とAPIを停止。メール配信も停止 | ブラストメールとのデータ連携を停止 | メールマガジンの配信を停止 |
| 偽メール対策 | 記載は確認できず | 偽メールへの注意を案内。公式サイトを普段の方法で開くよう案内 | ブラストメールのメールを正規扱いしない設定へ変更。ピッコマのメールにリンクを載せない |
| 委員会への報告 | 報告済み。連名・代行の窓口を用意 | 連名で報告手続きを進めている(日付の記載なし) | 第1報(10月24日)の時点で報告済み |
| 本人への通知 | 預けた側の仕事と案内 | 10月29日から30日にかけて個別のメール | アプリ・ウェブ内のメッセージと、メールで順次 |
| 今後 | 11月11日ごろの再開を目指す(目標) | ブラストメールの利用を終了し自社開発へ | 記載なし(調査継続) |
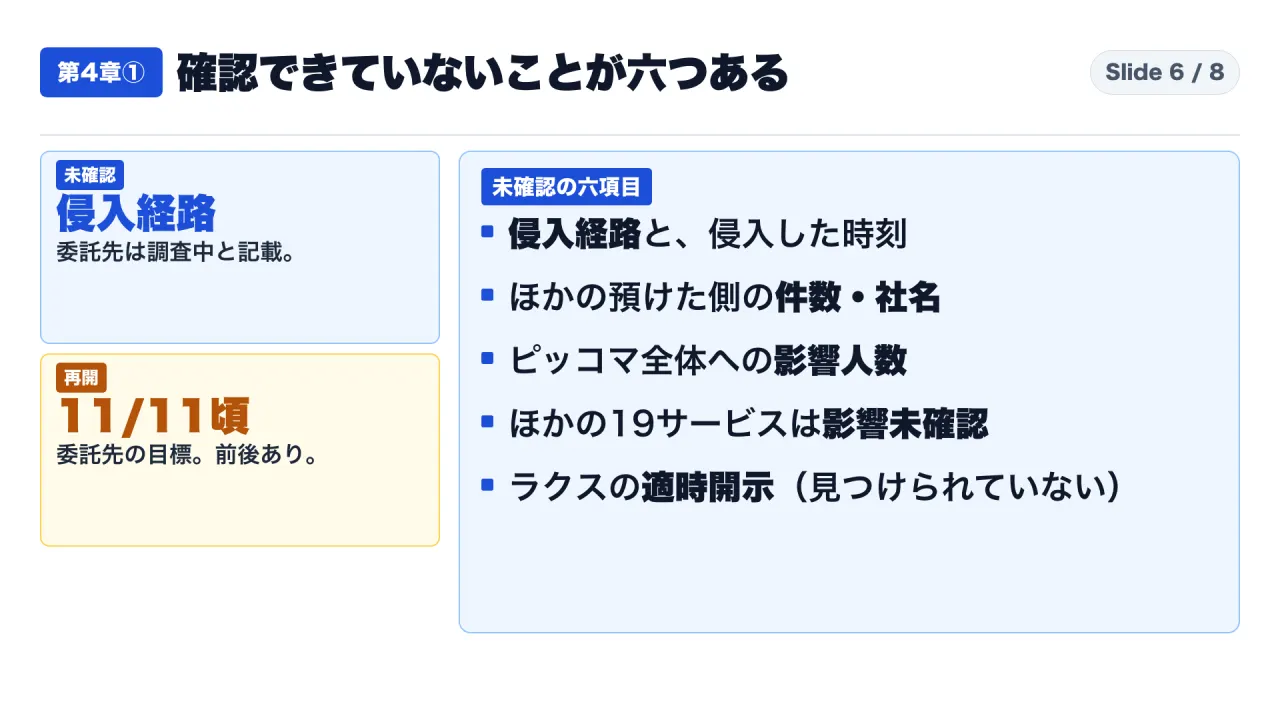
7. 確認できていないことが六つある
この記事で扱えなかったこと、確認できていないことを、整理します。いずれも、「ない」のではなく、「確認できていない」です。
一つ目は、侵入経路と、侵入した時刻です。委託先は、侵入経路の詳細を調査中としています。侵入した時刻の記載は、取得した公表文書にありません。
二つ目は、ほかの預けた側の件数です。委託先が公表しているのは、配信先リストなどの漏えいが確認された契約の数、345件だけです。会社ごとの件数や社名は、書かれていません。エックスサーバーとピッコマが、その345件に含まれるかどうかも、公表文書からは分かりません。
三つ目は、ピッコマ全体への影響の人数です。1,002,404件は、1回分の配信の宛先です。
四つ目は、再開の時期です。11月11日ごろは、委託先の目標で、前後する可能性があり、OEM版は未定です。
五つ目は、ラクスグループのほかのクラウドサービスです。ラクスは、10月28日の追記で、19のクラウドサービスについて、本件による影響と、そのサービスを使うお客さまの情報漏えいは、現時点で確認されていない、と書いています。「確認されていない」という書き方で、ないと断定した文ではありません。この19は、ページに並ぶサービス名を、私が数えた数です。
六つ目は、ラクスの適時開示です。この件の適時開示は、私は見つけられていません。ただし、公式の適時開示の検索サイトは、直接は調べていません。ラクスのIRニュースのページも、取得した本文には、一覧が出てきませんでした。見つけられていない、というだけで、ない、という意味ではありません。
8. 【私なりの解釈】公表の日と、自社の情報が含まれると分かる日は別
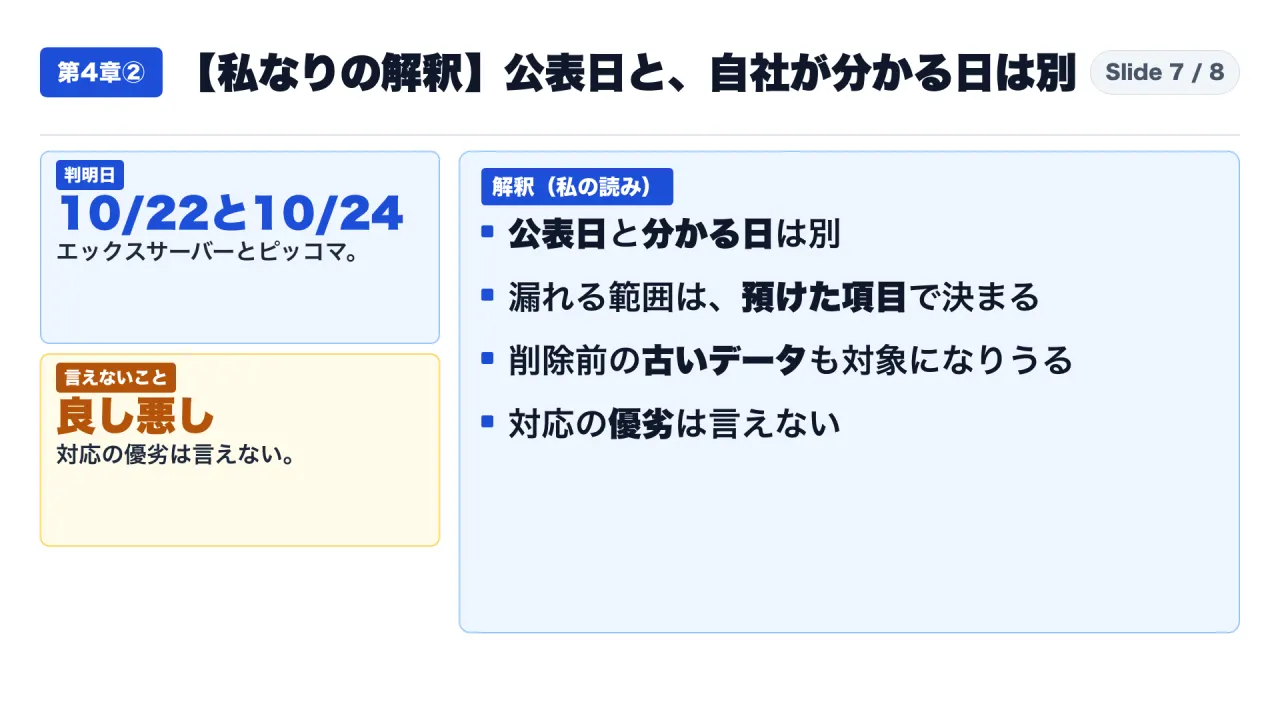
ここからは、事実ではなく、私の解釈です。
一つ目。委託先が公表した日と、預けた側が、自社の情報が含まれると分かる日は、別です。エックスサーバーは10月22日、ピッコマは10月24日に、それぞれ、自社の情報が含まれていることを、書いています。委託先の公表は、10月21日です。分かるまでの間に、預けた側が自分で見られるのは、自社が、配信先リストに、何を、いつから預けているか、です。
二つ目。委託先の時刻は、委託先の文書で確かめる、という点を、一つ確認しておきます。ピッコマの第1報は、10月21日0時30分ごろに、委託先が不審なアクセスを検知し、全サービスを停止した、と書いています。委託先の時系列は、10月20日21時52分に検知、10月21日0時27分から0時37分に管理画面とAPIの緊急停止です。二つの書き方は、同じではありません。どちらが正しい、とは言いません。預けた側が自社の発表に委託先の時刻を書くときは、委託先の文書で、時刻の意味を確かめる必要がある、という点だけを、確認します。
三つ目。漏れる範囲は、預けた項目で決まる、と読めます。預けた項目が少ないほど、漏れうる範囲は小さくなります。エックスサーバーの例では、解約や配信停止の後も、削除までの間は、情報が残っていました。預けたデータを、いつ消すのかも、範囲に関わりうる、と読めます。
四つ目。連名報告の窓口があっても、本人への通知は、預けた側に残ります。窓口で一つにまとまるのは、委員会への報告です。本人への通知と、プライバシーマーク事業者の協会への報告は、預けた側が、自分の担当と窓口を決めておく必要があります。
言えないことも、並べます。どの会社の対応が良い、悪い、という評価はしません。ブラストメールを使うべきか、やめるべきか、という結論も出しません。エックスサーバーが自社開発へ移ると書いたのは、1社の判断で、他社の動きとは限りません。侵入の原因、株価や業績への影響は、扱いません。この記事は、2026年11月1日21時36分に取得した公式発表の整理で、11月2日に委託先の次の報告が出る予定ですから、件数や日程は変わりえます。
9. 預ける前に決めておく三つの確認(私の提案)
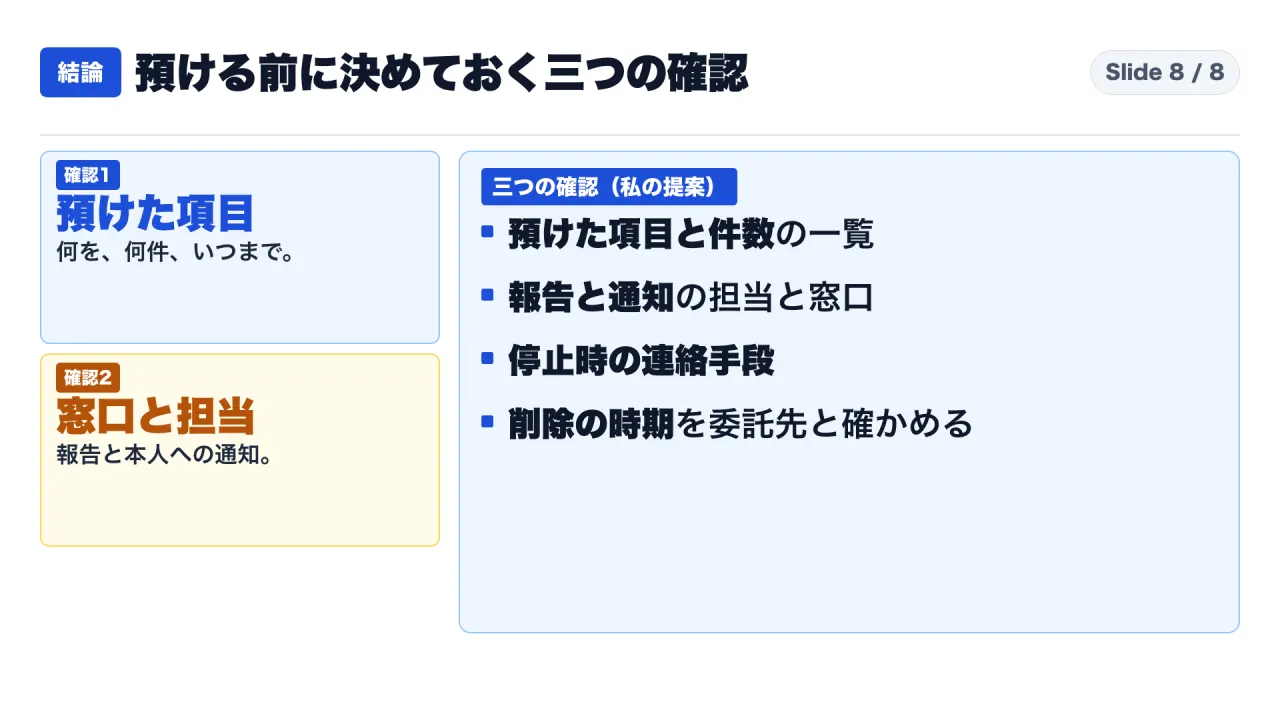
最後に、私の提案です。3社の発表から、預ける側が、事件の前に決めておくとよい項目を、三つ挙げます。事実ではなく、提案です。
一つ目は、預けた項目と件数の一覧です。何を、何件、いつまで預けているか。エックスサーバーのよくある質問は、解約や配信停止の後も、削除までの間は情報が残っていた、と書いています。ピッコマのように、預けた項目がメールアドレスのみなら、漏れうる範囲は、そこに限られます。項目を増やすときは、増やした項目が、委託先の事故の日に、漏れうる範囲に加わる、と考えます。
二つ目は、報告と本人への通知の、担当と窓口です。委託先の連名報告の窓口を使うのか、自社で個別に報告するのか。本人への通知は、預けた側の仕事なので、誰が、どの手段で、いつまでに行うのか。プライバシーマークの付与事業者なら、日本情報経済社会推進協会への報告も、自社の仕事になります。委託先の受付には期限があります。ブラストメールの第2次受付は、11月5日の23時59分までです。
三つ目は、委託先が止まったときの、読者や顧客への連絡手段です。ピッコマは、自社のメールにはリンクを一切載せず、リンクのあるメールは自社のものではない、と案内しています。メールが不安なら、アプリか公式サイトから問い合わせるよう案内しています。エックスサーバーは、ブックマークや検索など、普段の方法で公式サイトを開くよう案内しています。偽のメールが届くおそれがあるとき、本物のメールを見分ける手がかりを、先に決めておく、という考え方です。
四つ目の補足として、委託先との契約で、事故の通知を受け取る窓口と、委託先が報告する範囲を、確認しておきます。ブラストメールでは、委託先が全契約者へ案内メールを送ったのは、10月21日の1時20分でした。そのメールを、誰が受け取り、誰に転送するのか。担当者が不在でも届く宛先になっているか。この記事では、これらの実態は確認できていません。確認項目として挙げるにとどめます。
当日の確認の順番(私の提案)
最初の問いに戻ります。委託先が侵害された日に、預けた側は何を確かめ、誰に伝えるのか。3社の発表から読み取れる事実と、そこから私が組み立てた順番を、分けて書きます。事実は、すべてこの記事の前半で出典を示したものです。ここから先は、私の提案です。
3社の発表で確認できる事実は、次のとおりです。委託先の管理画面とAPIは、10月21日の0時30分から使えない状態が続いています。私の読みでは、この間、預けた側が自分で配信先リストの中身を取り出して確かめる手段は限られます。委託先のお知らせに、そうした手段の案内は、私が読んだ範囲で見当たりませんでした。エックスサーバーは、10月27日に、サービス提供元から対象の情報を受領し、ピッコマも、第2報で、委託先から流出したメールアドレスのデータを受領して、対象のお客様を確認した、と書いています。つまり、漏れた情報の中身は、委託先から受け取るまで、預けた側にも確定できなかった、と読めます。
この事実から、私は、当日の確認を次の順番で考えます。
一つ目は、委託先のお知らせの記録です。更新日時と、時系列の表を、取得した時刻とあわせて、書き留めます。委託先のお知らせは更新され続けるため、後から「あの時点で何が書かれていたか」を説明できるようにしておく必要があります。この記事でも、取得時刻を書いたのは、そのためです。
二つ目は、自社が預けていた項目と件数の確認です。委託先の管理画面が使えないなら、確認の元になるのは、自社側の記録です。何を、いつから、何件預けていたか。自社側に記録がなければ、当日にできる確認は、ほとんどありません。エックスサーバーのように、解約や配信停止の後に、削除までの間、情報が残る場合は、その運用の記録も確認の対象です。
三つ目は、配信の停止と連携の停止です。エックスサーバーはデータ連携を停止し、ピッコマはメールマガジンの配信を停止しました。どちらも、自社の側から止められる部分を止めた、と読めます。
四つ目は、偽のメールへの備えです。ピッコマは、ブラストメールから送られるメールを正規のメールとして扱わない設定へ変更し、自社のメールにはリンクを載せない、と案内しました。エックスサーバーは、普段の方法で公式サイトを開くよう案内しています。この2社は、委託先の公表の後、数日のうちに、読者や顧客へ向けた案内を出しています。
五つ目は、報告と本人への通知の窓口です。委員会への報告は、委託先の連名の窓口を使うか、自社で個別に行うかを選びます。本人への通知は、どの窓口を使っても、預けた側の仕事です。
この順番は、3社が実際にどの順番で動いたかを示すものではありません。3社が、どの日に、何をしたかは、各社の公表日からしか分からないからです。私の提案は、公表された内容から読み取れる、確認の候補です。
確認リスト
- 他社の漏えい発表の件数は、全件なのか、1回分なのか、単位を確かめたか
- 漏れた項目を、預けた側の登録項目と、突き合わせたか
- 委託先の時刻と、自社の発表に書いた時刻が、同じ意味か確かめたか
- 預けたデータの削除の時期を、委託先と確かめたか
- 委員会への報告の担当と窓口、本人への通知の担当と手段を決めたか
- プライバシーマーク事業者の場合、日本情報経済社会推進協会への報告の担当を決めたか
- 委託先のお知らせの更新日時を、書き留めたか
最後に、一つ質問です。お勤めの会社が、外部のサービスに預けている顧客の情報は、何件で、いつまで残るか、すぐに答えられますか。コメントで教えてください。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- ラクスライトクラウド ブラストメールのお知らせ(2026年11月1日12時00分更新版、2026年11月1日21時36分取得):https://info.blastmail.jp/information_20261021.html
- ラクスライトクラウド 連名報告・代行報告のご案内(2026年10月23日公開、10月30日更新):https://info.blastmail.jp/information_joint_report.html?v=20261030
- ラクス 第1報(2026年10月21日):https://www.rakus.co.jp/news/2026/1021-2.html
- ラクス 第2報(2026年10月21日、10月28日追記):https://www.rakus.co.jp/news/2026/1021-3.html
- エックスサーバー お詫びとお知らせ(2026年10月23日掲載、10月29日更新):https://www.xserver.ne.jp/news_detail.php?view_id=19739
- エックスサーバー ご質問と回答:https://www.xserver.ne.jp/info/incident_202610/
- ピッコマ お知らせ(第1報10月24日、第2報10月28日):https://jp.piccoma.com/web/notice_detail/7503
- 個人情報保護委員会 漏えい等の対応とお役立ち資料:https://www.ppc.go.jp/personalinfo/legal/leakAction/