OpenAIの「データを残さない」と「社員は見られない」は、公式資料では何を約束し、何を書いていないのか ── 機密データをAIサービスに入れる前の確認点
結論:公式ページでは、データを残さない約束と、社員が見られない設計は、別のものとして書かれています
結論から書きます。公式ページの記載によると、ゼロデータ保持(ZDR)は、対象のAPI処理について、処理後にプロンプトと応答を保持しない、という定義です。一方、社員が見られない設計が具体的に書かれているのは、安全審査用に保存した記録(Private Safety Processing、以下PSP)の記載です。ゼロデータ保持の記事にも、対象顧客の内容は担当者が確認できる状態にない、という一文があります。この文の脚注には、児童の性的虐待にあたる疑いのある画像は、ゼロデータ保持の設定でも保持される、と書かれています。二つは別の記載で、片方の約束をもう片方に当てはめることはできません。
この記事の対象読者は、機密データをAIサービスに入れてよいかを、社内で確認する立場の人です。具体的には、情報システム部門やセキュリティ部門の担当者、そして導入の可否を判断する前に、ベンダーの説明が何を約束しているのかを一次資料で確かめたい管理職を想定しています。
読み終えると、次の三つができるようになります。一つ目は、「データを残さない」という言葉が、どの処理に、どんな条件で当てはまるのかを、公式の記載から読み分けること。二つ目は、「社員は見られない」という言い方が、どの場面の、どの記録について書かれているのかを分けること。三つ目は、ベンダーへ文書で確認する質問を、「誰が・どこに・何日・何を」の形で作ることです。
なお、この記事は、他社の製品との比較、導入すべきかどうかの判断、法的な助言を含みません。実際に契約して挙動を試したわけでもありません。書かれた内容を読み、原文と突き合わせた結果だけを書きます。
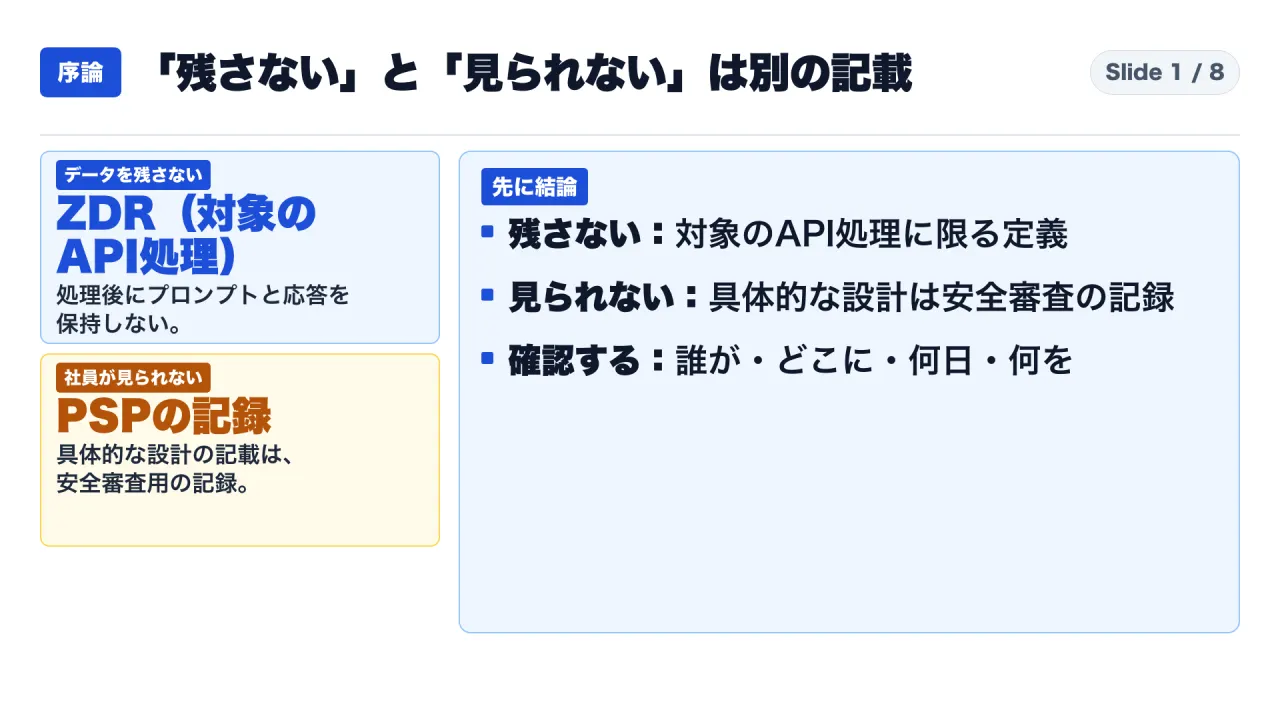
図1は、この記事の答えを一枚で示したものです。左上が、データを残さない約束(対象のAPI処理で、処理後に保持しない)、左下が、社員が見られない設計の具体的な記載(PSPの記録)で、右側に、先に出す結論を三つ並べています。
読み方:本文では「公式の記載」「自前の換算」「筆者の解釈」を分けて書きます
本文の各段落には、必要に応じて三つの札を付けます。
【公式の記載】は、OpenAIの公式サイトのページ、APIドキュメント、公式Xの投稿に書かれている内容です。OpenAIが自社の製品について書いた記述で、第三者が確かめたものではありません。【自前の換算】は、公表された日時から私が計算した値です。【解釈】は、資料を読んで私が考えたことで、資料に書かれているわけではありません。
資料の取得方法には、知っておいてほしい制約が二つあります。
一つ目は、公式サイトのページ(企業向けの案内ページ、ゼロデータ保持の記事、企業向けプライバシーのページ)の本文を、第三者の変換サービス経由で取ったことです。これらのページは、直接取得すると403になりました。変換サービスの本文は、OpenAIのページ本文を写したものです。そのため、公式サイトのページから述べる箇所は、「公式ページの記載によると」と前置きします。
公開直前の再確認:2026年11月2日に、ブラウザで表示した原文(企業向けの案内ページ、ゼロデータ保持の記事とその脚注、企業向けプライバシーのページ、公式Xの投稿)と、この記事で引用した記載を照合し、差はありませんでした。
二つ目は、APIドキュメント(Your dataのページとPSPのガイド)は、直接取得して読んだことです。変換サービスを通していません。ドキュメントの表のように、セルが別の行に分かれて取れた部分は、表の行の並びを目で読んで確認しました。
資料の範囲にも、制約があります。PSPのドキュメントがリンクしている技術白書は、本文を取得していません。Private Inferenceの個別のドキュメントは、確認できませんでした。
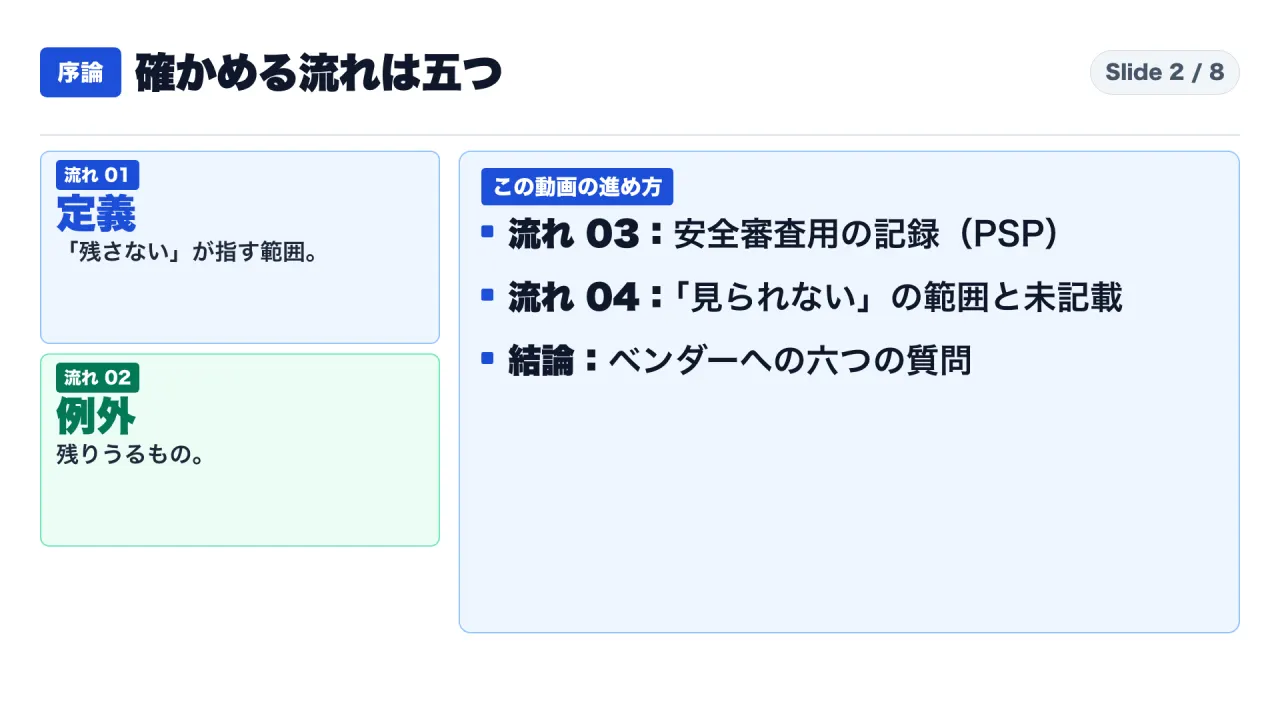
図2は、この記事で確かめる流れを、定義、例外、安全審査用の記録(PSP)、「見られない」の範囲と未記載、ベンダーへの六つの質問、の順に示したものです。
用語の整理:この記事で出てくる言葉を先に説明します
プロンプトは、AIへ送る指示や資料の文章です。応答は、AIが返す文章です。エンドポイントは、APIの入口の名前で、/v1/responses のような形をしています。
ゼロデータ保持(ZDR)は、案内ページとドキュメントが書く、保持を抑える管理の名前です。PSP(Private Safety Processing)は、安全審査のために選んだやり取りを、暗号化して顧客のストレージに置く仕組みです。TTLは、その記録の保存期限です。HPKEとEKMは、ドキュメントが、記録の二重の暗号化の内側と外側として挙げている名前です。OCIは、Oracle Cloud Infrastructureの略で、保存先の候補の一つです。MCPは、AIに外部のツールやデータをつなぐ仕組みです。
この記事では、略称が最初に出る箇所で、正式名か読み方を添えます。二回目からは略称だけを使います。
第1章:公式が「残さない」と書くのは、対象のAPI処理に限る定義で、事前承認が条件です
最初に、「残さない」という言葉の定義を確かめます。
ホテルが、宿泊者名簿は残しません、と案内したとします。それが、フロントの防犯カメラの映像まで消す、という意味とは限りません。これはたとえ話です。AIサービスの「残さない」も、何が対象なのかを確かめる必要があります。
公式サイトの企業向けの案内ページには、四つの見出しがあります。アクセスの制限(Access restrictions)、データの所有(Data ownership)、エージェントの操作(Agent actions)、データの保護(Data security)です。ゼロデータ保持は、このうちアクセスの制限の項目に出てきます。案内ページは、OpenAI自身のアクセスに厳しい制限を設け、ゼロデータ保持とPrivate Inferenceを、対象の処理に提供する、と書いています。
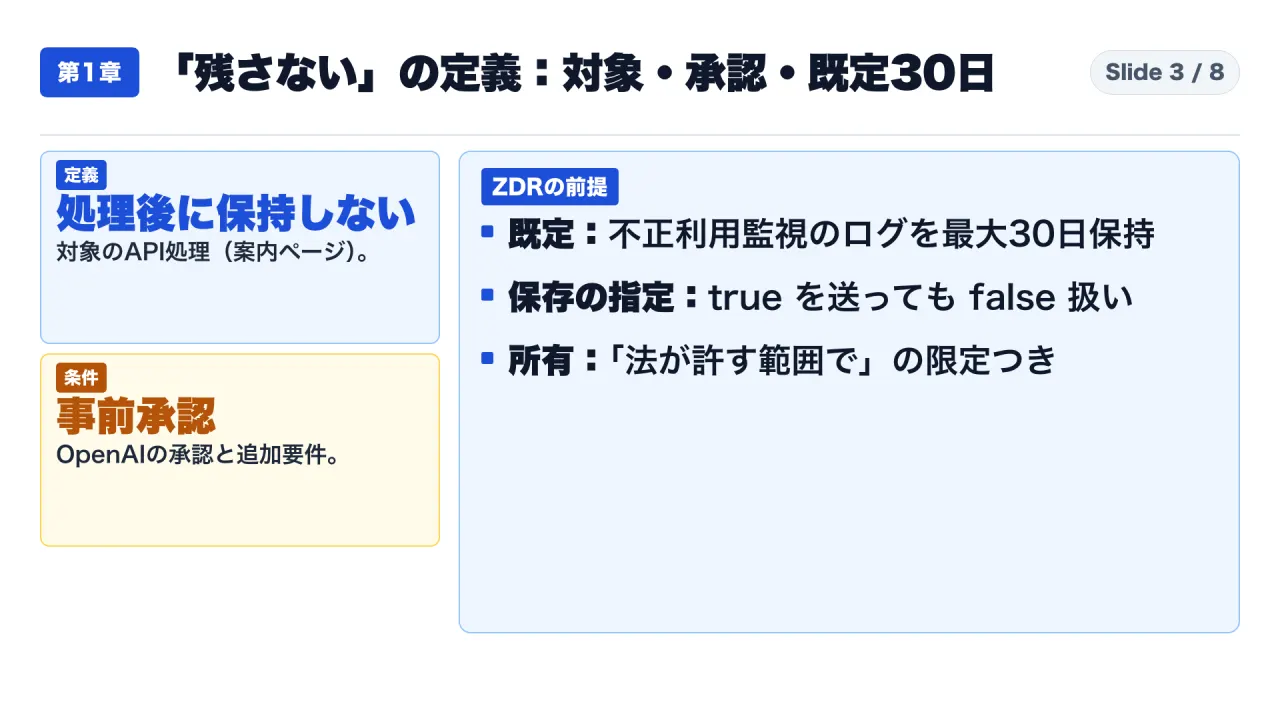
案内ページのゼロデータ保持の定義は、対象のAPIワークフローで、処理後にプロンプトと応答を保持しない、というものです。ここで読み落としやすいのは、「対象のAPI処理」という限定です。この定義は、OpenAIのすべての製品や機能に当てはまるとは書いていません。
APIドキュメントは、少し違う書き方をしています。ゼロデータ保持は、顧客の内容を、不正利用監視のログから除く、と書いています。案内ページの「保持しない」と、ドキュメントの「ログから除く」は、同じ話の別の側面と読めますが、完全に同じ文ではありません。確認するときは、両方の文面を並べる必要があります。【解釈】
既定の状態も確認します。ドキュメントによると、不正利用監視のログは、APIの全機能の利用で作られ、最大30日保持されます。ただし、法律で長い保持が必要な場合や、サービスや第三者を害から守るのに合理的に必要な場合は、30日を超えることがあります。つまり、ゼロデータ保持が有効でない既定の状態では、最大30日の保持が前提です。
ゼロデータ保持を使うための条件も、ドキュメントに書かれています。いまのところ、ゼロデータ保持などの管理は、OpenAIの事前承認と、追加の要件への同意が条件です。申し込めば自動で有効になる、という書き方ではありません。
ゼロデータ保持が有効だと、挙動も変わります。レスポンズ(/v1/responses)とチャット補完(/v1/chat/completions)の二つで、保存の指定(store)は、trueを送っても、falseとして扱われます。
次に、データの所有です。案内ページは、あなたの事業データを、入力と出力を含めて、あなたが所有する、と書いています。契約の説明のページ(Enterprise privacy)には、この所有に限定が付いています。「あなたとOpenAIの間では」、そして「法が許す範囲で」です。見出しの言葉と、契約の限定の言葉は、並べて読む必要があります。【解釈】
学習への利用も、同じページに書かれています。既定では、事業データをモデルの学習に使いません。利用者が明示的に共有に同意した場合は別、と書かれています。
この章で確かめる点は三つです。対象が、対象のAPI処理に限られること。承認が要ること。承認がない既定の状態では、最大30日の保持があること。【解釈】
第2章:ゼロデータ保持でも、対象外の機能、画像の検査、外部ツール、キャッシュ、承認後の例外が残ります
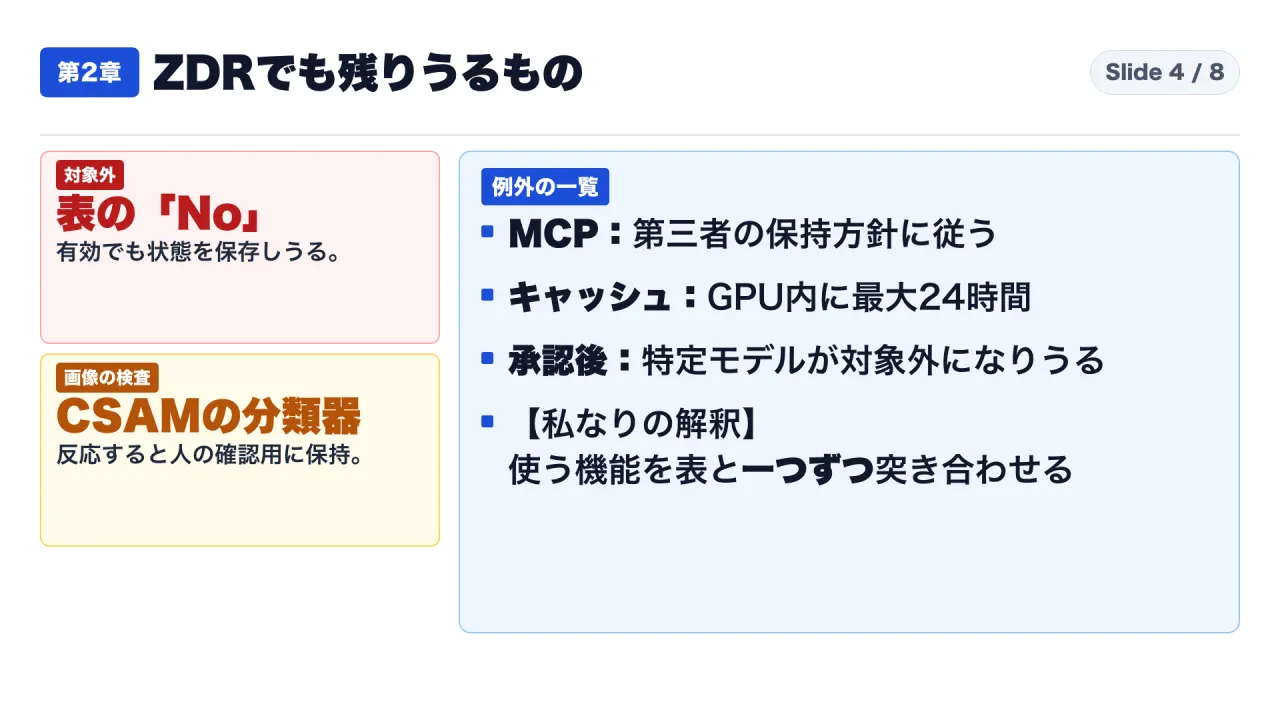
次に、ゼロデータ保持を有効にしても残りうるものを、ドキュメントの記載で順に見ます。五つあります。
一つ目は、対象外の機能です。ドキュメントの表には、「Zero Data Retention eligible」という列があります。この列が「No」のエンドポイントと機能は、ゼロデータ保持を有効にしても、アプリケーションの状態を保存しうる、と書かれています。表のセルは別の行に分かれて取れたため、列の値は、表の行の並びを目で読んで確認しました。
具体的な保持の書き方も、別の箇所にあります。アシスタント、スレッド、ベクトルストアのオブジェクトは、APIか画面で削除しなければ、無期限に保持される、とあります。ファイルは、APIか画面で手動で削除するか、期限(expires_after)の指定で自動削除します。
二つ目は、画像と入力ファイルの検査です。アップロードされた画像と入力ファイルは、CSAM(違法な性的画像)の分類器で検査されます。分類器が反応した場合、ゼロデータ保持などが有効でも、人が確認するために画像が保持される、と書かれています。
三つ目は、外部ツールです。MCP(Model Context Protocol)は、AIに外部のツールやデータをつなぐ仕組みです。リモートのMCPサーバーは第三者のサービスで、送ったデータは、そのサービスのデータ保持の方針に従う、と書かれています。
四つ目は、キャッシュです。プロンプトキャッシュは、暗号化したキーと値のデータを、GPUのローカルの記憶に、アプリケーションの状態として置くことがあります。24時間の期限が切れると、保持されません。
五つ目は、承認後の例外です。ゼロデータ保持を承認された顧客でも、OpenAIは、特定の顧客について、モデルをゼロデータ保持などの対象外にする権利を持つ、と書かれています。事前に、影響を受ける顧客へ書面で通知します。その場合、内容は、OpenAIが管理する基盤に暗号化して保持され、法令で必要な場合を除いて、人の確認から除かれる、とあります。この区分は、Private Retention with PSP(旧称Eyes Off)と呼ばれています。
別の区分として、Safety Retentionもあります。重大なリスクの調査や防止に必要な場合、モデルを対象外にでき、分類器が利用規約や契約への違反の可能性を検知した内容を、保持して、人が確認しうる、と書かれています。
ここで大事なのは、この五つが、同じドキュメントの中にあることです。ゼロデータ保持の定義だけを読んで、「何も残らない」と受け取ると、五つの例外を見落とします。
この章の解釈です。ゼロデータ保持を契約した、というだけでは、自社が使う機能のどれが対象かは決まりません。使う機能を一つずつ、ドキュメントの表と突き合わせる作業が要ります。【解釈】
第3章:安全審査用の記録は顧客のストレージに30日置かれ、二重に暗号化され、鍵の取り消しでは削除されません
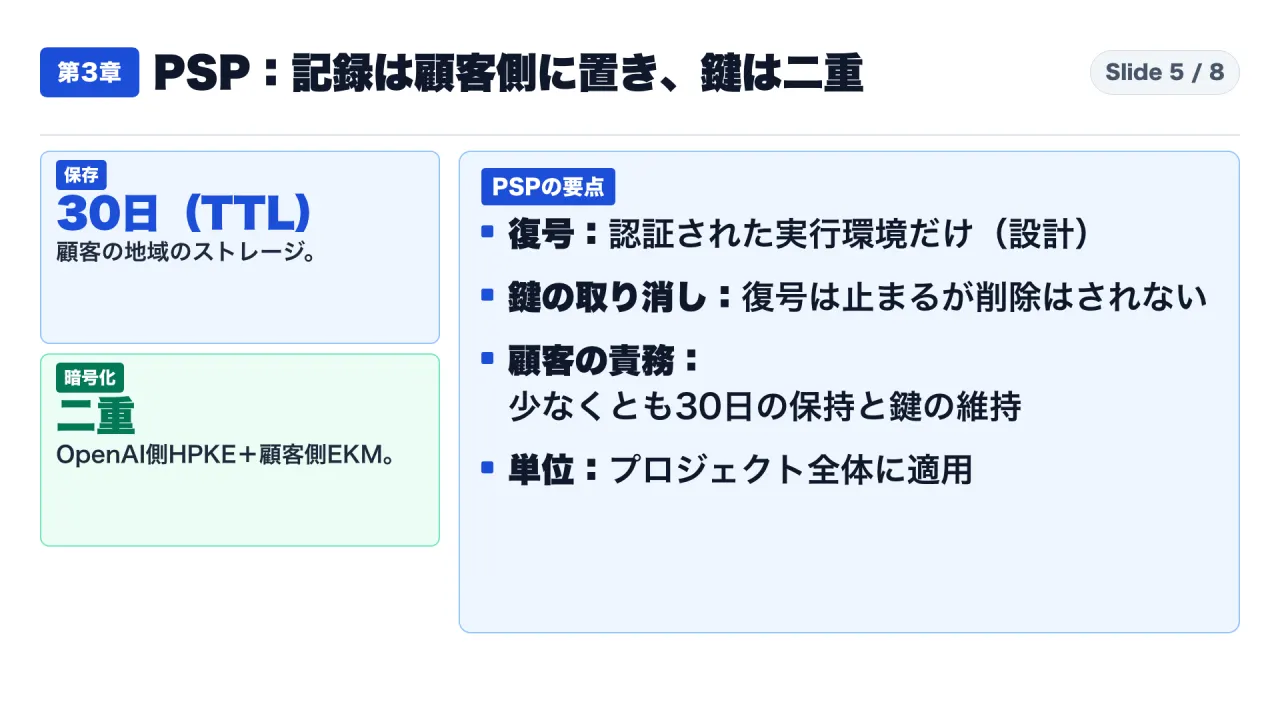
ここまでが、「残さない」の話でした。ここからは、安全審査のために、あえて保存される記録の話です。PSPが何をするのかを、ドキュメントの記載で順に見ます。
なぜ保存するのか
公式サイトの記事(Offering Zero Data Retention for frontier models)によると、既存のゼロデータ保持と両立する安全の仕組みは、やり取りを一つずつ評価しています。PSPは、関連する複数のやり取りをまたぐパターンを、OpenAIの担当者が元の内容に触れずに見つける設計だ、と書かれています。
この記事には、2026年9月22日付の追記があります。追記は、PSPをAPI顧客へ段階的に展開している、と書いています。記事の本文は、PSPを、今日プレビューする、と書き、現在、初期の顧客でテスト中だ、とも書いています。
何が記録されるのか
ドキュメントによると、記録にするのは全件ではありません。分類器の照会か、承認済みのサンプリング方針で選ばれたやり取りだけです。照会は、違反の証明ではない、とドキュメントは書いています。
選ばれた記録は、暗号化して、顧客の地域のクラウドストレージに書かれます。保存期限(TTL)は30日です。OpenAIが持つのは、内容の写しではなく、運用のメタデータと保管先の参照だけの索引だ、と書かれています。
保存先は、AWSのS3、AzureのBlob、Google Cloud Storage、Oracle Cloud Infrastructure(OCI)のObject Storageから、顧客が選びます。四つ目のOCIは、書かれている四つの中に入っています。
どう守られるのか
暗号化は二重です。内側が、OpenAIが管理するHPKEの暗号化です。外側が、顧客の鍵の管理サービスを使うEKM(Enterprise Key Management)の暗号化です。EKMが有効なとき、OpenAIの内側の鍵だけでは復号できず、顧客の鍵の許可も要ります。
復号できるのは、ハードウェアで認証された、人のアクセスを無効にした実行環境(Safety Review Runtime)です。ドキュメントは、これを、顧客の内容を復号できる、OpenAIで唯一のワークロードになるよう設計されている、と書いています。ここは「設計されている」という書き方です。実際にそうなっているかを、外から確かめる方法は、確認した資料には書かれていません。
その実行環境から、平文で出てよいのは、あらかじめ決めた限定的な安全の信号と、承認済みの運用メタデータだけです。
三つの保持を並べて読む
ここまでの記載を、保持の種類で並べ直します。
一つ目は、既定の保持です。承認のない状態で、不正利用監視のログが、最大30日保持されます。二つ目は、ゼロデータ保持です。承認を受けた対象のAPI処理で、顧客の内容が、不正利用監視のログから除かれます。三つ目は、PSPの記録です。ゼロデータ保持とPSPを組み合わせる場合、安全審査のために選ばれたやり取りは、暗号化されて顧客のストレージに30日置かれます。
この並べ方が示すのは、「残る・残らない」の二択ではなく、「誰の基盤に、どんな形で、何日」という三つの問いが必要だということです。ゼロデータ保持を使っても、PSPを組み合わせれば、顧客のストレージには記録が置かれる設計が、同じドキュメントに書かれています。【解釈】
鍵を取り消すとどうなるのか
鍵の許可を取り消すと、保存された記録の復号は止まります。ただし、記録は削除されません。すでに終わった処理も、取り消されません。
ストレージの削除規則の期限と、OpenAI側の復号鍵の期限は別だ、とも書かれています。ストレージ側の規則が30日で記録を消しても、OpenAI側の鍵の期限が同じとは限らない、と読めます。ただし、鍵の期限がいつなのかは、確認した資料に書かれていません。【解釈】
顧客に求められること
顧客側にも責務があります。暗号化した記録を、少なくとも30日保持すること。ストレージと鍵の権限を維持すること。安全上の通知に対応することです。有効にするのはプロジェクト単位で、有効にすると、そのプロジェクトのAPI通信すべてに、同じ方針が適用されます。ストレージの接続を外すなどして方針が変わると、PSPを前提にするモデルが使えなくなることがある、とも書かれています。
この章の解釈です。この仕組みは、OpenAIが記録を持たない代わりに、顧客が記録と鍵を持つ設計と読めます。ゼロにしたのではなく、置き場所と鍵の持ち主を、顧客へ移した形です。顧客は、保管と鍵の運用という、新しい作業を負います。【解釈】
第4章:「社員は見られない」は場面ごとに範囲が違い、Private Inferenceの提供条件は書かれていません
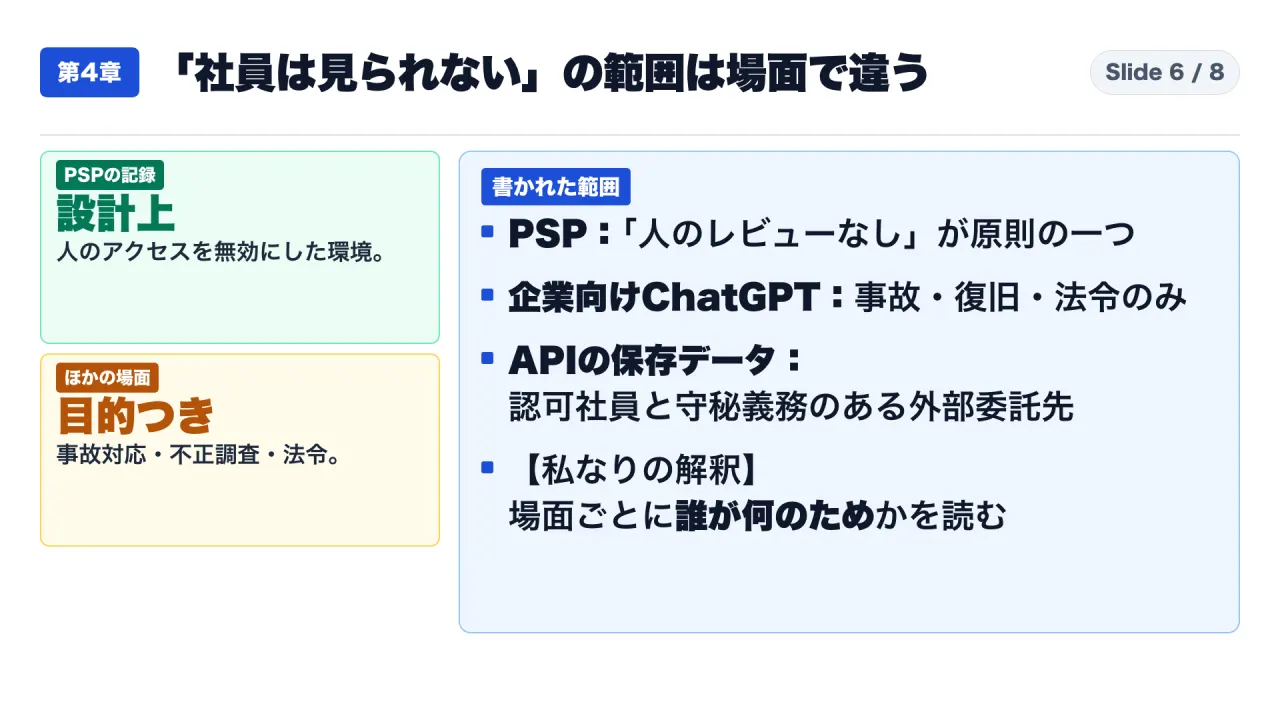
ここで、「社員は見られない」という言い方が、何を指すのかを、書かれた範囲で分けます。
PSPの記録について
ドキュメントは、PSPの三つの原則の一つに、「人のレビューなし」を掲げています。安全審査が、OpenAIの人員が保護された顧客の内容を読む、新しい経路を作ってはならない、と書いています。暗号化された内容は、人のアクセスを無効にした、ハードウェア認証の環境で復号されます。
ゼロデータ保持の記事について
ゼロデータ保持の記事は、対象顧客の内容は、OpenAIの担当者が確認できる状態にない、と書いています。この文の脚注には、OpenAIは法律で、児童の性的虐待にあたる疑いのある画像(CSAM)の報告を義務づけられていて、その疑いで検出された画像は、ゼロデータ保持の設定でも、人が確認して報告するために保持される、と書かれています。つまり、担当者が確認できる状態にない、という文には、この例外が付いています。APIドキュメントの、画像と入力ファイルの検査の記載(本記事の第2章に相当する節)と同じ内容です。
ほかの場面について
人のアクセスは、ほかの場面では、目的を限った例外として残ります。企業向けのChatGPT(Enterprise、Edu、Healthcare)では、認可されたOpenAIの社員が、事故の解決、本人の明示的な許可による会話の復旧、法令の要求のためにだけ、会話にアクセスする、と書かれています。これは、APIの説明ではなく、ChatGPTの説明です。
APIでOpenAIのシステムに保存されたデータについては、アクセスは、エンジニアリング支援、不正利用の調査、法令対応のために必要な認可された社員と、不正利用の審査だけを行う、守秘義務のある専門の外部委託先に限られる、と書かれています。この説明が、ゼロデータ保持の処理にどう当てはまるかは、このページには書かれていません。
事業データは、自動の分類器にかけることがあり、人の確認は、サービスごとの記載による、とも書かれています。
場面ごとの整理
次の表は、場面ごとに、書かれている範囲と、書かれていないことを並べたものです。
| 場面 | 書かれている範囲 | 書かれていないこと |
|---|---|---|
| PSPの記録 | 人のアクセスを無効にした認証環境で復号される設計 | 外部からの検証方法 |
| ゼロデータ保持の記事 | 対象顧客の内容は担当者が確認できる状態にない。脚注:CSAMの疑いで検出された画像は、ゼロデータ保持でも、人の確認と報告のために保持 | 脚注以外の例外の有無 |
| 企業向けChatGPT | 事故・復旧・法令のためにだけ社員がアクセス | APIへの適用 |
| APIの保存データ | 認可社員と守秘義務のある外部委託先に限る | ゼロデータ保持の処理への当てはめ |
この章の解釈です。「社員は見られない」という言葉を、全体の約束として受け取ることはできません。公式の書き方は、場面ごとに、誰が、どの目的で、どこまで、です。【解釈】
Private Inferenceについて
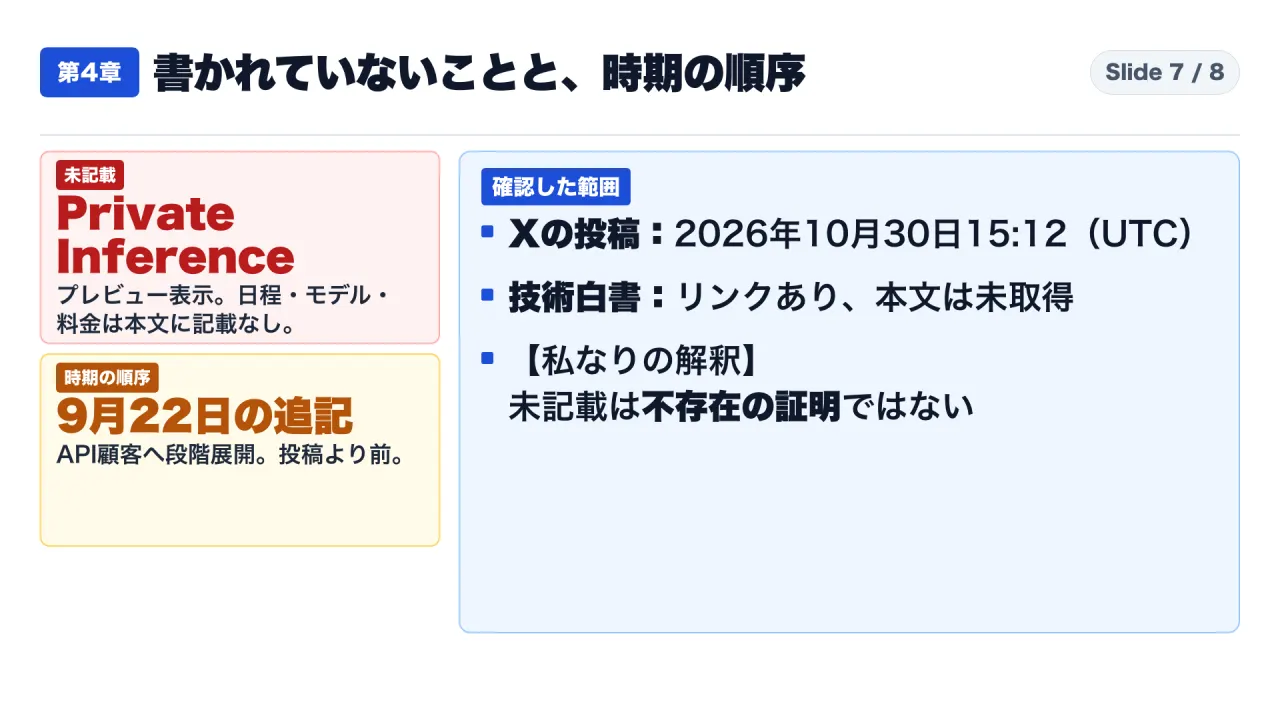
次に、確認した資料に書かれていないことです。書かれていない、は、存在しない、の証明ではありません。
公式ページの記載によると、Private Inferenceは、「preview」(プレビュー)として表示されています。説明は、機密コンピューティングと厳格な制御で、モデルが処理している間のプロンプトと応答を守るよう設計されている、という一文です。
私が取った案内ページの本文には、顧客の動画が二本表示されています。動画の中身は確認していません。一方で、Private Inferenceの提供開始の日付、対応するモデル、料金は書かれていません。これらは、書かれていないだけで、存在しないと断定する材料ではありません。
時期の順序
時期の順序も確認します。公式Xの投稿は、世界標準時で2026年10月30日15時12分です。日本時間に直すと、2026年10月31日0時12分です。この換算は私の計算で、Xの表示ではありません。【自前の換算】
一方、ゼロデータ保持の公式の記事には、2026年9月22日の追記があり、PSPをAPI顧客へ段階的に展開している、と書かれています。この日付は、10月30日の投稿より前です。つまり、10月30日の投稿は、PSPの最初の登場ではありません。記事の元の公開日は、私が取った本文に表示がなく、確認できていません。【解釈】
技術白書
PSPのドキュメントは、技術白書へリンクしています。暗号化と実行環境の詳細は、そちらに書かれていますが、私は本文を取得していません。
この章の解釈です。プレビューの機能は、導入の条件が、確かめられる範囲に出ていない、と読めます。条件が出るまでは、誰が、いつ、何を確認できるかを、ベンダーへ文書で聞く対象になります。【解釈】
公式の記載を読む三つの手順:主語、対象、条件
この記事で使った読み方を、手順として書いておきます。他のAIサービスの説明を読むときにも使えます。
手順一は、主語です。「見られない」「残さない」と書かれた文の主語が、誰なのかを確かめます。OpenAIの担当者なのか、認可された社員なのか、外部委託先なのか、分類器などの自動の仕組みなのかで、約束の中身が変わります。
手順二は、対象です。その文が、どの処理、どの機能、どの記録を指しているのかを確かめます。この記事の資料では、「対象のAPI処理」「PSPの記録」「企業向けのChatGPT」「APIで保存されたデータ」が、それぞれ別の対象でした。
手順三は、条件です。承認が要るのか、設計だと書かれているのか、プレビューなのか、予定なのかを確かめます。「いまのところ事前承認が条件」「設計されている」「プレビュー」は、どれも、確定した約束とは違う書き方です。
三つの手順を通すと、見出しの言葉が、本文では限定つきで書かれていることが、見えてきます。【解釈】
結論:ベンダーへの六つの質問と、この記事で言えないこと
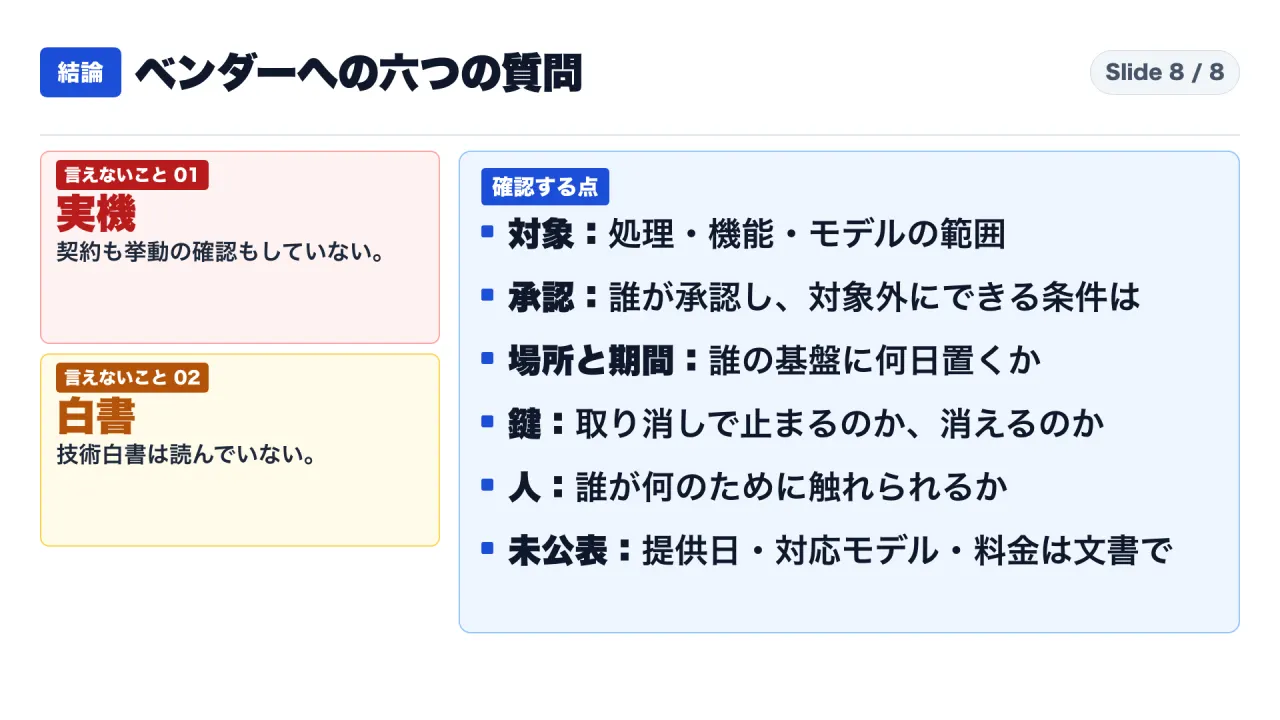
最後に、ベンダーへ確認する質問を、公式ページの記載に沿って六つ並べます。これは私の整理で、公式にない助言は含みません。【解釈】
一つ目は、対象はどこまでか、です。使う処理、機能、モデルのどれがゼロデータ保持の対象で、どれが対象外かを、一覧で聞きます。対象外の機能には、削除しない限り保持されるものがあります。
二つ目は、承認と例外です。誰が承認し、OpenAIが特定のモデルを対象外にできる条件と、通知の方法は何かを聞きます。
三つ目は、場所と期間です。安全審査用の記録を、誰の基盤の、どの地域に、何日置くのかを聞きます。PSPでは、顧客のストレージに置く期間が30日で、顧客には、少なくとも30日保持する責務があります。
四つ目は、鍵です。鍵は誰が持ち、取り消したとき、復号が止まるのか、記録が消えるのかを聞きます。PSPでは、復号は止まりますが、削除されません。
五つ目は、人のアクセスです。誰が、どの目的で、どの記録に触れられるのか。設計の説明なのか、外部から検証できるのかを分けて聞きます。
六つ目は、外部ツールと未公表の条件です。外部のMCPに渡したデータの扱い、プレビューの機能の提供日、対応モデル、料金を、文書で聞きます。
質問を文書にするときの書き方の例
六つの質問は、そのままベンダーへ送れる文の形にしておくと、回答が文書で残ります。書き方の例を挙げます。これは私の整理で、公式の書式ではありません。【解釈】
一つ目の例は、「使う予定の機能の一覧を添えます。それぞれが、ゼロデータ保持の対象かどうかを、表の形で回答してください」です。二つ目の例は、「ゼロデータ保持の承認は、誰が、どの基準で出しますか。モデルを対象外にする場合の通知の方法と、事前の期間を教えてください」です。
三つ目の例は、「安全審査用の記録を置く場所、地域、保存期間を、顧客側と事業者側に分けて教えてください」です。四つ目の例は、「鍵の許可を取り消したとき、記録の復号と削除は、それぞれどうなりますか。事業者側の鍵の期限は、いつですか」です。
五つ目の例は、「社員または外部委託先が、顧客の内容に触れうる場面を、目的ごとに一覧で教えてください。設計上の説明と、外部から検証できる仕組みを、分けて教えてください」です。六つ目の例は、「外部のMCPに渡したデータの扱い、プレビューの機能の提供日、対応モデル、料金は、いつ文書で公表されますか」です。
回答が口頭だけで終わると、後から「そう言った」「言っていない」の話になります。回答を文書で残すこと自体が、この確認の目的の一部です。
この記事で言えないこと
一つ目。私は、実際に契約して、挙動を試していません。書かれた内容を読んだだけです。
二つ目。公式サイトのページ(企業向けの案内ページ、ゼロデータ保持の記事、企業向けプライバシー)は、準備では第三者の変換サービスで本文を取りました。公開直前の2026年11月2日に、ブラウザで表示した原文と照合し、引用した記載に差はありませんでした。
三つ目。技術白書は読んでいません。暗号化や実行環境の詳細は、確かめていません。
四つ目。「設計されている」という記載が、実際に守られているかは、確認した資料から分かりません。
五つ目。他社の製品との比較、導入すべきかの判断、法的な助言は、この記事では扱いません。
準備では、引用した文を、取得した本文と一つずつ突き合わせました。
最後の確認リスト
- 使う機能が、ゼロデータ保持の対象かどうかを、表と一つずつ突き合わせたか
- 承認の条件と、モデルを対象外にされる条件を、文書で確認したか
- 安全審査用の記録の保管場所、地域、期間を、確認したか
- 鍵を取り消したときの動き(復号が止まるのか、記録が消えるのか)を、確認したか
- 「社員は見られない」が、誰が、どの目的で、どこまでの記載かを、分けて読んだか
- 外部のMCPに渡すデータの扱いを、確認したか
- プレビューの機能の提供日、対応モデル、料金を、文書で聞いたか
最後に、一つ質問です。皆さんの会社では、機密データをAIサービスに入れる前に、保管場所と鍵の持ち主を、ベンダーに文書で確認していますか。コメントで教えてください。
YouTube本編:https://youtu.be/IRChOk_FX8k
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- OpenAI Private Intelligence(企業向け案内ページ):https://openai.com/business/private-intelligence/
- OpenAI ゼロデータ保持の提供記事(Offering Zero Data Retention):https://openai.com/index/offering-zero-data-retention-for-frontier-models/
- OpenAI Enterprise privacy(企業向けプライバシー):https://openai.com/enterprise-privacy/
- OpenAI APIドキュメント Your data:https://developers.openai.com/api/docs/guides/your-data
- OpenAI APIドキュメント ZDR with Private Safety Processing:https://developers.openai.com/api/docs/guides/private-safety-processing
- OpenAI公式Xアカウントの投稿:https://x.com/OpenAI/status/2116186509384815084