1人の操作者がAIに200超の組織を狙わせるとき、「センサー未導入の端末」と「古い鍵」は何を意味するのか ── CrowdStrikeのブログから、自社の点検項目を作る
結論:センサーを入れていない端末と、更新していなかった可能性が高い鍵が、AIに攻撃を任せる操作者の作業に出てきました
結論から書きます。CrowdStrike(クラウドストライク)は、2026年10月29日付のブログで、VAPOR PANDA(ベイパーパンダ)という集団が、ARTEX(アルテックス)というAIの仕組みを、10月17日から200超の組織に使ったと書いています。その作業の中に、センサーを入れていない端末を探す指示と、おそらく更新されていなかった鍵の使用が出てきます。
ただし、数字の読み方には注意が必要です。200超は、使った対象の延べ数です。侵入後の活動が確認されたのは9組織で、別の数字です。さらに、約14億という入力トークンの数字は、1回の侵入で計画役のAIたちが使った量の、桁の目安です。そして、ここに書く内容はすべて、クラウドストライク自身の分析で、第三者による独立した確認ではありません。
この記事の対象読者は、日本企業で、情報システム、セキュリティ、内部監査の実務を担当する人です。攻撃の手順を知りたい人ではなく、自社の端末の台帳と、鍵や認証情報の管理を点検したい人を想定しています。
読み終えると、次の三つができるようになります。一つ目は、「200超」「9組織」「12組織以上」のような規模の数字を、層に分けて読むこと。二つ目は、ブログに出てきた「センサー未導入の端末」と「古い鍵」を、自社の一覧に直すこと。三つ目は、ブログに書かれていることと、同社の評価と、分からないことを、分けて引用することです。
なお、この記事は、売買の推奨、国家の関与についての評価、モデルの能力の評価、侵入の手順、痕跡の一覧表(IOC)を含みません。使う資料は、クラウドストライクのブログと、エラスティックの記事の日付、そして同社の別のブログの版名の記述1か所だけです。
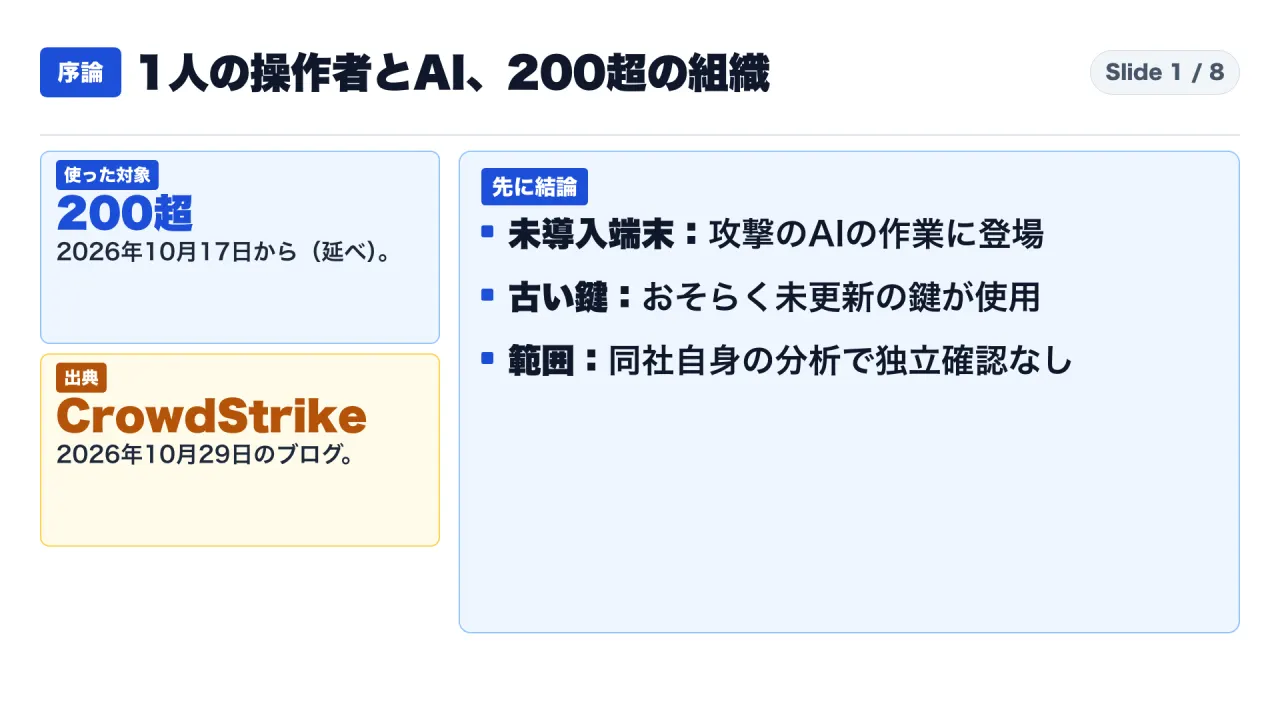
図1は、この記事の入口です。200超という数字は、2026年10月17日から、ARTEXを使った対象の延べ数です。そして、先に結論として、未導入端末と古い鍵が、攻撃のAIの作業に登場したこと、同社自身の分析で独立した確認はないことを、並べています。
読み方:本文では「資料の記載」「同社の評価」「解釈」を分けて書きます
本文の各段落には、必要に応じて三つの札を付けます。
【資料の記載】は、クラウドストライクのブログに書かれている観察です。【同社の評価】は、同社が観察から導いた分析で、「可能性が高い」「と評価している」などの言い方になっている部分です。【解釈】は、ブログを読んで私が考えたことで、ブログに書かれているわけではありません。
資料の扱いには、五つの制約があります。
一つ目は、出典が一つであることです。数字と観察は、ほぼすべて、クラウドストライクのブログ1本に依存しています。同社は、攻撃者の制御サーバーが露出させた会話記録や標的ファイルを根拠にしていますが、その原本は、私たちには見えません。
二つ目は、帰属の扱いです。クラウドストライクは、この集団を、中国と結びつけて追跡している攻撃者として扱っています。この記事は、その点を同社の分析として1度だけ書き、それ以上の評価はしません。
三つ目は、先行の報告との関係です。同社は、この活動が、別の名前で報告されたARTEXの活動とは別物だと整理しています。ARTEXそのものの仕組みと、これまでの報告は、私の10月22日、24日、26日の動画で扱いました。この記事では重ねません。
四つ目は、数字の単位です。トークンは入力トークンで、金額への換算はしません。出力トークンや費用の記載は、ブログにありません。
五つ目は、日付です。ブログの日付は2026年10月29日です。私は、2026年11月1日に取得し直して、引用を原文と照合しました。
なぜ「センサー未導入の端末」と「古い鍵」を取り上げるのか
ここは【私の整理】です。ブログには、作戦の流れ、使われた道具、推奨の5点まで、多くの情報があります。その中から、この二つを取り上げた理由は三つあります。
一つ目は、どちらも、守る側が自分で数えられる量だからです。センサーが入っていない端末の数も、最後に替えた日が分からない鍵の数も、攻撃者の動きを見なくても、自社の台帳と記録から出せます。二つ目は、どちらも、ブログの推奨5点のうち、一つ目の「鍵を替える」と、五つ目の「EDRを全環境に入れる」に直接つながるからです。三つ目は、どちらも、攻撃者の作業の流れに、実際に出てきたからです。センサー未導入の端末は探索の指示として、古い鍵は使われた事例として、本文に書かれています。
逆に、この記事では、SAMLの署名検証、IMDSv2、機器の更新については、推奨の紹介にとどめました。これらは、どれも大事な推奨ですが、設定の確認や更新の計画に、より多くの作業と調整が必要で、数を数えて報告する、という形になりにくいからです。優先順位を付けるのは各社の判断で、ブログは、5点の優先順位を示していません。
第1章:規模の数字は三つの層に分けて読みます
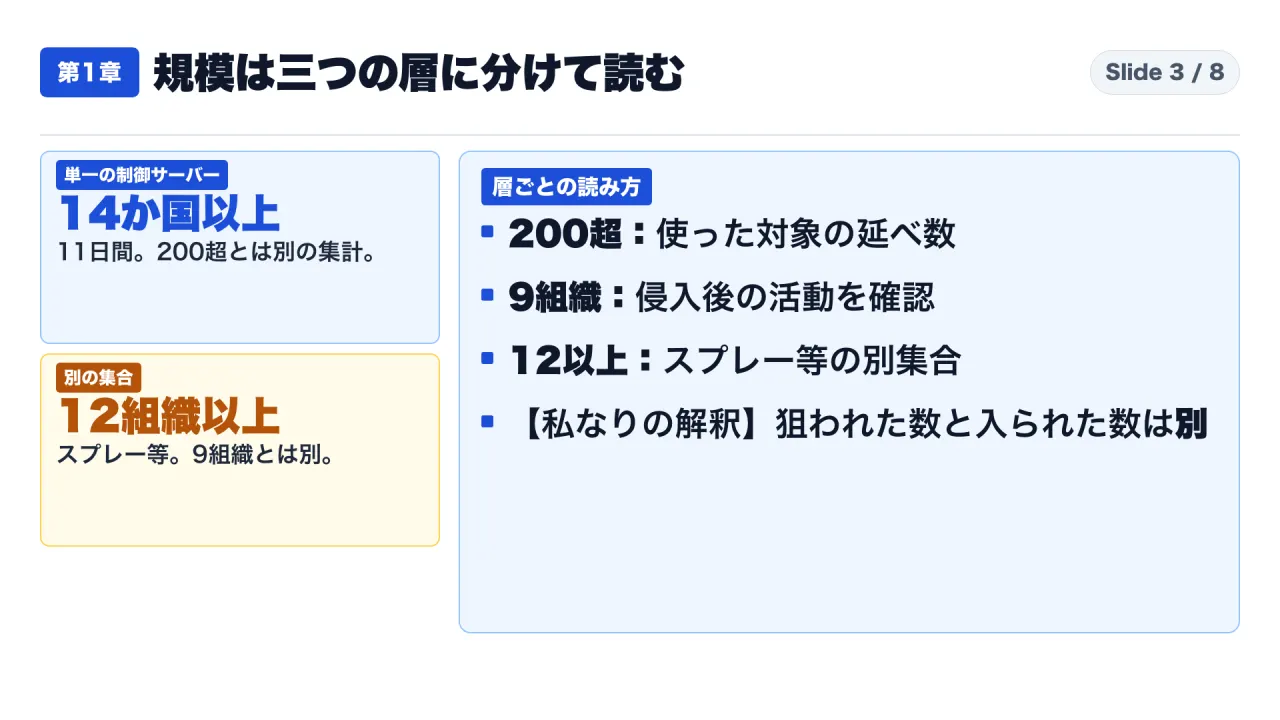
町内の全戸に、鍵穴を試して回った記録と、実際に家へ入られた記録は、別の数字です。これはたとえ話です。このブログの規模の数字も、同じように、層に分けないと読み間違えます。
【資料の記載】クラウドストライクの調査チーム(OverWatch)が、この活動を特定した、とブログは書いています。ブログの日付は2026年10月29日です。
最初の層は、200超です。2026年10月17日から、攻撃者がARTEXを使った対象は、200を超える異なる組織だ、とあります。これは、使った対象の延べ数で、侵害された数ではありません。
二つ目の層は、14か国です。単一のARTEXの制御サーバーが、少なくとも14か国の対象に向けられた、期間は11日間だ、とあります。200超と14か国は、別の集計で、200超の国別の内訳は、ブログにありません。11日間の終わりの日付も書かれていないので、この記事では計算しません。
三つ目の層は、9組織です。クラウドストライクのインテリジェンス部門が、侵入後の活動を確認できた組織の数です。アクセスを得て、続けて、認証情報の総当たり、ネットワークの走査、偵察をした、と書かれています。
四つ目は、9組織とは別の集合で、少なくとも12組織です。パスワードスプレーと認証情報の走査があった、とあります。米国のシンクタンクと、欧州の政府機関を含みます。
もう一つ、別の作戦が、米国の19組織を標的にした、とあります。医薬、半導体、防衛、原子力、金融の5分野です。これも、上の数字とは別の集計です。
【解釈】この数字を並べると、足したくなります。しかし、200超から9組織を引いて、残りが「無事だった組織」だと読むことはできません。使った対象、確認できた侵入後の活動、パスワードスプレー等は、別の集合で、重なりの有無も書かれていません。守る側が自社への影響を考えるときは、狙われた数と、試された数と、入られた数を、別々に数える必要があります。
「同時」という言葉にも注意してください。クラウドストライクが書くのは、複数の作戦を並行して回し、操作者は判断点だけで介入する、という運用です。200超が同じ時刻に狙われた、とは書かれていません。
第2章:人は消えず、1人の操作者が扱う標的の数が増えます
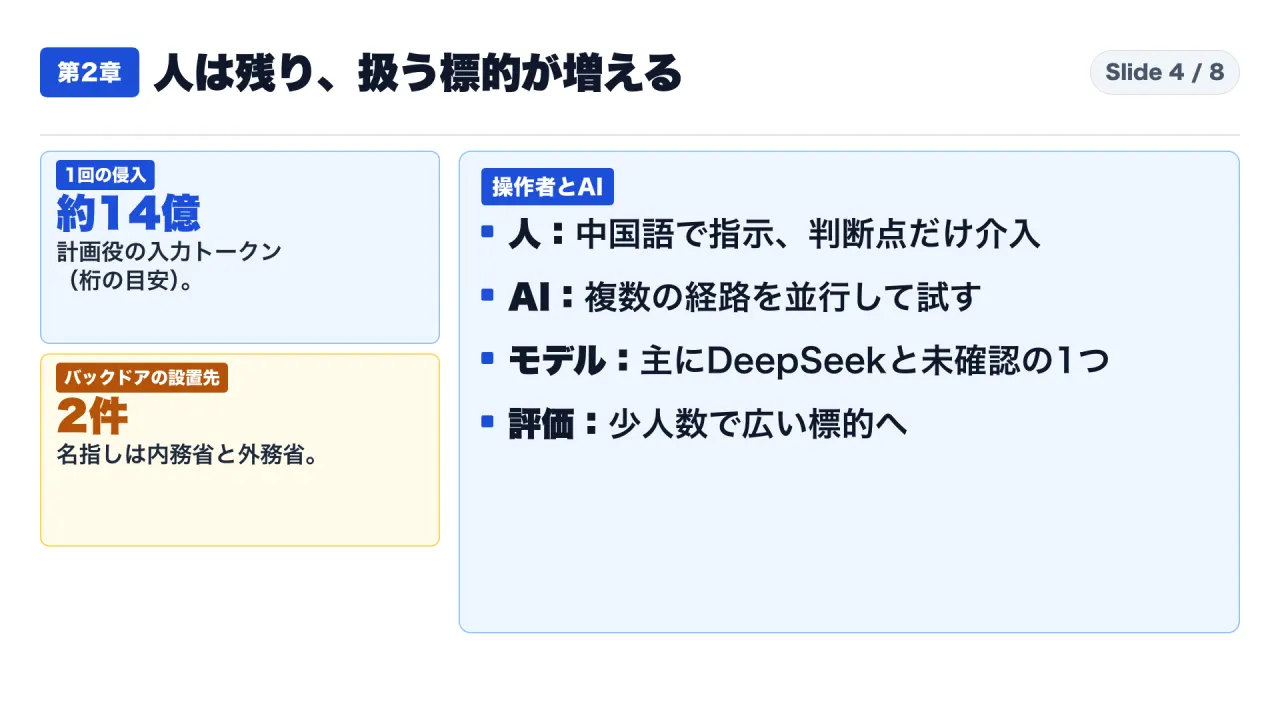
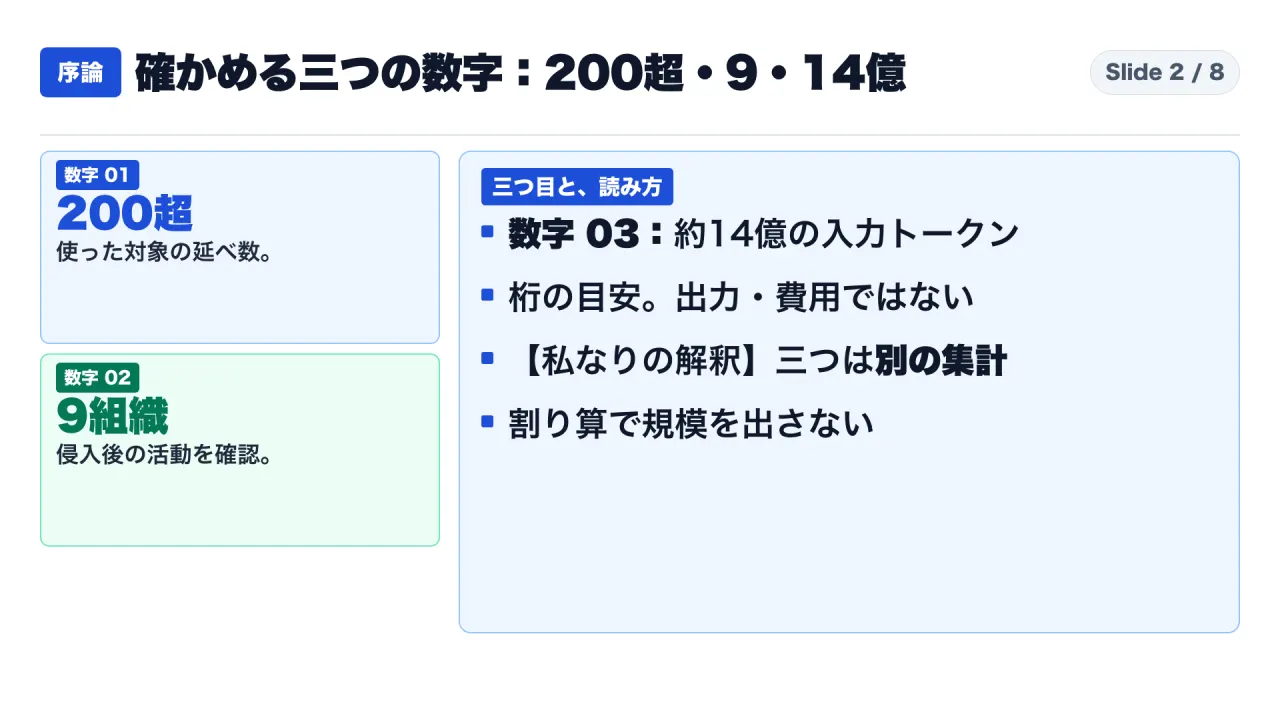
図2は、確かめる三つの数字を並べたものです。200超は使った対象の延べ数、9組織は侵入後の活動の確認、約14億は入力トークンの桁の目安です。この三つは、同じ集計の数字ではないので、割り算をして1組織あたりの規模を出すことはできません。
【資料の記載】ARTEXは、主役のAIと、計画役と作業役のAIを、事実・発見・目標の共有グラフでつなぐ仕組みだ、とブログは説明します。仕組みの説明は、この1文にとどめます。
人は残っています。回収された会話記録では、操作者が中国語で指示し、「人間の指示」を意味するラベルと、中国標準時の時刻が付いていました。これまでクラウドストライクが見てきた、AIを使った攻撃は、1件の侵入の補助でした。今回は、複数の作戦を同時に回し、AIの向きを直すだけの介入だった、と同社は書いています。
AIは、Webアプリ、クラウド、コンテナ、ディレクトリサービス、メールとVPNと、複数の経路を並行して試し、1つが失敗すると別の方法に移りました。この幅が、1人の操作者に、手作業より多様な手法を、より多くの標的へ使わせる可能性が高い、と同社は評価しています。
計算資源の目安も書かれています。1回の侵入で、計画役のエージェントたちが使った入力トークンは、桁の目安で、約14億でした。ブログの原文は、1.4 billion input tokens です。原文は「on the order of」と書いていて、正確な値ではなく、桁の目安です。作戦全体では、さらに多いと同社は見ています。出力トークンや費用の記載はありません。ここで注意したいのは、計画役のエージェントが複数形であることと、入力トークンであることです。1人の操作者が1つのAIに使わせた量、とは書かれていません。
使ったモデルは、主にDeepSeek(ディープシーク)で、補助に、有料契約の商用モデルをもう一つ使った、とあります。後者は、クラウドストライクも確認できていません。このブログに、モデルの版名は書かれていません。同社の別のブログ(韓国の金融機関に対する別の事案)には、DeepSeek v4.1-flash という版名が出てきますが、この活動の説明に重ねることはしません。ブログには、評価の節に「追加の商用モデル」と複数形の言い方もあり、同じ本文の中で、第2のモデルの数が揺れています。
オープンソースの部品に、商用モデルの契約を重ねれば、拡張できる多段のAI侵入を、公開されている資源だけで組み立てられる、とクラウドストライクは見ています。
道具は、新しくありません。BLOODALCHEMY(ブラッドアルケミー)というバックドアの設置先として、ブログが名指しするのは、2件です。内務省と外務省です。2023年10月に、初めて公開で記録されたものです。エラスティックの記事の日付は、2023年10月13日で、一致します。9組織すべてで設置された、とは、このブログからは言えません。9組織の文章は、設置を含む活動を並べて書いていますが、設置先として名指しされるのは、この2件だけです。クラウドストライクは、AIの作業の流れと、確立した手口の組み合わせだ、と書いています。
【解釈】人は消えていません。変わったのは、1人の操作者が見る標的の数です。クラウドストライクも、小さなチームが、手作業より広い標的に手を伸ばせる、と評価しています。攻撃者の人数から、自社に来る頻度を見積もることは、難しくなります。
第3章:センサーを入れていない端末の探索が、攻撃者のAIの作業の流れに入りました
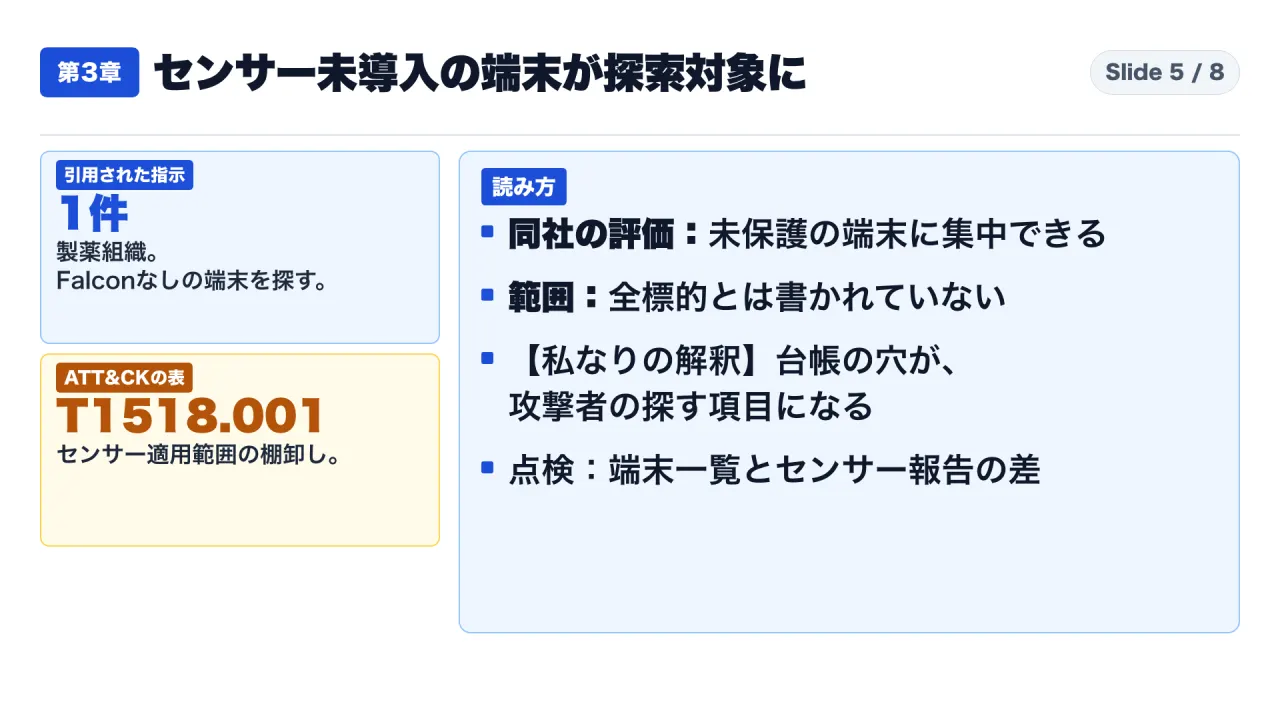
【資料の記載】ブログには、センサーの入っていない端末を探す指示が出てきます。世界規模の製薬組織で、操作者がAIに、ドメインの中で、ファルコンの入っていないウィンドウズ機を探せ、と指示しました。判断材料は、実行中のプロセスの一覧と、フォルダの一覧です。ファルコンは、クラウドストライク自身のセンサーの名前です。指示に使われた中国語は、中国のレッドチームの俗語で、そのセンサーを指す、と同社は説明しています。
本文に引用された指示は、この1件だけです。ただし、操作者が指示した作業の一覧には、センサーの適用範囲の棚卸しも入っています。MITRE ATT&CKの表にも、技術の T1518.001(セキュリティソフトウェアの探索)の観測として、エンドポイントセンサーの適用範囲を棚卸しした、と載っています。
【同社の評価】センサーの確認を、AIの作業の流れに直接組み込むと、攻撃者は、後続の活動を、保護されていない端末に集中できます。これは同社の分析です。全ての標的で行われた、とは書かれていません。
【解釈】センサー未導入の端末は、自社の資産台帳の穴であると同時に、攻撃者の作業の一覧では、探す項目の一つです。AIに探させれば、探す手間は、台数が多くても、あまり増えません。ここは推測です。大事なのは、守る側が自分で先に数えておくことです。
ブログの推奨にも、同じ点があります。リアルタイムのEDR、つまり端末の監視と対処のソフトを、全環境に入れます。公開インターネットから届かないと考えているサーバーにも、入れます。クラウドストライクは自社製品を例に挙げています。他社製品の扱いは、ブログに書かれていません。
【私の整理】点検は、二つの一覧の突き合わせです。ドメインに参加している端末の一覧と、センサーが報告している端末の一覧を、突き合わせます。差分が、未導入の端末です。差分は、導入するか、理由を記録して隔離するかを、端末ごとに決めます。この整理は、ブログの提言ではなく、私が実務向けに組み立てたものです。
第4章:更新していない鍵を、棚卸しの対象にします
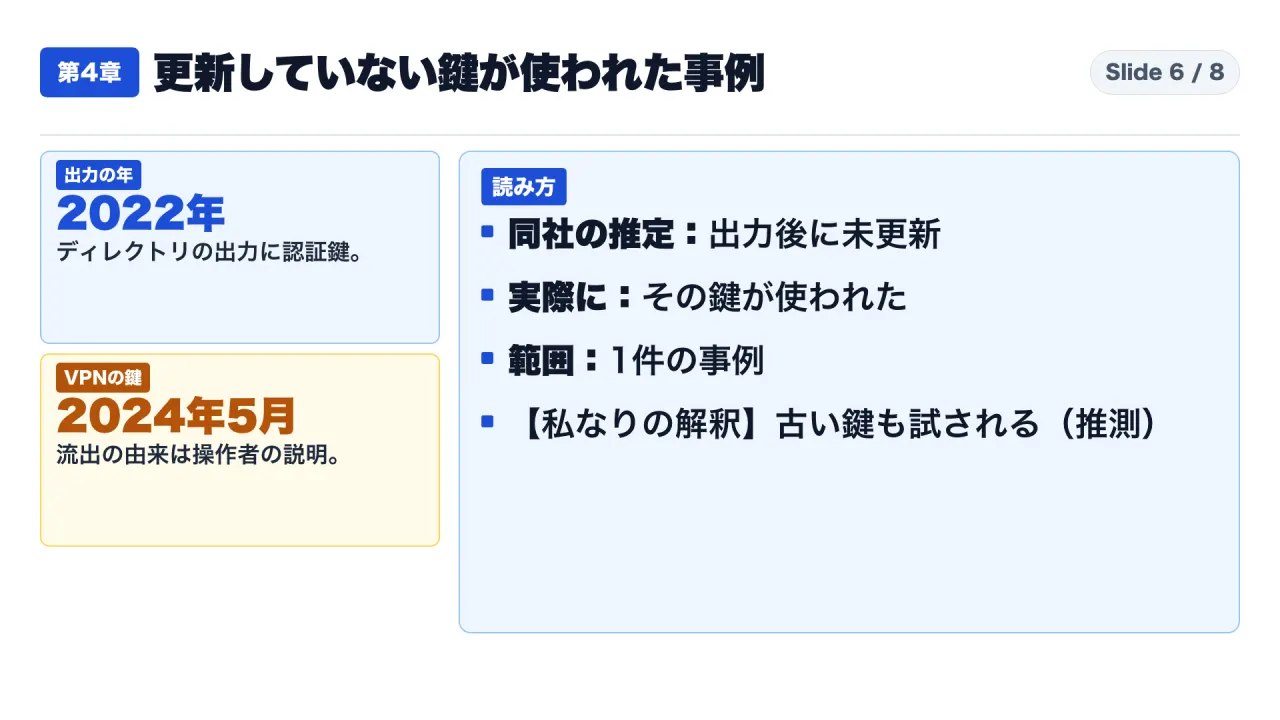
【資料の記載】欧州の政府機関に対して、操作者は、AIに、2022年のディレクトリの出力を渡しました。メールサーバーから出たもので、認証用の鍵を含んでいました。その鍵は、出力のあと、おそらく更新されていなかった、とクラウドストライクは推定しています。「おそらく」は同社の推定で、確認ではありません。
その鍵は、実際に使われました。AIは、その鍵で管理者のトークンを偽造し、メールを読んだ、と書かれています。手順の詳細は、ここでは扱いません。
さらに、VPNの設定と、操作者が、2024年5月のメール流出に由来すると説明した、VPNクライアントの鍵も使われました。VPNの設定は、利用者の送信済みメールから回収したものだ、とあります。流出の由来は、操作者の説明です。クラウドストライク自身が確認した、とは書かれていません。
【解釈】古い出力や流出の中に、同じ鍵が残り続けます。AIで1件あたりの手間が下がるほど、使えるかどうか分からない古い鍵も、試される対象になります。これは推測で、1件の事例を一般化することはできません。
第5章:クラウドストライクの推奨5点を、点検の一覧に直します
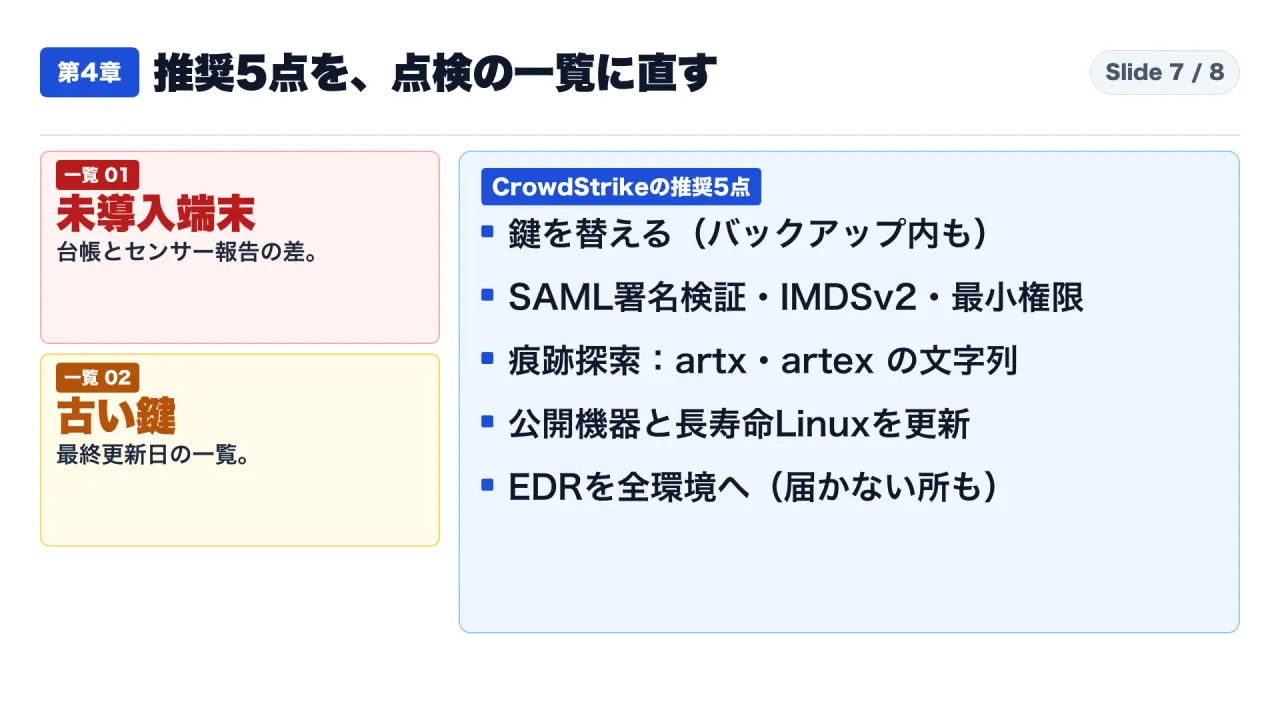
【資料の記載】クラウドストライクの推奨は、5点です。
一つ目。鍵を替えます。署名鍵、事前認証の鍵、サービスの認証情報を、データが出た疑いのあとに替えます。履歴のバックアップと、ディレクトリの出力に入っている鍵も含めます。
二つ目。SAML(サムル)の署名検証を強制し、IMDSv2(アイエムディーエス・バージョン2)を必須にし、クラウドのロールの命令実行の権限を、必要な最小の範囲に絞ります。
三つ目。ARTEXの痕跡を探します。ブログが挙げる点検用の印は、コマンドラインのパラメーターに含まれる artx または artex の文字列、artx で始まる名前のクラウドのロール、art18- で始まる管理コマンドのコメント、C:\ProgramData\artx5v\ のディレクトリです。ほかの痕跡や通信先の一覧は、この記事では扱いません。
四つ目。インターネットに面した機器、特に長く動いているLinuxのサーバーを、最新のソフトとファームウェアに更新します。
五つ目。EDRを、全環境に入れます。公開インターネットから届かないと考えているサーバーも含めます。
【私の整理】5点のうち、この記事の問いに直接つながるのは、一つ目の鍵と、五つ目のセンサーです。日本の現場なら、次の三つから始められます。一つ目は、センサー未導入の端末の一覧です。二つ目は、最終更新日が古い鍵と認証情報の一覧です。三つ目は、古いバックアップとディレクトリの出力に、鍵が含まれていないかの確認です。この三つは、ブログの提言ではなく、私が組み立てた点検の案です。
点検の進め方:一覧を作ってから、差分に担当と期限を付けます
ここからは【私の整理】です。ブログの提言ではなく、日本の企業で、情報システムやセキュリティを担当する人が、この記事の問いを自社に当てはめるときの組み立て方です。
最初の一覧は、センサー未導入の端末です。作り方は、第3章に書いた通り、ドメインに参加している端末の一覧と、センサーが報告している端末の一覧の差分を取ることです。ここで大事なのは、差分の数そのものより、差分の出どころを分類することです。たとえば、新しく配った端末が登録前なのか、長く使われていない端末なのか、検証用の端末なのか、運用担当の決まっていないサーバーなのかを分けます。分類によって、直す人と、直す期限が変わるからです。
次の一覧は、更新していない鍵と認証情報です。署名鍵、事前認証の鍵、サービスの認証情報について、最後に替えた日と、替える担当者を並べます。最後に替えた日が分からない鍵は、「古い」ではなく、「不明」として別に数えます。不明の数が多いほど、点検の最初の仕事は、替えることより、管理の記録を作ることになります。
三つ目は、古い出力の確認です。ブログの事例では、2022年のディレクトリの出力に、認証用の鍵が入っていました。自社のバックアップ、移行作業で取ったエクスポート、障害対応で取ったログに、鍵や認証情報が残っていないかを、保管場所の一覧から確認します。残っていた場合は、そのファイルを消すだけでなく、そこにあった鍵を替えることが、ブログの一つ目の推奨に当たります。
四つ目は、記録の形です。差分ごとに、担当者、期限、例外の理由を残します。例外として残す端末や鍵がある場合は、見直す日も決めます。例外の理由が書かれていない差分は、攻撃者にとっても、自社の担当者にとっても、説明のつかない穴です。
最後に、この進め方の限界を書きます。ブログは、未導入の端末と古い鍵が、すべての標的で使われたとは書いていません。また、この点検をすれば侵入を防げる、とも書いていません。点検の目的は、ブログに出てきた二つの条件を、自社で先に数えて、減らしておくことです。
よくある読み間違いと、原文の書き方
次の五つは、この活動の見出しや要約で起きやすい読み間違いです。
一つ目は、「200超を同時に攻撃」という読み方です。原文は、2026年10月17日から、200を超える異なる組織にARTEXを使った、と書いています。使った対象の延べ数で、同じ時刻に狙われた数ではありません。「同時」は、複数の作戦を並行して回した、という運用の話です。
二つ目は、「200超が侵害された」という読み方です。侵入後の活動が確認されたのは、9組織です。12組織以上のパスワードスプレー等は別の集合です。
三つ目は、「約14億トークンの費用」という読み方です。原文の数字は、入力トークンで、桁の目安です。出力トークンや費用の記載はありません。
四つ目は、「9組織すべてにBLOODALCHEMYを設置した」という読み方です。設置先として名指しされているのは、内務省と外務省の2件です。
五つ目は、「DeepSeekのv4.1-flashを使った」という読み方です。この活動のブログに、版名は書かれていません。版名が出てくるのは、同社の別のブログ(韓国の金融機関に対する別の事案)です。
結論:確認できたこと、同社の評価、分からないことを分けます
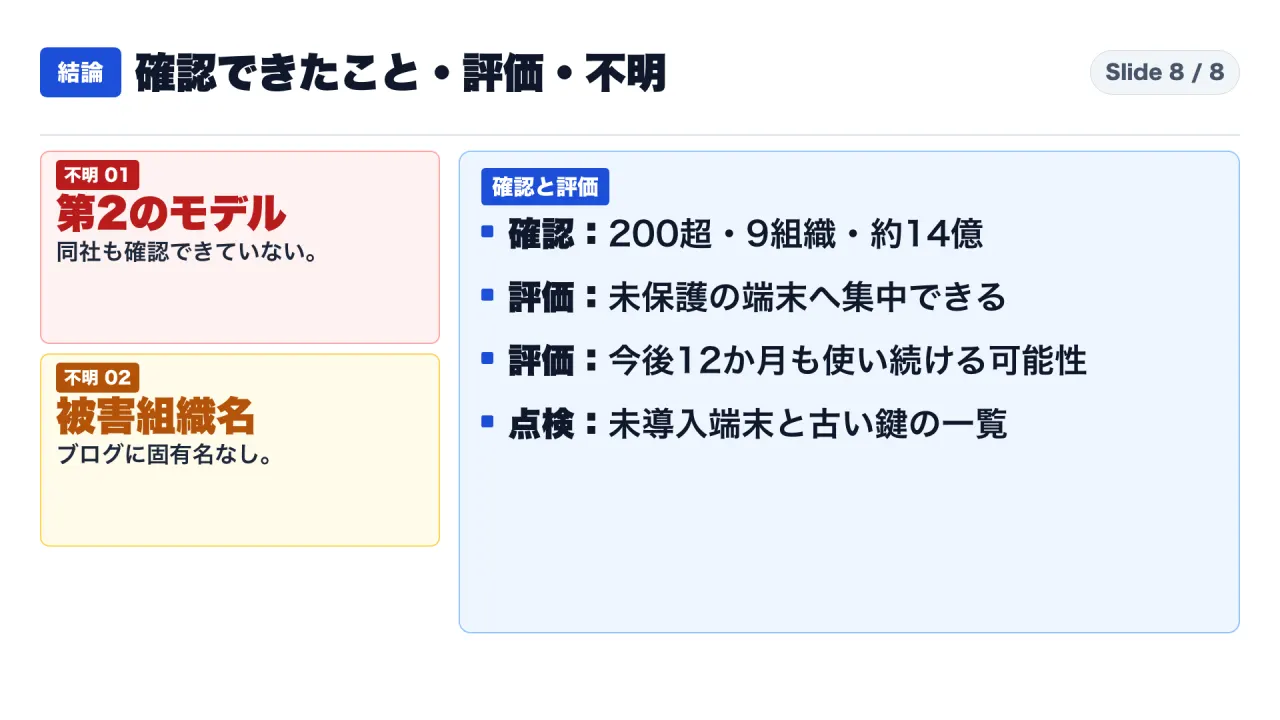
確認できたことは、三つです。一つ目。10月17日から、ARTEXが200超の組織に使われ、侵入後の活動は、9組織で確認されました。二つ目。操作者は人間で、複数の作戦を並行して回し、判断点だけで介入しました。計画役のAIは、1回の侵入で、約14億の入力トークンを使いました。桁の目安です。三つ目。引用された指示には、センサーを入れていない端末の探索があり、出力のあと更新されていなかった可能性が高い鍵が使われた事例もありました。
クラウドストライクの評価は、三つです。一つ目。センサーの確認を作業の流れに入れると、後続の活動を、保護されていない端末に集中できます。二つ目。小さなチームが、手作業より広い標的に、手を伸ばせます。三つ目。今後12か月、同社が中国と結びつけて見る攻撃者は、ARTEXのような仕組みを、使い続ける可能性が高い、と書いています。
この活動について、同社は、集団が初めてAIを使った侵入の道具であり、標的が医薬、半導体、原子力、防衛、外務の分野へ広がった、と評価しています。同時に、同社は、これを従来の目的からの全面的な転換ではなく、少人数で広い標的を扱えるようになったことだ、とも書いています。
社内へ共有するときは、次の三つを分けて書くと、誤解を減らせます。【私の整理】です。一つ目は、確認された事実です。たとえば、クラウドストライクが、2026年10月29日のブログで、200超の組織に使われたこと、9組織で侵入後の活動を確認したことを書いている、という形です。二つ目は、同社の評価です。センサー確認を作業の流れに組み込むと、未保護の端末に活動を集中できる、という同社の分析です。三つ目は、自社の点検です。未導入端末の一覧と、最終更新日が古い鍵の一覧を、いつまでに、誰が作るのかを書きます。この三つを一つの文に混ぜると、「200超の組織が侵害された」「自社も狙われている」のような、原文にない読みが入り込みます。
この記事で言えないこと
一つ目。第2の商用モデルの正体は、同社も確認できていません。
二つ目。被害組織の名前は、ブログに固有名がありません。
三つ目。200超の国別の内訳は、ブログにありません。14か国は、別の集計です。
四つ目。センサーを入れていない端末の探索が、ほかの標的でも出たかどうかは、書かれていません。
五つ目。「おそらく更新されていなかった」鍵は、同社の推定です。2024年5月のメール流出は、操作者の説明です。
六つ目。この記事の観察は、クラウドストライク1社のブログに依存しています。独立した第三者の確認ではありません。
七つ目。14億トークンの金額への換算、モデルの能力の評価、地政学の評価、侵入の手順は、扱いません。
準備では、引用した数字と文を、ブログの原文と、1行ずつ突き合わせました。
公開直前の再確認(2026年11月2日):CrowdStrikeのブログ、Elasticの記事、CrowdStrikeの別のブログを取得し直し、この記事で使った数字・日付・文が変わっていないことを確認しました。
最後の確認リスト
- 規模の数字を見たとき、使った対象、確認できた侵入後の活動、別の集合(スプレー等)に分けて読んだか
- 「同時」を、同じ時刻ではなく、並行運用として読んだか
- ドメイン参加端末の一覧と、センサーの報告の一覧の差分を、数えたか
- 最終更新日が古い鍵や認証情報、古いバックアップとディレクトリの出力に入った鍵を、一覧にしたか
- 同社の評価(「可能性が高い」「おそらく」)を、事実として引いていないか
最後に、一つ質問です。皆さんの会社で、センサーを入れていない端末と、最後に替えた日が分からない鍵は、一覧で数えられますか。コメントで教えてください。
YouTube本編:https://youtu.be/2Up1gFfDCzE
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- CrowdStrike ブログ 2026年10月29日(VAPOR PANDA と ARTEX):https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign/
- Elastic Security Labs 2023年10月13日(BLOODALCHEMY):https://www.elastic.co/security-labs/threat-command/disclosing-the-bloodalchemy-backdoor
- CrowdStrike ブログ(韓国の金融機関に対する別の事案。版名の確認のみ):https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/