mTLSの証明書チェーンを全部照合したら、何が壊れるのか ── LXD・Incus・MicroCloudの勧告が示すことと、示さないこと
結論:クライアントの証明書を全部照合する設計の誤りで、鍵を持たない相手が信頼済みになりすませました。確認は、公開設定と実バージョンから始めます
結論から書きます。LXD、Incus、MicroCloudの相互認証(mTLS)は、クライアントが送ってきた証明書を、すべて、信頼している証明書の一覧(信頼ストア)と比べていました。ところが、秘密鍵を持っていることを証明するのは、先頭のリーフ証明書だけです。Canonicalの勧告は、この食い違いを原因に挙げています。
その結果、HTTPSのAPIに届く相手は、信頼済みクライアントの公開証明書だけで、そのクライアントとして認証できました。ここまでが、Canonicalの勧告が書いている内容です。Incusの勧告は、さらに広く、サーバの証明書やクラスタのメンバーとしても認証できると書いています。
既定では、LXDもIncusも、同じ計算機の利用者がUnixソケットで使うだけで、ネットワークからは使えません。露出するのは、ネットワークへ公開する設定(core.https_address)を入れた構成です。私の提案では、最初に確かめるのは、この公開設定の有無と、実際に動いているバージョンです。
修正版は、LXDが6.10.1、5.21.9、5.0.11、4.0.15、MicroCloudが3.4.1と2.1.5、Incusが7.6.0です。設定による回避策はなく、Incusは、HTTPSの待ち受け口へのネットワークの到達を、信頼できるホストに限るよう書いています。
この記事の対象読者は、自社や顧客の基盤で、LXD、Incus、MicroCloudを運用している担当者と、その判断をする管理職です。勧告の原文を英語で読む時間がない方を想定しています。攻撃の手順や、証明書の作り方は書きません。防御する側が、何を確かめ、何を更新するかに絞ります。
読み終えると、次の三つができるようになります。一つ目は、この欠陥の原因を、勧告のとおりに、自分の言葉で説明すること。二つ目は、自社の環境が露出しているかを、公開設定と到達範囲の二段で確かめること。三つ目は、勧告が示していないことを、示されたことと分けて、報告に書くことです。
なお、この記事は株式の売買判断を含みません。
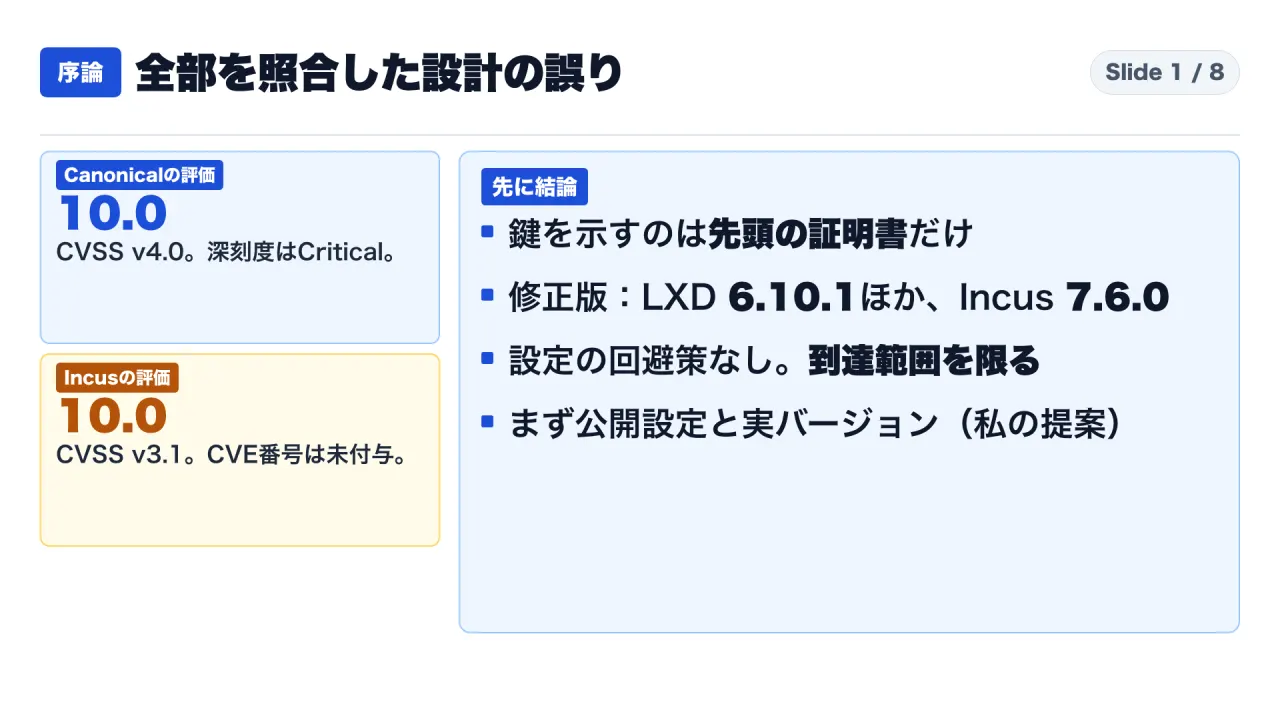
図1は、この記事全体の答えを一枚で示したものです。原因、評価の数字、修正版、最初の確認を、順に確かめます。
読み方:本文では「事実」「勧告の記述」「私の計算」「私の解釈」を分けて書きます
本文の各段落には、必要に応じて四つの札を付けます。
【事実】は、公式の記録に書かれている日付、番号、状態です。CVE.orgの記録、NVDの記録、Snap Storeの記録、GitHubのAPIの値がこれに当たります。【勧告の記述】は、CanonicalやIncusが、勧告や公式発表の中で述べている内容です。【私の計算】は、公表された値から私が計算した値で、公表値ではありません。【解釈】は、私が資料を読んで考えたことで、資料に書かれているわけではありません。
資料の取得方法にも制約があります。取得は2026年11月2日の協定世界時3時24分ごろで、時刻は特に断らなければ協定世界時です。日本時間は、そこから9時間進みます。JSON形式の記録は、「パス: 値」の行へ機械的に平らにして照合しました。Canonicalの勧告の修正版の表と、UbuntuとDebianの追跡表は、セルが1行ずつ分かれて取得されたため、表の行を目で読んで手で追記しています。シーサの一覧にこの番号が無いこと、NVDの評価の種類、GitHubのページが404を返したことは、取得した結果を機械で検索した1行です。
公開直前の再確認:2026年11月3日に、出典の公開資料を再取得し、修正版、評価、日付、状態が取得時点から変わっていないことを確認しました。
また、この記事では、確認できなかったものを、確認できたものとは別に書きます。Canonicalの詳細な勧告、Incusの7.0系の修正、検知の公式な指針は、確認できていません。
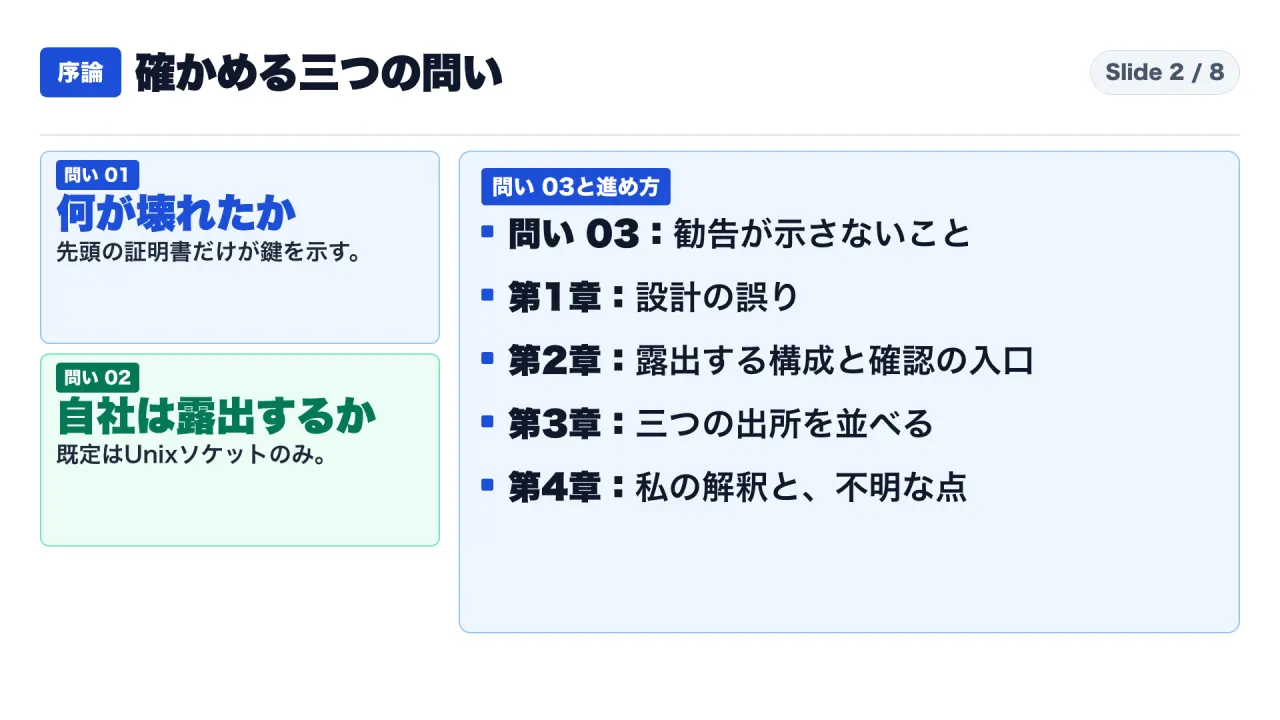
図2のとおり、問いは三つです。何が壊れていたのか。自社は露出するのか。勧告が示していないことは何か。
背景:この記事で使う言葉を先にそろえます
- 相互認証(mTLS):通信の両側が、証明書を見せ合って相手を確かめる仕組みです。サーバだけでなく、クライアントも証明書を持ちます。
- 証明書チェーン:クライアントが、自分の証明書に、それを発行した側の証明書をつなげて送るときの、証明書の並びです。
- リーフ証明書:チェーンの先頭にある、通信している相手本人の証明書です。TLSの握手で、相手が、この証明書に対応する秘密鍵を持っていることが確かめられます。
- 信頼ストア:サーバが、信頼すると決めた証明書の一覧です。LXDやIncusでは、クライアントの証明書をここへ登録して、利用を許します。
- 待ち受け口(リスナー):サーバが、ネットワークからの接続を受け付ける入口です。この記事では、HTTPSのAPIの待ち受け口を指します。
- スナップの段階的配信:Canonicalが、修正を、候補のチャンネルから安定版のチャンネルへ、少しずつ広げていく配り方です。
- CVSS:脆弱性の深刻度を、0.0から10.0の点数で示す方式です。この記事には、バージョン4.0とバージョン3.1の二つが出てきます。
- SSVC:シーサが、悪用の状況や自動化のしやすさなどから、対応の優先度を決めるために使う判定の記録です。
- NVDの「保留」:NVDが、その脆弱性について、自分の分析を、まだ付けていない状態です。
「証明書は公開してよい情報」というのが、この仕組みの前提です。秘密にするのは、秘密鍵です。ですから、公開証明書が知られても、秘密鍵を持っていることの確認が正しく働いていれば、なりすましは成立しません。この記事の欠陥は、その確認が、チェーンの扱いで抜けていた、というものです。
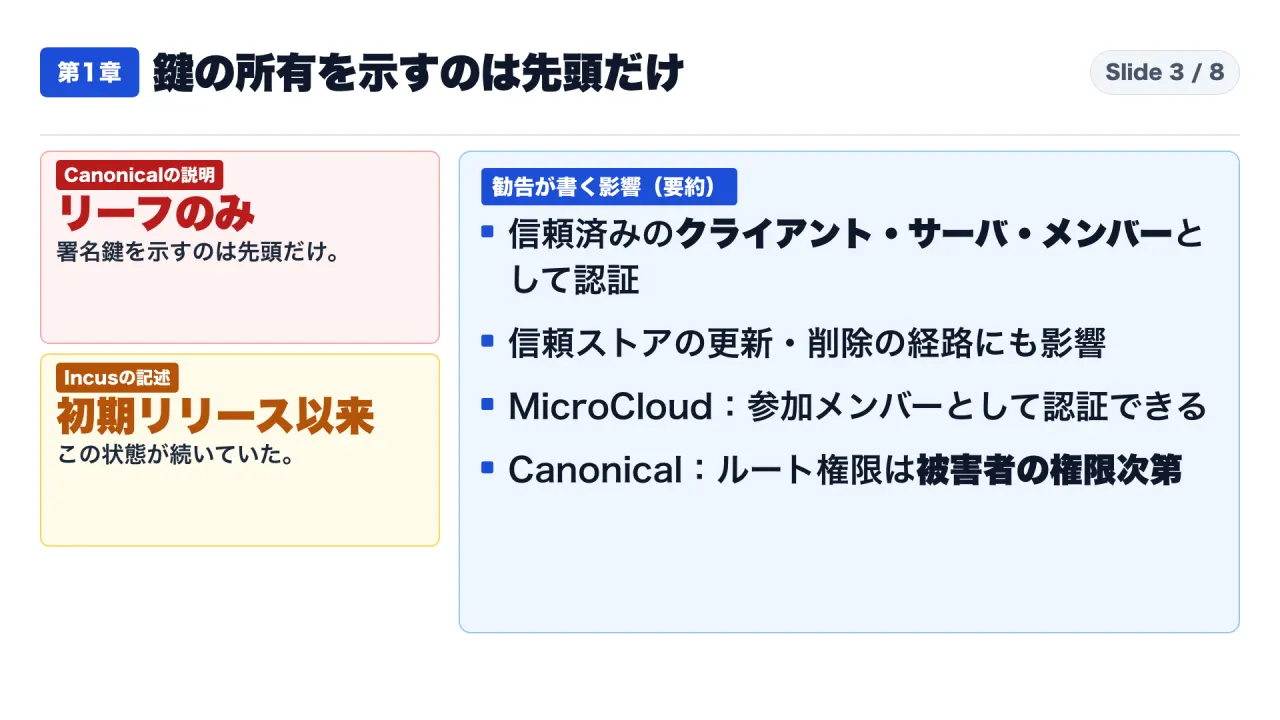
第1章:勧告は原因を、鍵の所有を示すのは先頭の証明書だけなのに、全部を信頼している一覧と照合したことだと説明しています
Canonicalの勧告が書く原因
【勧告の記述】Canonicalの勧告は、2026年10月28日17時50分に投稿されました。原因は、こう書かれています。相互認証のAPI認証の処理が、クライアントの送ったすべての証明書を、知られている信頼ストアの項目と比べていました。しかし、署名の鍵の所有を証明するのは、リーフ証明書だけです。
勧告は、続けて、攻撃者が、信頼済みの公開証明書を、チェーンの途中の証明書として置くことで、別の身元として認証できる、と説明しています。この記事は、ここから先の、具体的な組み立て方には踏み込みません。勧告が書いている水準で、設計の誤りだけを扱います。
【勧告の記述】影響は、こう書かれています。LXDまたはMicroCloudのデーモンに対して、他の利用者の公開クライアント証明書だけで、その利用者になりすませる。被害者の権限次第で、攻撃者は、ホストのルート権限を得うる。この「得うる」という条件つきの書き方に注意してください。ルート権限が必ず取られる、とは書かれていません。
Incusの勧告が書く原因と影響
【勧告の記述】Incusの勧告(GHSA-xg75-xf37-cph9)は、2026年10月29日22時17分に公開されました。原因は、より具体的に書かれています。HTTPSの待ち受け口は、クライアントの証明書を求めますが、その場で検証していません。ですから、TLSの握手で証明されるのは、相手が送ったチェーンの先頭の証明書の、秘密鍵を持っていることだけです。残りの証明書は、クライアントが自由に決められます。
認証と、証明書の持ち主の確認が、提示されたチェーンの全部を信頼ストアと比べていたため、対応する秘密鍵を持っていなくても、信頼済みの証明書として認証できた、と勧告は書いています。この状態は、初期リリース以来だとも書かれています。
【勧告の記述】影響は、Canonicalの勧告より広く書かれています。待ち受け口に届くクライアントは、公開証明書を知っている信頼済みクライアント、メトリクス用の証明書、サーバの証明書のどれとしても認証できます。クラスタのメンバーとしても認証でき、認可を完全に迂回します。
サーバの証明書は、すべてのTLSの握手で返ってくるため、事前のアクセスは要らない、とも書かれています。ここは、防御の面で重要です。証明書は公開してよい情報なので、「証明書を秘密にしておく」ことは、この欠陥への対策になりません。
さらに、信頼ストアの項目を更新したり削除したりする経路にも、同じ欠陥が影響します。ホストと仮想マシンの間のエージェント接続の認証にも、影響すると書かれています。検証されていないチェーンが、認可スクリプトレットにも渡されていたため、トークンやOIDCで認証するクライアントでも、判断に影響しうる、という記述もあります。
【勧告の記述】MicroCloudについては、Canonicalが、クラスタに参加するメンバーの公開TLS証明書を傍受した攻撃者が、その参加したメンバーとして認証できる、と書いています。
CVE記録の説明と、影響範囲の書き方
【事実】CVE.orgの記録は、Canonicalが採番し、タイトルを「LXDのHTTPS待ち受け口における、証明書検証の不備」としています。説明は、未認証の攻撃者が、細工した証明書チェーンで、信頼済みクライアントとして認証し、クラスタと管理下の仮想マシンへの完全なアクセスを得る、という内容です。弱点の分類は、CWE-295(証明書の不適切な検証)です。Incusの勧告は、CWE-287(不適切な認証)とCWE-295の二つを挙げています。
【事実】CVE記録が影響を受ける版として書いているのは、4.0.14以上4.0.15未満、5.0.10以上5.0.11未満、5.21.8以上5.21.9未満、6.9.0以上6.10.1未満の四つの区間です。既定の状態は「影響なし」とされています。
【解釈】ここに、確かめるべき点があります。Incusの勧告は「初期リリース以来」と書いています。一方、LXDのCVE記録は、影響を受ける区間を、近い版から区切って書いています。記録の書き方だけを見ると、それより前の版は、対象外に読めます。しかし、両者は同じ原因の欠陥です。古い版を動かしている場合は、記録の書き方だけで安心せず、版を確かめて、必要なら更新するのが確実だと、私は考えます。
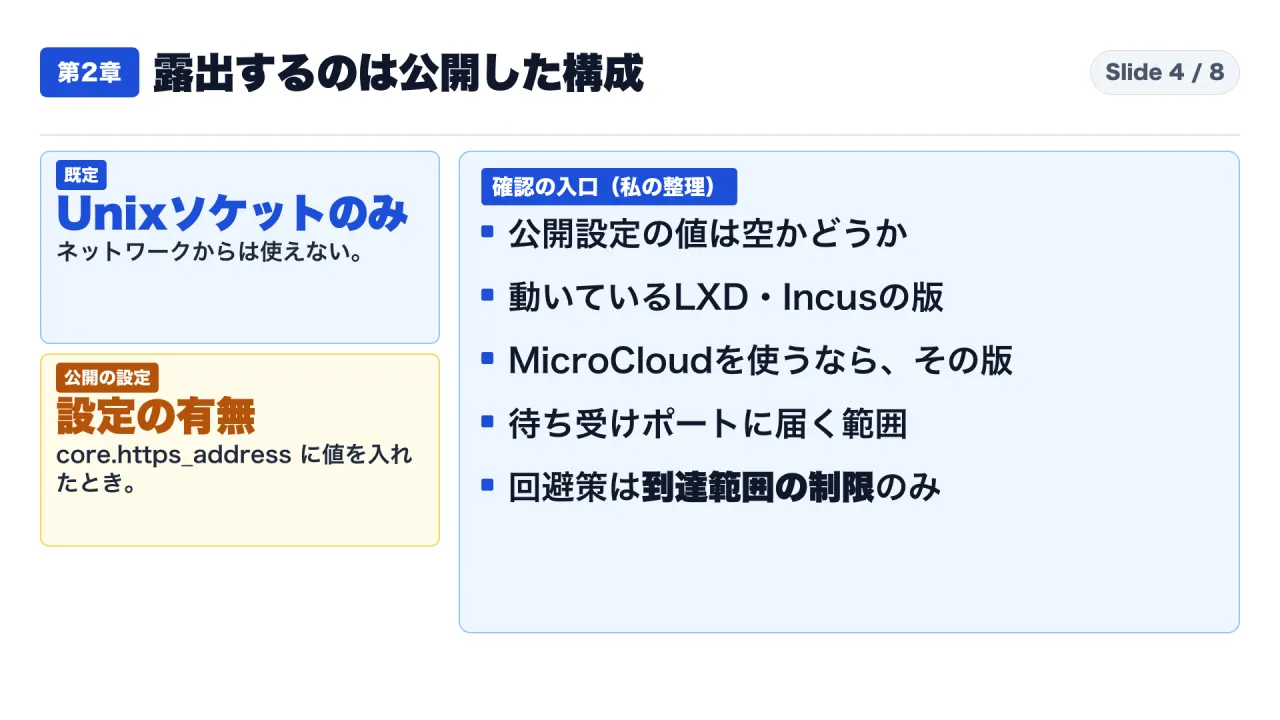
第2章:既定ではネットワークに出ません。露出するのは、公開する設定を入れた構成と、その待ち受けに届く範囲です
既定は、Unixソケットのみ
【事実】LXDとIncusの公式文書は、どちらも、既定では、ローカルの利用者がUnixソケットで使うだけで、ネットワークからは使えない、と書いています。ネットワークへ公開するには、サーバの設定core.https_addressに、待ち受けのアドレスを入れます。たとえば、ポート8443で受け付ける設定が、文書の例として示されています。
【解釈】勧告が前提にしているのは、「HTTPSのAPIへ届くこと」です。公開する設定が入っていなければ、この前提が成り立ちません。ただし、これは私の整理であり、勧告が「設定がなければ安全」と書いているわけではありません。
公開する設定が入る環境の見分け方
【事実】公式文書は、クライアントの証明書を、サーバの信頼ストアへ入れる推奨の方法として、信頼トークンを挙げています。
【解釈】別の計算機から管理したい環境ほど、公開する設定を入れているはずです。複数台のクラスタ、管理用の画面、自動化の仕組みから接続する環境は、まず疑って見るべきだと考えます。信頼ストアには、運用の中で、証明書が少しずつ増えていきます。増えた分だけ、なりすましの対象になりうる証明書も増えます。
MicroCloudについて
MicroCloudの既定の待ち受けの状態は、この記事では確認できていません。MicroCloudは、クラスタへ参加するメンバーの証明書が絡むため、既定で安全だとは言えません。版を確かめるのが確実です。
確認の入口(私の整理。公式の手順ではありません)
私は、確認を、次の順で進めます。これは一般的な点検の順序で、勧告が示した手順ではありません。
- 公開する設定の値が空か。
- 実際に動いているLXDまたはIncusの版。
- MicroCloudを使っていれば、その版。
- 待ち受けのポートへ、どのネットワークから届くか。
具体的な操作の例を、一般的なものとして挙げます。LXDなら、lxc config get core.https_addressで設定の値を、lxc versionで、クライアントとサーバの版を見られます。Incusなら、incus config get core.https_addressと、incus versionです。スナップで入れたLXDは、snap list lxdでも版が分かります。待ち受けのポートへ届く範囲は、ファイアウォールやクラウドのセキュリティグループの設定で確かめます。ただし、これらの出力の読み方は、この記事では、勧告や公式文書に当たって確かめていません。ご自身の環境の文書で確認してください。
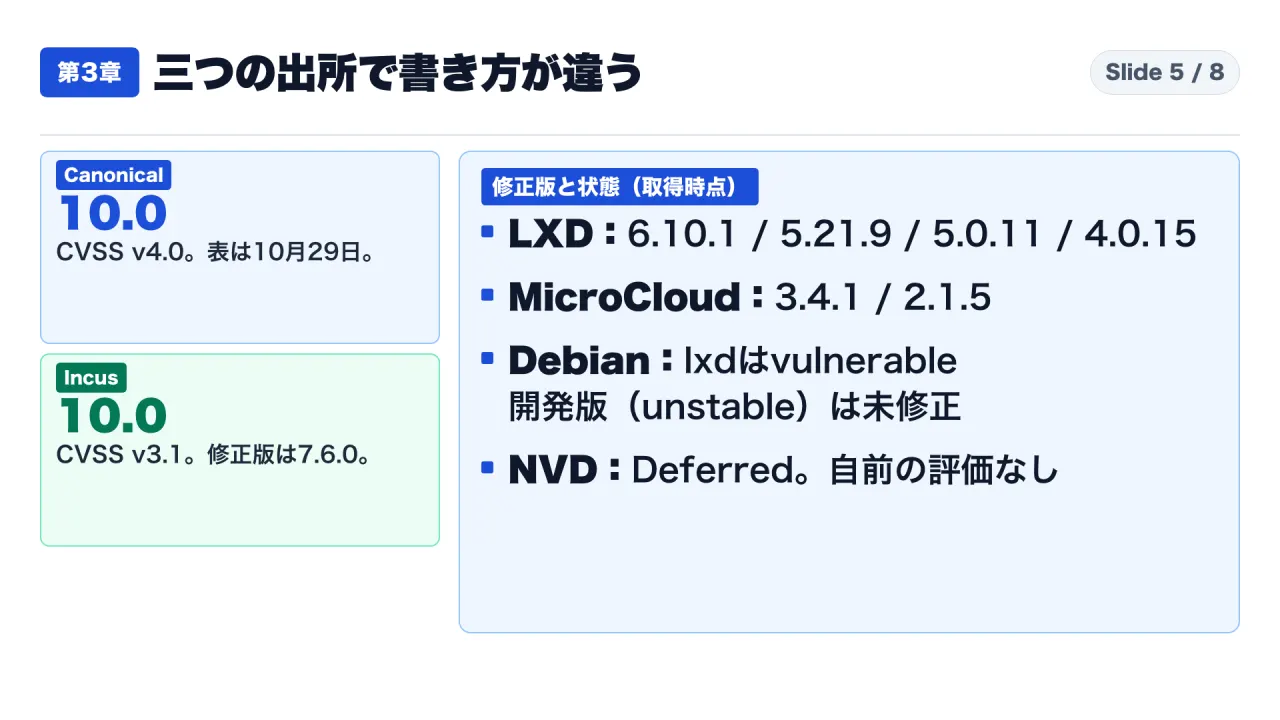
第3章:修正版、日付、評価は、Canonical、Incus、Debianの三つの出所で、書き方が違います
三つの出所を、それぞれのページに書かれたまま並べます。見るのは、修正版、日付、評価です。順位や優劣は、つけません。
Canonical:修正版と、段階的な配信
【勧告の記述】Canonicalの勧告が挙げる修正版は、LXDが、6/stableで6.10.1、5.21/stableで5.21.9、5.0/stableで5.0.11、4.0/stableで4.0.15です。MicroCloudは、2/stableで2.1.5、3/stableで3.4.1です。表の日付は、六つとも2026年10月29日です。更新の方法は、スナップのリフレッシュ(sudo snap refresh lxdとsudo snap refresh microcloud)です。勧告は、すべてのLXDのポイントリリースが、候補から安定版へ、段階的な配信の途中だと書いています。
【事実】Snap Storeの記録(amd64のみ確認)では、安定版への反映は、系列によって日が違います。LXDの6系は10月29日1時10分。LXDの5.21系、5.0系、4.0系は、いずれも11月1日5時10分です。MicroCloudの3系と2系は、10月29日21時28分です。候補への反映は、LXDの6系が10月22日、5.21系が10月29日17時台、5.0系が10月29日4時、4.0系が10月29日2時台です。MicroCloudの3系と2系の候補は、10月27日です。
【解釈】勧告の表の日付は、全部10月29日です。しかし、Snap Storeでは、安定版への反映が、10月29日から11月1日まで、ずれています。表の日付が、候補の日付なのか、安定版の日付なのかは、勧告に書かれていません。「修正版が出た日」を一つに決めつけず、自分の環境で動いている版を見るのが確実です。
【事実】LXDのリリース告知にも、日付のずれがあります。6.10.1の告知は、10月21日に作られ、10月30日16時5分に最後に編集されて、「重大な安全修正を含む」と書かれています。5.21.9の告知は、10月28日19時38分に作られ、10月30日16時3分に編集されています。告知が出た日、勧告が出た日、安定版に入った日は、別の日です。
Canonical:評価と、発見の経緯
【事実】CVE.orgの記録に載っているCanonicalの評価は、CVSSの4.0版で10.0、深刻度は最高の「クリティカル」です。記録の公開は2026年10月30日16時42分で、番号の予約は10月19日です。
【勧告の記述】発見は外部からです。Canonicalは、この脆弱性がIncusのプロジェクトから連絡され、LXDにも影響することを確認した、と書いています。
Incus:修正版、日付、評価
【事実】Incusの修正版は、7.6.0だけです。影響を受けるのは、7.6.0より前のすべての版と、勧告に書かれています。7.6.0の公開は、10月30日1時50分です。
【私の計算】Incusの勧告(10月29日22時17分)は、Canonicalの勧告(10月28日17時50分)の、約28時間後です。正確には、28時間26分です。公表値ではありません。
【事実】Incusの評価は、CVSSの3.1版で10.0です。Canonicalの4.0版とは、版が違います。そして、このIncusの勧告には、CVE番号が付いていません。
【事実】Incusの修正は、修正の取り込み要求にまとまっています。10月29日22時10分に作られ、10月30日0時20分に取り込まれました。題名は「Incus 7.6のための安全修正」で、37のファイルを変え、812行を足し、259行を消す、20個のコミットの束です。この欠陥だけを直すものではありません。
【事実】Incus 7.6の公式発表は、18件の安全上の問題を直したと書いています。私が一覧を数えると、重大が8件、高が5件、中が5件で、この欠陥は、重大の一つです。
Debian、Ubuntu、NVD
【事実】Debianのセキュリティ追跡表では、ブックワームとトリクシーの、LXDのパッケージが「脆弱」と表示されています。開発版は「未修正」です。パッケージの版は、ブックワームが5.0.2-5+deb12u6、トリクシーが5.0.2+git20231211.1364ae4-9+deb13u7です。
【解釈】ここに、食い違いに見えるものがあります。Debianのパッケージは、5.0.2を元にした版です。一方、CVE記録が挙げる影響範囲は、5.0.10からです。それでも、Debianは脆弱と表示しています。理由は、Debianのページに書かれていません。
【事実】Ubuntuの追跡表は、LXDのdebパッケージを、22.04以降の各版で「リリースに入っていない」、20.04以前で「影響なし」と表示しています。優先度は「中」です。
【事実】NVDの状態は「保留」で、NVD自身の分析はありません。載っているのは、Canonicalが出した4.0版の10.0だけで、種別は「二次」です。NVDの記録に、3.1版や、それより前の版の評価は、ありません。
筆者の解釈:この欠陥は、「鍵の所有の確認」と「到達範囲の絞り込み」の二つの教訓を示します
ここからは、事実ではなく、私の解釈です。
第一の解釈は、認証は、証明書そのものでなく、鍵を持っていることの証明を信じる、ということです。チェーンの全部を信頼ストアと比べると、鍵を持たない付属の証明書まで、本人の証明に使ってしまいます。どの証明書が鍵の所有を示し、どれが付属かを分けて扱うことが、この種の処理の核です。
第二の解釈は、公開してよい情報だけで認証が通る欠陥は、ネットワークの到達範囲が、最後の砦になる、ということです。Incusが示した回避策が、設定でなく、到達範囲の制限だけだったことが、それを示しています。
第三の解釈は、評価の10.0を、そのまま自社の優先度にしない、ということです。自社の優先度は、公開する設定が入っているか、誰のネットワークから届くか、どの権限の証明書が信頼ストアにあるか、で決まります。10.0は、出発点にとどめます。
この三つは、勧告に書かれた結論ではありません。勧告の事実から、私が引き出した読みです。
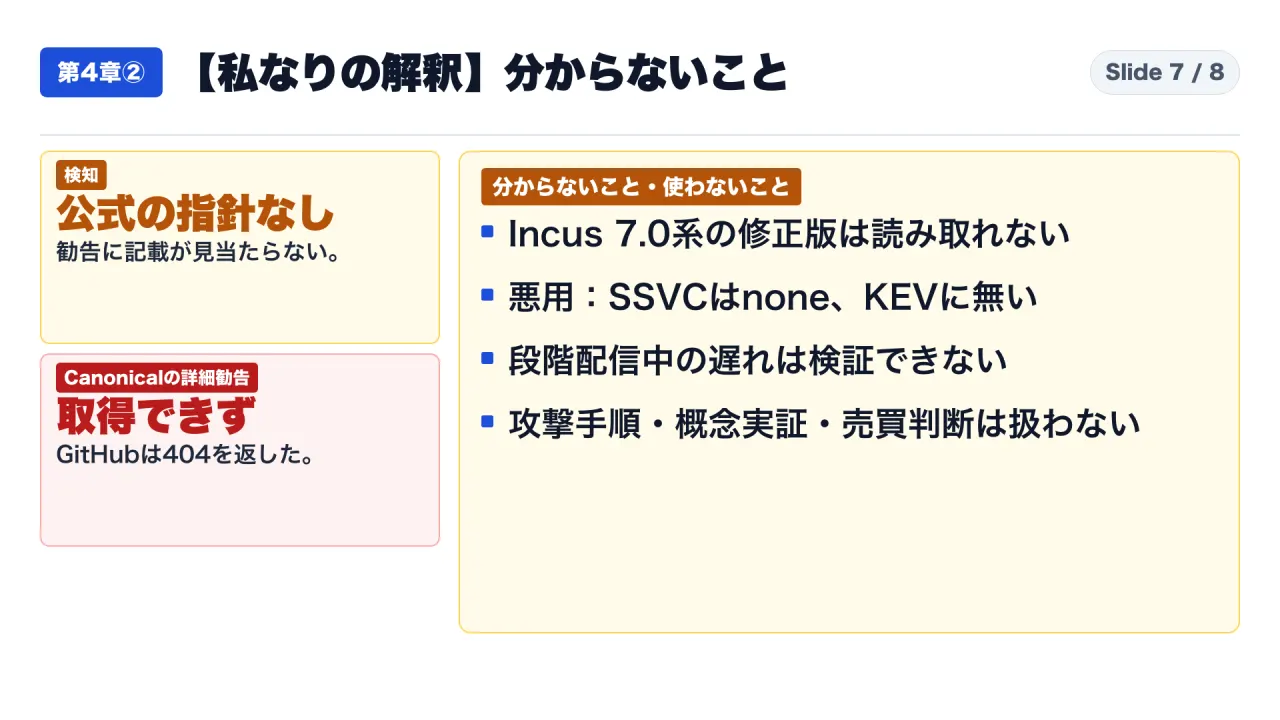
比較条件と限界:勧告から分からないことを、示されたことと分けて書きます
次のことは、私が取得した範囲で、分かりません。
- Canonicalの詳細な勧告:CVE記録、Ubuntu、Debianのページは、GitHub上のCanonicalの勧告(GHSA-99jp-jwmc-65p4)を参照先に挙げています。しかし、取得した時点で、そのページは404を返しました。canonical/lxdの公開済み勧告の一覧(30件)にも、載っていません。一覧で最も新しい公開は、2026年9月25日です。公開前なのか、非公開なのかは、判断できません。
- Incusの7.0系:Incusの修正版は7.6.0だけです。GitHubのタグ一覧では、7.0系の最新は7.0.2で、それより新しいタグはありません。私の読みでは、7.0.2は影響範囲に入ります。7.0系の利用者がどう直すかは、勧告から読み取れません。
- 古い版:先に書いたとおり、Incusは初期リリース以来と書き、LXDのCVE記録は、近い版から区切って書いています。それより前のLXDの版が対象かは、記録の書き方だけでは判断できません。
- 悪用の状況:公的な記録は、二つ確認しました。シーサの優先度判定の記録(2026年10月30日付)は、悪用は「なし」、自動化できるかは「できる」、技術的な影響は「全面的」です。シーサの悪用確認済み脆弱性の一覧(10月30日17時2分の版、1,766件)には、この番号は載っていません。どちらも、その時点の記録で、今後を保証するものではありません。
- 検知の方法:私が読んだ範囲では、どちらの勧告にも、検知の方法やログの見方は書かれていません。公式の検知の指針は、見つけられませんでした。
- 配信の遅れ:段階的な配信の途中に、修正が届かなかった環境があったかは、検証できません。現在は、LXDの4系列もMicroCloudの2系列も、安定版に反映されています。
- スナップの自動更新の保留:保留の仕組みや、その期間の詳細は、確認していません。
使わなかった主張もあります。下調べの資料には、NVDの別の評価値、修正の要求の日付、安定版がまだ未修正という記述、ホストの完全な乗っ取りという断定がありました。一次資料と照らすと、NVDの記録に載っているのはCanonicalの4.0版だけで、修正の要求は、作られたのが10月29日、取り込まれたのが10月30日でした。安定版には、現在、修正が反映されています。ルート権限は、Canonicalが「被害者の権限次第で得うる」と条件つきで書いています。そのため、これらは使っていません。
攻撃の組み立て、概念実証、証明書の作り方は、この記事で扱いません。他社の責任の断定も扱いません。
実務:自社の環境が露出するかを、どう確かめるか
対象と前提
この手順は、LXD、Incus、MicroCloudを、自社や顧客の基盤で運用している場合を対象にします。これは私の整理で、公式の手順ではありません。勧告が前提にしているのは、HTTPSのAPIへ届くことと、信頼ストアの証明書を知っていることです。
手順1:公開する設定が入っているかを確かめる
core.https_addressの値が空でなければ、HTTPSの待ち受け口が開いています。値が空なら、勧告が前提にする到達は、成り立ちません。ただし、MicroCloudやクラスタの構成では、別の待ち受けの設定がありうるため、この記事は、「空なら安全」とは言いません。クラスタ用のアドレスの既定の状態は、確認できていません。
手順2:実際に動いている版を確かめる
設定ファイルや導入時の記録ではなく、動いているデーモンの版を見ます。スナップで入れているなら、カノニカルの案内は、sudo snap refreshで最新の版へ更新することです。スナップ以外のパッケージは、そのパッケージの追跡表を見ます。Debianの追跡表は、取得時点で、脆弱のままでした。
更新後は、再び版を確かめます。更新の指示を出しただけでは、動いているデーモンが入れ替わったとは限りません。この点は、私の一般的な注意で、勧告に書かれたものではありません。
手順3:届く範囲と、信頼ストアの中身を確かめる
Incusの回避策は、待ち受け口へのネットワークの到達を、信頼できるホストに限ることでした。ファイアウォールやセキュリティグループで、届く範囲を確かめます。広いネットワークやインターネットから届くなら、更新の前でも、到達範囲を絞る価値があります。
信頼ストアに、身に覚えのない証明書がないかも、この機会に棚卸しします。これも私の提案で、公式の検知の手順ではありません。
設計の見直し
管理用のAPIを、インターネットや広いネットワークに出さない。出すなら、届く範囲を、設計の段階で絞る。この欠陥は、修正されたあとも、この設計の価値を示しました。
確認で食い違ったときの対応
版が、修正版より古いのに、利用者から問題が出ていない場合でも、更新を延ばす理由にはなりません。この欠陥は、設定や運用の工夫では防げず、更新と到達範囲の制限が、勧告の示す対処です。
追跡表が「脆弱」のまま、修正版が出ていないパッケージを使っている場合は、パッケージの提供元に問い合わせるか、到達範囲の制限を先に行います。
この記事の内容を使わないほうがよい場面
この記事は、取得した時点(2026年11月2日3時24分ごろ)の記録に基づきます。後日、勧告や追跡表が更新されたら、最新の記録を優先してください。
よくある疑問と読み違い
Q. 修正版に更新すれば、それで終わりですか。 更新が、勧告の示す主な対処です。ただし、更新前に、信頼ストアの証明書が、他人に使われていなかったかは、勧告から分かりません。検知の公式な指針は、見つけられませんでした。
Q. 評価が10.0なので、全環境が最優先ですか。 評価は、Canonicalが4.0版で10.0、Incusが3.1版で10.0です。NVDは、自前の評価を付けていません。優先度は、公開設定の有無と、到達範囲で決まると、私は考えます。
Q. ホストのルート権限が必ず取られますか。 Canonicalは、「被害者の権限次第で、得うる」と、条件つきで書いています。「必ず」とは書いていません。
Q. 安定版は、まだ修正されていませんか。 取得時点のSnap Storeでは、LXDの4系列とMicroCloudの2系列の、すべての安定版に、修正版が反映されています。
Q. Incusの修正の取り込み要求を読めば、この欠陥だけの差分が分かりますか。 いいえ。この要求は、18件の安全対策を束ねており、この欠陥専用ではありません。この記事は、差分の中身を扱いません。
Q. Debianのlxdは、なぜ脆弱と表示されているのですか。 理由は、Debianのページに書かれていません。パッケージの版は5.0.2を元にしており、CVE記録の影響範囲の5.0.10からとは違うため、食い違いに見えます。Debianに確認するのが確実です。
最後の確認リスト
- ネットワークへ公開する設定(core.https_address)が入っているか確かめたか
- 実際に動いているLXD、Incus、MicroCloudの版を確かめたか。設定や記録ではなく、動いている版か
- 修正版(LXD 6.10.1、5.21.9、5.0.11、4.0.15。MicroCloud 3.4.1、2.1.5。Incus 7.6.0)以降か
- 待ち受け口へ届く範囲を、信頼できるホストに限っているか
- 信頼ストアに、身に覚えのない証明書がないか
- 評価の10.0を、そのまま自社の優先度にしていないか
- 分からないこと(Canonicalの詳細な勧告、Incus 7.0系、検知の指針)を、報告に分けて書いたか
最後に、一つ質問です。皆さんの環境で、管理用のAPIは、どのネットワークから届きますか。コメントで教えてください。
YouTube本編:https://youtu.be/e-MVEtq9oq8
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- CVE.org レコード(CVE-2026-112816):https://cveawg.mitre.org/api/cve/CVE-2026-112816
- NVD(CVE-2026-112816):https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2026-112816
- Canonical 勧告(2026年10月28日):https://discourse.ubuntu.com/t/security-advisory-critical-vulnerability-found-in-canonical-lxd-and-microcloud/90557
- Incus 勧告 GHSA-xg75-xf37-cph9:https://api.github.com/repos/lxc/incus/security-advisories/GHSA-xg75-xf37-cph9
- Incus 公式発表(2026年10月30日):https://discuss.linuxcontainers.org/t/incus-7-6-has-been-released/27462
- Incus リリース情報:https://api.github.com/repos/lxc/incus/releases/tags/v7.6.0
- Incus 修正の取り込み要求:https://api.github.com/repos/lxc/incus/pulls/4293
- Snap Store 記録(LXD):https://api.snapcraft.io/v2/snaps/info/lxd?fields=channel-map,revision,version
- Snap Store 記録(MicroCloud):https://api.snapcraft.io/v2/snaps/info/microcloud?fields=channel-map,revision,version
- LXD 公式文書(ネットワークへの公開):https://raw.githubusercontent.com/canonical/lxd/main/doc/howto/server_expose.md
- Incus 公式文書(ネットワークへの公開):https://raw.githubusercontent.com/lxc/incus/main/doc/howto/server_expose.md
- CISA 悪用確認済み脆弱性の一覧:https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
- Ubuntu セキュリティ(CVE-2026-112816):https://ubuntu.com/security/CVE-2026-112816
- Debian セキュリティ追跡(CVE-2026-112816):https://security-tracker.debian.org/tracker/CVE-2026-112816
- GitHub canonical/lxd 勧告 GHSA-99jp-jwmc-65p4:https://api.github.com/repos/canonical/lxd/security-advisories/GHSA-99jp-jwmc-65p4
- GitHub canonical/lxd 公開済み勧告の一覧:https://api.github.com/repos/canonical/lxd/security-advisories?per_page=30
- LXD リリース告知(新しい系列):https://discourse.ubuntu.com/t/lxd-6-10-1-lts-has-been-released/90024
- LXD リリース告知(旧い系列):https://discourse.ubuntu.com/t/lxd-5-21-9-lts-has-been-released/90565
- Incus タグ一覧:https://api.github.com/repos/lxc/incus/tags?per_page=15