なぜAIに社内システムを更新させるとき、2通りの権限と3つの確認を先に試すべきなのか?
結論:発表が書くのは「提供中」と「権限と統制はServiceNow側」まで。誰の権限で動くかは書かれていないので、導入前に自社で試験する
- 何が起きたか:2026年10月28日、ServiceNowとOpenAIが、ChatGPTを離れずに社内システムの類似障害の検索・変更リスクの評価・データの直接更新まで行える連携機能(ServiceNow MCPプラグイン)を発表しました(S1、S2)。
- 何が盲点か:ルールと権限の適用はServiceNow側にあると書かれていますが、誰の権限(操作した本人か、システム用の共用アカウントか)で動くのかや、書き込み前の確認画面の有無、料金、監査記録の中身など6つの実務項目は発表に書かれていません。また公式文書の一般論では、権限が足りないときにエラーではなく「空の結果」が返る場合があると記されています(S4)。
- どう動くべきか:本番でいきなり書き換え機能を開放せず、最初は「読み取り専用」で接続したうえで、導入前に①誰の権限で記録されるか、②監査と消費量がどこに出るか、③権限不足や更新前にどう止まるかの3つを自社の試験環境で確かめます。
結論から書きます。ServiceNowとOpenAIは2026年10月28日に、ChatGPT向けの「ServiceNow MCPプラグイン」を発表しました。OpenAIのマーケットプレイスで、発表の時点で利用できると書かれています。できることとして、類似のインシデントの検索、変更のリスクの評価、該当レコードの更新が挙がっています。ルールと権限の適用、そして実行と統制は、ServiceNow側にあると書かれています。
一方で、確認した範囲では、次の六つが書かれていません。料金と対応する契約プラン、アシスト通貨の消費の扱い、ChatGPT経由の監査記録の中身、書き込み前の確認の既定、必要なロール、そして、実行が誰の権限で行われるのか(実行の身元)です。
この記事の対象読者は、社内のIT運用、情報システム、AI活用の担当者です。ChatGPTから基幹に近いシステムのレコードを更新させたいが、権限の扱いが分からず、導入の判断に迷っている方に向けて書きました。
読み終えると、次の三つができるようになります。一つ目は、発表の文章から、書かれていることと書かれていないことを分けること。二つ目は、ServiceNowの公式文書が書く一般論と、プラグイン固有の記述を区別すること。三つ目は、導入前に自社の環境で何を試験するかを、具体的に決めることです。
この記事は、公開された発表と公式の文書を読んだ整理です。私はこのプラグインを実機で試験していません。
読み方:本文では「事実」「私の解釈」「書かれていないこと」を分けて書きます
本文は、次の三つを区別して書きます。
- 事実:発表や公式文書に書かれていること。出所は、文のあとの出典(S1からS6)で示します。
- 私の解釈:事実から私が導いた読み方です。「私の解釈」「私の読み」と明示します。
- 書かれていないこと:確認した範囲で、該当する記述が見つからなかったことです。「書かれていない」は「存在しない」という意味ではありません。発表の全文と、5月の発表の全文で語を検索して確認した範囲に限ります。
出典は六つです。S1はServiceNowのプレスリリース(2026年10月28日)、S2はOpenAIの公式記事の日本語版(同日)、S3はServiceNowの「Action Fabric」の発表(2026年5月5日)、S4とS5はServiceNowの公式ドキュメント(Brazil版、2026年9月10日更新)、S6はOpenAIのヘルプ「Plugins in ChatGPT」です。
特に注意してほしい点が一つあります。S4とS5は、MCP(後述)の一般的な説明です。本文にChatGPTの語は出てきません。つまり、この文書の記述は、このプラグインに当てはまる「可能性が高い」ものではあっても、プラグイン固有の記述としては扱えません。この区別を、記事の最後まで保ちます。
背景:この記事で使う言葉を先にそろえます
- プラグイン:ChatGPTの機能を広げる部品です。OpenAIのヘルプによると、スキル、外部サービスにつなぐアプリ、拡張などを束ねたものです(S6)。
- MCP:Model Context Protocol の略です。AIが外部のシステムの機能を呼び出すための、公開された取り決めです。ServiceNowの発表は、MCPを「オープンなプロトコル」と書いています(S3)。
- Action Fabric:ServiceNowが2026年5月5日に発表した仕組みです。MCPサーバーを通じて、外部のAIが、管理された企業の業務を、画面を介さずに呼び出せるようにします(S3)。
- ACL:アクセス制御リスト(access control list)の略です。誰が何を読み書きできるかを決める、ServiceNowの権限の仕組みです(S4)。
- 統合ユーザー:人ではなく、システムが使うアカウントです。ServiceNowの文書は、自律エージェントがこのアカウントの身元で動くと書いています(S4)。
- インスタンス:企業ごとに用意された、ServiceNowの環境のことです。
第1章:プラグインは提供中で、更新まで含む。ただし、誰が提供・保守するかは書かれていない
発表の副見出しは、新しいServiceNowのプラグインで、管理された安全な業務をChatGPTから完了できる、という内容です(S1)。名称は文中で「ServiceNow MCP plugin」とあり、OpenAIのマーケットプレイスで発表の時点で利用可能、機能の強化は2026年末までの予定です(S1、S2)。
できることは、三つ書かれています。類似のインシデントを探す。変更のリスクを評価する。該当するレコードを更新する。原文は、これらを「ChatGPTを離れずに」できると書いています(S1、S2)。
| できること(原文) | 読み取りか、書き込みか(私の整理) |
|---|---|
| 類似のインシデントを探す | 読み取り |
| 変更のリスクを評価する | 読み取りと判断 |
| 該当するレコードを更新する | 書き込み |
この表の右の列は、私の整理です。原文には書かれていません。ただ、権限の問題は、読み取りより書き込みのほうが重くなります。この記事が三つ目の「更新」に注目する理由です。
ServiceNowは、プラグインの拡張をプレビューする予定だとも書いています。例として、当番のエンジニアが、関連するアラート、直近の変更、影響を受けるサービスを見て、インシデントのレコードを更新する場面が挙げられています。時期は書かれていません(S1)。
混同しやすい点が、二つあります。一つ目は音声です。2027年の1月から3月に予定されている音声機能は、ServiceNowのコントロールタワーで、AIのリスク評価の項目を音声で入力するための機能です。ChatGPTプラグインの音声ではありません(S1、S2)。二つ目はCodexです。ServiceNowのAIワークフローファクトリー(AI Workflow Factory)に統合する計画で、開発者がアプリケーションを作る話です。利用可能になる予定は2027年です。CodexがServiceNowを操作する、という話ではありません(S1、S2)。
もう一つ。見出しは「新しいプラグイン」ですが、誰が開発し、保守するのかは、確認した範囲で書かれていません。同じ日に発表されたコントロールタワー・アライアンスについては、別の回で扱います。
第2章:発表が書くのは、ルールと権限の適用と、実行と統制の場。誰の身元で動くかは書かれていない
プレスリリースは、このプラグインがChatGPTの推論と、ServiceNowの業務の文脈、ビジネスルール、権限を組み合わせると書いています。続けて、ServiceNowが、そのアクションが実行され、統制される場所であり続ける、と書いています(S1)。
OpenAIの記事は、もう少し具体的です。お客様はChatGPTを自社のServiceNowインスタンスに接続し、利用可能にする機能を選びます。そして、Action Fabricは既存のビジネスルールと権限を適用するため、ユーザーが実行できるアクションには、組織の設定とアクセス権が反映される、とあります(S2)。
ここまでが、発表の書いていることです。次は、私の読みです。「ユーザーが実行できるアクション」という書き方は、人の権限を連想させます。ただ、これは、どの身元で実行されるかを説明した文ではありません。「ユーザー」が、ChatGPTを使う個人なのか、接続設定で決めた別のアカウントなのかは、この文だけでは決まりません。
Action Fabricの説明も確認しました。2026年5月5日のServiceNowの発表によると、MCPサーバーを通じて、外部のAIが、管理された業務を、画面を介さずに呼び出す仕組みです。MCPサーバーは一般提供と書かれています(S3)。同じ発表は、すべての操作がAIコントロールタワーを通り、権限の範囲に収まり、完全に監査できる、と説明しています(S3)。
ただし、これはAction Fabric全般の説明です。ChatGPT経由の記録の中身が、書かれているわけではありません。
第3章:公式文書の一般論。人の呼び出しは本人の権限、自律エージェントは統合ユーザー。権限が足りないと、空の結果になりうる
ここからは、ServiceNowの公式文書(S4、S5)です。MCP全般の説明で、このプラグインを名指ししたものではありません。ブラジル版(Brazil)の、2026年9月10日更新の版を読みました。
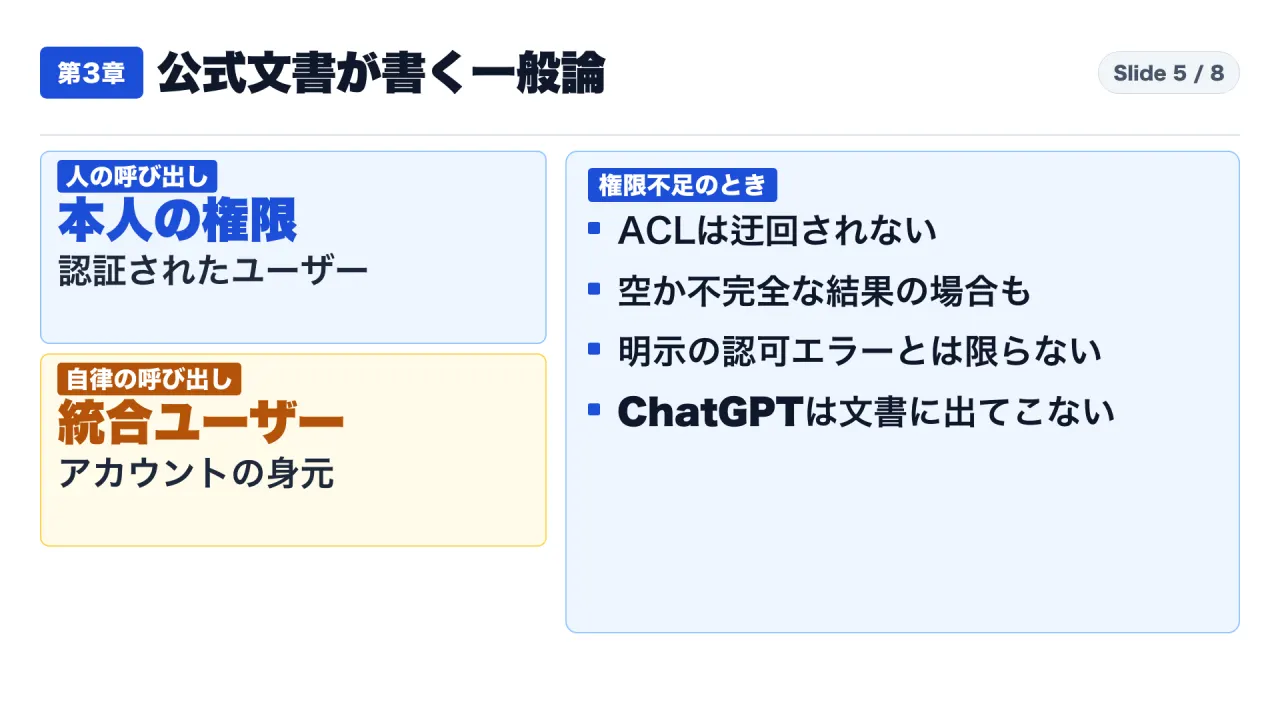
文書は、既存のアクセス制御、ロールごとの権限、項目ごとの権限が、MCPサーバー経由の呼び出しにも、すべて適用されると書いています。MCPのサーバーとツールは、ServiceNowのアクセス制御を迂回しません(S4)。
呼び出しの身元は、次の二つです(S4)。
| 呼び出しの種類 | 実行される身元(文書の記述) |
|---|---|
| 人間のユーザー | 認証された、そのユーザー本人のServiceNowの身元。プラットフォームでインシデントを読めない人は、MCPのツールでも読めない |
| 自律エージェント | 統合ユーザーのアカウントの身元。個々の利用者の身元ではない |
統合ユーザーには、呼ぶすべてのツールに必要なロールが要ります。足りないと呼び出しは失敗し、与えすぎると不要なリスクが生まれる、と文書は書いています(S4)。
ChatGPTのプラグインが、この二つのどちらに当たるのか。発表は書いていません。ここが、第一の盲点です。
次に、権限が足りないときの挙動です。文書は、呼び出した側に権限がないと、ツールは、明示的な認可エラーではなく、空か不完全な結果を返すことがある、と書いています(S4)。AIのスキルから作るツールでは、設定が足りないと、認可エラーではなく空の結果が返り、権限の問題ではなくデータの問題に見えて、原因の診断が難しい、とあります(S4)。サブフローやアクションをツールにするには、AI用のアクセス制御(AI ACL)の設定が必須です(S4)。
サーバー側のアクセス規則では、使えるユーザーを選びます。選択肢には、認証済みなら、ロールを問わず誰でも、というものがあります(S5)。この規則が効くのは、MCPサーバーをアシスタントに追加して呼ぶ場合です。AIエージェントに追加した場合は、エージェント側のアクセス制御が適用されます(S5)。外部のChatGPTから接続した場合の扱いは、このページに書かれていません。
第4章①:発表が書いていないこと。料金と契約プラン、アシスト通貨の消費、監査の中身、書き込み前の確認、必要なロール、実行の身元
確認した範囲で、書かれていないことを六つ挙げます。確認の方法は、発表のPDF全文、OpenAI日本語版の全文、5月の発表の全文で、語を検索したことです(検索語と件数は、別表の主張対応表に記録しました)。
| 項目 | 確認した範囲での状況 |
|---|---|
| 料金と対応する契約プラン | 提供状況の段落には、利用できる、強化は年末まで、とだけある |
| アシスト通貨の消費 | 5月の発表は、画面を介さない実行がアシスト通貨を消費すると書く。プラグイン経由が当たるかは、10月の発表に記載なし |
| 監査記録の中身 | 5月の発表は、コンソールに使用量の計測と企業向けの監査記録が含まれると書く。ChatGPT経由の中身と保存先は記載なし |
| 書き込み前の確認 | 「組織が求める承認」という語が提携全体の説明に一度。プラグインの更新前の確認を述べた文ではない(私の読み) |
| 必要なロール | 発表の全文にロールの語なし。文書は統合ユーザーのロールの話をするが、プラグインの話ではない |
| 実行の身元 | 文書の一般論は二通り。プラグインがどちらかは記載なし |
アシスト通貨について補足します。5月の発表は、MCPサーバーがNow AssistとAI Nativeのすべての製品区分に含まれ、画面を介さない実行は、Now AssistやAIエージェントで使うものと同じアシスト通貨を消費すると書いています(S3)。ここから、プラグイン経由の呼び出しにも課金が及ぶ「可能性」は考えられますが、10月の発表にその記載はありません。この記事では、当たるとも当たらないとも言えません。
ChatGPT側のヘルプも確認しました。プラグインが使うアプリには、読み取りと書き込みの対応範囲や、操作の承認要件といった統制があると、一般論として書かれています。また、プラグインを入れても、提供元やワークスペースの権限は迂回できません(S6)。ただし、ServiceNowのプラグインの具体的な設定値は、書かれていません。
第4章②:【私なりの解釈】導入前に、自社の環境で試験する
ここからは、事実ではなく、私なりの解釈です。ここから先の読みは、断定ではありません。私は、このプラグインを実機で試験していません。
第一の解釈。発表が示すのは、権限と統制をServiceNow側に置く、という設計の方向です。ただ、誰の身元で動くのかは、別の問題です。方向の説明だけでは、導入の判断材料には足りません。
第二の解釈。空の結果が、いちばん怖い失敗の形です。エラーなら気づきます。空だと、「該当なし」と区別がつきません。試験では、権限の違うユーザーで同じ依頼を出し、結果が空になるのか、エラーになるのかを見ます。文書の一般論が、このプラグインにも当てはまるのかを、確かめることになります。
第三の解釈。更新系は、閉じて始めます。お客様が、利用可能にする機能を選べると、OpenAIの記事にあります(S2)。最初は読み取りだけを開き、更新の機能は試験が済んでから開く。これが安全側の進め方だと、私は考えます。
第四の解釈。記録を見ます。更新したレコードの履歴で、誰の名前で記録されたのかを確かめます。監査の記録と使用量が、どこに、どう出るのかも、同じ試験で見ます。
言えないことを並べます。一つ目。このプラグインの実際の挙動。二つ目。料金と消費の扱い。三つ目。書き込み前の確認が出るかどうか。四つ目。今後の機能強化で、何が変わるのか。
結論:導入前の確認は三つ。権限、記録、確認
発表が書いているのは、プラグインが発表の時点で利用できること、そして、ルールと権限の適用と、実行と統制がServiceNow側にあることです。書いていないのは、料金、アシスト通貨の消費、監査の中身、書き込み前の確認、必要なロール、実行の身元です。公式文書が書くのは、MCP全般の一般論です。
導入前の確認は、次の三つです。これは私の提案です。
- 権限:誰の身元で動くのか。人の呼び出しなのか、統合ユーザーなのか。
- 記録:監査と使用量が、どこに、どう出るのか。
- 確認:書き込みの前に止まるのか。権限が足りないとき、エラーになるのか、空になるのか。
補足:試験の手順の例(私の提案)
次の手順は、私の提案です。実際に試した結果ではありません。試験用のインスタンスと、権限の違う複数のユーザーを用意できる場合の組み立て方です。
- 準備:試験用のインスタンスに、ChatGPTを接続します。このとき、利用可能にする機能は、読み取り系だけにします。
- 権限の違いを見る:権限のあるユーザーと、権限のないユーザーで、同じ依頼を出します。結果が、同じか、空か、エラーかを記録します。
- 身元を見る:更新系の機能を、試験用のレコードにだけ開きます。更新したあと、レコードの履歴で、誰の名前で記録されたかを確認します。人の名前なのか、システムのアカウントなのかが、ここで分かります。
- 確認の挙動を見る:更新の前に、人の確認が出るかを見ます。ChatGPT側の設定と、ServiceNow側の設定の、両方を記録します。
- 記録と使用量を見る:監査の記録が、どこに残るかを確認します。アシスト通貨の使用量が、この呼び出しで動くかも、見ます。
- 公開の範囲を決める:結果を見たうえで、本番で開く機能と、対象のユーザーを決めます。
よくある疑問に、発表と公式文書の範囲で答えます
Q1:ChatGPTからServiceNowのレコードを更新できますか。 発表は、できると書いています。「該当するレコードを更新する」ことが、ChatGPTを離れずにできる、という記述です(S1、S2)。ただし、どの条件で、誰の権限で更新できるかは、書かれていません。
Q2:権限のないユーザーは、更新できますか。 公式文書の一般論では、既存のアクセス制御はMCP経由の呼び出しにも適用され、迂回されません(S4)。ただし、これはMCP全般の説明で、このプラグインに限った記述ではありません。
Q3:権限が足りないとき、エラーが出ますか。 文書は、明示的な認可エラーではなく、空か不完全な結果が返ることがある、と書いています(S4)。このプラグインでも同じかどうかは、書かれていません。
Q4:Codexも、ServiceNowを操作できますか。 発表が書くのは、AIワークフローファクトリーにCodexを統合する計画です。開発者がアプリケーションを作る話で、利用可能になる予定は2027年です(S1、S2)。CodexがServiceNowを操作する、とは書かれていません。
Q5:音声で操作できますか。 2027年の1月から3月に予定されている音声機能は、コントロールタワーで、AIのリスク評価の項目を音声で入力するための機能です。このプラグインの音声ではありません(S1、S2)。
Q6:料金はいくらですか。 書かれていません。5月の発表には、画面を介さない実行がアシスト通貨を消費するという記述がありますが、このプラグイン経由が当たるかは、10月の発表に書かれていません(S3)。
事例:社内の運用責任者が、導入の稟議の前に確認する問い(私の提案)
これは実際の事例ではありません。導入を検討する運用責任者が、稟議の前に整理しておくとよい問いの例です。
- このプラグインで、更新させたいレコードの種類は何か。インシデントだけか、変更の依頼も含むか。
- 更新の権限を持つ人は、社内で何人か。その人たちが、ChatGPTを使えるようになるのか。
- 実行の身元が、人の権限になる場合と、システムのアカウントになる場合で、権限の設計はどう変わるか。
- 空の結果が返ったとき、現場の担当者は、権限不足を疑えるか。
- 監査の記録は、ServiceNow側とChatGPT側のどちらで確認するか。責任の分担は決まっているか。
どの問いも、資料に書かれていることを確かめるためのものです。書かれていないことを、推測で埋めるためのものではありません。
自社の判断に使うときの注意(私の提案)
この記事の内容は、2026年10月28日の発表と、2026年11月3日に確認した公式文書に基づきます。機能の強化は年末までの予定で、文書も更新されます。自社の判断に使うときは、最新の発表と文書を、自分で確かめてください。文書には「Brazil版」のように、リリースの版が明記されています。自社のバージョンに当たる文書を、必ず確認してください。
この記事は、発表と公式文書の読み方の整理で、特定の製品の導入を勧めるものではありません。
最後の確認リスト
- 発表の記述と、公式文書の一般論を、分けて読んだか。
- 実行の身元が、人の権限なのか、統合ユーザーなのかを、確かめたか。
- 権限が足りないときの挙動(エラーか、空の結果か)を、試験したか。
- 更新系の機能を、試験の後で開く手順にしたか。
- 監査の記録と使用量が、どこに出るかを確かめたか。
- 書き込み前に、人の確認が出るかを確かめたか。
- 書かれていないことを、事実として扱っていないか。
出典一覧
- S1:ServiceNowのプレスリリース「ServiceNow and OpenAI accelerate enterprise AI, from models and operations to cybersecurity and agentic development」(2026年10月28日):https://newsroom.servicenow.com/press-releases/details/2026/ServiceNow-and-OpenAI-accelerate-enterprise-AI-from-models-and-operations-to-cybersecurity-and-agentic-development/default.aspx
- S2:OpenAI公式記事「OpenAI と ServiceNow、企業の幅広いワークフローで提携を拡大」(日本語版、2026年10月28日):https://openai.com/ja-JP/index/openai-servicenow-partnership-expansion/
- S3:ServiceNowの発表「ServiceNow opens its full system of action to every AI Agent in the enterprise」(2026年5月5日):https://s205.q4cdn.com/537566246/files/doc_news/ServiceNow-opens-its-full-system-of-action-to-every-AI-Agent-in-the-enterprise-2026.pdf
- S4:ServiceNow公式ドキュメント「Creating tools for a Model Context Protocol server」(Brazil版、2026年9月10日更新):https://www.servicenow.com/docs/r/intelligent-experiences/creating-tools-mcp-server.html
- S5:ServiceNow公式ドキュメント「Define security controls for MCP Servers」(Brazil版、2026年9月10日更新):https://www.servicenow.com/docs/r/intelligent-experiences/define-sec-mcp.html
- S6:OpenAIヘルプ「Plugins in ChatGPT」(2026年11月3日閲覧):https://help.openai.com/en/articles/20001256-plugins-in-chatgpt
初めての方へ:このチャンネルと記事の自己紹介は、こちらにまとめています。https://note.com/consuloji_ch/n/n1975ecc3cf48