OpenAIの報奨金「最大17万2,000ドル」は、何を掛けた額か?
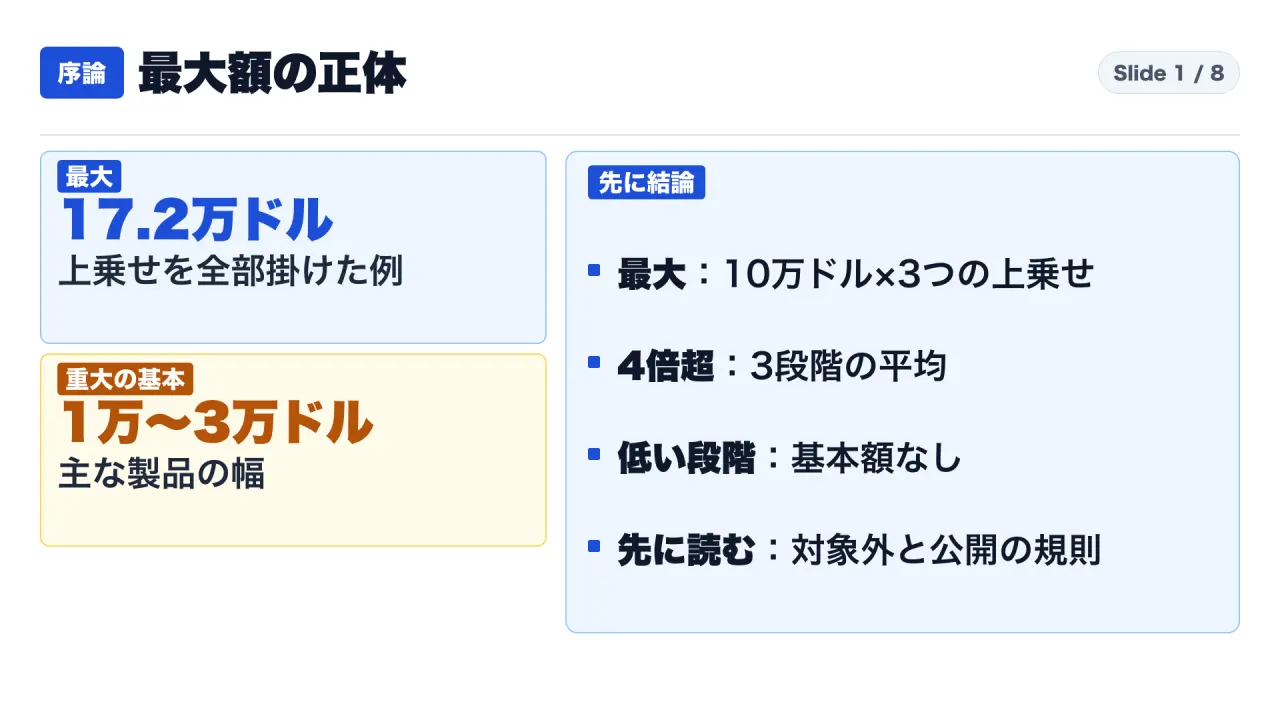
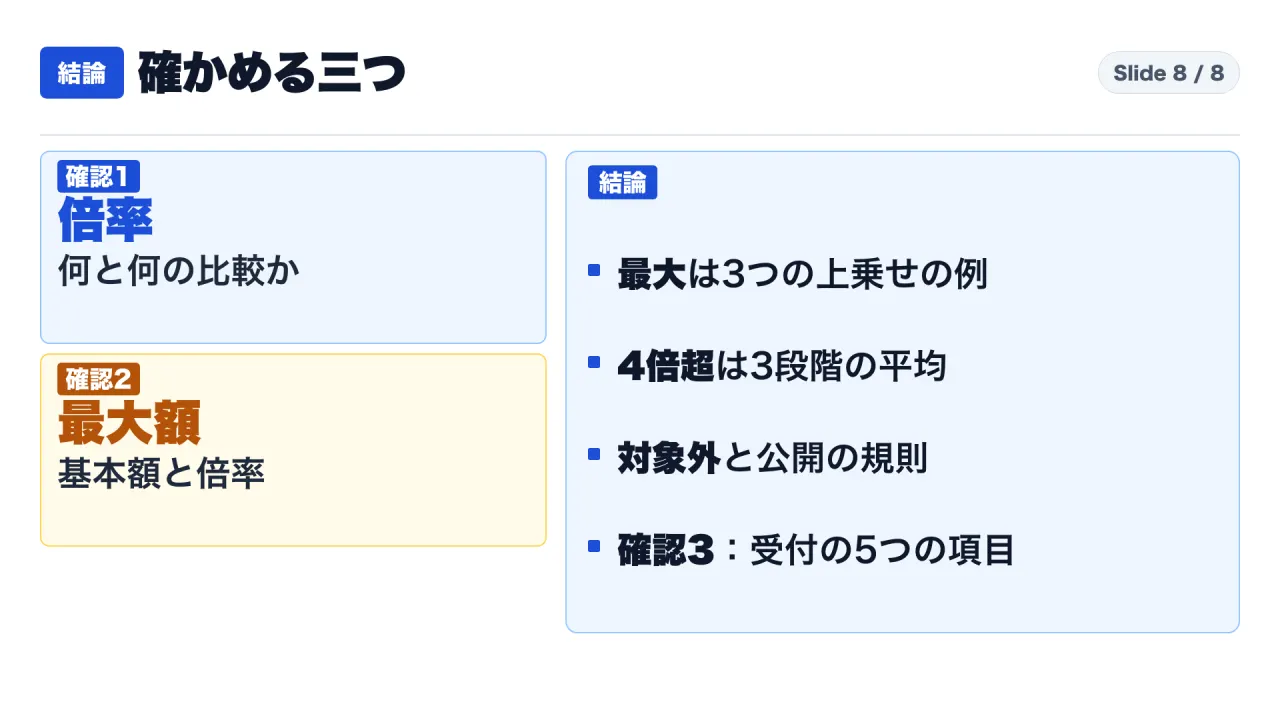
結論:最大額は、上限10万ドルに三つの上乗せを全部掛けた例。「4倍超」は三段階の平均
結論から書きます。OpenAIが2026年11月2日(米国時間)に発表したバグ報奨金の見直しで、話題になった「最大17万2,000ドル」(約2,708万円)は、上限が17万2,000ドルに上がったという意味ではありません。
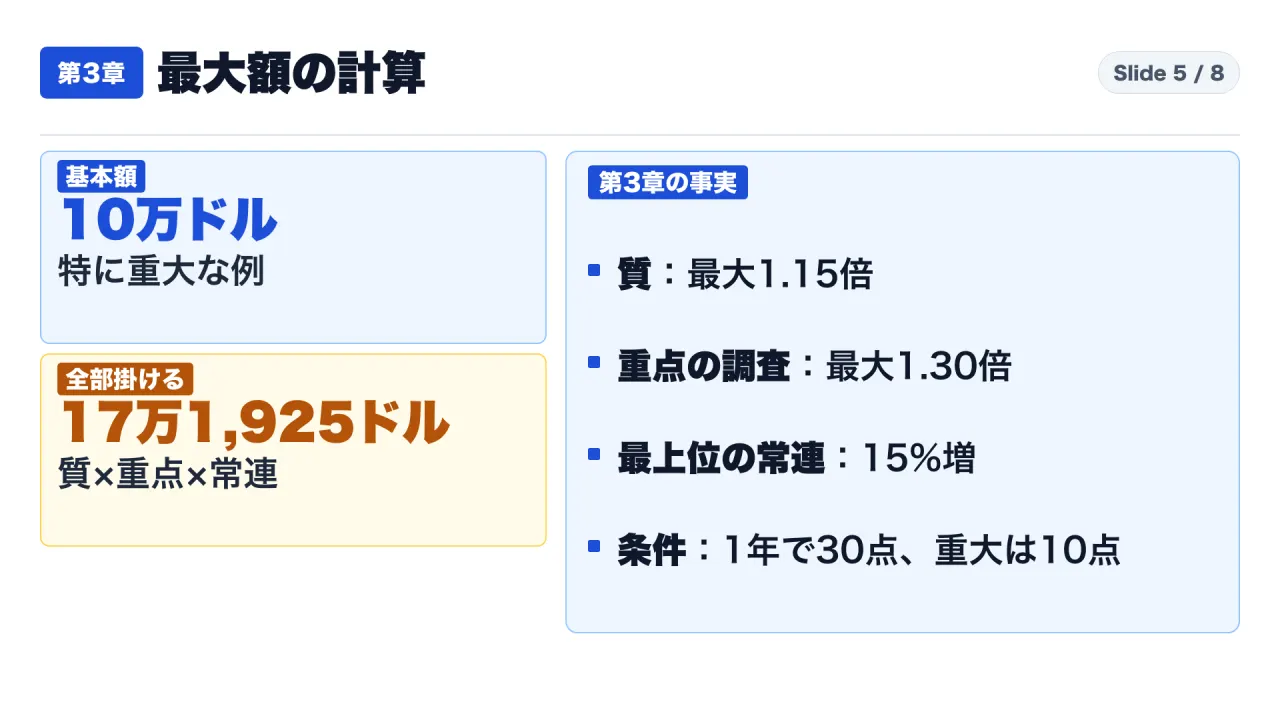
1つ目。最大額は、OpenAI が Bugcrowd(バグクラウド)に掲げる規約の計算例に出てくる額です。特に重大な弱点の基本額10万ドルに、報告の質(最大1.15倍)、指定された重点の調査(最大1.30倍)、最上位の常連の調査者へのボーナス(15%)を、全部掛けると17万1,925ドルになります。上限の基本額10万ドルは、変更前の版と同じです。
2つ目。「報奨金を4倍超に」は、規約の要約では「中・高・重大の三つの段階で、幅の真ん中の値が、平均で4倍を超えた」という意味です。重大だけの話ではありません。規約の表で私が計算すると、ChatGPT の区分では、重大が約4.7倍、高が約3.3倍、中が3倍でした。
3つ目。見出しに出ない変更があります。低い段階(P4)の弱点には、基本の報奨金がなくなりました。報告そのものは今も出せます。
この記事は、日本の会社で、脆弱性の受付窓口やバグ報奨金を担当しているセキュリティ担当者と、外部の調査者として報告を出す開発者に向けています。「報奨金4倍超・最大17万2,000ドル」という見出しを見て、自社の受付の決まりを見直すべきか、OpenAI へ報告を出すべきか迷っている方です。読み終えると、次の3つができるようになります。「何倍」「最大」という数字を、何と何の比較か、何を掛けた額かに分けて読む。報告を出す前に、対象外の欄と公開までの日数を確かめる。自社の受付の決まりに、窓口・対象と対象外・重大度ごとの扱い・公開までの日数・善意の調査者を守る約束の5つが書いてあるかを確かめる。
使ったのは、OpenAI が Bugcrowd に掲げる報奨金の規約の最新版(2026年11月4日 0:53 世界標準時の版)と変更前の版(2026年10月27日の版)、Bugcrowd 上の OpenAI セキュリティチームの告知、OpenAI のニュース配信(RSS)、OpenAI の公式の投稿、そして security.txt の決まりである RFC 9116 です。報奨金が手厚いかどうかの評価、他社との比較、売買の判断は扱いません。
読み方:事実、私の計算、私の解釈を分けます
この記事の金額と条件は、OpenAI が自分で書いた規約と告知の値です。「私の計算」「私の解釈」「私の提案」と書いた部分は、資料に書かれていない私の読みです。
円は、米連邦準備制度理事会の外国為替相場「H.10」(2026年11月2日公表)の、2026年10月30日の値、1ドル157.47円で計算しました。円の数字は目安です。
制作のきっかけは、利用者から共有された下調べの資料でした。X の人気投稿をまとめた、AI が生成した要約です。そこには「重大な発見の報奨金を4倍以上、最大17万2,000ドル」「最大17万2,000ドルは投稿の記載で、公式ページの本文では確認できなかった」「前回のスプリントで製品エンジニアの25%を投入」「6か月で10億ドルの補助付きアクセス」とありました。これを一つずつ一次資料と突き合わせた結果は、本文の該当箇所に書きます。
一つ、正直に書いておくことがあります。OpenAI の公式ブログの2つの記事(スプリントの記事と報奨金の記事)は、自動の取得を断られ(HTTP 403)、本文を読めていません。この記事で使った OpenAI 側の一次資料は、ニュース配信の要約文と日付、投稿の冒頭、そして Bugcrowd に掲げられた規約と告知です。Bugcrowd の規約は版ごとに履歴が残っていて、変更前と変更後の金額を、同じ形式で比べられました。
この記事では、次の3つの問いを順に確かめます。
- 問い1:何が発表され、何が読めなかったのか
- 問い2:「4倍超」は、何を比べた数字か
- 問い3:「最大17万2,000ドル」には、どんな条件が付くのか
最後に、額より先に読むべき規則と、明日できる確認を書きます。
用語:先に言葉をそろえます
脆弱性は、外から悪用できる、作りの弱点です。この記事では「弱点」とも書きます。
バグ報奨金は、弱点を見つけて知らせた人に、会社が払うお礼のお金です。英語では bug bounty と呼びます。
スプリントは、短い期間に人を集めて、一気に取り組む作業のことです。
重大度は、弱点の深刻さの段階です。Bugcrowd では、P1(重大)、P2(高)、P3(中)、P4(低)、P5(情報)の5段階で表します。規約は、最初の段階付けに Bugcrowd の分類(VRT)を使い、起こりやすさや影響によって、OpenAI の判断で上げ下げすることがある、と書いています。
幅の真ん中の値は、報奨金の「下限と上限の真ん中」です。英語の規約は midpoint と書いています。統計の中央値とは別のものです。
セーフハーバーは、決まりを守った善意の調査を、責任追及から守る約束のことです。
問い1:何が発表され、何が読めなかったのか
同じ時刻に、二つの発表
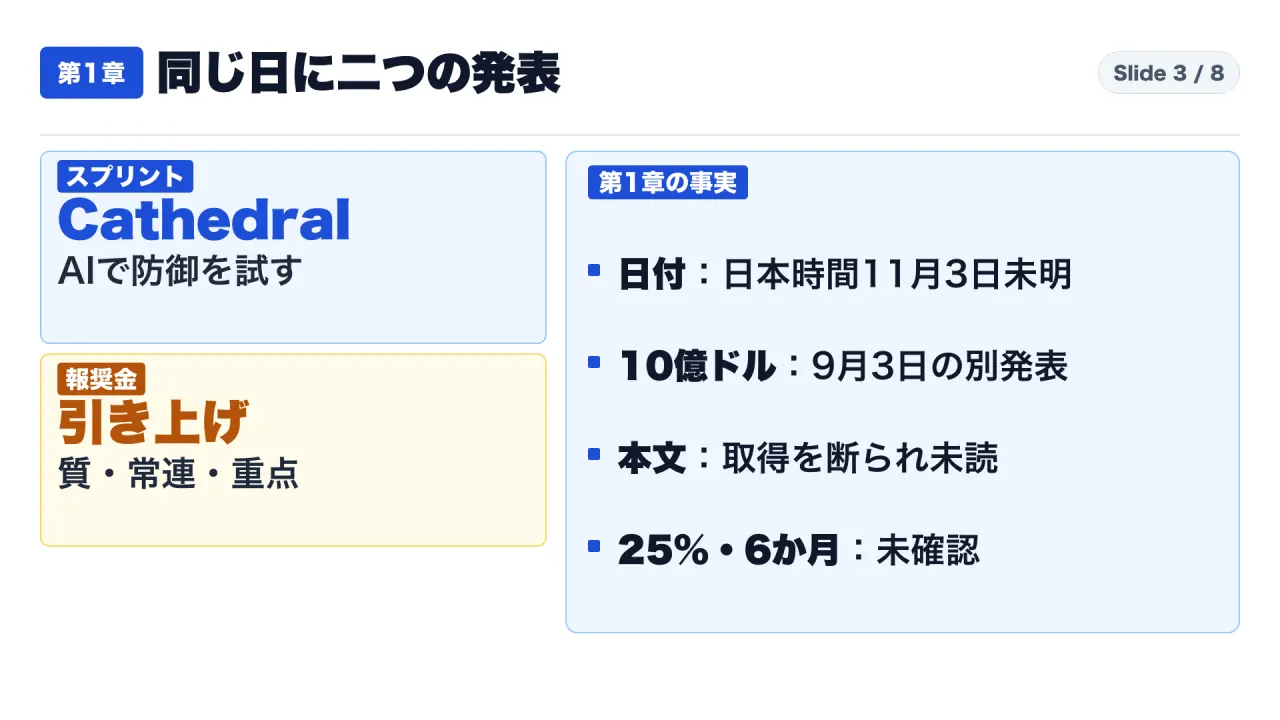
OpenAI のニュース配信には、同じ時刻の発表が二つ並んでいます。時刻は、世界標準時で2026年11月2日18時、日本時間では11月3日の午前3時です。
1つ目は「Preparing our next security sprint to harden OpenAI」(次のセキュリティ・スプリントの準備)です。配信の要約は、OpenAI が、次の社内のセキュリティ・スプリントを、Cathedral Systems(カテドラル・システムズ)と準備していて、AI を使って防御を試し、強くする、と書いています。
2つ目は「Rewarding defenders with bigger bug bounties」(守る人に、より大きな報奨金を)です。配信の要約は、セキュリティのバグ報奨金を引き上げ、報告の質、常連の調査者、重点の調査(キャンペーン)に、ボーナスを新しく設ける、と書いています。
投稿が書いた理由
OpenAI の公式の投稿は、冒頭でこう書いています。「AI が弱点を見つける力を高めるなかで、守る側は、攻める側より先に、AI を使う必要がある」。続けて、次の社内のスプリントを計画していて、Cathedral Systems と組み、その研究者が OpenAI のモデルを使い、OpenAI のチームと一緒に、防御に挑む、と書いています。投稿の本文は、私が取得できた範囲では、ここで途切れています。
読めなかったこと
スプリントの公式記事の本文は読めていません。そのため、次のことは、この記事では分かりません。
- スプリントの開始日、期間、対象のシステム
- Cathedral Systems の研究者がどこまで触れるのか、報酬をどう払うのか
- 前回のスプリントの規模と成果
下調べの資料には、前回のスプリントで製品エンジニアの25%を投入し、Codexで調査・再現・修正の準備をした、とありました。私が読めた一次資料では、この数字と使い方を確かめられていません。そのため、事実としては扱いません。
10億ドルは9月の約束
下調べの資料にあった「10億ドル分の補助付きアクセス」は、ニュース配信を見ると、2026年9月3日の別の発表「Daybreak for Frontline Defenders: $1B to protect essential services」にある約束です。要約は、10億ドルの約束で、守る側の組織に、最先端のサイバー向けの AI、研修、支援を広げる、と書いています。円にすると、約1,575億円です(私の計算)。
「6か月で」という期間と、「Daybreak の顧客経由で」という条件は、確かめられていません。スプリントの記事の本文に書かれている可能性はありますが、読めていないため、この記事では扱いません。今回の新しい約束かどうかも、配信からは読めません。
「最大17万2,000ドル」は投稿だけの数字ではなかった
下調べの資料は、最大17万2,000ドルは投稿の記載で、公式ページの本文では確認できなかった、と書いていました。実際には、この額は、OpenAI が Bugcrowd に掲げる規約の要約と、Bugcrowd 上の告知の両方に書かれています。規約には「Exceptional findings can now earn up to $172,000 with bonuses!」(特に優れた発見は、ボーナス込みで最大17万2,000ドルを得られる)とあり、計算の例も載っています。
ただし、OpenAI の公式ブログの本文に書かれているかどうかは、本文を読めていないため、判定できません。下調べの資料の作者が、報奨金の記事ではなく、スプリントの記事だけを見た可能性があります。これは私の推定です。
日付の順番
Bugcrowd の規約の履歴を見ると、金額を変えた最初の版は、世界標準時で2026年11月3日2時29分(日本時間 11時29分)に公開されています。告知は、同じ日の2時47分です。告知は、変更は「2026年11月2日から有効」と書いています。その後も規約の文面は何度か更新され、この記事で使った最新版は、世界標準時で11月4日0時53分の版です。
問い2:「4倍超」は、何を比べた数字か
規約の書き方
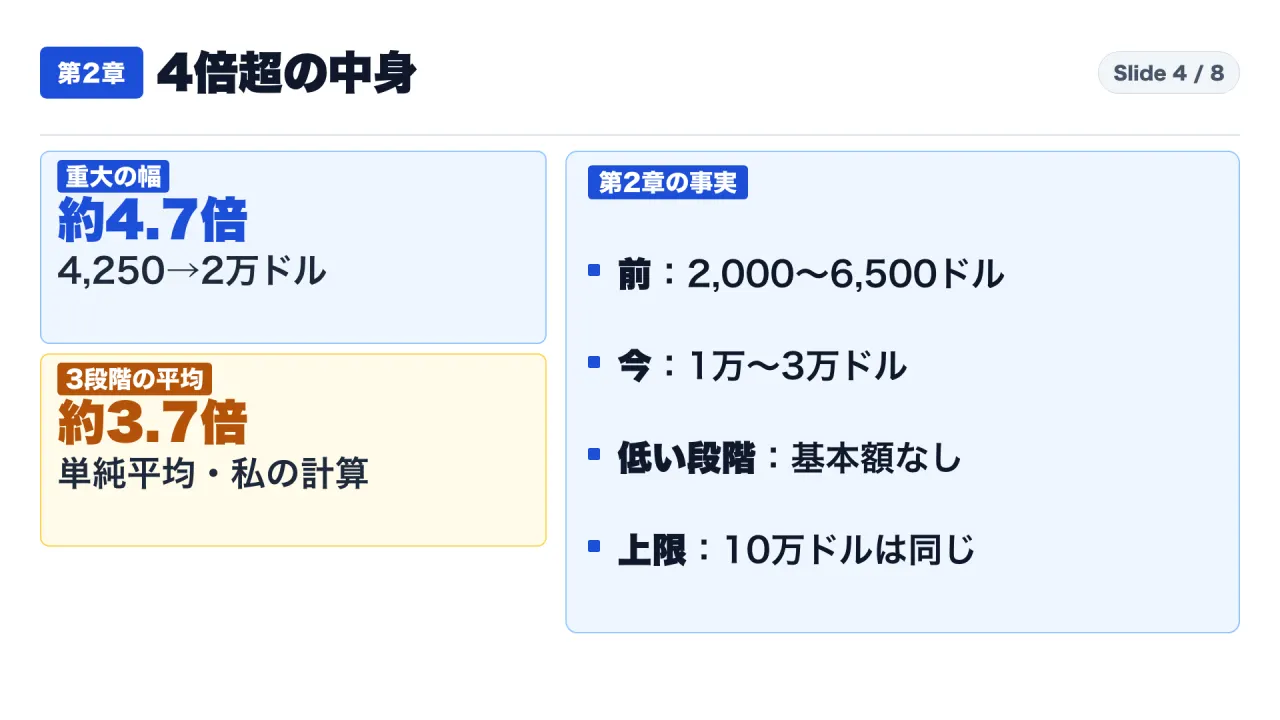
規約の冒頭の要約には、「Higher payouts: More than 4x higher reward midpoints on average for medium, high, and critical vulnerabilities.」とあります。日本語にすると、「中・高・重大の弱点で、報奨金の幅の真ん中の値が、平均で4倍を超えて高くなった」です。
ポイントは2つあります。比べているのは、上限ではなく、幅の真ん中の値です。そして、重大だけでなく、中・高・重大の三つの段階の平均です。
変更前と変更後の幅
Bugcrowd の規約の変更前の版(2026年10月27日)と、最新版(2026年11月4日)の、主な区分の基本額の幅を並べます。単位はドルです。
| 区分 | 段階 | 変更前(10月27日の版) | 最新版(11月4日の版) |
|---|---|---|---|
| ChatGPT(最新版は ChatGPT Services) | P1 重大 | 2,000〜6,500 | 10,000〜30,000 |
| 同上 | P2 高 | 1,000〜2,000 | 3,000〜7,000 |
| 同上 | P3 中 | 500〜1,000 | 1,500〜3,000 |
| 同上 | P4 低 | 200〜500 | 基本額なし |
| API Targets | P1 重大 | 2,000〜6,500 | 10,000〜30,000 |
| Codex(最新版は ChatGPT Desktop & Codex CLI) | P1 重大 | 500〜1,500 | 10,000〜30,000 |
| Other OpenAI Targets | P1 重大 | 1,250〜2,500 | 3,000〜7,000 |
| Third Party Corporate Targets | P1 重大 | 1,000〜2,500 | 2,000〜5,000 |
| OpenAI API Keys(公開された鍵の報告) | P1 | 250〜2,500 | 250〜2,500 |
ChatGPT と API の区分の上限(programMax)は、変更前も最新版も10万ドルです。
私の計算:段階ごとの倍率
ChatGPT の区分で、幅の真ん中の値を比べます。
- 重大:変更前は(2,000+6,500)÷2=4,250ドル。最新版は(10,000+30,000)÷2=20,000ドル。倍率は約4.7倍です。
- 高:変更前は1,500ドル、最新版は5,000ドル。約3.3倍です。
- 中:変更前は750ドル、最新版は2,250ドル。3倍です。
この3つを単純に平均すると、約3.7倍で、4倍に届きません。これは私の計算です。
規約は、平均の取り方を書いていません。区分ごとに重みを付けたのかもしれませんし、ほかの区分も含めたのかもしれません。たとえば、変更前の「Codex」区分(対象は Codex Desktop)は、重大が500〜1,500ドルで、最新版の「ChatGPT Desktop & Codex CLI」区分は10,000〜30,000ドルです。真ん中で比べると20倍になります。ただし、対象の製品が Codex Desktop から Codex CLI と ChatGPT Desktop に入れ替わっているため、同じものの比較とは言えません。こうした区分を混ぜると、平均は大きく変わります。だから、この記事では、OpenAI の「4倍超」と私の「約3.7倍」のどちらが正しい、とは言いません。言えるのは、「4倍超」は三段階の平均の話で、段階によって上がり方が違う、ということです。
下調べの資料にあった「重大な発見の報奨金を4倍以上」という言い方は、規約の言い方と範囲が違います。重大だけで見れば、ChatGPT の区分では約4.7倍で、4倍を超えています。
低い段階は、基本額がなくなった
最新版の規約は、「You may still report Low (P4) and Informational (P5) findings, but those priorities do not carry a base bounty.」と書いています。低い段階と情報の段階の発見は、報告はできるが、基本の報奨金は付かない、という意味です。変更前の版では、ChatGPT と API の区分の低い段階に、200〜500ドルの幅がありました。
ここは、見出しの「4倍超」だけを見ると、気づきにくい変更です。
区分の入れ替え
区分の名前と対象も変わっています。変更前の「OpenAI Research Org」(openai.org)の区分は最新版には見当たらず、最新版の「Other OpenAI Targets」に「OpenAi Research」という対象が入っています。「Developer Platform Playground」は、変更前は「Other OpenAI Targets」、最新版は「API Targets」にあります。自社の製品がどの区分に入るかで、基本額の幅が変わります。報告を出す側は、最新の版で、対象の区分を確かめる必要があります。
問い3:「最大17万2,000ドル」には、どんな条件が付くのか
計算の式
規約は、最終の報奨金を次の式で計算する、と書いています。
最終の報奨金 = 基本額 × 報告の質の倍率 × 重点の調査の倍率 × 常連の倍率
上乗せは、三種類です。
| 種類 | 倍率 | 規約の説明 |
|---|---|---|
| 質の低い報告 | 最大0.85倍 | 分かりにくく、直すのに多くのやりとりが要る |
| 標準の報告 | 1.00倍 | 再現と評価に足りる情報がある |
| 質の高い報告 | 最大1.15倍 | 明確な再現の手順、正確な前提、役に立つ証拠、正確な影響の見積もり |
| 重点の調査 | 最大1.30倍 | 期間を区切って、難しい対象や大事な対象を調べる |
質の倍率と重点の調査の倍率は、それぞれ1つずつ、組み合わせて使えます。常連のボーナスは、その2つを掛けた額に、割合で上乗せします。たとえば15%なら1.15倍です。
なお、質の低い報告は、0.85倍まで下がることがあります。上乗せだけでなく、下がる方向もある、ということです。
二つの計算例
規約には、計算の例が二つ載っています。
例1は、ChatGPT で、ワンクリックでアカウントが乗っ取られる重大な弱点です。基本額は2万ドル(約315万円)。質の高い報告で1.15倍、重点の調査で1.30倍、最上位の常連で1.15倍を掛けると、3万4,385ドル(約541万円)です。規約は、以前の例として6,000ドル(約94万円)を挙げています。
例2は、ChatGPT で、全利用者のチャットのやりとりが漏れるような、特に重大な弱点です。基本額は10万ドル(約1,575万円)。同じ3つの倍率を掛けると、17万1,925ドルです。告知の「最大17万2,000ドル」は、この額のことだと、私は読みます。
規約は、例はすべて説明のためのもので、最終の評価と金額は OpenAI の裁量で決まる、と書いています。
最上位の常連になる条件
常連のボーナスは、5つの段階に分かれています。
| 段階 | 上乗せ | 条件(過去12か月の点数) |
|---|---|---|
| Standard | 0% | 新しい調査者、または記録が足りない |
| Bronze | 5% | 3点以上 |
| Silver | 7.5% | 10点以上 |
| Gold | 10% | 20点以上 |
| 31337(最上位) | 15% | 30点以上 |
点数は、有効な報告の段階で決まります。
| 報告の段階 | 点数 |
|---|---|
| P1(重大) | 10点 |
| P2(高) | 4点 |
| P3(中) | 1点 |
| P4・P5 | 0点 |
| 重複・無効 | 0点 |
| 誤った報告 | マイナス1点 |
最上位の30点は、重大な弱点の報告で言えば、1年で3件分です(私の計算)。常連の仕組みに入れるのは、有効な報告を、通算で2件出した後です。
まとめると、最大17万2,000ドルに届くのは、次の条件が全部そろった時です。
- 特に重大な弱点で、基本額が上限の10万ドルと評価される
- 質の高い報告として、1.15倍が付く
- 重点の調査の対象で見つかり、1.30倍が付く
- 過去12か月で30点以上の、最上位の常連である
たとえるなら、お店のポイントの「最大20倍」が、最上位の会員で、指定の日に、指定の商品を買った時だけ、という話に近いです。これは私のたとえです。
額より先に読む規則:対象外と、公開までの扱い
報告を出す側にとっては、額より先に読むべき規則があります。
モデルの振る舞いだけの発見は対象外
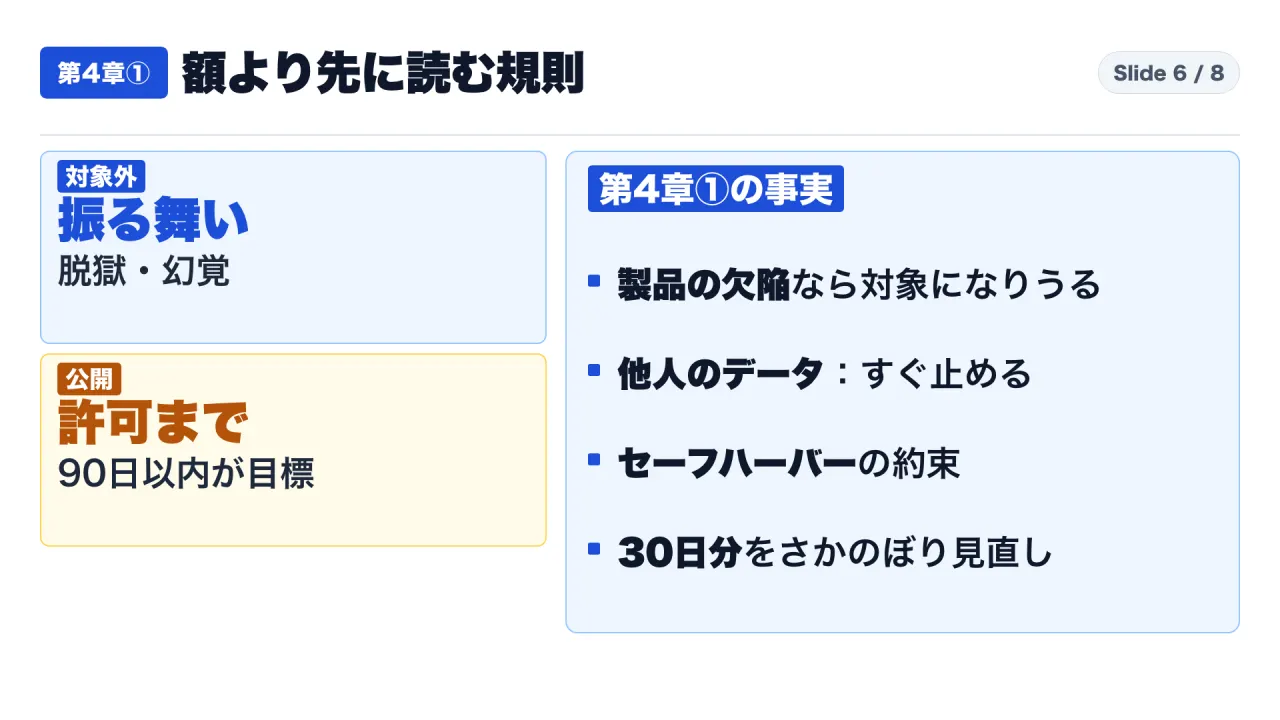
規約の冒頭は、大文字で「モデルの安全の問題は対象外」と書き、続けて、脱獄、幻覚(もっともらしい作り話)、指示による安全の回避といった、モデルの振る舞いだけの発見は、このセキュリティの報奨金の対象外だ、と書いています。脱獄は、指示の工夫で、AI の安全の決まりを外させることです。
対象外の例として、規約は、AI に悪いことを言わせる、悪いことのやり方を言わせる、悪意のあるコードを書かせる、秘密の答えを知っているふりをさせる、といったものを挙げています。
AI を使った攻撃でも、製品の欠陥なら対象になりうる
一方で、AI を使った攻撃でも、対象の製品や、OpenAI が管理する連携の側にある別の欠陥を突くなら、対象になりうる、とあります。
たとえば、プロンプトインジェクションです。外から仕込んだ文章で、AI に想定外の動きをさせる攻撃です。この場合、規約は、製品が本来止めるべきだった仕組みを示すように求めています。例として、本来なら止めるべき相手に、個人のデータが送られてしまったことを、テスト用のデータで示す、と書いています。
製品の側の欠陥がなく、AI がもともと持っている権限で悪いことをした場合は、別の「安全のバグ報奨金」(Safety Bug Bounty)の対象かどうかを確かめるように、と案内しています。モデルの答えへの一般的な意見は、ChatGPT の低評価のボタンなどから送る、とあります。
公開は、許可を待つ
公開の時期にも決まりがあります。OpenAI のセキュリティチームが許可するまで、弱点の詳細は伏せます。許可は、報告を受けてから90日以内を目指す、とあります。
報告は、無条件でなければなりません。脅しや、ゆすりのようなやり方で返事を迫ると、セーフハーバーの対象から外れる、と書いています。
他人のデータには触れない
他人のデータが見えたら、すぐに試験を止めます。どこで、どう見つけたかを報告し、中身は報告に入れません。影響を示すために、追加のデータを取りに行ってはいけません。手元に写しがあれば消し、自分が管理するアカウントとデータで示します。
試験は、対象のシステムの範囲内で行い、対象外のシステムには触れない、とも書いています。OpenAI が許可した場合を除き、触れるのは自分のアカウントだけです。公開された他人の API キーは、この報奨金ではなく、専用の申告の窓口から出す決まりです。
セーフハーバーと、OpenAI の約束
規約は、この規約に沿った調査をセーフハーバーで守ること、報告の理解と確認に協力し、最初の返事を早く出すこと、確認された弱点を期限内に直すこと、最初に報告した人の貢献を記すことを、OpenAI の約束として挙げています。規約は disclose.io という、脆弱性の受付の決まりの型を元にしている、とも書いています。
さかのぼりの扱い
告知は、11月2日より前の30日間に報奨金を受け取った報告は、新しい基本額と常連の基準で見直し、多く受け取れる場合は差額を払う、と書いています。まだ報奨金が決まっていない報告にも、新しい幅が使われます。
私なりの解釈:最大額は上限の引き上げではなく、上乗せの設計
ここからは、事実ではなく私なりの解釈で、断定ではありません。
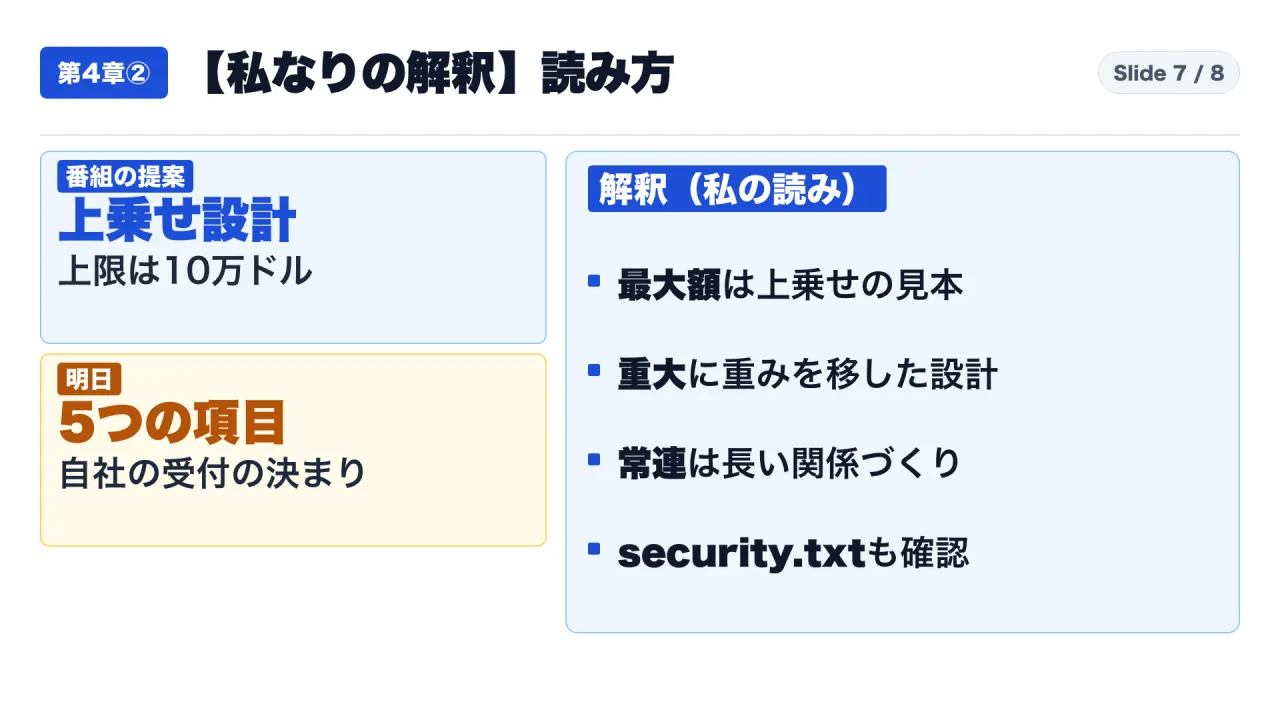
第一に、最大17万2,000ドルは、上限を上げた数字ではありません。上限の基本額10万ドルは変わっておらず、そこに上乗せを掛けた、設計の見本です。見出しの数字を「普通に出る額」と受け取ると、実際の額との差に驚くことになります。
第二に、増え方は段階で違います。重大の幅を大きく上げ、低い段階の基本額をなくした形は、深刻な弱点の報告に重みを移した設計だと、私は読みます。報告を受ける側から見れば、件数の多い低い段階の扱いを軽くし、深刻な報告に注意を向けやすくする形です。ただし、OpenAI がそう説明しているわけではありません。
第三に、常連と重点の調査の仕組みは、同じ人に、続けて、決まった対象を調べてもらうための仕組みです。規約自身も、調査者との長く強い関係を作ることが目的だ、と書いています。誤った報告で点が引かれる仕組みは、数を出すより、確かな報告を出すことを求める作りです。
第四に、社内のスプリント、外部の会社(Cathedral Systems)、一般の調査者(報奨金)という三つの層で、守りを固めようとしている、と読めます。ただし、スプリントの中身は、本文を読めていません。
言えないことも、はっきりさせておきます。
- スプリントの開始日、期間、対象
- 前回のスプリントの規模(25%という数字)と成果
- 報奨金が十分かどうか、他社との比較(評価しません)
- 売買や投資の話(扱いません)
明日できること:自社の受付の決まりを5つ確かめる(私の提案)
受付の決まりの5項目
自社の脆弱性の受付の決まり(公開している方針や、問い合わせの窓口のページ)に、次の5つが書いてあるかを確かめてください。OpenAI の規約の項目を手本にした確認です。報奨金を出すかどうかは、各社の判断で、この記事は報奨金を出すことを勧めるものではありません。
- 受付の窓口:どこに、どの形式で知らせればよいか
- 対象の範囲と対象外:どの製品・ドメインが対象で、何が対象外か(AI の振る舞いだけの発見をどう扱うかも含む)
- 重大度ごとの扱い:深刻さの段階の決め方と、段階ごとの対応
- 公開までの日数:調査者が詳細を公開してよい時期の目安
- 善意の調査者を守る約束:決まりを守った調査をどう扱うか
書いていない項目があれば、それを表の左に書き、右に「誰が、いつまでに決めるか」を書くところから始められます。
security.txt を見る
もう一つ、自社のウェブサイトに security.txt(セキュリティ・テキスト)というファイルがあるかを見てください。RFC 9116 という決まりで、弱点の報告先を、機械でも読める決まった形で示すためのファイルです。
- 連絡先(Contact)の欄は、必ず書く決まりです。
- 有効期限(Expires)の欄も、必ず書く決まりです。期限を過ぎた内容は古いとみなされ、使わないものとされます。期限は、1年より先にしないことが勧められています。
連絡先を書いていても、期限が切れていれば、決まりの上では使われない情報になります。年に一度、期限を更新する担当と日付を決めておくのが、私の提案です。
報告を出す側の確認
OpenAI に報告を出す側は、最新の版で次の3つを先に確かめてください。
- 自分の発見が、モデルの振る舞いだけでなく、製品の側の欠陥を示しているか
- 対象の区分はどれか(区分によって基本額の幅が違う)
- 公開は許可を待つ(90日以内が目標)ことと、他人のデータに触れたら止めること
よくある疑問
17万2,000ドルは、誰でももらえるのですか
規約の例では、特に重大な弱点で基本額10万ドル、質の高い報告、重点の調査、最上位の常連の4つがそろった場合の額です。最終の評価と金額は OpenAI の裁量で決まります。
「4倍超」は誤りですか
誤りとは言えません。OpenAI の「中・高・重大の幅の真ん中の値の平均で4倍超」の、平均の取り方が書かれていないためです。私が ChatGPT の区分で単純に平均すると約3.7倍で、区分の選び方で数字は変わります。
前回のスプリントで、エンジニアの25%が参加したのは本当ですか
この記事では確かめられていません。OpenAI の公式記事の本文を読めていないためです。
10億ドルは、今回の新しい約束ですか
ニュース配信を見る限り、10億ドルは2026年9月3日の発表「Daybreak for Frontline Defenders」にある約束です。今回の発表との関係は、本文を読めていないため分かりません。
最後の確認リスト
- 「4倍超」は、三段階の、幅の真ん中の値の平均か
- 「最大」は、基本額に何を掛けた額か
- 低い段階の基本額がなくなったことを、知っているか
- 報告の前に、対象外の欄と公開までの日数を読んだか
- 自社の受付の決まりに、5つの項目が書いてあるか
- 自社の security.txt に、連絡先と有効期限があるか
YouTube本編:https://www.youtube.com/watch?v=88CiiykR7Xw
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- S1:OpenAIのバグ報奨金の規約(Bugcrowd、2026年11月4日の版):https://bugcrowd.com/engagements/openai/changelog/2ccc3cfa-6f57-4f4d-bb9b-a383df1db634
- S2:OpenAIのバグ報奨金の規約(Bugcrowd、変更前の2026年10月27日の版):https://bugcrowd.com/engagements/openai/changelog/d767aaea-209a-4c84-b82f-5a5bac236f42
- S3:OpenAIセキュリティチームの告知(Bugcrowd、2026年11月3日):https://bugcrowd.com/engagements/openai/announcements
- S4:OpenAIのニュース配信(RSS):https://openai.com/news/rss.xml
- S5:OpenAIの投稿(X、2026年11月3日):https://x.com/OpenAI/status/2117444048227123277
- S6:RFC 9116(security.txt の決まり):https://www.rfc-editor.org/rfc/rfc9116.txt
- S7:米連邦準備制度理事会の外国為替相場「H.10」(2026年11月2日公表):https://www.federalreserve.gov/releases/h10/current/
- 参考(本文未読、HTTP 403):OpenAI「Preparing our next security sprint to harden OpenAI」https://openai.com/index/preparing-our-next-security-sprint-to-harden-openai/ /「Rewarding defenders with bigger bug bounties」https://openai.com/index/rewarding-defenders-with-bigger-bug-bounties/
原文は英語で、日本語は意訳です。売買の判断や投資の助言は含みません。