VercelのAI点検は、動いているアプリも見るのか?
YouTubeポッドキャスト本編(動画・音声)はこちら:VercelのAI点検は、動いているアプリも見るのか?
https://www.youtube.com/watch?v=ED04wJDbZGQ
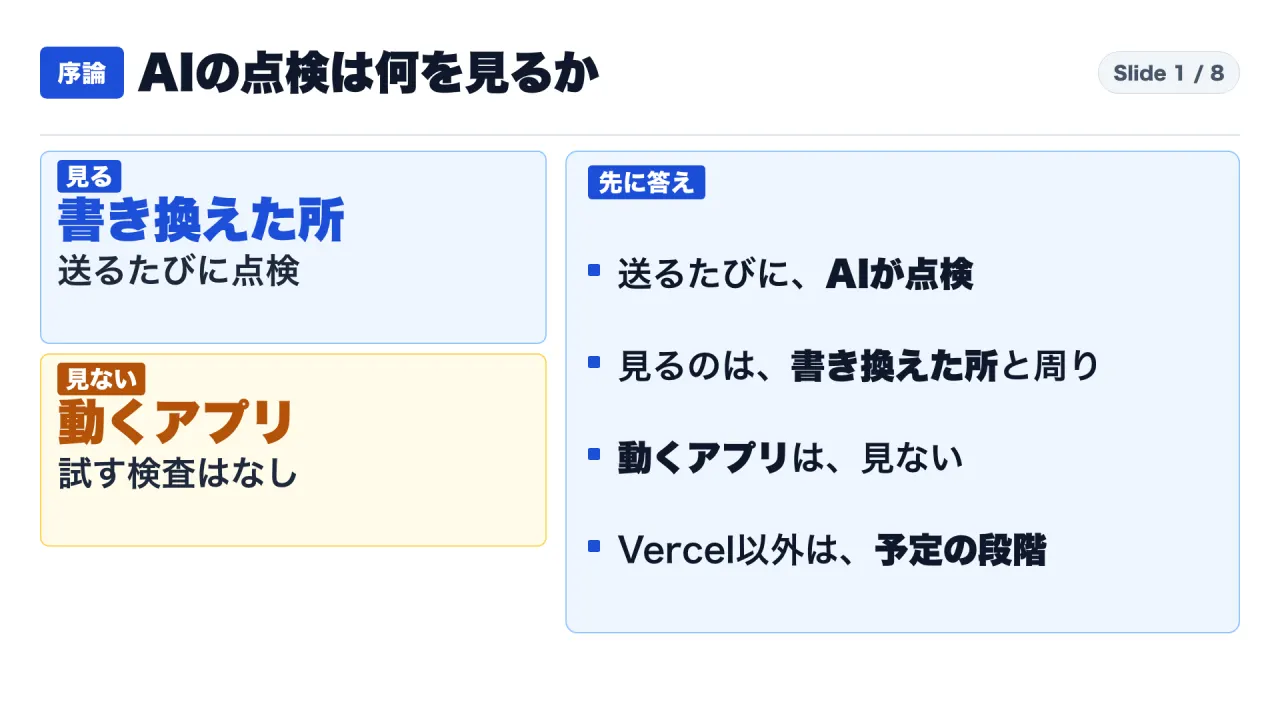
結論:AIが見るのは、プッシュされたコードの書き換え部分。動いているアプリは、公式の説明では対象外
先に答えを書きます。Vercelに加わった新機能「Security Review」(公開ベータ)は、アプリの設計書にあたる「コード」を保管場所へ送るたびに、AIが守りの穴を探してくれる機能です。見るのは、書き換えた部分と、その周りのコードです。いま動いているアプリそのものは調べません。公式の技術文書は、動いているアプリは調べない、実際に動かして調べる検査も、外から入り込めるか試す侵入テストもしない、問題がないという保証もしない、と書いています。
たとえ話です。家の鍵のかけ忘れを、設計図の書き換えのたびに確認してくれる係がいる。ただし、夜に家のまわりを見回る人ではない。そういう機能です。
先に、三つの要点を挙げます。
- 点検が動くきっかけは、コードを保管場所へ送ること(プッシュ)です。確認を頼む手続き(プルリクエスト)を通さずに、本番へ直接送ったコードも、点検の対象に入ります。
- 見るのは、書き換えた部分です。権限の確認の抜けや、丸見えになった秘密のような問題を探します。外から実際に試す検査ではありません。
- 対象の保管場所は、いまのところ、Vercelのアプリにつながったものと読めます。Vercelで公開しないコードへの対応は、公式ブログでは「次の予定」です。
この記事は、アプリやホームページを作っている会社の人に向けています。特に、「AIが自動で点検してくれる」と聞いて、それだけで安心してよいのか迷っている人や、点検の決まりを作る担当者が対象です。読み終えると、次の四つができるようになります。
- 何を見て、何を見ないのかを、公式の書き方のまま説明できる。
- 自社のコードが対象かどうかを、三つの条件で確かめられる。
- 使う前に、報告を読める人の範囲と、費用の決まり方を確かめられる。
- 結果の読み方、特に「閉じた」という表示と、危なさの度合いの扱いで、思い込みを避けられる。
この話を教えてくれた資料には、Vercelの最高経営責任者(社長にあたる人)ギレルモ・ラウチ氏の投稿が含まれていました。投稿は、Vercelに置いていないコードでも動く、という内容だと伝えられています。私の環境では、この投稿そのものを開けず(HTTP 402)、文言は確認できていません。この記事は、投稿を根拠に使っていません。同じ資料にあったOpenAIのセキュリティ強化の発表との比較も、発表ページを取得できず(HTTP 403)、扱いません。
この記事の読み方:「事実」「私の読み」「書かれていないこと」を分けます
「事実」と書いた部分は、Vercelの公式ブログ、変更履歴、技術文書(2026年11月4日に取得)に書かれていることです。原文は英語で、日本語は私の意訳です。「私の読み」「私の解釈」と書いた部分は、断定ではありません。「書かれていない」と書いた部分は、取得した本文を語で検索した範囲の話で、Vercelが何も決めていない、という意味ではありません。製品の推奨や、使うことを勧める・止める判断は含みません。守る側の視点だけで書きます。
先に言葉を整理します
読み進めるうえで、次の言葉を使います。どれも、初めて聞く人向けに、日常の言い方で書きました。
- コード:アプリやホームページの設計書にあたる、文字の指示です。
- 保管場所(リポジトリ):コードを置いておく場所です。ここでは、ネット上の保管サービスであるGitHubを指します。
- プッシュ:手元で書き換えたコードを、保管場所へ送る操作です。
- プルリクエスト:その変更を取り込んでよいか、他の人に確認を頼む手続きです。プッシュとは別の操作で、この手続きを通さずに、本番へ直接プッシュすることもできます。
- 本番:お客さんが実際に使っている側のことです。
- 強制プッシュ:保管場所にある記録を、手元の記録で上書きするプッシュです。記録が書き換わるため、ふつうのプッシュより影響が大きい操作です。
- 権限の確認(認可):この人に、この操作をしてよいか、を確かめることです。ログインしているかどうかを確かめる「認証」とは別のものです。
- 秘密(秘密情報):パスワードのような、人に見せてはいけない情報です。
- 侵入テスト:本物の攻撃者のように、外から入り込めるかを、実際に試す検査です。
- 公開ベータ:正式版の前に、試験的に公開している段階です。内容が変わる可能性があります。
- トークン:AIが文字を数える単位です。料金の計算に使われます。
- 注意書き(ポリシー):AIに渡す、アプリの前提や注意点を、ふつうの文章で書いたものです。Vercelの資料では「ポリシー」と書かれています。
第1章:いつ、だれが使えて、いくらかかるのか
事実:発表の日付と対象
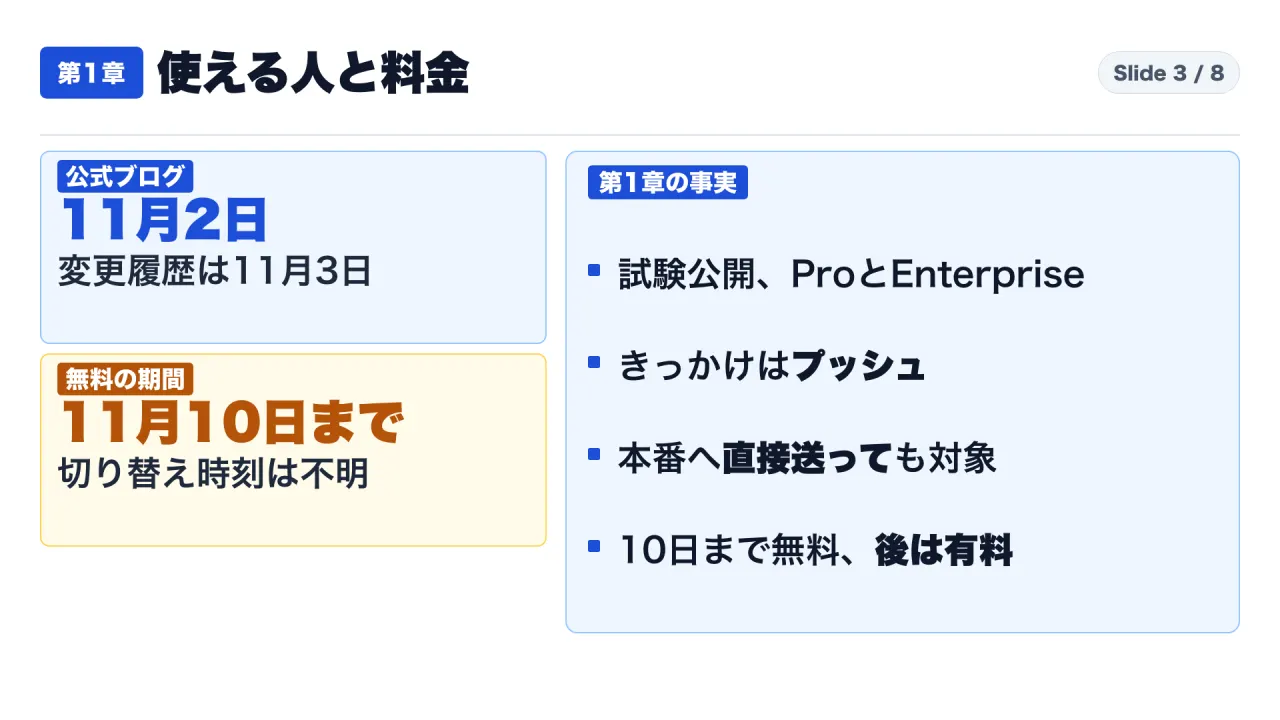
- 公式ブログの表示日は2026年11月2日、変更履歴は11月3日です。どちらも公開ベータと書いています。
- 対象のプランは、ProとEnterpriseです。
- Security Reviewは、VercelのAI機能(エージェント)の新しい機能です。エージェントにはすでに、コードを見直す機能と、障害の原因を調べる機能があり、その仲間として加わりました。
事実:使い始める手順と、できる人
技術文書は、設定の手順を次のように書いています。
- エージェントの設定画面を開きます。
- 「Security Reviews」の欄で、自動のレビューをオンにします。
- レビューするプロジェクト(Vercelに登録したアプリやサイトの一つ一つ)を選びます。初期値は全部で、選ぶ場合は100件までです。
- 保存します。
役割ごとの権限の表では、レビューをオンにして、対象のプロジェクトを選べるのは、Ownerだけです。
オンにすると、プルリクエストから出た変更かどうかにかかわらず、選んだプロジェクトの新しいコードの変更が、自動でレビューされます。
事実:なぜ、本番への直接プッシュも対象になるのか
点検は、GitHubへのプッシュをきっかけに始まります。ブログは「直接プッシュも含む」、変更履歴は「プルリクエストではなくプッシュから始まるため、本番への直接プッシュも強制プッシュもレビューされる」と書いています。
ここは、私の説明です。もし点検が、プルリクエストをきっかけにしていたら、プルリクエストを通さずに送られたコードは、点検の対象から外れます。プッシュをきっかけにすると、その抜け道がなくなります。これは一般的な考え方で、Vercelの資料がこの比較を書いているわけではありません。
事実:何を比べて、どこまで見るのか
毎回の点検は、基準と比べて、変わった部分を対象にします。デプロイ(アプリを公開する操作)の点検では、基準は、そのブランチ(変更の流れ)の前のデプロイです。前のデプロイがない場合は、GitHubの仕組みを使って基準を探します。それでも基準がない場合、たとえばプロジェクトの最初の点検では、コード全体を読みます。
事実:料金
- 料金は、VercelのAI機能(エージェント)と同じ扱いです。AIを動かす実費は、提供元の料金そのままで、上乗せはありません。そこに、Vercelの料金として、100万トークンあたり0.25ドルが加わります。
- 点検は、2026年11月10日まで無料です。AIによる修正は、無料ではなく、エージェントの料金で請求されます。
- 11月10日より後の、1回あたりの金額は、私が読んだ範囲では書かれていません。変更履歴は、点検がプッシュの1回ごとに動くため、費用はプッシュの回数と、変わったコードの量に応じて増える、と書いています。
費用の目安を出すには、自社の1か月のプッシュ回数と、1回あたりの書き換えの量が要ります。この二つは、公式の資料にはなく、自社のGitHubの記録から数える必要があります。数字を仮置きして計算すると、根拠のない金額になるので、この記事では金額を示しません。
確認すること:自社のコードが、GitHubに置かれ、Vercelのプロジェクトにつながっているか。これが、使えるかどうかを分けます。
第2章:どうやって穴を探し、どう知らせるのか
事実:探し方の四つの動き
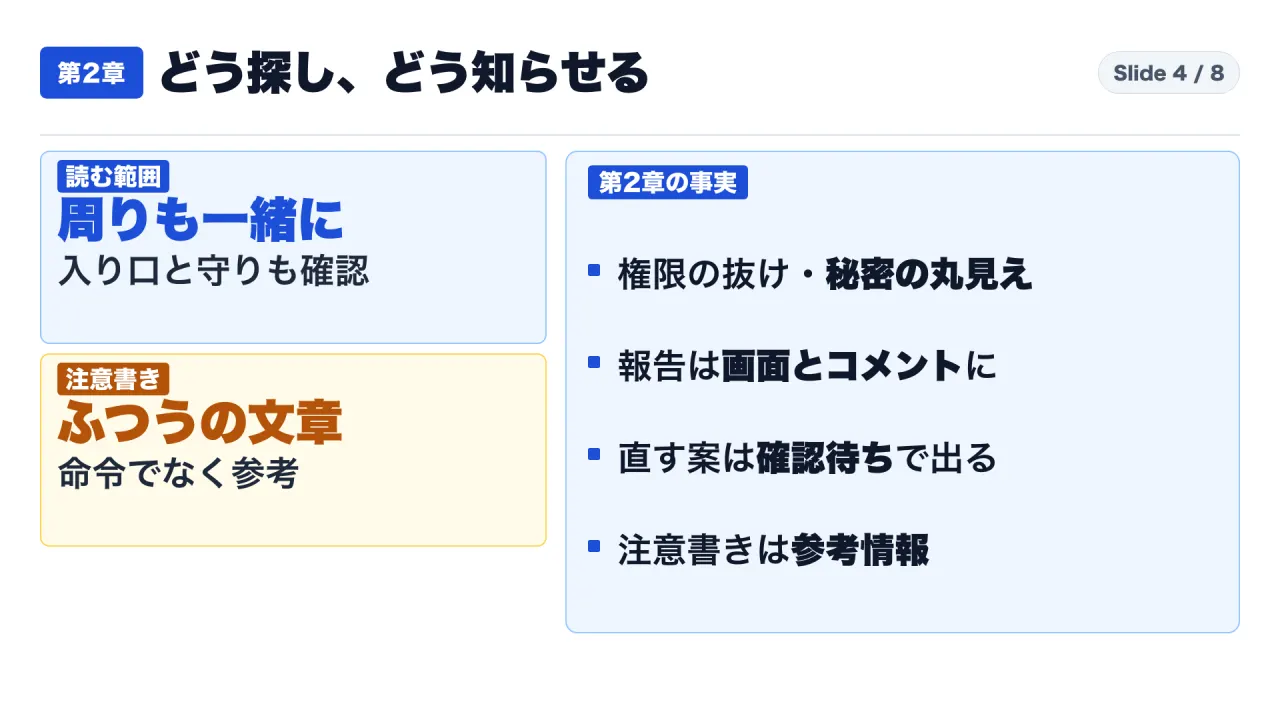
公式ブログは、探し方を次のように説明しています。書き換えた部分を、周りのコードと一緒に読む。その部分に、どうやってたどり着けるかを追う。すでにある守りを確かめる。報告する前に、見つけた問題をもう一度確かめる。ブログは、この方法で、権限の確認の抜けのような、プログラムの組み立てのミスを捕まえる、決まった型に当てはめるだけの検査ツールは見逃す、と説明しています。これはVercel自身の説明です。
探す問題の例は、ブログでは、権限の確認の抜けと、丸見えになった秘密です。技術文書は、コードの注入、権限の回避、認証情報の露出も挙げています。
見つける割合や、間違って報告する割合の数字は、私が読んだ範囲にはありませんでした。使うAIの名前も、書かれていませんでした。
事実:ブログの例(架空の請求書の機能)
ブログの例は、架空の請求書ダウンロードの機能です。請求書を探す処理が、その請求書がどの組織のものかを確かめていないと、ログインした人なら誰でも、番号を変えるだけで、他の組織の請求書を取れてしまいます。ブログは、点検が数秒でこれを指摘する、と書いています。実際の事故ではなく、説明のための例です。
たとえ話です。ホテルのフロントで、部屋番号を言うだけで、他のお客さんの領収書が出てくる状態です。ログインはしているので、「認証」は通っています。足りないのは、この人にこの請求書を渡してよいか、という「権限の確認」です。
事実:報告に入るもの、見られる場所
- 各報告には、プロジェクト、環境、ブランチ、コミット(コードの一つ一つの記録)が記録されます。要約、直し方の案、AIが付けた危なさの度合い(深刻度)も付きます。
- 見つかった問題は、Vercelの画面の一覧(Vulnerabilitiesの画面)、プルリクエストのコメント、コマンドライン(文字で命令する道具)で見られます。
- ただし、プルリクエストにコメントが付くのは、非公開か社内の保管場所で、そのコミットのブランチに、確認待ちのプルリクエストがある場合です。誰でも見られる公開の保管場所では、点検をしたという表示だけが付き、詳しい中身は画面にだけ残ります。直していない弱点を公開の場に出さないため、と技術文書は書いています。
- 公式ブログは「プルリクエストにコメントが出る」とだけ書いています。この記事では、より条件の細かい技術文書の書き方に従います。
- 同じ問題は、すでに報告されたものと照合され、二重には報告されません。問題は、最初に現れたデプロイに結び付けて追跡されます。プルリクエストの危うい変更が本番に取り込まれたら、本番でも同じ問題として示されます。
事実:注意書きと、直してもらう頼み方
注意書きは、ふつうの文章で書けます。アプリの前提、注意して見る場所、無視してよい問題を書けます。上限は32,000字です。技術文書の例は、「社内の管理ツールで、すべての経路は社員の認証が必要」「請求の経路の権限の確認に注意する」「この経路の回数制限の欠如は報告しない」のような書き方です。
ただし、注意書きは命令ではなく、参考の情報として扱われます。問題を見つける、という点検の中心の動きが、矛盾する注意書きより優先されます。注意書きは、チーム全体にも、プロジェクトごとにも書け、両方が適用されます。書き換えられるのは、OwnerとMemberです。
直してもらう頼みは、画面の「Fix with Vercel Agent」から出せます。AIは、問題がまだあることを確かめ、できるだけ小さな修正を入れ、コードの自動点検とテストを動かします。そして、修正案をプルリクエストの形で出します。勝手には取り込まれません。この修正には、チャット機能をオンにしておく必要があります。自分のコーディング用のAIに任せたい場合は、コマンドラインで報告を取り出せます。
確認すること:自社で、権限の確認が必要な処理を、注意書きに書けるか。権限の確認は、最初に書く候補だと、私は考えます。
第3章:見ないものと、できないこと
事実:公式が書いている限界
技術文書の「限界」の節は短く、はっきりしています。Security Reviewは、コードを調べるもので、動いているアプリは調べない。セキュリティ監査(安全性の総点検)ではない。実際に動かして調べる検査も、侵入テストもしない。問題を見つける助けにはなるが、アプリに問題がないことは保証しない。
たとえ話です。設計図の書き換えた所を確認する係です。夜に、窓が開いていないかを見回る人ではありません。
事実と私の読み:書き換えた部分だけを見る、という意味
毎回の点検は、基準と比べて、変わった部分を対象にします。最初の点検のあとに触られなかった古いコードが、改めて調べ直されるかどうかは、書かれていません。ここは私の読みで、確認はしていません。触られなかった古いコードは、この点検で改めて調べ直されない、と読めます。古いコードに隠れた問題は、主な対象ではない可能性があります。
事実:結果の読み方の注意
- 危なさの度合いは、AIの見積もりです。 深刻度は、Critical、High、Medium、Lowのいずれかですが、決まった採点表に基づくものではありません。技術文書は、自分のアプリに照らして確認するように、と書いています。
- 「閉じた」は、直ったという確認ではありません。 画面の状態は、「開いている」「却下」「閉じた」の三つです。「閉じた」は、あとの点検で、その問題が見つからなくなった、という意味で、Vercelが自動で付けます。直ったことの確認ではない、と書かれています。「却下」は、利用者が、修正は要らないと判断した状態です。
- 注意書きを変えると、見つかる問題が減ることがあります。 技術文書は、その責任は利用者にある、と書いています。見逃しがありうることも、はっきり書いています。
事実:読める人の範囲
- 報告には、コードの断片が出ます。その断片に機密や個人の情報が含まれていれば、それも表示されます。
- 画面で全プロジェクトの報告を見られるのは、Owner、Member、Developer、Securityの役割です。Contributorは、割り当てられたプロジェクトだけ、BillingとViewerは、見られません。
- プルリクエストのコメントは、非公開か社内の保管場所に入れる人なら、だれでも読めます。画面より、広い範囲になることがある、と書かれています。
- 新しい報告ごとに、操作の記録(監査ログ)が残ります。Enterpriseのプランでは、外部の監視システムへ送れます。
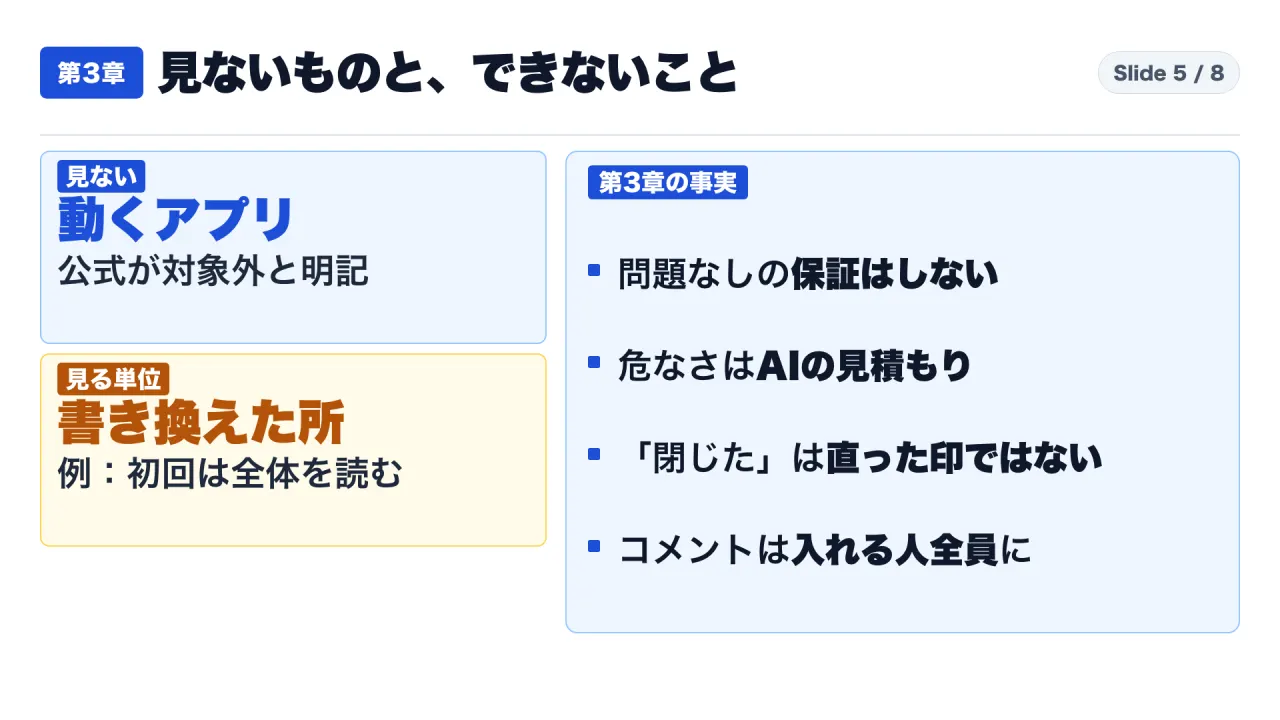
確認すること:この点検を、見回りの代わりにしない。動いているアプリの確認は、別に必要です。
第4章①:Vercel以外のコードでも、使えるのか
共有資料は、ラウチ氏が、Vercelに置いていないコードでも動くと述べた、と伝えています。投稿そのものは確認できていません。確認できた公式の記述は、次の四つです。
- ブログは、これからの予定として、Vercelのコマンドライン(文字で命令する道具)とv0からの公開への対応と、Vercelで公開しない保管場所への対応を挙げています。
- ブログは、Security ReviewはGitHubにプッシュされたコードから始まる、と書いています。
- ブログの手順の説明は、Vercelのプロジェクトにつながった、GitHubの保管場所へのプッシュから始まります。
- 技術文書の設定は、対象をプロジェクトの単位で選ぶ形です。
私の読みでは、いまの機能としては、Vercelのプロジェクトにつながった、GitHubの保管場所が対象です。ただし、これは私の読みです。投稿が予定を述べたのか、いまできることを述べたのか、別の意味なのかは、投稿が読めないので確定できません。投稿を読める方は、「対応する」と言い切っているのか、「予定」と言っているのかを、確かめてください。
共有資料の他の説明は、公式の資料と合いました。毎回のプッシュが対象であること。ProとEnterpriseが対象であること。11月10日まで無料であること。動いているアプリの検査や侵入テストではないこと。
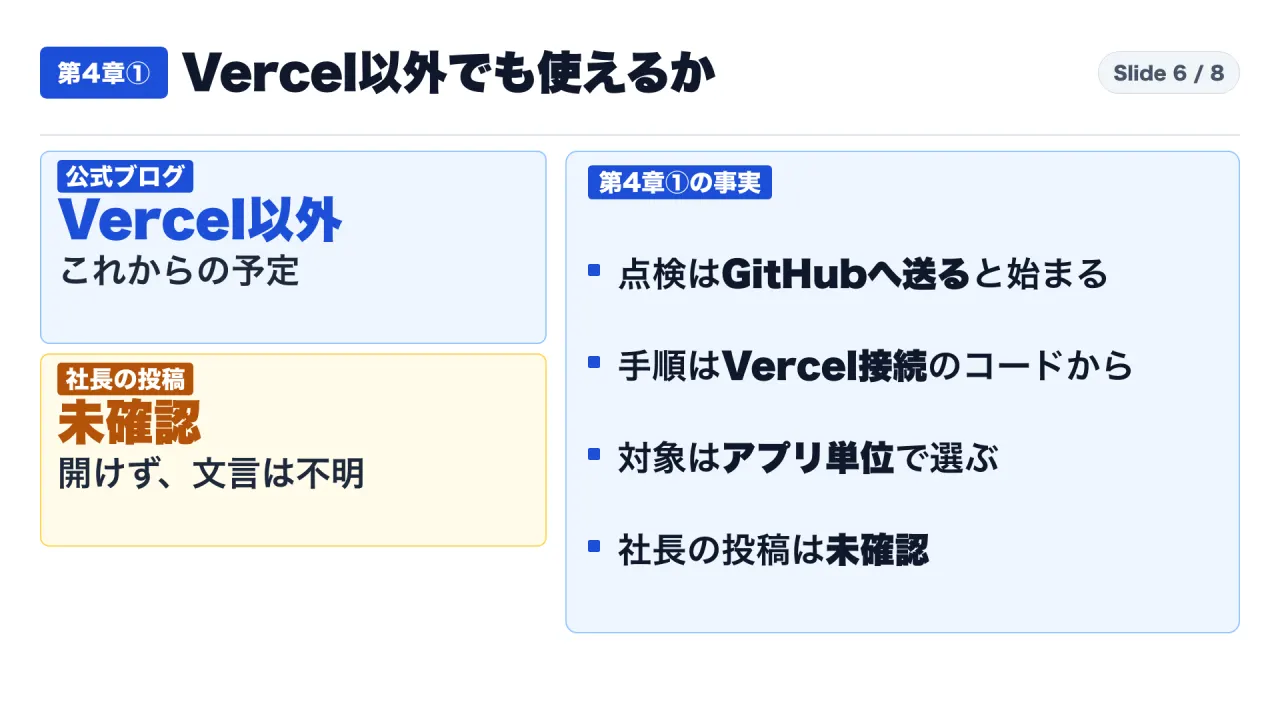
確認すること:自社の保管場所が、Vercelのプロジェクトにつながっているか。つながっていないなら、公式の説明では、まだ対象ではない、と読めます。
第4章②:【私なりの解釈】使う前に、決めておくこと
ここからは事実ではなく、私なりの解釈です。ここまでの内容は、公式の資料に書かれていることです。ここから先の読みは、断定ではありません。
私の解釈(五つ)
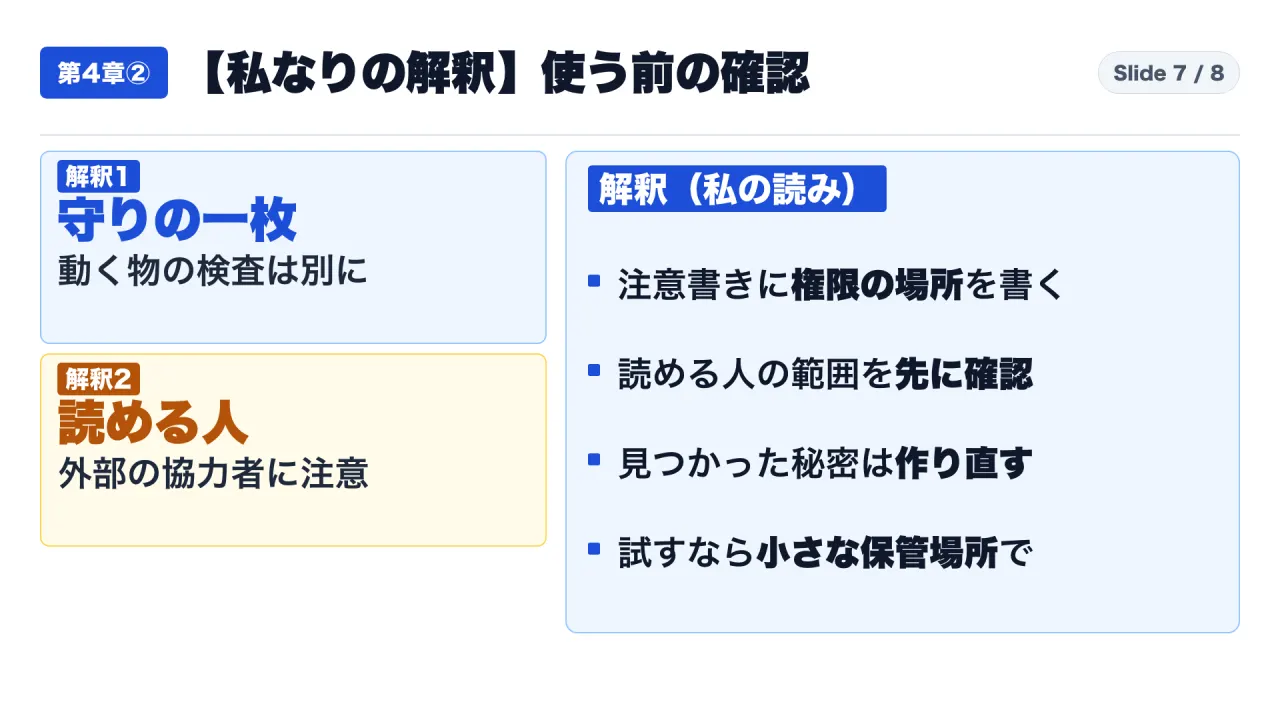
- この点検は、コードの書き換えを見張る、守りの一枚です。動いているアプリの確認や侵入テストは、公式が、しないと書いています。別に用意します。
- 注意書きは、最初は二つだけ書きます。権限の確認が必要な場所と、秘密を置いてはいけない場所です。注意書きは命令ではなく、参考の情報なので、書いても、見逃しは起こりえます。
- 読める人の範囲を、先に決めます。プルリクエストのコメントは、保管場所に入れる人全員が読めます。外部の協力者がいる保管場所で使う前に、確認します。
- 秘密が見つかったときは、コードを直すだけでは足りません。一度さらされた秘密は、無効にして、作り直す必要があると、私は考えます。たとえ話です。合鍵が見つかったら、扉の穴をふさぐだけでなく、鍵そのものを取り替えるようなものです。
- 試すなら、11月10日までの無料の期間に、秘密を含まない小さな保管場所で、報告の質と、費用の出方を見ます。修正は有料なので、そこだけ別に見ます。
使う前の確認の順番(私の提案)
次の順番は、公式の手順ではなく、私の提案です。手を動かす前に、確認だけで済む順に並べました。
- 対象かどうかを確かめる。 コードがGitHubにあるか。Vercelのプロジェクトにつながっているか。プランはProかEnterpriseか。三つのうち一つでも違えば、公式の説明では、まだ対象ではないと読めます。
- 読める人の範囲を確かめる。 非公開の保管場所なら、入れる人の一覧を見ます。外部の協力者や、退職した人のアカウントが残っていないかを確かめます。報告にはコードの断片が出るので、読める人が増えると、コードの断片を見る人も増えます。
- 注意書きを二つ書く。 権限の確認が必要な処理を三つ書き出し、そのうち最初の二つの場所を注意書きに入れます。秘密を置いてはいけない場所も書きます。
- 小さな保管場所で試す。 秘密を含まない保管場所を選び、普段どおりにプッシュします。見る点は、報告が出るまでの流れと、報告の説明が自社の担当者に伝わるかどうかです。
- 報告の読み方を決めておく。 危なさの度合いはAIの見積もりなので、それだけで優先順位を決めません。「閉じた」は、直った確認ではないので、直したかどうかは、人が別に確かめます。
- 費用の記録を始める。 試す期間のプッシュの回数と、書き換えの大きさを記録します。11月10日より後の費用を考えるときの材料になります。
うまくいかないときの次の判断
- 報告が出ない。出ないことは、問題がないことの保証ではありません。公式が、保証はしないと書いています。
- 間違った指摘が多い。公式の資料には、間違って報告する割合の数字がありません。自社のアプリでの割合は、自分で数える必要があります。注意書きに「無視してよい問題」を書けますが、注意書きを変えると見逃しが増えることがあり、その責任は利用者にあります。
- 秘密が見つかった。コードを直すだけでなく、その秘密を無効にして作り直します。これは私の考えです。
当てはまらない場合
- コードがGitHubに置かれていない、またはVercelのプロジェクトにつながっていない場合は、公式の説明では対象外と読めます。
- 動いているアプリの安全を確かめたい場合、この点検だけでは足りません。公式が、実際に動かして調べる検査も侵入テストもしないと書いています。
言えないこと
実際の見つける力は、私は測っていません。他の検査ツールとの比較も、していません。この記事は、使うことを勧めるものでも、止めるものでもありません。制作の裏側として、共有資料にあったOpenAIのセキュリティ強化の発表との比較は、発表ページを取得できず(HTTP 403)、扱っていません。
よくある疑問と誤解
Q. プルリクエストを使わないチームでも、点検の対象になるのか。 公式の説明では、点検はプッシュをきっかけにするので、プルリクエストを通さない直接プッシュも対象です。ただし、GitHubの保管場所が、Vercelのプロジェクトにつながっている必要があります。
Q. 公開の保管場所でも、プルリクエストにコメントが付くのか。 技術文書では、公開の保管場所では、点検をしたという表示だけが付き、詳しい中身は画面にだけ残ります。コメントが付くのは、非公開か社内の保管場所で、確認待ちのプルリクエストがある場合です。
Q. 画面の「閉じた」は、直ったという意味か。 いいえ。あとの点検で、その問題が見つからなくなった、という意味です。直ったことの確認ではない、と技術文書は書いています。
Q. AIが危なさの度合いを「低」と付けたら、後回しにしてよいか。 危なさの度合いはAIの見積もりで、決まった採点表に基づくものではありません。技術文書は、自分のアプリに照らして確認するように書いています。後回しにしてよいかは、公式の資料からは決められません。
Q. Vercel以外に置いたコードでも使えるのか。 公式ブログは、これからの予定として挙げています。いまの機能として書かれているかは、私が読んだ範囲では確認できませんでした。ラウチ氏の投稿は読めていません。
Q. この点検があれば、侵入テストは要らないのか。 公式は、侵入テストも、実際に動かして調べる検査もしない、と書いています。要るかどうかは、アプリの重要度や、契約上の求めによります。この記事では判断できません。
Q. 見つける割合は、どれくらいか。 公式の資料には、数字がありませんでした。使うAIの名前も、書かれていませんでした。書かれていないことを、できる、と受け取らないようにします。
結論:確かめる三つのこと
公式の資料で確かめられたのは、四つです。コードをプッシュするたびに、書き換えた部分を読み、権限の確認の抜けや、丸見えの秘密を探すこと。本番への直接プッシュと、強制プッシュも対象であること。動いているアプリの検査と、侵入テストは、対象外であること。Vercel以外で公開しないコードへの対応は、公式ブログでは、これからの予定であること、です。
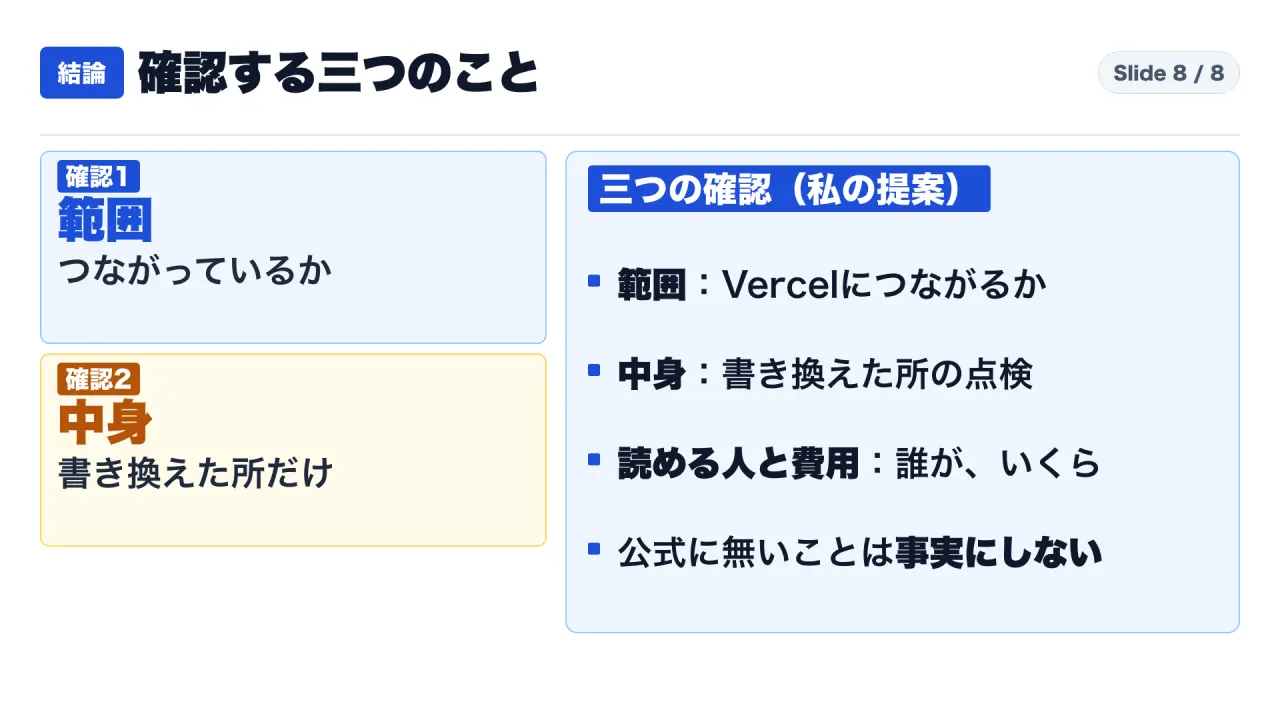
確認は三つです。これは私の提案です。
- 範囲:自社のコードが、Vercelのプロジェクトにつながっているか。
- 中身:調べるのは書き換えた部分で、動いているアプリは別に確認が必要なこと。
- 読める人と費用:コメントを読める範囲と、11月10日より後の費用。
明日できる小さな行動は一つです。自社で、権限の確認が必要な処理を三つ書き出してください。注意書きに書く材料になります。
YouTube本編:{{YOUTUBE_URL}}
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- S1:Vercel公式ブログ「Introducing Vercel Security Review」:https://vercel.com/blog/vercel-security-review
- S2:Vercel変更履歴「Vercel Security Review now in public beta」:https://vercel.com/changelog/vercel-security-review-public-beta
- S3:Vercel技術文書「Security Review」:https://vercel.com/docs/agent/security-review
- S4:Vercel技術文書「Managing Security Reviews」:https://vercel.com/docs/agent/security-review/usage
- S5:Vercel技術文書「Vercel Agent Pricing」:https://vercel.com/docs/agent/pricing
- 取得日:2026年11月4日。ラウチ氏の投稿(x.com、HTTP 402)とOpenAIの発表ページ(HTTP 403)は取得できず、根拠に使っていません。
原文は英語で、日本語は意訳です。売買の判断や製品の推奨は含みません。