なぜ出荷前TV130万台に裏口があるのか?──深圳メーカーのOEM偽装と福岡県警が追った30億円
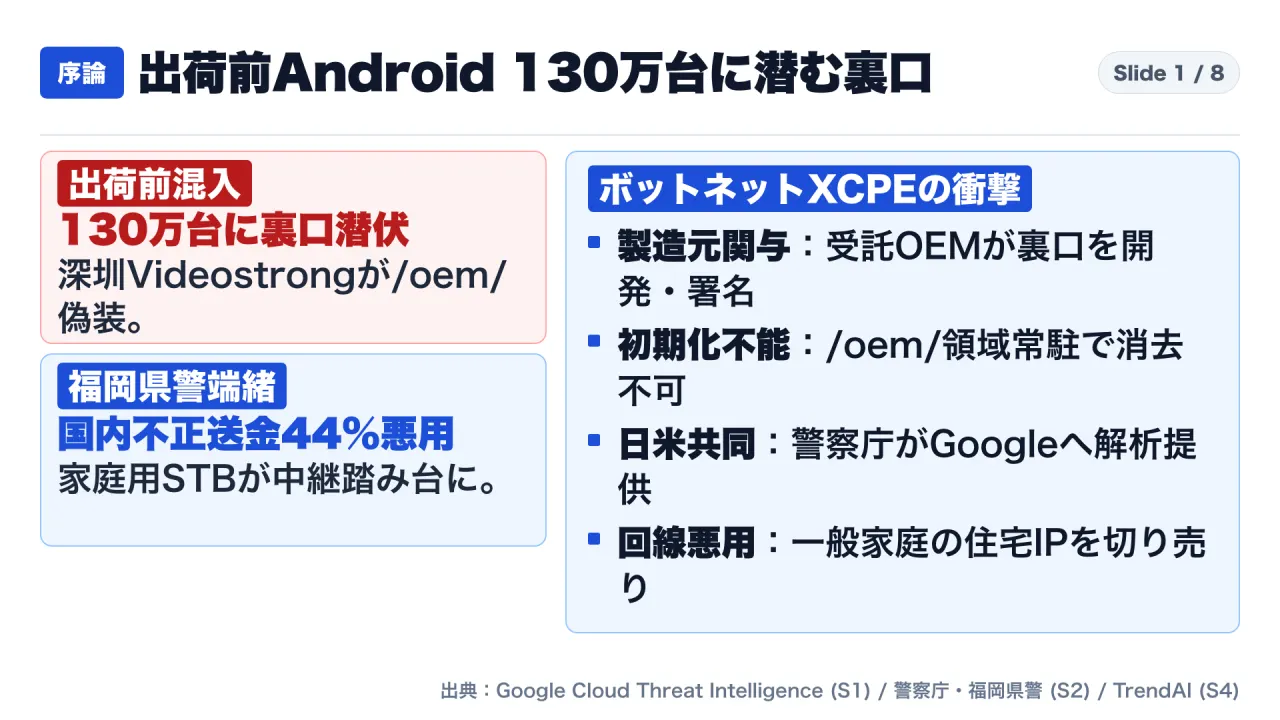
テレビにつなぐだけで動画配信が見られると謳うAndroid TVセットトップボックス(STB)やプロジェクターなど、世界130万台以上の出荷前端末に、初期化しても消去できない犯罪用バックドア「XCPE(x.cpe)」が意図的に埋め込まれていたことが、米Google Cloud脅威インテリジェンスおよび日本の警察庁・福岡県警による共同発表で明らかになりました。
本件の背後にあるのは、単なる外部ハッカーの不正侵入や偶発的な脆弱性ではありません。ハードウェアの製造を請け負う大手受託製造(OEM/ODM)メーカー自身が攻撃主体となり、Googleの事前審査を巧妙に突破して出荷前ファームウェアを汚染し、購入者の一般家庭内回線を「レジデンシャルプロキシ(住宅用プロキシ)」としてサイバー犯罪組織に切り売りしていたという、極めて深刻なサプライチェーン攻撃です。
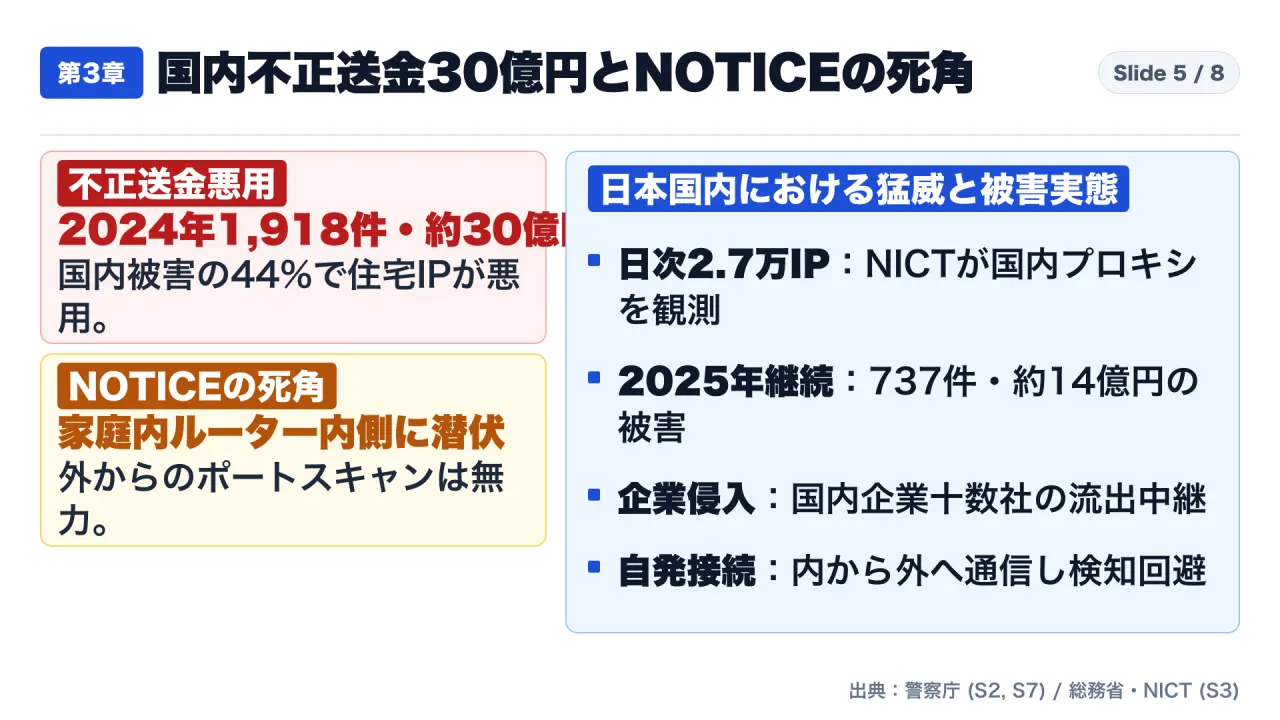
しかもこの国際的ボットネット解体の直接の端緒を掴んだのは、日本の福岡県警察でした。2024年の日本国内におけるインターネットバンキング不正送金事案では、全体の約44パーセントにあたる1,918件、被害額にして約30億円でレジデンシャルプロキシが悪用されていました。
本記事では、米Google、警察庁サイバー特別捜査部、総務省・NICT、TrendAI、HUMAN Security、Lumen Black Lotus Labs、および米連邦取引委員会(FTC)の一次資料をもとに、XCPEバックドアの技術的内部構造、国内不正送金の被害実態、過去10年間にわたる出荷前Android攻撃の系譜、そして格安ハードウェアを支える「ボットネット補助金経済」の闇を徹底解剖します。
1. 結論と全体像:受託ODM自身による出荷前改ざんの衝撃
2026年11月、米Googleおよび警察庁サイバー特別捜査部は、世界130万台以上のAndroid端末を巻き込んだ巨大ボットネット「XCPE」の指令インフラを無力化(テイクダウン)したと発表しました。まずは公開された一次資料から確定している3大結論を整理します。
- 製造元ODM「Videostrong」自身による意図的な裏口実装とGoogle審査突破:
- 攻撃の首謀者は、中国・深圳市に拠点を置く大手OEM/ODMメーカー「Videostrong Technology Co.(深圳市慧視通科技)」でした。自社ブランド(MECOOL、YokaTV等)や他社ブランドとして供給された206機種・147万台以上のAndroid TV STBやプロジェクターのシステム領域(/oem/パーティション)に、自社のプラットフォーム署名鍵で「x.cpe」を焼き込んでいました。工場出荷時のGoogle認証試験(CTS/VTS等)では無害を装い、ユーザーの初回起動後に外部から悪性コードを読み込む「遅延実行」により審査をすり抜けていました。
- 福岡県警の不正送金捜査が暴いた「住宅IP踏み台」と日米共同作戦:
- 本事案解明の直接の端緒は、2025年9月に福岡県警が捜査していたネットバンキング不正送金事件でした。送金元IPアドレスを追跡したところ、福岡県内の一般家庭にある動画視聴用STBに到達。警察庁サイバー特別捜査部のバイナリ解析によって出荷時からの裏口混入が立証され、Googleへ提供されたことで日米合同のサーバー差し押さえ作戦へと発展しました。
- C2遮断後も端末内に恒久残存するバックドアと「ボットネット補助金経済」:
- Googleによって中央指令サーバー2台が差し押さえられ、関連する1,000万台以上の端末への命令送信は遮断されました。しかし、家庭や施設に設置された機器の読み取り専用領域にはx.cpeがそのまま残存しており、初期化しても消去できません。極端に安いテレビボックスが市場に溢れる背景には、家庭内回線を犯罪組織へ又貸ししてハードウェア原価を回収する「ボットネット補助金経済」が存在しており、物理的な回線遮断・廃棄が唯一の恒久対策となります。
2. レジデンシャルプロキシと出荷前改ざんの基本構造
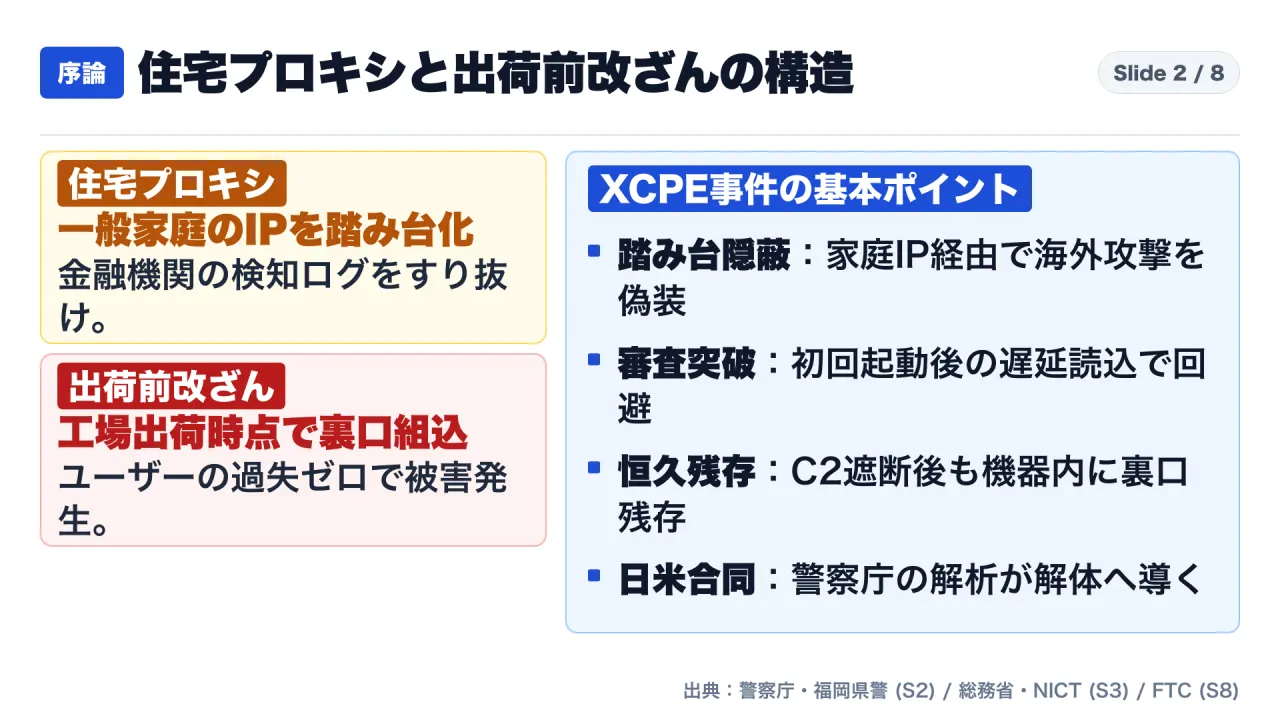
なぜサイバー犯罪者は、これほどまでに一般家庭のテレビ機器の乗っ取りに執着するのでしょうか。その背景には、サイバーセキュリティの防御機構を構造的に無力化する「レジデンシャルプロキシ」の存在があります。
金融機関や証券会社、大手ECサイトは、海外IPアドレスからの直接アクセスや、AWS・GCPなどのデータセンター(クラウド事業者)からの不審な接続を自動検知して遮断する防御システムを導入しています。しかし、国内の一般家庭に割り当てられたプロバイダ(ISP)の住宅用IPアドレスを経由されると、金融機関のサーバーログには「日本国内の一般家庭から行われた正常なアクセス」として記録されます。
これにより、機械学習を用いた不正検知ルールを完全に回避できる上、警察がアクセスログをもとに捜査を進めても、最初に特定されるのは何も知らない一般市民の自宅回線となってしまいます。犯罪者は自らの身元を完全に隠蔽しながら、他人の回線を盾にして不正送金や企業侵入を実行できるのです。
| 調査項目・統計指標 | 観測・確認された数値規模 | 出典元および補足事項 |
|---|---|---|
| XCPE グローバル感染規模 | 130万台以上(200以上の国・地域) | Google Cloud Threat Intelligence(S1)公表値。出荷前ファームウェアにx.cpeが混入された端末群。 |
| XCPE 実観測機種数・台数 | 206機種・1,472,554台(稼働中約50万台) | TrendAI(S4)およびSynthient(S6)テレメトリ解析。Google認証済み端末とAOSP端末の双方が混在。 |
| C2遮断による二次マルウェア影響数 | 少なくとも1,000万台以上 | Google(S1)。XCPEを通じて後から導入されていた10系統以上のマルウェアのC2インフラも同時遮断。 |
| 日本国内の住宅プロキシ観測数 | 1日平均最大 約27,000 IPアドレス | 総務省・NICT(S3)観測。2026年1月以降、国内に数万台規模の踏み台IoT機器が存在すると推定。 |
| 2024年(令和6年)国内不正送金悪用 | 1,918件(全体の約44%)・約30億円 | 警察庁(S7)。年間被害総額約86.9億円のうち、約33%の金額が住宅プロキシ経由で送金。 |
| 2025年(令和7年)国内不正送金悪用 | 737件(全体の約15.5%)・約14億円 | 警察庁(S7)。年間被害総額が過去最高の約104億円に達する中、家庭用IoT踏み台が多数悪用。 |
| 2026年(令和8年)国内企業侵入悪用 | 国内十数社への不正アクセス | 警察庁・福岡県警(S2)。個人情報が流出した企業への攻撃中継点として家庭用STBが悪用。 |
3. なぜ初期化しても消えないのか?/oem/領域常駐と遅延実行の技術深層
利用者が端末の設定画面から「データの初期化(ファクトリーリセット)」を実行しても、なぜXCPEは消去されないのでしょうか。その技術的要因は、Android OSのパーティション設計とメーカー権限の悪用にあります。
/oem/ パーティションでの永続化とシステム権限
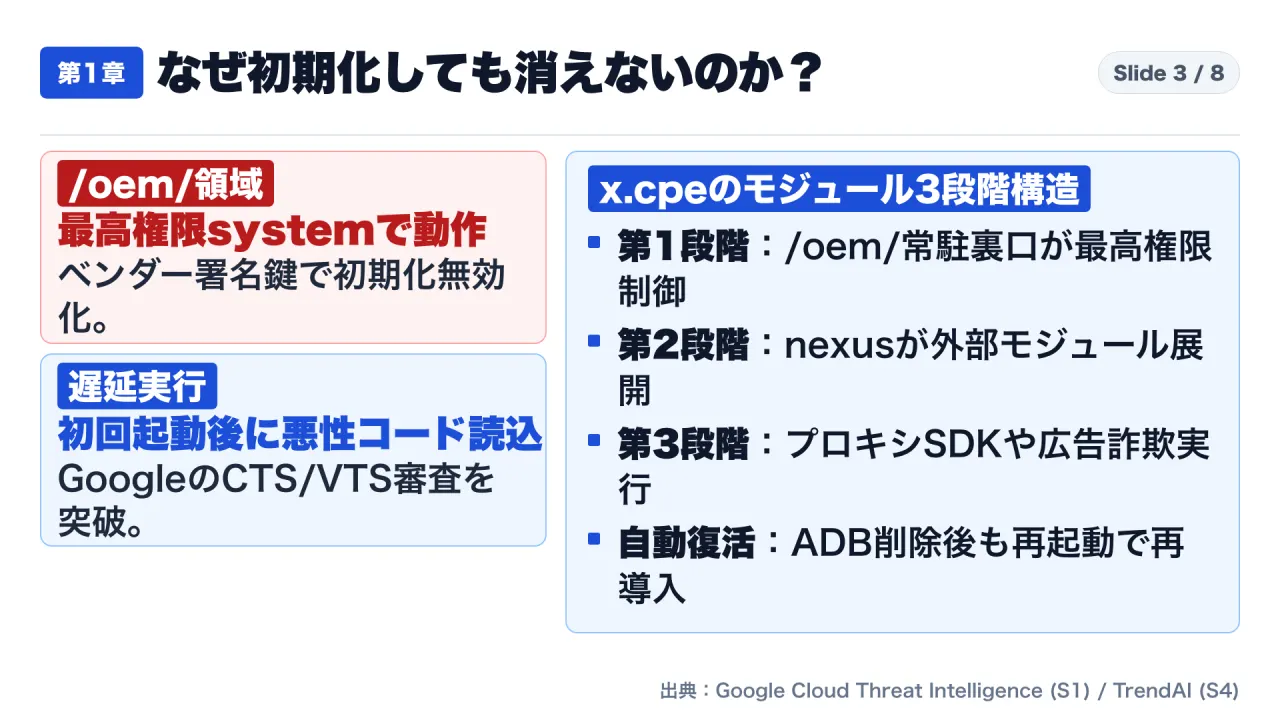
一般的なAndroidマルウェアは、ユーザーがインストールしたアプリとして /data/app/ 領域に配置されるため、初期化によって消去されます。しかし、ハードウェア製造元であるVideostrongは、プライマリ・バックドアである「x.cpe」(一部のビルドでは「com.oemservice」)を、読み取り専用領域である /oem/ パーティションに直接配置しました。
このパッケージは製造元であるVideostrong自身のプラットフォーム署名鍵でデジタル署名されており、Androidの最上位権限である「システム権限(android.uid.system)」で実行されます。高度な知識を持つ利用者がUSBデバッグ(ADB)を用いて手動でアンインストールを行っても、端末を再起動した瞬間にOSの初期化スクリプトが /oem/ パーティションを参照し、バックドアを自動的に再インストールします。利用者が端末単体で恒久的に駆除することは技術的に不可能な構造となっています。
Google認証試験を欺いた「遅延実行」メカニズム
GoogleのPlay Protect認定を受ける端末は、出荷前に互換性テストスイート(CTS)やベンダーテストスイート(VTS)などの厳格なセキュリティ検査を受けます。Videostrongは、この審査環境では悪意ある動作を一切発生させず、一般消費者が製品を購入して自宅LANに接続し、初回起動(ファーストブート)を完了した後に初めて外部サーバーから暗号化された実行モジュールを取得する「遅延実行」の仕組みを採用していました。
flowchart TD
    subgraph Factory["工場出荷・Google審査段階"]
        OEM["Videostrong製造ライン"] -->|プラットフォーム鍵署名| OEMPart["/oem/パーティションにx.cpe配置"]
        OEMPart -->|審査環境検知| Sleep["悪意ある動作を完全休止 / (Google CTS/VTS審査を通過)"]
    end

    subgraph Consumer["一般家庭・初回起動段階"]
        Sleep -->|ユーザー購入・Wi-Fi接続| FirstBoot["初回起動(ファーストブート)完了"]
        FirstBoot --> Stage1["Stage 1: x.cpe常駐<br/>(android.uid.system最高権限)"]
        Stage1 -->|HTTP POST| Bootstrap["初期C2サーバー / (anyevonline.com:8000)"]
        Bootstrap -->|構成取得| Stage2["Stage 2: com.abc.nexus / (ローダー・実行エンジン)"]
    end

    subgraph Attack["犯罪インフラ稼働段階"]
        Stage2 -->|MQTT常時接続| MQTT["MQTTブローカー / (mqtt.szbboys.com)"]
        MQTT -->|命令受信| DisablePlay["Playプロテクト強制無効化 / (package_verifier_user_consent=-1)"]
        DisablePlay --> Stage3["Stage 3: 収益化モジュール展開"]
        Stage3 --> P1["レジデンシャルプロキシ<br/>(Linkfog / AppSalt / NetNut)"]
        Stage3 --> P2["透明WebView広告詐欺<br/>(無人クリック・再生)"]
        Stage3 --> P3["二次マルウェア配信<br/>(Moyu / Spirit等10系統)"]
    end
モジュール式3ステージ・アーキテクチャ
Google Cloud Threat Intelligenceの解析により、XCPEは検知回避のために機能を分割した3段階のモジュール構造を採用していることが判明しています。
- Stage 1: プライマリ・バックドア(
x.cpe):/oem/パーティションに常駐し、システム権限で起動。外部C2サーバーとの初期接続を確立し、上位モジュールの配置と死活監視を担当します。また、2つのContentProviderを公開し、他のシステムアプリ(YokaTV Player等)と状態や設定をシームレスに共有します。
- Stage 2: ローダー・実行エンジン(
com.abc.nexus):- Stage 1から外部モジュールの展開・実行処理を委任される別パッケージ。検知回避のための緩衝材として機能し、最新ビルドでは専用ドロッパーとしての動作も確認されています。
- Stage 3: 収益化ペイロード群:
- ローダーによってメモリ上またはデータ領域に展開される最終プログラム。ネイティブELFデーモン、二次APK、あるいは商用プロキシSDKの形態をとり、実際の犯罪活動を実行します。
4. HTTPとMQTTによる遠隔制御:Playプロテクト強制無効化と画面盗み撮り
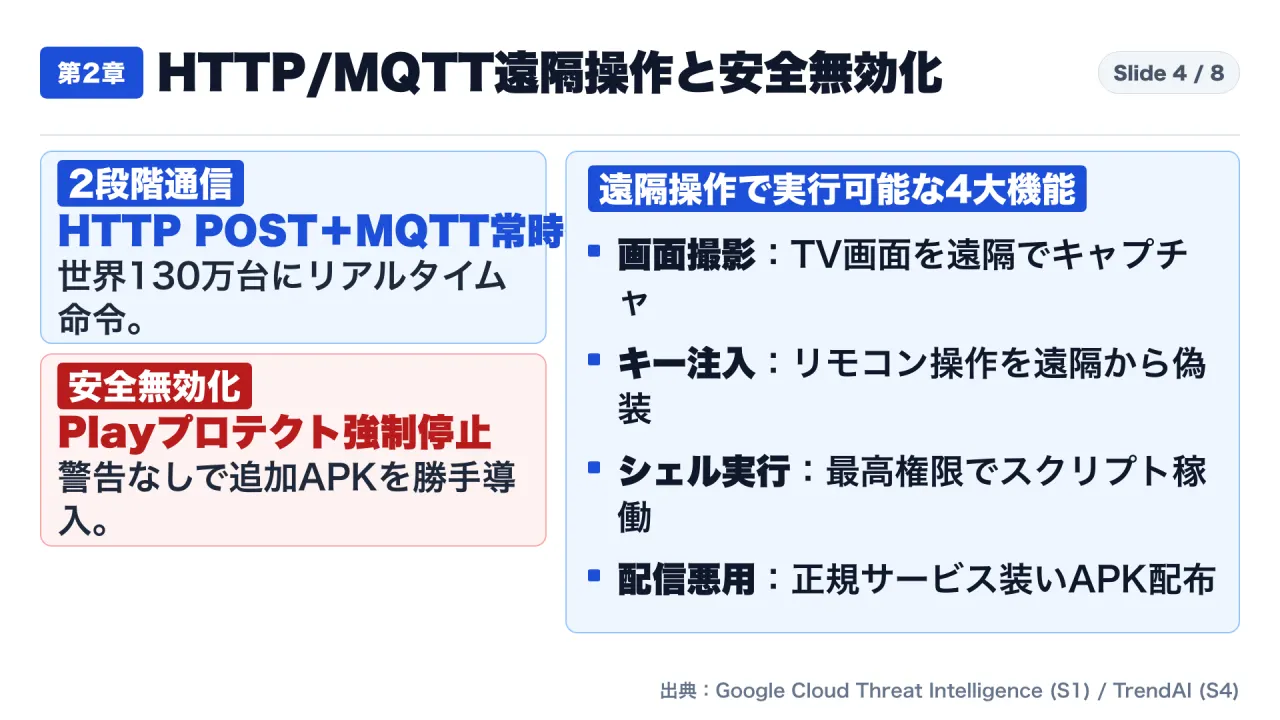
XCPEは、端末を外部から自在に操るため、Web規格の「HTTP POST」とIoT通信規格の「MQTT」を組み合わせた2段階のC2通信プロトコルを実装していました。
第1段階:HTTP POSTによる初期ブートストラップ
端末が起動すると、システムプロパティ ro.mecool.device の値を参照します。値が true(自社のMECOOLブランド端末)の場合は http://mcstb.anyevonline.com:8000 へ、false(他社向けODM端末)の場合は http://stb[AndroidVersion][Type].anyevonline.com:8000 へHTTP POSTリクエストを送信します。
この際、シリアル番号、MACアドレス、モデル名、ファームウェアバージョンなどのテレメトリ情報がAES暗号化されて送信され、応答として以下の3つのエンドポイントから構成情報を取得します。
/router/config/mqtt: 次の段階で使用するMQTTブローカーの接続情報/router/config/acs: 位置情報取得やシステムログのアップロード先(http://ott.szbboys.com:8000/cpe/file/upload)/router/config/app: 端末に導入すべき収益化モジュールの構成情報
第2段階:MQTT常時接続と強力な遠隔操作機能
設定を取得した端末は、mqtt.szbboys.com などのMQTTブローカーに対して常時接続を確立します。軽量なMQTTプロトコルを用いることで、攻撃者は世界130万台以上の端末群に対し、低負荷かつリアルタイムに双方向コマンドを発行できる体制を構築していました。
MQTT経由で実行可能な機能には、以下の極めて凶悪な操作が含まれていました。
- Google Playプロテクトの強制無効化:
AppUtils.disablePackageVerify()を呼び出し、システム設定package_verifier_user_consentを-1に強制書き換え。端末のウイルススキャン機能を停止させ、外部から不正APKを警告なしでサイレント導入します。
- 画面の盗み撮り(スクリーンショット):
- Androidの非公開内部API
SurfaceControl.screenshotを悪用し、利用者が視聴しているテレビ画面や操作内容を連続キャプチャして外部送信。
- Androidの非公開内部API
- キー操作の遠隔注入:
- リモコンのキーイベントを遠隔から偽装注入し、画面上のダイアログを勝手に承認。
- root相当の任意シェルコマンド実行:
x.cpe.util.RunCmdsを介し、shのシステム最高権限で任意のスクリプトを実行。
- GitHubインフラの悪用:
- 攻撃者が管理するGitHub PagesやGitHub Releasesを悪用し、正規ドメインを隠れ蓑にして二次ペイロードをダウンロード・実行。
5. 日本国内での被害実態:不正送金30億円悪用とNOTICEの構造的死角
今回のXCPEボットネット解体作戦において、日本の警察組織と政府研究機関が果たした役割は極めて決定的なものでした。
福岡県警の端緒と警察庁サイバー特捜部による解明
2025年9月、福岡県警察は国内で多発していたインターネットバンキング不正送金事件を捜査していました。不正送金が行われた通信元IPアドレスを遡って追跡したところ、福岡県内の一般家庭に設置されていた動画配信視聴用STBに行き当たりました。
押収された機器を警察庁サイバー特別捜査部が詳細にフォレンジック解析した結果、利用者が後から怪しいアプリをダウンロードした痕跡はなく、中国のハードウェア業者が製造・出荷する段階でファームウェアに不正プログラムを潜ませていた事実が国内で初めて突き止められました。警察庁はこの解析バイナリと製造元に関するインテリジェンスを米Googleへ提供し、これが世界的なボットネット追跡と中央サーバー差し押さえ作戦へと直結しました。
日本国内における被害統計と猛威
警察庁が公表した統計資料によると、日本国内のサイバー犯罪における住宅用プロキシの悪用は危機的な規模に達しています。
- 2024年(令和6年): ネットバンキング不正送金全体の約44パーセントにあたる1,918件、被害額約28.9億〜30億円でレジデンシャルプロキシが悪用。
- 2025年(令和7年): 不正送金全体の被害総額が過去最高の約104億円に跳ね上がる中、家庭用IoT機器の踏み台悪用が737件、約13.9億〜14億円で確認。
- 2026年(令和8年): 個人情報流出が発生した国内企業十数社へのサイバー攻撃において、侵入元を偽装する中継地点として家庭用STBが悪用。
総務省・NICT「NOTICE」の構造的死角
日本政府は2019年より、総務省・NICT・ISPが連携して脆弱なIoT機器を調査・警告するプロジェクト「NOTICE(National Operation Towards IoT Clean Environment)」を推進してきました。しかし、XCPEのような出荷前裏口機器に対しては、NOTICEが構造的に通用しないという重大な課題が浮き彫りになりました。
NOTICEはインターネットの外側から、グローバルIPアドレスを持つ機器に対して開いているポートや初期パスワードの有無をスキャンする仕組みです。しかし、XCPEを搭載したSTBは、家庭内ルーターのNAT(アドレス変換)やファイアウォールの「内側(LAN内)」に設置されています。しかも機器の側から外部のC2サーバー(anyevonline.com や szbboys.com)へ向けて正規のWeb通信(HTTP/MQTT)として自発的に接続を開始するため、外からのスキャンには一切引っかかりません。ルーターの内側から外へ抜けるアウトバウンド通信を悪用することで、国の防犯網を完全にすり抜けていたのです。
6. 10年間のサプライチェーン攻撃系譜:ADUPSからTriada、Lemon Group、BADBOX、XCPEへ
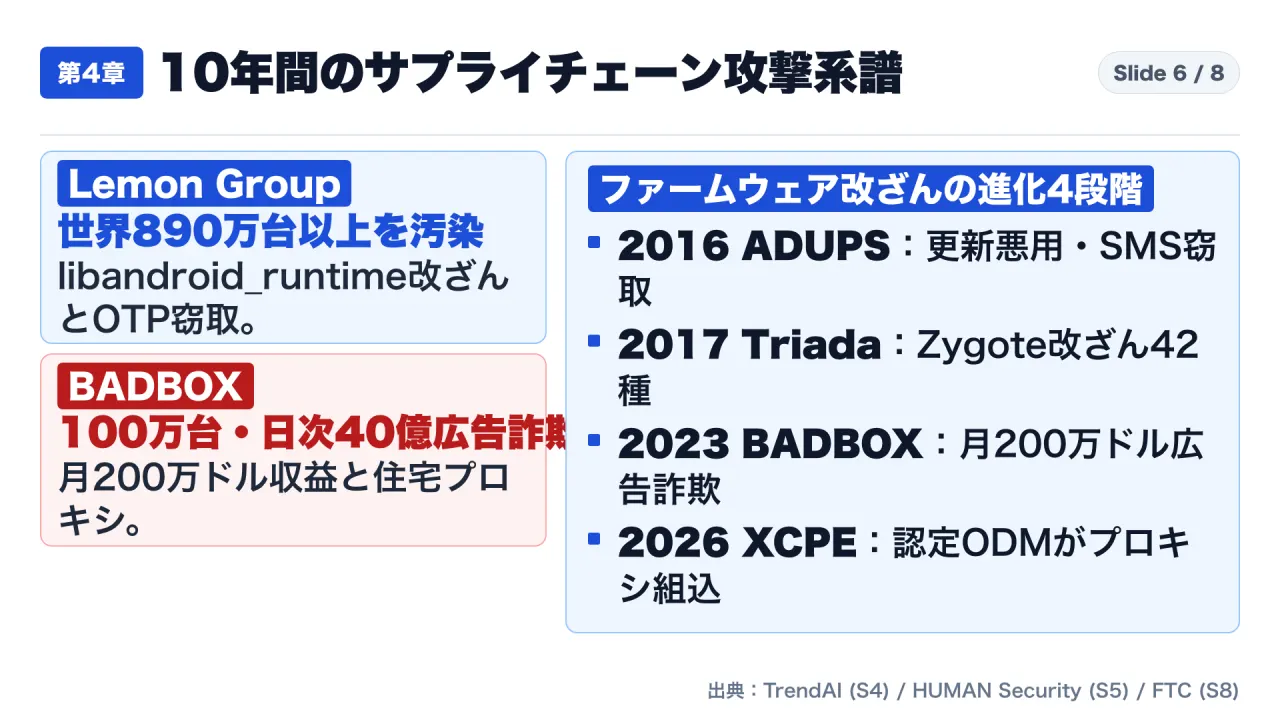
Android機器の製造・流通段階を狙ったサプライチェーン攻撃は、過去10年間にわたり段階的な進化を遂げてきました。今回のXCPE事案は、その進化の最前線に位置しています。
| 事例・キャンペーン名 | 発覚時期 | 標的・関与組織 | 影響規模 | 潜伏領域と技術的特徴 | 主な悪用・収益化手法 |
|---|---|---|---|---|---|
| ADUPS / BLU Products | 2016年〜2018年 | 上海Adups Technology / 米BLU社 | 5,000万台超の一部(米国内等) | プリインストールされたFOTA(更新)アプリ | SMS全文、通話履歴、位置情報の無断中国送信(FTCが20年監査命令)。 |
| Triada プリインストール | 2016年〜2019年 | 中国格安スマホOEM 42機種以上 | 数十万〜数百万台規模 | Zygoteプロセス(libandroid_runtime.so)改ざん |
サードパーティ委託先が混入。広告詐欺、SMS課金詐欺、ドロッパー。 |
| AllWinner T95 STB | 2022年末〜2023年 | AllWinner T95搭載の低価格STB群 | Amazon等で市販された多数のSTB | チップROMファームウェア領域 | C2通信、追加ペイロードダウンロード、プロキシ化(Daniel Milisic氏発見)。 |
| Lemon Group(Guerilla) | 2022年〜2023年 | 50ブランド以上のスマホ、STB、車載器 | 約890万台以上(180か国以上) | libandroid_runtime.soのprintln_nativeフック |
SMSのOTP傍受(49万番号)、DoveIPプロキシ販売(3GB/12ドル)、WhatsApp乗っ取り。 |
| BADBOX / PEACHPIT | 2023年(1.0)/2025年(2.0) | 中国製非認証AOSP端末200機種以上 | 100万台以上(Lifelineスマホ含む) | 読み取り専用ROM領域へのTriada系インプラント | 隠蔽WebView広告詐欺(日次40億回・月200万ドル)、住宅プロキシ販売。 |
| XCPE / Videostrong | 2026年11月(本事案) | Videostrong(MECOOL等の認証済STB) | 130万〜147万台超(関連1,000万台遮断) | /oem/パーティション(android.uid.system) | 住宅プロキシ最大3種同時稼働(Linkfog等)、透明WebView広告詐欺、国内不正送金中継。 |
過去のTriada事案(2019年)やLemon Group事案(2023年)では、OEMメーカーが追加機能の開発を外部の下請け業者に委託した際、委託先によって不正コードが混入されたという構図が主流でした。また、BADBOX(2023年・2025年)は最初からGoogleの審査を受けない非認証のAOSP端末に限られていました。
これに対し、今回のXCPE事案では、Googleの正規サプライチェーンに位置するPlay Protect認定ODMメーカー自身が、自らバックドアを開発・署名し、Googleの認証試験を欺いて出荷していたという点において、サプライチェーン攻撃の質的変質(パラダイムシフト)を示しています。
7. 構造的洞察:格安STBを支える「ボットネット補助金経済」と医療・業務空間への波及
なぜ大手ECサイトや量販店では、「テレビに繋ぐだけで動画見放題」などと謳う数千円台の極端に安価なAndroid TVボックスやプロジェクターが流通し続けるのでしょうか。
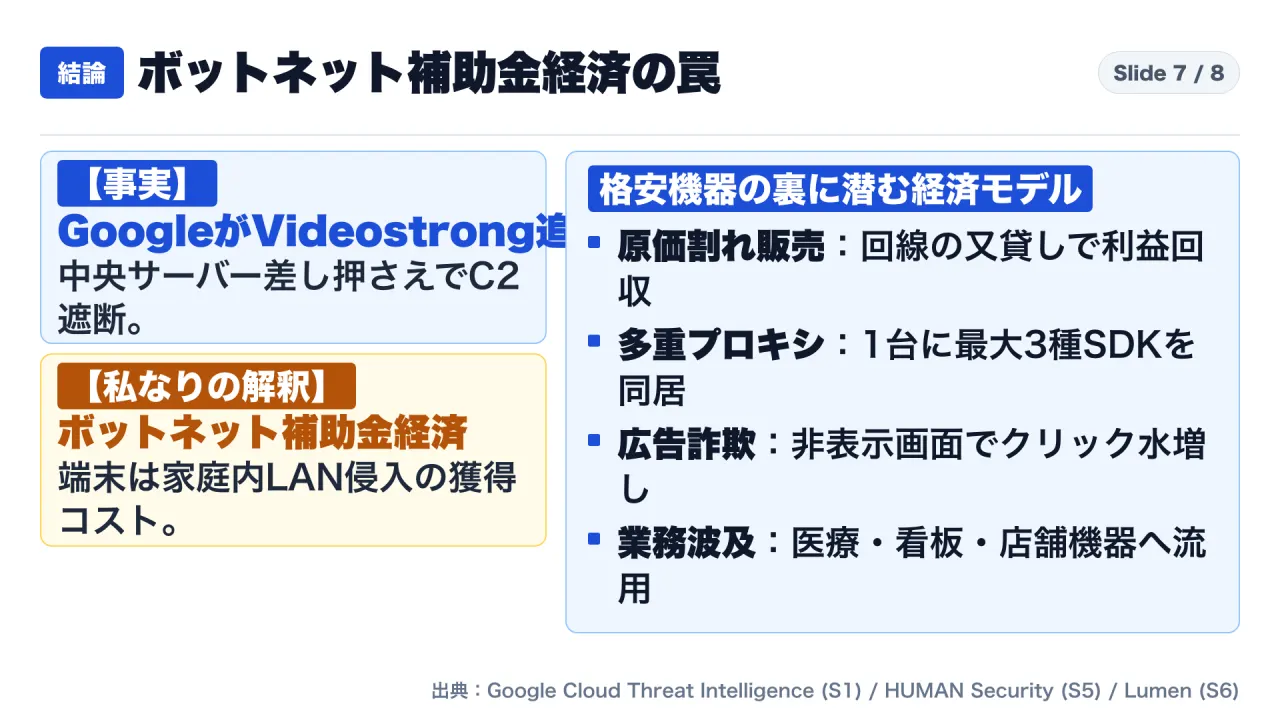
【事実】GoogleによるVideostrong追放とC2遮断の限界
GoogleはVideostrongとの取引を即座に全面停止し、同社および将来の関連会社に対してPlay Protect認定機器の製造・販売やGoogleアプリのプリロードを永久禁止しました。また、米国内のサーバーおよびドメインを差し押さえることで、1,000万台以上の機器に対するC2通信を遮断しました。
しかし、TrendAIの研究者らが指摘する通り、各家庭やオフィスに設置された機器の /oem/ 領域には、依然として x.cpe のバイナリがそのまま眠っています。遠隔からの指令は止まったとしても、端末内部の設定や二次導入された不正プログラムが自動的に消滅するわけではありません。
【私なりの解釈】ハードウェアを顧客獲得コストとみなす「ボットネット補助金経済」
悪意あるハードウェア製造元にとって、テレビボックスはハードウェアの売買代金で利益を出すための製品ではありません。世界中の一般家庭のリビングに、無料で常時電源が入り、光回線に直結されたプロキシサーバーを設置するための「顧客獲得コスト(CAC)」に過ぎないのです。
端末を製造原価割れのダンピング価格で市場にばら撒いたとしても、購入者が自宅のWi-Fiに繋いで電源を入れ続けてくれれば、以下の多重収益ループによってハードウェアの原価など容易に回収できます。
- 住宅用プロキシの又貸し: 「Linkfog」「AppSalt」「NetNut」などの商用プロキシ事業者に回線を貸し出し、1台から最大3重のプロキシ収益を得る。
- バックグラウンド広告詐欺: 画面が消えている間も非表示WebViewで広告を自動巡回させ、毎月数十万〜数百万円の広告料を詐取する。
- 二次マルウェア配信権の販売: 外部の犯罪グループに対し、感染端末へ不正APKを送り込むアクセス権を切り売りする。
医療・業務空間への波及とゼロトラスト分離の必然性
さらに恐るべき事実として、今回のXCPEファームウェア基盤が、家庭用STBだけでなく遠隔医療機器(テレヘルス端末)、街頭デジタルサイネージ、業務用カラオケ機器からも検出された点が挙げられます。
コスト削減を急ぐ医療機関や一般企業が、出所不明な安価なAndroid端末や汎用STBを院内・社内ネットワークに接続した結果、病院やオフィスのLAN内に最初からシステム権限のバックドアが設置されていたことになります。境界型ファイアウォールによる防御は、内側から外へ通信するバックドアに対して完全に無力です。
8. 実務と家庭で実践できる身近なゼロトラスト防犯3原則
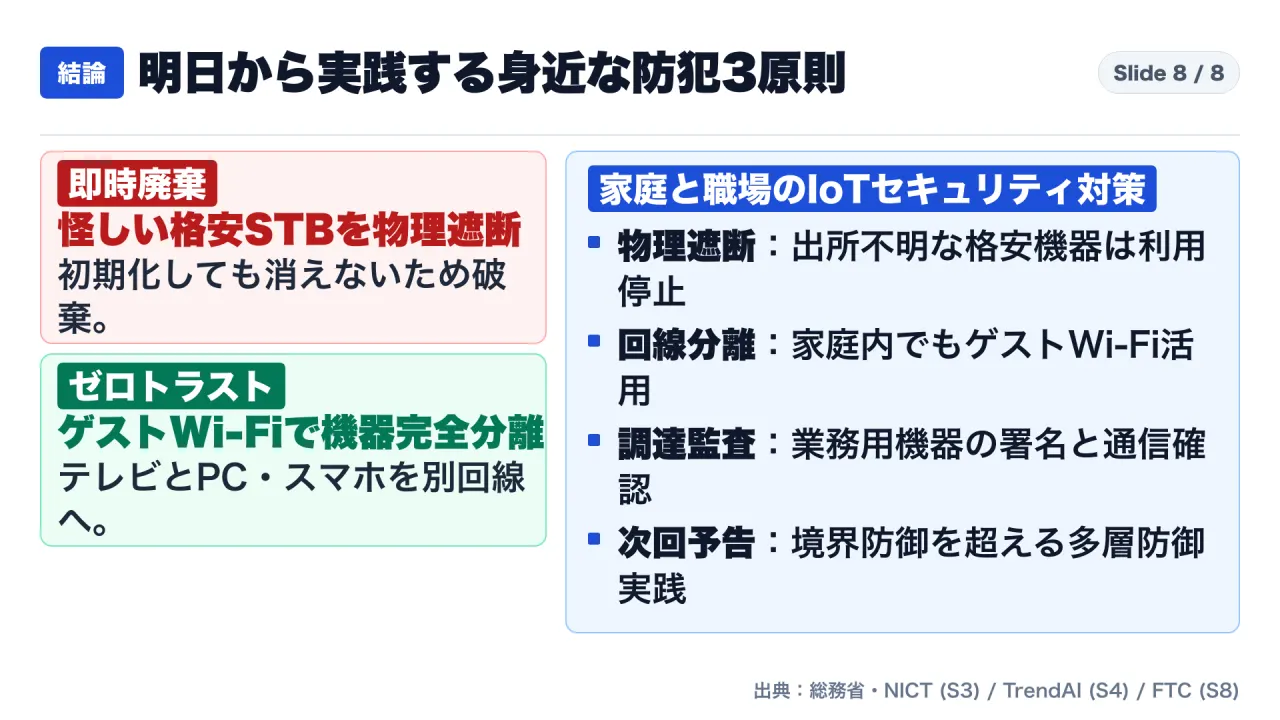
家庭やオフィスのネットワークを守るため、今すぐ実践できる具体的なアクションプランを3つの原則としてまとめます。
原則1:出所不明の格安STB・ノーブランド動画機器の物理的切り離しと廃棄
大手通販サイトで購入した相場より極端に安いノーブランドのAndroid TVボックス、スティック型端末、格安プロジェクター(特にMECOOL製やYokaTV関連、中国系ODM製品)は、直ちに利用を停止し、LANケーブルやWi-Fi接続を解除して廃棄してください。初期化してもファームウェア領域の裏口は消去できません。信頼できる正規大手メーカー(Google純正Chromecast/Google TV、Apple TV、Amazon Fire TV等)の認定製品への買い替えを強く推奨します。
また、中古市場やフリマアプリで流通している端末や、ホテル・民泊・店舗等に備え付けられた出所不明なAndroid STBに対して、個人のGoogleアカウントや動画配信サービスの認証情報を直接入力することは絶対に避けてください。/oem/ 領域でシステム最高権限(android.uid.system)を持つバックドアが存在する場合、画面キャプチャ機能(SurfaceControl.screenshot)やキーイベント監視によってログイン情報がそのまま窃取される危険があります。
原則2:家庭内ルーターの「ゲストWi-Fi」を活用したIoT機器の完全分離
テレビ、スマート家電、監視カメラ、ゲーム機などのIoT機器は、仕事用のパソコンやネットバンキングを利用するスマートフォンと同一のLAN(プライベートWi-Fi)に接続してはいけません。一般的な家庭用Wi-Fiルーターに搭載されている「ゲストポート」や「隔離機能付きゲストネットワーク」を活用し、IoT機器専用の通信網を論理的に分離してください。万一テレビが乗っ取られたとしても、同一ネットワーク内のPCやスマホへの侵入や通信盗聴を遮断できます。 ルーターの設定画面で「SSID分離(ネットワーク分離・プライバシーセパレーター)」を有効化することで、ゲストWi-Fiに接続されたIoT機器同士の横展開(ラテラルムーブメント)も同時に封じ込めることができます。
原則3:企業・医療機関におけるハードウェア調達ガバナンスとバイナリ監査
企業や医療機関のシステム部門は、デジタルサイネージや業務用端末としてAndroidベースの機器を調達する際、価格だけでなく製造元サプライチェーンの透明性を厳格に審査してください。調達前のサンプル機に対し、/oem や /system パーティションの静的・動的解析(ファームウェアバイナリ監査)を義務付け、不審なアウトバウンド通信(未知のMQTTブローカーやプロキシ事業者宛て通信)をDNS・FWレイヤーで常時監視・遮断する運用体制を構築してください。
特に遠隔医療端末や受付端末など、個人情報や社内システムと接点を持つ機器については、Google Play Protect認定の有無だけで安全性を盲信せず、初回起動後の数日間にわたるDNSクエリおよび外部接続先IP(特にポート8000やMQTTポート1883/8883等の定常通信)をサンドボックス環境で検査する受け入れテスト(検収ゲート)を標準化することが不可欠です。
9. よくある疑問と実務上のチェックリスト(FAQ)
最後に、情報システム担当者や一般家庭の利用者から寄せられやすい疑問と、導入・点検時の確認項目を整理します。
Q1. 端末を工場出荷状態にリセット(初期化)すれば安全になりますか?
いいえ、安全にはなりません。一般的なアプリ領域(/data/)とは異なり、今回のXCPE(x.cpe)は読み取り専用の /oem/ パーティションに製造元のシステム署名付きで書き込まれています。設定画面からファクトリーリセットを実行しても /oem/ 領域は消去されず、再起動時に再びシステム権限(android.uid.system)で自動的に立ち上がります。
Q2. GoogleのC2サーバー差し押さえによって、手元の機器も無害化されたのではないですか?
Googleと法執行機関が差し押さえたのは外部の指令サーバー(anyevonline.com や szbboys.com 等)のドメインおよびサーバー群であり、手元の機器内部にあるバックドア自体が消えたわけではありません。また、すでにStage 3としてメモリや別領域に展開された二次マルウェアや、強制的に無効化されたPlayプロテクト設定(package_verifier_user_consent = -1)は端末内に残存し続けるため、ネットワークから物理的に遮断・廃棄する必要があります。
Q3. 自宅やオフィスの機器が踏み台にされているか見分ける方法はありますか?
以下の5項目を点検してください。
- 相場より極端に安価なノーブランドAndroid TVボックスやプロジェクター(MECOOL、YokaTV等を含む)をWi-Fiや有線LANに接続していないか。
- 設定画面の「Google Playプロテクト」が、身に覚えがないのにオフ(無効)になっていないか、または設定項目自体が隠されていないか。
- 端末のシステムアプリ一覧(システムを表示)の中に、
x.cpe、com.oemservice、com.abc.nexusといった不審なパッケージ名が存在しないか。 - 家庭内・社内のWi-Fiルーターにおいて、テレビ・IoT機器が業務用PCやスマートフォンと同じSSID(同一セグメント)に同居していないか。
- ルーターやファイアウォールの通信ログに、未知の外部サーバー(ポート8000のHTTP POSTやMQTT通信)への定期的なアウトバウンド接続が記録されていないか。
参考・一次資料リンク一覧
- Google Cloud Threat Intelligence『Disrupting the XCPE Android TV Backdoor and Botnet』 (2026-11-04): https://cloud.google.com/blog/topics/threat-intelligence/xcpe-android-tv-backdoor-botnet
- 警察庁サイバー特別捜査部・福岡県警察『出荷前Android端末にプリインストールされた不正プログラム(XCPE)に関する注意喚起』 (2026-11-04): https://www.npa.go.jp/bureau/cyber/pdf/20261104_xcpe_advisory.pdf
- 総務省・NICT『NOTICEおよび国内IoT機器におけるレジデンシャルプロキシ悪用観測報告』 (2026-11): https://www.soumu.go.jp/menu_news/s-news/01cyber01_02000001_00250.html
- TrendAI Research『Technical Analysis of XCPE Preload Backdoor on Android TV Boxes』 (2026-11): https://www.trendmicro.com/en_us/research/26/k/xcpe-preload-backdoor-android-tv.html
- HUMAN Security Satori Threat Intelligence『BADBOX 2.0 and XCPE Supply Chain Ecosystem』 (2026-11): https://www.humansecurity.com/learn/blog/satori-threat-intelligence-badbox-2-0-and-xcpe
- Lumen Black Lotus Labs『Tracking Residential Proxy Botnets on Consumer IoT Devices』 (2026-11): https://blog.lumen.com/black-lotus-labs-xcpe-residential-proxy-botnet/
- 警察庁『令和7年におけるサイバー空間をめぐる脅威の情勢等について』: https://www.npa.go.jp/publications/statistics/cybersecurity/data/R07_cyber_joukyou.pdf
- 米連邦取引委員会(FTC)『Securing the IoT Supply Chain Against Preinstalled Malware』 (2026-10): https://www.ftc.gov/business-guidance/blog/2026/10/securing-iot-supply-chain-preinstalled-malware
動画での解説
{{YOUTUBE_URL}}
関連記事: https://note.com/consuloji_ch/n/n1975ecc3cf48