なぜ1.18億ユーロ流出と74件漏洩でWebが全面停止したのか?
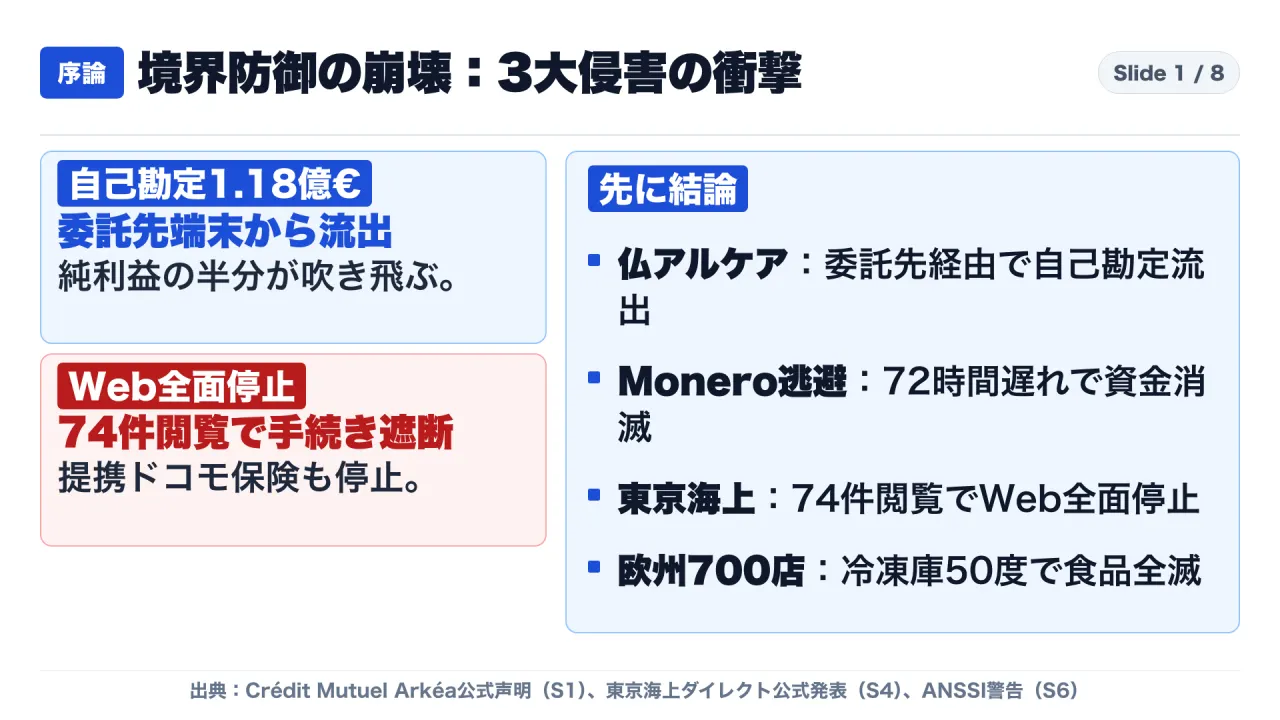
現代のサイバーセキュリティにおいて、企業の基幹システム(勘定系やメインフレーム)を正面突破する攻撃はもはや主流ではありません。2026年11月初旬に相次いだ重大インシデントは、堅牢な防御に守られた組織内部ではなく、防御の手薄な「外部委託先の業務端末」「顧客接点となるWeb・API基盤」、そして「インターネット露出した制御技術(OT)機器」という、ペリメーター(境界)の外側が狙われた共通の構造的弱点を浮き彫りにしました。
仏大手銀行クレディ・ミュチュエル・アルケア(Crédit Mutuel Arkéa)では、委託先端末を乗っ取られ、顧客預金ではなく銀行自身の「自己勘定口座」から約1億〜1.18億ユーロ(約210億円)が不正送金されました。国内では東京海上ダイレクト損害保険において、わずか74件のデータ閲覧を機に主力商品「&e」およびNTTドコモ提携保険のWeb手続きが全面停止しました。さらに欧州全域では、約700店舗のスーパーで業務用冷凍庫が50度に遠隔操作され、5,000万ドルの生鮮食品が一晩で廃棄されました。
本記事では、一次公式声明、ZachXBT氏およびBitqueryのオンチェーン追跡データ、EU DORA規則、金融庁ガイドライン、英仏治安機関の最新勧告に基づき、境界防御が崩壊したメカニズムと企業が直ちに講じるべき対策を検証します。
1. 結論と全体像:ペリメーターの外側が狙われる時代
2026年11月初旬に相次いだ3つの事件は、攻撃者が「信頼された通信経路の隙間」を突いて侵入し、盗み出した価値を瞬時に暗号資産や物理的破壊へと転換した点で共通しています。まずは一次資料から確定している3つの結論を整理します。
- B2B委託先の特権悪用と自己勘定の死角(仏アルケア銀行):
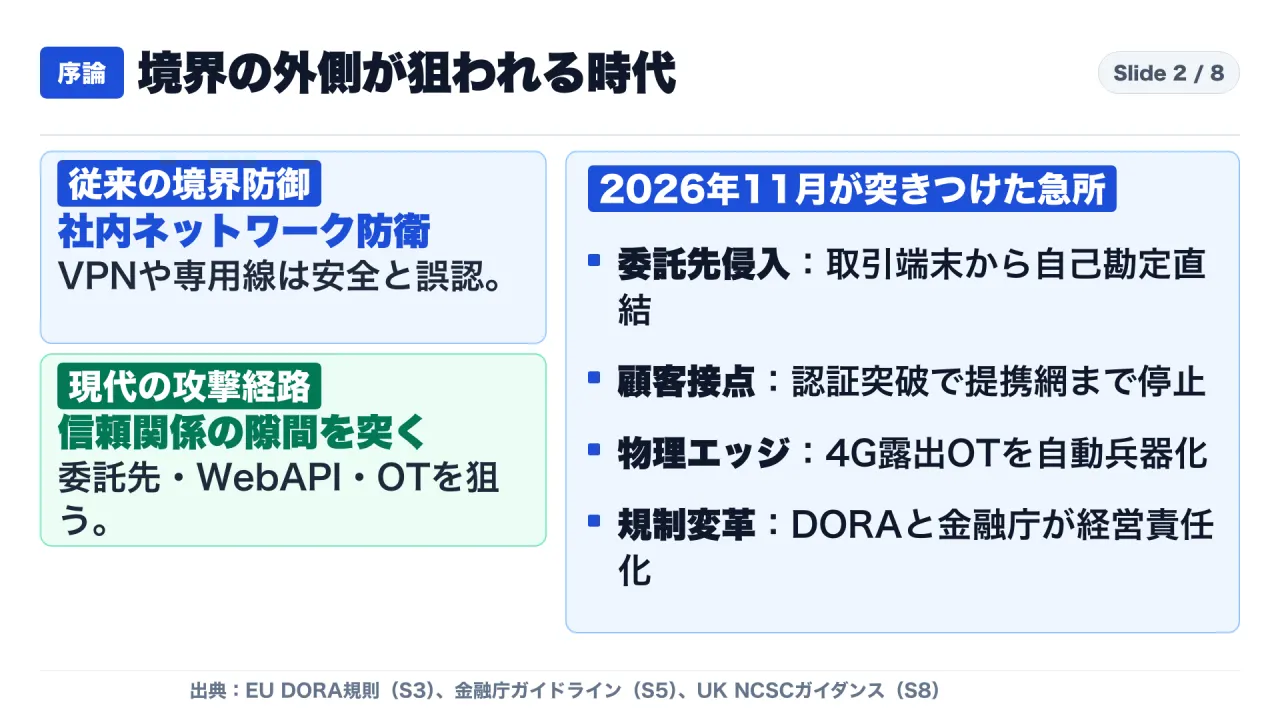
- 取引執行権限を持つ外部委託先の端末が乗っ取られ、顧客預金ではなく銀行自身の「自己勘定口座(compte propre)」から巨額資金が抜かれました。顧客預金やデータは無傷だったものの、被害額約1億〜1.18億ユーロは同行の2026年上半期純利益(2億3,000万ユーロ)の51.3%に相当し、バランスシートを直撃しました。さらに公表までの約72時間の遅れにより、3,000万ドル超が追跡・凍結不能なモネロ(XMR)へと洗浄されました。
- 顧客向けフロントエンド認証突破と単一障害点(東京海上ダイレクト損保):
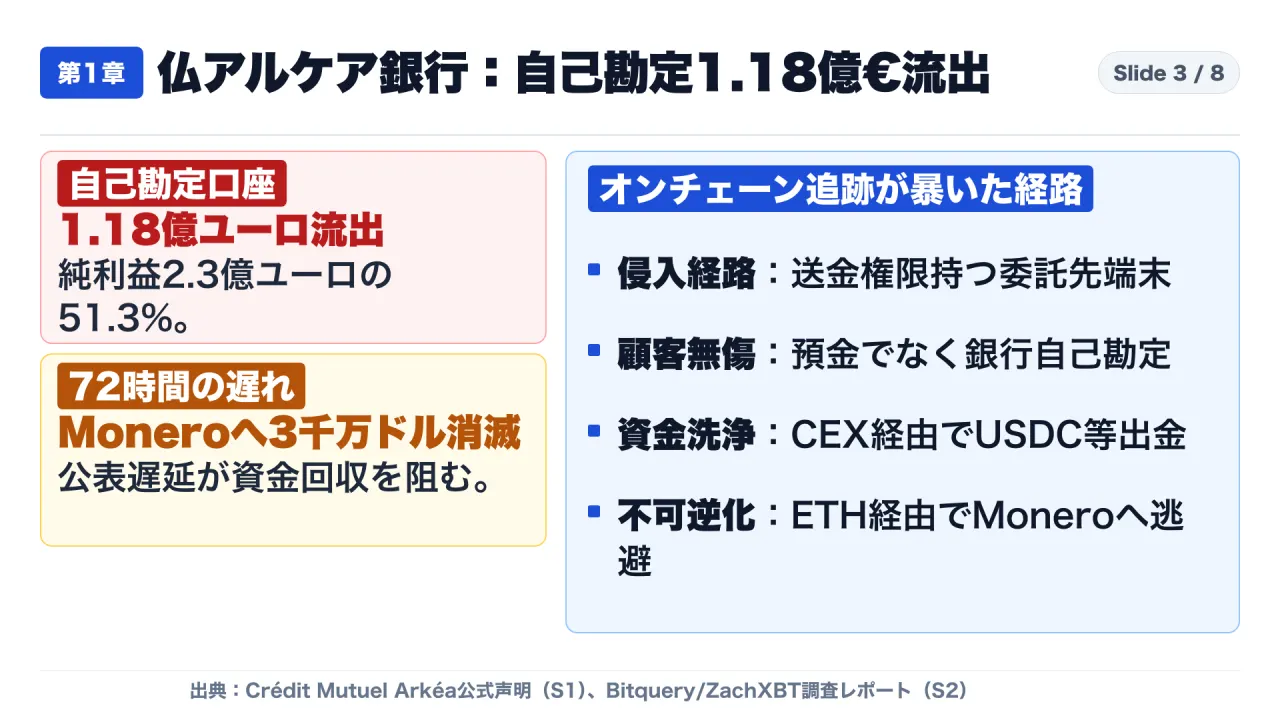
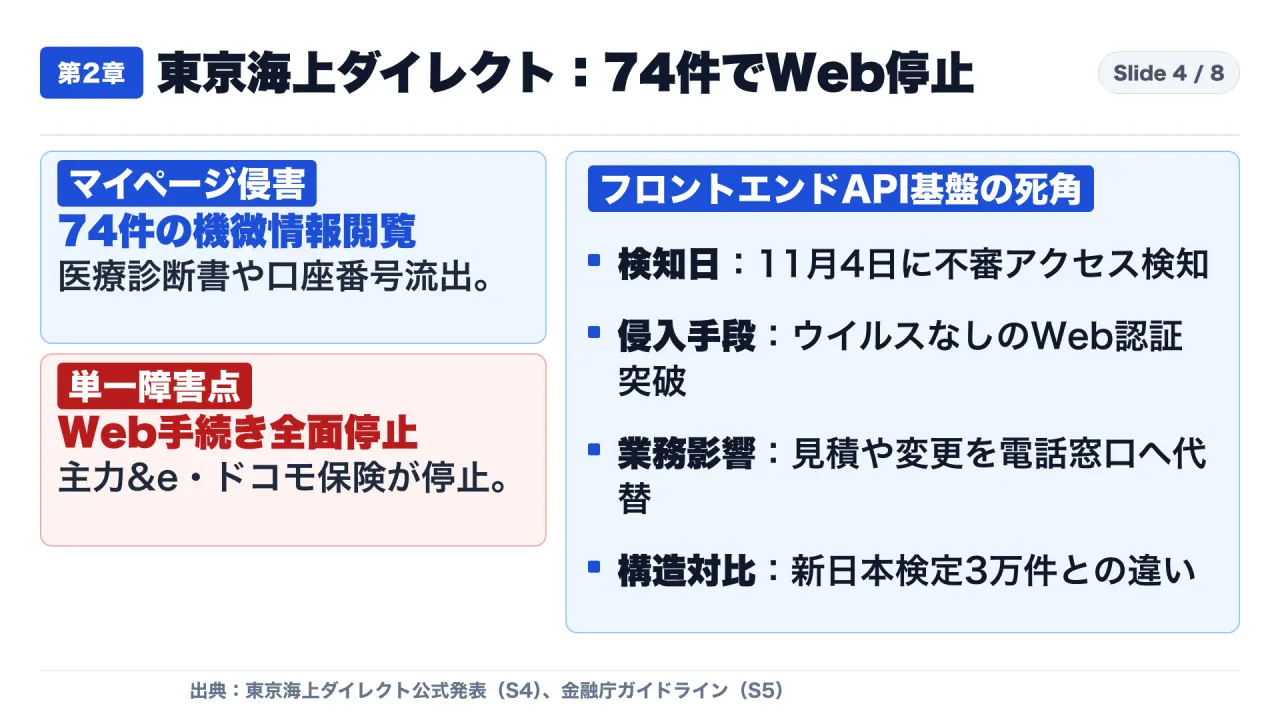
- マイページへの不正アクセスにより、事故対応履歴、医療診断書等の傷病情報、銀行口座番号を含む74件の情報が閲覧されました。マルウェアではなくWeb認証・API経路の突破であり、接続遮断に伴って主力商品「&e」および「ドコモの自動車保険」のWeb手続きが全面停止しました。顧客接点の認証基盤が、ビジネス継続そのものを揺るがす単一障害点(SPOF)となる現実を示しました。
- レガシーOT機器のAI兵器化と実物資産の瞬間破壊(欧州スーパー冷却攻撃):
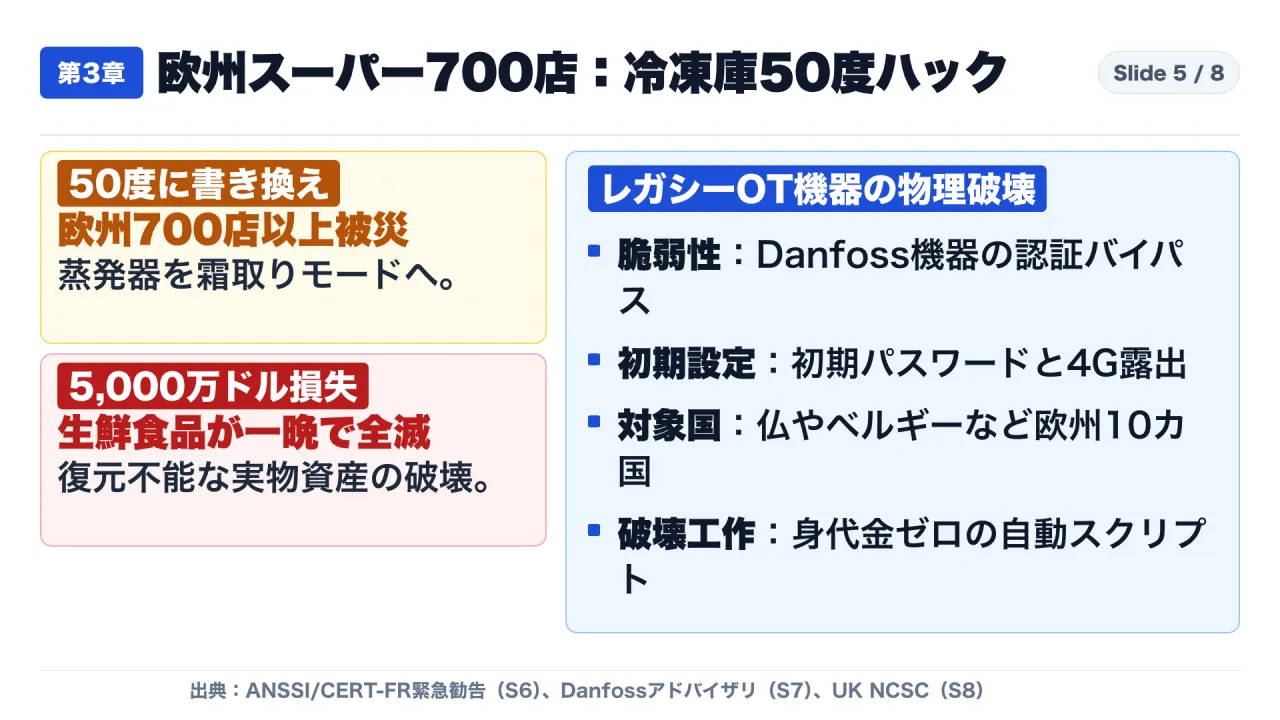
- ダンフォス製冷却コントローラー(AK-SM 800A等)の既知脆弱性や初期パスワード放置、4G回線直接露出が悪用され、欧州10カ国・700店舗以上の冷凍庫が「霜取りモード」や「設定温度50度」に遠隔操作されました。身代金要求のない純粋な破壊工作(サボタージュ)であり、仏国内だけで約5,000万ドルの食品廃棄損失が発生しました。バックアップから復元できない実物資産が破壊された点が極めて深刻です。
2. 仏アルケア銀行1.18億ユーロ流出の解剖:委託先端末と72時間の逃避劇
総資産2,115億ユーロ、顧客数580万人超を擁するフランスの大手協同組合系銀行グループ「クレディ・ミュチュエル・アルケア」は、2026年11月4日にサイバー攻撃による不正取引を公式確認しました。
侵入経路:ネット銀行経由説の否定と委託先端末の掌握
当初報じられた傘下のネット銀行Fortuneo経由という観測は公式声明で否定され、攻撃者は「外部委託先のプラットフォーム」を踏み台にして銀行本体へ到達したことが判明しました。仏紙ル・モンドによれば、取引執行権限を持つ第三者の業務端末が乗っ取られ、システム深部へ直接送金指示が送り込まれました。
侵害されたのは「顧客預金」ではなく「銀行の自己勘定」
アルケア銀行が「顧客への金銭的影響はない」としたのは、被害口座が一般預金ではなく、銀行自身が資金決済に使用する「自己勘定口座(compte propre)」だったためです。顧客の預金やデータは無傷でしたが、損失は銀行のバランスシートを直撃しました。被害額約1億〜1.18億ユーロ(約210億円)は、同行の2026年上半期純利益(2億3,000万ユーロ)の51.3%に達します。
オンチェーン追跡:72時間の公表遅延とMoneroへの流出
ZachXBT氏およびBitqueryの解析により、法定通貨から暗号資産への高速資金洗浄の全貌が判明しています。
| 検証項目 | 公式発表・1次資料(Arkéa / 当局) | オンチェーン解析(ZachXBT / Bitquery) | 構造的評価・財務影響 |
|---|---|---|---|
| タイムライン | 11月4日13:00初報、同日17:30追加声明。 | 11月1日に1.06億ドル、11月2日に追加2,700万ドル出金。 | 資金流出から公式発表まで約72時間の遅れ。初動封じ込め遅延が損失を拡大。 |
| 侵入経路 | 外部委託先のプラットフォーム経由。 | 取引権限を持つ第三者端末が乗っ取られ侵入。 | 境界防御ではなく、委託先端末への静的信頼が悪用された。 |
| 対象勘定 | 銀行の自己勘定口座(compte propre)。 | 顧客資産への侵害なし、損失は全額自行負担。 | 預金者パニックは回避したが、上半期純利益の半分が吹き飛ぶホールセール被害。 |
| 被害規模 | 「約1億ユーロ規模」と表明。 | 計1億3,300万ドル超(約1億1,800万ユーロ/約210億円)。 | 1ユーロ=178.30円換算で約210億円の巨額流出。 |
| 資金洗浄 | 暗号資産へ転換された可能性を公表。 | 法定通貨→CEX/OTCでUSDC化→ETH→Monero転換。 | 公表遅れにより3,000万ドル超が追跡・凍結不能なMoneroへ逃避。 |
アルケア銀行が被害の発生を即座に開示しなかったため、KrakenやCrypto.comが口座を凍結する前に、3,000万ドル以上の資金がプライバシーコインであるMoneroへと洗浄されました。伝統金融の公表サイクル(数日)とオンチェーンの移動速度(数分)の非対称性が、被害回収を不能にしました。
3. 東京海上ダイレクト損保74件漏洩と国内損保の二正面リスク
アルケア銀行の事案がB2B委託先侵害であるのに対し、2026年11月5日に公表された東京海上ダイレクト損保の事案は、顧客接点(B2C)の認証・API基盤が直接突破された事例です。
74件の閲覧と機微情報の漏洩実態
2026年11月4日、マイページへの不審アクセスを検知して通信を遮断したものの、74件の契約者情報が閲覧された可能性が判明しました。閲覧データには基本情報に加え、事故対応履歴、医療診断書等の傷病情報、銀行口座番号が含まれていました。マルウェア感染はなく、Webアプリケーションの認証・認可経路の突破によるものです。
主力「&e」および提携保険のWeb全面停止
最大の影響は、不正アクセス経路の遮断に伴い、自社の主力商品「&e」だけでなく、提携商品「ドコモの自動車保険」(NTTドコモ提供)の全Web手続きが全面停止に追い込まれたことです。完全デジタル完結のビジネスでありながら、有人フリーダイヤルへの全面代替を余儀なくされました。
flowchart TD
    subgraph Arkéa["【仏アルケア銀行】B2Bサードパーティ侵害"]
        A1["外部委託先の業務端末"] -->|端末乗っ取り| A2["取引執行権限を悪用"]
        A2 -->|内部接続| A3["銀行自身の自己勘定口座"]
        A3 -->|約1.18億€送金| A4["CEX / OTCデスク (USDC)"]
        A4 -->|72時間公表遅延| A5["ETH経由でMoneroへ洗浄 (3000万$超逃避)"]
    end

    subgraph TokioMarine["【東京海上ダイレクト】B2Cフロントエンド侵害"]
        B1["攻撃者"] -->|BOLA / 認証突破| B2["契約者マイページ / アプリAPI"]
        B2 -->|74件閲覧| B3["医療診断書・事故相手・口座番号漏洩"]
        B2 -->|経路遮断| B4["Web手続き全面停止 (&e・ドコモ保険)"]
        B4 -->|SPOF顕在化| B5["完全有人電話窓口へ代替 (業務麻痺)"]
    end

    subgraph Cooling["【欧州スーパー700店】物理エッジOTサボタージュ"]
        C1["AI自動スキャン"] -->|4G露出 / 初期パスワード| C2["Danfoss AK-SM 800A等"]
        C2 -->|認証バイパス| C3["蒸発器を霜取りモード・50度へ書き換え"]
        C3 -->|熱風流入| C4["約700店舗の生鮮食品が一晩で全滅"]
        C4 -->|実物破壊| C5["5000万ドルの廃棄損失 (バックアップ不能)"]
    end
2025年11月の「新日本検定協会」ランサムウェア侵害(損保6社計3万件漏洩)がバックエンドの委託先リスクだったのに対し、今回の事案はフロントエンド認証基盤のリスクです。わずか74件のアカウント侵害であっても、提携エコシステム全体を止める単一障害点(SPOF)になる危険性が証明されました。
4. 欧州スーパー700店舗が50度に:AI自動偵察と既知脆弱性が招いたOTサボタージュ
金融機関への攻撃と同時期、欧州のスーパーマーケットで業務用冷却・冷凍システムへの連続サイバー攻撃が発生しました。
欧州10カ国以上へ波及した2波の攻撃
2026年10月11日の第1波では、フランス国内の大手チェーンなど約700店舗の冷却設備が乗っ取られ、ANSSIが緊急警告を発令しました。続く11月2日未明の第2波では、ベルギーの大手スーパーDelhaizeの約40店舗や英国の食肉サプライヤーなど欧州10カ国以上へ拡大しました。
初期パスワード放置とAI兵器化
標的となったのはダンフォス社製「AK-SM 800A」やCopeland社製「XWEB」です。4G回線経由でパブリックインターネットに直接公開され、英国だけで800台以上、世界で6,000台以上が誰でもアクセス可能な状態でした。 デフォルト認証情報(初期パスワード)の放置に加え、Danfoss AK-SM 800AのSQLi脆弱性(CVE-2025-41450)や認証バイパス(CVE-2025-41451)が悪用されました。 攻撃者は管理画面に侵入し、冷凍ユニットを「霜取りモード」に切り替えるか設定温度を「50度」に引き上げました。店舗の冷凍庫に熱風が吹き込み、仏国内だけで5,000万ドル規模の食品廃棄損と平均2日間の営業停止が生じました。
バックアップの効かない「実物資産の瞬間破壊」
「冷蔵庫に機密データはない。あるのは温度だけだ。一晩で温度を変えれば、復元できるバックアップなど存在せず、実物資産がそのまま消滅する」という指摘通り、身代金要求のない純粋な破壊工作(サボタージュ)でした。AIによる自動スキャンが露出機器を瞬時に兵器化する現実を突きつけています。
5. EU DORA全面適用と金融庁新ガイドライン:取締役の法的責任と履行強制金
これら「境界の外側の攻撃」に対し、日欧の金融監督当局は厳しい規制を敷いています。
EU DORA:4時間報告義務と履行強制金
2025年1月17日に全面適用されたEU DORA(Regulation (EU) 2022/2554)は、金融機関に極めて重い義務を課しています。
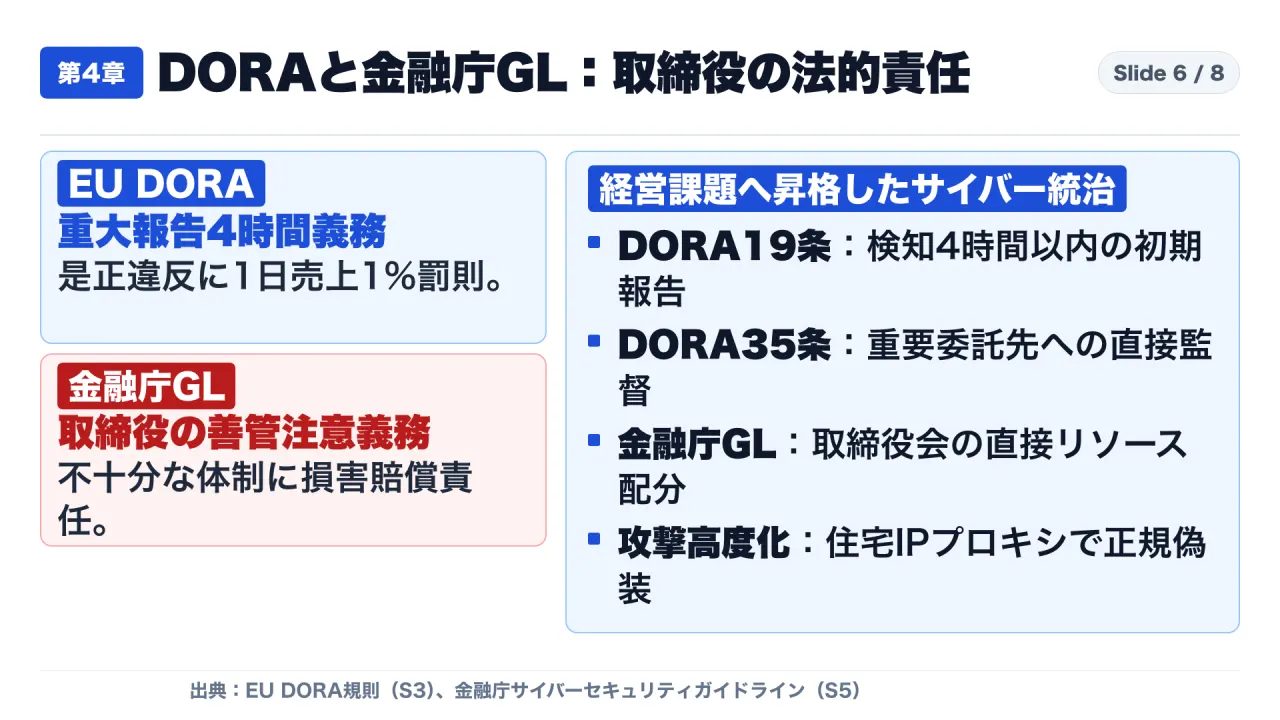
- 4時間以内の初期報告義務(第19条): 重大インシデント検知後、4時間以内の初期通知が義務付けられており、アルケア銀行の72時間遅れは厳しい追及対象となります。
- 履行強制金(第35条): 是正に従わない重要ITベンダー(CTPP)に対し、全世界の1日平均売上高の最大1%を毎日科す権限を監督当局に付与しています。
金融庁ガイドライン:取締役の「善管注意義務違反」
金融庁の「金融分野におけるサイバーセキュリティに関するガイドライン」でも、経営陣の責任が明文化されました。
- 役員の法的責任(第1.2.2項): 管理態勢の不備により損害が生じた場合、取締役等の役員は善管注意義務違反や任務懈怠による損害賠償責任を問われ得ると明記されました。
- 外部サービス台帳の整備(第2.2.1項): 再委託先を含めた外部委託サービスの資産・データフロー図を網羅的に台帳管理することが義務付けられています。
| 規制枠組み | 適用時期・対象 | サードパーティ統制要件 | 違反時のペナルティ・経営責任 |
|---|---|---|---|
| EU DORA | 2025年1月17日全面適用。銀行、保険、投資会社、暗号資産交換業者。 | 第5章(第28〜44条):委託契約の監査権、再委託チェーン把握、CTPP直接監督。 | 是正違反のCTPPに全世界1日売上の最大1%を毎日賦課(最大180日)。 |
| 金融庁GL | 2024年10月策定・2025年改訂。国内全金融機関。 | 第2.2.1項:外部システムサービスの網羅的台帳整備、データフロー図の維持。 | 第1.2.2項:管理態勢不備に起因する損害に対し、取締役の善管注意義務違反・賠償責任を追及。 |
| UK NCSC | 2026年改訂。重要インフラ、食品流通、ビル管理。 | 管理インターフェースの外部露出禁止、ゼロトラストアクセス、初期PW変更。 | 重大インシデント時の事業停止命令、NIS規制に基づく罰金賦課。 |
2025年のネットバンキング不正送金は4,747件、約104億円と過去最高を記録しました。住宅用ルーター等を踏み台にする「レジデンシャルプロキシ」が悪用されており、従来の境界型防御は完全に無力化されています。
6. 境界防御の終焉とゼロトラストへの必然:事実と解釈
一次資料の検証から浮かび上がる構造的真実を、「確定した事実」と「実務上の解釈」に分離して整理します。
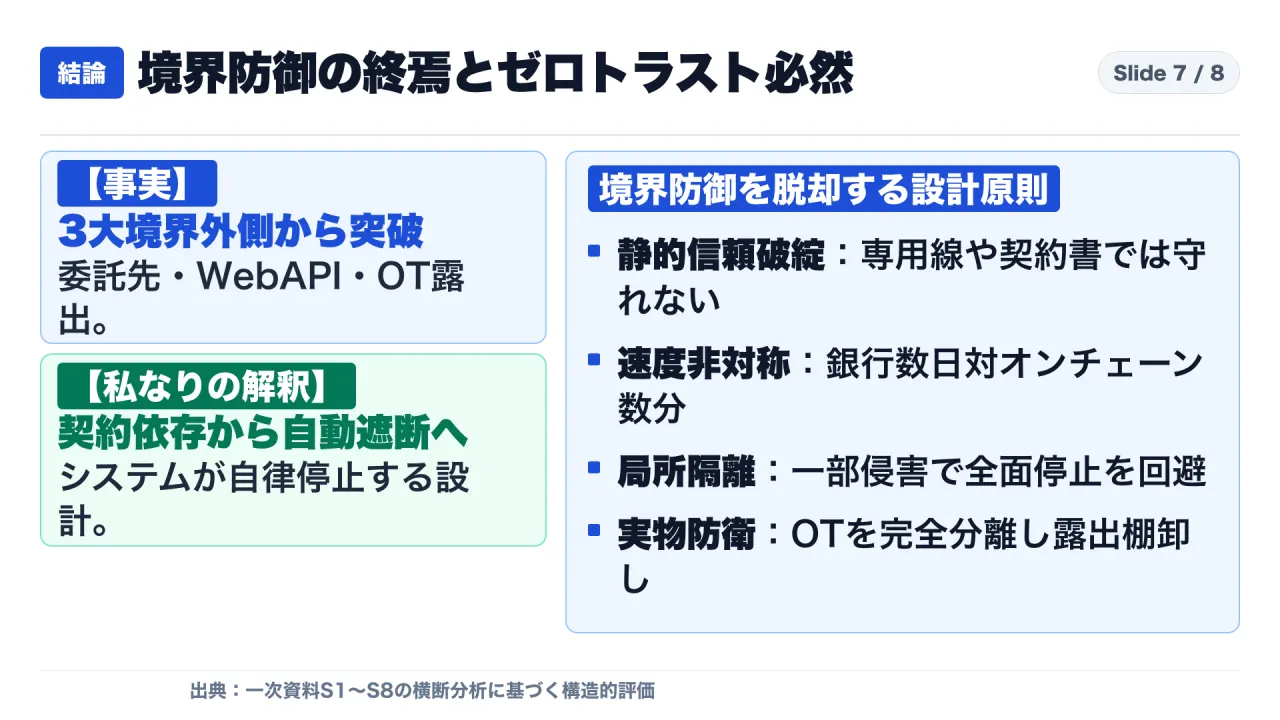
【事実】:境界の外側から突破された3つの侵入経路
- アルケア銀行では、銀行本体ではなく決済代行を担う外部委託先端末が乗っ取られ、自己勘定口座から1.18億ユーロが不正送金された。
- 東京海上ダイレクト損保では、社内ネットワークではなく顧客向けマイページのWeb認証・API経路が突破され、74件の閲覧でWeb機能が全面停止した。
- 欧州スーパーでは、企業のIT網ではなくパブリックインターネットに露出した4G接続のレガシーOT機器が操作され、5,000万ドルの食品が破壊された。
【私なりの解釈】:契約依存から「プログラマティック遮断」へ
「契約を結んだ委託先だから安全」「専用線だから信頼できる」という前提は完全に破綻しています。委託先の端末が感染すれば、そこは攻撃者の拠点となります。 また、わずか74件のアカウント侵害でWebサービス全体を止める羽目になったのは、システムが部分侵害に耐えるマイクロセグメンテーション構造になっていないためです。 これからの企業防衛は、静的な契約書に頼るのをやめ、異常なトランザクション速度や未知の挙動を検知した瞬間に、プログラムが自律的に送金やAPIをハードロックする「プログラマティック・サーキットブレーカー」を組み込むことが不可欠です。
7. 組織が直ちに実行すべき3大防御策と実装手順
日欧の規制水準を満たし、被害を未然に防ぐため、組織が直ちに実行すべき対策は以下の3点です。
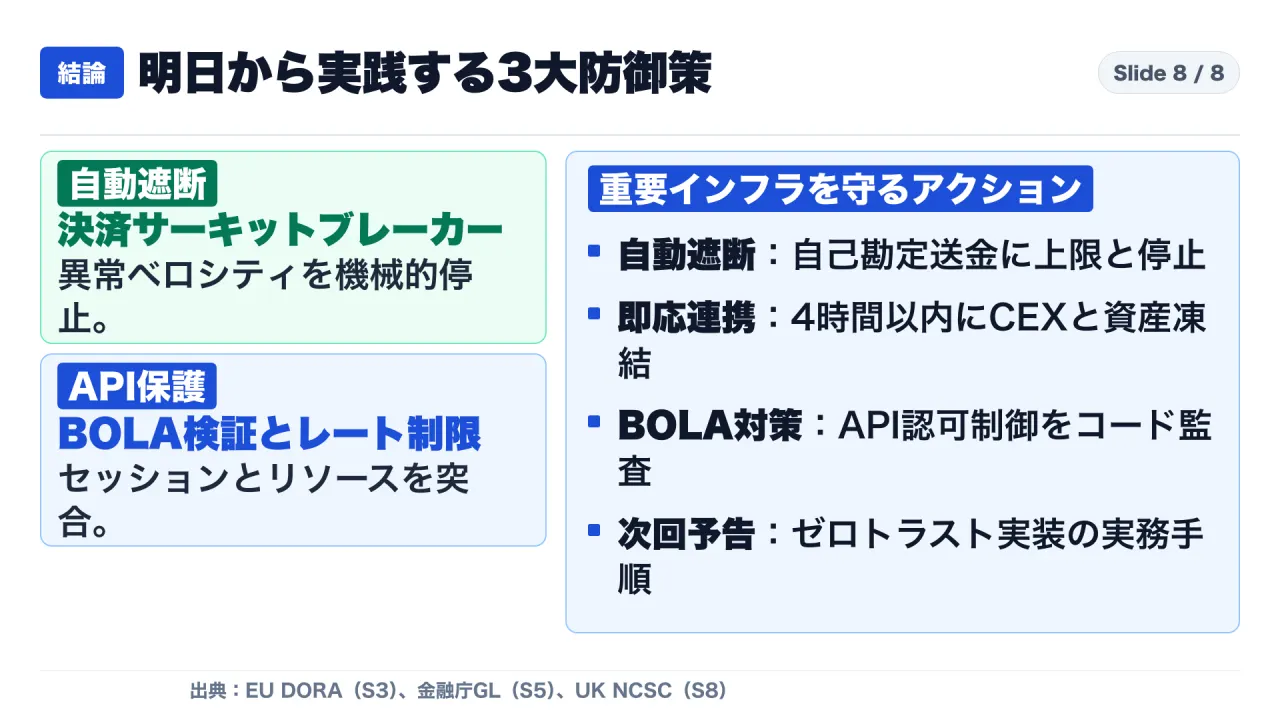
対策1:サードパーティ接続のゼロトラスト化と決済サーキットブレーカー
- 動的認可への移行: 外部委託先端末に静的な権限を与えず、Just-In-Time(JIT)かつ最小権限の動的認可を適用します。
- 決済サーキットブレーカー: 外部端末からの送金指示に対し、システムレベルのハードリミットを強制します。異常な送金速度や暗号資産関連口座への送金を検知した瞬間、自動でAPIをハードロックします。
- オンチェーン即応ホットライン: 不正送金発生時、4時間以内にCEXやステーブルコイン発行体(Tether、Circle)と連携して資産凍結を図る手順を平時から構築します。
対策2:顧客向けWeb/APIにおけるBOLA検証と適応型レート制限
- BOLA検証の徹底: ログイン後の全APIリクエストに対し、セッショントークンの主体が要求されたリソースID(証券番号等)のアクセス権を持っているかを厳密に検証します。
- 適応型レート制限: レジデンシャルプロキシに対抗するため、デバイスフィンガープリンティングを導入し、異常検知時にもWeb全体を止めずに該当エンドポイントのみを局所隔離できる設計へ改修します。
対策3:EASM(外部攻撃面管理)によるレガシーOT機器の完全隔離
- 露出機器の棚卸しと隔離: EASMツールを用いて空調、電源、冷却機器がパブリックIPや4G回線で露出していないかスキャンし、すべてのOT管理画面をインターネットから完全隔離します。
- 初期パスワード変更とパッチ完遂: 工場出荷時のパスワードを変更し、Danfoss AK-SM 800A等の既知脆弱性に緊急パッチを適用します。
| 対策領域 | 緊急アクション(72時間〜1週間) | 短期アクション(1カ月以内) | 中期アーキテクチャ改革(3〜6カ月) |
|---|---|---|---|
| 1. サードパーティ&決済統制 | 委託先端末から自己勘定口座へ接続する特権アカウント・APIキーの緊急棚卸しと不要権限停止。 | 委託先経由送金のハードリミット設定と暗号資産関連口座への異常送金自動ブロックルール導入。 | ゼロトラスト動的認可、自動サーキットブレーカー実装、DORA準拠の統合ログ監査。 |
| 2. 顧客向けWeb/API&認証 | マイページ・アプリのアクセスログを精査し、レジデンシャルプロキシ等からの不正アクセスの遮断。 | 全APIエンドポイントにおけるオブジェクトレベル認可(BOLA)のコード検証とレート制限強化。 | パスキー(FIDO2)への全面移行、組込型金融提携先を含めたAPIマイクロセグメンテーション実装。 |
| 3. OT/IoT資産&即応体制 | EASMツールを用い、空調・電源・店舗制御機器がパブリックIP等で露出していないかスキャン・即時隔離。 | すべてのOT機器の初期パスワード変更と、Danfoss等の既知脆弱性に対するファームウェア更新完遂。 | OTネットワークの完全分離、不正送金検知後4時間以内にCEX等と連携し資産凍結を行う即応体制確立。 |
関連記事
/ja/articles/2026-11-04-vercel-security-review-per-push-what-it-checks/
/ja/articles/2026-11-04-openai-security-sprint-bounty-conditions/
参考・一次資料リンク一覧
- Crédit Mutuel Arkéa 公式プレスリリース『Crédit Mutuel Arkéa Communiqué de Presse (Opérations frauduleuses / Compte propre)』: https://www.cm-arkea.com/banque/assurance/credit/mutuel/ecb_5038/fr/communiques-de-presse-2026
- Bitquery / ZachXBT オンチェーン追跡レポート『Bitquery On-chain Laundering Analysis with ZachXBT』: https://bitquery.io/blog/credit-mutuel-arkea-onchain-laundering-analysis
- EU DORA『Digital Operational Resilience Act (Regulation (EU) 2022/2554)』: https://www.eba.europa.eu/activities/single-rulebook/regulatory-activities/operational-resilience-dora
- 東京海上ダイレクト損害保険 公式発表『当社Webサービスへの不正アクセスに伴う個人情報の漏えいに関するお詫びとお知らせ』: https://www.tokiomarine-direct.co.jp/company/news/2026/20261104.html
- 金融庁『金融分野におけるサイバーセキュリティに関するガイドライン』: https://www.fsa.go.jp/news/r6/sonota/20241004/cybersecurity_guideline.pdf
- フランス国家サイバーセキュリティ庁(ANSSI / CERT-FR)『Alerte CERTFR-2026-ALE-015 (Attaques visant les systèmes de réfrigération)』: https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-015/
- Danfoss 公式セキュリティアドバイザリ『Security Advisory: System Manager AK-SM 800A (CVE-2025-41450 & CVE-2025-41451)』: https://www.danfoss.com/en/service-and-support/documentation/security-advisories/cve-2025-41450-ak-sm-800a/
- UK NCSC『Guidance: Securing Internet-Exposed Operational Technology Devices』: https://www.ncsc.gov.uk/guidance/securing-internet-exposed-operational-technology-devices
動画での解説
{{YOUTUBE_URL}}
自己紹介・チャンネル案内:https://note.com/consuloji_ch/n/n1975ecc3cf48