なぜOpenAIの「Linux権限昇格948件」は、修正済みの数と別なのか? 第三者の確認数と更新運用
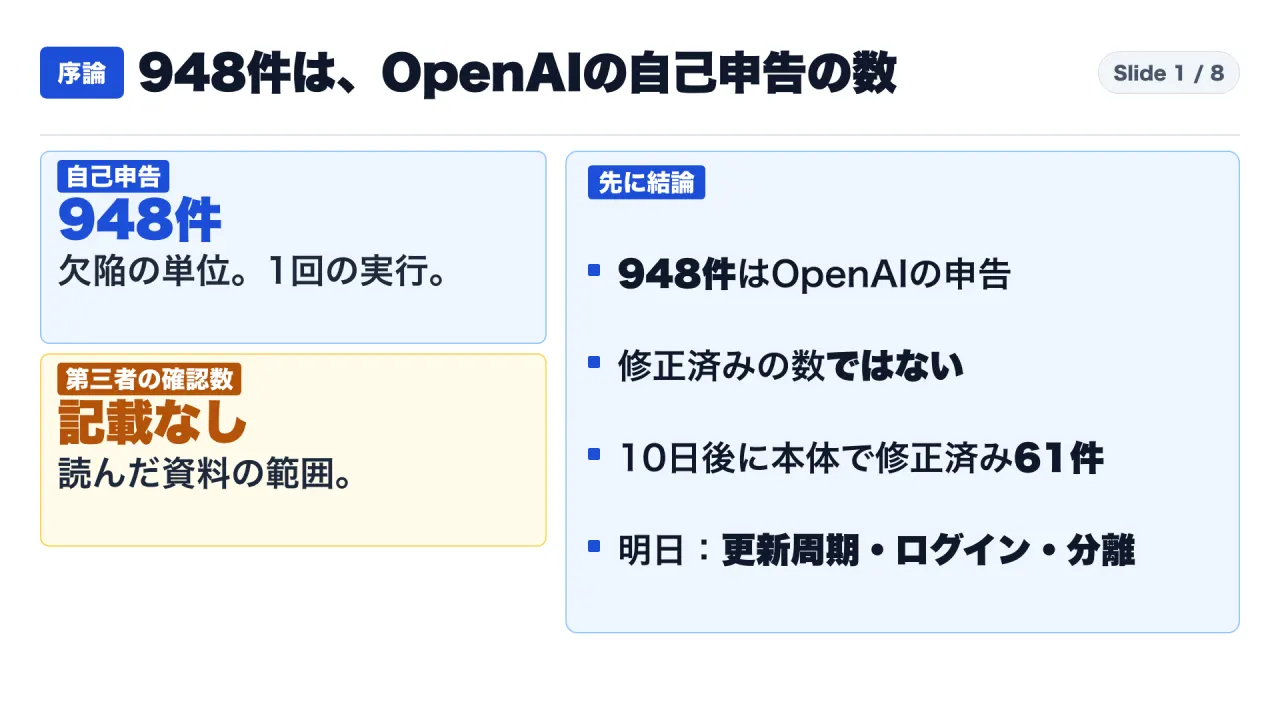
図1は放送時の説明資料(Slide 01)です。
この話は、リナックスのサーバーや、開発用のパソコンを管理している方に向けたものです。
結論です。OpenAIは、リナックスの権限昇格の欠陥を、見つけたと発表しました。
九百四十八件です。ただし、本人の申告で、修正済みの数ではありません。
第三者が確認した数は、私が読んだ資料には、書かれていません。明日は、更新の周期と、ログインできる人と、分離を点検します。
ここからが詳しい説明です。使うのは、OpenAI公式のエックスの投稿と、その内容を伝えた、ヘルプネットセキュリティの記事です。
OpenAIの公式サイトの本文は、取得できず、読めていません。売買や投資の判断は扱いません。
こんにちは、限界コンサルおじです。このチャンネルでは、海外の一次資料や決算書をもとに、テクノロジーとお金の動きを一人でじっくり読み解いています。
前提の整理と全体の見取り図(何をすべきかの全体像)
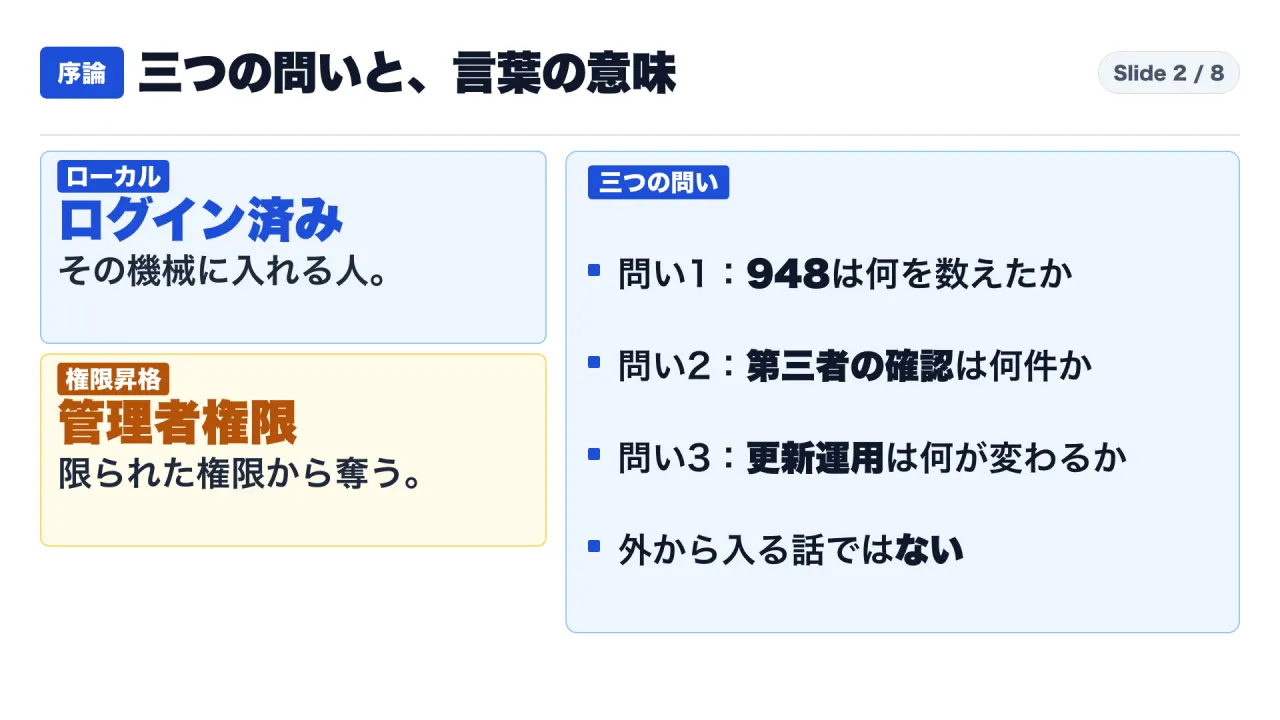
図2は放送時の説明資料(Slide 02)です。
今回の題材は、OpenAIが、エックスに投稿した発表です。投稿の表示は、十一月四日です。
発表の中身です。まだ公開されていない、サイバー向けのモデルを使い、一回の実行で、リナックスの中心部の欠陥を、検証して、修正案まで作った、と言います。
九百四十八件です。費用は、百二十万ドルです。
言葉を説明します。リナックスの中心部は、カーネルと呼ばれます。
機械全体を動かす、土台のプログラムです。権限昇格は、限られた権限しかない人が、管理者の権限を手に入れることです。
もう一つ。発表の題名にある、ローカルは、すでにその機械へ、ログインできる人を指します。
外から勝手に入る話ではありません。
問いは三つです。一つ目。
九百四十八は、何を数えた数字か。二つ目。
第三者が確認した数は、何件か。三つ目。
自社の更新の運用は、何から変わるのか。
第1章では、発表が述べる仕組みを読みます。第2章では、数え方を読みます。
第3章では、十日後の数を読みます。第4章では、数の種類を並べて、自社で確かめる手順を述べます。
では、第1章から始めます。
第1章:海外一次データが示す現場の変化
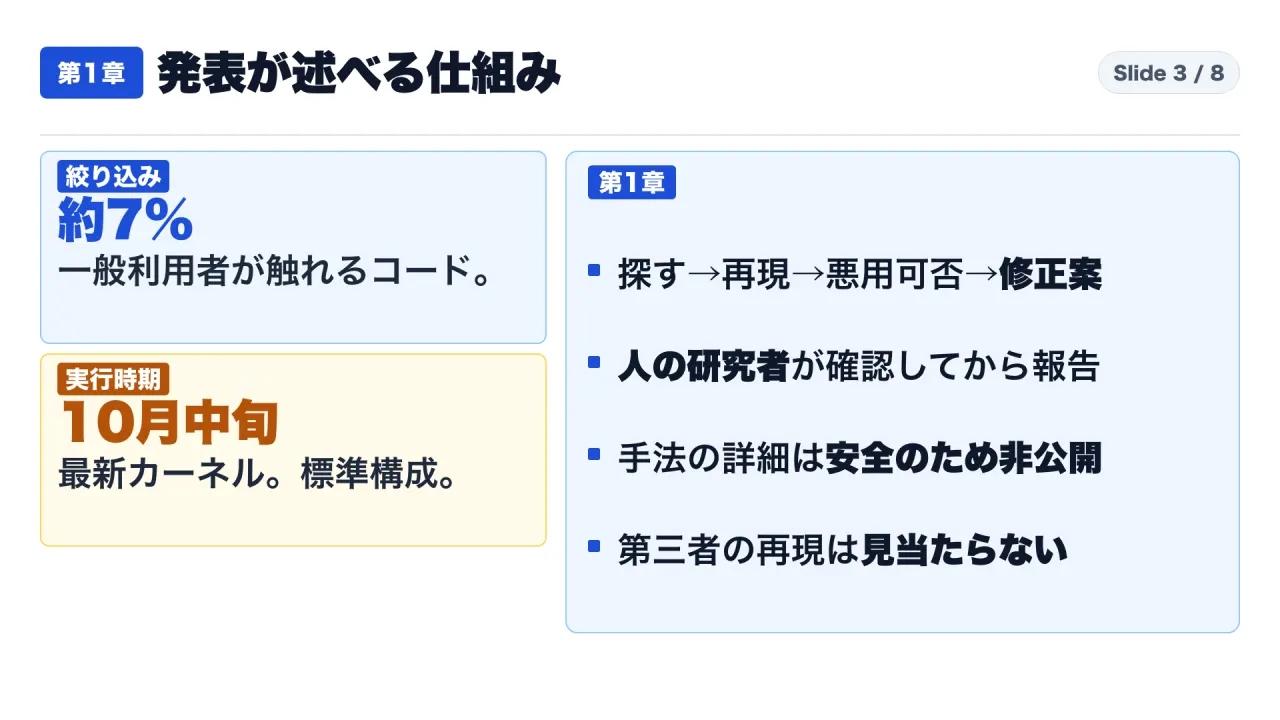
図3は放送時の説明資料(Slide 03)です。
発表によると、これは、欠陥を探して、確かめて、直すところまでを、自動で行う仕組みです。重要なコードを探し、欠陥を調べ、隔離した環境で再現し、悪用できるかを試し、修正案を作ります。
実行は、十月の中ごろです。最新のカーネルが対象で、標準的な、デスクトップ用の配布版の機械を使った、とあります。
具体的な版や配布元の名前は、資料に出ていません。
カーネルは、四千万行を超える、大きなプログラムです。そこで、一般の利用者が触れる部分に、範囲を絞りました。
残った量は、全体のうち、約七パーセントです。
人の確認についてです。研究者が、すべての攻撃用プログラムと、修正案と、重大度の評価を確かめてから、カーネルの保守者へ送る、とあります。
何人で、何件を確認したかは、書かれていません。
技術の詳細は、安全のために、公開されていません。この動画でも、攻撃の手順は扱いません。
新しい手法の主張もあります。少なくとも十の手法が、相談した専門家の知る限り、新しい、と書かれています。
これは、OpenAIの主張です。
ここまでは、すべて、OpenAIの側の説明です。独立した第三者が、同じ実行を再現した記録は、私が読んだ範囲では、見つかりませんでした。
この章の確認は、一つです。数字を読むときは、誰が数えた数字かを、先に見ます。
第2章:技術的・構造的な仕組みと落とし穴
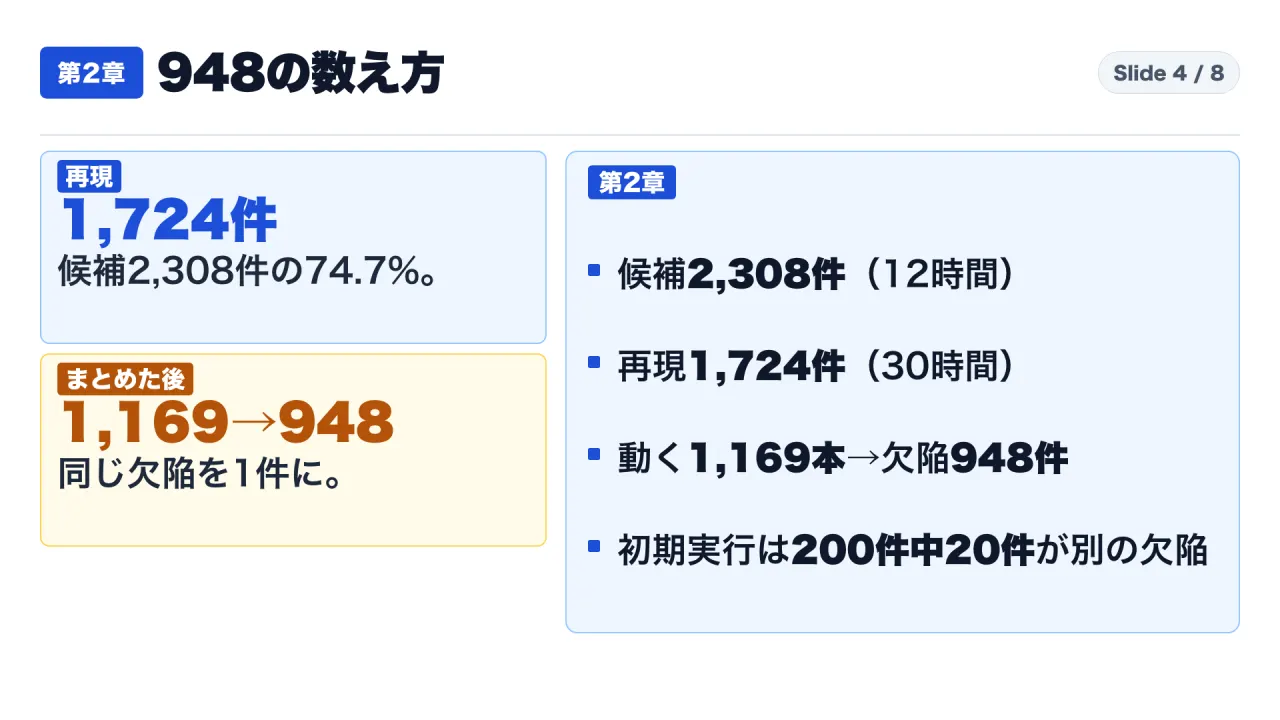
図4は放送時の説明資料(Slide 04)です。
数の流れを、順に見ます。記事の数字で、実行の段階ごとに追います。
最初は、候補です。探す役の人工知能が、十二時間で、候補を出しました。
二千三百八件です。
次に、再現です。隔離した仮想の環境で、実際に起こせるかを試しました。
三十時間で、再現できたのは、千七百二十四件です。候補の、七十四・七パーセントです。
その次が、攻撃用のプログラムの段階です。情報漏えいの実証が、二百九十一件。
管理者の権限を奪えた、動くプログラムが、千百六十九本です。
最後に、同じ欠陥から来たものを、一つにまとめます。すると、九百四十八件になります。
ここが大事です。千百六十九は、プログラムの本数。
九百四十八は、欠陥の件数。単位が違います。
差の二百二十一本は、同じ欠陥の重なりです。これは、引き算した、私の計算です。
もう一つ。九百四十八は、攻撃用のプログラムまで動いた、欠陥の数です。
見つけた全部の数でも、直った数でもありません。修正案も、候補として作られたもので、保守者が受け入れた数とは、別です。
数字の信頼度について、発表自身が、例を挙げています。初期の実行で、成功を二百件と申告しました。
人が確認すると、そのうち二十件は、割り当てた欠陥とは別の、まだ公表されていない欠陥で、管理者権限に届いていました。
対策も書かれています。規則を厳しくして、攻撃が狙った欠陥を使っているかを確かめる、独立した検査を足しました。
二十を二百で割ると、十パーセントです。私の計算です。
機械の申告は、そのままでは数に入れない。この発表自身が、そう示しています。
この章の確認は、一つです。数字の単位を見ます。
本数なのか、件数なのか。
第3章:海外ポッドキャストの肉声と実務の壁
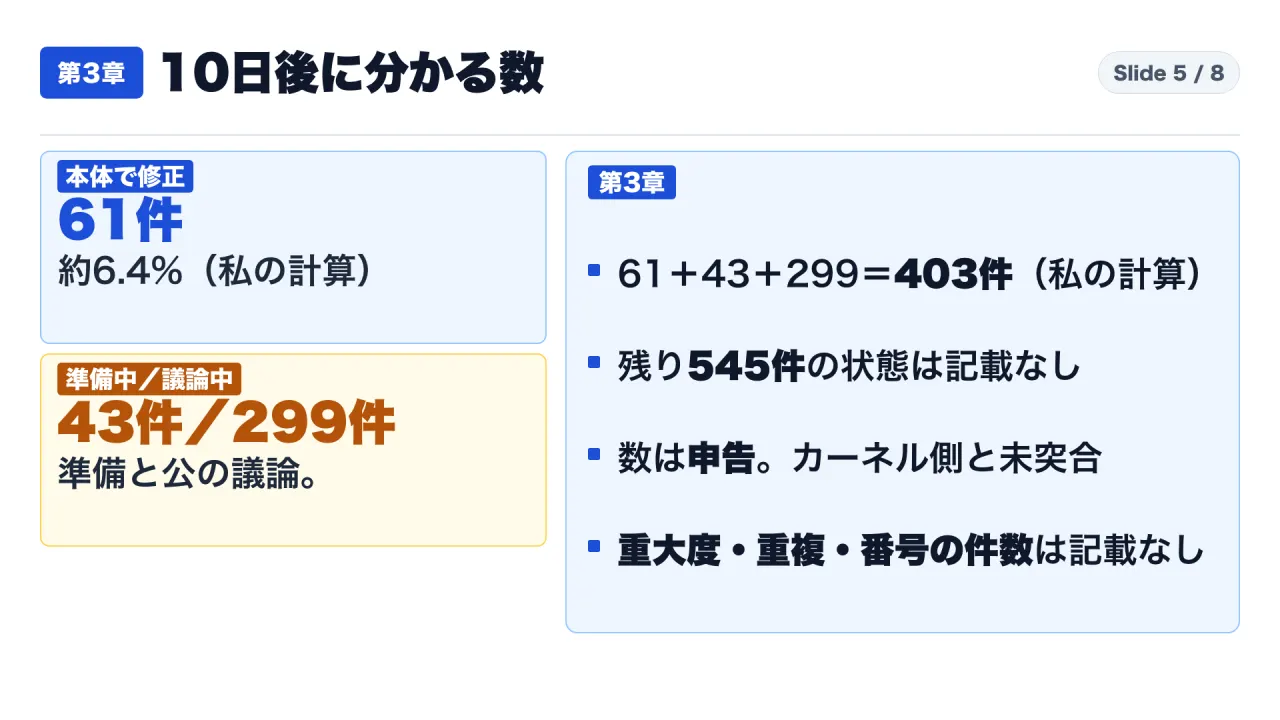
図5は放送時の説明資料(Slide 05)です。
では、直った数です。探索と手作業の分析が終わった、十日後の時点の数が、記事にあります。
上流で、修正済みは、六十一件です。上流は、カーネルの本体の開発元、という意味です。
修正案が、準備の段階にあるものは、四十三件です。
公に、報告されて、議論されているものは、二百九十九件です。
足すと、四百三件です。九百四十八から引くと、五百四十五件。
この五百四十五件の状態は、資料に書かれていません。どれも私の計算です。
上流で修正済みの六十一件は、九百四十八件の、約六・四パーセントです。これも私の計算です。
報告の進み方も書かれています。数百件の報告と修正案を、すでに送りました。
重大なものから、リナックスのカーネルの共同体の提案に沿って、送ったそうです。
ここで、書かれていないことを、並べます。私が読んだ範囲です。
一つ目、カーネル側が確認した件数。二つ目、重大度の内訳。
三つ目、重複の件数。四つ目、共通の脆弱性番号の件数。
五つ目、第三者による再現。六つ目、費用に人件費が入るか。
今日の時点で、第三者の確認数は、資料から言えません。六十一件も、OpenAIの申告を、記事が伝えたものです。
カーネル側の記録とは、突き合わせられていません。
この章の確認は、一つです。直った数と、直しつつある数と、議論中の数を、混ぜない。
第4章:私なりの解釈(何をすればいいか:構造変化の核心)
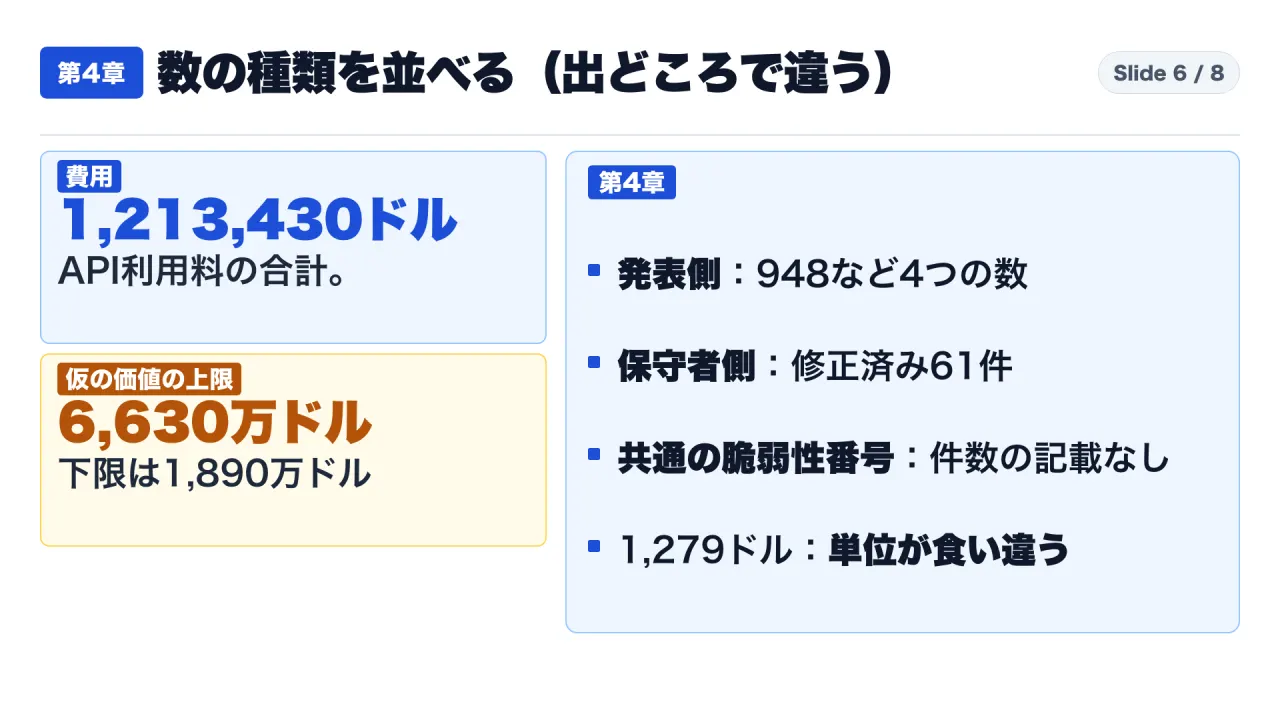
図6は放送時の説明資料(Slide 06)です。
費用です。この実行の、利用料金の合計は、百二十一万三千四百三十ドルです。
一件あたりは、約千二百七十九ドルと書かれています。
ここに、単位の食い違いがあります。公式の投稿は、欠陥一件あたり、と書きます。
記事は、攻撃用プログラム一本あたり、と書きます。同じ千二百七十九ドルでも、数える単位が違います。
人件費が入っているかは、書かれていません。ですから、この金額は、費用の全体とは限りません。
仮の価値もあります。過去の大会の賞金の単価を、掛けた数字です。
千八百九十万ドルから、六千六百三十万ドル。発表自身が、仮の価値、と書いています。
九百四十八に、二万ドルと、七万ドルを掛けると、千八百九十六万ドルと、六千六百三十六万ドルです。私の計算です。
発表の数字は、その下の桁を切り捨てた形です。
この金額は、実際に支払われた額でも、市場の価格でもありません。数え方の例です。
ここで、数の種類を並べます。出所により異なります。
順位は付けません。
一つ目は、発表側の申告の数です。九百四十八件。
千百六十九本。千七百二十四件。
二千三百八件。数えたのは、OpenAIです。
二つ目は、保守者側の記録の数です。上流で修正済みの六十一件が当たります。
ただし、私が読んだのは、申告を伝える記事で、カーネル側の記録ではありません。
三つ目は、共通の脆弱性番号の数です。資料に、件数は書かれていません。
この章の確認は、一つです。数を見たら、誰が、何を単位に、いつ数えたかを、確かめます。
【実践・深掘りパート:具体的やり方・試行錯誤の記録】実務で機能する3層ハイブリッド設計
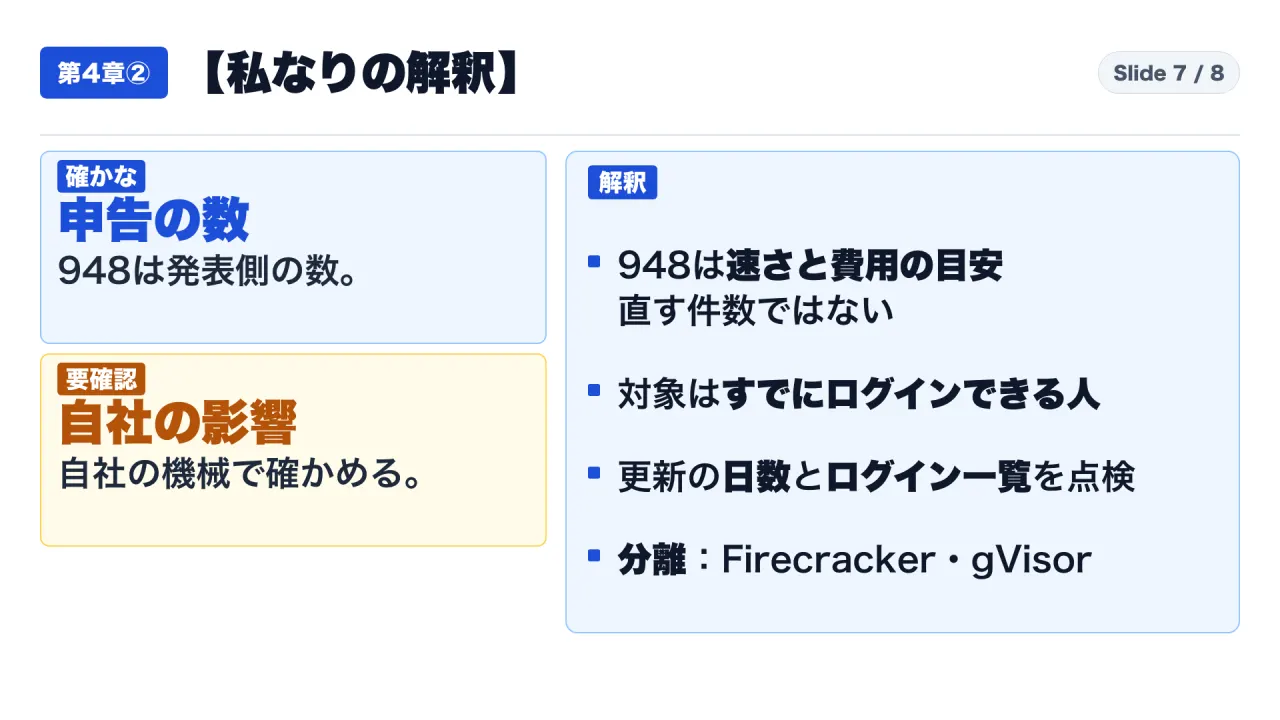
図7は放送時の説明資料(Slide 07)です。
ここからは、事実ではなく、私なりの解釈です。断定ではありません。
第一の解釈です。九百四十八は、この方法の速さと費用の目安です。
自社が直す件数ではありません。自社の機械に関係する欠陥が、いくつあるかは、この資料からは分かりません。
第二の解釈です。資料の警告があります。
最新の修正を当てていない機械で、低い権限のアカウントを持つことは、資源のある攻撃者にとって、管理者権限と実質的に同じ、と見なすべきだ、とあります。
つまり、この話の対象は、すでにログインできる人です。外から入る話とは、別の話です。
ですが、ログインできる人が、思ったより多いことが、よくあります。
第三の解釈です。明日できることが、三つあります。
これは、私の提案です。
一つ目。更新の周期です。
修正が出てから、何日以内に当てるかを、数字で決めます。月に一度の更新だけなら、急ぎの修正を、別の枠で扱うかを、決めます。
二つ目。ログインできる人の棚卸しです。
どの機械に、誰が、どの権限でログインできるかを、一覧にします。共有のアカウント、退職した人、外部の委託先、自動処理用のアカウントを、探します。
三つ目。分離です。
資料は、被害を小さくするために、重ねた防御を勧めています。隔離のための道具が、二つ名前を挙げられています。
名前は、画面で確認してください。
注意が二つあります。カーネルの更新は、機械を再起動する必要がある場合があります。
私の理解です。自社の配布元の案内で、確認してください。
もう一つ。私は、自社の機械への影響を、確かめていません。
言えないことを、並べます。第三者の確認数。
重大度の内訳。自社の機械への影響。
これは、この資料では、分かりません。この動画は、特定の製品の利用を、勧めるものでも、止めるものでもありません。
結論:現場で実際に試してつまずいた箇所・修正手順と明日からの3大アクション
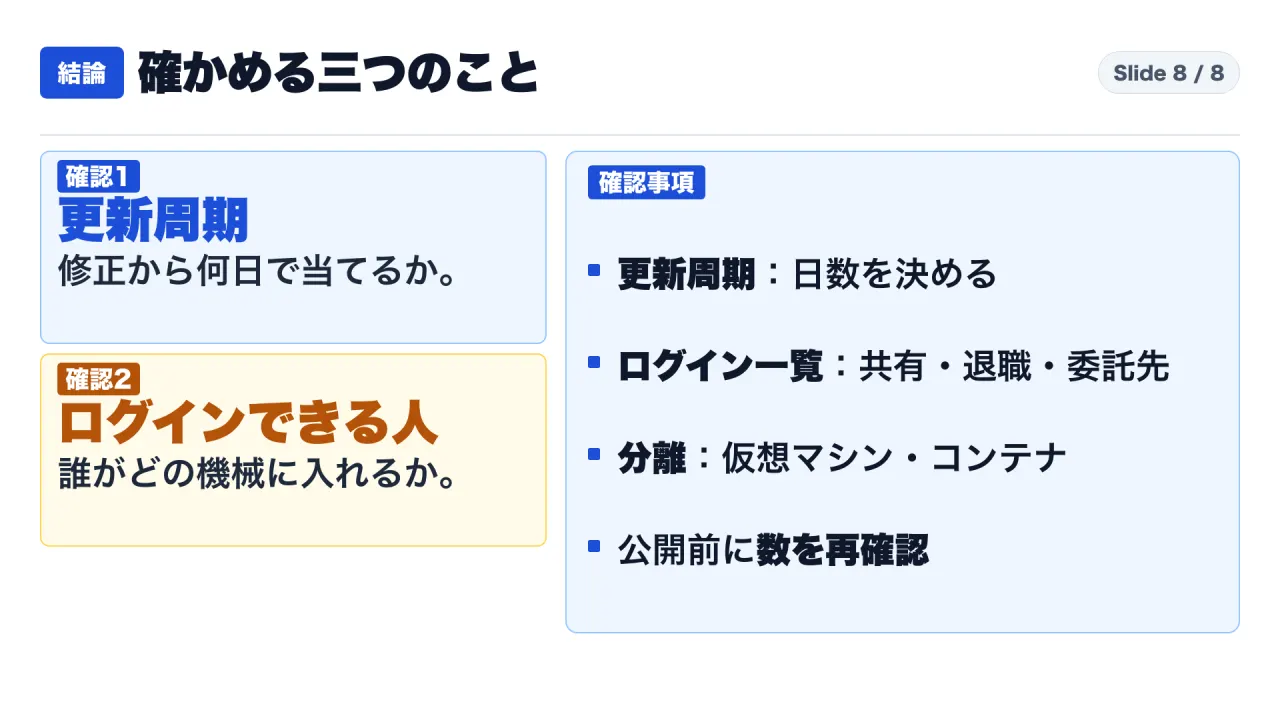
図8は放送時の説明資料(Slide 08)です。
最後に、まとめます。
一つ目。九百四十八件は、OpenAIの申告で、欠陥の件数です。
十日後の時点で、上流で修正済みと伝えられたのは、六十一件です。
二つ目。第三者の確認数は、資料に書かれていません。
重大度の内訳も、共通の脆弱性番号の件数も、書かれていません。
三つ目。資料は、修正を当てていない機械で、低い権限のアカウントを持つことを、危険と見なすよう、警告しています。
皆さんが確かめるのは、三つです。これは、私の提案です。
更新の周期。ログインできる人の一覧。
分離の点検。
この動画は、十一月五日に取得した内容に基づいています。数は、日々変わります。
公開の前にも、もう一度、確認します。
ここで皆さんに質問です。皆さんの職場では、カーネルの修正が出てから、何日以内に当てる決まりですか。
コメントで教えてください。
終了画面に表示される動画も、あわせてご覧ください。
参照した海外一次資料・出典リンク一覧
この記事は、ポッドキャスト放送回(2026-11-05-openai-948-linux-root-bugs-how-many-confirmed)の台本と一次資料をもとに再構成しました(確認日:2026年11月05日)。