Postmanを開いたあと、CodexとClaude Codeにプラグインが入ったと報告された。Postman自身の文書は、何を認めているのか?
YouTubeポッドキャスト本編(動画・音声)はこちら:Postmanを開いたあと、CodexとClaude Codeにプラグインが入ったと報告された。Postman自身の文書は、何を認めているのか?
https://www.youtube.com/watch?v=Q1iYQOPuYQc
動画・音声本編はこちら:Postmanを開いたあと、CodexとClaude Codeにプラグインが入ったと報告された。Postman自身の文書は、何を認めているのか?
結論:報告の記録とPostmanの文書は重なる。分かっていないのは、承認記録の作者、アプリの経路、直ったか
結論から書きます。2026年10月25日、GitHubのPostmanサポート用リポジトリに、ある利用者が報告を投稿しました。Postmanのデスクトップアプリを開いたあと、CodexとClaude Codeに、Postmanのプラグイン、起動時に文面を出すフック、リモートのMCP接続、別途のCLIが入っていた、という内容です。報告には、Postman自身のログとされる記録、Codexの設定ファイルの抜粋、公開されているソースへのリンクが付いています。取得した2026年11月5日朝(日本時間)の時点で、この報告は開いたままで、コメントは57件でした。
この記事で確かめたのは、3つの層です。1つ目は、投稿者が記録したこと。2つ目は、Postman自身の文書と公開ソースが書いていること。3つ目は、まだ確認できていないことです。2つ目の層で、重要な点が1つあります。Postmanの文書は、Codexのフックについて「The installer approves the hook for you.」、つまり、導入のコマンドがフックを承認する、と書いています。報告の題名にある「インストーラーが自分のフックを信頼しようとする」という部分は、少なくとも、この導入コマンドについては、Postman自身が文書で述べている動作です。
一方、確認できていないことが3つあります。(1) 投稿者の機械にあった承認の記録を、だれが書いたのか。投稿者自身が、記録だけでは証明できない、と書いています。(2) デスクトップアプリの導入の経路が、文書の導入コマンドと同じコードなのか。ログには "installer":"script" とあるだけです。(3) 直ったのか。取得時点で、報告は開いたままで、公式プラグインのメインの枝にも承認の処理が残っています。
この記事は、Postmanのデスクトップアプリと、CodexやClaude Codeを、同じパソコンで使っている開発者と、その環境を管理する担当者に向けています。「自分の環境は大丈夫か」と迷う場面で、資料に書かれている確認手順だけを、後半にまとめました。データの持ち出しについては、この報告は調べておらず、あったとも、なかったとも言えません。
読み方:「投稿者の記録」「Postmanの文書」「私の解釈」「確認できなかったこと」を分けて書きます
この記事は、次の資料を読んでいます。報告とコメントは、GitHubのAPIで本文を取得しました。Postmanの公式プラグインのソースは、投稿者が示した固定版(コミット 6c8e452)と、現在のメインの枝を取得しました。Postmanの文書は、learning.postman.com の導入の説明です。CodexとClaude Codeは、それぞれの公式文書です。取得は2026年11月5日朝(日本時間)で、本文を文字に直した状態で、引用と数字を照合しました。原文は英語で、日本語は意訳です。
書き分けのルールは次のとおりです。
- 投稿者の記録:報告やコメントに書かれていること。書いた人の自己申告で、Postman側の確認ではありません。ログの原本は、私は見ていません。
- Postmanの文書とソース:Postmanが公開しているページとリポジトリに書かれていること。
- 私の確認:取得した本文を、語で検索した結果です。「見つからない」「書かれていない」は、この範囲に限ります。
- 私の解釈・提案:「私の解釈」「私の提案」と明記した部分です。断定ではありません。
この区別が必要な理由は、この話題が、事実の確認が終わる前に、評価の言葉で語られやすいからです。何が記録され、何が文書にあり、何が分かっていないのかを先に切り分けます。
第1章:投稿者が記録したこと。導入のログ、設定の変更、開始時の文面
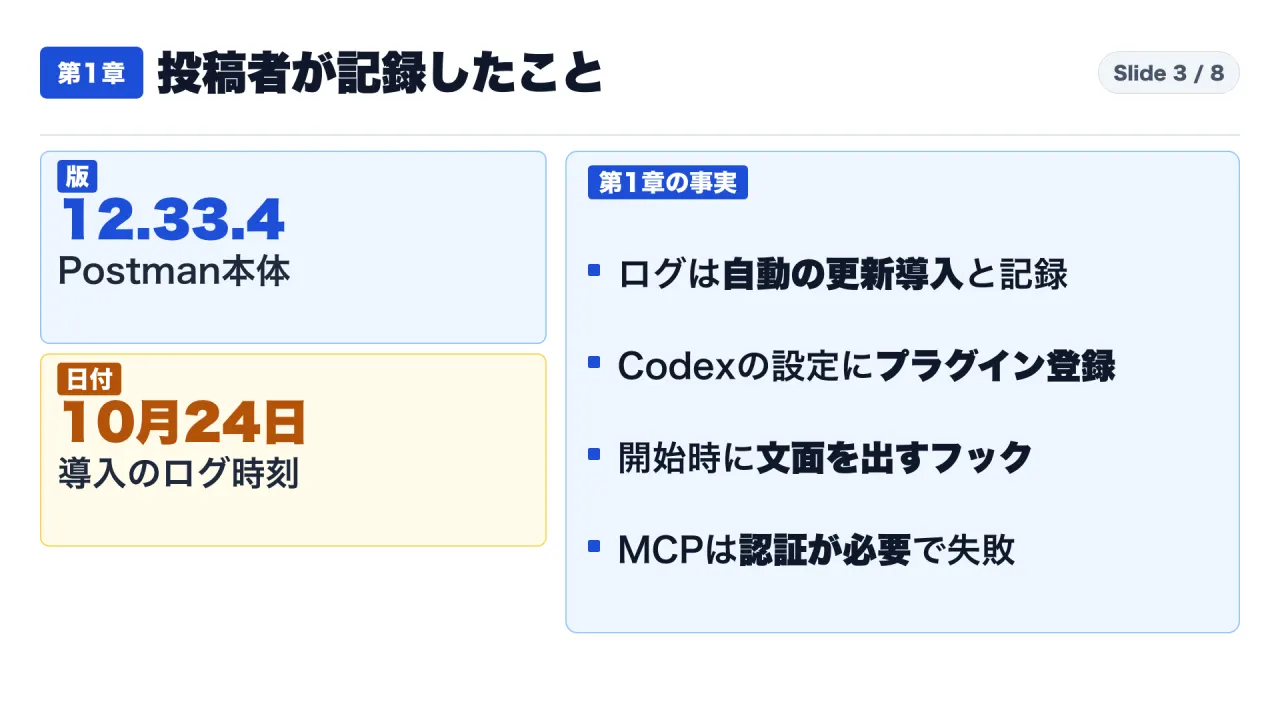
最初に、報告の中身を確認します。投稿者の環境は、Macで、Postmanデスクトップが12.33.4です。調査日は2026年10月25日です。報告の冒頭は、「Opening Postman on my Mac was followed by unexpected changes to my coding agents(Macでポストマンを開いたあと、コーディング用エージェントに予期しない変更が続いた)」です。
導入のログ。 投稿者は、Postmanの main.log から引用したとして、2026年10月24日 09:34(協定世界時)の記録を貼っています。導入の元(source)は auto-existing-upgrade、結果は claude-code:installed と codex:installed、導入方法(installer)は script です。名前からは、既存の利用者の更新に伴う自動導入、と読めます。ただし、これは投稿者が貼ったログで、私はログの原本を見ていません。
Codexの設定の変更。 投稿者は、~/.codex/config.toml に、次の3つがあったと書いています。Postmanの置き場の登録([marketplaces.postman]、GitHubの postmanlabs/postman-plugin)、プラグインの有効化([plugins."postman@postman"] の enabled = true)、フックの信頼の記録([hooks.state....] の trusted_hash)です。
フックと開始時の文面。 フックは、エージェントが決まった場面で自動で実行する処理です。投稿者が示したソースでは、このフックは、セッションの開始時(startup|clear|compact)に動き、hooks/session-start-context.md の文面を出力します。固定版の文面は、API の設計、実装、モック、テスト、監視、文書化、デプロイを伴う自明でない作業の前に、postman:api-engineer というスキルを読み込んで従うように、と指示しています。
同じ文面には、重要な但し書きが2つあります。1つは、利用者の指示(AGENTS.md や CLAUDE.md などの指示ファイル、直接の依頼)が、この指示より優先される、という記述です。もう1つは、純粋な質問や、1行の自明な編集には、要らない、という記述です。投稿者は、この文面が、利用者が明示的にPostmanを使うよう頼む場合より、はるかに広い指示だ、と評価しています。この評価は、投稿者の意見です。文面そのものは、上の通りに読めます。
MCP接続。 Codex用の設定は、https://mcp.postman.com/mcp を指しています。投稿者のCodexのログでは、「Auth required(認証が必要)」で起動に失敗していました。つまり、接続の設定は入ったが、認証がないため、動いていなかった、という記録です。
Claude Code。 投稿者は、~/.claude/settings.json で postman@claude-plugins-official が有効になり、バージョン2.0.1がユーザー範囲で記録された、と書いています。Postmanの実行ファイルとライブラリも、~/.local/bin に置かれていた、とのことです。
投稿者自身の限定。 投稿者は、報告の限界を3つ書いています。(1) 承認の記録だけでは、特定の利用者の操作の証明にはならない(The trust record alone does not prove who created that specific record)。(2) この報告は、データの持ち出しを立証しない(it does not claim to establish data exfiltration)。(3) まっさらなMacでは、まだ再現していない(not yet reproduced on a clean Mac)。
この章から確かめるべきことは、1つです。自分のパソコンにも、同じ種類の記録があるか。手順は、後半の「自分のパソコンで確かめる」にまとめます。
第2章:Postman自身の文書とソースが書いていること
次に、Postmanが公開している資料を読みます。ここが、この記事の中心です。
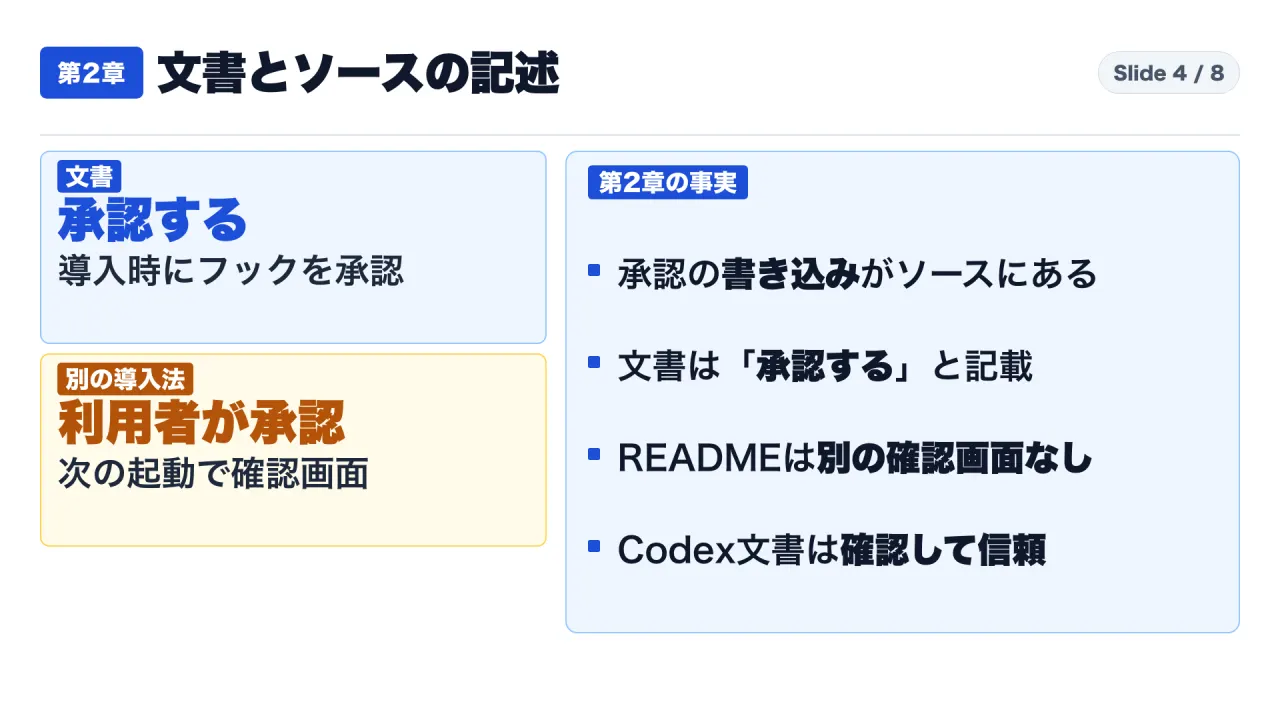
ソース。 Postmanの公式プラグインのリポジトリ(postmanlabs/postman-plugin)には、Codex用のインストーラーがあります。固定版(コミット 6c8e452)の installer/src/hosts/codex-hooks.ts には、approvePostmanHook という関数があり、関数の説明に「Approves only Postman’s current hook after installation(導入後に、Postmanの現在のフックだけを承認する)」とあります。処理の流れは、Codexに hooks/list でフックの現在のハッシュを尋ね、config/batchWrite という設定の書き込みで、hooks.state に trusted_hash を書く、というものです。ハッシュは、フックの内容から作る確認用の値です。codex.ts が、プラグイン導入のあとに、この関数を呼びます。固定版と、2026年11月5日朝に取得したメインの枝で、この2つのファイルは同じ内容でした。
Postmanの文書。 検出したエージェントへ導入するコマンド(npx @postman/postman-plugin)の説明に、「Codex session-start hook」という節があります。そこには、次の記述があります。「On Codex, the plugin adds a session-start hook that guides Codex to Postman’s skills. The installer approves the hook for you.(Codexでは、プラグインが、Postmanのスキルへ導く開始時のフックを足します。インストーラーが、あなたの代わりにフックを承認します)」。リポジトリのREADMEにも、「There is no separate hook prompt or dump of its instructions.(別のフックの確認画面や、指示の全文表示はない)」とあります。
別の導入法の文書。 一方、Postmanの「エージェント別の導入」の文書は、Codexのアプリやコマンドで入れる場合の扱いを、別に書いています。フックは未承認(untrusted)で入り、次にCodexを起動すると「Hooks need review(フックの確認が必要です)」と表示され、利用者がそこで承認する、という説明です。直接リンク(ChatGPT)から入れた場合は、公開されたプラグインにフックがないため、Codexは確認を求めない、とも書いています。
Codexの公式文書。 Codexの文書は、「Non-managed hooks must be reviewed and trusted before they run.(管理対象外のフックは、確認して信頼するまで動かない)」と書きます。信頼は、フックの現在のハッシュに結び付き、新しいフックや変更されたフックは、信頼されるまで飛ばされます。/hooks の画面で、フックの出どころの確認、信頼、個別の無効化ができます。プラグインに入ったフックも、同じ流れです。
並べて分かること。 Codexの文書は、「利用者が確認して信頼する」と書き、Postmanの検出型の導入コマンドの文書は、「インストーラーが承認する」と書きます。承認する主体が違います。これは、文面を並べた事実で、善し悪しの評価ではありません。
スキルとMCPは、フックなしでも動く。 Postmanの文書は、「Postman’s skills and MCP server work either way, with or without the hook. The hook makes Codex reach for Postman’s skills more reliably.」と書きます。フックは、Codexが、Postmanのスキルを使う確実さを上げるためのもの、という位置づけです。
日付。 公式プラグインのリポジトリには、2026年10月21日付で「feat(installer): auto-approve Postman’s Codex hook (#124)」というコミットがあります。投稿者のログの導入は、10月24日です。順序は合いますが、どの版のインストーラーが導入したかは、これだけでは分かりません。
CLIの同梱。 Postmanの導入の概要の文書は、「The Postman CLI is installed with the Postman desktop app」と書きます。私が読んだ範囲では、プラグインの同梱を、同じ書き方で述べた文書は、見つかりませんでした。
この章から確かめるべきことは、1つです。自分のCodexの承認が、自分の操作で入ったものか。この問いは、次の章の、未確認の点につながります。
第3章:まだ確認できていないこと
ここまでの内容と、分からない内容を、分けます。
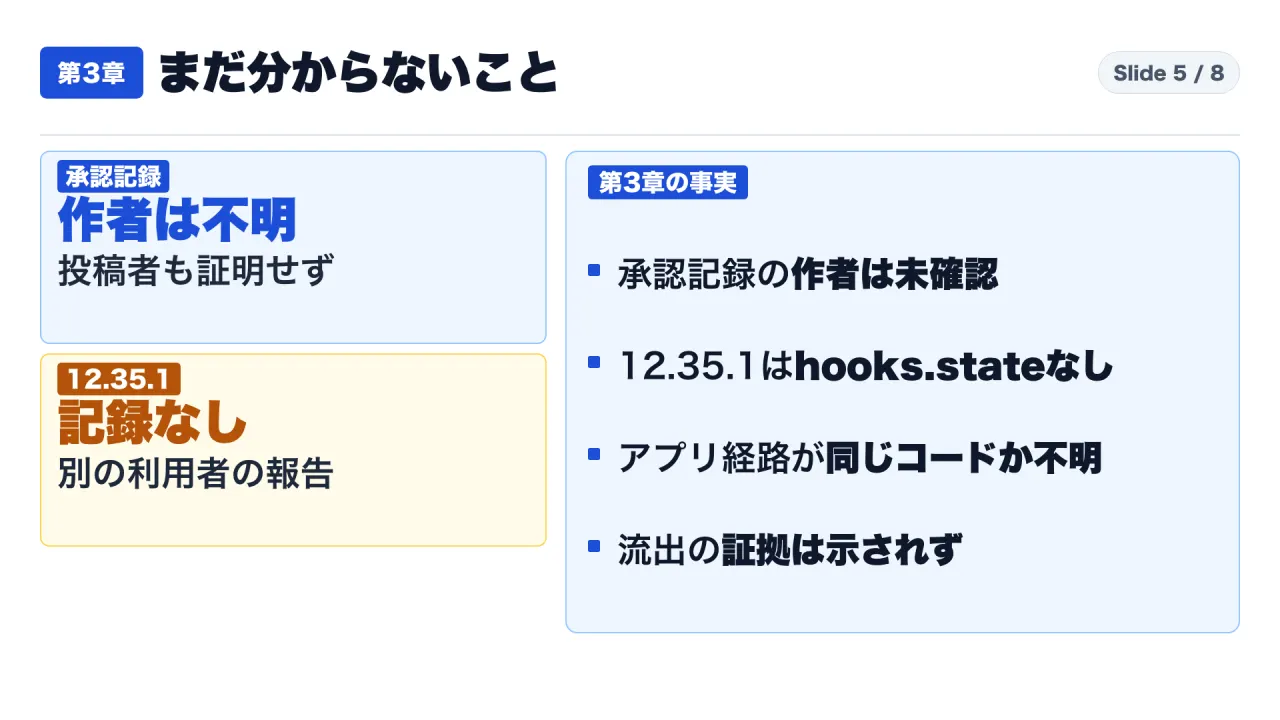
1. 承認の記録を、だれが書いたのか。 投稿者は、記録だけでは書いた人を証明できない、と書いています。ソースは、承認を試みる処理があることを示しますが、投稿者の機械の記録が、その処理で書かれたかは、示しません。
2. 版による違い。 別の利用者(ronthedrummer 氏)は、2026年11月3日、Postmanを12.31.3から12.35.1へ更新した起動で、自動導入が走り、CLI、Claude Code、Codexのプラグインが入った、と報告しました。Cursorは「already-installed(導入済み)」でした。ただし、その機械の ~/.codex/config.toml には、hooks.state も trusted_hash もなかった、と書いています。さらに、あとのコメントで、Codexを起動してフックの動作を見たわけではない、とも書いています。つまり、12.35.1でフックが動いたのか、承認が書かれたのかは、この報告からは言えません。12.33.4の報告とは、別の状況です。
3. アプリの導入の経路。 投稿者のログには "installer":"script" とあります。この方法が、文書の導入コマンド(npx @postman/postman-plugin)と同じコードなのかは、ログにも、私が読んだ文書にも、書かれていません。ですから、「Postmanの文書がインストーラーの承認を認めている」ことと、「デスクトップアプリの自動導入が、そのコードで動いた」ことは、別の主張です。この記事は、前者だけを確認しています。
4. 範囲。 別の利用者(ck-tecso 氏)は、GitHub Copilotの設定にも、Postmanのプラグインの記録があり、Postmanのメニューの削除操作を試しても、Copilotからは消えなかった、と書いています。1人の自己申告で、私は再現を確認していません。
5. データの流出。 投稿者は立証しないと書き、12.35.1の利用者も「I do not have evidence that data was uploaded.(データがアップロードされた証拠は持っていない)」と書きます。つまり、この報告は、流出を調べたものではありません。流出があったとも、なかったとも、言えません。
6. リリースノート。 Postmanのリリースノートのページは、動的に表示され、本文を取得できませんでした。12.33.4と12.35.1に、この導入に関する記述があるかは、未確認です。
この章から確かめるべきことは、1つです。分からない点を、分かったことにしない。
第4章:返信、ダウンロードページ、現在の状態
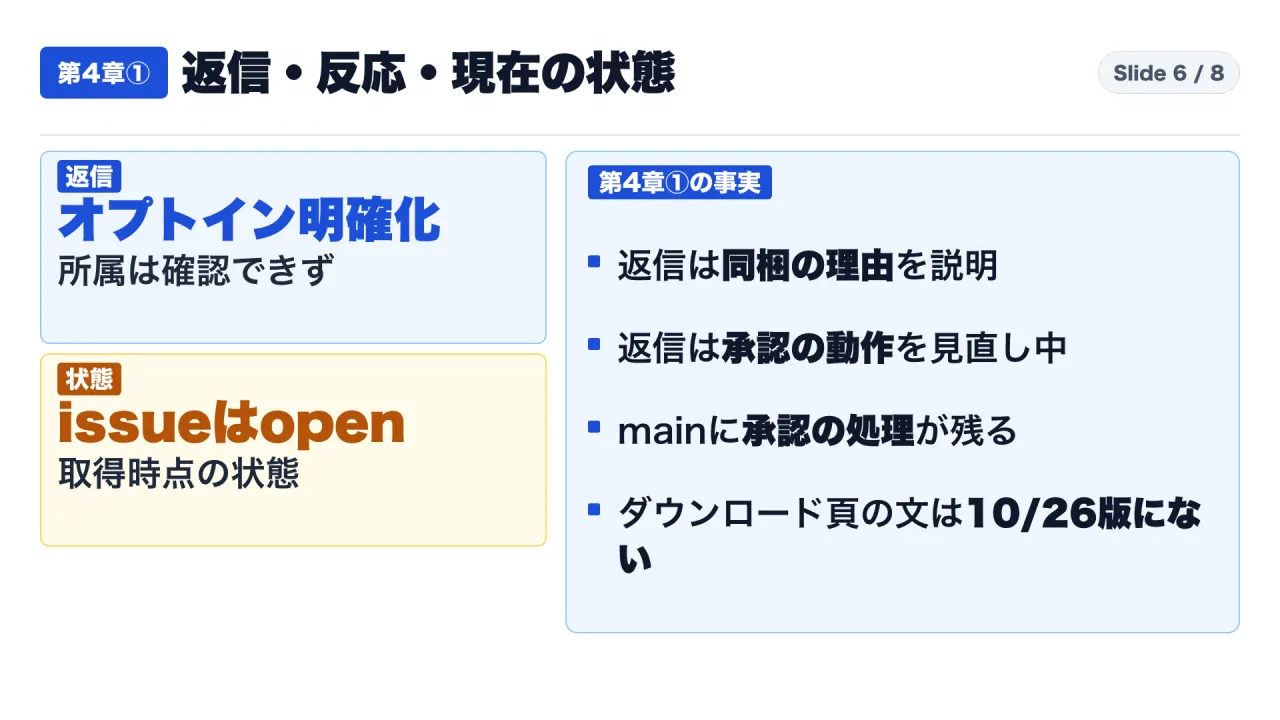
返信。 2026年11月3日23:36(協定世界時、日本時間では11月4日の8:36)に、Postmanを名乗るコメントが出ています。要点は次のとおりです。CLIとエージェント用プラグインを、デスクトップアプリに同梱するのは、別々に入れて配線する難しさを減らすためである。ダウンロードページとアプリの更新の流れで案内している。アプリの中から、各部品を削除できる。そして、「We’re going to make the opt-in clearer, especially for existing users, and we’re reviewing the hook approval and session-start behavior you flagged.(オプトインを、特に既存の利用者向けに、より明確にする。指摘されたフックの承認とセッション開始の動作を見直している)」。変更が入ったら、このスレッドで知らせる、とも書かれています。
このコメントのアカウントの所属は、GitHubの情報では確認できません(author_association は NONE、プロフィールに会社名なし)。ですから、この記事では「Postmanを名乗る返信」と書いています。
ダウンロードページ。 取得した時点(2026年11月4日夜、協定世界時)のダウンロードページには、「The Postman app includes Postman CLI & Postman plugins, so you can use Postman from your terminal.(Postmanのアプリは、PostmanのCLIとプラグインを含み、ターミナルから使えます)」という文があります。同じページの2026年10月26日の保存版(Wayback Machine)の本文を、同じ語で検索すると、この文は見つかりませんでした。コメント欄の利用者が指摘した点と一致します。ただし、保存版は1回分の収集なので、文がいつ足されたかは分かりません。足された理由は、推測しません。
現在の状態。 取得した時点で、報告は開いたままです。公式プラグインのメインの枝の codex.ts は、今も approvePostmanHook を呼んでいます。デスクトップアプリの新しい版が出たかは、確認できていません。ですから、直ったとは言えません。返信が約束した更新が入ったかどうかは、今後、報告のスレッドと、Postmanの更新履歴で確かめる必要があります。
反応の読み方。 コメント欄には、強い非難の言葉も並んでいます。それは、個人の感想で、事実の根拠としては使いません。ハッカーニュースの投稿は、2026年11月3日17:22(協定世界時)に立ち、取得時点で1,481ポイント、479件のコメントでした。数は動きます。
この章から確かめるべきことは、1つです。返信の約束と、実際の更新を、分けて追うこと。
投稿者の6つの要望に、返信は何を答えたか
報告の末尾で、投稿者は6つの対応を求めています。(1) 製品の同意とセキュリティの境界の問題として扱うこと。(2) 既存の利用者への、エージェント用プラグインとCLIの自動導入を、明示的なオプトインが入るまで止めること。(3) インストーラー側によるフックの自己承認をやめ、信頼の判断を、エージェント側で利用者が行うようにすること。(4) 自動導入(auto-existing-upgrade)の原因となる版と機能の旗、同意の流れ、変更されうる他のエージェントとファイルを明らかにすること。(5) 設定、フックの信頼、マーケットプレイス、キャッシュ、MCP接続、CLIを含む、完全な削除の手順を示し、削除したあとに再導入しないこと。(6) 開始時のスキルの指示を、Postmanを明示的に頼まれた場合に絞ること。
Postmanを名乗る返信が触れているのは、次の範囲です。(2) に近い内容として、オプトインを、特に既存の利用者向けに、より明確にする。(3) と (6) に近い内容として、フックの承認とセッション開始の動作を見直している。(5) の一部として、アプリの中から各部品を削除できる。一方、(4) の原因となる版や機能の旗の説明、(5) の完全な削除の手順と、削除後に再導入しないことの扱いは、返信の文面には書かれていません。返信は、変更が入ったらスレッドで知らせる、としています。したがって、要望のどこまでが実際に変わったかは、今後の更新で確かめることになります。ここで挙げた対応づけは、返信の文面と要望を並べた私の整理で、Postmanが対応を約束した範囲そのものではありません。
時系列で見る:いつ、何が、どこに書かれたか
日付と時刻を並べると、報告の位置づけが分かりやすくなります。時刻は、特に断らない限り、協定世界時です。
| 日時 | 出来事 | 出典 |
|---|---|---|
| 2026年10月21日 | Postmanの公式プラグインに、Codexのフックを自動で承認する、という題のコミットが入る | S16 |
| 2026年10月24日 09:34 | 投稿者のログに、auto-existing-upgrade による導入の記録がある(投稿者が貼ったログ) |
S1 |
| 2026年10月25日 | 投稿者が調査し、GitHubに報告を作成する | S1 |
| 2026年10月26日 | ダウンロードページの保存版。本文に「アプリがCLIとプラグインを含む」という文は見つからない | S15 |
| 2026年11月3日 17:22 | ハッカーニュースに、報告へのリンクが投稿される | S19 |
| 2026年11月3日 23:36 | Postmanを名乗る返信が出る | S2 |
| 2026年11月3日 23:56 | 別の利用者が、12.31.3から12.35.1への更新でも導入が走ったと報告する | S3 |
| 2026年11月4日 | Copilotの設定にも記録がある、という報告が出る | S4 |
| 2026年11月5日 朝(日本時間) | 取得時点。報告は開いたまま、コメントは57件 | S1 |
なお、投稿者のログの時刻(10月24日)と、報告の作成日(10月25日)、コメントが増えた日(11月3日)は、それぞれ別の出来事の日付です。発表日や公開日と混同せず、どの資料のどの日付かを、表で確かめてから読んでください。
この表から、2つのことが言えます。1つは、報告そのものは、ハッカーニュースで広がる9日前に出ていた、ということです。もう1つは、返信が出たのは、広がった当日の夜で、約束した変更が入ったかどうかは、取得した時点では確認できない、ということです。
読む前に持っておく判断の物差し:同意、承認、実害を別々に見る
この種の話題では、3つの問いが混ざりやすくなります。分けて持っておくと、資料の読み方が変わります。
- 同意: ほかのアプリの設定を変える前に、利用者の明示的な同意があったか。Postmanの返信は、アプリ更新の流れとダウンロードページで案内している、と述べています。報告の投稿者は、明確なオプトインがなかった、と述べています。両者の記述は、資料の中で並んでいますが、実際の画面の表示は、私は確認していません。
- 承認: エージェント側の信頼の仕組み(Codexならフックの信頼)を、導入する側が書いてよいか。Codexの文書は、利用者が確認して信頼する、と書きます。Postmanの文書は、導入のコマンドが承認する、と書きます。
- 実害: 実際に、データの持ち出しや、意図しない動作があったか。この報告は、調べていません。
組織の管理者向けの補足。 Codexの文書には、管理者がフックの方針を決める仕組みも書かれています。システム、MDM(端末管理)、クラウド、requirements.toml から入る管理対象のフックは、方針によって信頼された扱いになり、利用者の画面からは無効にできません。さらに、allow_managed_hooks_only = true を設定すると、利用者、プロジェクト、セッション、プラグインのフックを無視して、管理者が決めたフックだけを許可できる、と書かれています。自社の開発環境で、他のアプリが入れたフックを一律に止めたい場合の、公式文書にある選択肢です。導入するかどうかは、自社の運用と照らして判断してください。この記事は、導入を勧めるものではありません。
よくある疑問への、資料の範囲での答え。
- 「Postmanを開くだけで、必ず入るのか」:投稿者の2つのログは、既存の利用者が更新した起動で、自動導入が走った、と読める記録です。すべての環境で必ず起きる、とは資料から言えません。条件(サインイン、機能の有効化の旗)は、ログに
exposed: true、signedIn: true、flagTimedOut: falseとあるだけで、詳細は書かれていません。 - 「フックは、AGENTS.md のような自分の指示より優先されるのか」:固定版の文面は、利用者の指示が、この指示より優先される、と書いています。実際のエージェントの動作は、私は確認していません。
- 「削除すれば元に戻るのか」:Postmanの文書は、導入のコマンドの
removeで、検出したエージェントから削除する、と書きます。Copilotからは消えなかった、という報告が1件あります。削除後に、一覧と設定を、もう一度確認するのが確実です。
私なりの解釈:同意と承認を分けて考え、自分のパソコンで確かめる
ここからは、事実ではなく、私の解釈です。
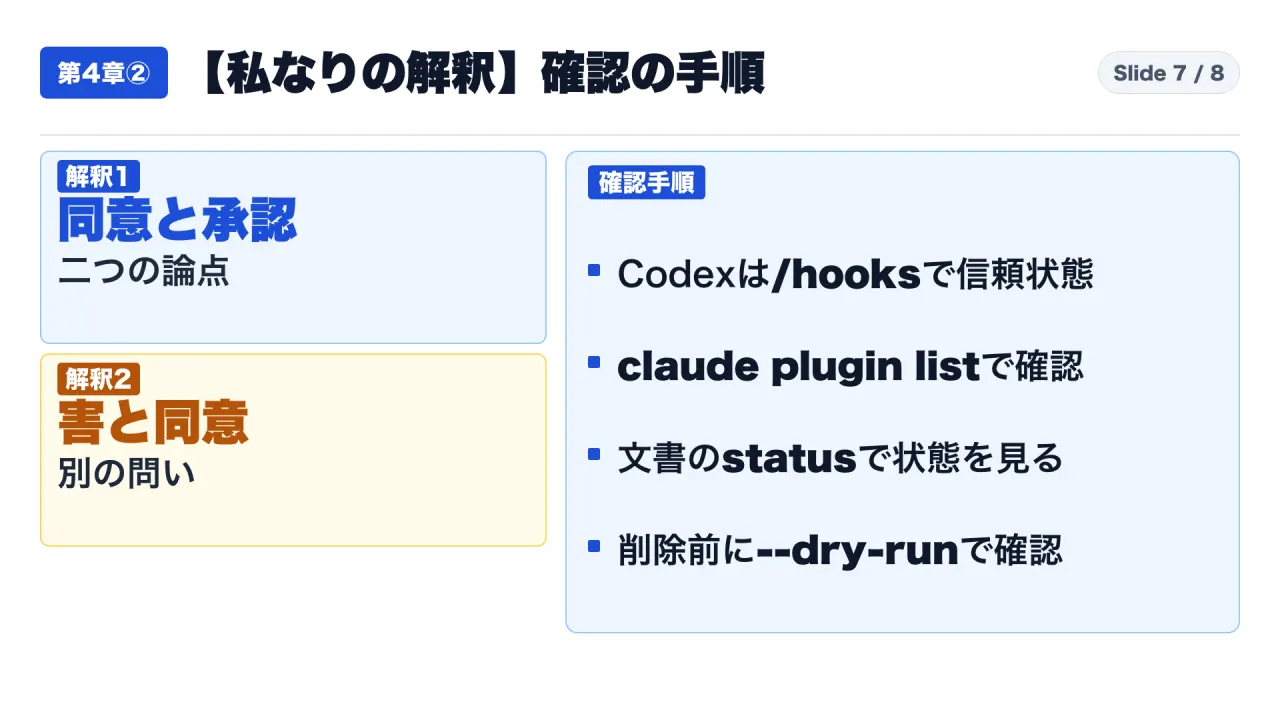
解釈1:論点は2つに分けられる。 1つ目は、他のアプリの設定を、利用者の操作なしに変えてよいか、つまり、導入への同意です。2つ目は、フックの承認を、導入する側が書いてよいか、つまり、信頼の判断を、だれがするかです。前者には、報告の記録とPostmanの返信が関わり、後者には、Postmanの文書とCodexの文書の違いが関わります。
解釈2:害があったかと、同意があったかは、別の問いである。 流出は確認されていません。それでも、同意の問いは残ります。逆に、同意の問いに答えが出ても、害の有無は、別に調べる必要があります。
解釈3:検証の記録の信頼度に差がある。 一番強いのは、公開ソースとPostmanの文書で、誰でも同じ文面を読めます。次が、投稿者が貼ったログと設定の抜粋で、原本は私は見ていません。一番弱いのは、1人の自己申告(Copilotの報告)です。信頼度の違うものを、同じ重さで並べないようにします。
自分のパソコンで確かめる(資料に書かれている手順だけ)
次の手順は、Postman、Codex、Claude Codeの公式文書にあるものです。実行する前に、コマンドの内容を、自分で確認してください。
- Postmanの導入コマンドの状態確認。 Postmanの文書は、
npx @postman/postman-plugin statusが、検出したエージェントと、Postmanのプラグインが導入されているかを示す、と書いています。Node.js 22以上が必要と書かれています。npxは、パッケージを取得して実行するので、実行前に、パッケージの内容を確認するのが安全です。削除はremoveで、--dry-runを付けると、実行内容を先に見られる、と文書にあります。--agentで、1つのエージェントに限定できます。 - Codexのフック。 Codexで
/hooksを開くと、フックの出どころ、信頼の状態を見られ、個別に信頼や無効化ができます。起動時に「Hooks need review」と出た場合も、同じ画面です。 - Claude Code。 シェルで
claude plugin listを実行すると、バージョン、範囲、状態が出ます。ユーザー範囲で有効なプラグインは、~/.claude/settings.jsonのenabledPluginsに記録されます。 - 接続先。 Codexの設定に、
https://mcp.postman.com/mcpを指す接続が残っていないかを見ます。
注意が2つあります。まず、Codexの設定ファイルの [hooks.state] にある信頼の記録は、投稿者の報告にある記録です。私が読んだCodexの公式文書には、その書式は載っていません。次に、Postmanのメニューの「Help」から削除する操作は、コメントの利用者が示した手順で、公式文書では確認していません。
更新を追うときの見方(私の提案)
返信が約束した変更が入ったかを確かめるときは、次の順で見ると、混同を避けられます。まず、報告のスレッドで、Postmanを名乗る返信の続きが出ていないかを見ます。次に、公式プラグインのリポジトリで、installer/src/hosts/codex.ts が approvePostmanHook を呼んでいるかを見ます。最後に、Postmanの導入の文書で、「The installer approves the hook for you.」の記述が変わっていないかを見ます。3つの変化は、別々に起こりえます。1つが変わっても、残りが変わったとは限りません。
言えないこと
私は、Postmanのデスクトップアプリを動かして再現していません。流出の有無も、調べていません。この記事は、Postmanの利用を勧めるものでも、止めるものでもありません。
結論:確認する3つのことと、明日できる1つの行動
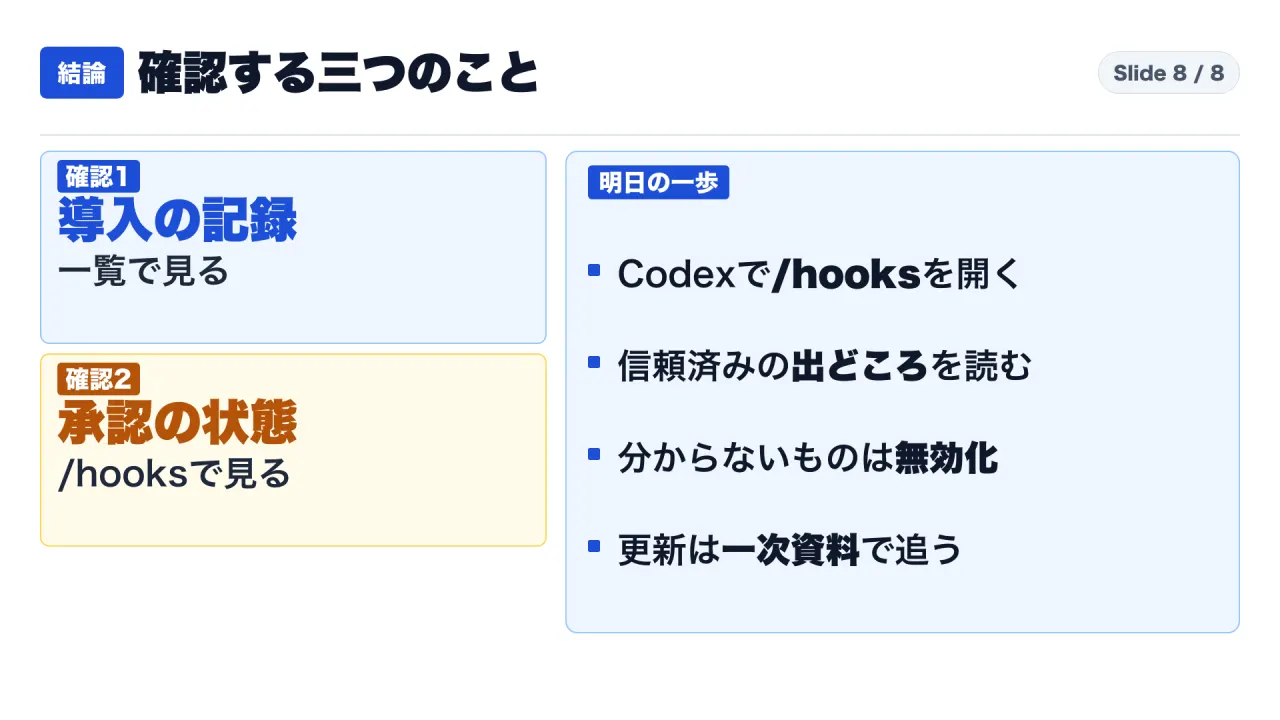
まとめます。投稿者は、導入のログと設定の記録を示しました。Postman自身の文書は、導入のコマンドが、Codexのフックを承認する、と書いています。Postmanを名乗る返信は、オプトインを明確にする、と答えました。一方で、承認の記録の作者、アプリの経路、流出、直ったかは、資料から分かりません。
確認は3つです。これは私の提案です。
- 導入の記録。 プラグインの一覧に、Postmanがあるか。
- 承認の状態。 フックの信頼が、自分の操作で入ったものか。
- 接続先。 PostmanのMCPの設定が、残っていないか。
明日できる小さな行動は、1つです。Codexで /hooks を開いて、いま信頼されているフックの出どころを、1つずつ読んでください。分からないものは、書き出して、無効にするか、削除の前にドライランで内容を確かめてください。
最後に、質問です。ほかのアプリが、コーディング用エージェントの設定を変えたとき、どこで気づける仕組みになっていますか。コメントで教えてください。
動画はこちらです:{{YOUTUBE_URL}}
自分の判断に使うときの注意(私の提案)
この記事は、2026年11月5日朝(日本時間)に取得した資料を読んだものです。報告は更新中で、Postmanの返信が約束した変更が、すでに入っている可能性があります。自分の環境や契約、セキュリティの判断に使うときは、最新の報告、Postmanの文書、CodexとClaude Codeの公式文書を、直接確認してください。この記事は、売買の判断や投資の助言を含みません。特定の企業への非難も、含みません。
初めてこのチャンネルの記事を読まれた方は、https://note.com/consuloji_ch/n/n1975ecc3cf48 から読み始めてください。
出典一覧
- S1:Postmanサポートの報告(GitHub、2026年10月25日作成):https://github.com/postmanlabs/postman-app-support/issues/14370
- S2:同報告のコメント(Postmanを名乗る返信、2026年11月3日):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6618267843
- S3:同報告のコメント(12.35.1の利用者、2026年11月3日):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6618575621
- S4:同報告のコメント(Copilotの報告、2026年11月4日):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6620495643
- S5:同報告のコメント(フック確認の補足、2026年11月4日):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6620904446
- S6:Postmanの公式プラグインのソース(開始時の文面、固定版):https://raw.githubusercontent.com/postmanlabs/postman-plugin/6c8e452e0f4237f4bcc0901cb1ac442dec707e49/hooks/session-start-context.md
- S7:同(MCP設定、固定版):https://raw.githubusercontent.com/postmanlabs/postman-plugin/6c8e452e0f4237f4bcc0901cb1ac442dec707e49/mcp.codex.json
- S8:同(承認処理、固定版):https://raw.githubusercontent.com/postmanlabs/postman-plugin/6c8e452e0f4237f4bcc0901cb1ac442dec707e49/installer/src/hosts/codex-hooks.ts
- S9:同(導入処理、メインの枝):https://raw.githubusercontent.com/postmanlabs/postman-plugin/main/installer/src/hosts/codex.ts
- S10:同(README、メインの枝):https://raw.githubusercontent.com/postmanlabs/postman-plugin/main/README.md
- S11:Postman文書「検出したエージェントへの導入」:https://learning.postman.com/docs/postman-plugin/install/detected-agents.md
- S12:Postman文書「エージェント別の導入」:https://learning.postman.com/docs/postman-plugin/install/per-agent.md
- S13:Postman文書「導入の概要」:https://learning.postman.com/docs/getting-started/installation/overview.md
- S14:Postman ダウンロードページ:https://www.postman.com/downloads/
- S15:同ページの保存版(2026年10月26日):https://web.archive.org/web/20261026090707/https://www.postman.com/downloads/
- S16:プラグインのコミット(承認処理の追加、2026年10月21日):https://github.com/postmanlabs/postman-plugin/commit/6975d3e163
- S17:Codex公式文書「Hooks」:https://developers.openai.com/codex/hooks.md
- S18:Claude Code公式文書「プラグインの導入」:https://code.claude.com/docs/en/discover-plugins.md
- S19:ハッカーニュースの投稿:https://news.ycombinator.com/item?id=50354960
- S20:同報告のコメント(自称AIエージェント、不採用の記録):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6617223957
#セキュリティ #AI #Postman #Codex #ClaudeCode #MCP
一次資料・出典リンク
- ポストマン サポートの報告(ギットハブ)
- ポストマン文書:検出したエージェントへの導入
- 同報告の返信コメント(ポストマンを名乗る)
- ハッカーニュースの投稿
- コーデックス公式文書:フック
- ポストマンの公式プラグインのソース(開始時の文面、固定版)
- ポストマンの公式プラグインのソース(エムシーピー設定、固定版)
- ポストマンの公式プラグインのソース(承認処理、固定版)
- プラグインの説明(main)
- ポストマン文書:エージェント別の導入
- プラグインのコミット(承認処理の追加)
- 同報告のコメント(12.35.1 の利用者)
- 同報告のコメント(フック確認の補足)
- 同報告のコメント(コパイロットの報告)
- ポストマン ダウンロードページ
- ダウンロードページの保存版(2026年10月26日)
- ポストマン文書:導入の概要
- プラグインのソース(導入処理、main)
- クロードコード公式文書:プラグインの導入
- 同報告のコメント(自称エーアイエージェント)