なぜPostmanの導入ツールは、AIの承認を代わりに書くのか?──手元のCodexとClaude Codeで確かめる手順
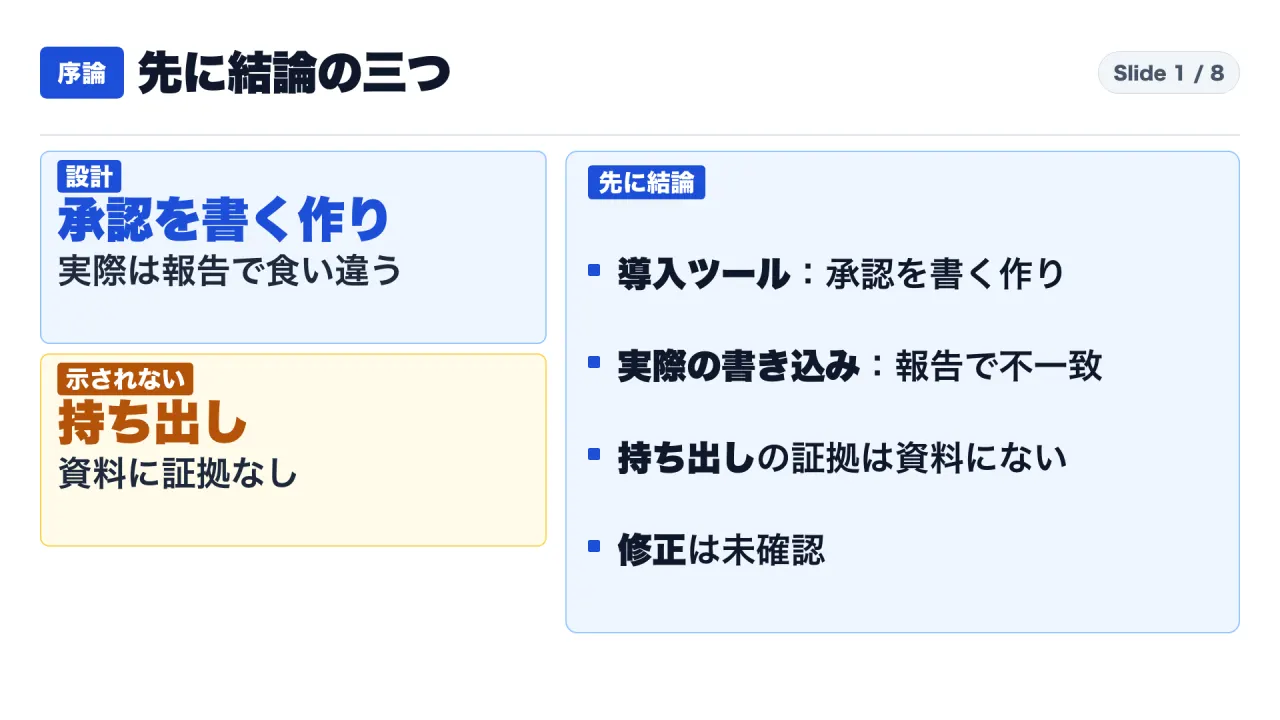
序論:導入ツールは承認を書き込む作り。ただし、実際に書かれたかは報告ごとに食い違い、持ち出しの証拠は資料にない
結論から書きます。2026年10月から11月にかけて、GitHubで報告された、Postmanのデスクトップ版によるAIエージェント用プラグインの自動導入について、公開された資料から確認できる範囲は、次の3点です。
- Postmanの導入ツールは、Codexのフックの承認を、利用者の代わりに設定へ書き込む作りです。ソースと、Postman自身の説明書が認めています。ただし、デスクトップ版の自動導入で、その承認が実際に書かれたかは、報告ごとに食い違います。
- データを外へ送った証拠は、公開された資料に見当たりません。報告者自身も、持ち出しの証明は主張していません。
- 修正は、確認できません。Postman側とみられるアカウントが予告を書いていますが、変更の記録は、私が見た範囲にありません。
この記事は、AIエージェントを仕事で使う人、または、チームにAIの道具を配る立場の人を想定しています。実在の会社が当事者のため、評価の言葉は使いません。「書かれた事実」「会社側の主張」「私の読み」「分かっていないこと」を、分けて書きます。
この記事が役に立つ人と、読んだあとにできること
「入れた覚えのないソフトが、自分のAIの道具の設定を変えた」という報告を見て、自分の環境で何を確かめるか、導入や更新の仕組みに何を求めるかを決める場面を想定しています。
読んだあとにできることは3つです(いずれも私の提案です)。
- 報告・会社の説明・公式の記録を、「事実」「会社側の主張」「分かっていないこと」の3つに分けて読む。
- 自分が使うAIの道具が、起動時に読む設定と、フックや承認の設定を、各ツールの公式文書にある方法で見直す。
- 配る側・導入する側に立つなら、「導入の同意」と「承認」を、別々に聞く設計になっているかを確かめる。
先に用語:この記事で使う言葉を、短く言い換えます
- AIエージェント:人の代わりに、プログラムを書いたり、作業を進めたりする、AIの道具です。この記事では、CodexとClaude Codeが出てきます。
- プラグイン:その道具に足す、拡張部品です。
- フック:道具が起動する時などに、自動で動く小さな仕掛けです。ここでは、起動のたびに、AIへ読ませる文章を出す仕掛けです。
- 承認(信頼):フックを動かしてよいと、人が確かめて許す手続きです。Codexは、承認を、フックの現在の内容から作る指紋のような文字列(ハッシュ)に結び付けて、設定ファイルに記録します。
- 導入ツール(インストーラー):プラグインを入れて、設定を書く道具です。
- オプトイン:利用者が、自分で選んで、有効にすることです。
- 一次資料:発表した本人が出した原文や、ソースそのものです。報道やコメントは、区別します。
読み方:本文では「確認できたこと」「会社側の主張」「私の解釈」「書かれていないこと」を分けて書きます
使った資料は20件です(末尾の出典一覧を参照)。大きく分けると、次の5種類です。
- 利用者の報告(S1、S11、S12、S19):GitHubの報告とコメントです。報告者が自分の記録や設定を示したもので、自己申告です。第三者が同じ記録を再確認することは、できません。
- Postman自身の資料(S2〜S9、S13、S18):導入ツールのソース、説明書、変更記録、フックの文面、公式文書、ダウンロードページ、変更履歴です。
- Postman側とみられるアカウントの投稿(S10):コメント欄に1件あります。GitHub上の表示からは、所属を確認できません。この記事では、**会社側とみられるアカウントの主張(所属は未確認)**として扱い、事実とは扱いません。
- 公式文書(S16、S17、S20):CodexとClaude Codeの、フックとプラグインに関する公式文書です。
- 保存版と投稿サイト(S14、S15):Internet Archiveの保存版と、Hacker Newsの投稿です。
もう一つお断りします。Postmanの公式リリースノートの本文は、私の環境では、読み取れませんでした(ページが、読み込み後に表示を作る方式で、取得した本文に該当記述が無かったためです)。したがって、「修正版が出たか」は、プラグインの変更履歴(S18)と、報告のコメントで確かめた範囲に限ります。調べた日は、2026年11月5日です。
資料の取得にはUser-Agentを付けた単純な取得を使い、報告のコメントはGitHubの公開データから読みました。画像(スクリーンショット)は、根拠にしていません。
第1章:利用者の報告が示すこと。何が書き換わったと報告されたか
報告の概要(S1)
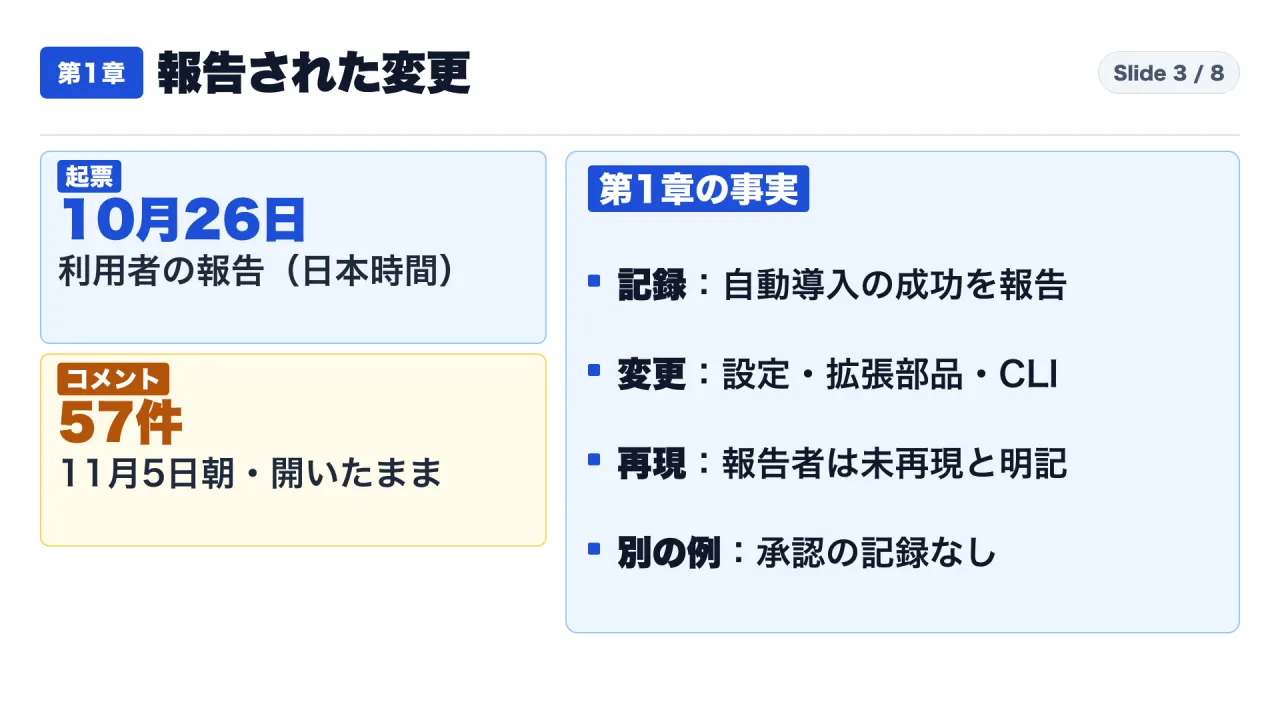
きっかけは、GitHubのリポジトリ「postman-app-support」に出された、1件の報告です。起票は、2026年10月25日19時03分(UTC)、日本時間の10月26日です。題名は、次のとおりです。
[SEVERE] Desktop auto-installs Codex/Claude plugins; installer attempts to trust its own startup hook
訳すと、「デスクトップ版が、CodexとClaudeのプラグインを自動で入れる。導入ツールが、自分の起動用フックを、自分で信頼しようとする」となります。題名の頭の「SEVERE(重大)」は、報告者自身が付けた印です。ラベルや担当者は付いていません。11月5日の朝の時点で、報告は開いたまま、コメントは57件です。
報告者が示したもの(S1)
報告者は、macOSのMacで、Postmanのデスクトップ版(12.33.4)を開いたあとに、AIエージェントの設定が変わった、と書いています。示したのは、次の記録です。
- Postmanのログに、
auto-existing-upgrade(既存の利用者の更新による自動導入)という種別で、claude-code:installedとcodex:installedの結果が残っている。 - Codexの設定ファイルに、プラグインの入手先(Postmanの公式リポジトリ)の登録と、プラグインを有効にする設定と、フックの承認の記録(
trusted_hash)がある。 - Claude Codeの設定で、Postmanのプラグインが有効になっている。
- コマンドで使うPostmanの道具(CLI)が、別に入っている。
- 起動のたびに、Codexが、API関連の作業をPostmanのスキルへ回すようになった。
報告の限界(S1)
報告者は、この一連の流れを「まだ、まっさらなMacでは再現していない」と書いています(原文:Observed sequence (not yet reproduced on a clean Mac))。記録は、報告者本人のログと設定です。第三者が、同じ記録を確かめることは、できません。
別の利用者の報告(S11、S12)
11月3日に、別の利用者が、同じ型の記録を出しています。macOSで、既存の利用者として、Postmanの更新(12.31.3から12.35.1)のあとに、CLIと、Claude Code・Codexのプラグインが入った、という内容です。
ただし、この利用者は、翌日の追記で、Codexの設定ファイルにtrusted_hashが無かった、と書いています。見えたSessionStartの文面は、Codexではなく、プラグインが既に入っていたCursorで、だったとも書いています。
私の解釈
報告者の設定には承認の記録があり、別の利用者の設定には見当たりません。日付も、版も、違います。確認できるのは、2人が、自分の記録を示したところまでです。承認が書かれたかは、記録ごとに違い、「同じことが全員に起きた」とは、まだ言えません。
あなたが確かめることは、一つです(私の提案です)。自分のパソコンに、見覚えのない拡張部品が、増えていないか。
第2章:フックと承認の仕組みと、書かれた理由
フックは何をするか(S5、S6、S7)
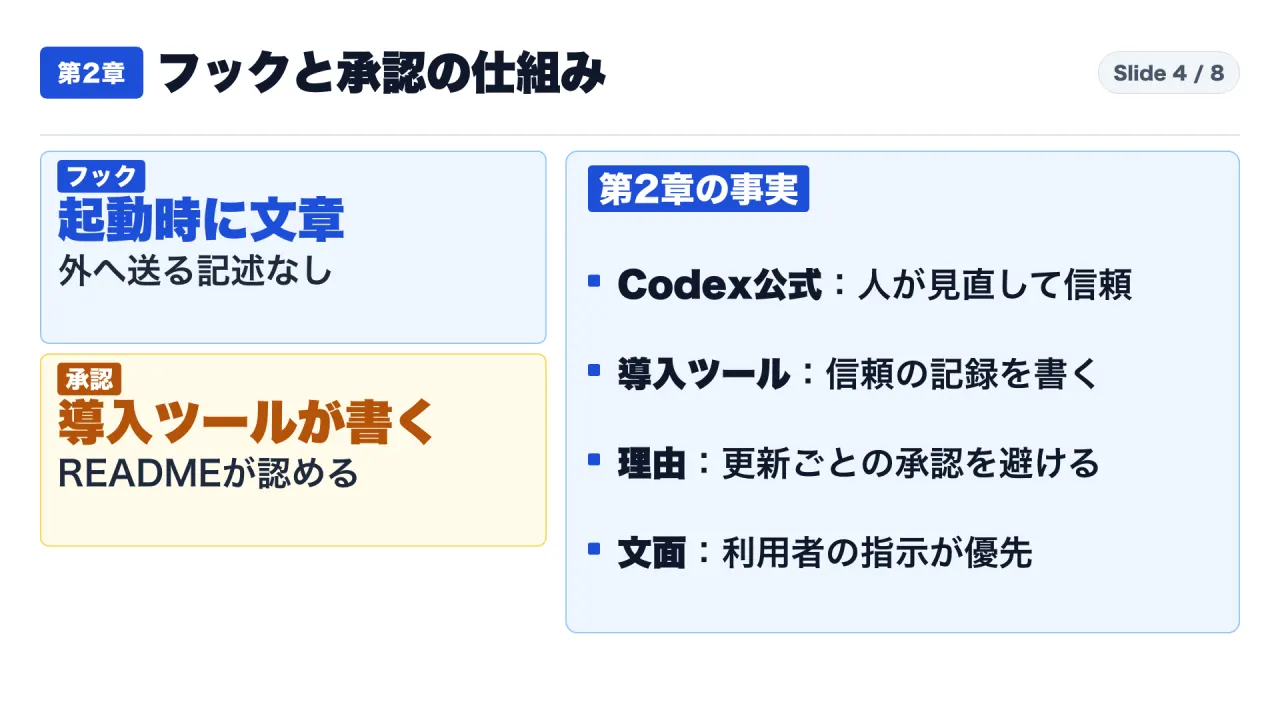
Postmanのプラグインが登録したCodex用のフックは、SessionStart型で、起動と、画面の消去と、会話の圧縮の時に動きます(startup|clear|compact)。動くのは、小さなシェルスクリプトで、同じ置き場にある文章ファイルを、そのまま出力する作りです。外へ送る記述は、私が読んだ範囲に、ありません。
出力される文章の趣旨は、次のとおりです。API関連の、手間のかかる作業の前に、Postmanのスキルを読み込んで、従うこと。同じ文章に、「利用者の指示(AGENTS.mdやCLAUDE.mdなどの指示ファイルと、直接の依頼)が優先される」とも書かれています。
つまり、このフックは、AIに読ませる指示を、起動のたびに足す仕掛けです。ただし、ここで読んだのは、mainと呼ばれる最新の版です。報告者が使った版(プラグインの固定版)とは、同じとは限りません。
Claude Codeの公式文書(S17)にも、SessionStartの出力は、Claudeが見て行動できる文脈として足される、とあります。
承認とは何か(S16)
Codexの公式文書(S16)は、こう書いています。管理者が決めたもの以外のフックは、動く前に、利用者が、その内容を見直して信頼する必要がある。信頼は、フックの現在のハッシュに結び付き、新しいフックや、変わったフックは、信頼されるまで、飛ばされる。プラグインに同梱されたフックも、同じ流れで確認します。
導入ツールのソースと、説明書(S2、S3)
Postmanの導入ツールのソース(S2)には、導入のあとに、hooks/listでフックのハッシュを取り、config/batchWriteで、設定のhooks.stateに、信頼の記録(trusted_hash)を書き込む処理があります。コメントは、「導入の後に、Postmanの今のフックだけを承認する」という趣旨です。
Postman自身の説明書(S3)も、これを認めています。「Codexでは、導入がフックの承認も行う。別のフックの確認画面は、出ない」と書いています。
なぜ、そう作ったのか(S4)
Postmanの変更記録(S4。日付は2026年10月21日)の本文に、理由が書かれています。Codexは、承認を、プラグインの全ファイルのハッシュに結び付ける。ところが、Postmanの置き場は、mainの最新を追う作りで、mainに変更が入るたびに、Codexが、承認を求め直した。利用者が承認するまで、起動用の指示文が、効かない状態だった。これが、書かれた理由です。
私の解釈
Postmanが書いた理由は、指示文を確実に効かせたい、ということです。一方で、Codexの公式文書が求めるのは、人が見直して、信頼する手続きです。導入する側が、自分で承認を書くと、その見直しの場面が、なくなります。
承認は、承認される側とは別の人が出して、初めて確認の意味を持ちます。これは、私の読みです。
第3章:Postmanの説明と、公式の記録
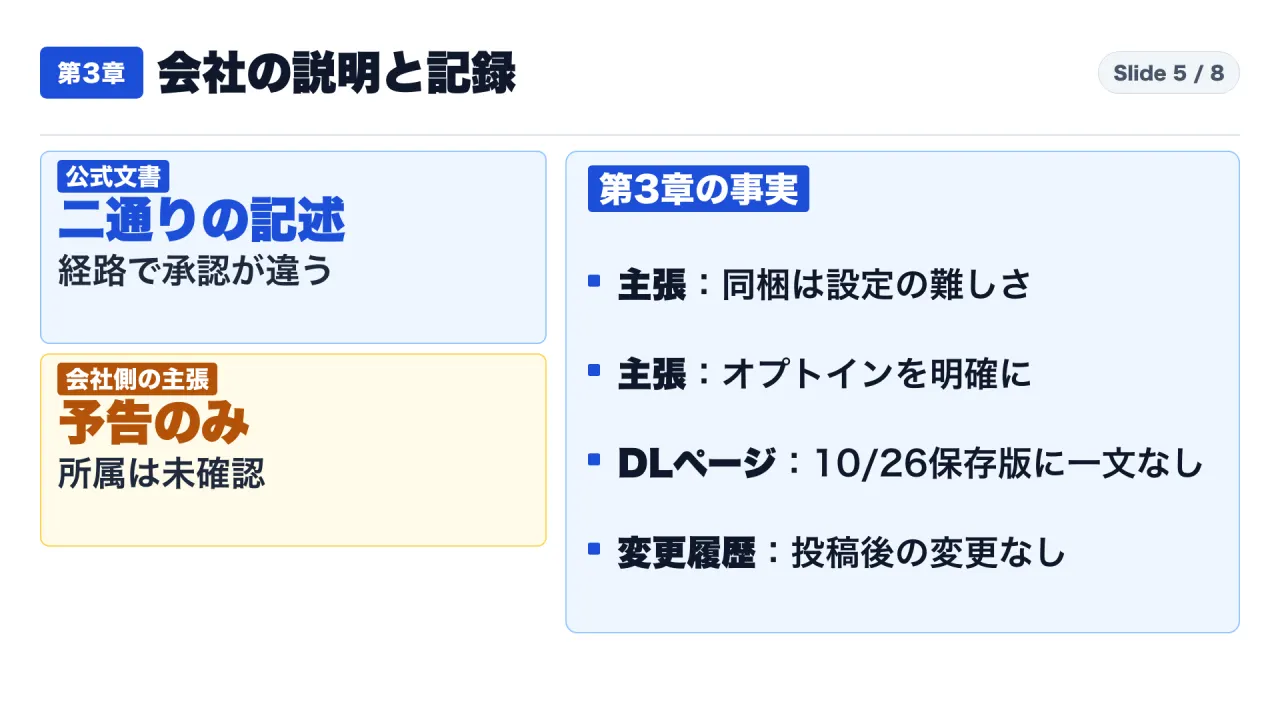
公式文書は、承認を二通りに書く(S8、S9)
Postmanの公式文書は、承認について、経路ごとに二通りに書いています。
| 経路 | 公式文書の記述 | 出典 |
|---|---|---|
| Codex自身のアプリやコマンドで入れる | フックは未承認で入る。次にCodexを起動すると「Hooks need review」と出て、そこで承認する | S9 |
| Postmanの検出用の導入ツールで入れる | 導入ツールがフックを承認する。できない時は、Codexで見直すよう案内する | S8 |
デスクトップ版の自動導入が、どちらに当たるかは、私が読んだ文書に、書かれていません。なお、報告のログには、"installer":"script"という記述があります(S1)。これが、どちらの経路に当たるかは、資料から決められません。
Postman側とみられるアカウントの説明(S10)
- CLIとプラグインを、デスクトップ版に同梱した。別々に入れて設定するのが、難しい利用者が多かったから。
- ダウンロードページと、アプリの更新の流れで、説明している。アプリ内で、個別に削除できる。
- 特に既存の利用者に向けて、オプトインを明確にする。フックの承認と、起動時の挙動を、見直している。
- 変更が入ったら、この欄で知らせる。
ダウンロードページの一文(S13、S14)
2点目の「ダウンロードページで説明している」を、確かめました。Postmanのダウンロードページには、今、次の一文があります。
The Postman app includes Postman CLI & Postman plugins, so you can use Postman from your terminal.
一方、Internet Archiveの2026年10月26日(09:07 UTC)の保存版には、この一文が見当たりません。同じページの、ほかの部分は、保存版にもあります。別の利用者が、コメントで同じ指摘をしています。
ただし、比べたのは、保存版の1点だけです。ページが動的に変わる可能性は、排除できません。いつ追記されたか、変えた意図は、資料から分かりません。
修正は、確認できない(S18)
プラグインの置き場(postman-plugin)で、mainの最後の変更は、2026年11月3日16時40分(UTC)の、リリース0.6.0です。会社側とみられるアカウントの投稿(同日23時36分UTC)より、前です。投稿のあとの変更は、私が見た一覧に、ありません。承認の書き込みの説明は、今も公式文書(S8)に残っています。
私の解釈
会社側の説明は、予告です。「変更が入った」という記録では、ありません。予告と、実際の変更は、分けて読みます。
あなたが確かめることは、二つです(私の提案です)。会社の説明は、誰が出したものか。説明のとおりの変更が、記録に残っているか。
第4章①:示されていないこと。持ち出し、人数、条件、修正
データの持ち出し(S1、S6、S15)
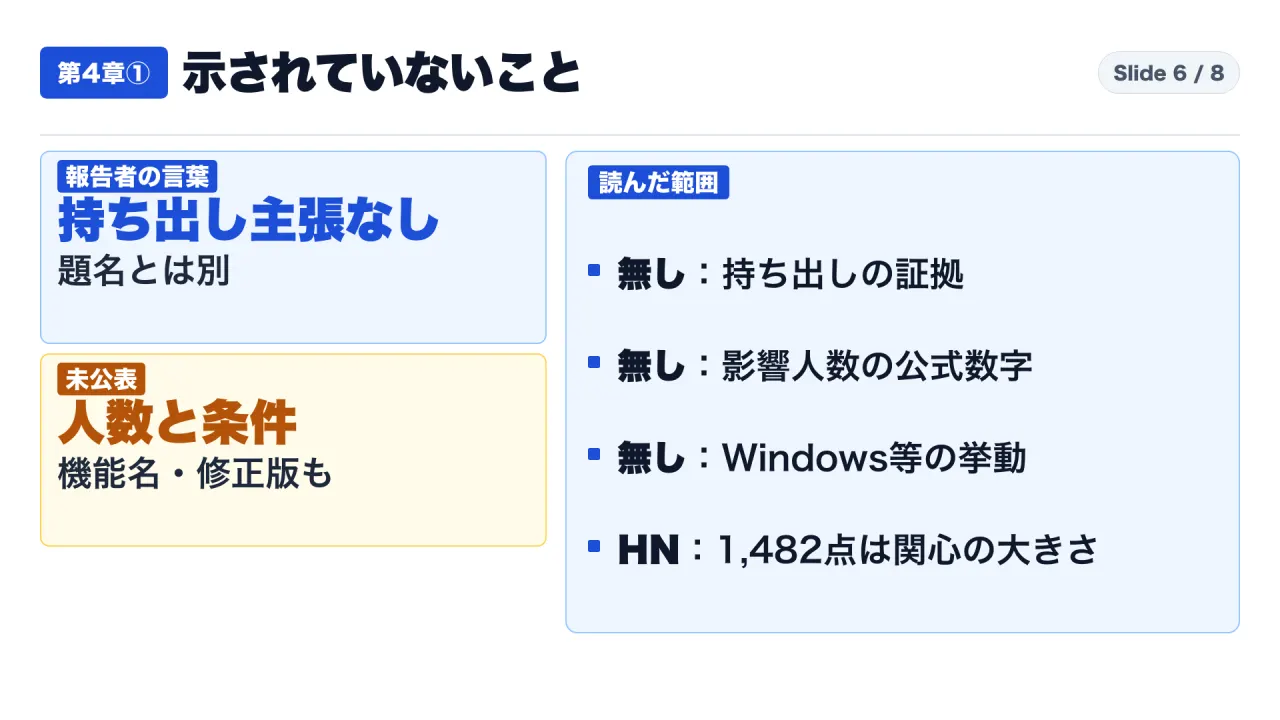
報告者は、自分の報告について、こう書いています。
This report establishes unwanted integration and instruction changes; it does not claim to establish data exfiltration.
「望まない連携と、指示の変更を示すが、データの持ち出しの証明は主張しない」という意味です。
一方、Hacker Newsに出た投稿の題名は、「Postman silently auto-installs AI plugins and attempts to share all API data」です。「すべてのAPIデータを共有しようとする」という部分は、報告の本文に、書かれていません。題名は投稿者の言葉で、報告者の主張とは別です。
また、読んだ範囲では、フックは文章を出すだけの作りです(S6)。外部サービスへの接続(リモートのMCP)は、報告者のログでは、「Auth required(認証が必要)」と出て、成り立っていません(S1)。接続が成り立ったあとに、何が送られるのか、プラグインのスキル本体やCLIが何を送るのかは、私は確認していません。したがって、「持ち出しは無かった」とも、言えません。言えるのは、公開された資料に、証拠が見当たらない、というところまでです。
人数と条件(S1、S15)
- 影響を受けた人数:Postmanの公式な数字は、ありません。Hacker Newsの点数は、2026年11月5日朝の時点で1,482点、コメントは479件です。これは、関心の大きさで、被害の人数ではありません。
- 条件:報告は、macOSの例が中心です。Windows、Linux、組織が管理する環境での挙動は、読んだ資料に、ありません。
- 自動導入の機能フラグ:報告者が、特定を求めています(S1)。コメント57件を読んで、答えは見当たりません。
ほかのツールへの影響(S19)
ほかのツールへの影響は、一人ずつの報告です。ある利用者は、GitHub Copilot CLIの設定ファイルにも、Postmanのプラグインが入り、アプリ内の削除メニューでは、消えなかった、と書いています。再現の確認は、ありません。
公式の声明と、意図
Postmanの公式ブログや、状況ページの声明は、私の調べでは、見つかりませんでした。意図は、書かれた理由(S4、S10)までしか、分かりません。強い言葉を使ったコメントは、意見です。この記事では、使いません。
第4章②:【私なりの解釈】事実、会社側の主張、分かっていないことに分けて読む
ここからは、事実ではなく、私なりの解釈です。
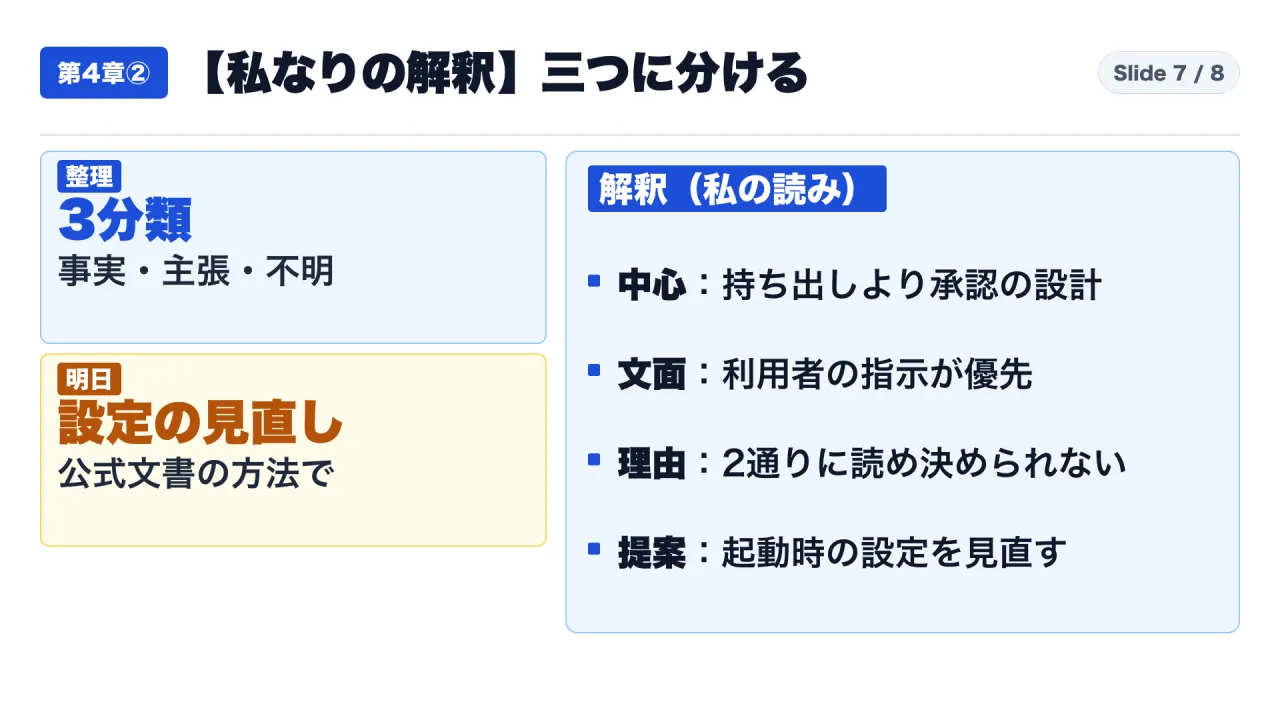
三つに分ける
これは、私の整理です。
- 事実:報告者の記録(自己申告)。Postman自身のソースと、説明書と、変更記録。CodexとClaude Codeの公式文書。
- 会社側の主張:同梱の理由と、見直しの予告。所属が未確認のアカウントの、1件の投稿です。
- 分かっていないこと:持ち出しの有無。人数。条件。修正の時期。
三つの解釈
第一の解釈。この件の中心は、持ち出しがあったか、ではないと、私は読みます。持ち出しは、示されていません。中心は、導入する側が、見直しの手続きを、自分で済ませる作りかどうか、です。
第二の解釈。フックの文章は、起動のたびに、AIが読む内容に入ります。ただし、この文章は、利用者の指示を優先する、と書いています。道具の初期の振る舞いが変わる。しかし、利用者の指示が優先される。ここまでが、書かれた範囲です。
第三の解釈。書かれた理由は、二通りに読めます。更新のたびの承認の手間を減らす設計、とも読めます。人の見直しを省く設計、とも読めます。公開された資料だけでは、どちらとも決められません。
関連する回との違い
11月3日の、AIへの攻撃を扱った回は、悪意のある第三者の話でした。今回は、正規の会社の導入ツールの、同意の設計の話で、論点が違います。
言えないこと
- 何人に、起きたのか。
- 今も、自動導入は続いているのか。
- 修正のあとの挙動は、どうなるのか。
明日できる小さな一歩(私の提案)
自分が使うAIの道具が、起動時に読む設定ファイルと、フックや承認の設定を、各ツールの公式文書にある方法で、見直してください。見覚えのない拡張部品や、承認の記録があれば、日付と一緒に、記録に残してください。組織で使う場合は、管理者向けの設定があるかを、公式文書で確かめてください(CodexもClaude Codeも、公式文書に管理者向けの仕組みの説明があります。S16、S17)。
この記事は、承認の記録を書き込む具体的な手順や、削除の実行の手順を、載せません。見るだけの確認の方法は、「ご自分の環境で確かめる手順」の節に書きました。
ご自分の環境で確かめる手順:Codex、Claude Code、Postmanの導入コマンドで見られること
ここからは、ご自分のパソコンで、見られることの手順です。どれも、各ツールの公式文書に書かれている確認の方法です(私の提案です)。報告の件が、ご自分の環境で起きたかどうかを決める手順ではありません。
- Codex:フックの信頼の状態を見る。 Codexのコマンド画面で
/hooksを開くと、フックの出どころを確かめたり、新しいフックや変わったフックを見直したり、信頼したり、管理対象外のフックを個別に無効にしたりできます(S16)。 - Claude Code:入っているプラグインを一覧する。 シェルで
claude plugin listを実行すると、同じ一覧が、Version、Scope、Statusの行つきで出ます(S20)。 - Postmanの導入コマンド:状態を見る。 Postmanの公式文書によると、
npx @postman/postman-plugin statusは、検出したエージェントと、Postmanのプラグインが入っているかを示します。--agentで、1つのエージェントに限れます(S8)。 - 削除の前に、予行を見る。 同じコマンドの
installとremoveには、実際の変更をせず、何をするかだけを見せる--dry-runがあります(S8)。
npx は、パッケージを取得して実行します。実行の前に、中身を確かめてください。この記事では、承認の記録を書き込む手順や、削除の実行の手順は、載せません。
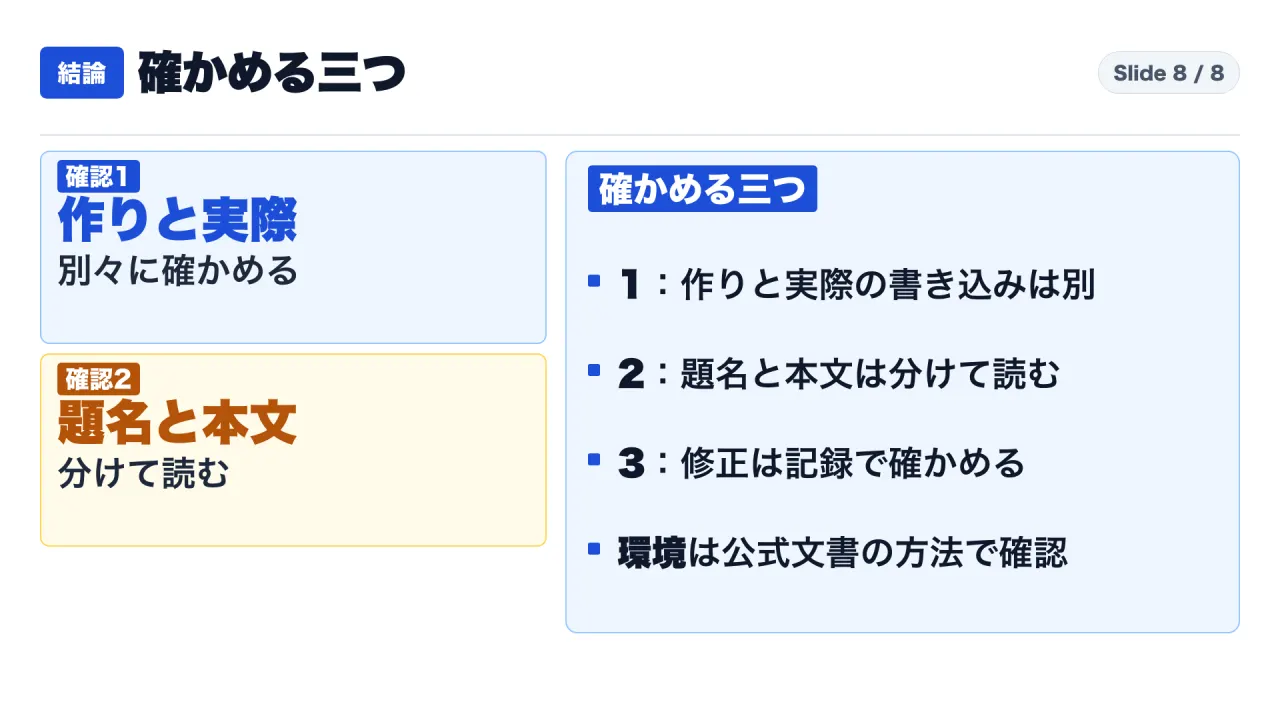
結論:報告と会社の説明と公式の記録を分けて読み、自分の環境を確かめる
- Postmanの導入ツールのソースと説明書は、承認を書き込む作りだと認めています。実際に書かれたかは、報告ごとに食い違います。
- データを外へ送った証拠は、公開された資料にありません。Hacker Newsの題名と、報告の本文は、分けて読みます。
- 修正は、確認できません。自分の環境は、各ツールの公式文書の方法で、確かめてください(私の提案です)。
書かれていないのは、影響の人数、条件、自動導入の切り替えの名前、修正版、公式の声明です。
補足:よくある疑問に、書かれた範囲で答える
「承認」を導入ツールが書くと、何が変わるのですか
Codexの公式文書(S16)が承認を求める目的は、書かれた範囲では、「管理者が決めたもの以外のフックは、動く前に、利用者が内容を見直して信頼する」ことです。導入ツールが、利用者の代わりに承認の記録を書くと、この見直しの場面は、通りません。承認の記録は、設定ファイルの中の文字列で、記録そのものからは、誰が作ったかは分かりません。報告者も、「承認の記録だけでは、誰が作ったかは証明しない。特定の利用者の操作の証拠としては示していない」と書いています(S1)。
私のたとえです。社内の入館証は、受付の人が本人を確かめて出すから、確認の意味を持ちます。入館証を、入る人自身が作って、自分の首にかけたら、証としての意味は変わります。ただし、これは、この件で何が起きたかの断定ではありません。承認の仕組みが、別の主体を前提にしている、ということを言うためのたとえです。
文面は、利用者の指示を上書きしますか
Postmanのフックが出す文面(S5)には、「利用者の指示(AGENTS.mdやCLAUDE.mdなどの指示ファイルと、直接の依頼)が、この指示より優先される」と書かれています。したがって、書かれた範囲では、利用者の指示で上書きできる作りです。ただし、AIが実際にどう振る舞うかは、この記事では確かめていません。報告者は、起動のたびに、Codexが、API作業をPostmanのスキルへ回すようになったと書いています(S1)。
フックは、何かを外へ送りますか
私が読んだmainの版では、フックの実行ファイル(S6)は、同じ置き場の文章ファイルを出力するだけで、外へ送る記述は見当たりません。ただし、報告者が使った版(固定された版)は、読んでいません。プラグインのスキル本体、CLI、外部サービスへの接続が、何を送るかも、確認していません。この記事の結論は、「送った」でも「送っていない」でもなく、「証拠が、公開された資料に見当たらない」です。
修正は、いつ出ますか
分かりません。会社側とみられるアカウントは、オプトインを明確にすることと、フックの承認と起動時の挙動を見直すことを、予告しています(S10)。日付も、版も、書かれていません。変更履歴(S18)には、投稿のあとの変更が、見当たりません。リリースノートの本文は、読み取れていません。公開前に、再確認が必要です。
自分の環境は、何から見ればよいですか
各ツールの公式文書にある方法で、次の3点を見直すのが、出発点です(私の提案です)。
- 起動時に読み込まれる設定ファイルと、有効になっているプラグイン。
- フックの一覧と、それぞれの承認の状態。
- 組織で使う場合は、管理者が設定する制限の有無。
具体的な画面や設定の名前は、ツールと版によって変わります。見るだけの確認の方法は、「ご自分の環境で確かめる手順」の節に書きました。
配る側・導入する側は、何を確かめればよいですか
AIの道具に、プラグインや設定を足す仕組みを作る側、または、チームに配る側が、確かめるとよい点です(私の提案です。公式の基準ではありません)。
- 導入の同意と、フックなどの承認を、利用者に別々に聞いているか。
- 承認の記録を、導入する側が書く作りになっていないか。書く場合は、利用者に、何を承認したかが見える形で伝えているか。
- 既存の利用者に対する自動導入が、ある場合、その旨を、導入の前に伝えているか。
- 導入したものを、利用者が、一括で確認・削除できる説明があるか。
- 版や経路によって、承認の扱いが違う場合、その違いが、文書に書かれているか。
この件では、Postmanの公式文書が、経路ごとに二通りの扱いを書いています(S8、S9)。経路ごとの違いを書くこと自体は、確認する側にとって、手がかりになります。一方で、デスクトップ版の自動導入が、どちらの経路に当たるのかは、読んだ文書に書かれていません。
時系列で整理すると
資料に日付が書かれている出来事を、順に並べます。いずれも、書かれた日付です。
- 10月21日:Postmanの変更記録に、導入ツールがCodexのフックを自動で承認する変更が入る(S4)。
- 10月24日:最初の報告者のログに、自動導入の記録が残る(S1。報告者の提示)。
- 10月26日(日本時間):報告が起票される(S1)。
- 11月3日:別の利用者が、同じ型の記録を出す。会社側とみられるアカウントが、説明と予告を書く。プラグインの置き場で、最後の変更(リリース0.6.0)が入る(S10、S11、S18)。
- 11月4日(UTC):別の利用者が、承認の記録は見当たらなかった、と追記する。報告に、最後のコメントが付く(S12)。
- 11月5日朝:報告は開いたまま。投稿のあとの変更は、変更履歴に見当たらない(S1、S18)。
この並びから言えるのは、会社側の説明が、変更記録より後に出た、ということだけです。変更記録の自動承認が、報告者の記録に書かれた承認の原因かどうかは、資料から決められません。
会社側の説明を、どう読めばよいですか
会社側とみられるアカウントの投稿(S10)は、同梱の理由として、「別々に入れて設定するのが、難しい利用者が多かった」と書いています。これは、会社側の説明です。事実としては、同梱された、という点までが、報告者と別の利用者のログ、そしてPostman自身のダウンロードページの記述(S13)から確認できます。理由が妥当か、説明が十分かは、この記事では判断しません。判断に必要な材料は、「何が書かれ、何が書かれていないか」です。
補足:この件を読むときの、確認リスト
- その記録は、誰が、どの環境で、どの版で出したものか。第三者が再確認できるか。
- 「承認した」の主語は、誰か。ソースと説明書が認めるのは、導入ツールの作りです。個別の環境で、成功したかは、別です。
- 会社の説明は、予告か、変更の記録か。投稿者の所属は、確認できるか。
- 見出しの言葉と、本文の主張は、同じか。
- 「書かれていない」は、どの資料を、どこまで読んだ範囲か。
時点について
この記事は、2026年11月5日朝(日本時間)の時点の情報です。報告は開いたままで、会社側は更新を予告しています。公開までに変更が入る可能性があるため、公開前に、報告のコメント、postman-pluginのmain、リリースノートを、再確認してください。
この記事の内容は、YouTube の動画でも解説しています。
https://www.youtube.com/watch?v=H2PJkDdi1k4
初めての方は、固定の自己紹介記事もご覧ください。
https://note.com/consuloji_ch/n/n1975ecc3cf48
出典一覧
- S1:GitHubの報告(postman-app-support #14370):https://github.com/postmanlabs/postman-app-support/issues/14370
- S2:Postmanの導入ツールのソース(codex-hooks.ts、mainの版):https://raw.githubusercontent.com/postmanlabs/postman-plugin/main/installer/src/hosts/codex-hooks.ts
- S3:Postmanのプラグインの説明書(README、mainの版):https://raw.githubusercontent.com/postmanlabs/postman-plugin/main/README.md
- S4:Postmanのプラグインの変更記録(2026年10月21日):https://github.com/postmanlabs/postman-plugin/commit/6975d3e1
- S5:Postmanのフックが出す文面:https://raw.githubusercontent.com/postmanlabs/postman-plugin/main/hooks/session-start-context.md
- S6:Postmanのフックの実行ファイル:https://raw.githubusercontent.com/postmanlabs/postman-plugin/main/hooks/session-start
- S7:Postmanのフックの登録:https://raw.githubusercontent.com/postmanlabs/postman-plugin/main/hooks/codex-hooks.json
- S8:Postman公式文書(検出用の導入ツール):https://learning.postman.com/docs/postman-plugin/install/detected-agents
- S9:Postman公式文書(エージェント別の導入):https://learning.postman.com/docs/postman-plugin/install/per-agent
- S10:報告のコメント(11月3日、Postman側とみられるアカウント。所属は未確認):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6618267843
- S11:報告のコメント(11月3日、別の利用者):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6618575621
- S12:報告のコメント(11月4日、同じ利用者の追記):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6620904446
- S13:Postmanのダウンロードページ:https://www.postman.com/downloads/
- S14:Internet Archiveの保存版(2026年10月26日):https://web.archive.org/web/20261026090707/https://www.postman.com/downloads/
- S15:Hacker Newsの投稿:https://news.ycombinator.com/item?id=50354960
- S16:Codex公式文書「Hooks」:https://developers.openai.com/codex/hooks
- S17:Claude Code公式文書「Hooks」:https://code.claude.com/docs/en/hooks
- S18:Postmanのプラグインの変更履歴(main):https://github.com/postmanlabs/postman-plugin/commits/main/
- S19:報告のコメント(11月4日、別の利用者の報告):https://github.com/postmanlabs/postman-app-support/issues/14370#issuecomment-6620495643
- S20:Claude Code公式文書「プラグインの導入」:https://code.claude.com/docs/en/discover-plugins