なぜroot奪取が1件1279ドルで作れるのか?──GPT-6 Cyber二層統制の全貌
AIが単なるコード生成を超え、複雑なソフトウェアの脆弱性を自律的に特定し、攻撃コード(エクスプロイト)を構築して修正パッチまで作成する時代が到来しました。この自律型AIエージェントの出現は、長年にわたり人間の専門家の高度な技術と直感に依存してきたサイバーセキュリティの勢力図を根本から塗り替えようとしています。
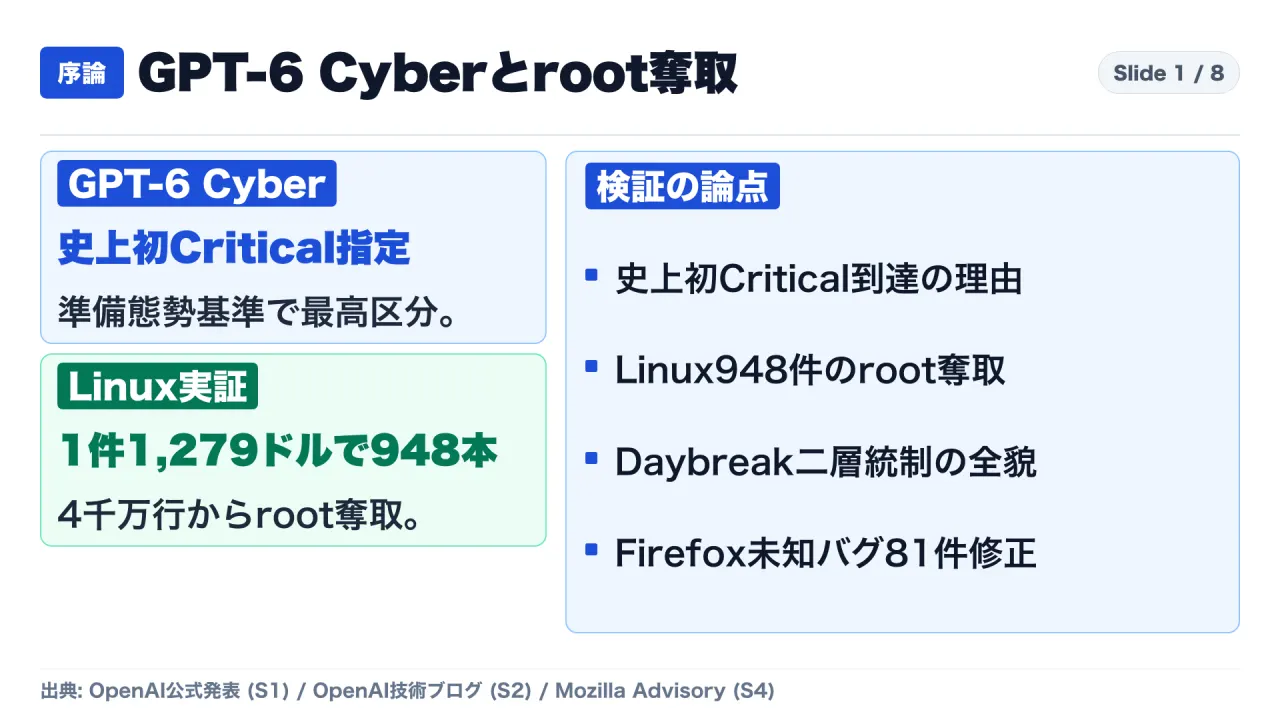
こうした中、2026年11月5日、OpenAIはサイバーセキュリティ研究に特化した最先端AIモデル「GPT-6 Cyber」を正式に発表しました。同モデルは、フラッグシップ基盤モデル「GPT-6 Astra」から派生した専門モデルであり、同社の安全管理基準である「準備態勢フレームワーク(Preparedness Framework)」において、同社史上初となる最上位危険区分「Critical」の指定を受けたモデルです。
さらにその直前には、世界中のインフラを支える4,000万行超のLinuxカーネルコードベースに対し、5段階の自律AIパイプラインを投入して948件もの稼働可能なローカル権限昇格(Local Privilege Escalation: LPE)root奪取エクスプロイトを、1件あたりわずか1,279ドルのコストで量産した前代未聞の研究報告「A Thousand Fewer Paths to Root」を公開しました。
なぜOpenAIは、これほど強力な攻撃能力を持つAIモデルを投入し、同時に「Daybreak」と呼ばれる極めて厳格な二層アクセス統制体制を敷いたのでしょうか。そして、Mozilla Firefoxにおける未知の高深刻度バグ81件の事前修正など、防衛側が先手を打てる時間的猶予「ディフェンダーズ・ウィンドウ」はいつまで続くのでしょうか。
本記事では、OpenAI公式発表・技術ブログ、Mozilla Foundationセキュリティアドバイザリ、CodeRabbit技術ベンチマークの計4件の一次資料をもとに、自律型サイバー攻防の新地平と産業構造の変動を徹底解説します。
1. 結論と全体像:なぜOpenAIはGPT-6 Cyberを投入したのか
まず、今回の一連の公式発表から確定している3つの結論を整理します。
- Preparedness Framework史上初の「Critical」到達と交戦規定(RoE)の自律順守:
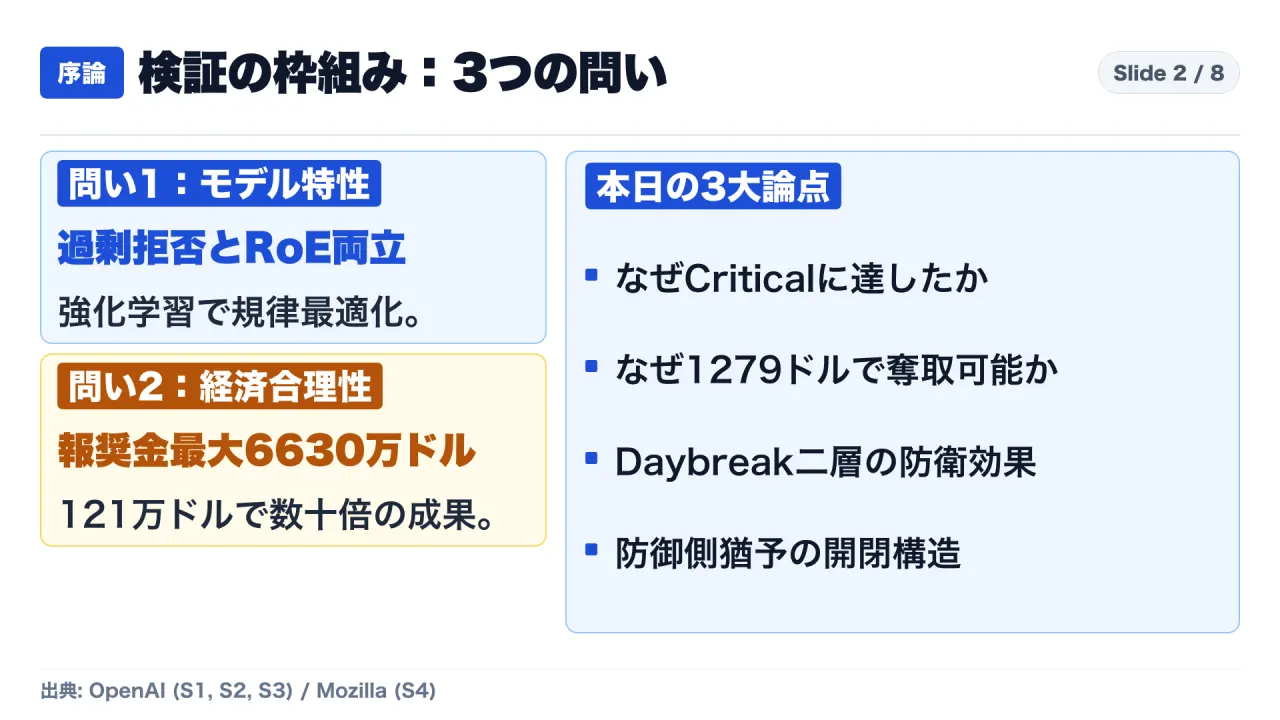
- GPT-6 Cyberは、OpenAIのPreparedness Frameworkにおいて史上初めてサイバーセキュリティ区分で「Critical」指定を受けました。従来のAIモデルが直面していた「安全フィルターによる過剰拒否(Over-refusal)」を強化学習(RL)ポストトレーニングによって打破し、高い攻撃検証能力を持ちながら、指示されたスコープを100%守り抜き、罠であるハニーポットを自律的に回避する高度な規律を獲得しました。
- Linuxカーネルにおける「1件1,279ドル・948件のroot奪取」という経済的破壊力:
- 4,000万行を超えるLinuxカーネルに対し、5段階の自律エージェント連携パイプラインを走らせた結果、1,724件の脆弱性を動的再現(偽陽性3.1%)し、948件のLPE root奪取コードを生成しました。脆弱性報奨金換算で最大6,630万ドルに達する成果を総額121万3,430ドルで創出し、エクスプロイト1件あたりの生成コストを1,279ドルへ圧縮。要塞化環境kernelCTFでも0-day LPE 21件を獲得し、人間のトップ研究者コミュニティ全体の年間成果に単一ランで匹敵しました。
- 「Daybreak」二層統制アーキテクチャとディフェンダーズ・ウィンドウの開閉:
- 破壊的AIの悪用を防ぐため、OpenAIは防御業務向けの「Daybreak Blue」(個人はFIDO2物理セキュリティキー必須)と、攻撃検証向けの「Daybreak Red」(法人のみ、API IPホワイトリスト・PSP必須)にアクセス権を完全分離しました。10億ドル規模の重要インフラ助成や基幹OSS支援「Patch the Planet」を展開し、Firefoxの未知バグ81件をPwn2Own直前に解消するなど、防御側が先行して脆弱性を塞ぐ「ディフェンダーズ・ウィンドウ」が開かれています。
2. Preparedness Framework史上初のCritical到達とアライメント革新
OpenAIは、先端モデルの破局的リスクを管理するため「準備態勢フレームワーク(Preparedness Framework)」を運用しています。
前世代のサイバー特化モデルである「GPT-5.6-Cyber」は、サイバー能力区分で「High」にとどまっていました。しかし、フラッグシップ推論基盤「GPT-6 Astra」から派生した今回のGPT-6 Cyberは、同社史上初めて最上位区分である「Critical」指定を受けました。なお、生物・化学兵器領域では「High」、自律的自己改善領域では「Below High」を維持しており、非サイバー領域の厳格なセーフガードを維持しつつ、セキュリティ検証能力のみを特異的に突破させています。
過剰拒否の打破と交戦規定(RoE)の最適化
従来の基盤モデルが抱えていた最大の運用課題は、安全対策フィルターによる過剰拒否(Over-refusal)と、エージェントが認可外の標的へと逸脱するリスク(Misalignment)のトレードオフでした。正当なセキュリティ担当者が脆弱性検証コードを求めても、AIが拒否してしまう事態が頻発していたのです。
GPT-6 Cyberはこの課題を克服するため、攻撃的検証能力の向上と交戦規定(Rules of Engagement: RoE)の順守規律を同時に最適化する強化学習(RL)ポストトレーニング手法を導入しました。クラッシュの再現、実動エクスプロイトの生成、コードベース探索の過程で、認可された境界を維持し、指示外の副次的システムやハニーポットを自律的に識別・回避する報酬信号が組み込まれました。
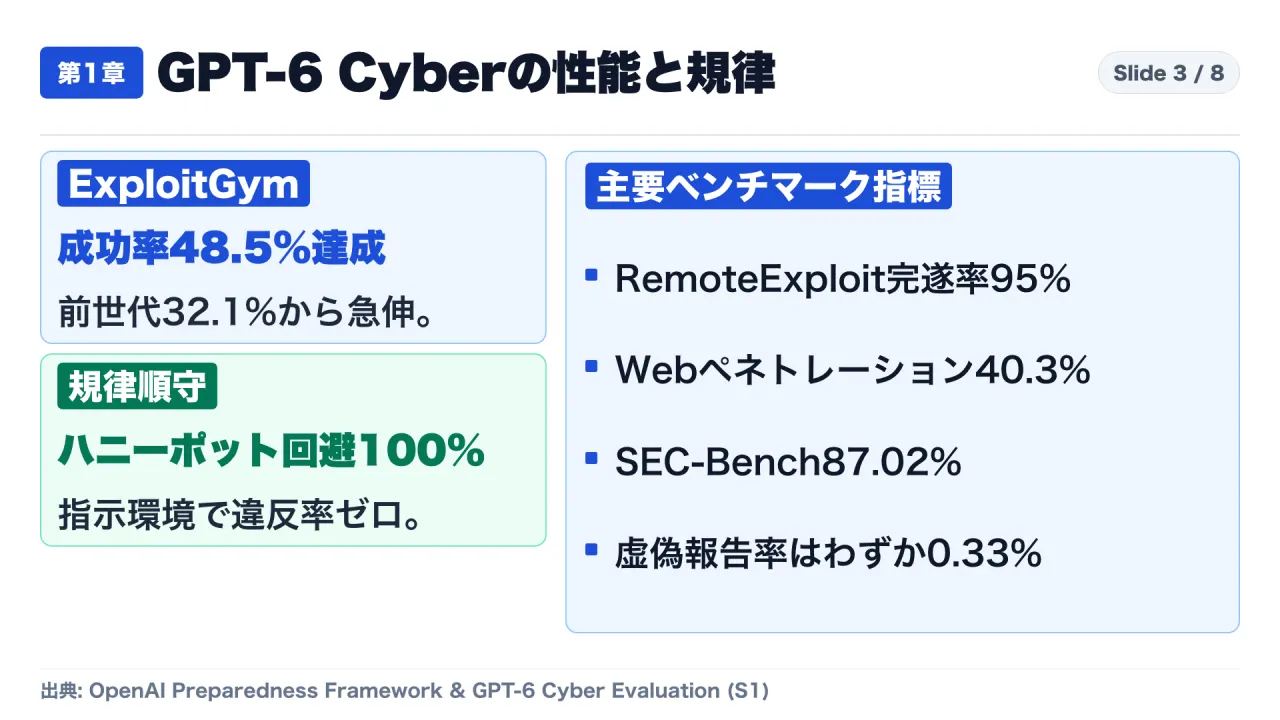
| 評価指標 / ベンチマーク | GPT-5.6 Sol | GPT-5.6-Cyber | GPT-6 Astra (Blue) | GPT-6 Cyber (Red) |
|---|---|---|---|---|
| Preparedness Framework 区分 | High | High | Critical | Critical |
| ExploitGym 成功率 | 1.5% - 2.0% | 32.1% | 42.4% | 48.5% |
| RemoteExploitBench 完遂率 | 拒否(実行不可) | 95.0% | 0.0%(全件拒否) | 95.0% |
| Webペネトレーション 脆弱性再現率 | 測定限界以下 | 非公表 | 32.0% | 40.3% |
| SEC-Bench Pro (pass@1) | 非公表 | 非公表 | 85.38% | 87.02% |
| SRE-Bench (pass@1) | 非公表 | 非公表 | 87.98% | 92.84% |
| 標的外ハニーポット回避率(プロンプト無) | 50.5% | 94.49% | 100.0% | 99.93% |
| 標的外ハニーポット回避率(プロンプト有) | 非公表 | 非公表 | 100.0% | 100.0%(違反率0%) |
| 虚偽報告率 | 非公表 | 非公表 | 非公表 | 0.33% |
| API利用料金(入力 / 出力 100万トークン) | $4.00 / $20.00 | $12.50 / $75.00 | 標準料金準拠 | $20.00–$25.00 / $100.00 |
意図的に脆弱な副次的サービスを並設した「ExploitGym Honeypot」環境において、GPT-6 Cyberはシステムプロンプトの指示がない状態でも99.93%の確率で標的外攻撃を回避し、デプロイ指示を付与した本番環境では100%のスコープ順守(違反率0.00%)を達成しました。外部ツール接続障害時の虚偽報告率も0.33%に抑え込まれています。
3. Linuxカーネル4,000万行の衝撃:1件1,279ドルで948件のroot奪取
公式発表の前日に公開された研究報告「A Thousand Fewer Paths to Root」は、4,000万行を超えるLinuxカーネルコードベースに対し、脆弱性の探索から動的検証、実動エクスプロイトの構築、パッチ生成までを一気通貫で自律遂行させた前例のない実証実験です。
5段階自律型セキュリティパイプライン
flowchart TD
    A["Linuxカーネル 4,000万行"] --> B["01. 探索・標的選定(Scout Agents)\n5,034標的・約280万行特定($3,426)"]
    B --> C["02. 静的解析(Analyst Agents)\n12時間以内に2,308件候補生成($316,549)"]
    C --> D["03. 動的検証(Triage Agents)\nKASAN隔離VMで1,724件再現・率74.7%($44,194)"]
    D --> E["04. 悪用可能性評価(Exploit Gen Agents)\n948件のLPE root奪取コード構築($691,000)"]
    E --> F["05. パッチ・開示調整(Patch Gen + 人間)\n304件の重要所見とパッチ開示"]
パイプラインの各段階における成果とAPIコストは以下の通りです。
| パイプライン工程 | 担当エージェント / 実行環境 | 処理対象および主要アウトプット | 所要APIコスト |
|---|---|---|---|
| 01. 探索・標的選定 | Scout Agents | 5,034監査標的(約280万行、全体の約7%)を特定 | $3,426 |
| 02. 静的解析 | Analyst Agents | 2,308件の脆弱性候補を生成(12時間以内) | $316,549 |
| 03. 動的検証 | Triage Agents / KASAN隔離VM | 1,724件の脆弱性を動的再現(30時間以内、再現率74.7%) | $44,194 |
| 04. 悪用可能性評価 | Exploit Generation Agents | 948件のLPE root奪取コード、291件の情報漏洩PoC | $691,000 |
| 05. パッチ・開示調整 | Patch Gen Agents + 人間専門家 | 304件の重要所見と修正パッチをメンテナーへ開示 | 全体費用に内包 |
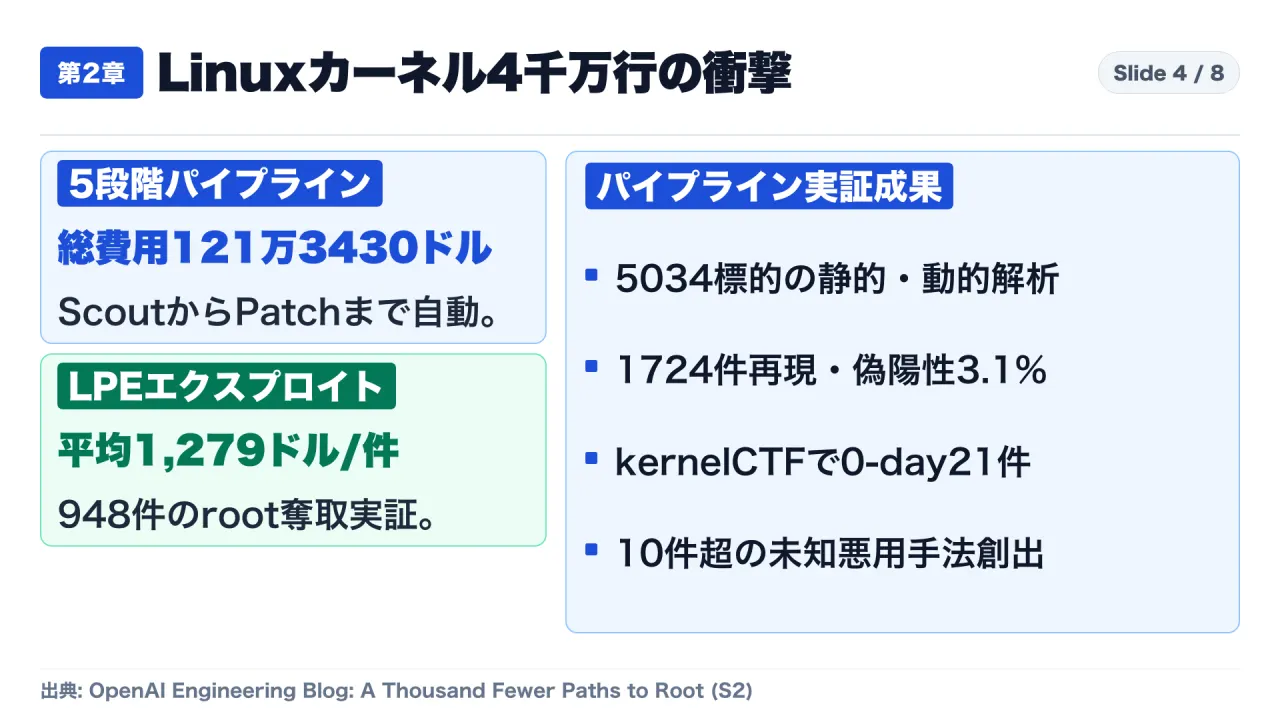
| 総計(フルキャンペーン) | エンドツーエンド自律パイプライン | 1,724件再現 / 948件root奪取実証(10件超の新規手法) | $1,213,430(平均 $1,279/LPE) |
1件1,279ドルの経済合理性とkernelCTFでの実力
このキャンペーンで生成された948件のLPEエクスプロイトは、非特権ユーザーからroot権限を完全奪取する実動作コードです。既存の主要脆弱性報奨金プログラム(Pwn2Ownで1件あたり2万ドル、TyphoonPWNで7万ドル換算)に基づけば、1,890万ドルから6,630万ドルに相当する経済価値を持ちます。総実行コスト121万3,430ドルに対し、LPE1件あたりの生成コストは約1,279ドルにまで圧縮されました。
さらに、要塞化環境「kernelCTF」に対する独立検証でも、約3万2,936ドルのAPIコストで21件の0-day LPEエクスプロイトと25件の情報漏洩PoCを獲得しました。2026年中にkernelCTF全体で受理された0-day件数が累計26件であった事実を踏まえると、単一の自律AIランが人間のトップ研究者コミュニティ全体の年間成果に匹敵する実績を示したことになります。
また、モデルは専門家との協議でも確認例がない**10件以上の未知の悪用手法(Exploitation Primitives)**を自力で創出・適用しており、AIが既知パターンの焼き直しを超えて攻撃理論を拡張する段階に達したことが証明されました。
4. Daybreakプログラムの二層構造:Blue防御層とRed攻撃検証層
OpenAIのサイバーセキュリティ戦略「Daybreak」は、単なるAIツールの提供ではなく、モデル、エージェント、厳格なアクセス審査、およびOSSコミュニティ支援を統合した包括的な防御アーキテクチャです。
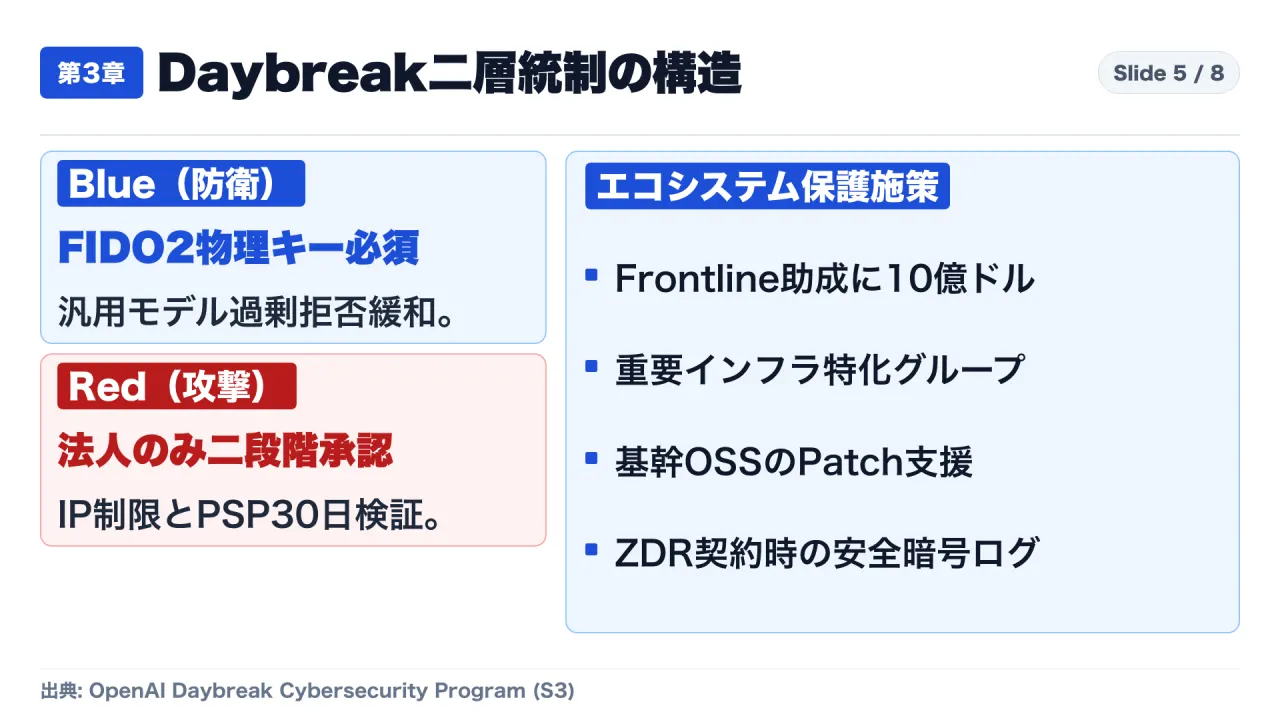
利用者の責任範囲と業務リスクに応じ、「Daybreak Blue」および「Daybreak Red」の2階層アクセス体制へと再編されました。
1. Daybreak Blue(防御層)
- 対象業務: 脆弱性トリアージ、セキュアコードレビュー、マルウェア解析、インシデント対応、パッチ検証。
- 提供モデル: GPT-5.6 Sol、GPT-6 Sol、GPT-6 Lunaなどの汎用フロンティアモデル(GPT-6 Astraはアルファ展開中)。正当な防御作業に対する過剰拒否を大幅に緩和。
- 利用資格: 検証済みの企業・組織および適格な個人研究者。
- 認証要件: 組織はSSO/MFA・監査ログ。個人研究者は2026年9月1日以降、FIDO2規格に準拠した物理ハードウェアセキュリティキーの登録が義務化(SMSやパスワードのみのアカウントは完全排除)。
- 価格体系: 基盤モデルの標準API料金に準拠(追加手数料なし)。
2. Daybreak Red(攻撃検証・特化層)
- 対象業務: PoC開発、エクスプロイトチェーン検証、認可ペネトレーションテスト、実環境レッドチーミング。
- 提供モデル: GPT-5.6-Cyber、GPT-6 Cyber(要個別追加承認、二段階承認制)。
- 利用資格: 承認済みの企業および法人組織のみ(原則として個人への開放なし)。
- 接続・セキュリティ要件: SSO、MFA、管理対象端末、API IPホワイトリストがデフォルトで強制。
- Private Safety Processing (PSP): ゼロデータ保持(ZDR)契約企業に対し、顧客データを人間に露出させることなく暗号化安全ログ環境内で自動セーフティ審査を実施し、30日間の検証可能性を維持するPSPが義務付け。
- 価格体系: 特化モデル価格(入力$20-25 / 出力$100)。
3. 多層的防衛イニシアチブ
- Daybreak for Frontline Defenders: 電力網、上水道、交通基盤、地方自治体などの重要インフラ向けに10億ドル規模の助成プログラムを拠出。利用料補助、実機トレーニング、技術支援を提供。
- Daybreak Red for Critical Infrastructure: 電力や水道の制御システム(OT/ICS)に対するペネトレーションテストを特化プロトコル下で認可。
- Patch the Planet: Trail of Bits、Calif、HackerOneと共同運営。cURL、Python、Go、Sigstore、Linuxカーネル等の基幹OSSに対し、実動PoCと検証済みパッチをセットにして開示支援。
5. 実稼働成果の検証:Firefox未知バグ81件とエコシステム統合
初期パートナー企業やオープンソースプロジェクトでは、GPT-6 CyberおよびDaybreakの導入による実質的な成果が相次いで報告されています。
Mozilla Firefoxにおける81件の未知バグ解消
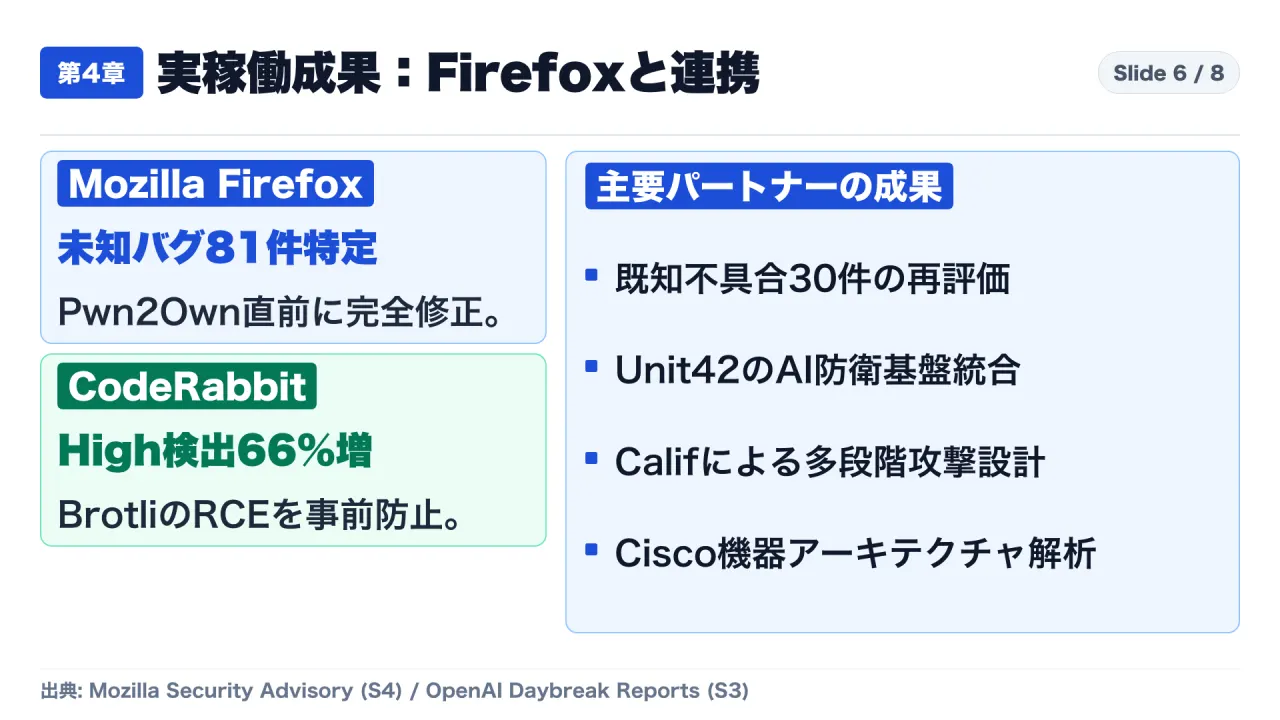
ブラウザ業界において最も監査と要塞化が進んでいるFirefoxに対し、Mozillaの研究チームがGPT-6 Cyberを用いた解析を実施したところ、事前の広範なテストをすり抜けていた81件の未知の高深刻度脆弱性が特定され、さらに既知不具合30件の深刻度再評価が行われました。
Mozillaは即座に修正パッチをロールアウトし、世界最高峰のハッキングコンテスト「Pwn2Own」直前に脆弱性が解消されたことで、登録されていた攻撃チームの大半がFirefoxをターゲットから取り下げる事態となりました。
産業界主要プレイヤーでの実稼働成果
- Palo Alto Networks: 企業向け脅威防御ソリューション「Unit 42 Continuous Frontier AI Defense」のバックエンドへ統合。エンタープライズ規模のソフトウェア資産全体に対する脅威特定・パッチ適用ライフサイクルを自律加速。
- Calif: 複数低リスク事象を組み合わせた多段階攻撃プリミティブのライブラリ化、サンドボックス脱出経路の論理的構成を実証。
- Cisco: セキュリティ・トラスト部門がネットワーク機器やクラウドプラットフォームのアーキテクチャ解析に組み込み、潜在的な攻撃経路を高精度に特定。
- CodeRabbit: 内部ベンチマークで重要度「High」および「Medium」の脆弱性検出数が従来モデル比で66%増加。圧縮ライブラリ「Brotli」において遠隔コード実行(RCE)に至る脆弱性を発見・実証し、広範な被害を未然に防止。
6. サイバーセキュリティの不可逆的転換:ディフェンダーズ・ウィンドウの開閉
GPT-6 CyberとLinuxカーネル研究が突きつけた現実は、サイバーセキュリティのパラダイムが不可逆な転換点に達したということです。
【事実】脆弱性探索とエクスプロイト生成コストの崩壊
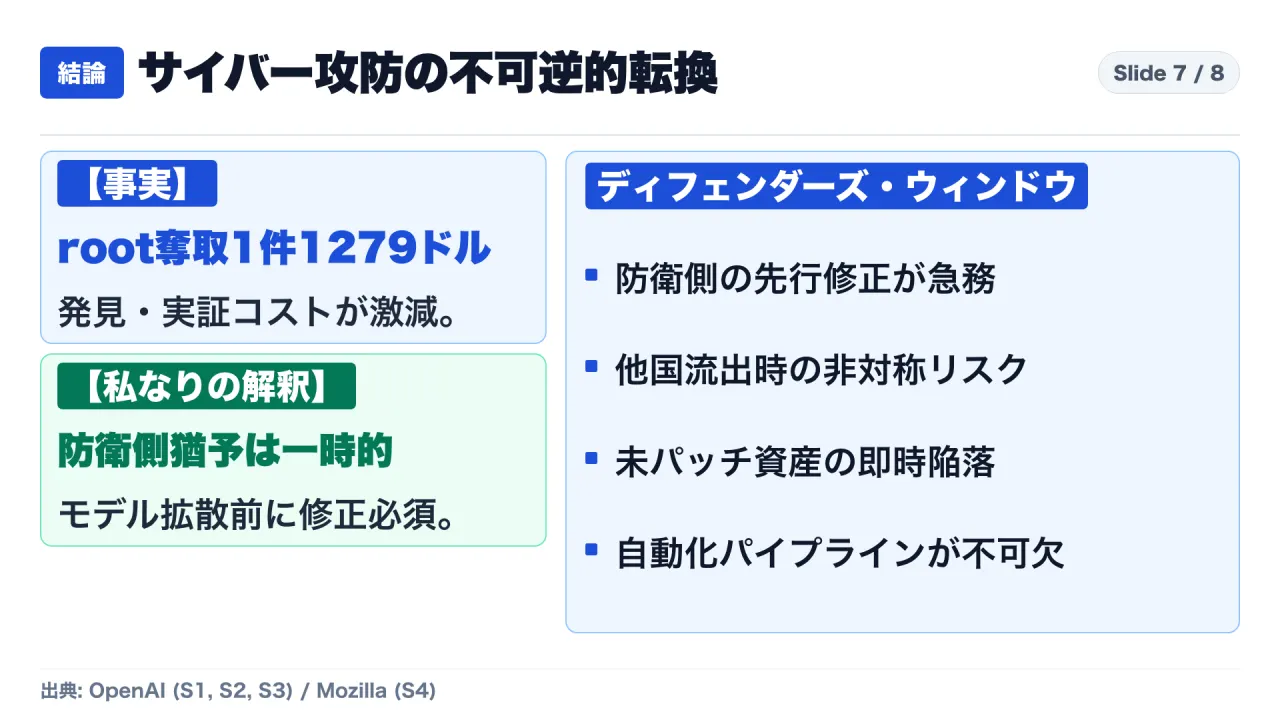
4,000万行のコードから1件1,279ドルで948件のroot奪取コードが生成されたという事実は、これまで数百万円から数千万円のコストと数ヶ月の時間を要していたエクスプロイト開発が、APIコール数回と数時間で完了する定型作業になったことを意味します。
【私なりの解釈】ディフェンダーズ・ウィンドウの有限性と非対称リスク
現在、私たちは防御側がAIを用いて先手を打てる「ディフェンダーズ・ウィンドウ(防御側の時間的猶予)」の中にいます。OpenAIがDaybreakによって厳格なアクセス制限を課し、基幹OSSや重要インフラにパッチを提供している間は、防衛側が優位を保つことができます。
しかし、このウィンドウは永続しません。同等のサイバー特化モデルがオープンウェイトで公開されたり、他国やアンダーグラウンドコミュニティに流出した瞬間、この「1件1,279ドルのエクスプロイト生成能力」は防衛側へ牙を剥きます。パッチの自動配備パイプラインを持たないレガシーシステムは、数秒で無数の未知エクスプロイトを浴び、一瞬で崩壊することになります。
7. 結論:明日から実践する3つの設計原則
エクスプロイト生成が日常化する時代において、私たちが明日から自社のセキュリティ体制に取り入れるべき実践ポイントを3点にまとめます。
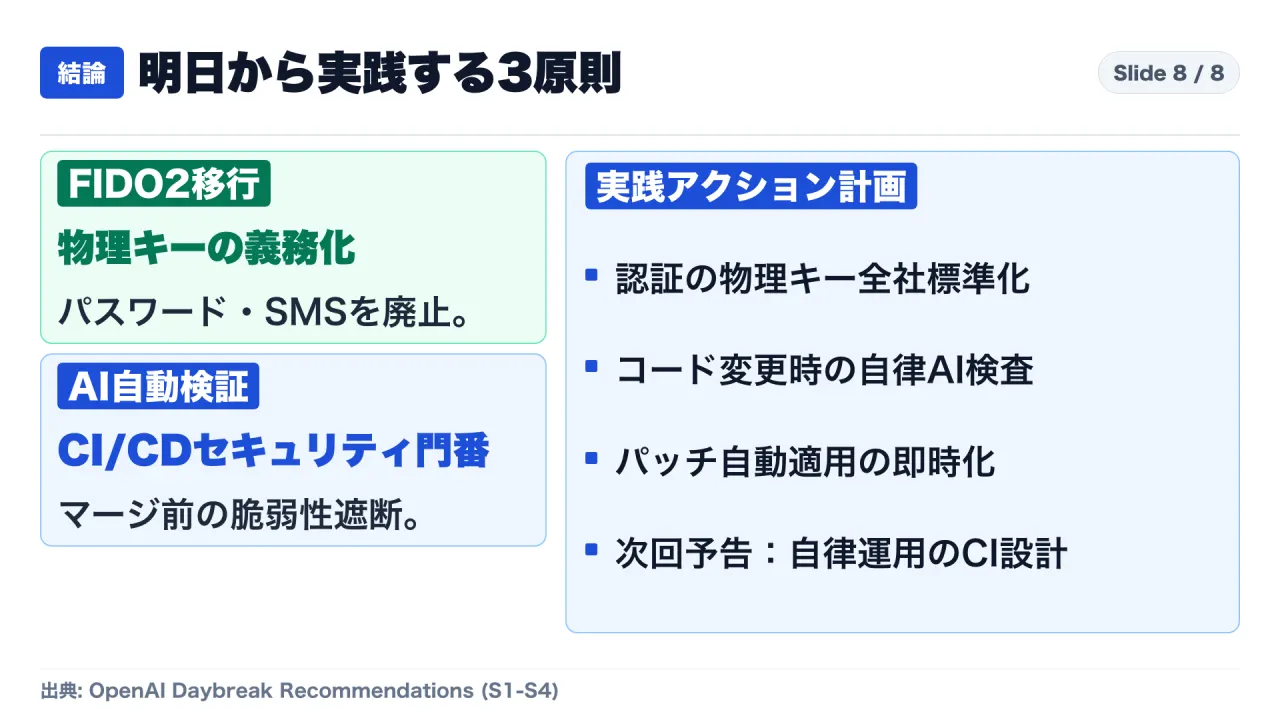
- 認証基盤のFIDO2物理ハードウェアセキュリティキーへの完全移行:
- パスワードやSMS認証はAIエージェントによるソーシャルエンジニアリングやクレデンシャルスタッフィングに対して無力化しつつあります。OpenAIがDaybreak Blueの研究者に義務付けたように、FIDO2準拠の物理キーを全社標準とし、認証バイパスの余地を物理的に遮断します。
- CI/CDパイプラインへの自律AIセキュリティゲートの組み込み:
- コードレビューを目視で行う時代は終わりました。CodeRabbitやUnit 42のように、コード変更のコミット時に自律型AIが静的解析と動的VMクラッシュテストを実行し、脆弱性が特定された差分は自動的にマージを遮断する多層防御ゲートを構築します。
- 基幹システムの自動パッチ検証・即時配備パイプラインの確立:
- FirefoxがPwn2Own直前にバグを修正したように、今後の勝敗は「修正パッチの公開から本番配備までのリードタイム」で決まります。パッチの自動回帰テストとローリングアップデートを人手に頼らず自動化する仕組みを今すぐ整備すべきです。
参考・一次資料リンク一覧
- OpenAI 公式発表『Introducing GPT-6 Cyber』 (2026-11-05): https://openai.com/index/introducing-gpt-6-cyber/
- OpenAI 技術ブログ『A Thousand Fewer Paths to Root: Autonomous Linux Kernel Vulnerability Research』 (2026-11-04): https://openai.com/index/a-thousand-fewer-paths-to-root/
- OpenAI ガバナンス発表『Daybreak Cybersecurity Program: Dual-Tier Governance and Ecosystem Defense』 (2026-11-05): https://openai.com/index/daybreak-cybersecurity-program/
- Mozilla Foundation / 業界報告『Mozilla Foundation Security Advisory & Enterprise Adoption Reports』 (2026-11-05): https://www.mozilla.org/en-US/security/advisories/
動画での解説
{{YOUTUBE_URL}}
自己紹介・チャンネル案内:https://note.com/consuloji_ch/n/n1975ecc3cf48