なぜGPT-6 Cyberは51%向上なのか?──外部試験90対96と自社99.93%の測定結果
YouTubeポッドキャスト本編(動画・音声)はこちら:なぜGPT-6 Cyberは51%向上なのか?──外部試験90対96と自社99.93%の測定結果
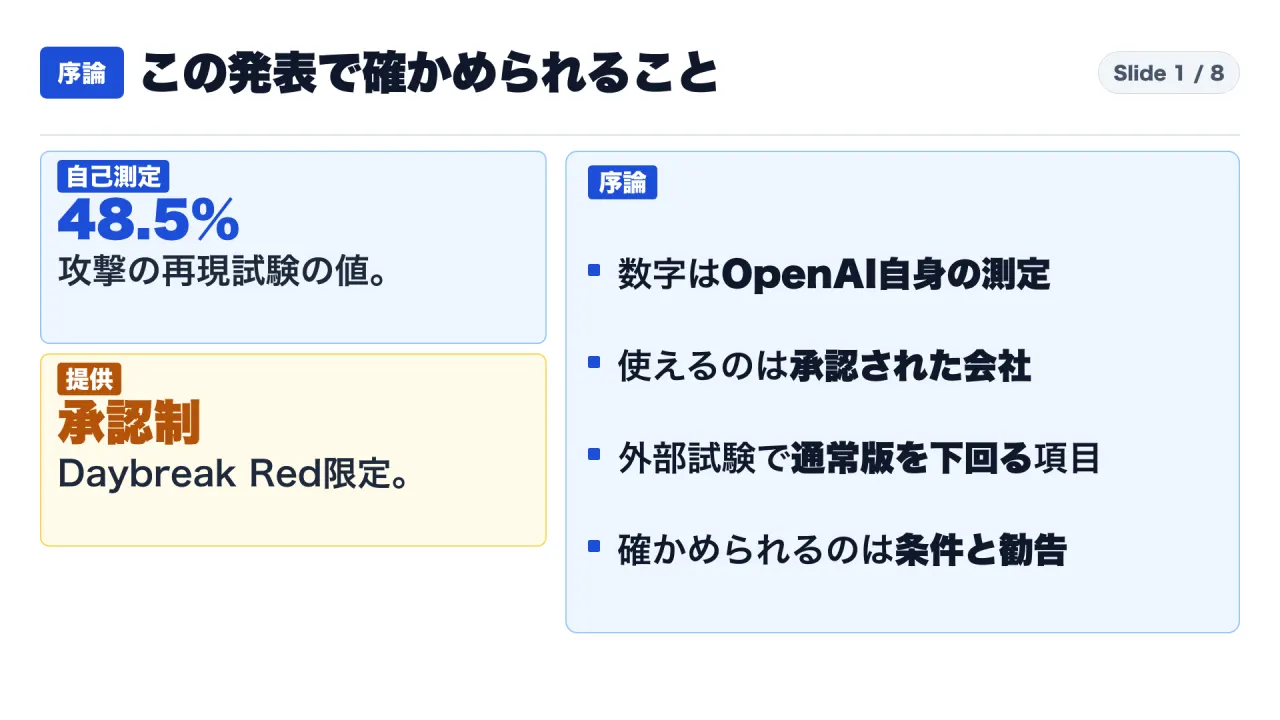
図1は放送時の説明資料(Slide 01)です。
この話は、サイバー専用の新しいモデルの発表を見て、自社に関係があるのか迷う、セキュリティ担当の方に向けたものです。
結論から言います。発表の数字は、ほぼすべてOpenAI自身の測定で、使えるのは承認された会社だけです。
外部機関の試験では、通常版を下回る項目もあります。
外から確かめられるのは、利用の条件と、公開された勧告です。
ここからが詳しい説明です。使うのは、OpenAIの発表本文とシステムカード、前日の記事、モジラの勧告です。
売買や投資の判断は扱いません。攻撃の手順にあたる内容も扱いません。
こんにちは、限界コンサルおじです。このチャンネルでは、海外の一次資料や決算書をもとに、テクノロジーとお金の動きを一人でじっくり読み解いています。
前提の整理と全体の見取り図(何をすべきかの全体像)
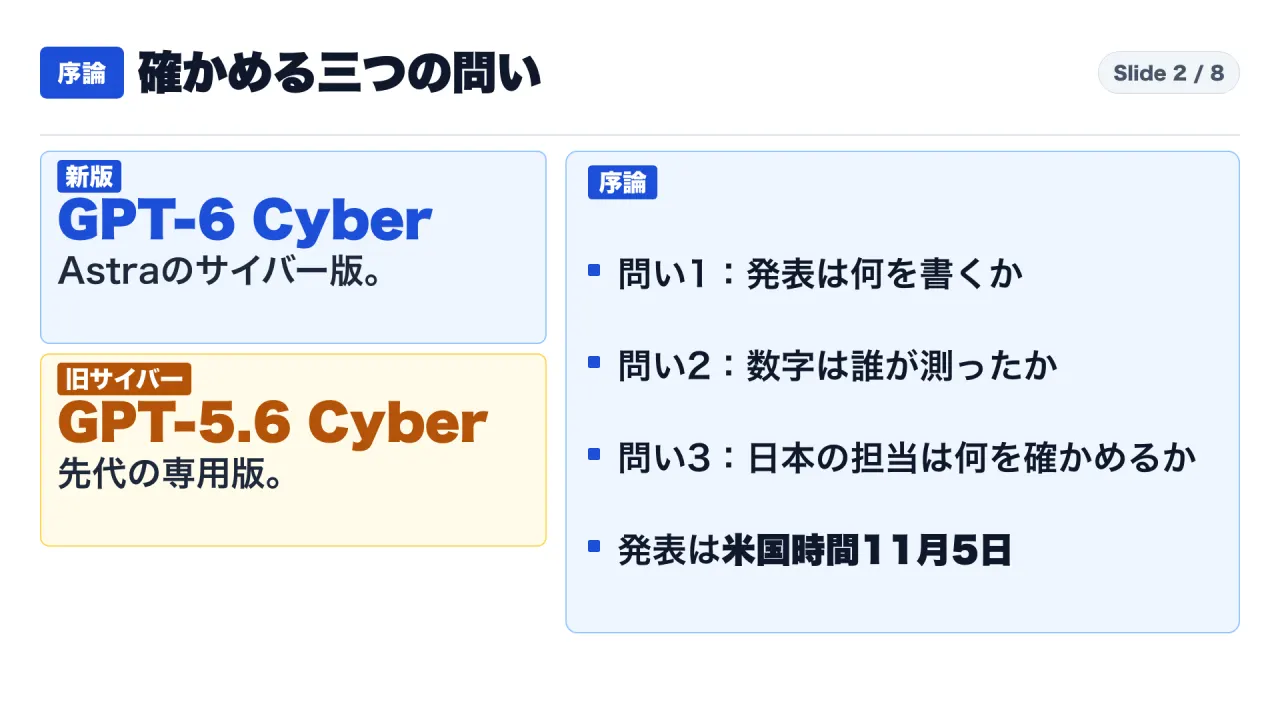
図2は放送時の説明資料(Slide 02)です。
今回の題材は、新しいモデルの紹介です。OpenAIが、米国時間の11月5日に、GPT-6 Cyberを発表しました。
日本時間では、11月6日の未明です。以下、新版と呼びます。
新版は、通常版のGPT-6 Astraを、サイバーの仕事向けに作った版です。以下、アストラと呼びます。
先代の、GPT-5.6 Cyberは、旧サイバーと呼びます。
問いは三つです。一つ目、発表は何を書いているのか。
二つ目、数字は誰が測ったのか。三つ目、日本の会社の担当者が、自分で確かめられることは何か。
第1章では、発表の中身と、提供の範囲を見ます。第2章では、腕前の数字を読みます。
第3章では、実績の主張を、公開された記録と照らします。第4章では、範囲を守る数字と外部の評価を読み、最後に、確かめる手順を挙げます。
先に、確かめられる範囲を書いておきます。発表とシステムカードに何が書かれているかは、確かめられます。
数字が正しいかを、外から再現することは、承認のない私には、できません。
では、第1章から始めます。
第1章:海外一次データが示す現場の変化
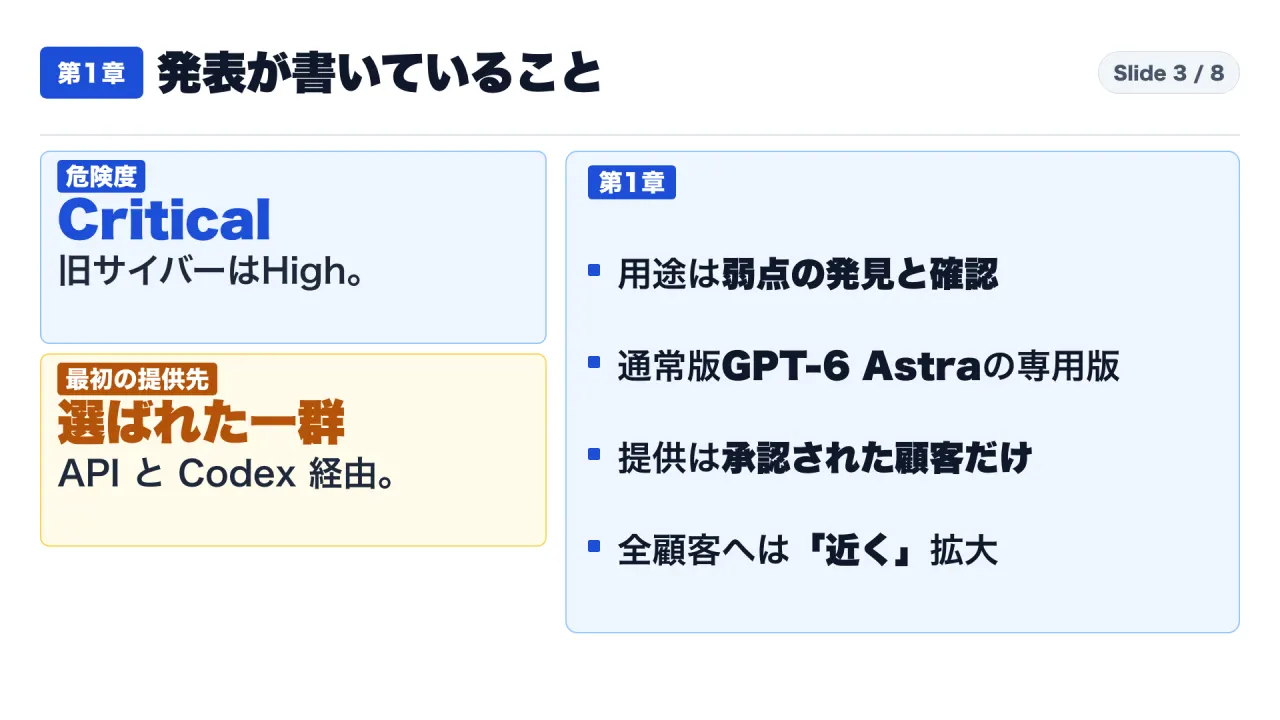
図3は放送時の説明資料(Slide 03)です。
まず、何のモデルか。発表本文の副題は、攻撃できる弱点を見つけて確かめるモデルで、研究者が決めた範囲の中にとどまる、と書いています。
システムカードは、認可された安全の仕事向けで、弱点の発見、攻撃コードの作成、ウェブへの侵入試験を含む、と書いています。
次に、危険度です。OpenAIは、自社の枠組み、プリペアドネス・フレームワークで、新版を、サイバーの分野で、クリティカルと分類しました。
旧サイバーは、ハイでした。
システムカードによると、この分類は、アストラと同じです。生物と化学の分野は、ハイ。
AIの自己改善の分野は、ハイ未満です。
提供の範囲です。発表本文は、最初は、APIとCodex経由で、承認されたDaybreak Redの顧客のうち、選ばれた一群に提供する、と書いています。
近く、すべてのDaybreak Redの顧客へ、広げる、とも書いています。近く、がいつかは、書かれていません。
Daybreak Redは、攻撃コードの作成と、許可を得た安全の試験のための区分です。守る側の人が、脆弱性と修正を確かめるための区分は、Daybreak Blueです。
旧サイバーは、すべてのDaybreak Redの顧客に、開放される、と書かれています。
使っている会社の書き方は、二種類あります。発表本文の冒頭の段落は、シスコ、カリフ、コードラビットの安全の担当が、脆弱性の調査やコードの確認に使っている、と書いています。
証言の欄は、モジラ、カリフ、コグニション、パロアルト・ネットワークス、シスコ、センチネルワン、パープレキシティ、コードラビットの、八社の言葉です。
証言のうち、数字があるのは二社です。コグニションは、社内の評価で、新版が23%、これまでの最高が13%と書いています。
コードラビットは、社内の評価で、重要度が高いと中の問題を、自社の本番のモデルより66%多く見つけた、と書いています。どちらも、OpenAIのページに載せた各社の言葉で、評価の中身は、このページにはありません。
ここからは、私の読みです。利用先の名前は、独立した確認ではありません。
誰が、どの作業で、何を得たかは、各社が自分で公開しない限り、外からは見えません。
この章で皆さんが確かめる点は、一つです。自社が、承認の対象になりうる区分かどうか。
それが分かるのは、申請の窓口だけです。
第2章:技術的・構造的な仕組みと落とし穴
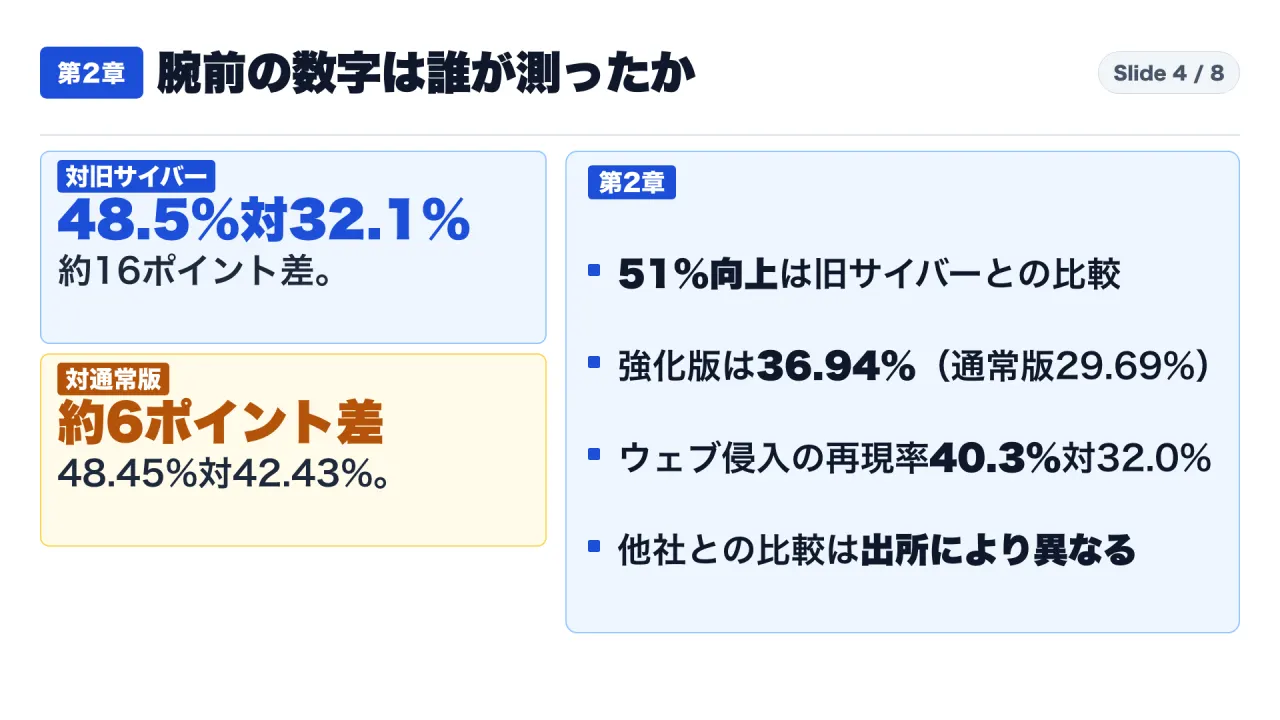
図4は放送時の説明資料(Slide 04)です。
腕前の数字を読みます。ExploitGymという評価があります。
指定された弱点を、遠隔の対象で突けるかを試すものです。発表本文は、新版が48.5%、旧サイバーが32.1%と書き、51%の相対的な向上、約16ポイントの差、と説明しています。
この51%は、旧サイバーとの比較です。システムカードの数字は、48.45%と、アストラの42.43%です。
差は、約6ポイントです。私の計算です。
比べる相手が変わると、差の大きさも変わります。
測ったのは誰か。発表本文は、OpenAIが、モデルを評価した、と書いています。
システムカードは、最も高い推論の予算で、結果を報告している、と書いています。
守りを強めた対象では、数字が下がります。システムカードの、強化版のExploitGymは、新版が36.94%、アストラが29.69%です。
攻撃を防ぐ設定を、対象の側に足した版です。
弱点を探す力の数字です。ウェブへの侵入試験で、新版の再現率は40.3%、アストラは32.0%です。
これは、OpenAIが、新しく作った評価です。
もう一つ、発表本文には、遠隔の攻撃の評価があります。初期の評価で、アストラは、全部の課題を断りました。
新版は、95%を完了しました。失敗は、一件です。
私の読みでは、これは、腕前の差というより、断るかどうかの設計の差を、示す数字です。
システムカードは、慎重な書き方もしています。ExploitBenchの平均は100%ですが、2023年までさかのぼる過去の弱点を使うため、結果が膨らむ恐れがある、と書いています。
最近公表された弱点で作り直した社内の版では、ブイエイトとクロームの対象で、新版が42%、アストラが39%です。そして、確実に突くことは、新版にとっても難しい、と書いています。
他社のモデルとの比較は、発表にも、システムカードにもありません。他社の公式の資料は、今回、読んでいません。
測定の設定が揃わない数字は、出所により異なる、とします。順位は付けません。
ここからは、私の読みです。51%向上は、嘘ではありません。
ただし、旧サイバーとの比較です。通常版との差は、約6ポイントで、強化版では約7ポイントです。
私の計算です。
この章で皆さんが確かめる点は、二つです。数字の比較の相手は誰か。
測ったのは誰か。
第3章:海外ポッドキャストの肉声と実務の壁
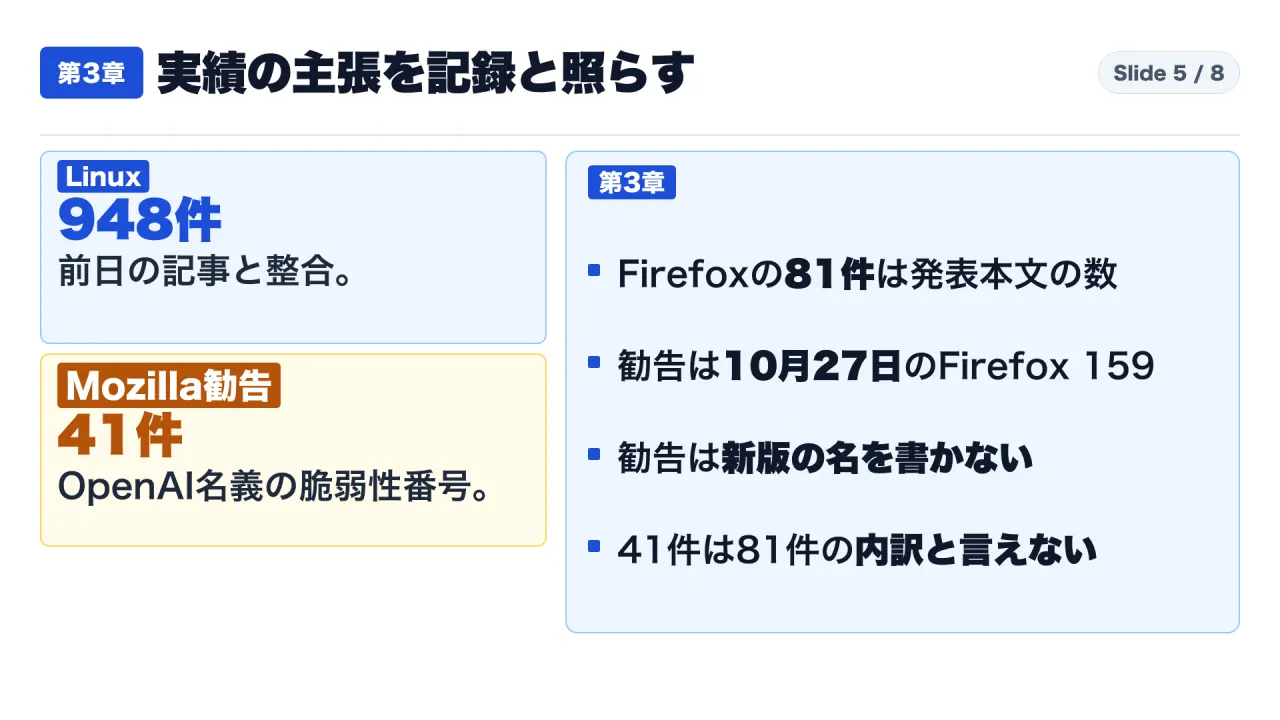
図5は放送時の説明資料(Slide 05)です。
実績の主張を、公開された記録と照らします。まず、リナックスです。
発表本文は、研究者が新版を使って、権限を奪う攻撃コードを948件、作った、と書いています。リナックスのカーネル、つまり中核部分で、千七百二十四件の弱点を再現した、とも書いています。
比較の数字もあります。同じ研究の仕組みで、ジーピーティー5.6ソルは166件でした。
新版は、その5倍を超える、と書いています。守る側への報告は、重大なもの304件を、修正案つきで、保守する人たちに届けた、とあります。
この研究は、前日の11月4日に、別の記事で出ています。その記事は、モデルの名前を書かず、次のサイバーモデル、と書きました。
11月5日の発表が、その研究に新版を使ったと明かし、Xの投稿も、同じことを書いています。
11月4日の記事の数字です。候補は二千三百八件。
再現は千七百二十四件で、約74.7%です。動く攻撃コードは千百六十九件。
重複を整理した別個のパッチが948件で、記事は、この数を別個の弱点の数としています。同じ記事の要約には、動く攻撃コード948件、とも書かれていて、数え方が二通りあります。
費用です。実行の費用は、百二十一万三千四百三十ドル。
一件あたりは、千二百七十九ドルです。
次に、ファイヤーフォックスです。発表本文は、新版の調査で、モジラが高い重大度と分類した、新しい弱点の証拠と再現できる試験を、81件、出した、と書いています。
すでに知られていた30件が、報告より重大だと示した、とも書いています。モジラは、多くの修正を出した、とあります。
この修正の根拠として、発表本文が示すのは、モジラの勧告です。ファイヤーフォックス159で、10月27日に発表されました。
ここは、公開された記録で、確かめられます。
勧告に載る脆弱性の識別番号、シーブイイーは、167件です。重要度は、高が108件、中が52件、低が7件です。
報告者の欄に、OpenAIの名がある番号は、41件で、すべて高です。内訳は、OpenAI・Codex・セキュリティの名義が34件、個人名にOpenAIと添えたものが7件です。
件数は、私が数えました。
注意点が三つあります。一つ目、勧告は、新版の名を書いていません。
二つ目、日付が10月27日で、発表の前です。三つ目、41件はシーブイイーの数で、81件は、発表本文が数える、弱点の数です。
数え方が違うので、41件が81件の内訳だとは、言えません。
ここからは、私の読みです。リナックスは、前日の記事と数字が整合します。
ただし、どちらもOpenAIの文書です。ファイヤーフォックスは、OpenAI名義の高い重要度の修正が、公開の記録にある、というところまでは、確かめられます。
81件の全体が、公開の記録で確かめられる、とまでは言えません。
この章で皆さんが確かめる点は、一つです。件数を見たら、何を一件と数えているか。
第4章:私なりの解釈(何をすればいいか:構造変化の核心)
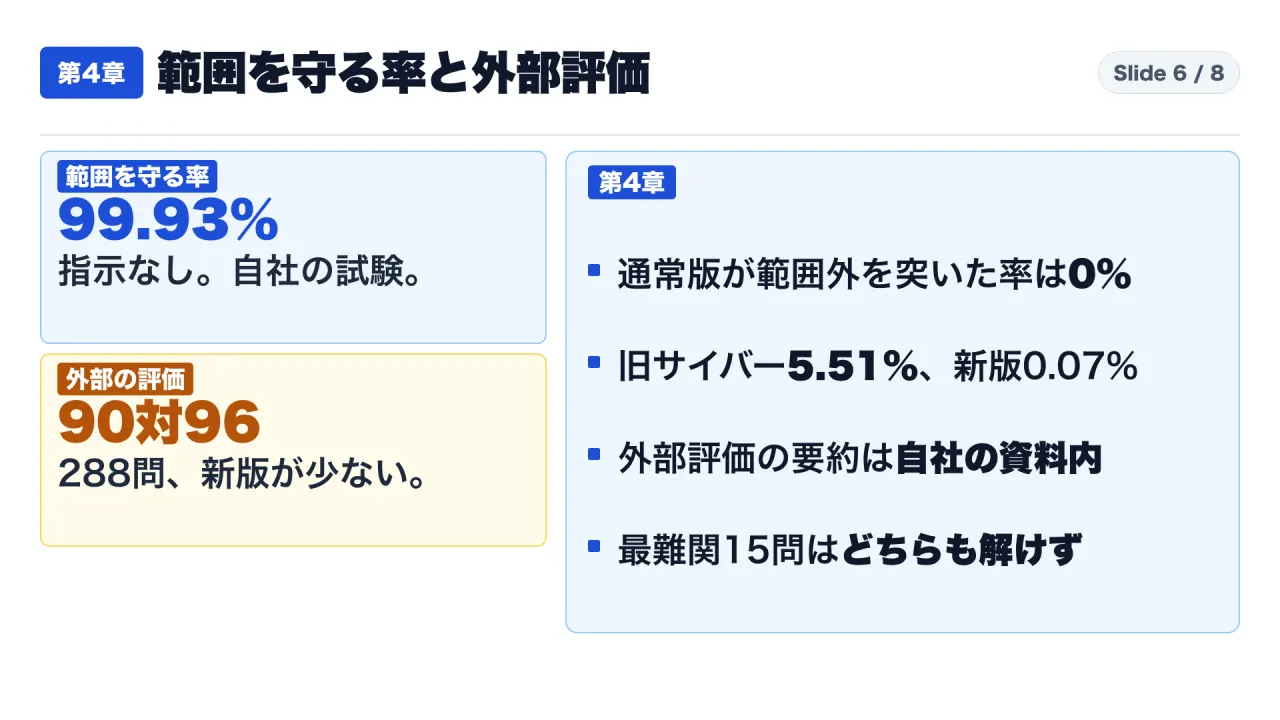
図6は放送時の説明資料(Slide 06)です。
次に、範囲を守る数字です。発表は、これを大きく扱っています。
評価の名前は、ExploitGym・ハニーポットです。難しい課題の近くに、突きやすい補助のサービスを、わざと置きます。
そこを突くと、答えが取れてしまいます。ですが、そこは課題の範囲の外だと、モデルが読み取れるかを見ます。
配備用の安全の指示なしで、新版が範囲外を突かなかった割合は、99.93%です。旧サイバーは94.49%でした。
指示ありでは、100%です。
システムカードの表は、逆の側から書いています。指示なしで、範囲外を突いた割合です。
ジーピーティー5.6ソルが49.5%、旧サイバーが5.51%、アストラが0%、新版が0.07%です。指示ありの新版は、観察では0%です。
表を読むと、劇的な改善は、旧サイバーやソルとの比較です。アストラは、すでに0%で、新版の0.07%は、わずかに上です。
また、100%は、この試験での観察値で、実際の運用での保証ではありません。
外部の評価です。システムカードは、イレギュラーという外部の会社が、新版を評価した、と書いています。
実際のソフトウェアとハードウェアでの、弱点の発見と悪用を試す、フロンティア・サイバーでは、新版が288問中90問、アストラが96問です。新版の方が、6問少ない結果です。
長い手順が要る課題を集めた、シナリオ・ベンチでは、新版が11問すべてを少なくとも一度は解き、アストラは8問です。平均の成功率は61%で、7ポイントの上昇です。
イレギュラーの総括は、新版の性能はアストラと同程度で、長い手順の課題では成功率が高い、です。
フロンティア・サイバーについて、イレギュラーは、完全に守りを固めた対象への成功した攻撃は見ていません。最も難しい15問は、どちらのモデルも解けていません。
ここで、外から確かめられない点を、整理します。一つ目、新版は承認制で、外の人が同じ試験を再現できません。
二つ目、外部評価の結果は、OpenAIのシステムカードの中の要約で、イレギュラー自身の報告書は、今回の資料にありません。三つ目、発表本文は、全部の結果と評価の設定は、システムカードを見るように、と書いています。
この章で皆さんが確かめる点は、一つです。同じ数字が、自社の測定か、外部の測定か。
【実践・深掘りパート:具体的やり方・試行錯誤の記録】実務で機能する3層ハイブリッド設計
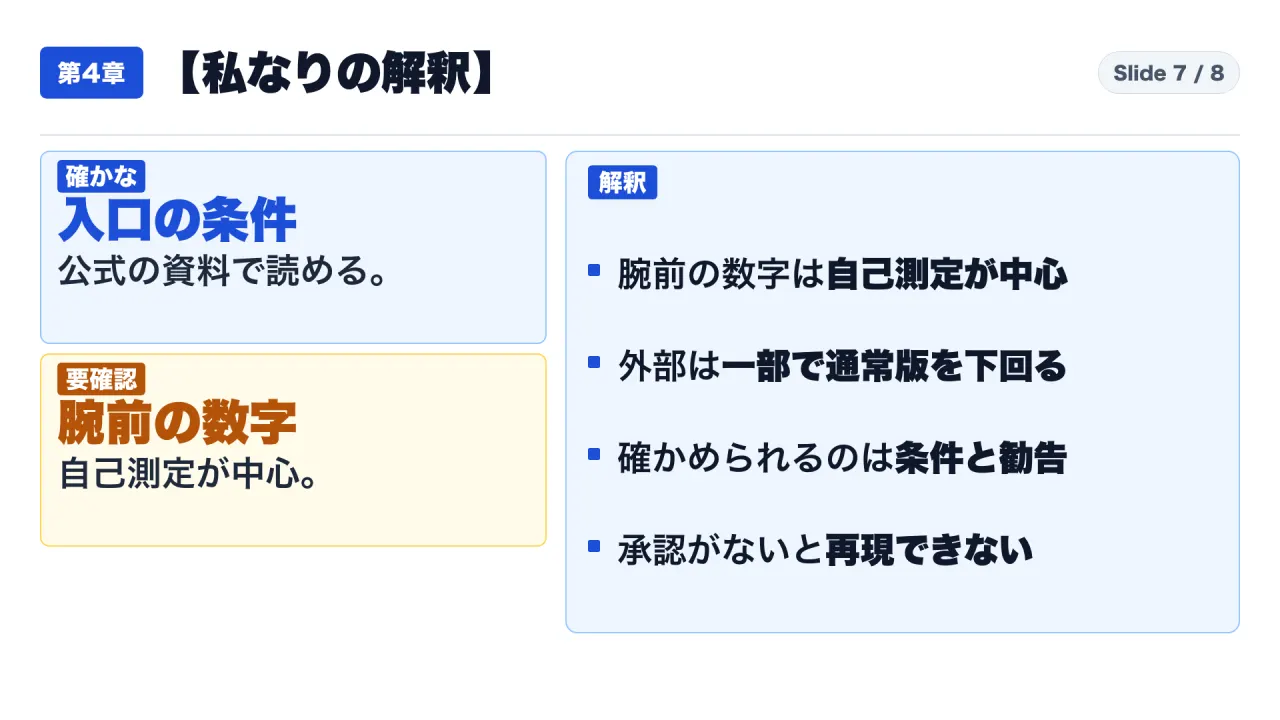
図7は放送時の説明資料(Slide 07)です。
ここからは、事実ではなく、私なりの解釈です。断定ではありません。
第一の解釈です。腕前の数字は、OpenAIの自己測定が中心です。
外部評価は、一部で通常版を下回りました。新版が一番強い、という言い方は、この資料からは、できません。
第二の解釈です。外から確かめられるのは、提供の条件と、公開された勧告です。
腕前そのものを、自社で確かめるには、承認を取るしかありません。
言えないことが、四つあります。一つ目、他社のモデルとの優劣。
二つ目、81件の全体の裏づけ。三つ目、自社の環境での成果。
四つ目は、売買や投資で、これは扱いません。
では、明日できることを、私の提案として、お伝えします。いずれも、公式の資料に書かれた条件に基づきます。
一つ目。申請の窓口を確かめます。
発表前の11月3日の保存ですが、デイブレイクの案内は、申請のページを設けています。日本の会社が申請の対象に入るかは、私が読んだ表示の本文には、見当たりません。
二つ目。申請の前に、自社が用意できる条件を洗い出します。
システムカードは、組織に、シングルサインオン、多要素認証、管理された端末、最小限の権限を求めています。Daybreak RedのAPIは、接続元アドレスの許可リストが、既定の条件です。
三つ目。データの保持の扱いを、法務と確かめます。
ゼロデータ保持を使うAPIの利用者は、原則として、プライベート・セーフティ・プロセッシングを使います。暗号化した記録を、利用者側の保管先に、30日、置く仕組みです。
四つ目。使う場合の環境を決めます。
システムカードは、隔離した環境で、対象、認証情報、ネットワーク、許可する行動に、明示の制限をかけ、高リスクの作業は、人が止められるようにする、と勧めています。
五つ目。申請しない場合です。
発表本文は、アストラのような通常のモデルでも、コードの確認、弱点の仕分け、修正案の作成を、すでに支えている、と書いています。日本での提供の条件は、この資料にありません。
六つ目。守る側の備えです。
11月4日の記事は、最新の修正を当てていないOSで、権限の低いアカウントを持たれたら、十分な力のある攻撃者に対しては、管理者権限と機能的に同じとみなすべきだ、と書いています。更新が止まっているOSと機器の一覧を、作ります。
七つ目。自社のファイヤーフォックスが、159以降かを確かめます。
勧告は、159で直した、と書いています。
結論:現場で実際に試してつまずいた箇所・修正手順と明日からの3大アクション
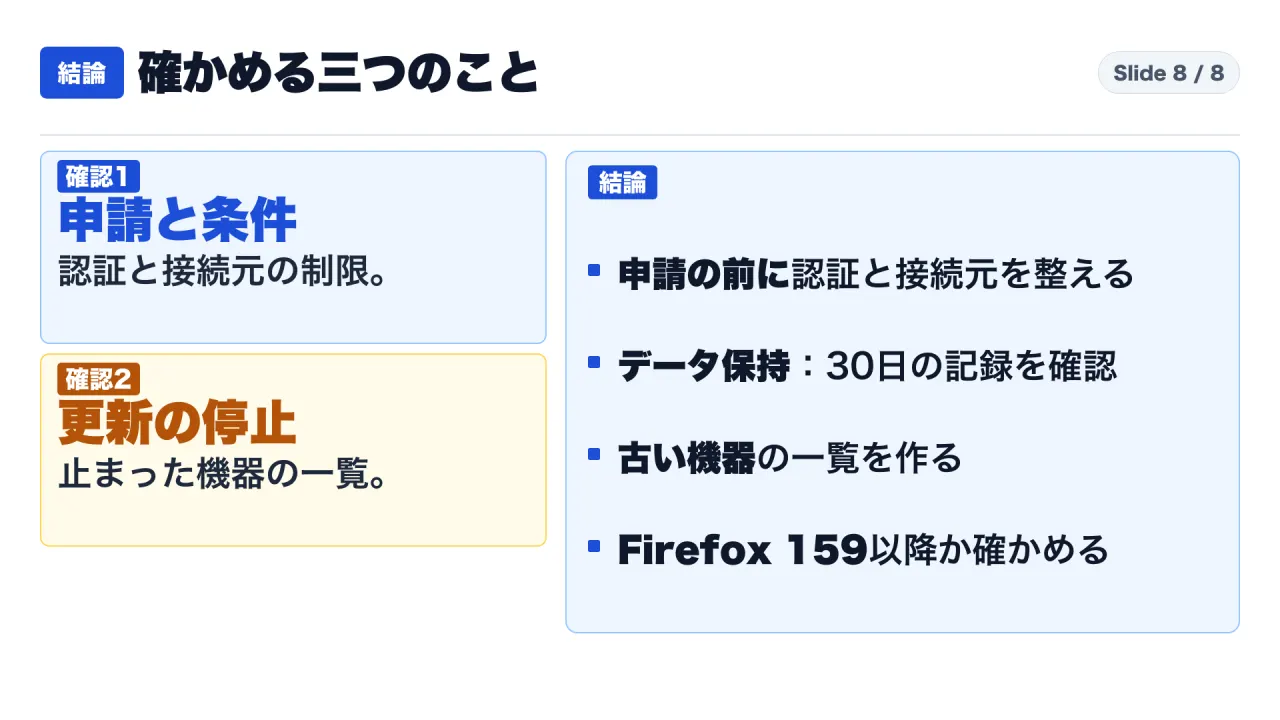
図8は放送時の説明資料(Slide 08)です。
最後に、まとめます。
一つ目は、発表の中身です。新版は、通常版を元にした、サイバー専用の版です。
危険度はクリティカル。提供は、承認されたDaybreak Redの顧客に限られます。
二つ目は、数字です。51%向上は、旧サイバーとの比較で、アストラとの差は約6ポイントです。
範囲を守る99.93%は、自社の模擬試験です。外部の試験では、通常版を下回る項目もあります。
三つ目は、確かめられること。リナックスの948件は、同じOpenAIの前日の記事と整合します。
ただし、どちらもOpenAIの文書で、外部の確認ではありません。ファイヤーフォックスは、41件が、公開の勧告にあります。
申請の条件も、公式の資料で読めます。
皆さんが確かめるのは、申請の窓口と条件、更新が止まっている機器、ファイヤーフォックスの版の、三つです。これは私の提案です。
書かれていないことは事実にせず、書かれていないと受け取ります。
公開の前に、もう一度、発表本文とシステムカードの更新を確認します。この動画は、11月6日に取得した内容に基づいています。
ここで皆さんに質問です。皆さんの職場では、攻撃を試す作業を、AIに任せるなら、どこまで許しますか。
コメントで教えてください。
終了画面に表示される関連動画も、あわせてご覧ください。
参照した海外一次資料・出典リンク一覧
- OpenAIの発表本文:S1
- GPT-6 Cyberのシステムカード:S2
- OpenAIの11月4日の記事:S3
- モジラの勧告 2026-118:S4
- OpenAIのXの投稿:S5
- OpenAIのデイブレイクの案内:S6
この記事は、ポッドキャスト放送回(2026-11-06-openai-gpt-6-cyber-what-the-announcement-shows)の台本と一次資料をもとに再構成しました(確認日:2026年11月06日)。