公式のゲームランチャーを開いただけで、保存パスワードはなぜ抜かれうるのか。自宅と職場、最初の30分に何をするか
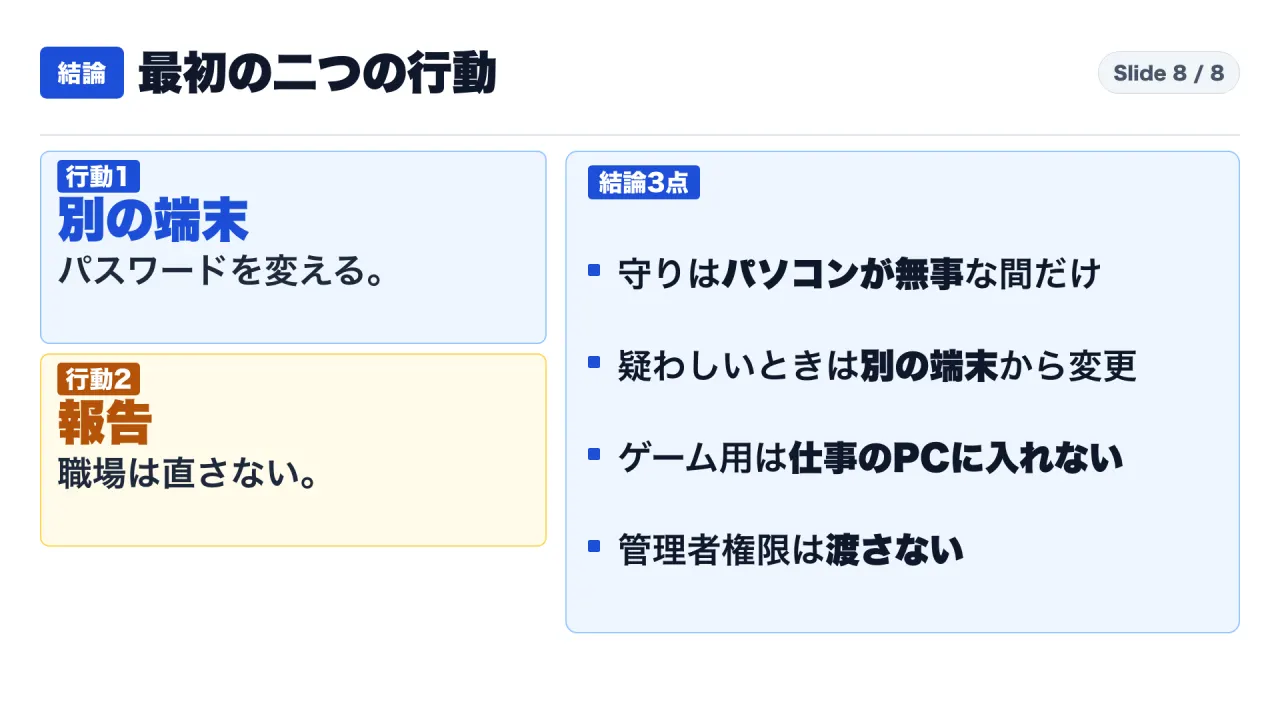
結論:守りは「そのパソコンが無事」な間だけ。疑わしいときは、別の端末から変える
結論から書きます。「勝利の女神:NIKKE」のパソコン用ランチャーが読み込む、公式の配信サーバー上のスクリプト4件が改ざんされた事案が、2026年11月4日から5日にかけて報じられました。運営(Level Infinite)の説明では、この改ざんによって、ランチャーの起動時に不正なプログラムが実行される可能性がありました。チートや割れ版の話ではなく、公式のランチャーを起動しただけで影響を受けうる、という点が主題です。ただし、運営の告知の本文は私の環境では表示されず、読めていません。運営の説明はすべて、国内の記事が引用したものを通した中継です。読んだ資料から言えることは、次の3つです。
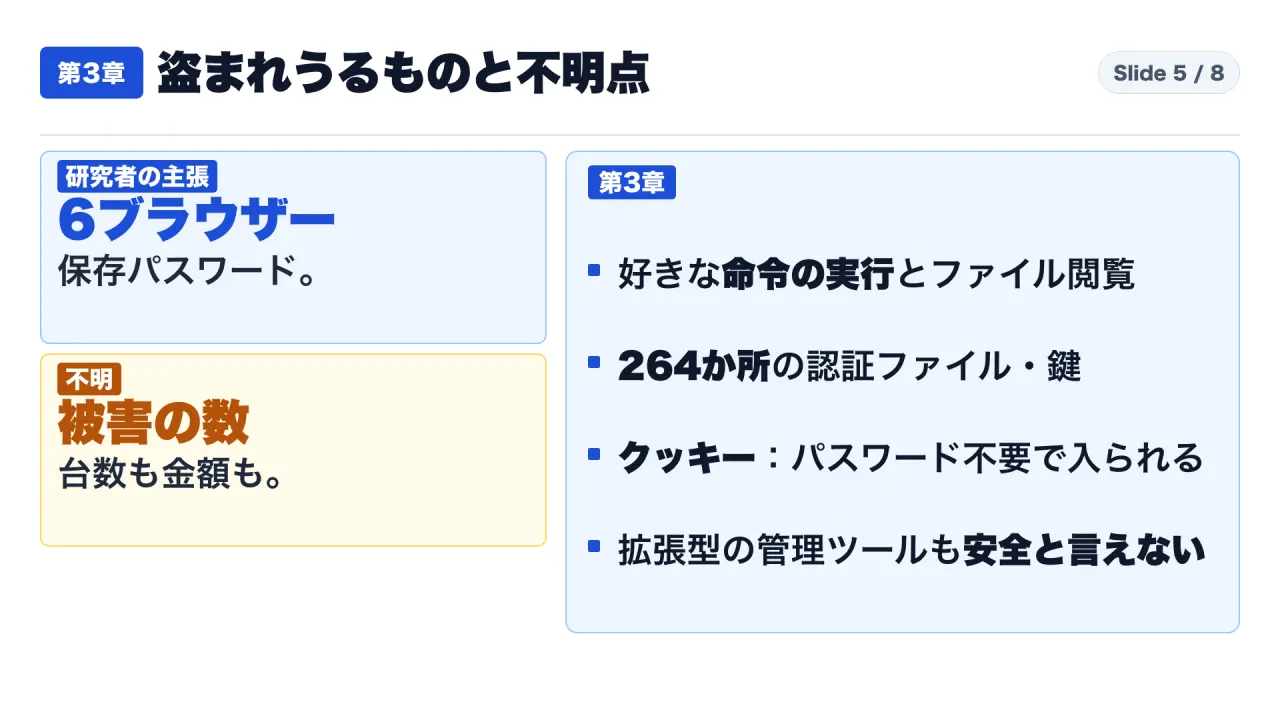
1つ目。保存パスワードの守りには、前提があります。Google は2024年7月30日の公式の記事で、ウィンドウズの従来の保護は「ログイン中の利用者として動く、悪意のあるプログラム」には効かない、と書いています。新しい保護(アプリに結びつける暗号化)も、強い権限で動けば迂回できる、と同じ記事に書かれています。ランチャーは利用者が自分で起動したプログラムなので、その中で動く不正なプログラムは、利用者と同じ位置にいます。これは私の読みです。
2つ目。盗まれた件数は、読んだ資料のどれにも公表されていません。独立研究者の調査には、主要ブラウザー6つの保存パスワード、クッキー、264か所の認証ファイル、暗号資産ウォレット拡張28種を狙う機能が載っています。ただし、実際に配られた回数や、抜かれた量は不明です。「盗まれた」ではなく「盗まれうる」と読みます。
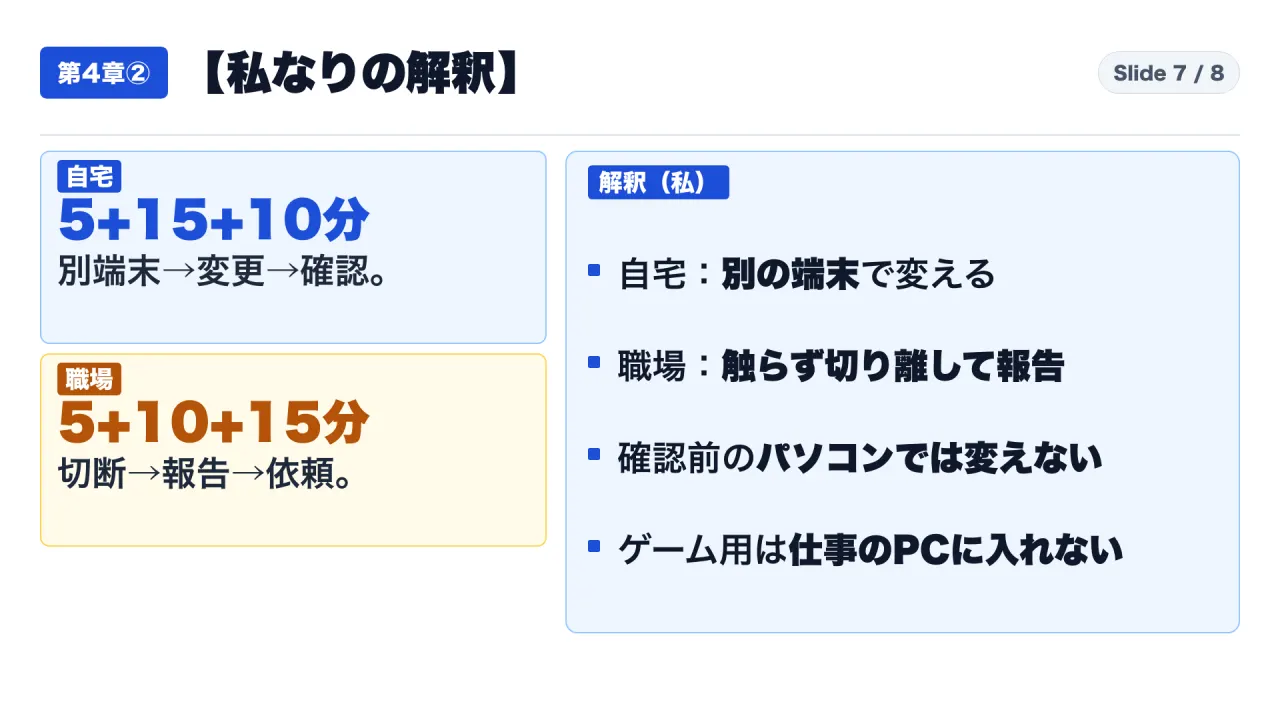
3つ目。最初の30分は、自宅と職場で違います。自宅は、別の端末からパスワードを変えます。職場は、自分で直さず、触らずに切り離して報告します。これは私の提案です。
この記事は、自宅でこのゲームや他のゲーム用ランチャーを使う人と、職場のパソコンや情報システムを預かる担当者に向けています。読み終えると、「公式のソフトだから大丈夫」と考えてよいのか、最初に何を変えるのかを決められるようになります。
攻撃の手順、侵入の目印の一覧、コード、ファイルの場所は扱いません。公開された記事の水準で、防御の側の視点だけを書きます。売買や投資の判断も扱いません。
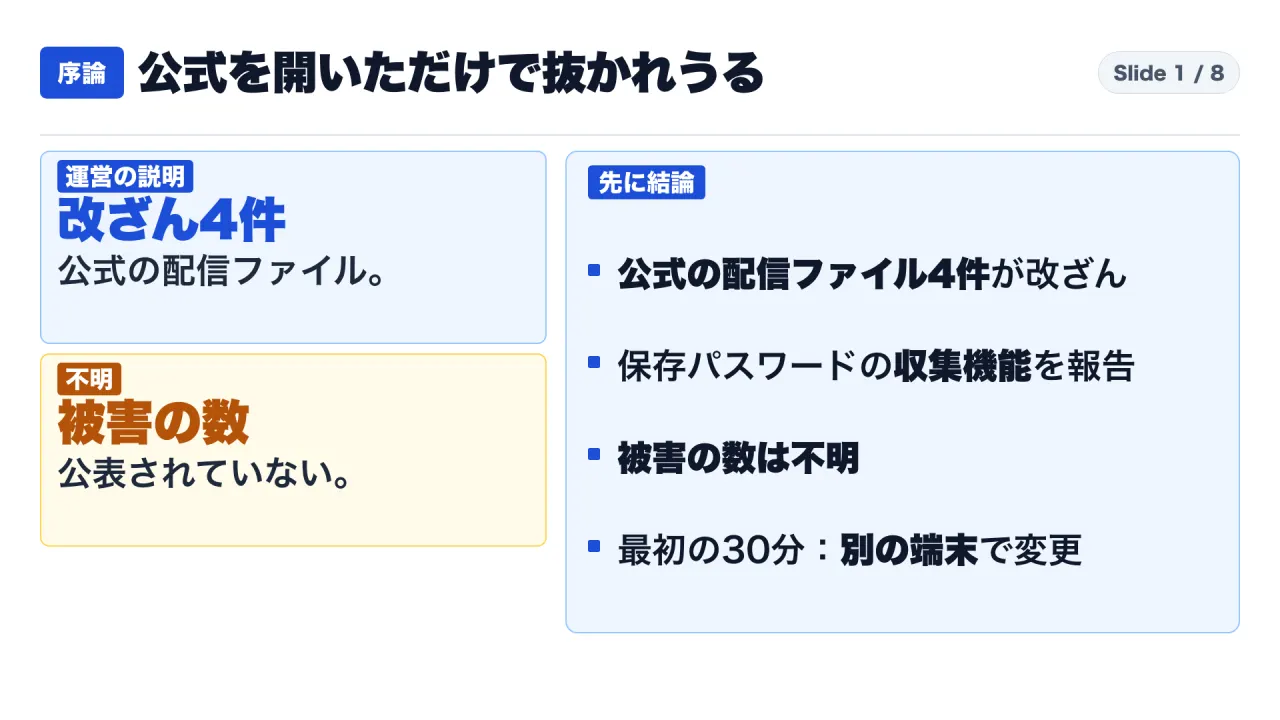
読み方:運営の説明の中継、研究者の主張、Googleの説明、私の解釈を分けます
この記事では、4種類の文を分けて書きます。
- 運営の説明(中継):国内のまとめ記事(piyolog)と続報記事(EAA FPS News)が、運営の告知を引用・要約したもの。運営の告知の本文そのものは、読めていません。本文では「運営の説明では」と書きます。
- 研究者の主張:独立研究者 MotherSphere の GitHub Gist(調査文書)に書かれていること。調査文書は、1台の感染機と、利用者の報告を材料にした静的解析で、実行はしていないと著者が書いています。更新は続いていて、私が読んだ版の最終更新は2026年11月7日 12:51(GMT)です。
- Google の説明:2024年7月30日付の公式の記事。この事案への声明ではありません。この事案についての Google の声明は、見つけていません。
- 私の解釈:「私の読み」「私の提案」「私の計算」と書いた部分です。断定ではありません。
先に、資料の限界を書いておきます。運営の告知ページは、ヘッドレスのブラウザーで開いても本文が表示されませんでした。海外報道の BleepingComputer は、改ざんされた JavaScript の2件と、DLL の検体の文字列を自分で調べています。つまり、研究者の主張の一部には、報道による部分的な裏付けがあります。一方で、Malwarebytes の記事は、研究者と運営の発表を引用する内容で、独自の検証の記載は見当たらなかったため、使いませんでした。JPCERT/CC、IPA、警察庁などの注意喚起、Google によるこの事案の声明、ネクソンなど関係会社の個別の告知は、確認できていません。
用語:先に言葉をそろえます
- ランチャー:ゲームの更新や起動をする、ゲームの玄関のソフトです。
- 供給網攻撃(サプライチェーン攻撃):利用者ではなく、ソフトを届ける側を狙う攻撃です。届ける側のファイルが変えられると、公式のソフトを使っただけで、影響を受けます。
- CDN(配信サーバー):ソフトやファイルを、世界中の利用者へ速く届けるための、配信用のサーバーの集まりです。今回改ざんされたのは、ランチャーが起動のたびに読み込む、公式の配信サーバー上のスクリプト(画面を動かす部品)4件です。
- 保存パスワード:ブラウザーが、パソコンの中に、暗号化して持っているパスワードです。
- クッキー:ログイン済みであることを示す印です。盗まれると、パスワードなしで、ログインの状態を使われるおそれがあります。
- トークン:ログイン済みを示す、合言葉のような情報です。開発で使う API キーやアクセストークンも含みます。
- アプリに結びつける暗号化(App-Bound Encryption):Chrome が、保存したデータを、Chrome 自身の身元に結びつけて暗号化する仕組みです。ほかのプログラムが同じデータを開こうとすると、失敗します。Chrome 127 から導入されました。
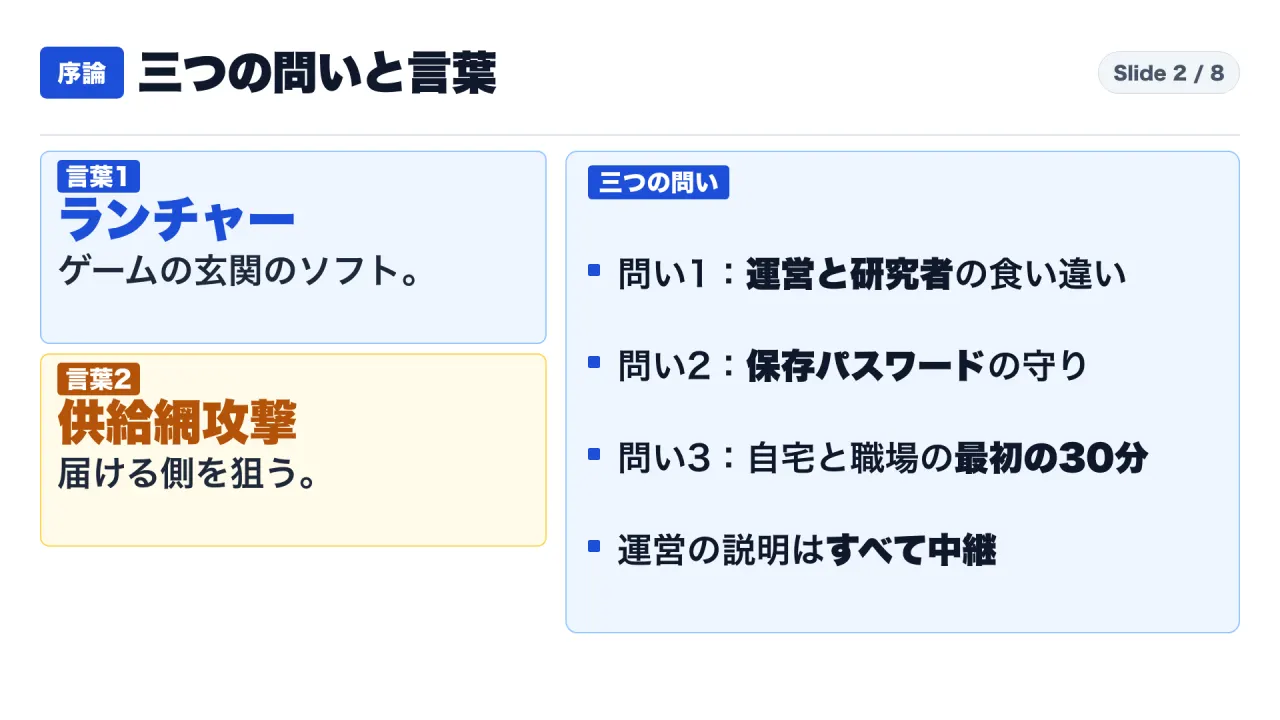
問い1:何が起きたのか。運営の説明と、研究者の記述はどこが違うのか
運営の説明の時系列(中継)
次の表は、国内のまとめ記事(piyolog)が引用した、運営の説明の時系列です。時刻は日本時間です。
| 日時 | 出来事(運営の説明) | 出所 |
|---|---|---|
| 2026年9月27日 10:59 | ゲームの一部で使っていたドメイン(インターネット上の住所)が、第三者に乗っ取られた | 運営の説明(中継) |
| 同日 15:41から15:42 | 公式の配信サーバー上のスクリプト4件が改ざんされた。確認を求める対象は、この時刻以降にWindows版ランチャーを1回以上起動した利用者 | 運営の説明(中継) |
| 10月30日 3:52 | 利用者のパソコンへの不正プログラムの配布が始まった | 運営の説明(中継) |
| 11月4日 0:00ごろ | ランチャーのスクリプトの異常を確認し、調査と対応を開始 | 運営の説明(中継) |
| 11月4日 2:04から2:23 | 不正なスクリプト3件を差し替え、追加配布を遮断(第1次対応) | 運営の説明(中継) |
| 11月4日 12:09 | 残り1件に関するキャッシュの更新を完了。その後、関連する配信サーバーへ順次反映(第2次対応) | 運営の説明(中継) |
| 11月5日 8:00 | 公式のクライアントで、不正プログラムを検査して削除する機能の提供を開始 | 運営の説明(中継) |
運営は、スマートフォン版は影響を受けていない、としています。これも中継です。EAA FPS News は、ランチャーを使わず他のゲームだけを遊んでいる人は、現時点で対象に入っていない、と書いています。
運営は、改ざんの経路を特定するため、配信サーバーを含むネットワークの環境を確認している、と説明しているとされます。どうやって配信サーバー上のファイルが書き換えられたのかは、研究者の調査も「未解明」と書いています。
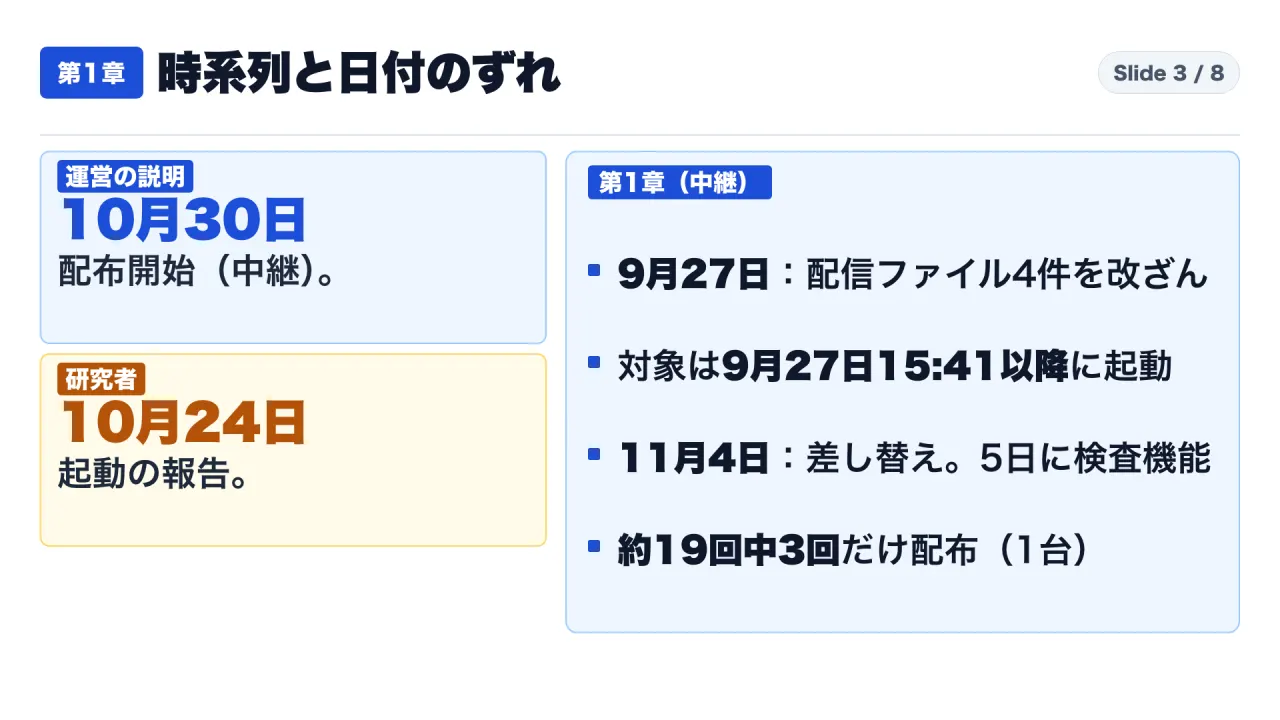
日付の食い違い:運営の配布開始は10月30日、研究者の調査の起動報告は遅くとも10月24日
運営の説明では、不正プログラムの配布開始は、10月30日 3:52です。一方、研究者の調査には、利用者の報告として、遅くとも10月24日 1:40(日本時間)に不正プログラムが動いた事例(元の記録は10月23日 16:40 GMT で、日本時間は換算値)が載っています。調査文書は、さらに、10月23日と24日に動いたという報告がコメントに寄せられている、と書きます。
差は、10月24日 1:40から10月30日 3:52まで、6日と約2時間です。これは私の計算です。どちらが正しいかは、私には決められません。運営の説明は、記事を通した中継で、告知の本文を読めていません。研究者の側は、利用者の報告で、私は確認できていません。この記事では、二つを並べて置きます。
もう一つ、毎回配られたわけではないようです。研究者が解析した1台では、約19回の起動のうち、不正プログラムが配られたのは3回でした。ほかの人に当てはまるとは、言えません。
被害の規模
感染した台数、実際に抜かれた情報の量、金銭の被害は、私が読んだ資料のどれにも書かれていません。国内のまとめ記事は、運営が被害の範囲を調べ続けている、と書いています。BleepingComputer も、追加の部品が実際に配られたか、暗号資産が盗まれたかは不明、と書いています。運営は、パソコンとアカウントの情報が危険にさらされた可能性があり、ゲームの外のアカウントや資産にも影響が及びうる、と説明しているとされます。
問い2:なぜ保存パスワードは、抜かれうるのか
Google の説明:従来の守りは、利用者として動くプログラムに効かない
Google は2024年7月30日の公式の記事で、ウィンドウズでは、Chrome は保存したデータを、ウィンドウズの標準の仕組み(DPAPI)で守ってきた、と説明しています。そのうえで、この仕組みは、ほかの利用者や、パソコンの電源が切れた状態からの攻撃には効くものの、ログイン中の利用者として動く、悪意のあるプログラムには効かない、と書いています。情報を盗む不正なプログラムは、そこを突く、とも書かれています。
ここが、「公式のランチャーを開いただけで」抜かれうる理由の中心だ、と私は読みます。ランチャーは、利用者が自分で起動したプログラムです。少なくとも、利用者と同じ権限で動きます。研究者の調査には、コメント投稿者の報告として、ランチャーは起動時に管理者権限を要求する、という記述がありますが、私は確認できていません。改ざんされたランチャーの中で不正なプログラムが動くと、利用者の持ち物に手が届く位置にいることになります。これは私の読みです。
新しい守り:アプリに結びつける暗号化と、その限界
Google は、この弱点を埋めるため、Chrome 127 から、アプリに結びつける暗号化を導入しました。Chrome 以外のプログラムが、同じデータを開こうとすると、失敗する仕組みです。権限の強いサービスが、要求したアプリの身元を確かめます。そのため、不正なプログラムは、システム権限を得るか、Chrome にコードを注入する必要があり、それは、ウイルス対策ソフトに見つかりやすい動きだ、と書かれています。
ただし、限界も、Google 自身が書いています。不正なプログラム(マルウェア)は、昇格して(強い権限で動いて)実行すれば、この保護を迂回できる(すり抜けられる)、と。企業の環境で、利用者が、ダウンロードしたファイルを管理者として実行できない場合は、特にこの保護が効く、とも書かれています。目的は、攻撃のコストと、見つかる危険を上げることです。ここまでが Google の記述です。保護を完全にするものではない、というのは私の読みです。
順序にも注意が要ります。2024年の時点では、最初に新しい保護の対象になったのはクッキーで、パスワードや支払いの情報への拡大は、今後の予定と書かれていました。現在の対象の範囲は、私は確認していません。
研究者の調査は、条件つきで書いている
研究者の調査には、条件つきの記述があります。Chrome と Edge の、アプリに結びつけた暗号化については、最も強い権限(システム権限)で読み取る経路をまず試す。それが成り立つのは、ランチャーが管理者権限で動くときだけ、と書かれています。管理者権限で動かない場合に何が起きるかは、私が読んだ範囲では、書かれていません。これは、分かりません。
なお、調査の事実関係の補足として、ある保安ソフトが、2台のパソコンで、ランチャーのプログラムが Chrome の保存パスワードを読もうとする動きを止めた、という利用者の報告が、調査文書に収録されています。私は確認できていません。
私の読みでは、「Chrome の保護が破られた」という新しい発見ではありません。Google が2024年に書いた限界の範囲の話です。また、Chrome の弱点として報じた資料は、私が読んだ範囲では、見つかりませんでした。
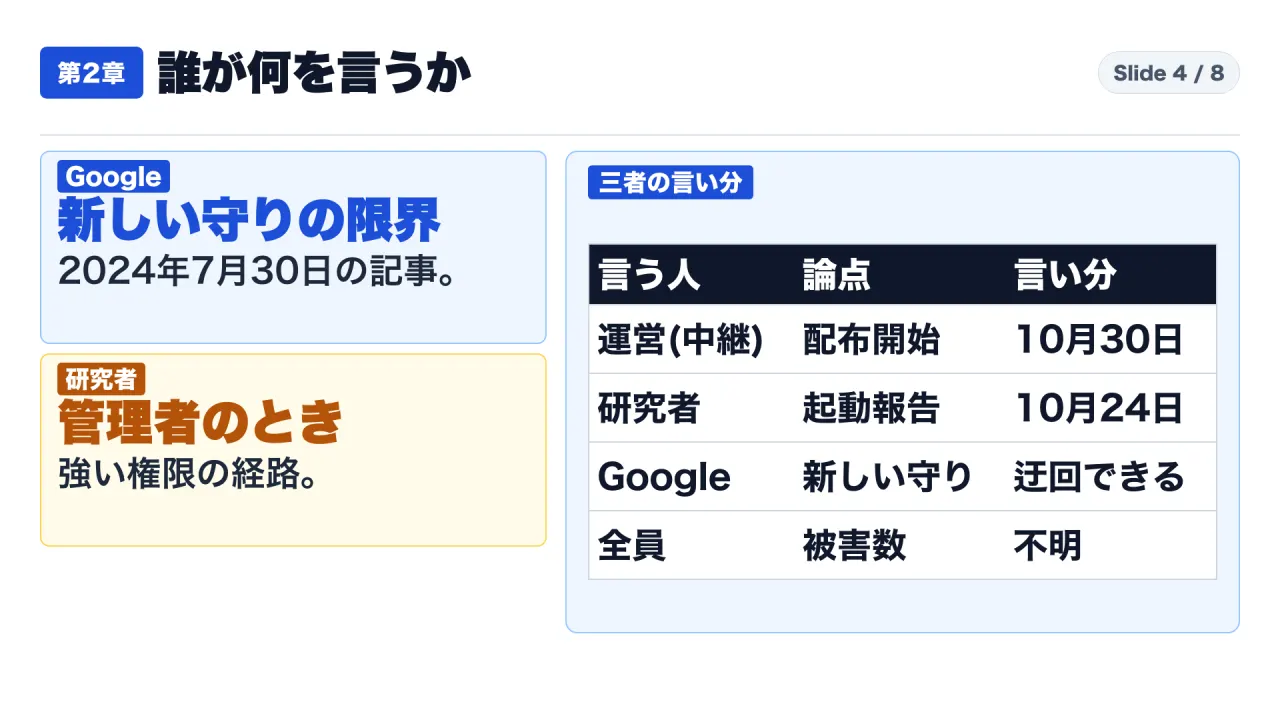
| 言う人 | 論点 | 言い分 | 状態 |
|---|---|---|---|
| 運営(中継) | 配布開始 | 10月30日 3:52 | 記事を通した中継。告知の本文は未取得 |
| 研究者 | 起動の報告 | 遅くとも10月24日 1:40(日本時間) | 利用者の報告。私は未確認 |
| 保護の限界 | 強い権限で動けば迂回できる | 2024年7月30日の記事。この事案の声明ではない | |
| 全員 | 被害の数 | 不明 | どの資料にもない |
問い3:何が盗まれうるのか。規模は不明
研究者の調査に並ぶ機能
研究者の調査には、遠隔操作の機能が並んでいます。好きな命令の実行、ファイルの閲覧と取り出し、すべての画面の撮影。主要ブラウザー6つ(Chrome、Edge、Brave、Vivaldi、Opera、Firefox)の保存パスワード。クッキー。遠隔接続の鍵、クラウドや開発ツールの認証ファイルなど、解析した版では264か所。Chrome のプロファイルにある(Chrome に限られる)、暗号資産ウォレット拡張、解析した版では28種です。これらは、研究者の主張です。解析は、複数ある版のうちの1つに限られる、と国内の記事は書いています。
「好きな命令の実行」は、特に重要です。調査は、これがあれば、攻撃者は、利用者のアカウントでできることは、何でもできる、と書いています。ほかの機能は、近道です。
海外報道の BleepingComputer は、DLL の検体の文字列を自分で分析し、MetaMask、Phantom、Coinbase Wallet などのウォレット拡張を狙う機能を示す文字列があった、と報じました。復元フレーズや秘密鍵を傍受する機能が含まれる、とも。ただし、この追加の部品が実際に配られたか、暗号資産が盗まれたかは、不明です。
拡張機能型のパスワード管理ツールは、安全と言えるか
国内の記事(EAA FPS News)は、研究者の解析では、ブラウザー拡張機能のパスワード管理ツールは、自動の収集から外れていたとみられる、と書きます。ただし、攻撃者が、ファイルを指定して、コピーすることはできたので、安全とは言えない、とも書いています。研究者の調査にも、拡張機能のパスワード管理ツールを読む機能は、ない、とあります。読む機能がないことと、安全なことは、別です。専用の管理ツールなら安全、とは言えません。
クッキーとログインの状態
クッキーが盗まれていると、パスワードなしで、ログインの状態を使われるおそれがあります。パスワードだけを変えても、足りない場合があります。研究者は、すべてのログイン先からのログアウトを勧めています。
動き出してからの速さ
国内の記事は、不正プログラムが動いたパソコンで、動き出してから数秒で情報を集めた例がある、と報告を要約しています。ブラウザーのデータをコピーしたのが8秒後、という例です。ランチャーをすぐ閉じても、安心できない、と書かれています。これは、利用者の報告に基づく要約で、私は確認できていません。
資料が言っていないこと
実際に抜かれた件数。金銭の被害の数。攻撃者の特定。配信サーバー上のファイルがどう書き換えられたかという経路。これらは、私が読んだ資料では、分かりません。
運営の案内と、研究者の追加の助言
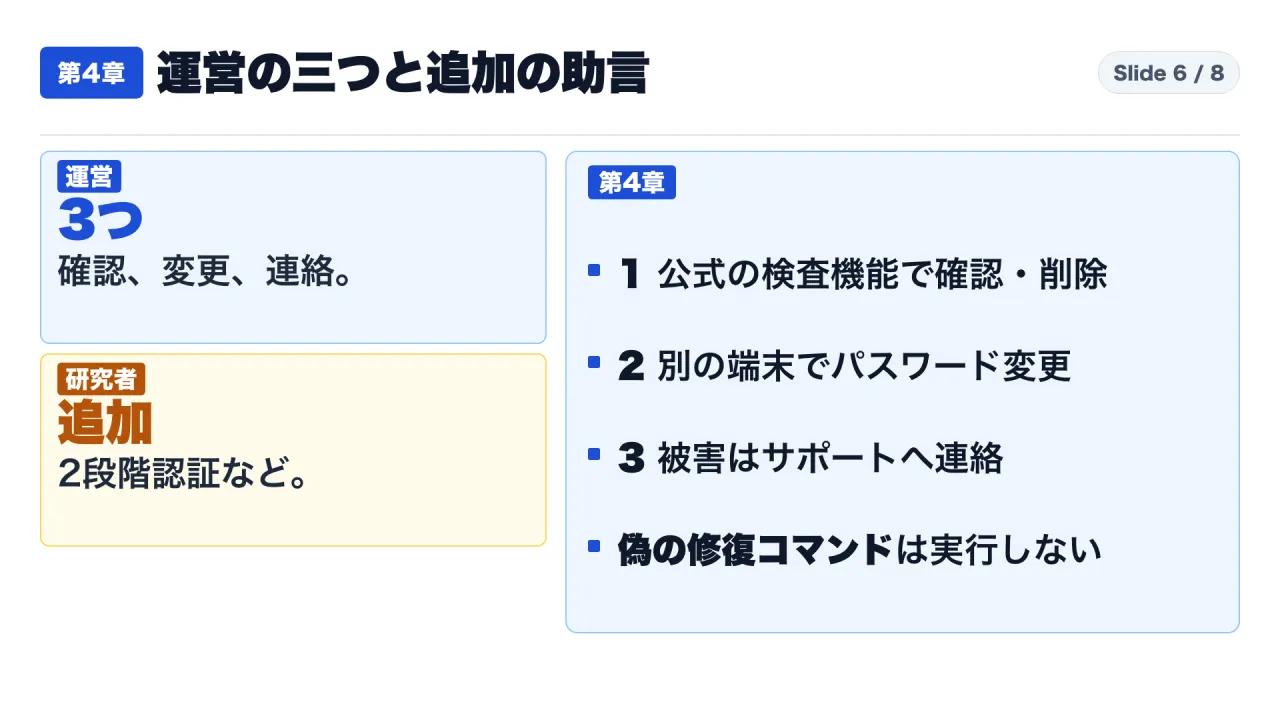
運営の案内は、3つです(国内の記事が伝える内容)。
- 不正プログラムの確認と削除。公式のランチャーに加わった検査の機能を使います。起動中のブラウザーをすべて終了してから、クライアントを起動します。
- パスワードと、トークンの変更。確認が済んだパソコンか、影響を受けていない別の端末で行います。使っていた、または保存していたAPIキーやアクセストークンは、破棄して、新しく発行します。
- 被害があれば、カスタマーサポートへ連絡します。
研究者は、さらに、次を勧めています(国内の記事と調査文書)。2段階認証の有効化。暗号資産の、新しいウォレットへの移動。研究者は、クッキーはパスワードなしで使えるので、すべてのログイン先からのログアウトを勧めています。2段階認証だけでは止められない、というのは私の読みです。
国内の記事は、アンインストールだけでは、不正な部品は消えない、と書いています。研究者は、痕跡が見つかった場合、命令を何でも実行されたおそれがあるため、ウィンドウズの入れ直しが最も安全、と書いています。BleepingComputer も、入れ直しと、きれいな端末からの変更を勧めています。
注意が2つ
1つ目。研究者は、公式の検査機能が、感染の痕跡も消しうる、と指摘しています。被害の報告のために証拠が要る人は、検査の前に、記録を残してください。ただし、研究者が公開している検査ツールは、運営の公認ではありません。BleepingComputer も、安全性を保証していません。使うなら、仕組みを理解してからです。この記事では、そのツールを勧めません。
私なりの解釈:最初の30分は、自宅と職場で違う
ここからは、事実ではなく、私なりの解釈です。断定ではありません。
第一の解釈。ブラウザーの保存パスワードは、そのパソコンが無事、という前提で守られています。ランチャーのような、入れたソフトが、その前提を崩すことがあります。
第二の解釈。最初の30分の順番です。これは私の提案で、私は皆さんの環境を確かめていません。
| 場面 | 最初の5分 | 続く時間 | 最後 | 理由(私の読み) |
|---|---|---|---|---|
| 自宅のパソコン | スマホなど別の端末を用意する | 15分で、メール、お金に関わるサービス、ゲームのアカウントの順にパスワードを変える | 10分で、使っている場所からのログアウトと、2段階認証の確認 | 確認が終わっていないパソコンで打つ新しいパスワードも、見られうるため |
| 職場のパソコン | 触らずに、ネットワークから切り離す | 10分で、情報システムの担当へ報告する。ランチャーを起動した日と、管理者権限で動かしたかを伝える | 15分で、仕事のパスワード、トークン、遠隔接続の鍵を、使えなくしてもらうよう担当者に頼む | 自分で消すと、証拠が消えるため |
公式の検査は、記録を残してから、その後です。
韓国の大手ゲーム会社が、系列会社を含む全従業員へ、社用パソコンのランチャーを削除して、セキュリティチームへ渡すよう通知したとされています。これは国内のまとめ記事の引用で、私は原文を確認していません。
第三の解釈。ゲーム用のランチャーを、仕事のパソコンに入れない。管理者権限を、渡さない。Google は、利用者がダウンロードしたファイルを管理者として実行できない企業の環境では、アプリに結びつける暗号化が特に効く、と書いています。
職場の担当者が、先に確認する質問の例(私の提案)
- ゲーム用のランチャーが、業務用のパソコンに入っていないか。入っているなら、誰が、いつ起動したか。
- 利用者に、管理者として実行する権限を与えているか。与えている場合、その範囲は妥当か。
- 業務用のブラウザーに、仕事のパスワードやクッキーが保存されていないか。保存されている場合、使えなくしてもらう依頼の手順があるか。
- 開発者の端末に、SSH 鍵、クラウドの認証、API キーが置かれていないか。置かれている場合、使えなくして再発行する手順があるか。
- 暗号資産の管理に使うウォレット拡張が、業務用のブラウザーに入っていないか。
運営が示す再発防止策と、読者の側に置き換えると
国内のまとめ記事は、運営が再発防止として、次の3つを行うと説明している、と伝えています(中継)。ランチャーと関連するシステムの監視体制の強化。ランチャーが読み込む外部のファイルが、書き換えられていないかを確かめる仕組みの構築。各機能に与える権限を、必要な最小限にすること。
この3つは、ソフトを届ける側の対策です。受け取る側(利用者と、職場の担当者)には、同じ考え方を、次のように置き換えられると私は読みます。これは私の提案であり、運営の説明ではありません。
- 監視:業務用のパソコンに、どんなソフトが入っているかを、一覧で把握しておく。入っていないはずのゲーム用ソフトが見つかったときに、気づける状態にしておく。
- 外部のファイルの確認:公式のソフトが、起動のたびに外部のファイルを読み込む場合があることを、前提にする。公式だから確認しなくてよい、とは考えない。
- 権限の最小化:ソフトに管理者権限を渡さない。Google も、管理者として実行できない企業の環境で、アプリに結びつける暗号化(最初の対象はクッキー)が特に効く、と書いています。
どれも、今回の事案が防げたと言い切れる対策ではありません。研究者の調査は、攻撃者が配信サーバーへの書き込み権限をどう得たかは、まだ分かっていない、と書いています。受け取る側でできるのは、被害が出たときの広がりを小さくすることと、疑わしいときに素早く切り離して、別の端末から変えることです。
よくある疑問
公式のランチャーなら、安全ではないのですか
今回は、運営の説明では、公式の配信サーバー上のファイルが改ざんされました。公式のランチャーでも、届ける側が書き換えられれば、影響を受けます。これは、供給網攻撃と呼ばれる型です。ただし、すべての公式のソフトが危ない、という意味ではありません。
Chrome の保護が破られたのですか
私が読んだ範囲では、そう報じた資料はありません。Google は、2024年に、強い権限で動けば迂回できる、と書いています。研究者の調査も、管理者権限で動くときに成り立つ経路を、条件つきで書いています。破られたと断定する根拠は、私にはありません。
専用のパスワード管理ツールなら安全ですか
安全とは言えません。国内の記事は、拡張機能型の管理ツールは、自動の収集から外れていたとみられるが、攻撃者がファイルを指定してコピーできるため、安全とは言えない、と書いています。
自分は対象ですか
運営の説明では、確認を求める対象は、9月27日 15:41以降に、Windows版のランチャーを1回以上起動した人です。アンインストール済みでも、その期間に使っていたなら、対象に入る、と国内の記事は書いています。スマートフォン版は、影響を受けていない、とされます。最終的な判断は、運営の公式の案内で確認してください。
職場のパソコンで起動してしまいました。どうすればよいですか
私の提案では、自分で消したり、パスワードを変えたりせず、ネットワークから切り離して、情報システムの担当へ報告します。起動した日と、管理者権限で動かしたかを伝えます。
動画での解説
この記事の内容は、動画でも解説しています。
この記事で扱わなかったこと
運営の告知本文の直接の確認、ネクソンなど関係会社の個別の告知、JPCERT/CC や IPA など公的機関の注意喚起、Google によるこの事案の声明、感染した台数や被害額、攻撃者の特定、改ざんの経路は、資料にありません。Malwarebytes の記事は、研究者と運営の発表を引用する内容で、独自の検証の記載が見当たらなかったため使っていません。研究者が公開している検査ツールは、運営の公認ではないため、勧めていません。ブラウザーの現在の保護の範囲(パスワードへの拡大)は、確認していません。
攻撃の手順、侵入の目印の一覧、コード、ファイルの場所は、扱っていません。
この記事は、2026年11月8日に取得した内容に基づいています。研究者の調査は更新が続いています。公開の前にも、もう一度確認します。
出典
- S1:国内のまとめ記事 piyolog(運営の告知の引用を含む・中継):https://piyolog.hatenadiary.jp/entry/2026/11/05/133509
- S2:国内の続報記事 EAA FPS News(運営の案内の要約・中継):https://fpsjp.net/archives/581041
- S3:海外報道 BleepingComputer(改ざん JavaScript 2件を自ら検査):https://www.bleepingcomputer.com/news/security/nikke-pc-game-launcher-hacked-to-spread-remote-access-data-stealing-malware/
- S4:独立研究者 MotherSphere の GitHub Gist(研究者の主張):https://gist.github.com/MotherSphere/d6c049a09ba8ac3085c51ee9df24a4e5
- S5:Google Online Security Blog(2024年7月30日):https://security.googleblog.com/2024/07/improving-security-of-chrome-cookies-on.html
はじめて読む方は、固定の自己紹介記事もご覧ください。https://note.com/consuloji_ch/n/n1975ecc3cf48