なぜMCPは画面UIを直接返すのか?──公式拡張SEP-1865で50台の承認を1秒にし、A2A・x402とつなぐ3層設計
YouTubeポッドキャスト本編(動画・音声)はこちら:なぜMCPは画面UIを直接返すのか?──公式拡張SEP-1865で50台の承認を1秒にし、A2A・x402とつなぐ3層設計
https://www.youtube.com/watch?v=beNWYtIRzOk
AIエージェントを社内システムや自社サービスへ統合する際、これまで多くの開発チームが2つの大きな壁に直面してきました。1つは、**「MCP(Model Context Protocol)の戻り値がマークダウン文字列かJSONに限定されており、複雑なグラフ確認や複数サーバーの承認操作をチャット欄だけで行うのが非効率で危険である」というインターフェースの壁です。もう1つは、「MCP、A2A、AP2、x402といったプロトコルが次々に登場し、さらに会話履歴や実行状態(State)をどのレイヤーに持たせるべきか分からず設計が破綻する」**というアーキテクチャの壁です。
この2つの壁を一挙に解消する一次技術仕様と体系化レポートが出揃いました。MCPの公式拡張規格**「MCP Apps(提案番号:SEP-1865、識別子:io.modelcontextprotocol/ui)」により、MCPサーバーから物理隔離されたサンドボックス化 iframe を通じて対話型UI(ui://)を直接配信し、postMessage 上の双方向 JSON-RPC で操作できるようになりました。さらに、AI Atlasによる3層エージェント通信スタック(L1: MCP、L2: A2A v1.0.1、L3: AP2 / x402 / ACP)の体系化、およびMarkTechPostによる状態(State)所有権の3層分離(100%ステートレスMCP・永続Framework・セッションHarness)**が明確化されています。
本記事では、これら3つの一次資料をもとに、次世代のエージェント通信プロトコルとステート設計の全貌を解説します。
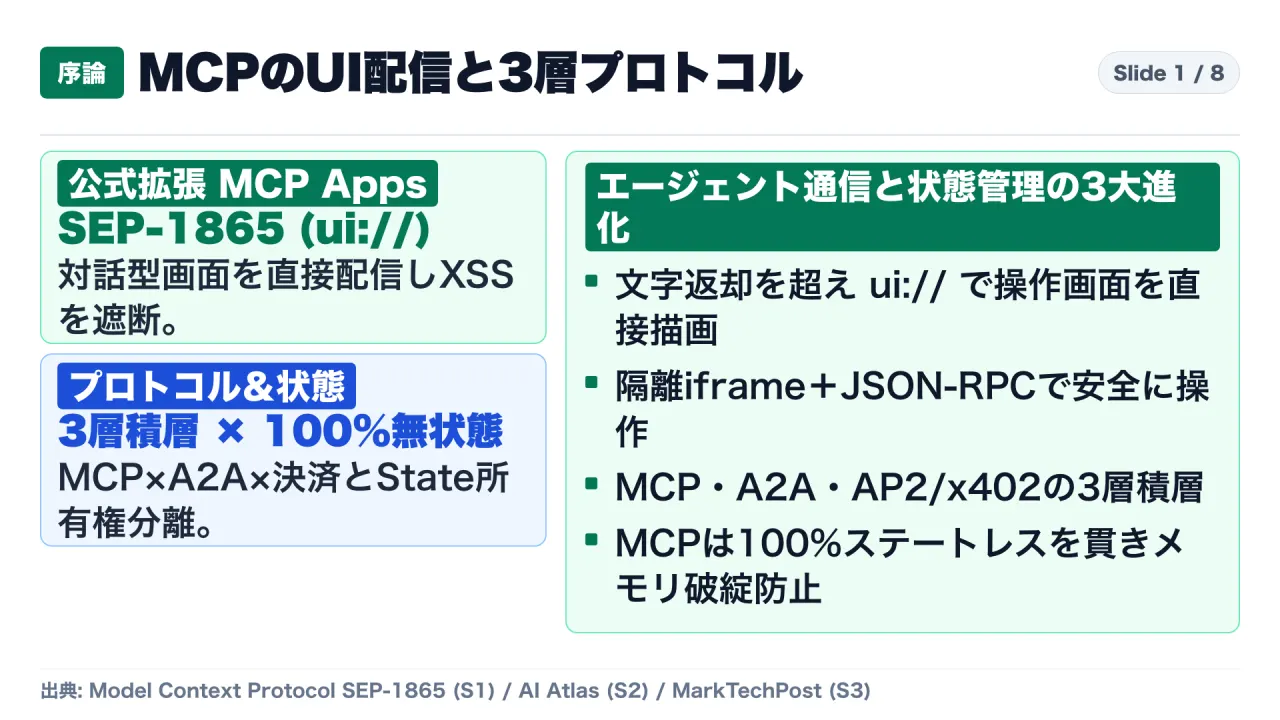
1. 結論と全体像:一次資料が示した3つのアーキテクチャ転換
- 公式拡張「MCP Apps(SEP-1865)」による対話型UI(
ui://)の直接配信:- 識別子
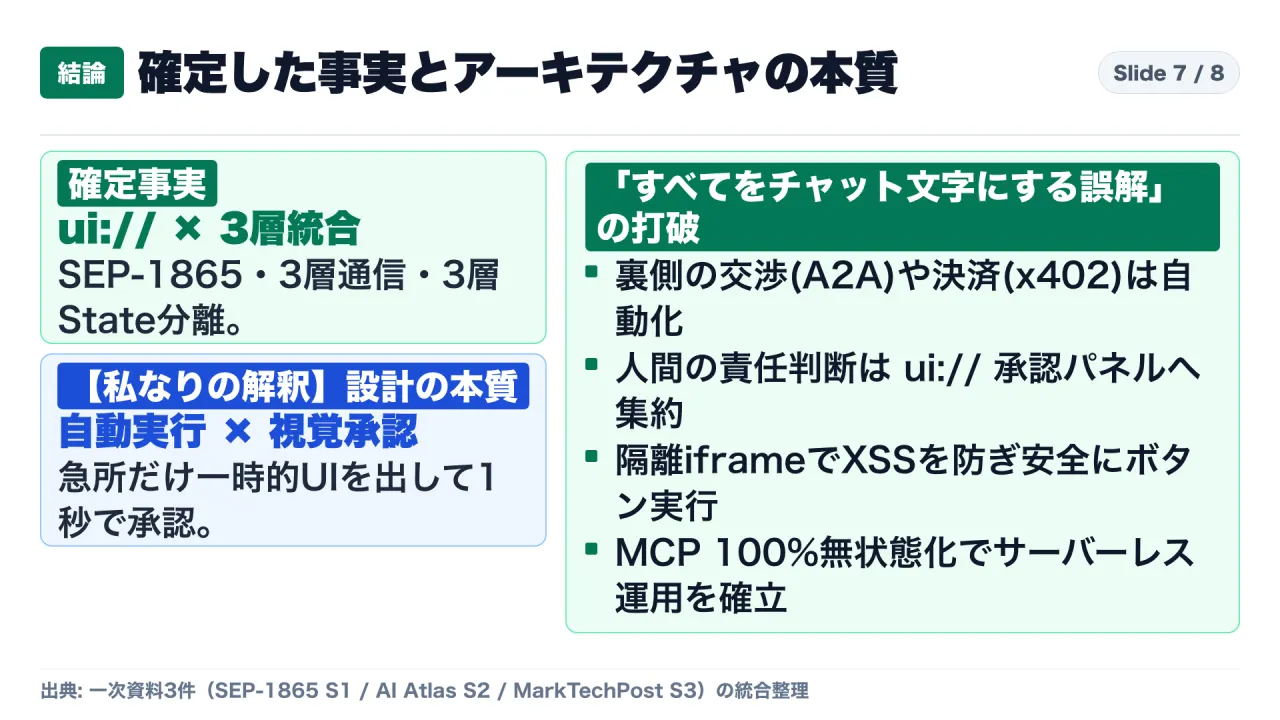
io.modelcontextprotocol/uiのもと、予約URIスキームui://、ツール返却メタデータ_meta.ui.resourceUri、およびサンドボックス化iframe+postMessage双方向JSON-RPC通信の3要素が導入されました。XSS(クロスサイトスクリプティング)を物理遮断しつつ、チャット画面内にリアルタイムダッシュボードや承認パネル(Ephemeral UI)を直接描画できます。
- 識別子
- 競合ではなく縦に積層する「3層エージェント通信スタック」:
- AI Atlasの分析により、乱立して見えた規格はレイヤー1:ツール・データ接続(
MCP)、レイヤー2:異種・企業間エージェント協調(A2A v1.0.1)、**レイヤー3:自律決済・経済圏認可(AP2/x402/ACP)**という3つの異なる階層として垂直統合される構造が確定しました。
- AI Atlasの分析により、乱立して見えた規格はレイヤー1:ツール・データ接続(
- 状態(State)所有権の3層完全分離と「MCP 100%ステートレス」の鉄則:
- MarkTechPostのシステム分析が示す通り、MCPレイヤーは100%完全ステートレス(暗号化ハンドルトークンの受け渡しのみ)を厳守し、再起動や承認待ちを生き延びる永続チェックポイント(PostgreSQL / SQLite)はFrameworkレイヤーへ、作業ファイルコピーとコンテキスト自動圧縮(Auto-compact)はHarnessレイヤーへと明確に分離する必要があります。
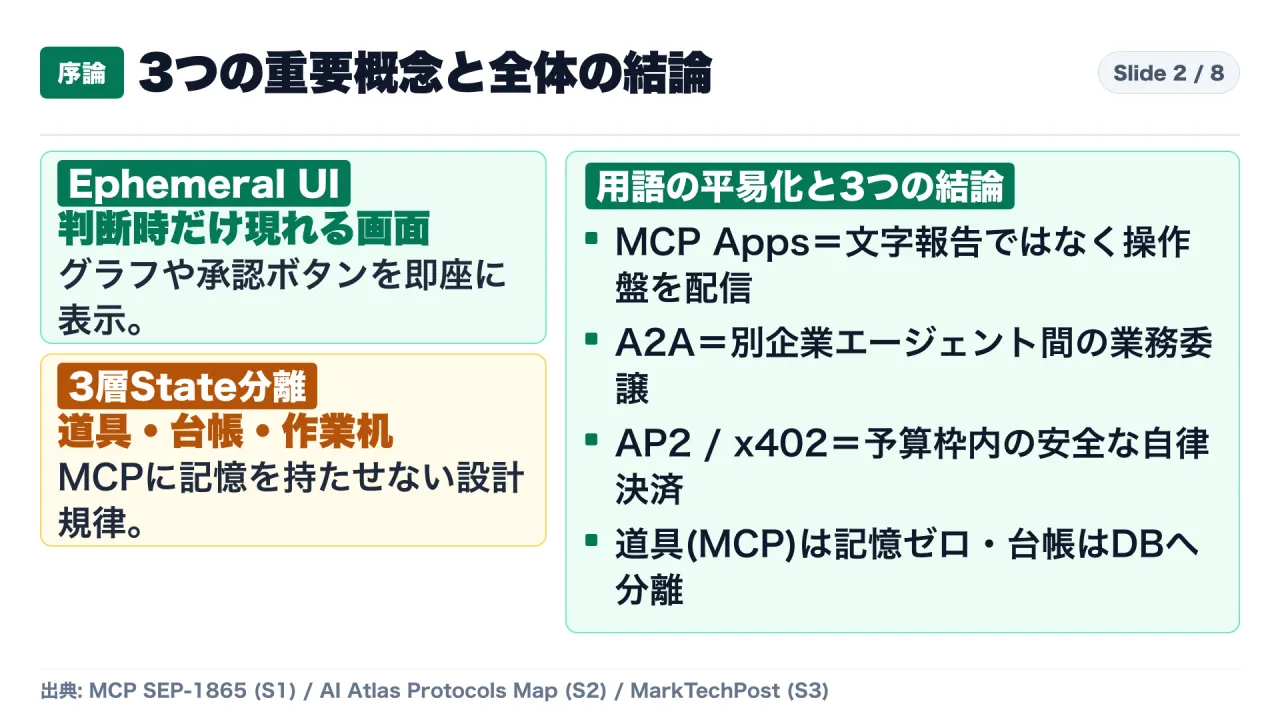
2. 公式拡張「MCP Apps(SEP-1865)」の解剖:なぜ自律エージェントに人間向けUIが必要なのか
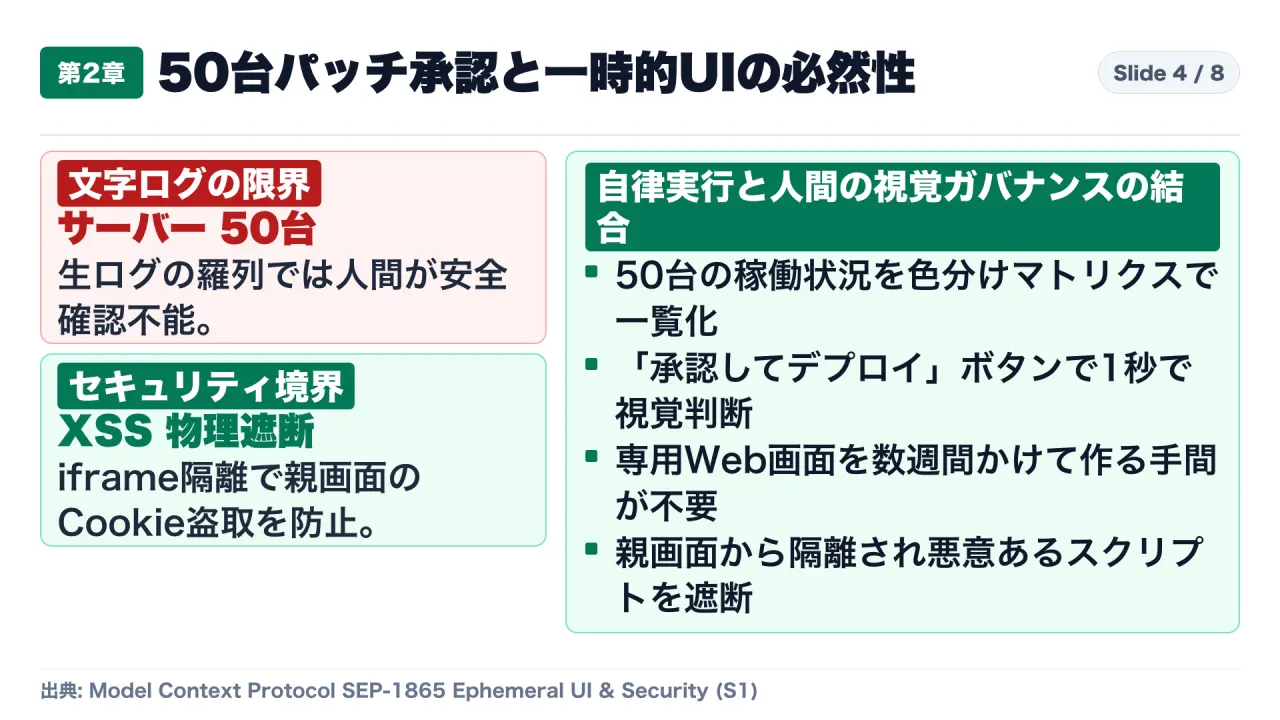
これまでMCPツールを呼び出した際のレスポンスは、プレーンなテキストかJSON文字列に限られていました。しかし、たとえば社内サーバー50台への緊急セキュリティパッチ適用をエージェントが提案してきた場面を想像してください。50台分の生ログがテキストで流れてきても、人間は瞬時に安全性を確認できず、怖くて承認できません。
人間は長文テキストを読むのは遅い一方で、色分けされたステータス表(マトリクス)を視覚的に認識してYes/Noを判断するのは極めて高速です。エージェントの自律性が高まるほど、判断の瞬間だけポップアップして用が済めば消える**「高密度な一時的UI(Ephemeral UI)」**が不可欠になります。
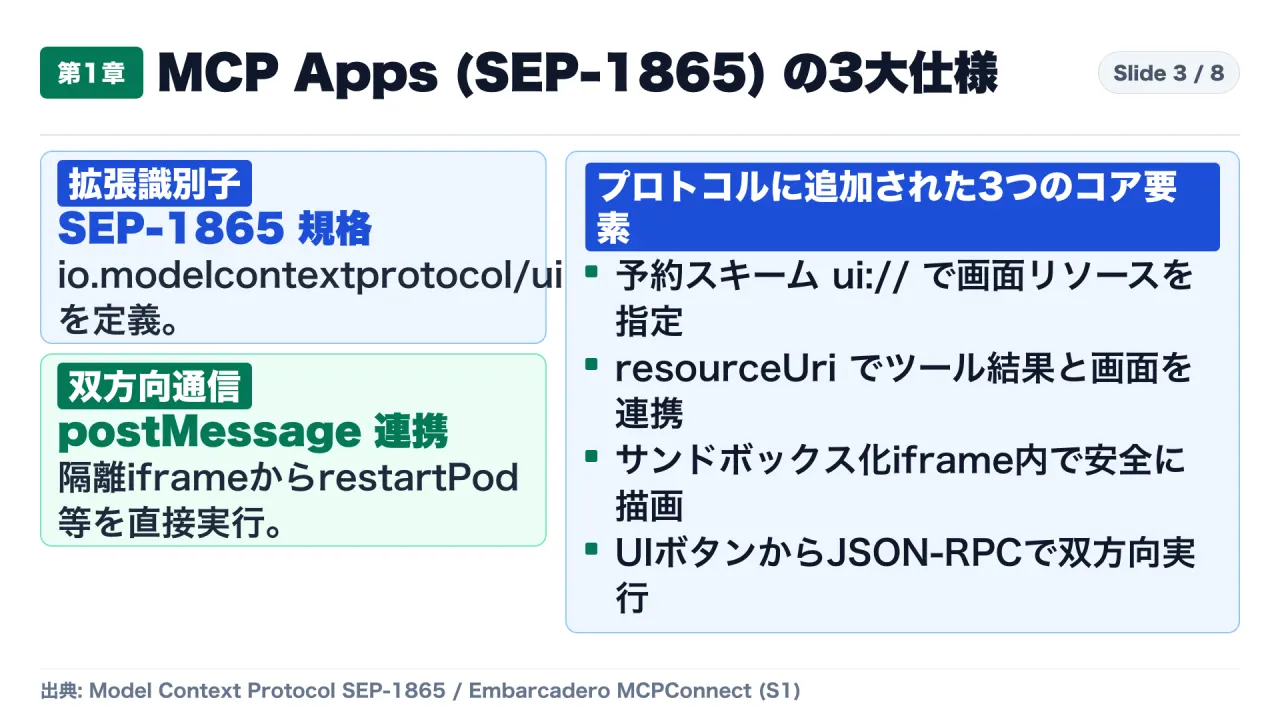
SEP-1865(io.modelcontextprotocol/ui)の3大技術要素
| 構成要素 | 仕様識別子・スキーム | 動作メカニズムとセキュリティ境界 |
|---|---|---|
| ① 予約URIスキーム | ui:// / (例: ui://k8s-dashboard) |
Webフロントエンドや対話型リッチUIコンポーネントを指し示す専用URIスキーム。 |
| ② ツールメタデータ拡張 | _meta.ui.resourceUri |
ツール実行時のレスポンスメタデータに、対応する ui:// リソースのURIを紐付けてクライアントへ伝達。 |
| ③ 隔離描画と双方向通信 | サンドボックス化 iframe / + postMessage (JSON-RPC) |
ホストアプリから物理隔離された iframe 内でレンダリングし、親画面のCookie・セッション盗取(XSS)を遮断。UI内のボタンクリックから postMessage 経由で restartPod 等のMCPツールを双方向呼び出し。 |
3. MCP × A2A(v1.0.1) × AP2/x402:3層エージェント通信スタックの全体像
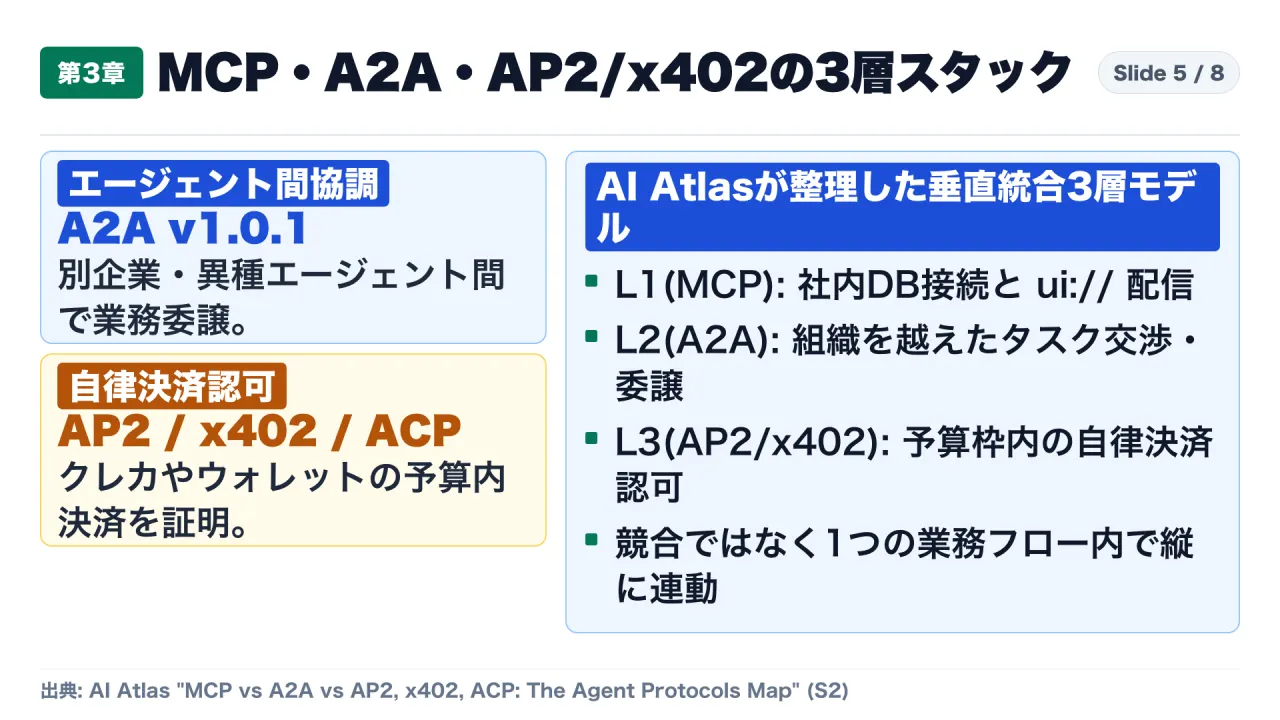
AI Atlasの『The Agent Protocols Map』は、業界で登場している主要プロトコルがどのように連携して1つのトランザクションを完結させるかを3層モデルとして整理しています。
flowchart TD
    subgraph L3["Layer 3: エージェント経済圏・決済認可層 (AP2 / x402 / ACP)"]
        P1["クレカ・デジタルウォレットの支払上限認可・暗号証明・HTTP 402決済"]
    end
    subgraph L2["Layer 2: エージェント間協調層 (A2A v1.0.1)"]
        A1["自社購買エージェント ⇔ 外部ベンダー・物流エージェント間の能力検索・タスク委譲"]
    end
    subgraph L1["Layer 1: ツール・データ・UI接続層 (MCP + MCP Apps SEP-1865)"]
        M1["社内DB・API操作 + ui:// サンドボックス化 iframe による人間向け一時的承認UI"]
    end
    L1 -->|"社内データ確認・人間による承認"| L2
    L2 -->|"企業・組織境界を越えた発注合意"| L3
- Layer 1(ツール・データ接続層:
MCP+MCP Apps): エージェントが社内データベースやAPIを叩き、ui://で人間に確認パネルを提示する手足のレイヤーです。 - Layer 2(エージェント間協調層:
A2A v1.0.1): 単一のエージェントで完結しない業務において、異なる企業や異なるベンダーのエージェント同士が互いの能力を検索し、タスクを委譲・交渉する横の通信規格です。 - Layer 3(決済・経済圏認可層:
AP2/x402/ACP): エージェントが外部APIを購入したり手配を確定させる際、人間のクレジットカードやウォレットから「誰の権限で、いくらまで決済してよいか」を暗号学的に認可・決済するレイヤーです。
4. 状態(State)は誰が持つべきか?──MCP・Framework・Harnessの3層所有権分離
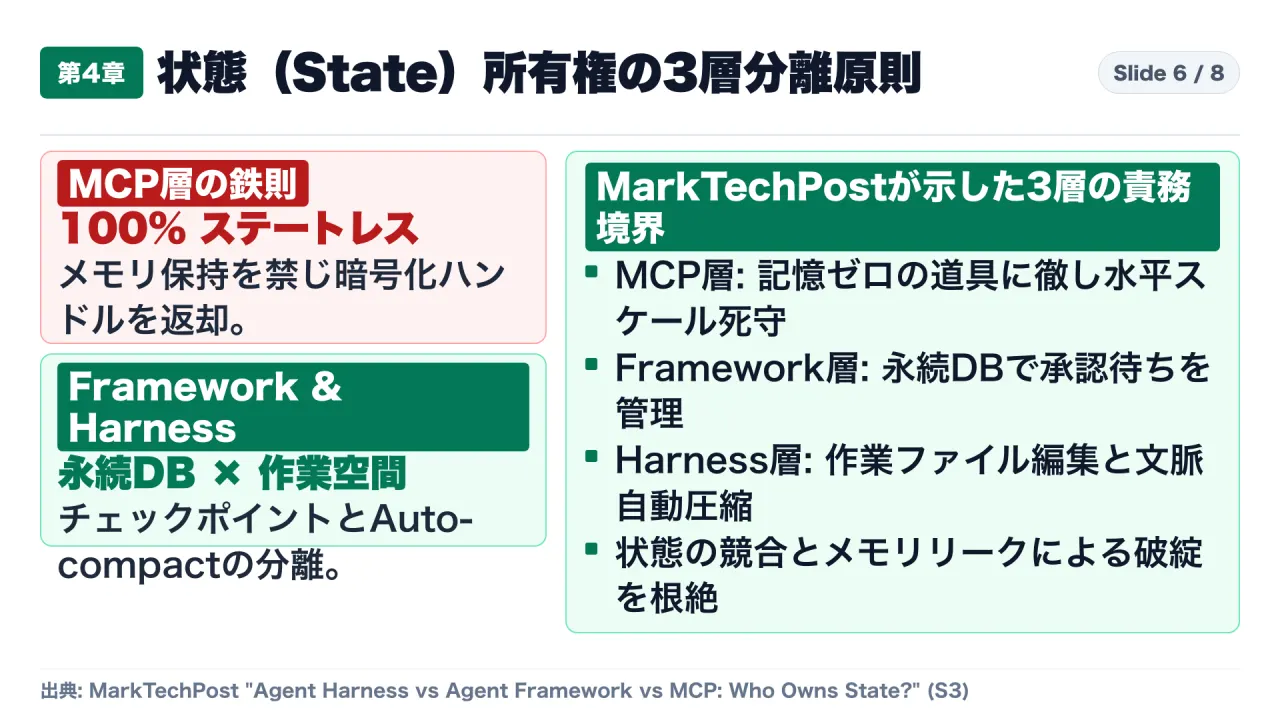
プロトコルと並んで現場の設計で最も炎上しやすいのが、「会話履歴や実行途中の状態(State)をどこに保存するか」という問題です。MarkTechPostの分析レポートは、状態の所有権を以下の3階層へ厳格に分離する設計規律を提示しています。
| アーキテクチャ階層 | 状態(State)の所有権方針 | 具体的な実装メカニズムと守るべき境界線 |
|---|---|---|
| 1. MCPレイヤー / (ツール・UI配信層) | 100% 完全ステートレス | サーバー内のメモリにセッション状態を一切保持しない。継続性が必要な場合は暗号化された**ハンドル(トークン)**を返却し、次回呼び出し時にエージェントが引数として渡すことでサーバーレスの水平スケールを死守する。 |
| 2. Frameworkレイヤー / (オーケストレーション層) | 耐久性のある永続化(Durability) | プロセス再起動や人間の承認待ち(数時間〜数日)を生き延びるため、PostgreSQLやSQLiteへチェックポイントを永続化する。業務全体の進行台帳のみを管理し、細かい試行錯誤メモは抱え込まない。 |
| 3. Harnessレイヤー / (実行環境・クライアント層) | セッション内文脈・作業空間 | エージェントがローカルファイルを編集・リトライする作業コピーや、コンテキストウィンドウ上限に応じた**自動圧縮(Auto-compact)**を管理する。 |
**「ツール(MCP)は記憶を持たない道具に徹し、フレームワークが業務の永続台帳を握り、ハーネスが机の上の作業スペースを整理する」**という分業を守ることで、メモリリークや状態の競合を根本から防ぐことができます。
5. 結論:現場のシステム設計で直ちに実践すべき2つのアクション
自社のエージェント基盤やMCPサーバー開発において、直ちに実践できるアクションは以下の2点です。
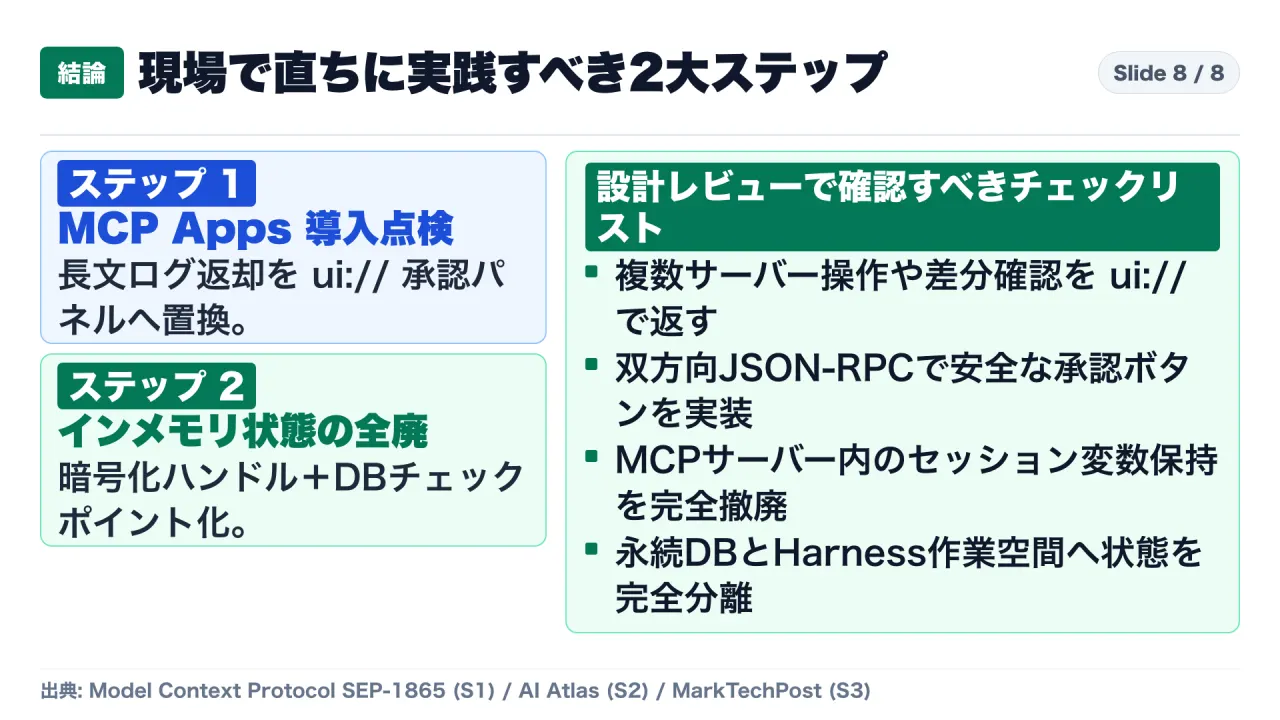
- アクション1:自社MCPサーバーの戻り値を点検し、人間の判断が絡むツールへ「MCP Apps(
ui://)」を導入する- 複数サーバーへのパッチ適用、データベース更新の差分確認、複雑なパラメータ設定など、テキスト文字列で返すと人間が判断しづらいツールを洗い出します。
SEP-1865の_meta.ui.resourceUriとサンドボックス化iframe(双方向JSON-RPC)を用い、1秒で視覚判断できる一時的パネル(Ephemeral UI)として配信する設計へアップデートします。
- 複数サーバーへのパッチ適用、データベース更新の差分確認、複雑なパラメータ設定など、テキスト文字列で返すと人間が判断しづらいツールを洗い出します。
- アクション2:MCPサーバーのインメモリ状態保持を全廃し、100%ステートレス+3層State分離を徹底する
- 既存のMCPサーバーのコードレビューを行い、グローバル変数やメモリ内にセッション情報を溜め込んでいる箇所を排除して暗号化ハンドル方式へ統一します。承認待ちなどの永続ステータスはFramework層のDBチェックポイントへ、作業ファイルはHarness層へと明確に切り分けます。
参考・一次資料リンク一覧
- Model Context Protocol Official Extension Specification『SEP-1865: MCP Apps (
io.modelcontextprotocol/ui)』: https://modelcontextprotocol.io/specification/draft/extensions/mcp-apps-sep-1865 - AI Atlas『MCP vs A2A vs AP2, x402, ACP: The Agent Protocols Map』: https://aiatlas.io/reports/agent-protocols-map-mcp-a2a-ap2-x402
- MarkTechPost『Agent Harness vs Agent Framework vs MCP: Who Owns State?』: https://www.marktechpost.com/articles/agent-harness-vs-framework-vs-mcp-state
動画での解説
{{YOUTUBE_URL}}
自己紹介・チャンネル案内:https://note.com/consuloji_ch/n/n1975ecc3cf48