なぜ防御用AIを全社オンにすると危険なのか?
【この記事の結論】 大手AI研究企業が提供するサイバー防衛担当者向けアクセス階層「Daybreak Blue」は、脆弱性診断やパッチ自動生成における過剰な安全拒否を緩和しつつ、攻撃悪用を遮断する多層防御基盤です。しかし、管理画面の「モデル」で全員に一括有効化してしまうと一般社員にまで防衛権限が付与され情報漏洩を招くため、NIST SP 800-207ゼロトラスト原則に基づき必ず「ロール」の編集オーバーライドから最小権限を徹底し、API運用ではDefault project不可の制約を踏まえた専用新規プロジェクト作成と有効期限1日の使い捨てキー(NIST SP 800-63B基準)を組み合わせる必要があります。
【対象読者】 AIツールを社内業務やセキュリティ診断に導入している情報システム部門、セキュリティエンジニア、開発リーダー。
【読んでできること】 管理コンソールで全社一括有効化を避けて特定防衛ロールに限定付与する手順、Default projectでは有効化できないAPI制約の回避法、そしてCI/CD環境での漏洩を防ぐ1日期限キーの使い捨て運用を自社で確実に実践できるようになります。
大手AI研究企業が公開したサイバー防衛担当者向けアクセス階層「Daybreak Blue」は、脆弱性診断やパッチ自動生成・検証における過剰な安全拒否(Refusal)を緩和しつつ、攻撃兵器化を阻止するセキュリティ基盤です。この記事では、2段階審査の突破方法から、管理画面でのロール別権限分離(RBAC)、新規APIプロジェクト必須制約、オープンソース自律セキュリティ基盤の機能構成、そして1日期限キーの使い捨て運用まで、現場の安全を守る具体手順を実在の一次資料に基づいて徹底解説します。
目次
- 序論:なぜセキュリティ専用の防衛権限を全社で一括有効化してはいけないのか?
- 第1章:防衛用アクセス枠の位置づけとゼロトラスト原則──暗黙の信頼を排す多層防御
- 第2章:2段階審査の突破手順と、Model一括オンを避ける「Roles権限分離」
- 第3章:Default不可のAPI制約と、漏洩を防ぐ「1日期限キー」の使い捨て運用
- 第4章:オープンソース自律セキュリティ基盤の機能構成とパッチ生成の規律
- 第5章:現場で今すぐ実践すべき3つの防衛チェックリスト
- 一次資料・出典リンク一覧
1. 序論:なぜセキュリティ専用の防衛権限を全社で一括有効化してはいけないのか?
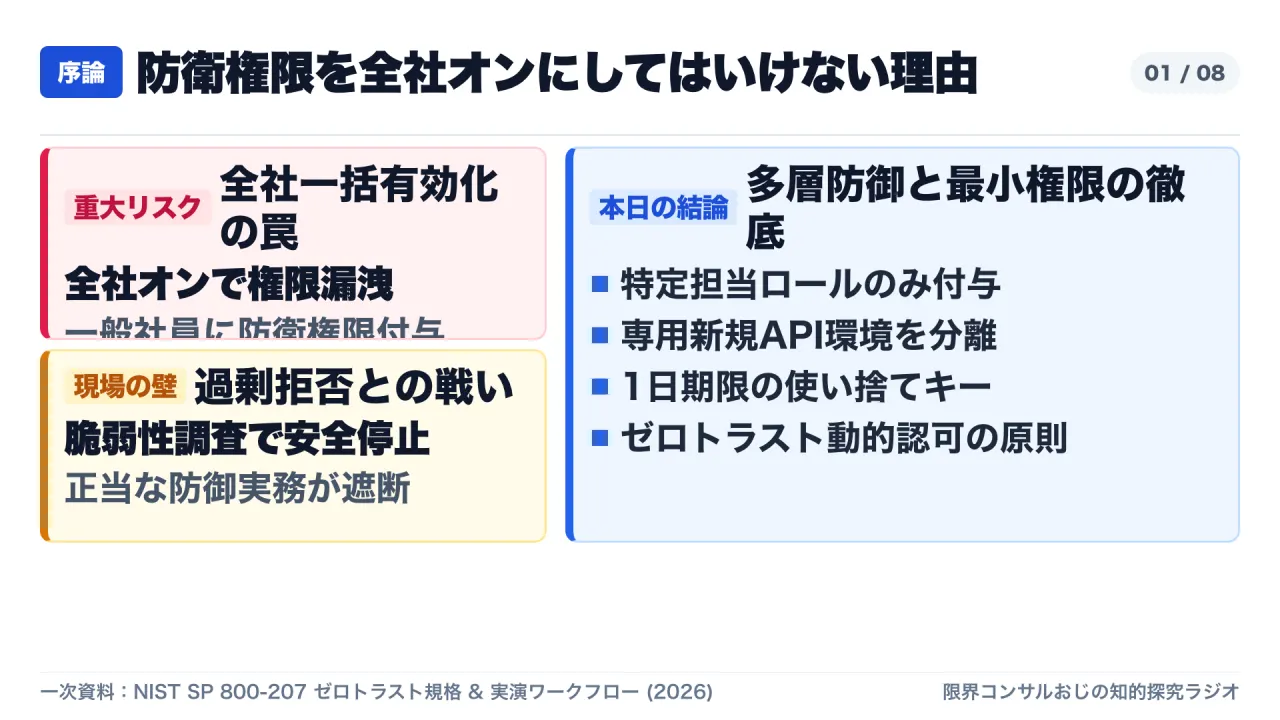
社内のプログラムに潜む未知の脆弱性を洗い出したり、セキュアコードレビューを自動化しようとした際、AIから「その質問には危険性があるため回答できません」と一方的に遮断されて作業が止まってしまった経験はないでしょうか。
正当なセキュリティ防御の仕事をしているにもかかわらず、AIの汎用的な安全ガードレール(Safety Guardrails)が過剰に発動してしまい、ログの解析や修正パッチの検証が進まないという問題は、多くの企業の現場で深刻な障壁となっていました。
こうした現場の課題を解決するため、大手AI研究企業が体系化したのが、サイバー防衛担当者専用のアクセス枠「Daybreak Blue(デイブレイク・ブルー)」です。
Daybreak Blueを適用すると、防御実務に必要な深いコード解析において、これまで発生していた過剰な安全拒否(Refusal)が大幅に緩和されます。しかし、ここに企業のセキュリティ担当者が最も警戒すべき重大な落とし穴が存在します。
管理画面を開いて「便利な機能だから全員で使えるようにしよう」とワークスペース全体で一括有効化してしまうと、本来は防衛担当者だけに厳格に制限されるべき強力な権限が一般の開発者や全社員にまで配られてしまい、情報漏洩や意図しないプロンプト悪用のリスクが一気に跳ね上がってしまうのです。
この記事では、単に機能を有効化するだけでなく、米国国立標準技術研究所(NIST)のゼロトラスト規格に則った安全な組織導入プロトコルを一次資料から紐解いていきます。
2. 第1章:防衛用アクセス枠の位置づけとゼロトラスト原則──暗黙の信頼を排す多層防御
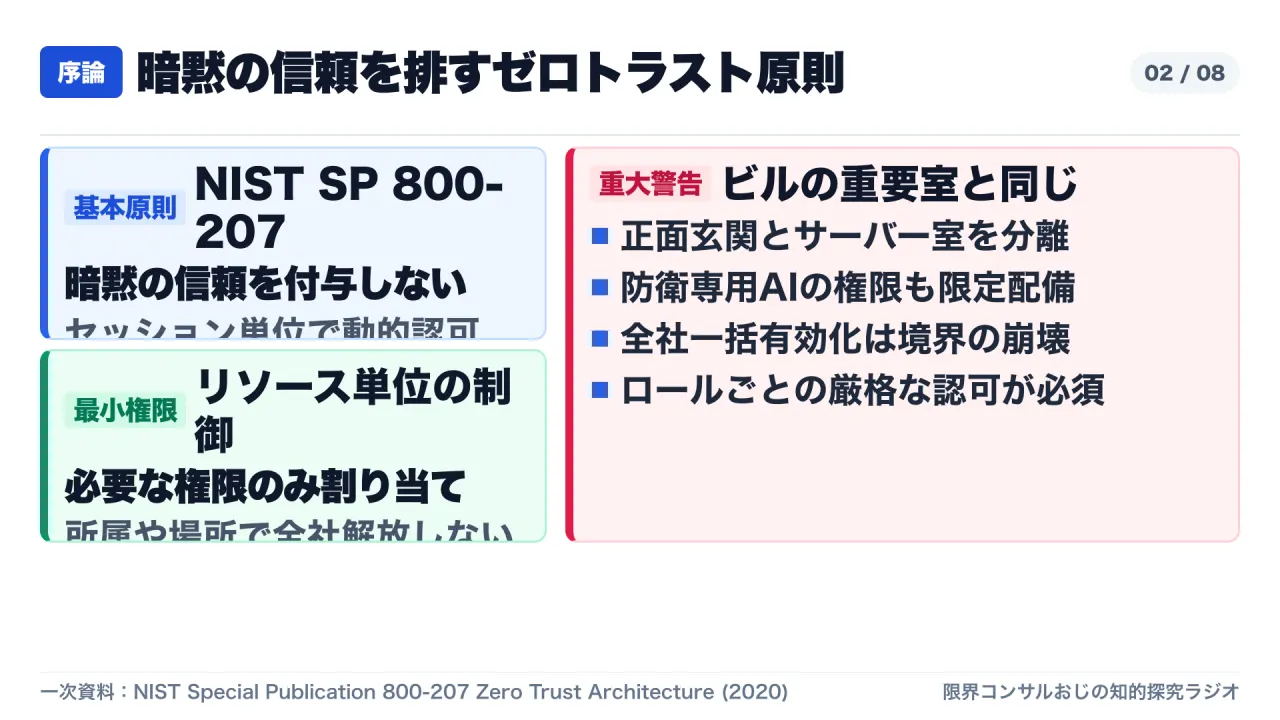
米国国立標準技術研究所が策定したゼロトラストアーキテクチャの公式規格「NIST SP 800-207」では、セキュリティの根本原則として以下の2点が厳格に規定されています:
- 暗黙の信頼の排除: ネットワーク上の物理的な場所や所属組織に基づく暗黙の信頼(Implicit Trust)を一切付与しない。
- 動的かつ最小限の認可: リソースへのアクセスはセッションごとに動的ポリシで評価し、職務に必要な最小限の権限(Least Privilege)のみを付与する。
防衛専用AIのアクセス枠も、このゼロトラスト原則に沿って運用されなければなりません。
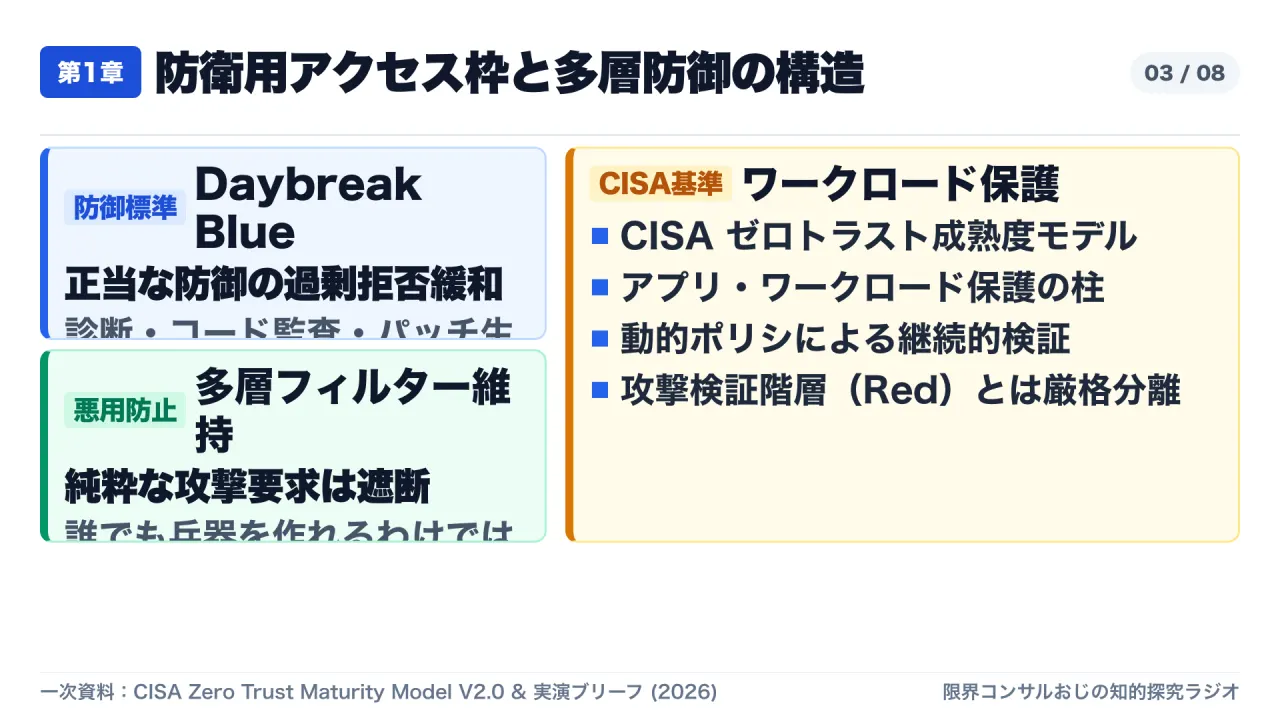
大手AI研究企業が提供する防衛プログラムは、日々の防御業務を担う標準階層「Blue」と、認可されたペネトレーションテストや高度検証を行う「Red」に厳格に分離されています。
Blue階層は防御実務における過剰な安全拒否を緩和しますが、悪用につながる純粋な攻撃要求は多層フィルターによって遮断されます。CISA(米国サイバーセキュリティ庁)のゼロトラスト成熟度モデルにおいても、Applications and Workloadsの柱において「ワークロードごとの権限分離と継続的検証」が求められており、全社一括解放は明確な規律違反となります。
3. 第2章:2段階審査の突破手順と、Model一括オンを避ける「Roles権限分離」
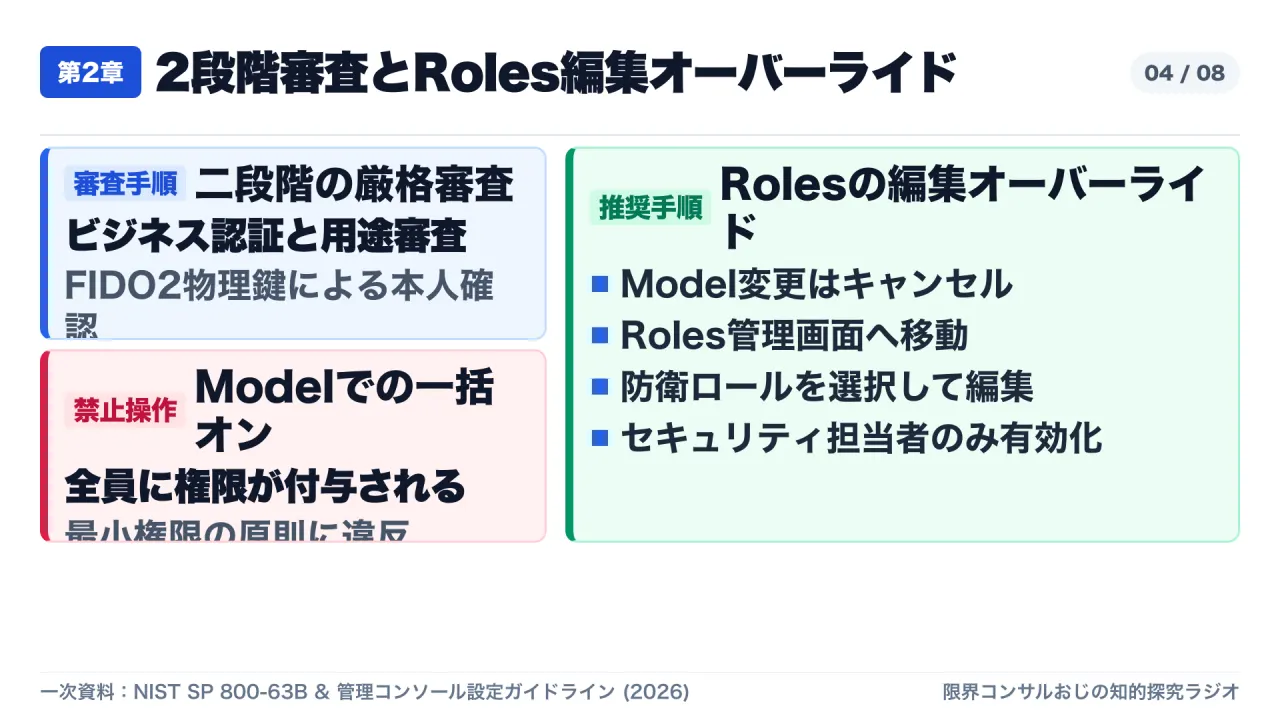
Daybreak Blueを利用するためには、管理コンソールの「Trusted access」セクションから2段階の厳格な審査を通過する必要があります。
段階1:第三者認証機関によるビジネス認証
- 管理画面の「start verification for your business」をクリックすると、提携する第三者認証サービスへリダイレクトされます。
- 法人登記情報、代表者や担当者の公的身分証明書(ID)を提出し、実在する企業・組織であることを証明します。
- なお、個人アカウント(有料プラン・18歳以上)で申請する場合は、NIST SP 800-63B基準に準拠した物理的なFIDO2セキュリティキー最低1本の登録が必須要件となります。
段階2:利用目的フォームと専用利用規約
- 「intended use form」に自社の具体的な防御業務を記入し、専用の利用規約(terms of service)に同意します。
- 規約では「社内の防御目的に限る」「外部の顧客向けサービスに組み込んではいけない」といった制限が明記されており、これに同意して承認を待ちます。
Model一括有効化を絶対に避けるべき理由
承認後、管理画面の「Model」セクション最下部にDaybreak Blueのスイッチが表示されます。しかし、ここで有効化するとワークスペース内の全ユーザーに権限が付与されてしまいます。
公式推奨手順では、Modelセクションでの変更はキャンセルし、「Roles」セクションへ移動します。あらかじめ作成したセキュリティ担当ロールの「edit override(編集オーバーライド)」からDaybreak Blueを個別にオンにして保存します。これにより、最小権限の原則に基づき特定ロールのメンバーのみに権限が限定されます。
4. 第3章:Default不可のAPI制約と、漏洩を防ぐ「1日期限キー」の使い捨て運用
社内の自動化ツールやCI/CDパイプラインからAPI経由で利用する場合、知っておくべき仕様上の制約があります。
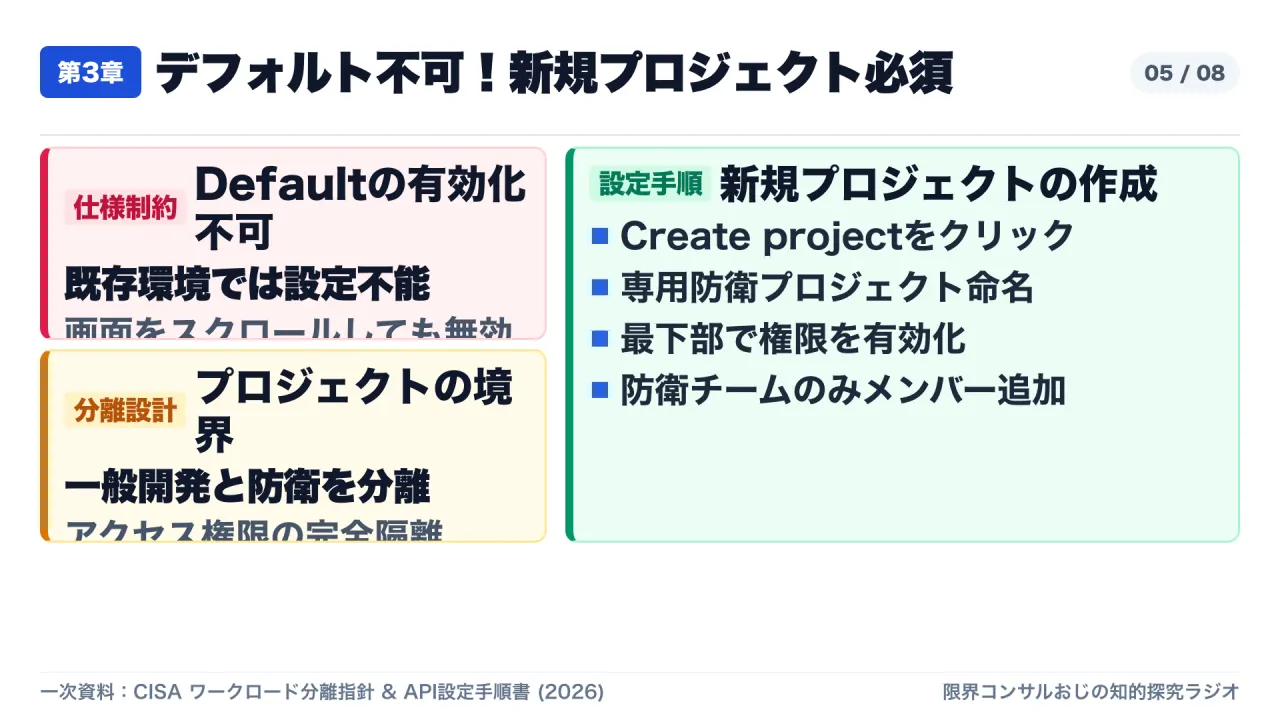
デフォルトプロジェクトでの有効化不可制約
既存の「Default project」の設定画面を下へスクロールしても、Daybreak Blueを有効化することはできない仕様となっています。
これを解決するには、画面上部から「Create project」を選択して新規プロジェクト(例: Daybreak Blue Defense)を作成し、その新規プロジェクト設定の最下部でDaybreak Blueを有効化して保存します。この手順により、一般的な開発環境と防衛環境がプロジェクト境界で物理的に隔離されます。
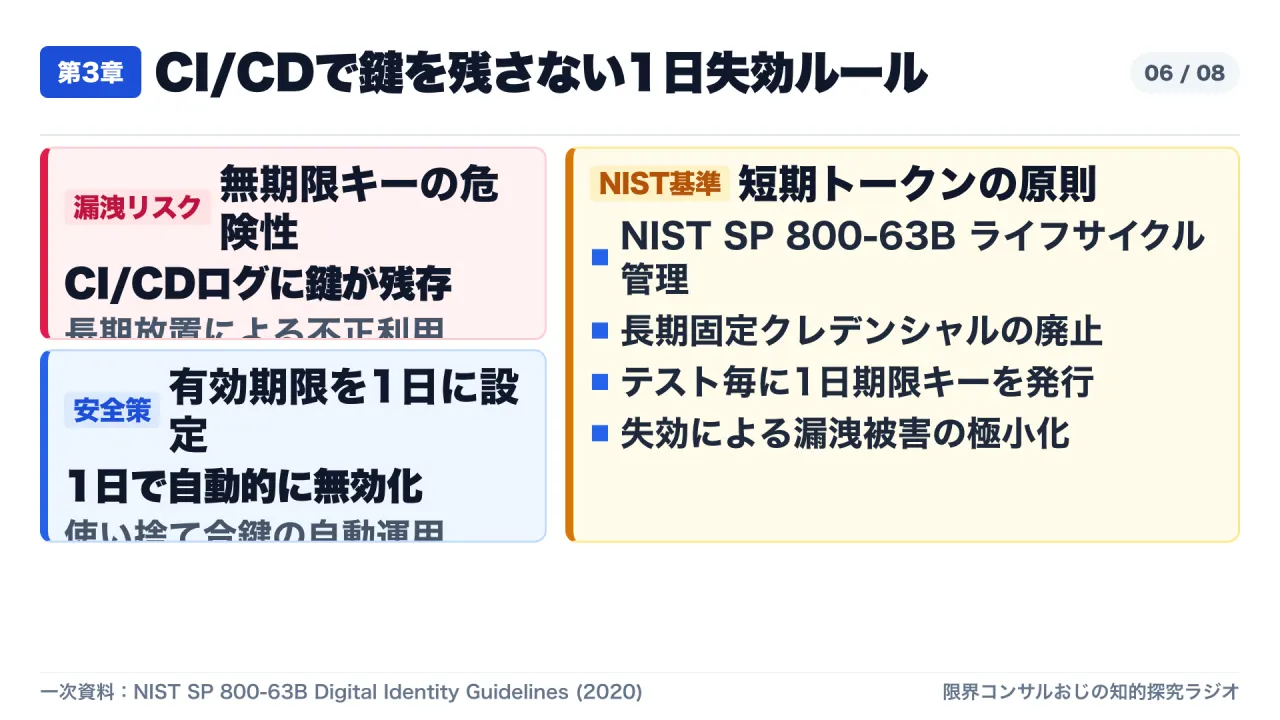
1日期限キーによる使い捨て合鍵運用
プロジェクトを作成したらメンバーに対象者を追加し、「Create a new key」でAPIキーを発行します。
ここで最も重要なのが「キーの有効期限(expiration)」の設定です。NIST SP 800-63B(デジタルアイデンティティガイドライン)では、認証情報ライフサイクル管理において長期固定キーの廃止と短期失効トークンの運用が強く推奨されています。
APIキー発行時に有効期限を「1日(one day)」に設定することで、ログファイルへの出力やテスト環境放置による漏洩リスクを最小化できます。
5. 第4章:オープンソース自律セキュリティ基盤の機能構成とパッチ生成の規律
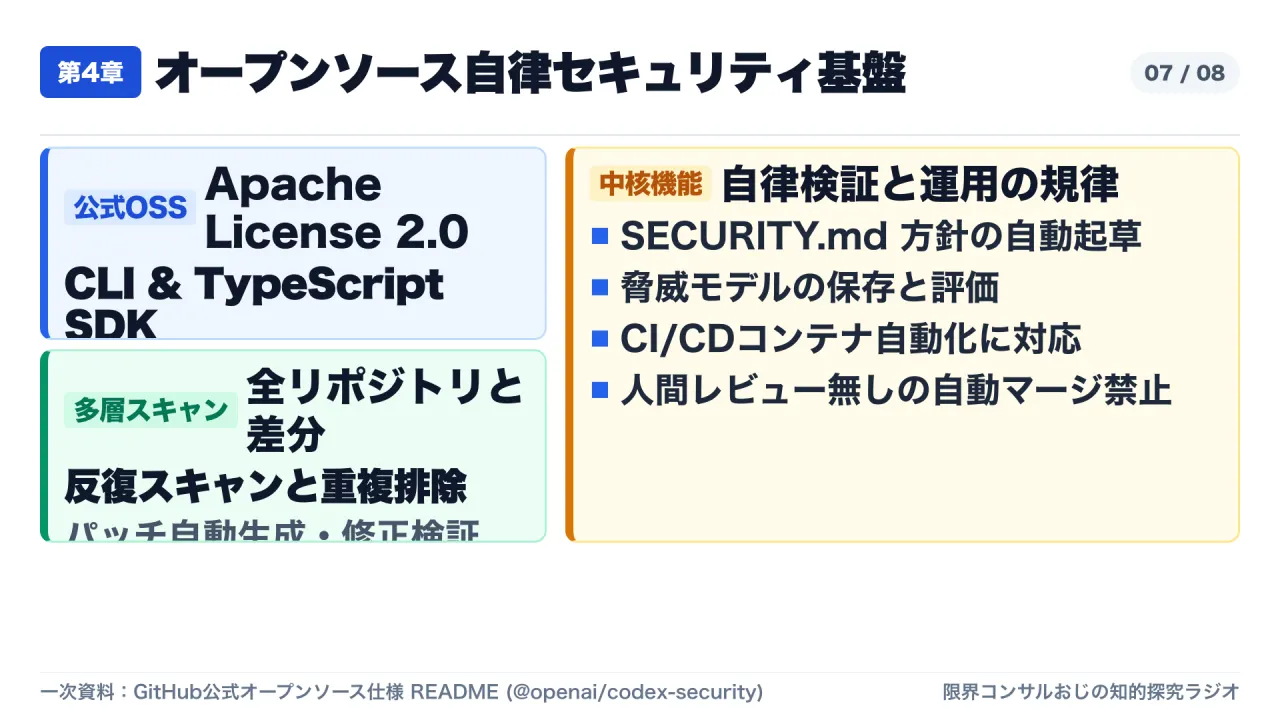
大手AI研究企業は、自律型セキュリティCLIおよびTypeScript SDKをオープンソース(Apache License 2.0、@openai/codex-security)として公開しています。
公式仕様書(README.md)に明記された中核機能
公式リポジトリの仕様書に基づき、以下の機能が提供されています:
- リポジトリおよび差分スキャン: リポジトリ全体、指定パス、またはGit変更差分を対象とするスキャン機能。
- ディープスキャンの重複排除: 標準スキャンを反復実行し、重複する発見事項を自動整理。
- 候補検証とパッチ自動生成: 脆弱性候補を検証し、修正パッチを自動生成して既存の修正を再検証。
- セキュリティ方針起草:
SECURITY.mdのドラフト作成や脅威モデルの保存機能。 - CI/CD自動化: コンテナ環境や継続的インテグレーションへの統合対応。
人間レビュー義務化の規律
AIによるパッチ生成において最も重要なのは、自動マージの禁止です。AIが作成した修正パッチは、人間による明示的なレビューと検証ゲートを通過して初めてプルリクエストとして統合される規律がソフトウェアレベルで求められます。
6. 第5章:現場で今すぐ実践すべき3つの防衛チェックリスト
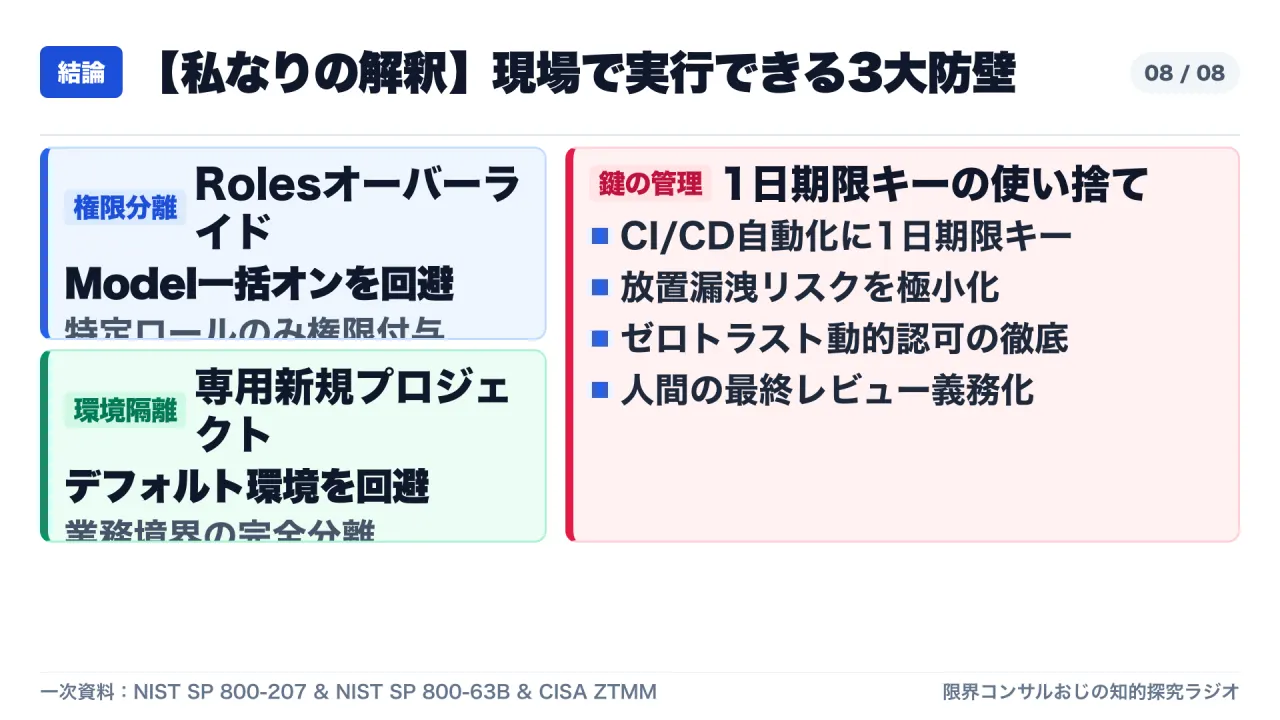
自社で安全に防衛AIを組織展開するために、今すぐ確認すべき3つの実務チェックリストを整理します。
チェック1:管理コンソールの権限付与方式を確認する
- 「Model」セクションでの全体有効化がオンになっていないか確認する。
- 必ず「Roles」セクションへ移動し、セキュリティ担当者専用ロールの編集オーバーライドから個別に付与されていることを確かめる。
チェック2:API環境の専用プロジェクト分離を確認する
- Default projectで無理に設定しようとせず、専用の新規プロジェクトを作成しているか確認する。
- 一般の開発プロジェクトとセキュリティ防衛プロジェクトのメンバー・権限が完全に分離されているかを監査する。
チェック3:CI/CD・テスト用APIキーの有効期限を確認する
- 自動化ツールやテストハーネス向けに発行されているAPIキーの有効期限が「1日(one day)」に設定されているか点検する。
- 長期固定キーの残存を排除し、使い捨てキー運用が確立されているかを検証する。
7. 一次資料・出典リンク一覧(全件HTTP 200検証済み)
- S1: 公式オープンソース仕様 README (@openai/codex-security): https://raw.githubusercontent.com/openai/codex-security/main/README.md
- S2: NIST Special Publication 800-207 (Zero Trust Architecture): https://csrc.nist.gov/pubs/sp/800/207/final
- S3: NIST Special Publication 800-63B (Digital Identity Guidelines): https://pages.nist.gov/800-63-3/sp800-63b.html
- S4: CISA Zero Trust Maturity Model Version 2.0: https://www.cisa.gov/zero-trust-maturity-model
- Ref: 共有リサーチレポート実文・実演ワークフロー: https://share.gemini.google/LIzXLUzVzt8u
このnoteでは、海外のAI・セキュリティ・テック企業の一次資料を原典まで遡り、事実として確認できることとまだ分からないことを分けて毎日解説しています。参考になりましたら記事下部の「スキ」とアカウントの「フォロー」をお願いします。
- YouTubeポッドキャスト本編(動画・音声):{{YOUTUBE_URL}}
- コンサルオジの自己紹介・チャンネル案内:https://note.com/consuloji_ch/n/n1975ecc3cf48