世界74カ国でM365が連鎖停止!自動監視の過負荷とサイバー保険で救われない3つの現実
YouTubeポッドキャスト本編(動画・音声)はこちら:世界74カ国でM365が連鎖停止!自動監視の過負荷とサイバー保険で救われない3つの現実
https://www.youtube.com/watch?v=nX2QsmUWRs0
動画・音声本編はこちら:世界74カ国でM365が連鎖停止!自動監視の過負荷とサイバー保険で救われない3つの現実
導入:世界規模停止が突きつけた「SaaS単一依存」の急所
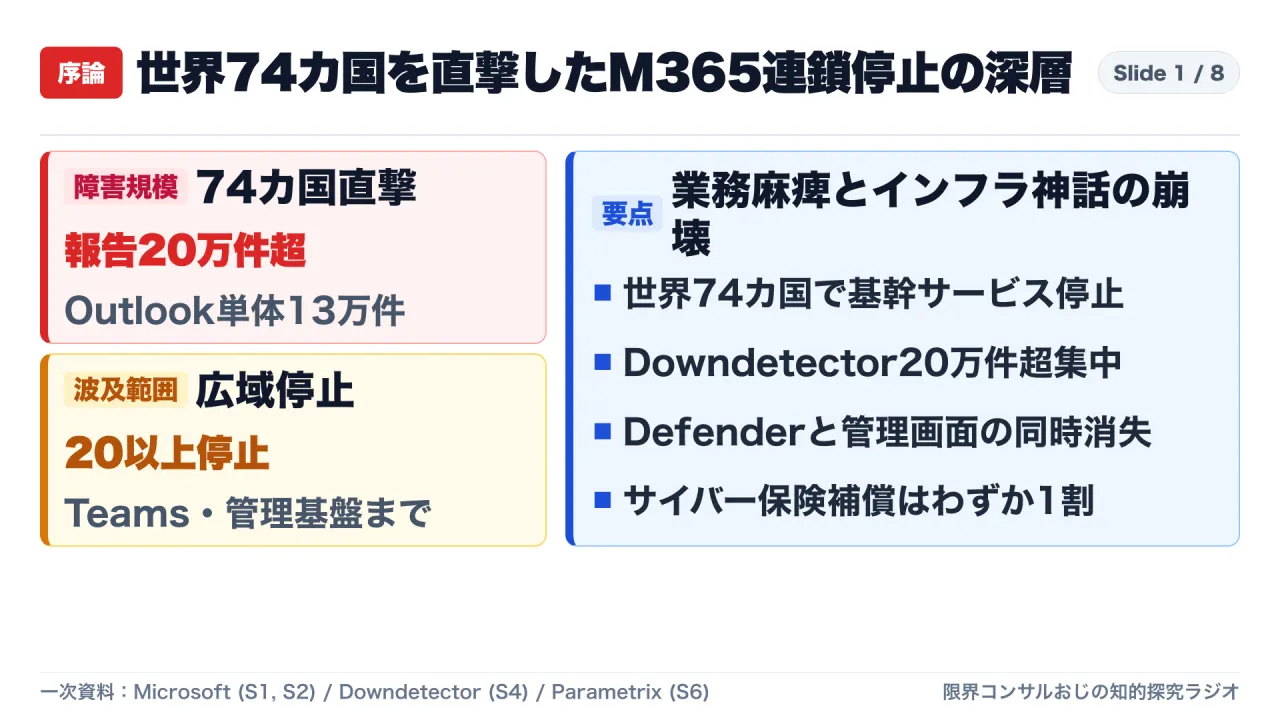
世界74カ国におよび、電子メール、ビデオ会議、セキュリティ監視、さらには全社管理基盤に至るまで、20以上の主要クラウドサービスが同時に機能停止に陥る未曾有の大規模障害が発生しました。
マイクロソフト公式のインシデント番号「EX1550543」および「MO1550821」として記録された本件は、DowndetectorにおいてOutlook単体で約13万件、Microsoft 365スイート全体で20万件を超える障害報告が殺到する事態となりました。医療機関の受診受付、警察や消防の初動通信、金融機関の決済確認など、社会インフラの中枢が突如として沈黙を強いられました。
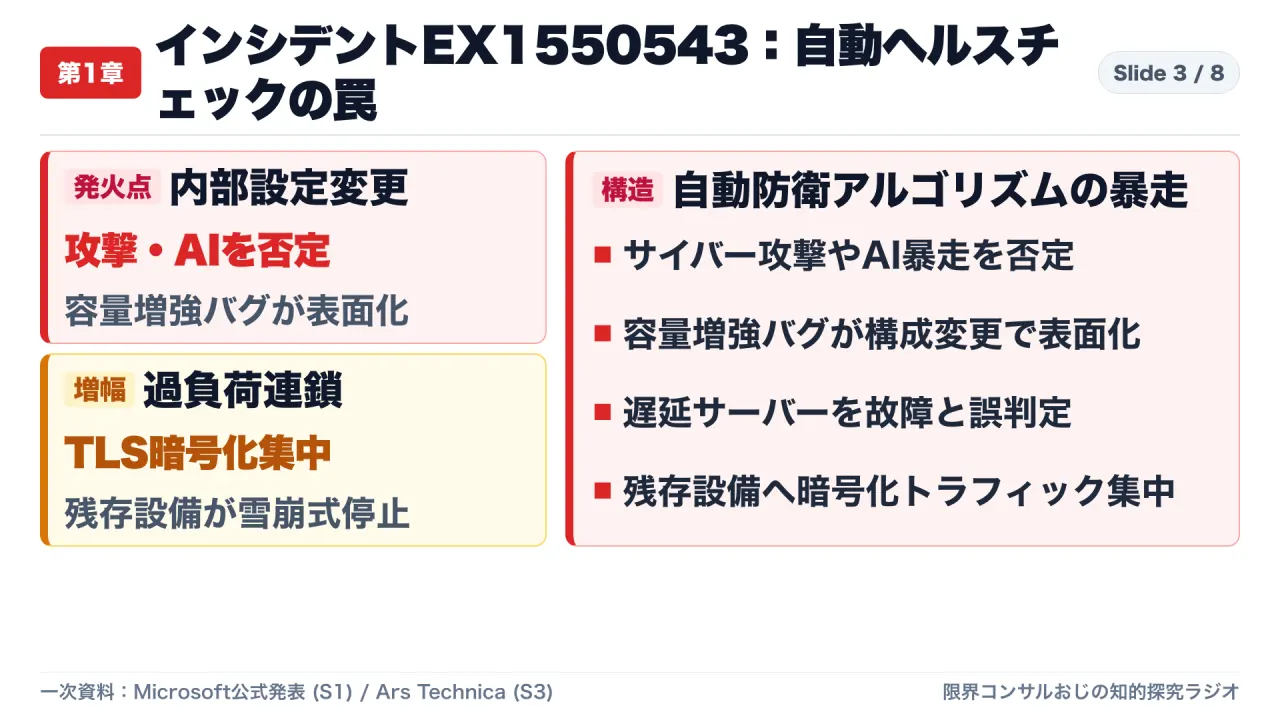
当初取り沙汰された「国家支援ハッカーによる大規模サイバー攻撃」や「自律型AIエージェントの暴走」という臆測に対し、マイクロソフトは公式声明でそれらの可能性を全面的に否定しました。公表された原因は、過去のネットワーク容量増強時に入り込んでいた不具合が、直近のルーティング構成変更を契機として表面化し、正常なサーバーを保護するはずの自動監視システム(ヘルスチェック)が健全な設備を次々と切り離した結果、残存設備に暗号化通信が集中して雪崩を打つように崩壊したというものでした。
さらに経営層に冷や水を浴びせたのが、「クラウドが停止してもサイバー保険で損害は回収できる」という神話の崩壊です。専門分析機関パラメトリクス(Parametrix)の実証データによれば、2024年に発生した世界規模のシステム停止事故において、米フォーチュン500企業が被った54億ドル(約8,000億円超)もの直接損失のうち、サイバー保険で実際に補償された割合はわずか10%から20%にとどまりました。
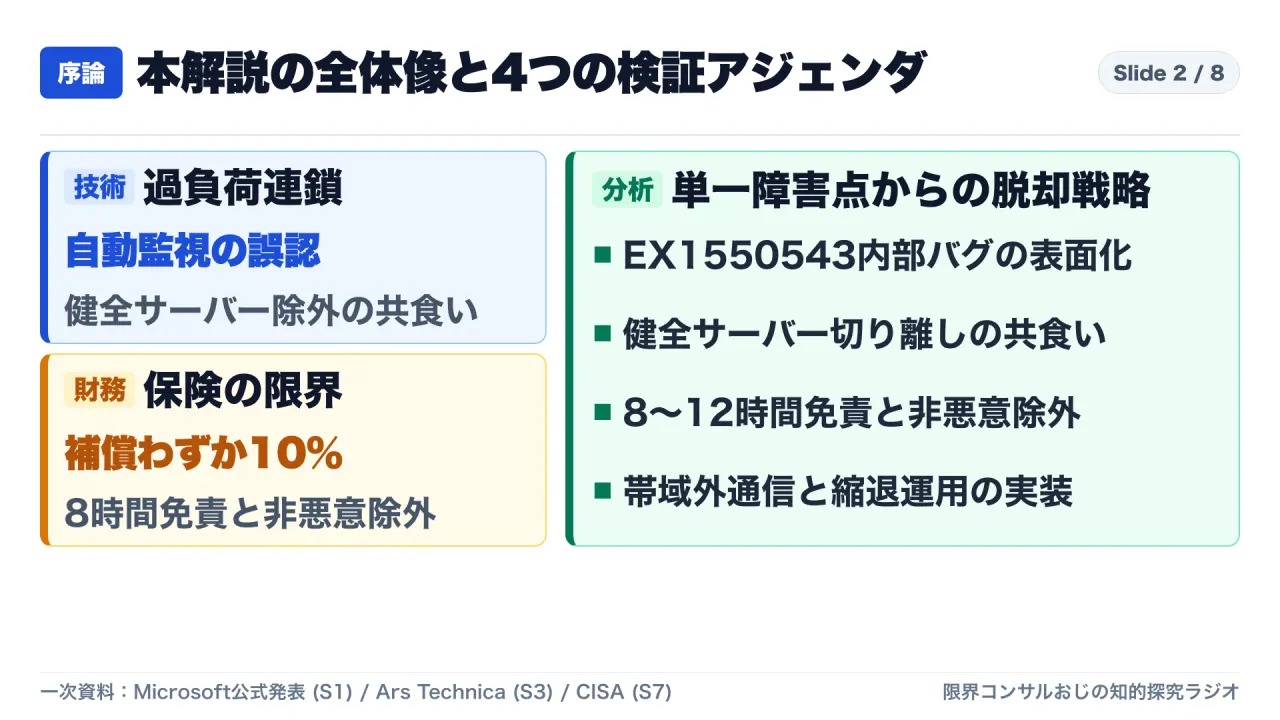
本稿では、自動監視アルゴリズムが健全なインフラを共食いした技術的メカニズム、4億5,000万有償シートを抱える基盤の単一障害点リスク、保険契約に潜む免責の罠、そして現場が直ちに実装すべき帯域外通信とオフライン縮退運用の作法を、客観的な技術一次資料に基づいて包括的に解き明かします。
なお、本稿はクラウドアーキテクチャおよび情報セキュリティリスクの客観的分析を目的としており、特定の金融商品や保険の購入勧誘、有価証券の売買判断を推奨するものではありません。
第1章:インシデントEX1550543の深層──自動監視が引き起こした「設備の共食い」
1. 障害のタイムラインと影響規模
本インシデントにおける障害の概要と影響範囲は以下の通りです。
| 項目 | 確定事実・指標 | 一次資料・出典 |
|---|---|---|
| 公式インシデント番号 | EX1550543(Exchange Online)/ MO1550821(M365 Suite全体) | Microsoft 365 Service Health Portal |
| 影響を受けた地域 | 世界74カ国・地域 | Downdetector グローバル障害マップ |
| ユーザー報告ピーク数 | Outlook単体:約13万件 / M365全体:20万件超 | Downdetector 障害追跡データ |
| マイクロソフト公式原因 | 過去のネットワーク容量増強バグが最近の設定変更で表面化(攻撃・AI否定) | Microsoft Official Statement |
| 連鎖影響サービス | Exchange, Teams, Copilot, Defender XDR, Admin Centerなど20以上 | Microsoft 365 Service Health Portal |
2. カスケード過負荷の技術的メカニズム
分散型クラウド基盤において最も恐れられる障害形態が「連鎖的過負荷崩壊(Cascading Failure)」です。今回の障害プロセスは以下の3段階で進行しました。
- 遅延感知とヘルスチェックの誤判定:
- データセンター内の監視エージェントは、各ノードのHTTP/TCP応答時間を高頻度で測定しています。
- ネットワーク構成変更に伴うルーティング経路の微小な切り替え遅延を、ヘルスチェックシステムが「サーバーダウン」と誤判定しました。
- ルーティングプールの縮小と共食い:
- システムを障害ノードから隔離するための自動防衛ロジックが発動し、応答が遅れた健全なサーバーをプールから強制排除しました。
- 稼働サーバーの母数が急減したことで、世界中から送られる接続要求が生き残ったわずかなサーバー群に集中しました。
- TLSハンドシェイクのCPU爆発:
- Microsoft 365の全通信はTLS 1.2/1.3で暗号化されています。新規セッション確立時の鍵交換や暗号署名検証は、通常のデータ転送に比べて数十倍のCPUリソースを消費します。
- 切断された数十万台のクライアント端末(PCやスマートフォン)が一斉に再接続(リトライ)を試みたことで「リトライフットプリントの爆縮」が発生し、残存設備が即座にCPU 100%に達して完全停止しました。
第2章:4.5億商用有償シートと20サービス波及──統合型SaaSの致命的死角
1. 4億5,000万シートの単一基盤依存
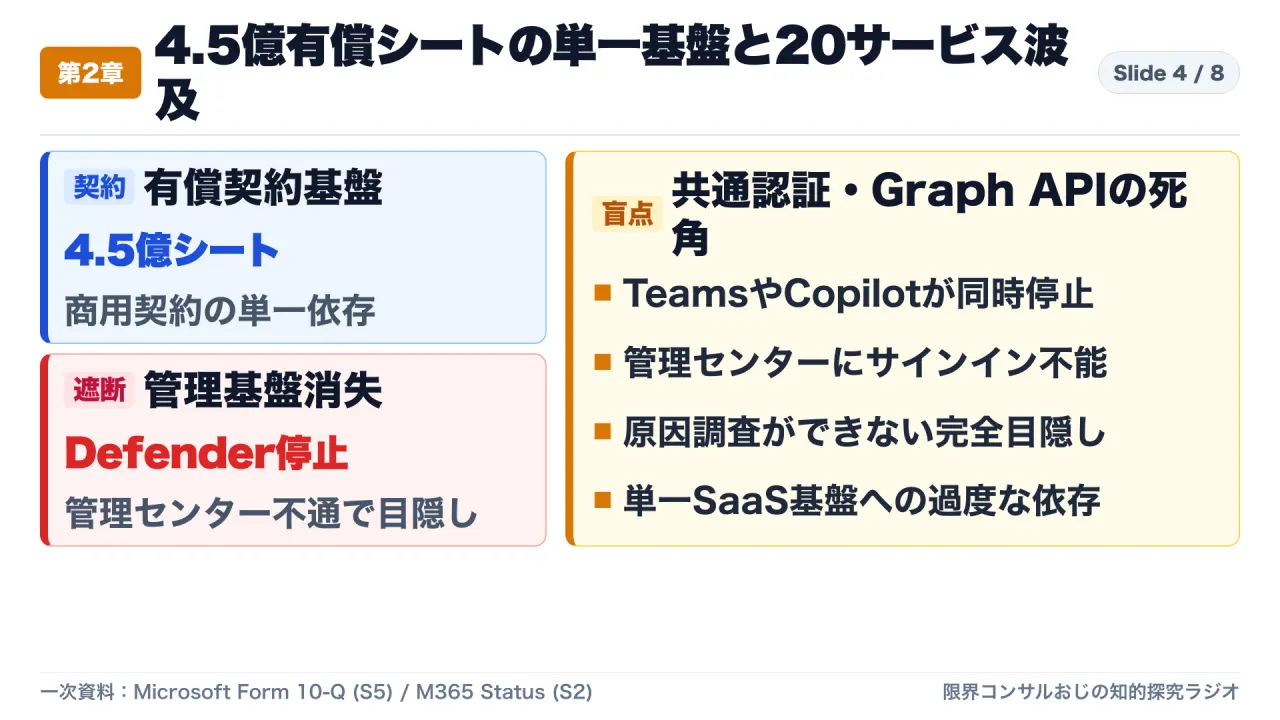
一部の速報報道で「4億5,000万人以上の個別商用ユーザーが被害」と伝えられましたが、一次資料であるマイクロソフトのForm 10-Q決算報告に基づく正確な定義は「商用有償契約シート数(Commercial Paid Seats)」です。個人向け無料アカウントや教育向け無償枠を除いた、企業・官公庁の本格稼働シート数だけで4.5億シートを超えています。
この膨大なワークロードが、単一ベンダーの同一インフラ基盤上で処理されています。
2. セキュリティ監視と管理画面の「同時消失」
今回の障害において現場を最も戦慄させたのは、電子メールの停止そのものよりも、セキュリティ製品「Microsoft Defender XDR」と統制の中枢である「Microsoft 365 管理センター」が同時に利用不能となった点です。
- Defender XDRの機能不全:
- 各エンドポイント(社内PC)のセキュリティログをクラウドへ送信できず、相関分析エンジンが停止。サイバー攻撃や侵入の兆候を検知できない盲目状態が発生。
- 管理センターへのサインイン不能:
- 管理者が代替策を講じようにも、認証基盤(Microsoft Entra ID)およびGraph APIのエラーにより、テナント管理画面が開かない。
- 外部転送ルールの設定変更や、影響を受けたユーザーの一覧取得すら不可能となり、情シス部門は完全な「目隠し状態」で立ち往生しました。
すべてのツールを同一の認証基盤とAPIエコシステムに集約する統合型SaaSは、日常の管理コストを劇的に下げる一方で、障害発生時には「監視ツールも管理ツールもろとも全滅する」という構造的脆弱性を露呈しました。
第3章:サイバー保険の神話──54億ドル損失と10〜20%補償の冷酷な現実
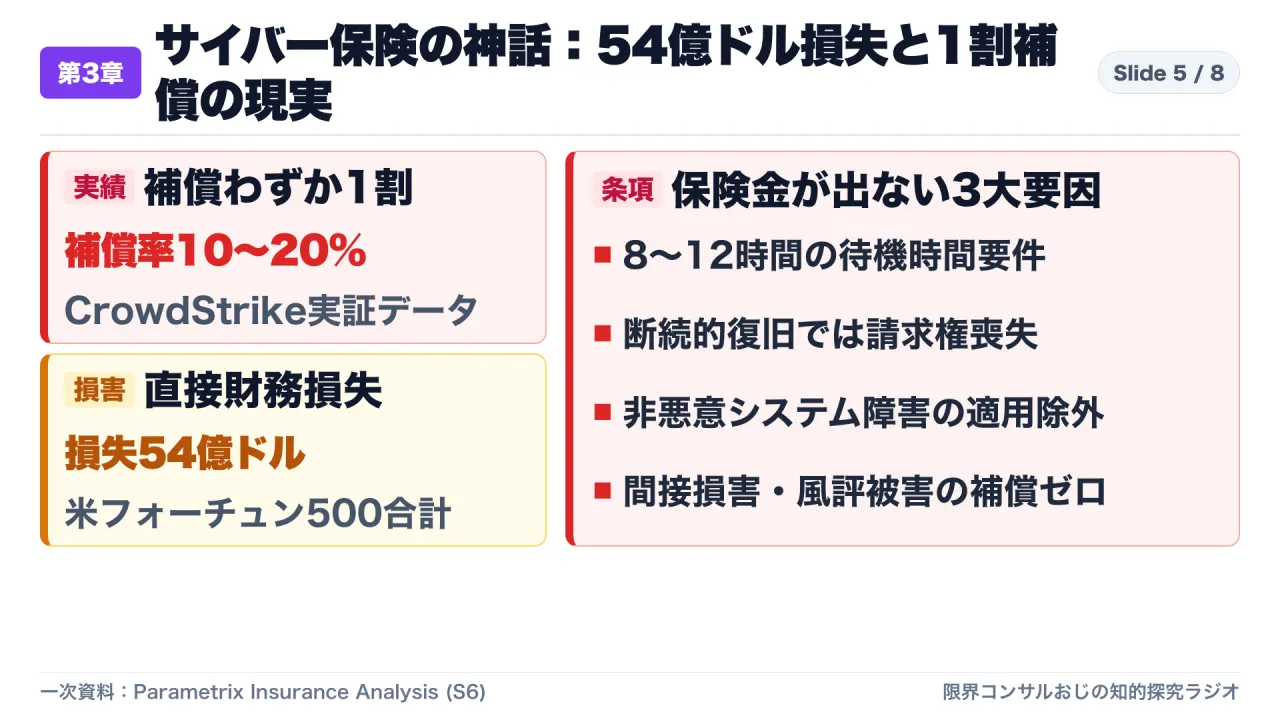
経営層が抱く「大規模な障害が起きても、サイバー保険で損失を補填できる」という認識は、実際の契約条項と照合すると成立しません。
1. パラメトリクス社の実証データ(CrowdStrike 2024事例)
サイバー保険分析の国際的専門企業パラメトリクスが発表した調査レポートによると、2024年に発生したCrowdStrike起因の世界規模停止において、米フォーチュン500企業が被った被害実態は以下の通りでした。
【米フォーチュン500企業の障害損害と保険補償の構造】
- 直接的な財務損失総額: 約54億ドル(約8,000億円超)
- サイバー保険による実際の回収額: 5.4億ドル〜10.8億ドル(全体のわずか10%〜20%)
- 自己負担(未補償)比率: 80%〜90%
2. 保険金支払いを阻む3大免責条項
なぜこれほど保険金の回収率が低いのか。契約約款に組み込まれた3つの構造的障壁が原因です。
- 待機期間(Waiting Period)の壁:
- 業務停止(Business Interruption)補償の発動条件として、多くの保険会社は「連続8時間〜12時間以上の全面停止」を要求します。
- クラウド障害の多くは「断続的に接続できる」「一部のリージョンから徐々に回復する」という形態をとるため、「完全な停止が連続して所定時間を超えた」と認定されず、請求権自体が消失します。
- 非悪意障害(Non-Malicious Outage)の除外・制限:
- 標準的なサイバー保険は「外部からの悪意ある不正アクセスやランサムウェア攻撃」を主たる支払対象として設計されています。
- 今回のように「ベンダー内部の設定変更やネットワーク不具合」による事故は、特約を付加していない限り補償対象外とされるか、極めて低いサブリミット(支払限度額)が設定されています。
- 間接損害・風評被害の除外:
- 顧客への納品遅延ペナルティ、将来の売上逸失、ブランドイメージ毀損などの間接損害は原則免責となります。直接生じた人件費等の立証作業自体に膨大な監査費用がかかり、費用対効果が見合わないケースが多発します。
第4章:現場を襲う4大運用リスク──新Outlook・48時間遅延・便乗詐欺
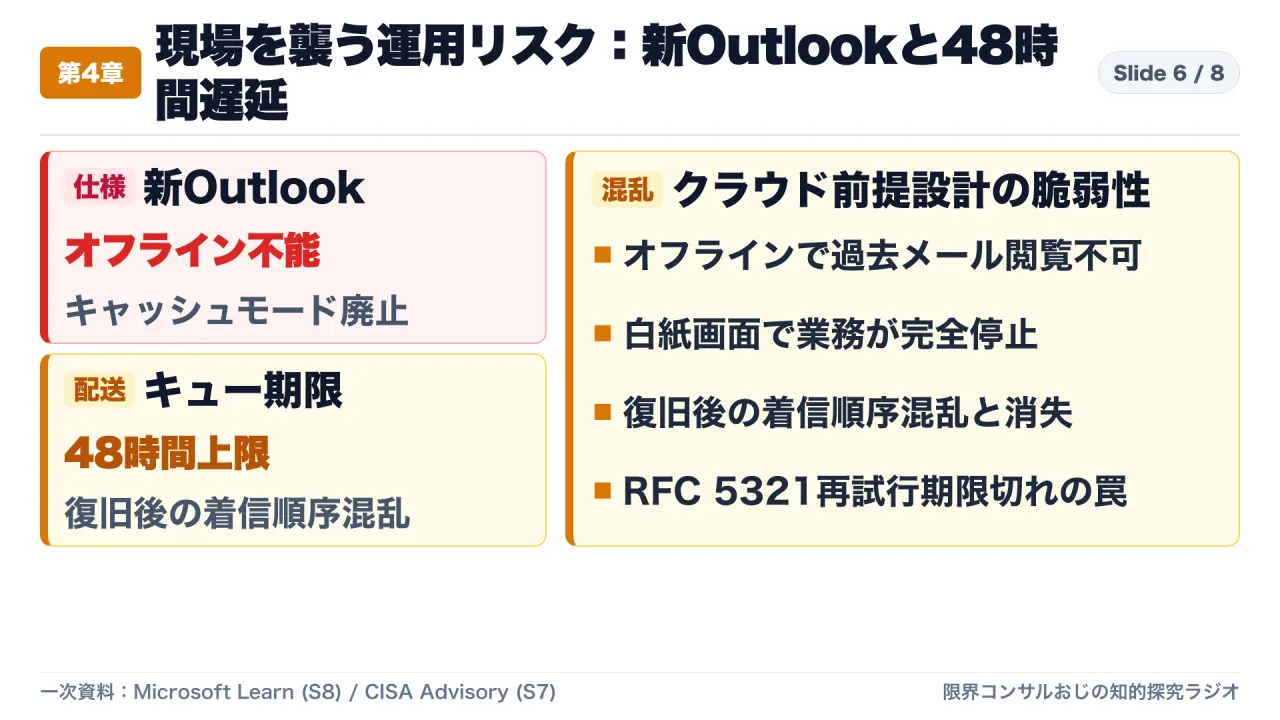
インフラ障害が発生した際、企業の末端現場では日常の運用設計に起因する以下の4つの危機が同時に進行します。
1. 新Outlook(New Outlook)のオフライン完全無力化
長年親しまれてきたクラシック版Outlookには「キャッシュ交換モード(Cached Exchange Mode)」が備わっており、メールボックスの複製(.ostファイル)をローカルストレージに保持していました。これにより、インターネット回線が遮断されても過去のメールやアドレス帳を検索・閲覧でき、下書きメールを作成しておくことが可能でした。
しかし、マイクロソフトが現在全ユーザーへ移行を推奨している「新しいOutlook(New Outlook for Windows)」は、WebView2(ウェブ技術)を基盤とする常時接続型クライアントです。ローカルストレージへの完全オフラインキャッシュ機能を持たないため、クラウドサーバーが沈黙した瞬間に画面が真っ白(ブランク)になり、直近の業務連絡や連絡先すら参照できなくなります。
2. RFC 5321に準拠した48時間メールキューの罠
外部の取引先から送信された電子メールは、Exchange Onlineが停止している間、送信元のメールサーバー(MTA)の送信キューに保留されます。
標準的なインターネットメールプロトコル(RFC 5321)では、宛先サーバーが応答しない場合の再試行期間は「最大48時間」と規定されています。障害が48時間を超えると送信元サーバーから送信者へ不達通知(NDR: Non-Delivery Report)が返され、メールそのものが永久に破棄されます。
また、サービスが復旧した瞬間、48時間分の溜まったメールが膨大なトラフィックとなって一気に配送されるため、着信順序がバラバラになり、重要な契約確認や入金通知の見落とし事故が多発します。
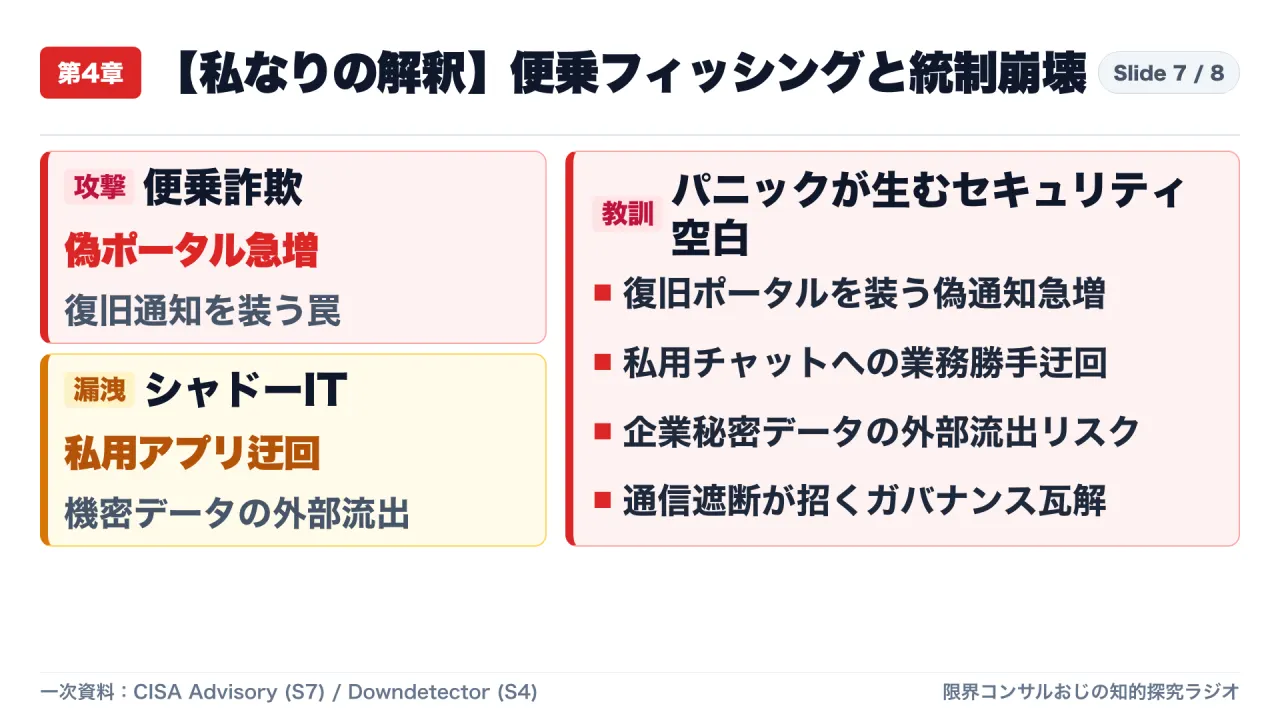
3. 障害パニックに便乗したフィッシング攻撃
業務停止によって全社が混乱に陥るタイミングを、サイバー攻撃者は見逃しません。
攻撃者は社外メールやSMSを通じ、「【緊急】Microsoft 365 復旧確認ポータル」「アカウントの再同期手続きのお願い」と題した精巧なフィッシングメッセージを一斉送信します。冷静さを失った従業員が認証情報を入力してしまい、二重のセキュリティインシデントへと発展します。
4. シャドーITの暴走と情報流出
社内チャットやメールが使えなくなった結果、現場の社員が独断で個人の無料メッセージアプリ(LINE、WhatsApp等)や私用メールアカウントを作成し、業務連絡やファイル共有を迂回させる事態が頻発します。
これにより、顧客の個人情報や機密資料が会社の管理権限が及ばない民生用クラウドへ流出し、コンプライアンス違反が長期化する二次災害が発生します。
第5章:結論:単一クラウド依存を打破する3大防衛策
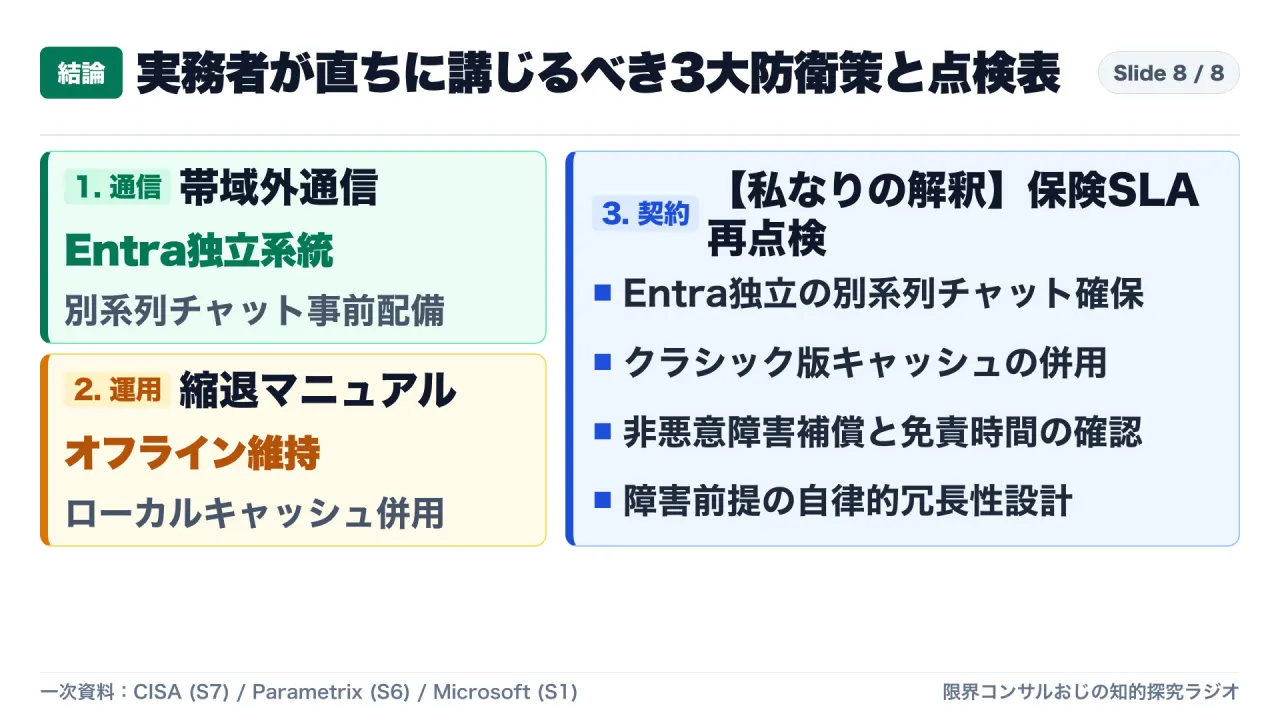
世界74カ国を襲った今回のインシデントは、どれほど巨大なクラウド基盤であっても「物理的に100%の可用性は存在しない」という当たり前の真理を再認識させました。
実務者が明日から取り組むべき3大防衛策は以下の通りです。
1. 帯域外(Out-of-Band)通信インフラの事前配備
Microsoft Entra ID(旧Azure AD)に依存しない、完全に独立した認証体系を持つ非常用連絡手段をあらかじめ契約・設定しておく必要があります。別系列のセキュアメッセージング基盤や、他社クラウド上で運用される非常時連絡網を整備し、全社員へアクセス手順を周知しておくことが不可欠です。
2. オフライン縮退運用マニュアルの標準化
クラウドが完全に沈黙した場合でも、紙ベースの連絡手順やローカルPC上の暗号化バックアップを活用し、現場が最小限の業務を継続できる「縮退モード(Degraded Operation)」の運用手順書を策定してください。クラシック版Outlookのキャッシュ保持を義務付けるグループポリシーの維持も極めて現実的な防壁となります。
3. サイバー保険およびSLA契約の冷徹な見直し
自社が加入しているサイバー保険約款を開き、「システム停止待機時間(Waiting Period)が何時間に設定されているか」「内部ミスによる非悪意の障害が免責条項に入っていないか」を法務・リスク管理部門と合同で緊急点検してください。保険金による回収を前提としたBCP計画は破綻します。自社のインフラ設計によって冗長性を担保することこそが、最大の防衛策です。