寝ている間にAIの利用枠が100%消滅?常駐エージェントの採算崩壊と共有PC境界に潜む重大リスク
YouTubeポッドキャスト本編(動画・音声)はこちら:寝ている間にAIの利用枠が100%消滅?常駐エージェントの採算崩壊と共有PC境界に潜む重大リスク
https://www.youtube.com/watch?v=Mku-4e0xLy8
動画・音声本編はこちら:寝ている間にAIの利用枠が100%消滅?常駐エージェントの採算崩壊と共有PC境界に潜む重大リスク
ブラウザや端末の画面を閉じても、クラウド上の仮想PCで24時間自律的に稼働し続ける「常駐型AIエージェント」。2026年に入り、生成AIの活用は単なるチャットでの質問応答から、自律的にブラウザを立ち上げて情報収集し、Slackで同僚に返信し、スプレッドシートを更新するエージェント型へと急速に移行しています。その代表格として大きな注目を集めたのが、SpaceXSIが発表した「Grok Bot 1.0」と、Metaが日本でも提供を開始したパーソナルAIエージェント「Muse」です。
しかし、2026年11月、この自律エージェントの導入現場を震撼させる重大事件が相次ぎました。有料契約者の週間利用枠が一晩で100%上限に達して強制停止した「利用枠ショック」、そしてAmazonがAIエージェントによる代理購入アクセスを利用規約違反として完全遮断した「プラットフォーム摩擦事件」です。
本稿では、SpaceXSIおよびMetaの公式技術文書、一次報道資料を徹底的に検算し、常駐型AIエージェントに潜む採算崩壊の背景と、見落とされがちな共有PCセキュリティ境界の罠、そして現場が取るべき実務防御策を解説します。
1. イーロン・マスク氏が認めた「提供コスト持続不能」の衝撃
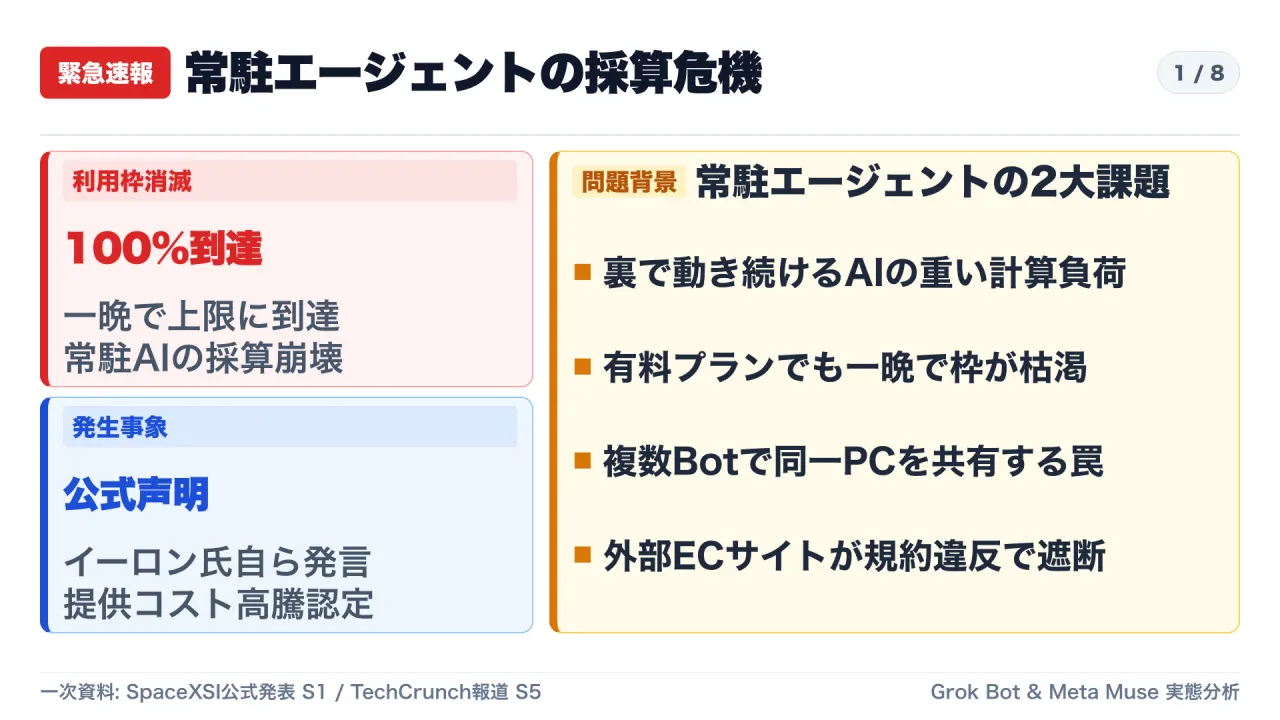
2026年11月1日前後の週末、Grok Botの有料ユーザーの間で異常事態が発生しました。まだ数回しかタスクを指示していないにもかかわらず、画面上の週間利用枠メーターが100%に張り付き、すべてのBotが強制停止したのです。
当初はバグや表示エラーが疑われましたが、イーロン・マスク氏自らが公式に発言したことで事態は一変しました。マスク氏はTechCrunchの取材に対し、次のように明言したのです。
「Grok Botの提供コストは、収益に対して持続できないほど高かった(The cost of serving Grok Bot was unsustainably high relative to revenue)」
これは例えるなら、定額制の食べ放題レストランに、24時間休まず高級肉を食べ続ける超大食いの客が大量に押し寄せ、店側が耐えきれなくなって急遽皿数を絞ったような状態です。
従来のチャット型AIであれば、人間がプロンプトを送信した瞬間にのみ推論が走り、回答完了とともにサーバー負荷はゼロに戻ります。しかし常駐型エージェントは、人間が寝ている間もクラウド仮想マシン上で毎秒スクリーンショットを撮り、クリック位置を計算し、APIやWebサイトをポーリングし続けます。このループ処理が、サービス提供元の想定をはるかに超える計算コストの爆発を引き起こしたのです。
新規契約者が加入する「The X Subscription」では、有料席であるPremium、Super、UltraにGrok Botが含まれていますが、月額料金に対して常駐エージェントの原価が持続不能な水準に達していたことが浮き彫りとなりました。
2. Marketplaceの90種テンプレート分析と共有週間枠の消費メカニズム
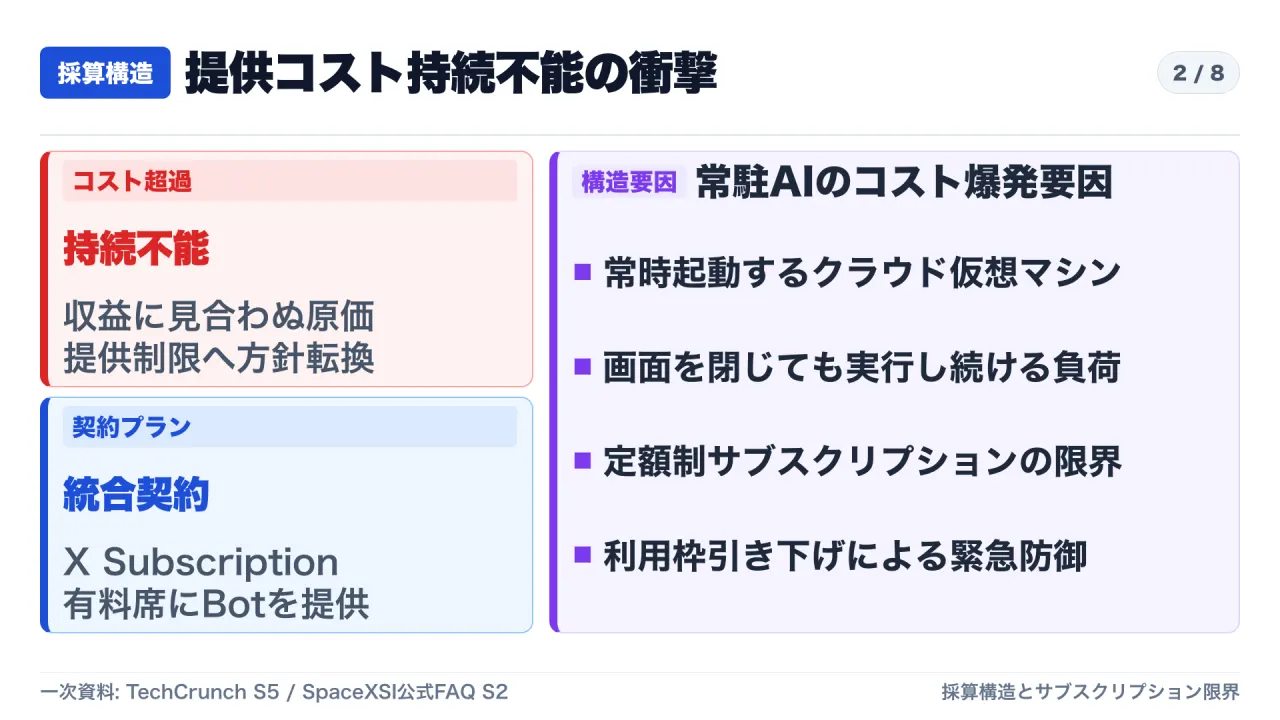
なぜユーザーの利用枠はこれほど急速に枯渇したのでしょうか。調査機関TwitterAPI.ioが2026年に公開したGrok Bot Marketplaceのカタログ全件調査(90種類)から、その実態が判明しました。
| 項目 | 調査集計値 | 実務的意味 |
|---|---|---|
| 全テンプレート数 | 90種類 | カテゴリ最多はマーケティング(25件)、営業(23件) |
| 公式製テンプレート比率 | 54件(全体の60%) | 「From Grok Bot Team」として公式が配布 |
| スキル構成(中央値) | スキル5個・ルーティン1件 | 複数機能とバックグラウンド自動実行を標準搭載 |
| Slack連携要求 | 52件(最多連携) | 社内チャットの監視・返信を自律実行 |
| Gmail連携要求 | 33件(第2位) | メールボックスの常時監視と下書き作成 |
| X連携要求 | 13件(14.4%) | SNS投稿自動化よりも社内業務自動化が中心 |
| テンプレート本体価格 | 0米ドル(無料) | ワンクリックで導入可能 |
最大の罠は、テンプレート自体の表示価格が「0米ドル」であり、誰でも気軽に複数のBotを追加できた点にあります。
テンプレートは無料でも、Botが動作するための推論・計算リソースは、契約アカウントに割り当てられた**「共有の週間利用枠(shared weekly usage)」**から一括して消費されます。Slack監視やGmail巡回ルーティンを持つ複数のBotを追加すれば、ユーザーが就寝している間に共有枠が激しく削られ、本人が翌朝PCを開く前に100%上限に達してしまう構造となっていたのです。
3. Grok Bot公式警告「別Botでも同じ1台のPC」に潜む権限混同の罠
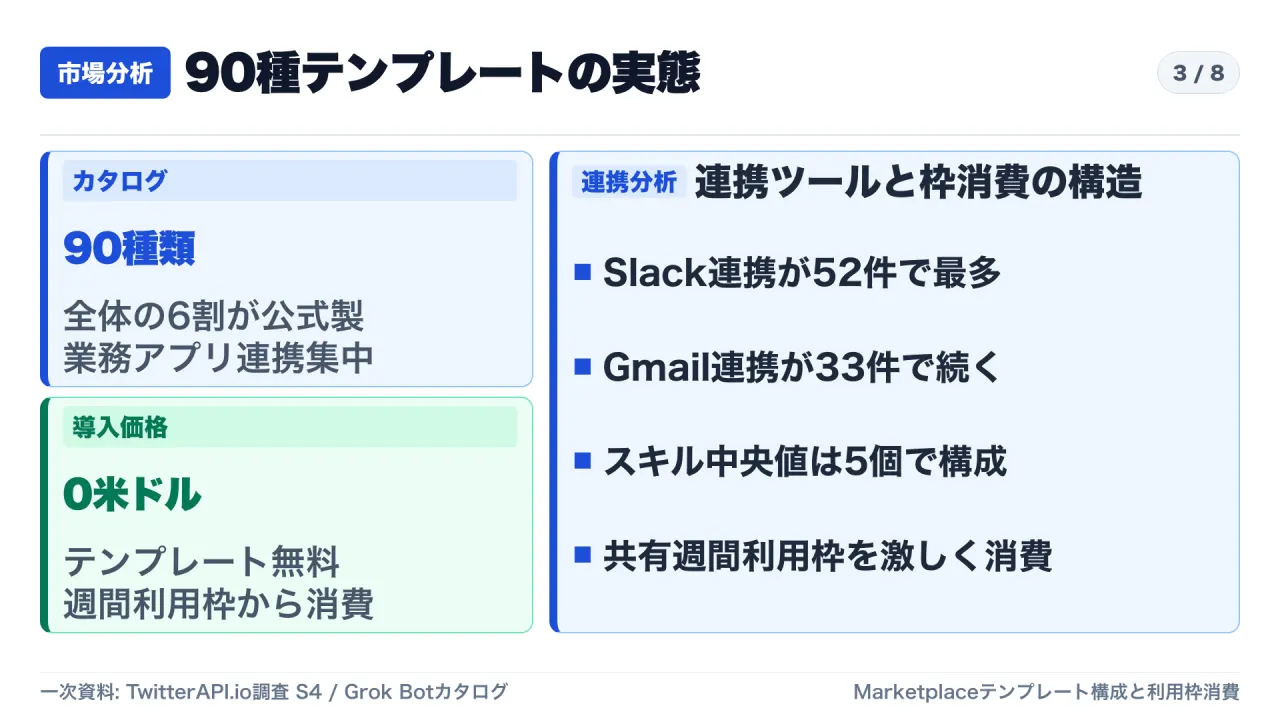
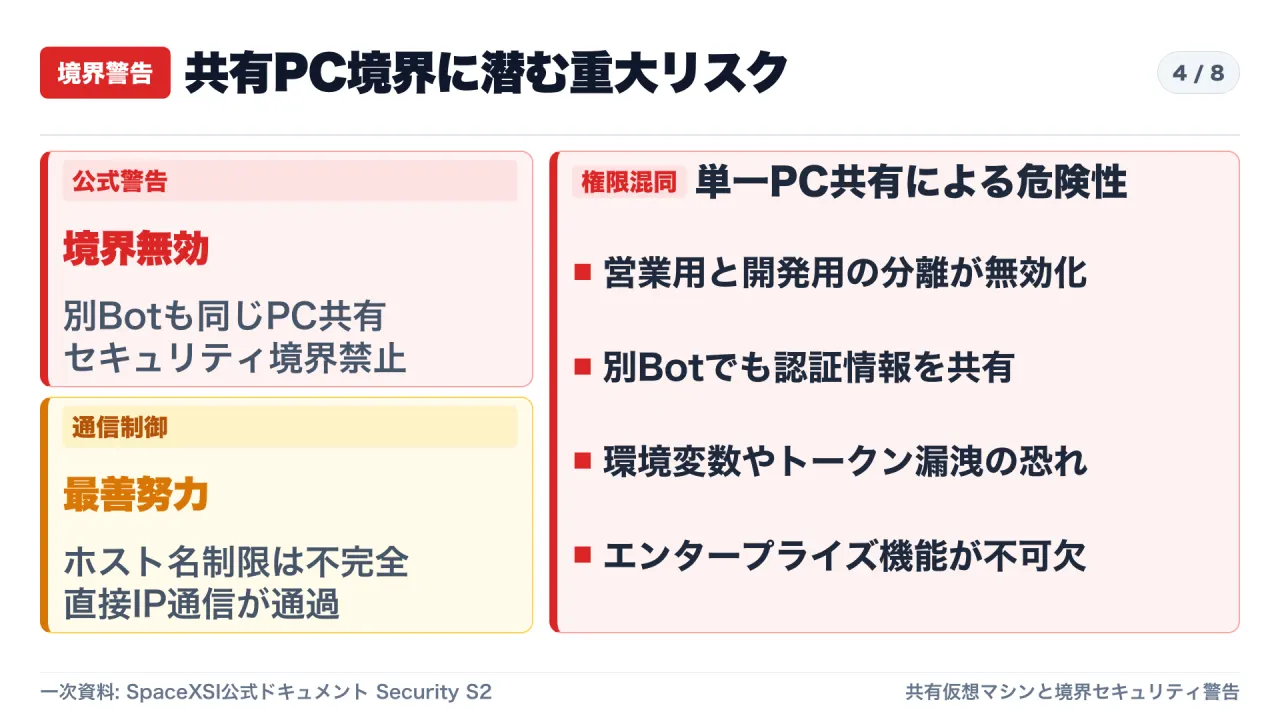
利用枠の枯渇以上に深刻なのが、セキュリティ境界の設計です。Grok Botの公式ドキュメント「Security」および「FAQ」には、利用企業にとって極めて重大な警告が明記されています。
“Do not use separate Bots as a security boundary.”
(別々のBotをセキュリティ境界として使ってはならない)
管理画面上では「財務分析用Bot」「営業調査用Bot」と別々のBotを作成できるため、ユーザーは環境が安全に分離されていると錯覚しがちです。しかし実態は、仮想PCのインスタンスと権限は**「アカウント(メンバー)単位」**で1台のみ割り当てられています。
これは、部署ごとに別々の秘書を雇ったつもりが、全員が同じ机と鍵のない同じ引き出しを共同利用していたような状態です。Web調査用Botが悪意ある外部サイトからプロンプトインジェクション攻撃を受けた場合、同一PC内に存在する財務Botの認証情報や業務データが窃取されるリスクを排除できません。
さらに公式セキュリティ文書では、ネットワーク制御についても次のように明言されています。
“Best effort, not a security boundary.”
(最善努力の機能であり、セキュリティ境界ではない)
ドメイン名の照合は行われるものの、直接IPアドレスを指定した通信やプロキシ経由の通信はすり抜けてしまいます。企業向け上位プラン「Enterprise」でのみ提供される監査ログ強制取得、自動レビュー機能、Zero Data Retention(データ不保持)、ドメイン制限を利用しない限り、単一アカウント内での複数Bot運用は重大な情報漏洩リスクを孕んでいます。
4. Meta Museの週5億トークン明記とSecure VM+Sentinel防御設計
これに対し、2026年9月に米国発表され、10月23日には北米以外で初となる提供地域として日本に上陸したMetaの「Muse」は、極めて対照的なアプローチをとっています。
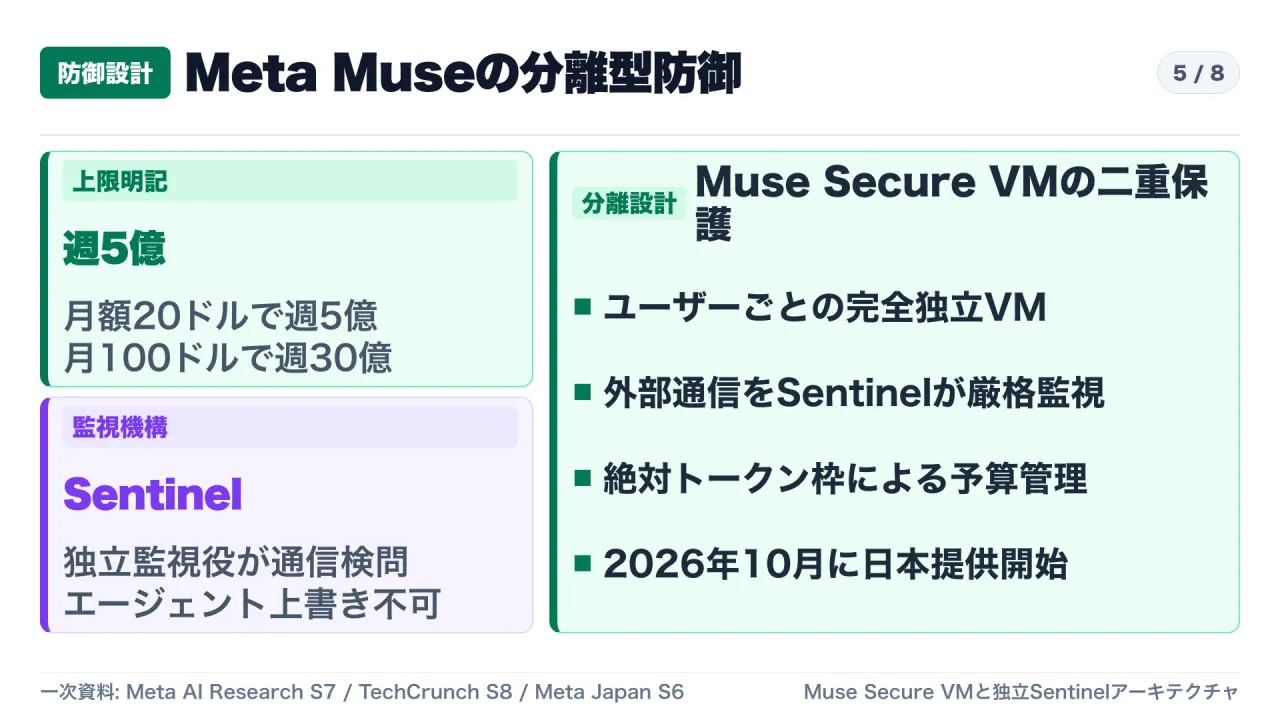
コストの透明性:週5億トークンの絶対上限
多くのAIサービスがブラックボックスな利用枠メーターを採用する中、Meta Museは有料サブスクリプションにおいて明確な絶対数値を提示しました。
- 月額20ドルプラン: 週 5億(500 million)Museトークン
- 月額100ドルプラン: 週 30億(3 billion)Museトークン
これにより、企業は1週間に消費可能な計算量を定量的に把握し、予期せぬ利用枠枯渇や業務停止を防ぐ運用設計が可能となりました。
アーキテクチャの安全性:Muse Secure VMとSentinel
Meta AI Researchが公開した技術報告によると、Museはユーザーごとに物理的に隔離された専用仮想環境「Muse Secure VM」上で稼働します。
外部通信はすべて、エージェント自身が上書き・迂回できない独立監視プログラム「Sentinel」を通過します。エージェントが不正なスクリプトや外部攻撃に誘導されても、Sentinelが検問所として機能し、危険な通信を物理的に遮断する多層防御が確立されています。
5. Amazon規約遮断とEC摩擦から導く常駐AIの3大実務導入基準
堅牢な仮想マシンと透明なトークン枠を備えていても、常駐型エージェントの前には「外部プラットフォームの利用規約(ToS)」という巨大な壁が存在します。
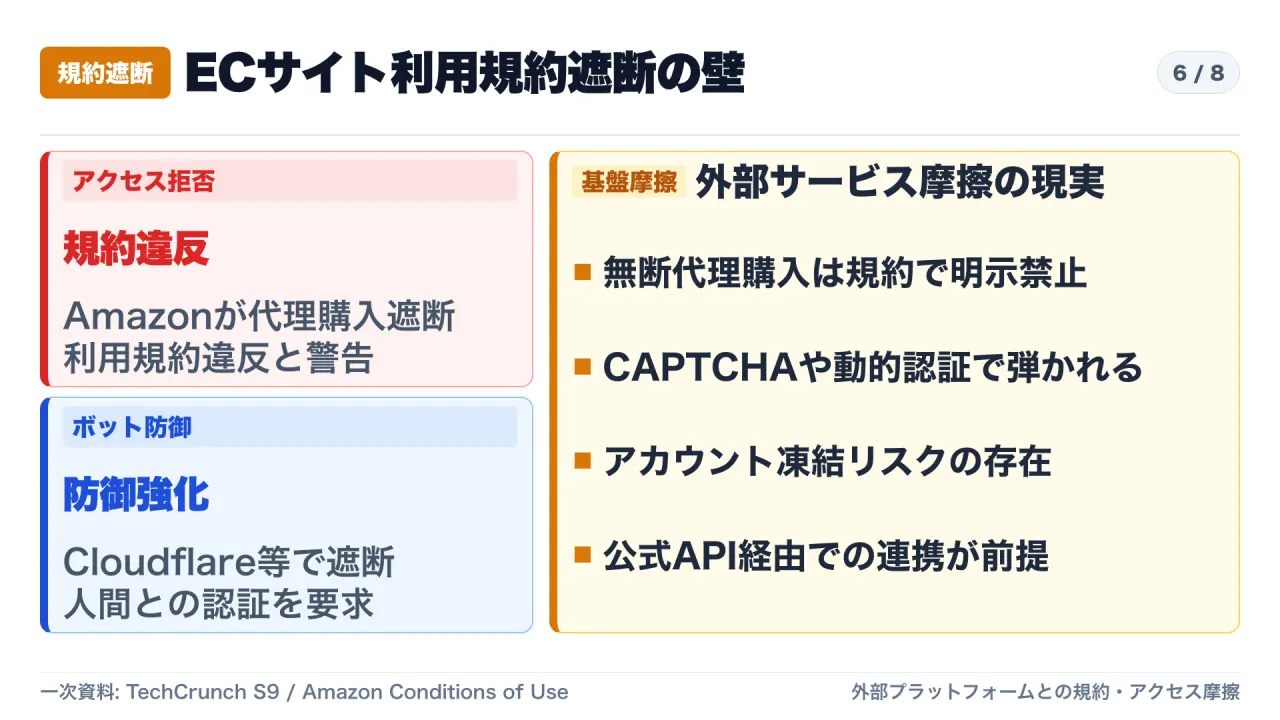
2026年秋、Meta MuseにAmazonでの代理買い物を指示したユーザーが一斉にブロックされる事件が発生しました。画面上に表示された警告文は以下の通りです。
“Continued access by an unauthorized AI agent violates Amazon’s Conditions of Use, to which our customers have agreed.”
(未承認のAIエージェントによる継続的なアクセスは、お客様ご自身が同意されたAmazonの利用規約に違反します)
代理の買い物スタッフを名札も付けずにデパートに入れたところ、警備員に出入り禁止を宣告されたような構図です。ECサイトや業務Webサービスにとって、未承認エージェントによる自動アクセスはサーバー過負荷や不正転売のリスクとなります。そのため、Cloudflareなどのボット防御システムによるアクセス拒否が急速に強化されています。
ブラウザを自動操作できるからといって、規約を無視して外部サイトを叩かせれば、企業の保有するサービスアカウント自体が永久凍結されるという致命的な事態を招きます。
6. 私なりの解釈(限界コンサルおじの考察)
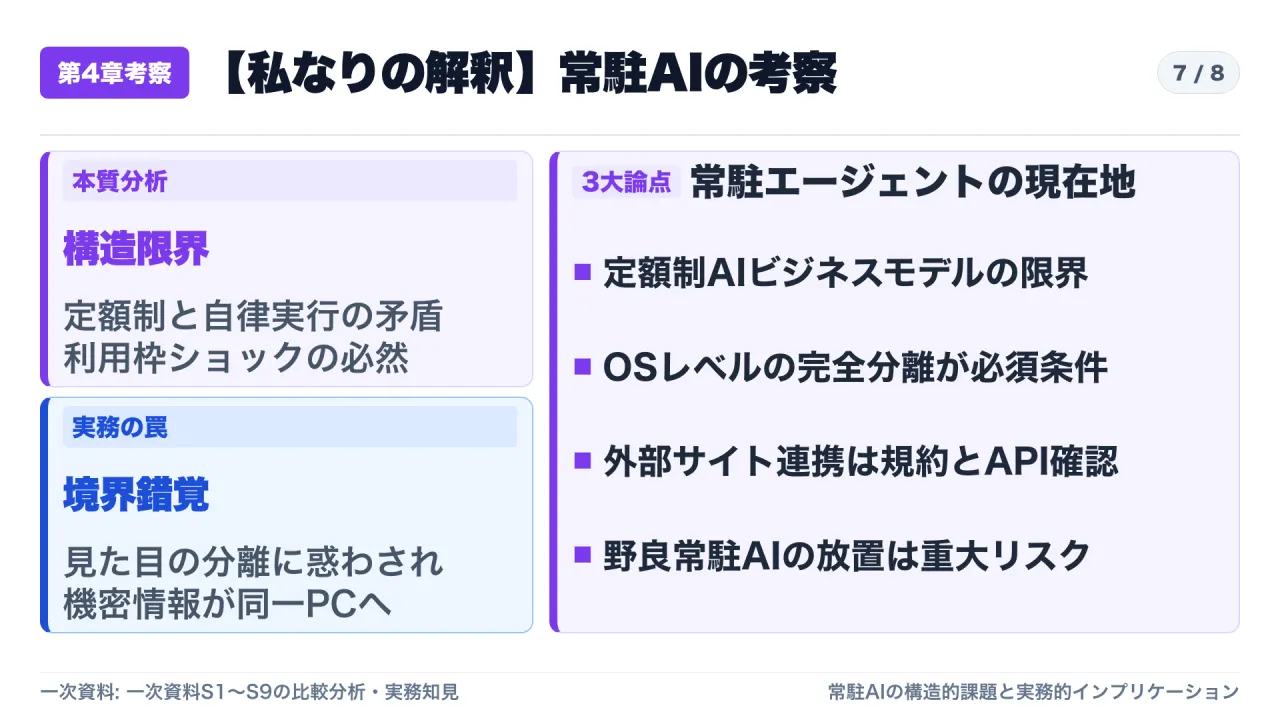
今回の2大事件は、AI業界全体が直面している**「定額制モデルと自律常駐エージェントの根本的矛盾」**を浮き彫りにしました。
画面を閉じても動き続けるAIは、インフラのコスト構造を破壊します。イーロン・マスク氏の「提供コスト持続不能」宣言は、定額制で常駐エージェントを開放することの限界を示しています。今後はMeta Museのように、明確な絶対トークン枠を基盤とした従量・上限明記モデルが業界の主流となるでしょう。
そして何より恐ろしいのは、UIの見た目に惑わされる**「境界錯覚」**です。「Botが分かれているから安心」「最新AIだから安全」という思い込みは、同一PC上での機密データ混同という重大な脆弱性を招きます。一次資料の仕様書を自ら検算し、技術的な境界の真実を見極める姿勢が不可欠です。
7. 企業が今すぐ取るべき3大実務アクション
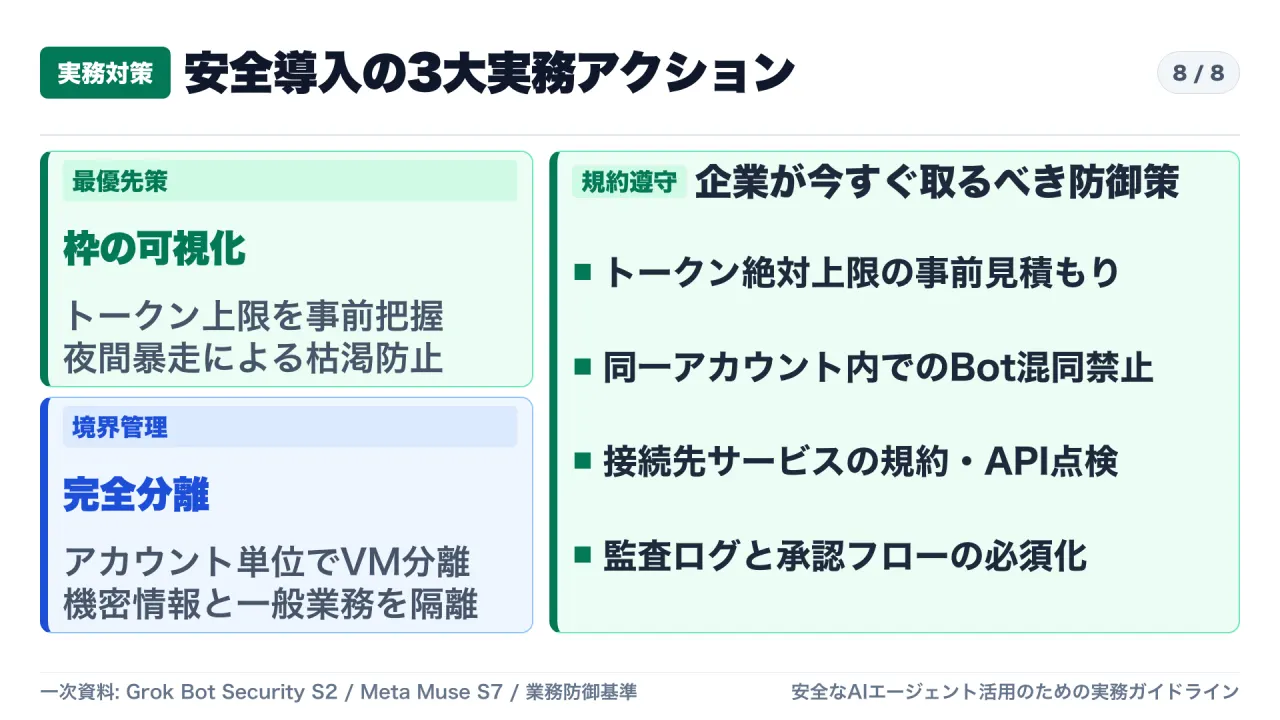
常駐型AIエージェントを安全に導入するために、企業が直ちに実践すべき実務チェックリストは以下の3点です。
実務チェックリスト
- トークン消費の事前見積もり: 定額制を過信せず、夜間ルーティンの実行頻度とトークン消費量を事前計測し、月間の上限枠に収まるかを検証する。
- アカウント・VMの分離徹底: Grok Botのように1台のPCを共有する環境では、機密業務と一般Web調査で別アカウントを契約する。またはMeta MuseのようにVM分離された基盤を採用する。
- 外部連携時のToS事前審査: スクレイピングや代理購入を行う前に、相手方サイトの利用規約(Conditions of Use)を確認し、画面自動化ではなく公式APIや認証連携を採用する。
自律型AIエージェントは正しく活用すれば強力な生産性向上をもたらしますが、インフラ原価と境界セキュリティの理解を怠れば、巨額のコストや機密漏洩という手痛い代償を払うことになります。一次資料に基づく確固たる防衛ラインを構築していきましょう。
一次資料・出典リンク
- Introducing Grok Bot 1.0 (S1)
- Grok Bot FAQ (S2)
- Grok Bot Security (S2)
- The Grok Bot Marketplace explained (S4)
- Elon Musk throttles Grok Bot limits due to unsustainably high costs (S5)
- Meta Muse Launches in Japan (S6)
- How We Built Safety Into Muse (S7)
- Muse can now place calls to U.S. businesses, if you pay (S8)
- Meta’s AI agent has been blocked from using Amazon.com (S9)