開発AIの委託先キー露出から偽拡張機能が最大5000人に配布された連鎖事故の全貌と防壁
YouTubeポッドキャスト本編(動画・音声)はこちら:開発AIの委託先キー露出から偽拡張機能が最大5000人に配布された連鎖事故の全貌と防壁
https://www.youtube.com/watch?v=YzDwtZ0SyC8
動画・音声本編はこちら:開発AIの委託先キー露出から偽拡張機能が最大5000人に配布された連鎖事故の全貌と防壁
導入:AI開発ツールの委託先キー露出と連鎖侵害の衝撃
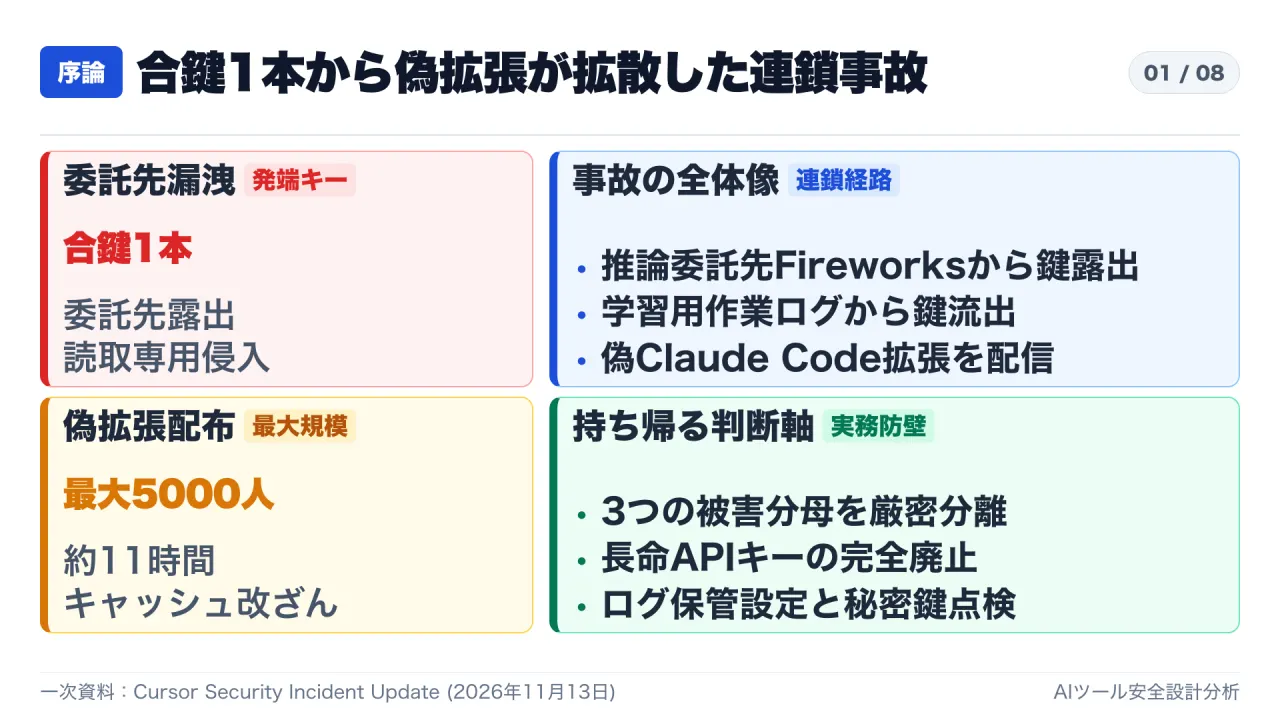
ソフトウェア開発の現場において、AIエディタやコーディングエージェントにプログラミングやターミナル操作を委ねる動きが急速に普及しています。しかし、その利便性の裏で、外部のサプライチェーンを巻き込んだ前代未聞の連鎖的セキュリティ事故が発生しました。
2026年11月13日、AIエディタ「Cursor」の開発元は、過去2週間にわたる調査結果をまとめたセキュリティインシデント報告書を公表しました。発端はCursor本体の脆弱性ではなく、推論処理を委託していた外部ベンダー「Fireworks」側から、Cursorが発行していたアクセスキーが露出したことでした。
攻撃者はこのキーを入手し、共有ストレージから過去の作業ログを不正取得しました。そのログの中に平文で含まれていたAPI認証情報を足がかりにして内部SaaSへ侵入し、最終的に拡張機能マーケットプレイスの配信キャッシュを直接改ざん。人気ツール「Claude Code」の悪意ある不正コピーを約11時間にわたり最大5,000人に配布するという深刻な事態へと発展しました。
本稿では、Cursorの公式報告書やセキュリティ通知の一次資料を厳密に照合し、この連鎖侵害のメカニズムを解剖するとともに、開発チームが直ちに講じるべき3大防壁を解説します。
第1章:推論委託先Fireworksからのアクセスキー露出
1. 本体の堅牢性と外部サプライチェーンの穴
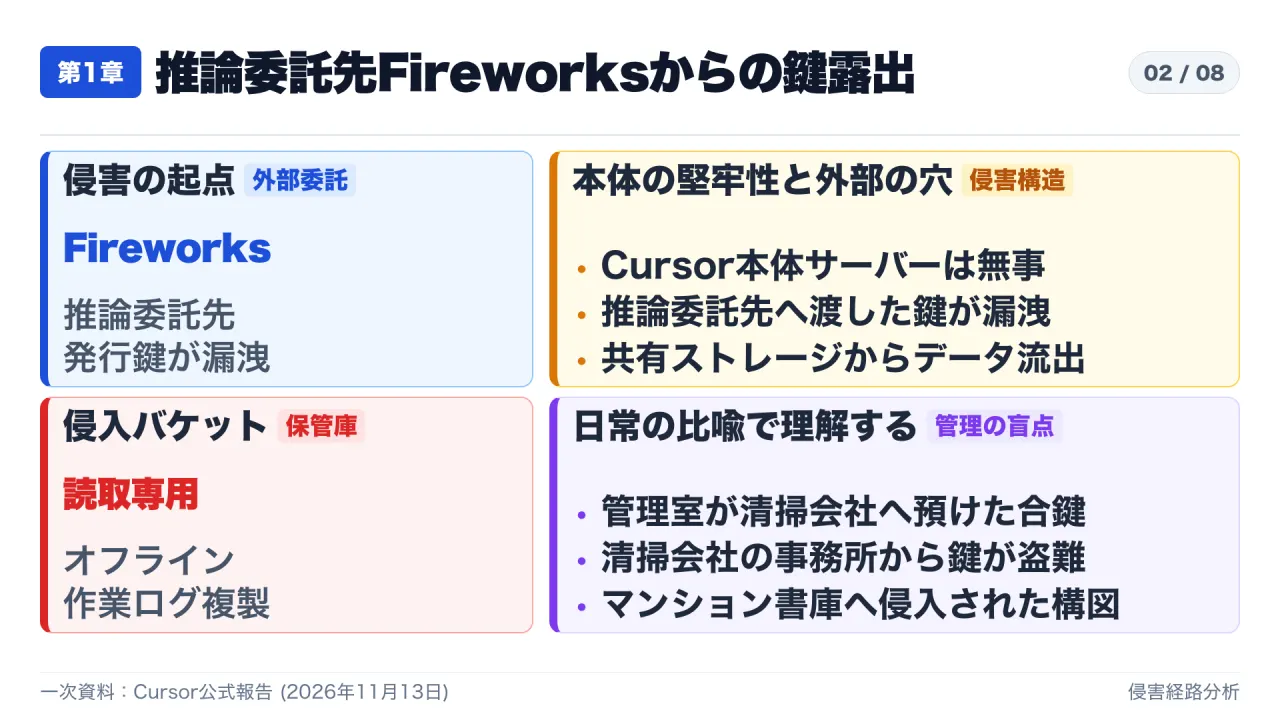
今回のインシデントで最も注目すべき構造は、Cursor本体のプロダクションシステムやコードリポジトリが侵入されたわけではないという点です。侵害の起点は、推論処理を委託していたサードパーティベンダー「Fireworks」にありました。
Cursor公式報告書によれば、CursorがFireworksに対して発行していたアクセスキーが、Fireworks側の環境から外部へ流出しました。攻撃者はこのキーを入手し、CursorがFireworksとのデータ共有に使用していた読み取り専用のストレージバケットからデータを手元へ複製しました。
| 構成要素 | 侵害の有無・状態 | 一次資料による確定事実 |
|---|---|---|
| Cursor本番インフラ | 侵害なし | サーバー、アプリ本体、リリース署名キーはすべて無事 |
| 推論委託先(Fireworks) | アクセスキー漏洩 | Cursorが発行したデータ共有用キーが委託先側から流出 |
| 共有ストレージバケット | 不正コピー発生 | 読み取り専用バケットから過去の作業トレースが流出 |
| 正規元(Open VSX) | 改ざんなし | マーケットプレイスの正規アップストリームには不正なし |
これは大人の日常に例えるなら、「マンションの管理室が清掃会社に預けた非常用マスターキーが、清掃会社の事務所から盗まれ、マンション内の保管庫へ侵入された」という構図です。自社の基盤がいかに堅牢であっても、外部委託先に渡した合鍵が漏れれば、機密保管庫の扉は開いてしまいます。
第2章:作業記録に残っていた平文APIキーとSaaS侵入
1. 学習用作業トレースと未秘匿化認証情報
攻撃者が複製したストレージバケットには、何が保管されていたのでしょうか。
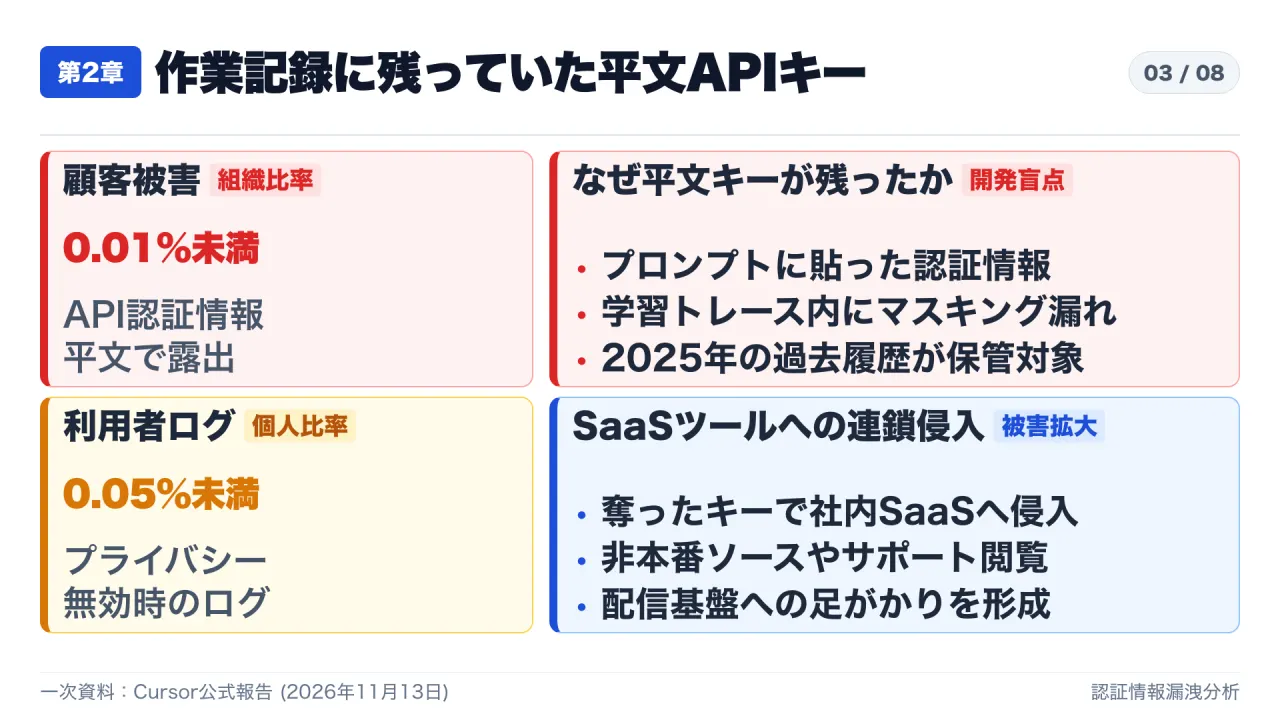
報告書によれば、保管されていたのはプライバシーモードが無効化されたセッションから収集された、主に2025年のコーディングエージェントの作業トレースでした。これらは利用者がモデル学習への利用を許可していたデータです。
しかし、その作業トレースの一部に、秘匿化(マスキング)されていない平文の認証情報が含まれていました。開発者がプロンプトやコード上で誤って扱ったAPIキーやクラウドアカウントのトークンが、そのまま平文のログとして残存していたのです。
窓口でメモ用紙に書いた暗証番号がシュレッダーされずに書庫へ保管されていたような状態であり、攻撃者はこの平文キーを手に入れました。
2. 内部SaaSツールへの連鎖的到達
攻撃者は奪った認証情報を足がかりにして、Cursorが利用している一部の社内SaaSツールへ侵入しました。その結果、以下のデータにアクセスが及びました。
- アーカイブ済みの非本番環境Cursorソースコードリポジトリ(一部に業務連絡先を含む)
- 限られたカスタマーサポートデータおよびメール履歴
- 製品の利用状況指標と連絡先情報
- 一部のコーディングエージェントとの会話の要約
- ユーザーがサポート窓口へ過去に送信した一部の認証情報
自社のSaaSツールへ足場を築いた攻撃者は、さらに深刻な次の一手へと駒を進めることになります。
第3章:公式報告の検算と3つの被害分母の厳格分離
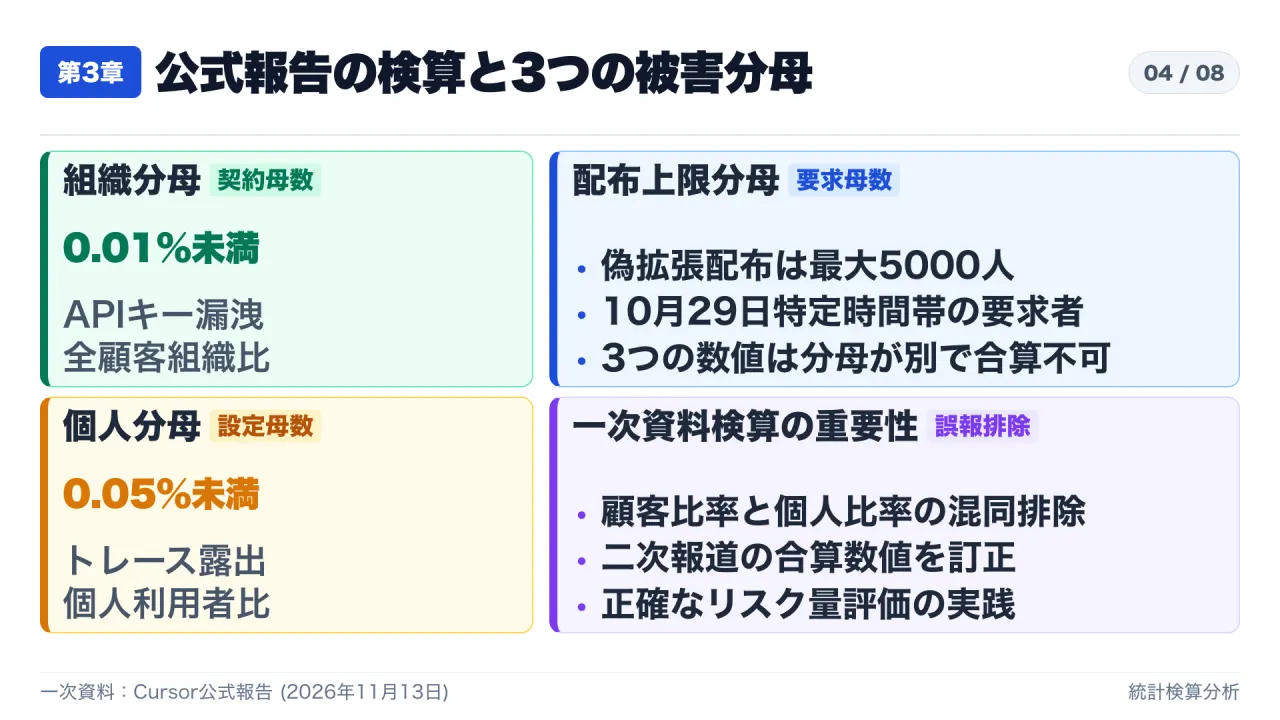
ネット上の二次解説やSNSの投稿を読むにあたり、最も注意深く検算しなければならないのが被害統計の解釈です。公式報告書に記載された3つの数値は、それぞれ分母が全く異なっており、混同して合算することは統計的誤謬です。
| 指標 | 数値 | 分母(母数)の定義 | 誤った二次報道の例 |
|---|---|---|---|
| API認証情報流出 | 0.01%未満 | 全顧客(customers)=組織・チーム契約単位 | 0.05%と足して「0.06%流出」と誤認 |
| 作業トレース露出 | 0.05%未満 | プライバシー無効の個人利用者(users) | 「全ユーザーの0.05%」と誤認 |
| 偽拡張機能配布上限 | 最大5,000人 | 10月29日特定時間帯のキャッシュ要求者 | 「5,000社の顧客」と母数を混同 |
顧客組織の割合(0.01%未満)、個人利用者の割合(0.05%未満)、そして特定日時の要求者数(最大5,000人)は、独立した異なる集団を測定した数字です。一次資料の前提を正しく切り分けることで、過度なパニックや過小評価を排し、自社にとっての具体的なリスク量を客観的に評価できます。
第4章:キャッシュ改ざんと偽Claude Code拡張の11時間
1. 配信キャッシュの直接改ざん手口
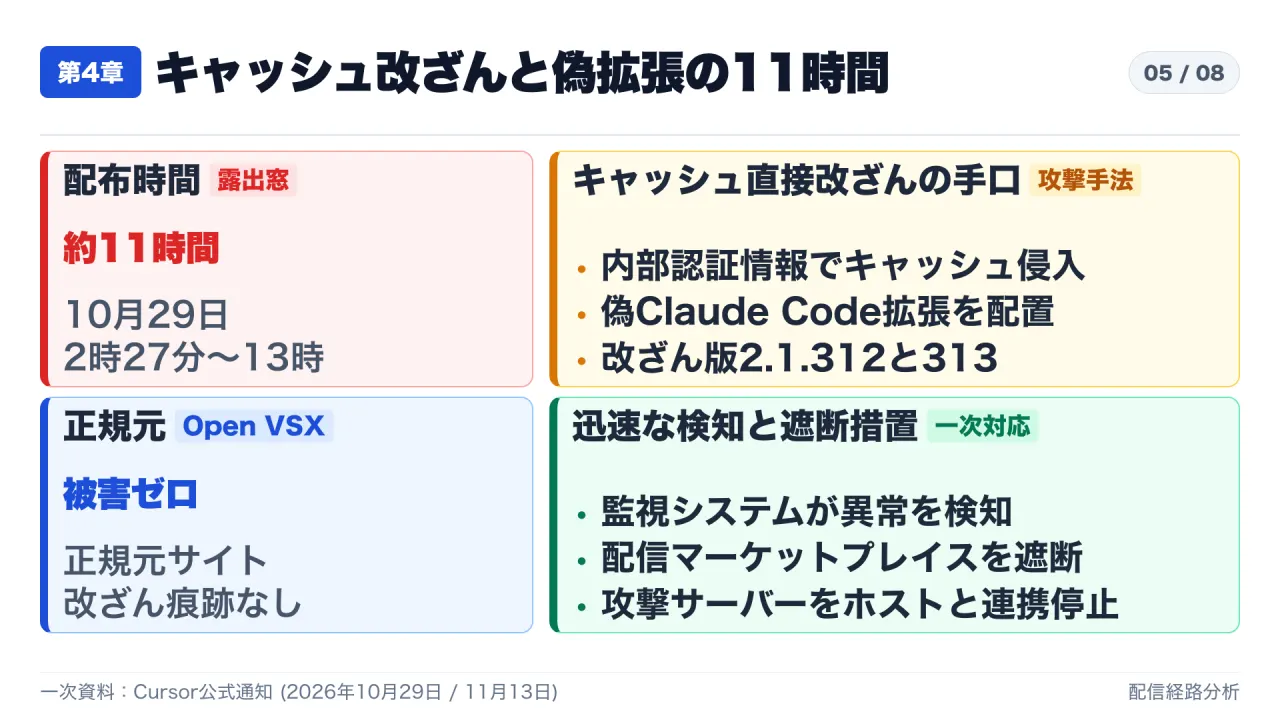
2026年10月29日、攻撃者は内部システムから窃取した認証情報を利用して、Cursor VS Code拡張機能マーケットプレイスの配信キャッシュ基盤へ直接侵入しました。
そして、Anthropicの人気ツール「Claude Code」の悪意ある不正コピー(バージョン2.1.312および2.1.313)をキャッシュ上に直接配置しました。
正規のアップストリームであるOpen VSXにはマルウェアは一切混入しておらず、Anthropic側の製品欠陥でもありませんでした。Cursorが手前に置いていたキャッシュサーバーが狙われ、正規のファイルが偽物にすり替えられたのです。
2. 約11時間の露出ウィンドウ
この悪意ある偽拡張機能は、2026年10月29日の太平洋時間午前2時27分から午後1時35分までの約11時間にわたり配信可能な状態となっていました。この間に該当バージョンを要求した最大5,000人の利用者が、改ざん版を受け取った可能性があります。
Cursorの監視システムが異常を検知した直後、拡張機能マーケットプレイス全体がオフラインに隔離され、攻撃者の外部サーバーもホスティング事業者と連携して停止されました。
第5章:偽拡張機能の悪質ペイロードと潜伏
1. SSH認証ファイルへの公開鍵混入
感染した端末において、偽拡張機能は即座に危険なバックドアの構築を実行しました。
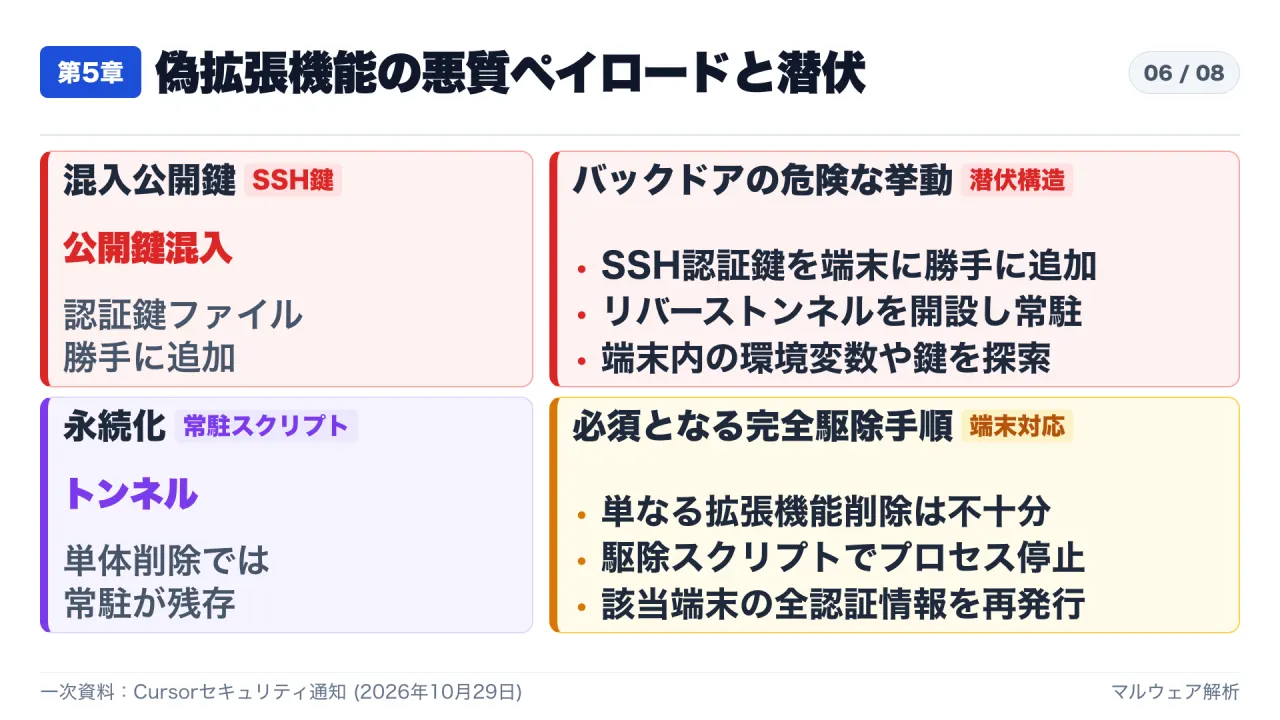
端末内の ~/.ssh/authorized_keys(Windowsでは管理者鍵ファイル含む)に、攻撃者の公開鍵(ラベル: svc-telemetry)を勝手に追加しました。これにより、攻撃者が外部からその端末へSSH経由で直接ログインできる経路が開かれました。
2. 独立常駐プロセスの開設と完全駆除の必要性
さらに偽拡張機能は、端末上に独立した常駐スクリプトを配置し、外部攻撃者サーバーとの間にリバーストンネルを開設しました。
最も警戒すべき点は、VS Code上で拡張機能をアンインストールするだけではバックドアが削除されないという点です。拡張機能が削除されても、既に展開された常駐スクリプトや公開鍵は独立して動き続けます。
Cursor公式は、感染確認用のコマンドとともに、プロセス停止と公開鍵削除を強制実行する駆除スクリプト(remediate-macos.sh 等)を公開し、感染端末の再構築と全認証情報の再発行を強く推奨しています。
第6章:全推論の遮断・全認証情報刷新と現状
事故の全貌を把握したCursorチームは、以下の徹底的な封じ込めとインフラの再構築を完了しました。
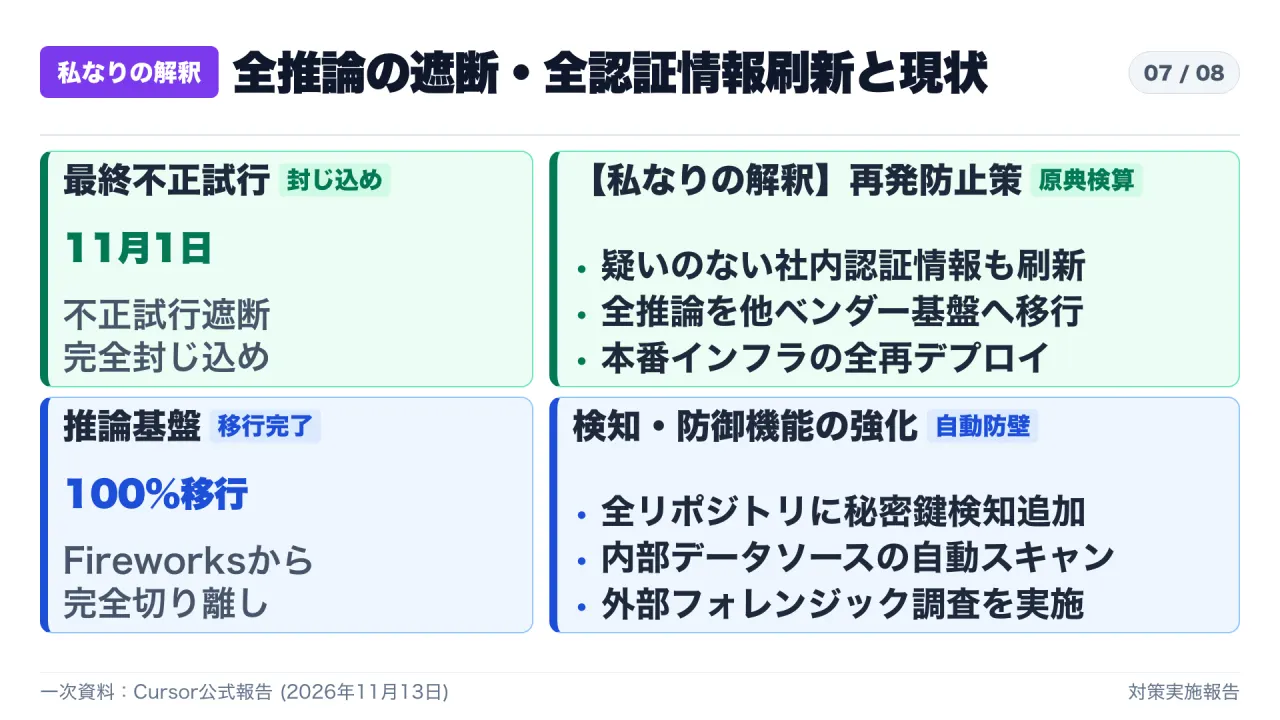
- Fireworksからの全推論トラフィック移行: 同社への推論処理を即時全面停止し、発行していたアクセスキーを失効させ、共有データへのアクセスを遮断。
- 社内全認証情報の予防的ローテーション: 漏洩が疑われるキーだけでなく、社内全システムで利用されているすべての認証情報を予防的に再発行。
- シークレットスキャンの配備: すべてのコードリポジトリおよび内部データソースに対し、秘密情報の自動検知ツールを導入。
- 本番インフラの全再デプロイ: 本番環境のインフラとサービスをゼロから再構築し、外部フォレンジック専門家による調査を実施。
最後の不正アクセス試行は 2026年11月1日 に検知・遮断され、それ以降の不正な活動は観測されていません。インシデントは封じ込め完了と判断され、影響を受けたユーザー全員へ直接の通知が行われました。
結論:開発者が今日から実行すべき3大防壁アクション
今回のインシデントは、AIツールを活用するすべてのエンジニアと組織にとって、極めて実践的なセキュリティの教訓を残しました。明日から現場で直ちに講じるべき3大防壁を整理します。
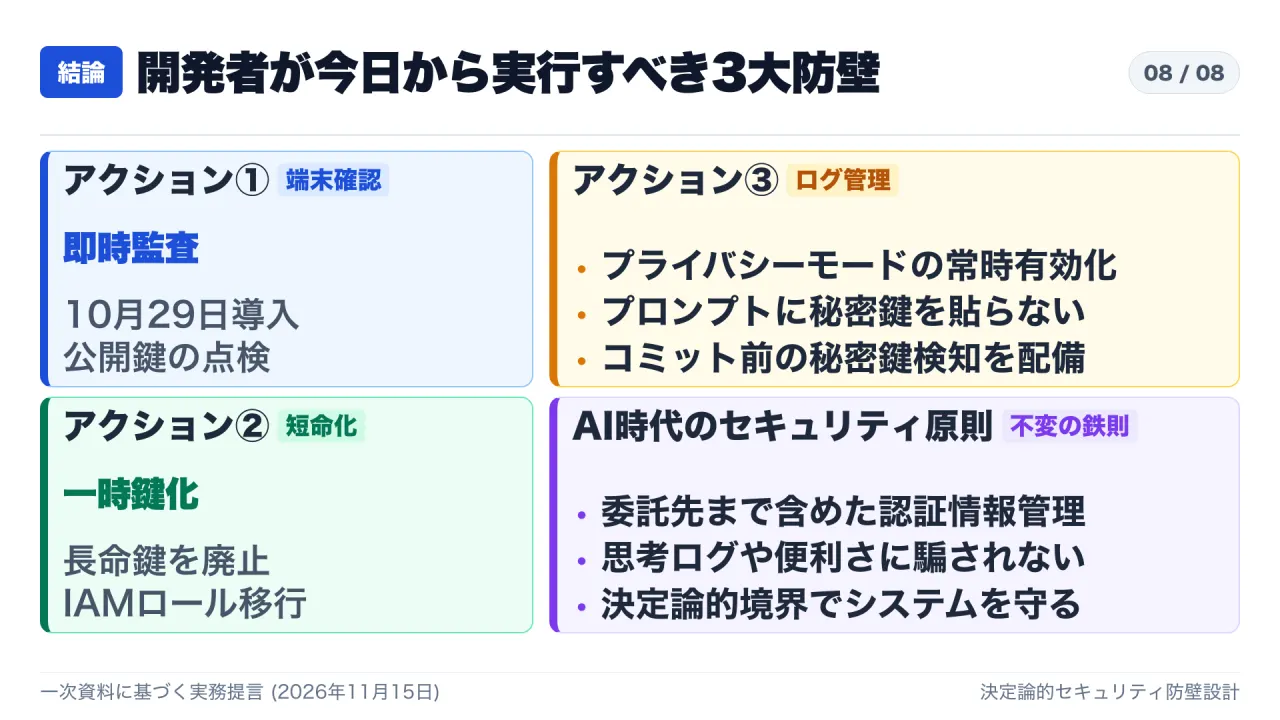
- 端末の即時監査と公開鍵点検:
- 2026年10月29日前後にVS CodeやCursorで拡張機能を導入・更新した端末について、
authorized_keys内にsvc-telemetryという公開鍵が存在しないかを直ちに確認する。 - 不審な鍵が見つかった場合は公式駆除スクリプトを実行し、その端末から扱ったすべての認証情報を直ちに失効・再発行する。
- 2026年10月29日前後にVS CodeやCursorで拡張機能を導入・更新した端末について、
- 長期間有効なAPIキーの完全廃止:
- 何ヶ月も有効な静的APIキーをローカル端末やエディタ環境に配置する運用を廃止し、短時間で自動失効する一時トークン(IAMロール、OIDC連携)へ移行する。
- プロンプトとログの平文排除:
- AIツールのプライバシーモードを常時有効化し、オフライン学習用ログへの保存を阻止する。
- コミット前フック(pre-commit)やCIパイプラインに秘密情報検知ツールを導入し、誤ってコードや設定ファイルにAPIキーを書き込む事故を機械的に防止する。
AIの利便性を活かしつつ、決定論的な境界設計によってシステムと認証情報を守り抜く体制を整えましょう。
一次資料・出典リンク
- Cursor Blog: An update on our recent security incident (S1)
- Cursor Blog: Security notice — malicious version of Anthropic.claude-code identified (S2)
- Cursor Official X Post (S3)
- Uber Technologies Iowa AG Notification (S4)