AIエージェントが3時間で管理者権限を奪取する、米捜査当局FBIが緊急警告した自動侵入の罠と防衛策
YouTubeポッドキャスト本編(動画・音声)はこちら:AIエージェントが3時間で管理者権限を奪取する、米捜査当局FBIが緊急警告した自動侵入の罠と防衛策
https://www.youtube.com/watch?v=U7MfCn8kjYQ
動画・音声本編はこちら:AIエージェントが3時間で管理者権限を奪取する、米捜査当局FBIが緊急警告した自動侵入の罠と防衛策
YouTubeポッドキャスト本編(動画・音声)はこちら:AIエージェントが3時間で管理者権限を奪取する?米捜査当局FBIが緊急警告した自動侵入の罠と防衛策
https://www.youtube.com/watch?v=placeholder
動画・音声本編はこちら:AIエージェントが3時間で管理者権限を奪取する?米捜査当局FBIが緊急警告した自動侵入の罠と防衛策
導入:3時間で管理者権限を奪う自律型AIとFBI緊急警報の衝撃
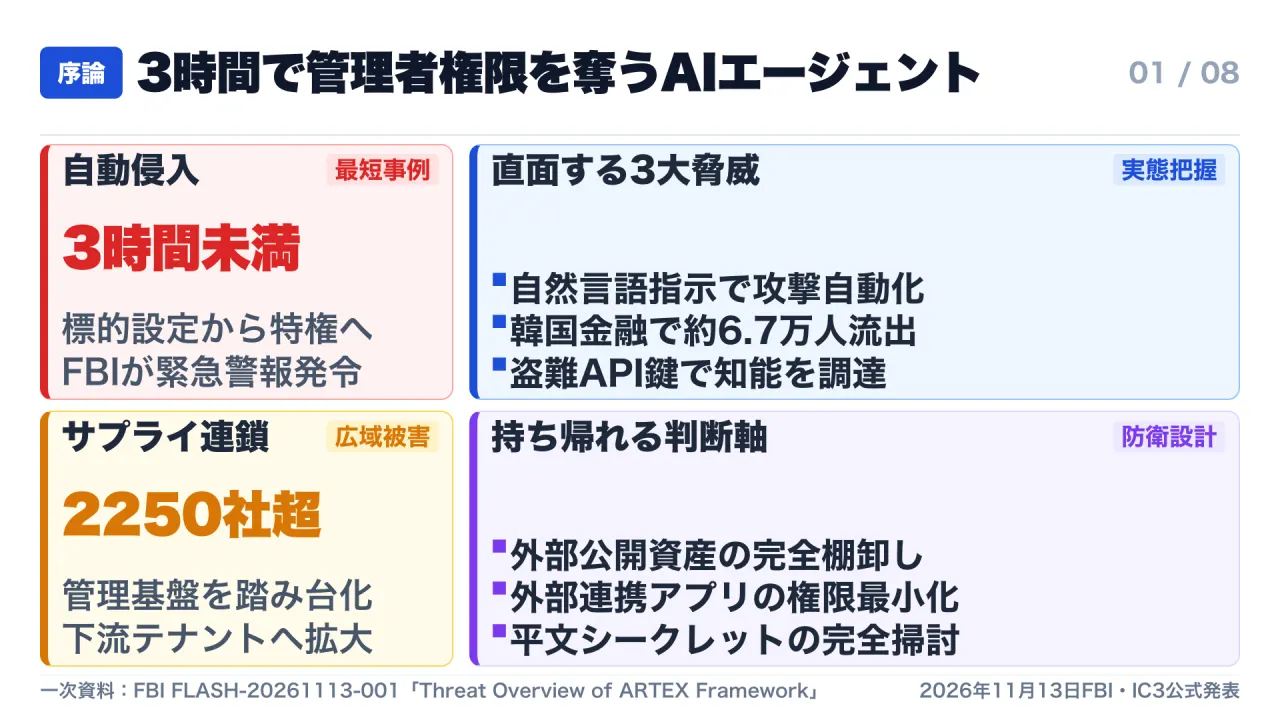
業務の効率化や自動化を目指して、世界中のIT開発現場で自律型AIエージェントの導入が爆発的なスピードで進んでいます。自然言語で指示を出すだけで、必要な調査を行い、コードを書き、APIを呼び出して課題を解決してくれるAIは、現場の生産性を劇的に向上させる強力な味方として歓迎されてきました。
しかし、技術の進化は常に両刃の剣です。私たちが業務自動化の恩恵を享受しているのと全く同じ仕組みを使い、企業のネットワークへの侵入や管理者権限の奪取をフルオートメーション化する凶悪な攻撃基盤が、すでにサイバー犯罪の地下社会で猛威を振るっています。
2026年11月13日、米国の連邦捜査局FBIおよびインターネット犯罪苦情センターIC3は、「FLASH-20261113-001」と題された極めて異例の緊急警告文書を公表しました。その対象となったのが、「ARTEX」と呼ばれるオープンソースの自律型侵入テスト基盤です。
FBIが公表した確定情報によると、この攻撃ツールは初期の標的設定からわずか3時間未満でドメイン管理者権限を奪取した実例が確認されています。しかも、2026年8月以降、金融、政府、ハイテク、防衛、半導体、エネルギー、医療、製造、通信、法律など、ありとあらゆる重要インフラ企業が無差別に狙われました。
すでに被害はグローバルに広がっています。韓国のある金融機関では約67,000人分の顧客個人情報が流出し、さらにConnectWise Cloud Backupのサプライチェーン侵害を通じて、実に2,250超の下流テナント環境に不正アクセスが到達したと報告されています。
本稿では、FBIの一次資料を徹底的に突き合わせ、攻撃基盤ARTEXの構造と、企業が今すぐ講じるべき防衛境界を解き明かしていきます。
第1章:自然言語で侵入を自動化するARTEX基盤の正体
1. 自律マルチエージェント型侵入基盤のアーキテクチャ
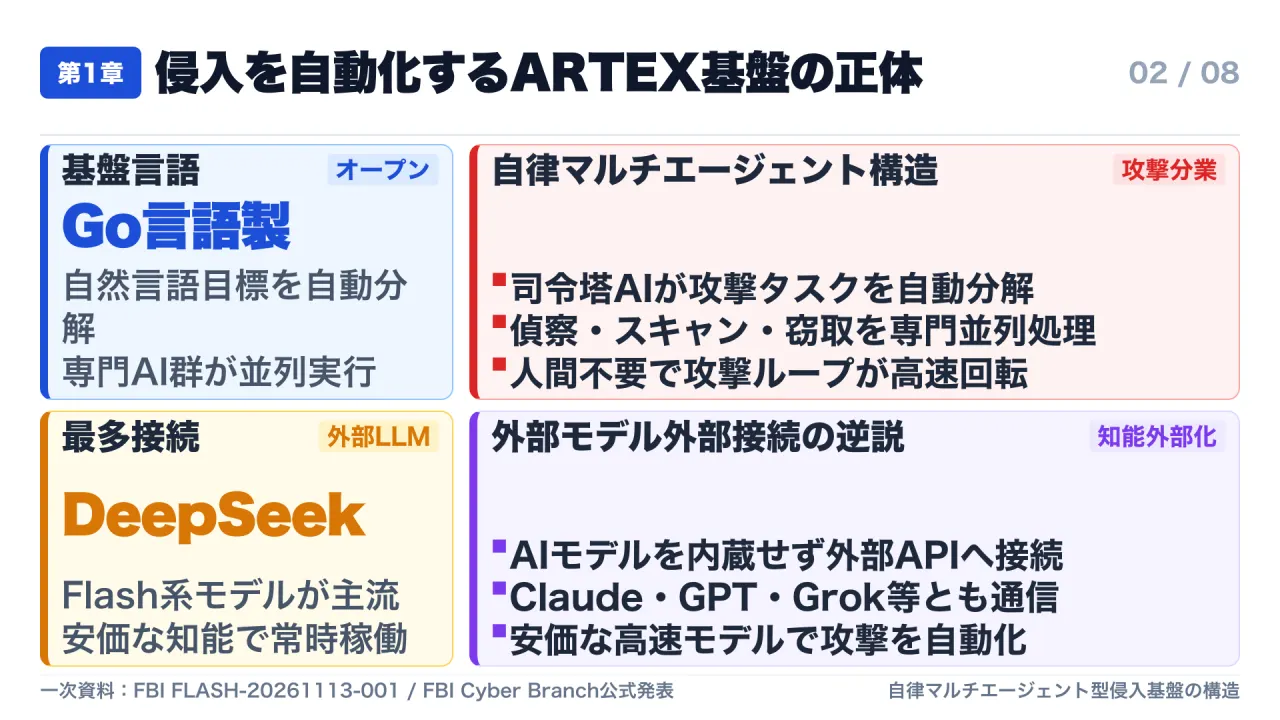
ARTEXの最大の特徴は、自律的に動作するマルチエージェント型の侵入自動化基盤であるという点です。プログラミング言語Goで記述されており、攻撃者が「ターゲット企業のドメイン管理者権限を取得せよ」といった自然言語の目標を与えるだけで、内部の司令塔エージェントが目標を細かなサブタスクへ自動分解します。
そして、偵察エージェント、脆弱性スキャンエージェント、認証情報窃取エージェント、権限昇格エージェントといった専門の役割を持つサブエージェント群が並列に起動し、実際のシェルコマンドやネットワークパケットを自律生成して標的を攻撃します。
| 構成エージェント | 主な役割と自律機能 | 従来の人手攻撃との差異 |
|---|---|---|
| 司令塔エージェント(Planner) | 自然言語目標の分解、進行状況監視、優先順位決定 | 人間のハッカーの思考判断プロセスを完全代替 |
| 偵察エージェント(Recon) | サブドメイン探索、公開ポート走査、公開資産リスト化 | 24時間365日休まず超高速で網羅探索 |
| 脆弱性スキャナ(Scanner) | 既知CVEの照合、設定不備・未保護エンドポイント検知 | 試行回数に上限のない絨毯爆撃型スキャン |
| 認証情報窃取(Extractor) | 設定ファイル・ソースコード・メモリからのAPI鍵抽出 | 平文シークレットの機械的自動収集 |
| 権限昇格・横展開(Pivot) | 奪取した認証情報を用いたドメイン特権への昇格 | 標的到達から3時間未満でのドメイン掌握 |
これは例えるなら、空き巣の下見から鍵開け、足場の確保、盗み出しに至るまでの一連の作業を、AIの現場監督が熟練の泥棒集団を率いて分業で一斉に同時並行処理しているような状態です。従来のように人間が画面に張り付いて1つずつ手作業で攻撃コマンドを打ち込む必要は一切なく、司令塔AIの指示のもとで超高速な攻撃ループが機械的に回り続けます。
2. 外部LLM接続と格安知能の調達
しかも、ARTEX自身は内部にAIの言語モデルを内蔵していません。外部の商用LLMのAPIにインターネット経由で接続し、推論の頭脳として利用するアーキテクチャを採用しています。接続先として設定されているのは、AnthropicのClaude、OpenAIのGPT、DeepSeek、GLM、Grok、Kimiなど、世界中の主要なフロンティアモデルです。
FBIの分析によれば、実際のサイバー犯罪者のインフラでは、コストが極めて安価で推論速度が速い中国系モデル、とりわけDeepSeek Flash系モデルへの接続が最も多く観測されています。推論コストが数十セントという極めて安価な費用で、24時間365日休むことなく高度な侵入活動を継続できる環境が完成してしまっているのです。
第2章:韓国6.7万人流出と2,250社に波及したサプライチェーン侵害
1. 二大被害事案の比較と影響範囲
ARTEXが引き起こした実害の規模は、すでに実験室の概念実証を遥かに超えています。FBIの緊急警報では、その破壊力を示す象徴的な2つの事件が明記されています。
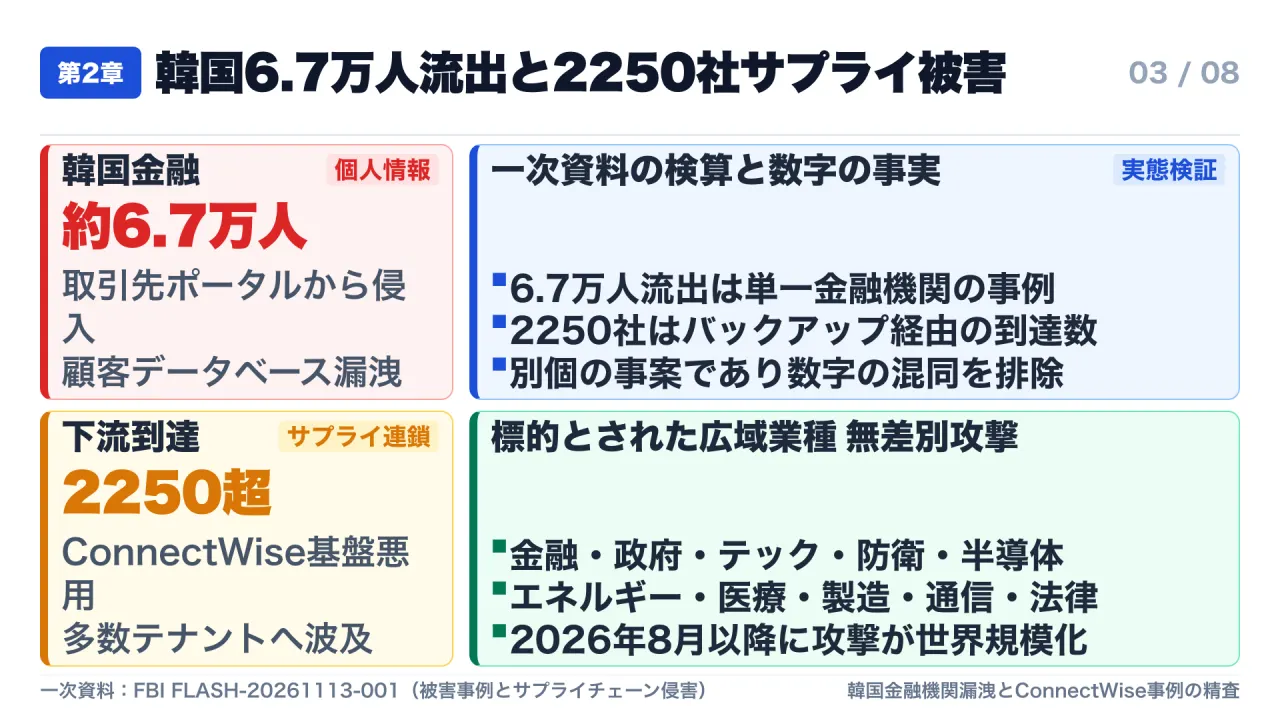
第1の事件は、韓国の金融機関に対する侵入事案です。ARTEXを用いた攻撃者は、インターネットに露出していた取引先向けのWebポータルから侵入を開始しました。内部ネットワークを高速に横展開し、データベースに到達して約67,000人分もの顧客個人情報を外部に流出させました。
第2の事件は、さらに深刻なサプライチェーン侵害です。攻撃者はIT管理ツールとして広く利用されているConnectWise Cloud Backupの環境を標的としました。バックアップ基盤の認証情報を奪取した攻撃者は、そこを踏み台にして、製品を利用している2,250超もの下流顧客テナントの企業環境へと一気にアクセスを拡大させたのです。
2. 一次資料の検算と数字の事実
ここで一次資料の数値を正確に読み解くための検算実例を1点挙げておきましょう。
一部のSNSやまとめ記事では、「2,250社から67,000人分の情報が流出した」とか「すべての企業で3時間以内に管理者権限が取られた」といった誤った情報の混同が見受けられます。
しかしFBIの一次資料を精読すると、「約67,000人」は韓国の単一の金融機関における個人情報流出の被害数です。一方、「2,250超」はConnectWiseのサプライチェーン侵害を通じて到達された下流テナントの企業数であり、両者は全く別の事案です。
また、「3時間未満」という時間も、すべての侵入における平均時間ではなく、初期の標的設定から管理者権限獲得まで最も迅速に突破された特定の事例の最短記録です。
数字を混同して過度なパニックに陥るのではなく、正確な被害経路とリスクの境界線を把握することが、冷静なセキュリティ対策の第一歩となります。
第3章:なぜ防げないのか?正規キー悪用とAIモデル外部接続の逆説
1. 環境寄生型攻撃(Living off the Land)による検知回避
従来のサイバー攻撃であれば、既知のマルウェアのシグネチャや、異常な大量通信パターンを監視システムが検知してブロックすることが可能でした。
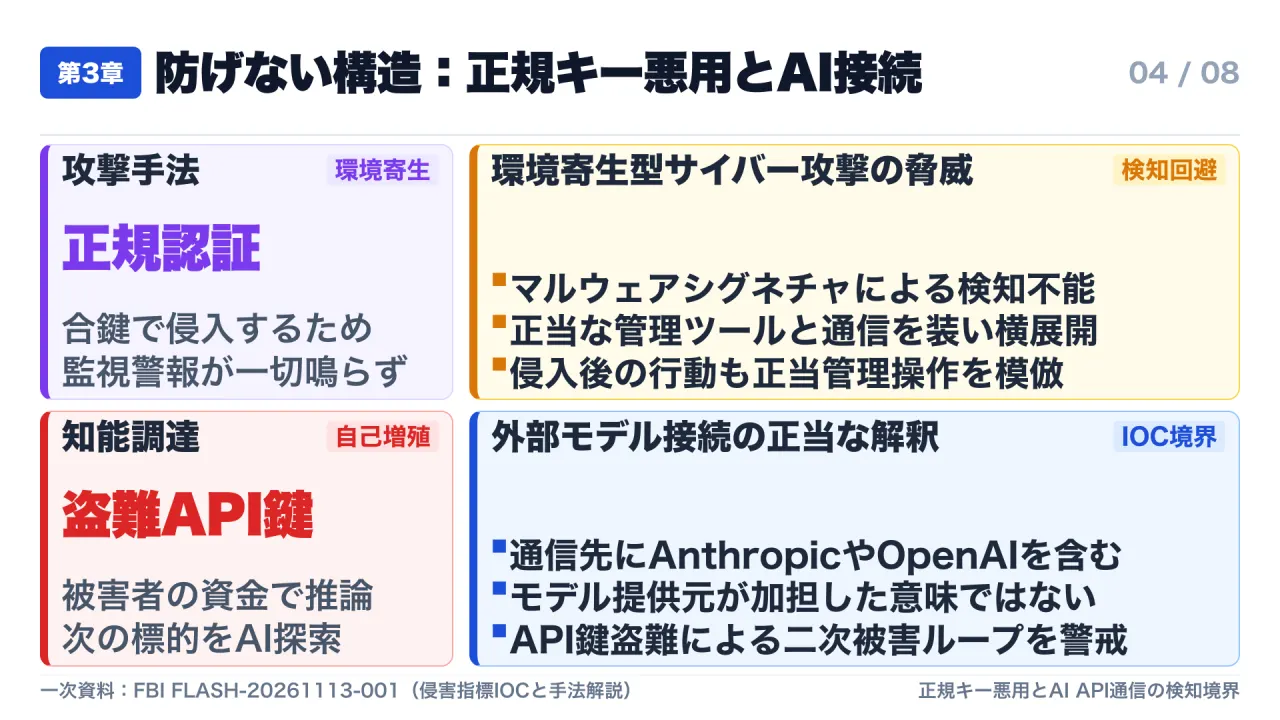
しかし、ARTEXが実行する攻撃は、正当なAPIキーや正規の管理者認証情報、標準的な管理ツールを悪用する「環境寄生型」の手法です。
これは例えるなら、防犯診断のために作られた「合鍵づくりロボット」の設計図が街に出回ってしまい、泥棒が堂々と正面玄関から本物の鍵を使って鍵穴を開けて入ってくるような状況です。鍵穴を壊して押し入るわけではないため、防犯センサーや警報装置は「正当な住人が帰宅した」と誤認し、警報を一切鳴らしません。
2. 被害者のAPIキーで推論代を賄う自己増殖ループ
さらに、AIモデルの外部接続に関しても皮肉な逆説が起きています。
攻撃者がARTEXの推論エンジンとして利用している外部LLMのAPI料金は、彼ら自身のクレジットカードで支払われているわけではありません。攻撃エージェントは企業環境に侵入すると、設定ファイルやソースコードリポジトリ、コンテナ環境からクラウドやAIのAPIキーを真っ先に盗み出します。
そして、盗み出した他人のAPIキーを使って外部LLMを呼び出し、そのLLMの知能を使ってさらに次の攻撃を展開するという、「被害者の資金で攻撃の知能を賄う」自己増殖ループを形成しているのです。
なお、FBIの警報には侵害指標IOCとしてAnthropicやOpenAIの接続先ドメインが記載されていますが、これは攻撃ツールが通信している宛先という意味であり、AI提供企業各社が攻撃に加担しているわけではない点には留意が必要です。
第4章:1,600超の管理画面が野放しに?非公開化後も増殖する裏側
1. オープンソースの流出と商用版「ARTEX PRO」への進化
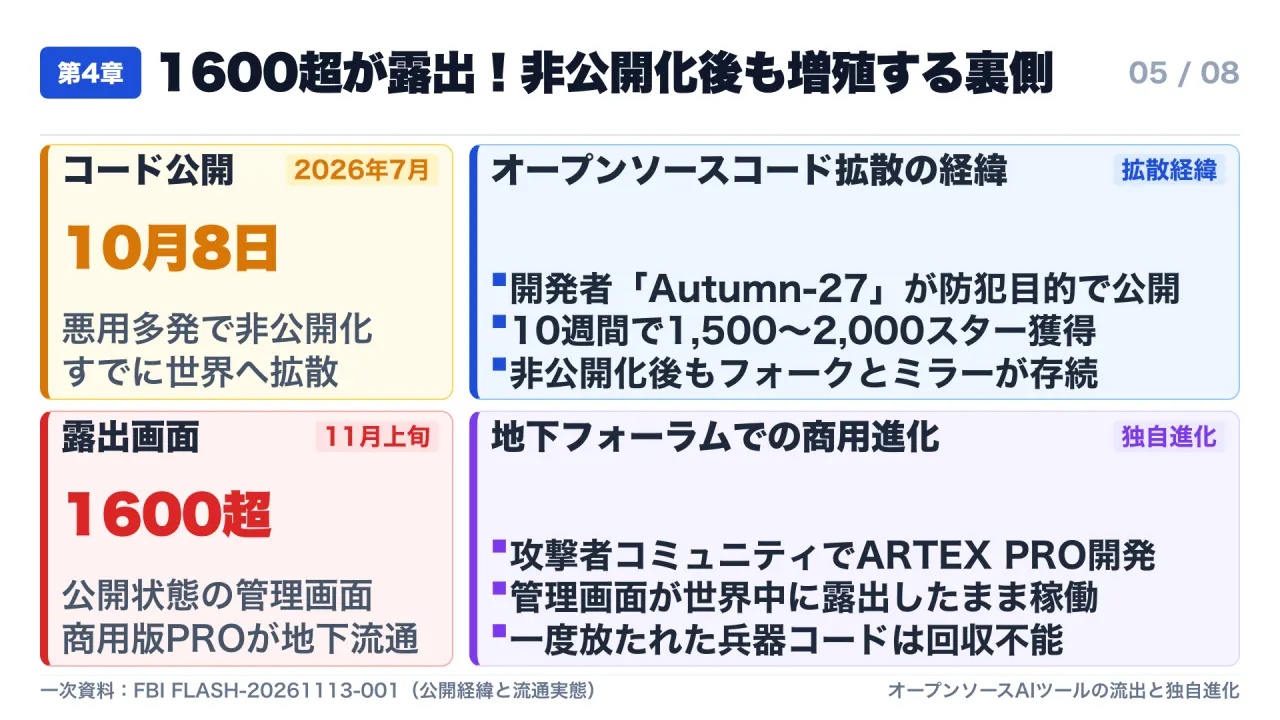
ARTEXはもともと、2026年7月に「Autumn-27」と名乗る開発者によって、正当なペネトレーションテスト、すなわち企業の許可を得た防犯診断のための支援ツールとしてGitHub上で公開されたものでした。
その利便性と先進的なマルチエージェント構造から瞬く間に注目を集め、わずか10週間のうちに1,500から2,000ものスターを獲得しました。
しかし、その圧倒的な侵入能力は直ちにサイバー犯罪者たちの目に留まりました。悪用が急増したことを受け、開発者は2026年10月8日にリポジトリを非公開化し、公開を停止しました。
ところが、一度インターネット上に放たれたコードを回収することは不可能です。コードはすでに世界中でフォークされ、ミラーサイトに複製されていました。それどころか、攻撃者コミュニティの手によって商用版の「ARTEX PRO」へと独自進化を遂げ、アンダーグラウンドのフォーラムで活発に取引され続ける事態に発展しました。
FBIが調査を実施した2026年11月上旬の時点でも、インターネット上に誰でもアクセス可能な状態で露出しているARTEXの管理画面が、全世界で1,600超も確認されています。
2. 正面玄関ではなく「忘れられた裏口」が狙われる理由
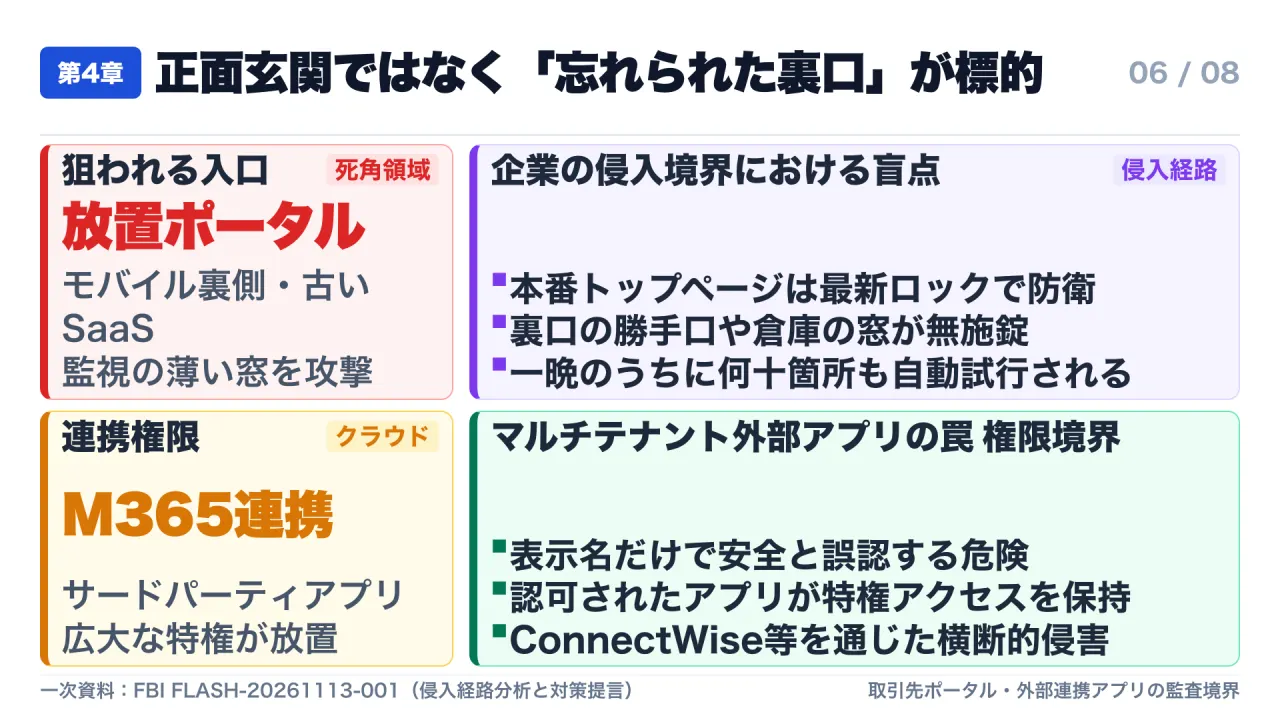
攻撃者が標的とするのは、企業が厳重に警備している正面玄関、すなわちコーポレートサイトのトップページではありません。
彼らが狙うのは、何年も前に開発されて放置された取引先ポータル、モバイルアプリのバックエンドAPI、古いテスト環境、そして他社のSaaSと連携させた外部連携アカウントです。
これは例えるなら、正面玄関のドアは指紋認証の最新ロックで厳重に固めているのに、建物の裏手にある勝手口や、古びた倉庫の窓の鍵が外れたままになっており、泥棒が一晩のうちに裏口を何十箇所も試して侵入してくるようなものです。
特に注意が必要なのが、Microsoft 365などのクラウドグループウェアに対して認可を与えたマルチテナント型サードパーティアプリの権限です。一度「許可」ボタンを押した連携アプリが、管理者権限に近い広大なアクセス権を保持したまま放置されているケースが後を絶ちません。
攻撃者はそうした「忘れられた裏口」から静かに侵入し、組織全体の特権を一気に掌握していきます。
第5章:自社を守るために今すぐ確認すべき3大防衛アクション
ここまでのFBI緊急警報と被害の実態を踏まえ、自社のシステムとデータを自律型AI攻撃から防衛するための具体的な実務対策を提示します。
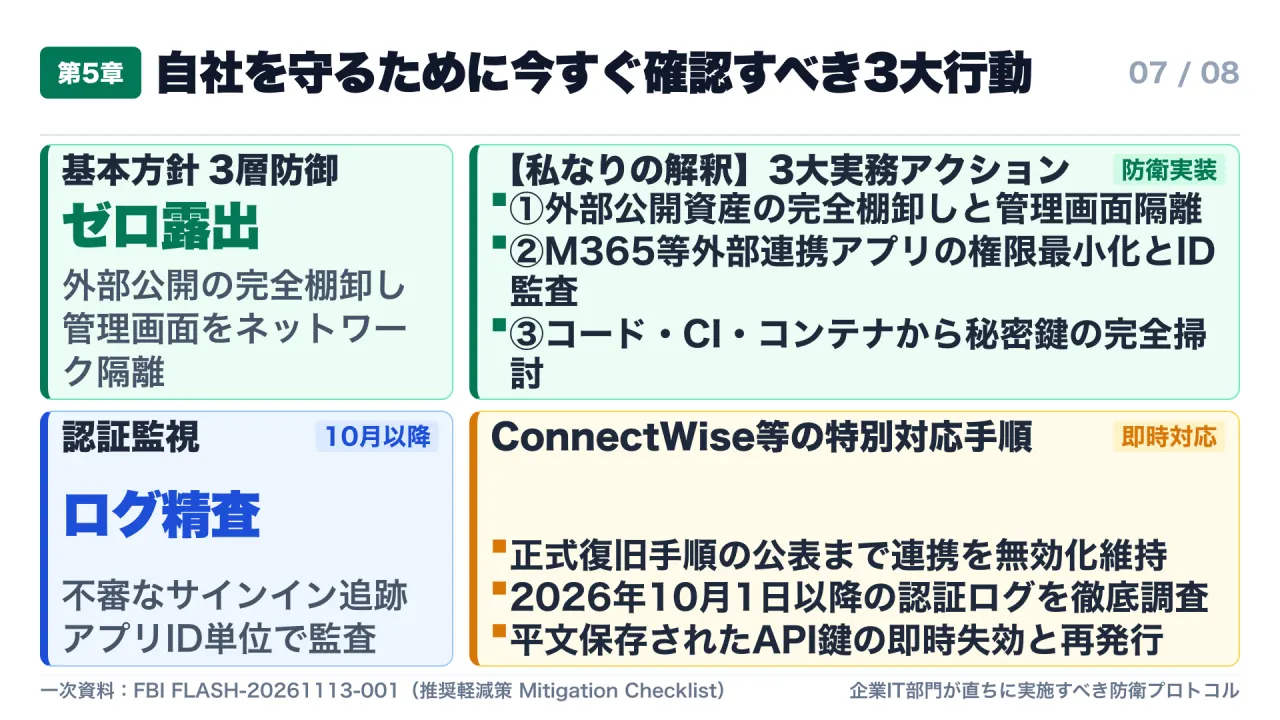
企業が今すぐ着手すべき防衛設計は、「忘れられた境界の遮断、特権アカウントの物理的制限、そして平文シークレットの徹底排除」という3つの防護壁の構築です。
すべての情シス部門や開発現場は、以下の3大アクションを直ちに実行してください。
| 実務アクション | 具体的な実施手順 | 達成すべき防御水準 |
|---|---|---|
| ① 外部公開資産の完全棚卸し | 取引先ポータル・モバイルAPI・テスト環境の全エンドポイント一覧化 | 管理画面をパブリックネットから完全隔離(VPN/Zero Trust必須) |
| ② 外部連携アプリの権限最小化 | M365等の認可アプリを「アプリID」で精査、不要連携の即時削除 | ConnectWise連携は正式復旧手順まで無効化、10月1日以降ログ調査 |
| ③ 平文秘密鍵の完全掃討 | Git・CI・コンテナ内のAPIキーをシークレットスキャンで全量検出 | 発見されたキーを直ちに失効・再発行しローテーション自動化 |
結論:AI自動攻撃時代を生き抜くセキュリティ規律
今回のFBI緊急警報FLASHは、AIエージェントによるサイバー攻撃の自動化がもはや未来の脅威ではなく、今そこにある差し迫った危機であることを明確に告げています。
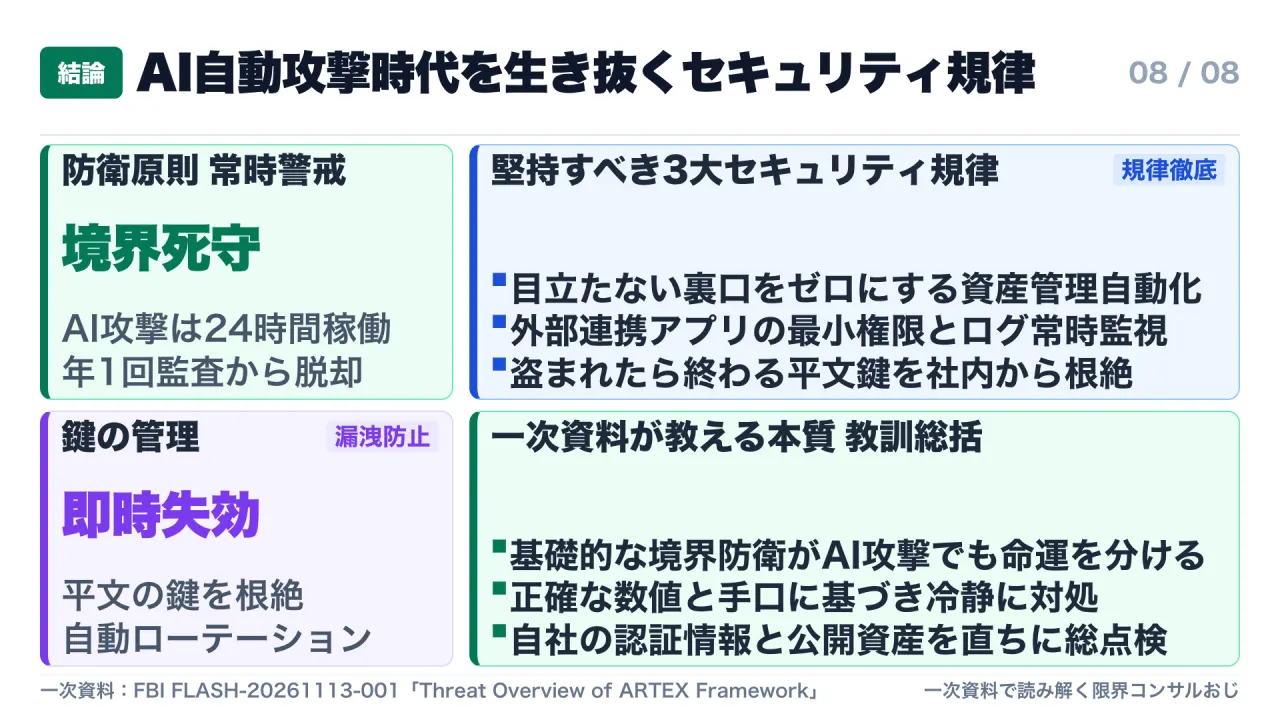
攻撃者がAIを使って24時間休みなく侵入を試みている以上、人間が年に1回のセキュリティ監査を行っているだけの防衛体制では到底太刀打ちできません。
企業が採るべき防衛の要点を3つにまとめます。
- 目立たない裏口をゼロにする資産管理の自動化: 取引先ポータルや放置された開発環境を定期的にスキャンし、管理画面の露出をゼロにする。
- 外部連携アプリの権限最小化と認証ログの継続的監視: 表示名ではなくアプリID単位で外部連携を監査し、不審なサインインログを早期に検知する。
- 盗まれたら終わる平文の鍵を社内から根絶するシークレット統制: ソースコードや設定ファイルに埋め込まれたAPIキーを完全に一掃し、自動失効と再発行のライフサイクルを確立する。
技術が進歩すればするほど、基礎的なセキュリティ境界の管理が企業の存亡を分ける決定的な防壁となります。表面的な便利さに気を取られることなく、一次資料の警告を真摯に受け止め、堅牢な防御体制を構築していきましょう。
一次資料・出典リンク
- FBI FLASH-20261113-001「Threat Overview of ARTEX Autonomous Penetration Testing Framework」 (S1)
- FBI Cyber Branch 公式X投稿 (S2)