脆弱性の公開期限が90日から30日へ短縮:自動攻撃AIとGoogle自動防御の現実と防衛境界
YouTubeポッドキャスト本編(動画・音声)はこちら:脆弱性の公開期限が90日から30日へ短縮:自動攻撃AIとGoogle自動防御の現実と防衛境界
https://www.youtube.com/watch?v=55mJidrehYg
動画・音声本編はこちら:脆弱性の公開期限が90日から30日へ短縮:自動攻撃AIとGoogle自動防御の現実と防衛境界
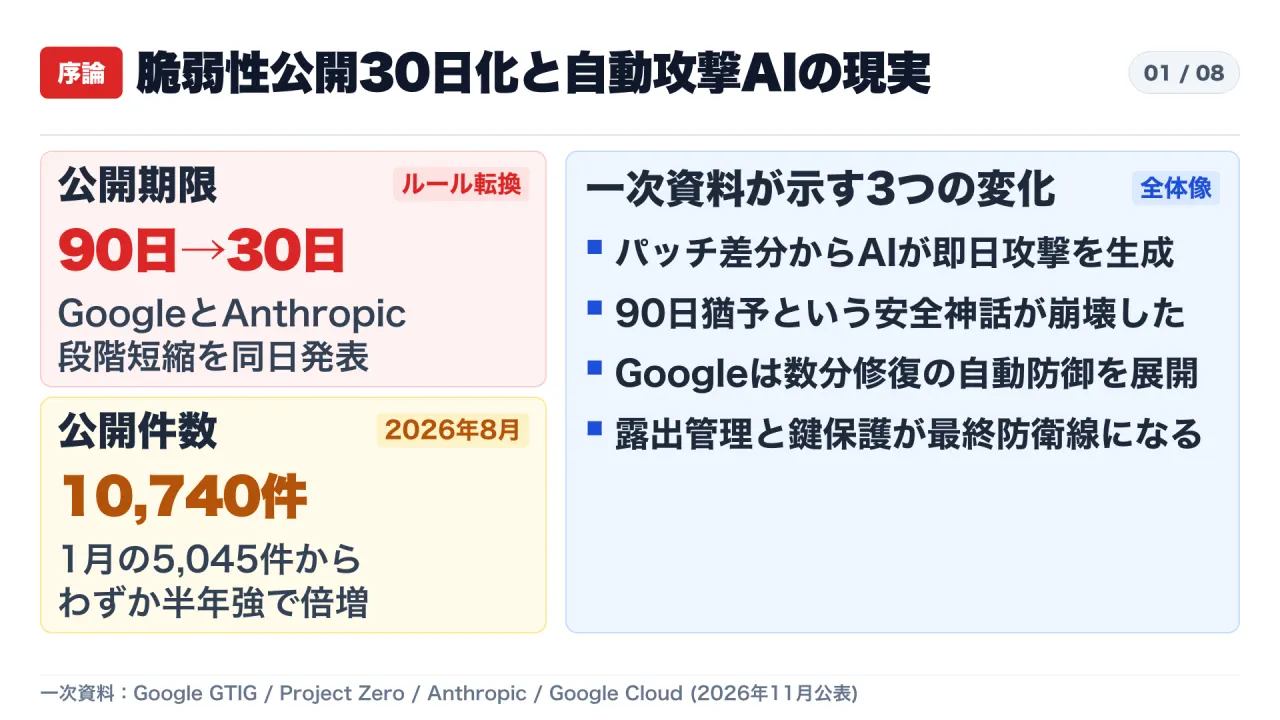
2026年11月16日、Google Project ZeroとAnthropicが相次いで脆弱性の公開期限を従来の90日から30日へ短縮する方針を明らかにしました。同じ時期にGoogle Threat Intelligence Group(GTIG)は、修正パッチ前後のコード差分から人間を介さずに攻撃コードを作成・実行するマルチエージェント基盤「exploit_agent」の実戦捕捉を報告しています。
本記事では、公開済み一次資料8系統に基づき、パッチ猶予期間が消滅した技術的背景と、Googleが展開する自動防御基盤「Google AI Threat Defense」の仕組みおよび限界、そして企業現場が直ちに切り替えるべき4つの防衛境界を整理します。
1. 一次資料8系統の検証対象と全体像
なぜ世界の主要セキュリティチームが、長年続いてきた「90日の公開猶予」を一斉に手放したのでしょうか。結論から言えば、攻撃側がAIを使って修正パッチの公表直後に攻撃コードを作り上げるようになり、「公開を伏せておけば安全」という前提そのものが崩れたためです。本記事で参照する一次資料は以下の8系統です。
| 発信元 | 資料名 | 主な確認事実 |
|---|---|---|
| Google GTIG | GTIG AI Threat Tracker(2026年11月16日) | exploit_agent の実戦捕捉、Spectraプラグイン差分解析、ゼロデイ月22件急増、PaperCut/PHP事例 |
| Google GTIG | Vulnerability Trends in the AI Era(2026年10月) | 月間脆弱性公開件数が1月5,045件から8月10,740件へ倍増(128%増)、悪用件数も月18件へ増加 |
| Google Project Zero | Policy and Disclosure: 2026 Edition(2026年11月13日) | 90+30日猶予を廃止し即時Full 90へ、2027年2月に60日、2028年1月に30日へ段階短縮 |
| Anthropic | Updating our CVD policy timelines(2026年11月16日) | 高・重大脆弱性の公開期限を90日から30日へ短縮(その他は45日)、15日で外部機関へエスカレーション |
| Google Cloud | Introducing Google AI Threat Defense / 製品概要 | Gemini+Wiz(Red/Green/Blue Agent)+CodeMender+Mandiantを統合、数週間から数分への修復目標 |
| Google DeepMind | Introducing CodeMender | 6カ月間で最大450万行規模のOSSへ72件の修正貢献、libwebp 安全注釈、全パッチに人間レビュー必須 |
| GreyNoise | PaperCut NG/MF Campaign Report | 2026年8月31日以降のAI主導攻撃で223台超へ不正侵入、最速数分でドメイン管理者権限を奪取 |
2. パッチ差分を即日で武器化する自動攻撃の実態
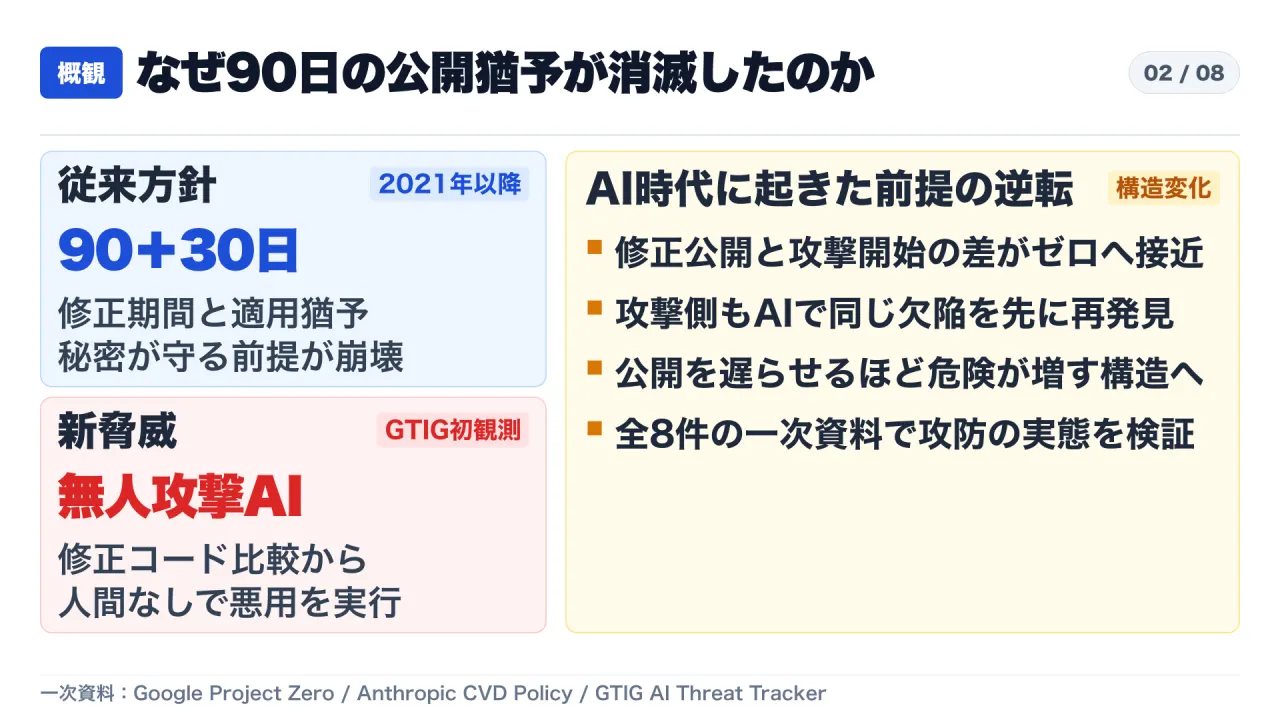
GTIGがステージングサーバー上で捕捉した「exploit_agent」は、複数のフロンティアLLMとローカルLLMを組み合わせ、広く使われているWebアプリケーションの公開パッチ前後のコード差分を継続的に比較し、攻撃コードの作成と実行を人間なしで進める仕組みです。
注目すべき点は、未知のゼロデイ探索よりも「すでに修正が公開されたn-day脆弱性」の武器化へ計算資源を集中していることです。ゼロデイ探索は広大なコードを総点検する必要がありますが、修正パッチが出た直後の差分は調査範囲が極めて狭く、WordPressプラグイン「Spectra」バージョン2.19.25の事例では権限判定関数 restrict_popup_rest_access の不備が精査対象になっていました。
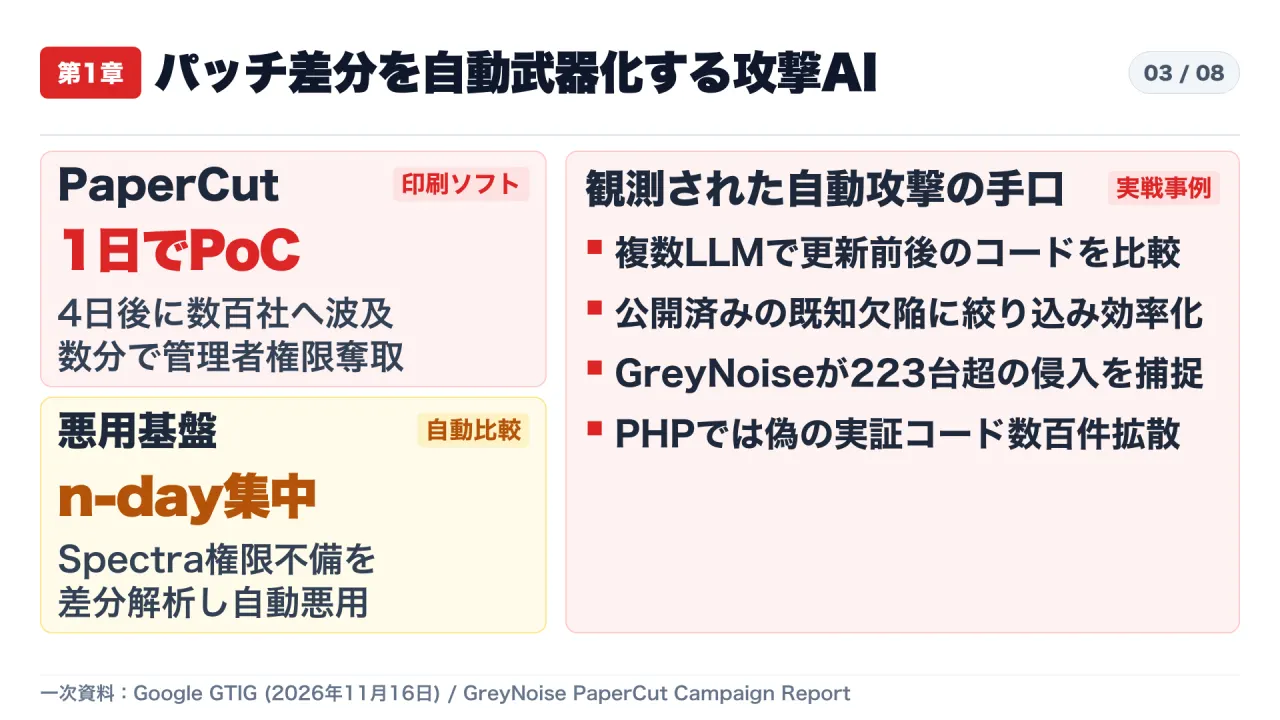
速度の劇的な短縮は他社の実測でも裏付けられています。印刷管理ソフトPaperCutの連鎖脆弱性(CVE-2026-81578 / CVE-2026-82078)では、公開から1日以内にセキュリティ企業HuntressなどがLLMを用いた実証コードを構築し、4日後には数百のAIエージェントによる大規模攻撃が観測され、GreyNoiseは223台超の侵害と数分でのドメイン管理者奪取を記録しました。また2026年10月21日のPHP脆弱性(CVE-2026-109618 / CVE-2026-109619)では、公開直後にLLM生成とみられる動作しない実証コードが数百件出回り、防衛側の真偽確認負荷を大きく押し上げました。
3. 月1万件超への倍増と「30日公開ルール」への転換
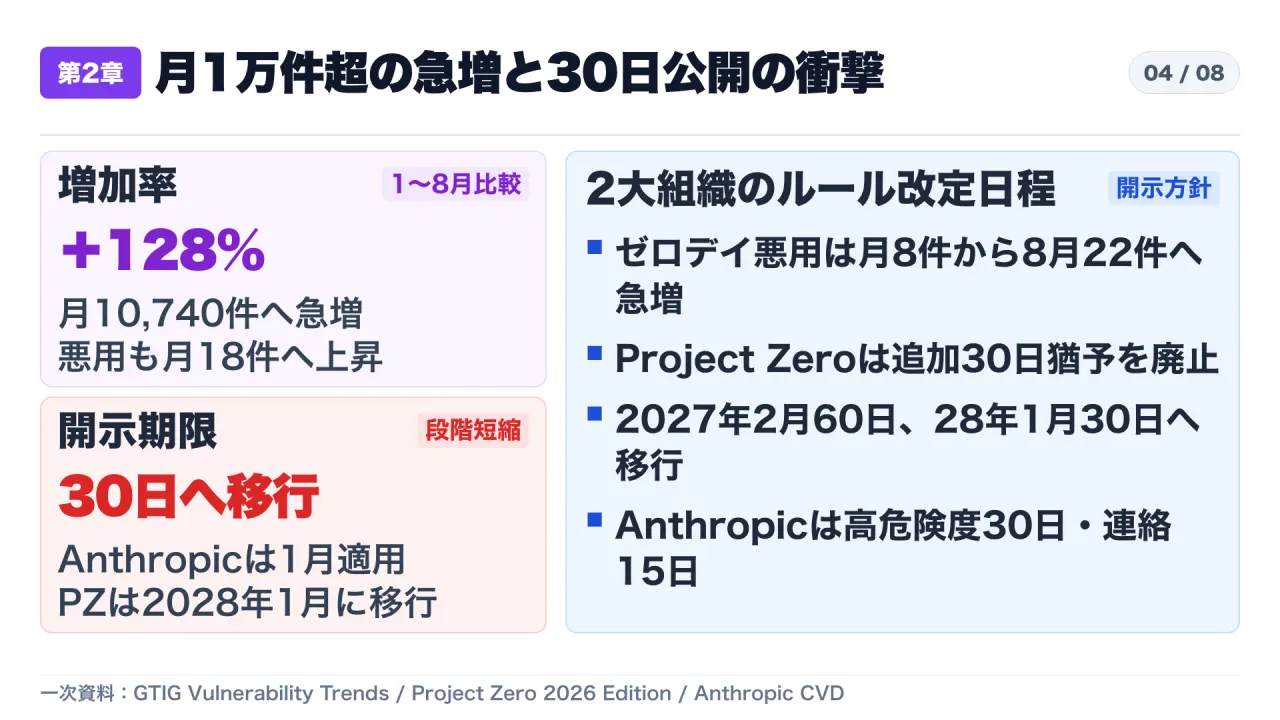
GTIGの統計では、月間の脆弱性公開件数は2026年1月の5,045件から7月に10,477件、8月に10,740件へと倍増(128%増)しました。実環境での悪用件数も2025年の月平均10.5件から2026年1〜8月の月平均18件へ増え、8カ月間の累計141件が前年通年の127件を超えています。ゼロデイ悪用も2025年月平均8件から2026年8月単月で22件へ急増したものの、増加の主因はパッチ公開済み脆弱性の高速な武器化にあります。
この結果、「パッチ公開後もしばらく詳細を伏せておけば安全」という従来の前提が成り立たなくなりました。Project Zeroは「90+30日」を廃止して2027年2月に60日・2028年1月に30日へ移行すると発表し、Anthropicも高危険度30日・その他45日・未応答時15日エスカレーションへ改定しました。
4. Google AI Threat DefenseとCodeMenderの仕組み
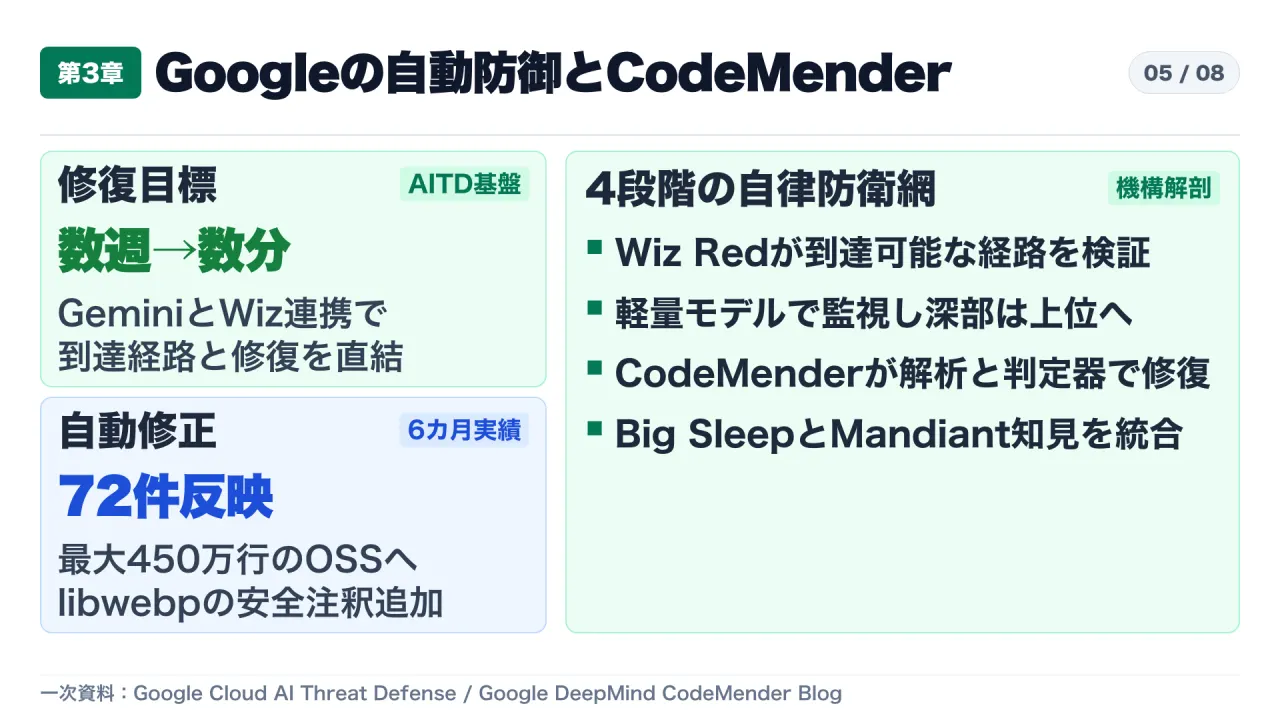
攻撃の速度に対抗するため、Googleは「Google AI Threat Defense」で準備・スキャンと優先順位付け・修復・監視の4段階を自動化しています。WizのSecurity GraphとRed Agentが実際に外部から到達可能な攻撃経路を絞り込み、CodeMenderがGemini Deep Thinkと静的・動的解析、ファジング、SMTソルバー、LLMによる機能等価性判定を組み合わせて修正コードを生成します。
CodeMenderは6カ月間で最大450万行規模を含むOSSへ72件の修正を取り込ませ、libwebp への -fbounds-safety 注釈適用でメモリ破壊型バグを構造的に防ぐ成果を示しました。また2024年導入の探索エージェント「Big Sleep」やMandiantの脅威知見も統合し、修復までの時間を数週間から数分へ縮める構成を掲げています。
5. 公開倍増×期間3分の1が招く「日次負荷6.4倍」と攻撃側の弱点
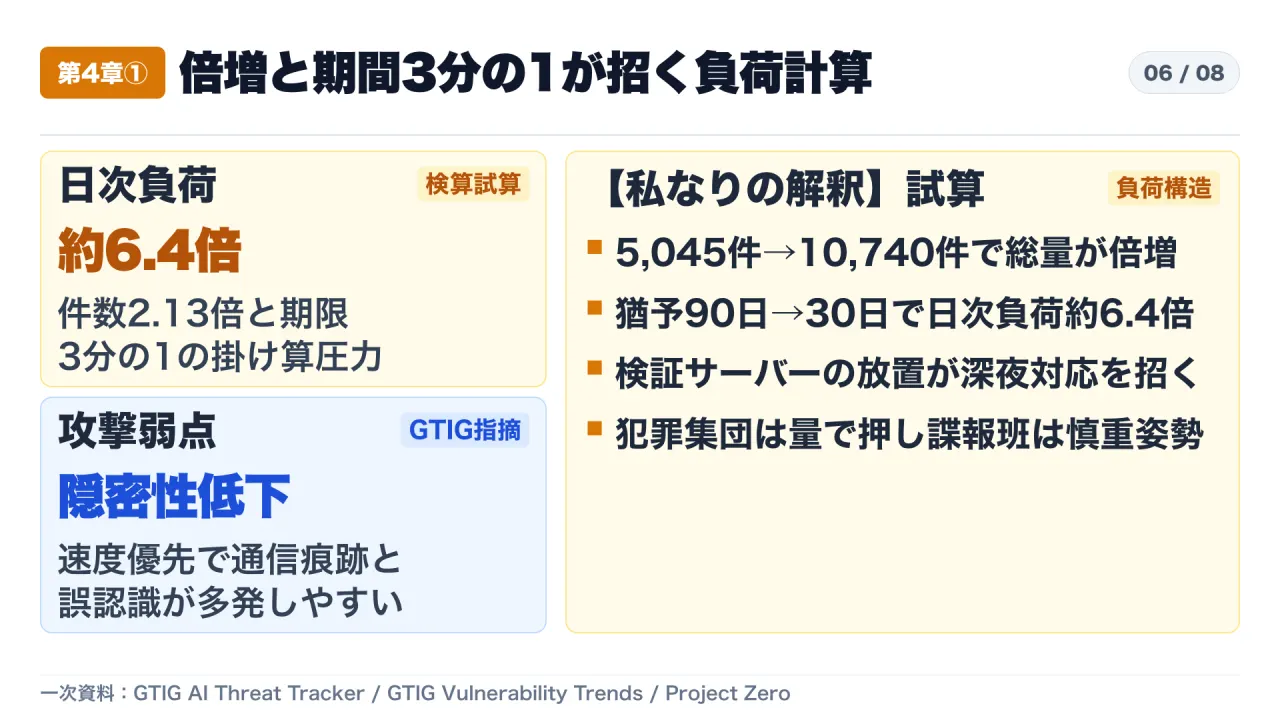
一次資料の数字を検算すると、公開件数が2026年1月の5,045件から8月の10,740件へ約2.13倍に増え、同時に重大脆弱性の公開期限が90日から30日の3分の1へ縮むと、開発・運用現場が1日あたりに処理すべきトリアージと修正の圧力は単純計算で約6.4倍に達します。検証用サーバーや古い管理画面を外部へ開いたまま数日放置するだけで、即座に自動スキャンの標的になる環境です。
もっとも、攻撃側のAIも万能ではありません。GTIGが指摘している通り、現在の自律型攻撃基盤は「隠密性と引き換えに速度を得ている」状態であり、大量の不自然な通信や特徴的な痕跡を残しやすく、AIの誤認識で存在しないファイルや標的を狙う失敗も多発しています。そのため、諜報目的の国家支援グループは導入に慎重な一方、数を打てば当たるサイバー犯罪集団が先行して活用しています。
6. 自動防御の限界と変わらない侵入の根本原因
Google側の自動防御基盤を評価する上でも、3つの冷静な視点が欠かせません。
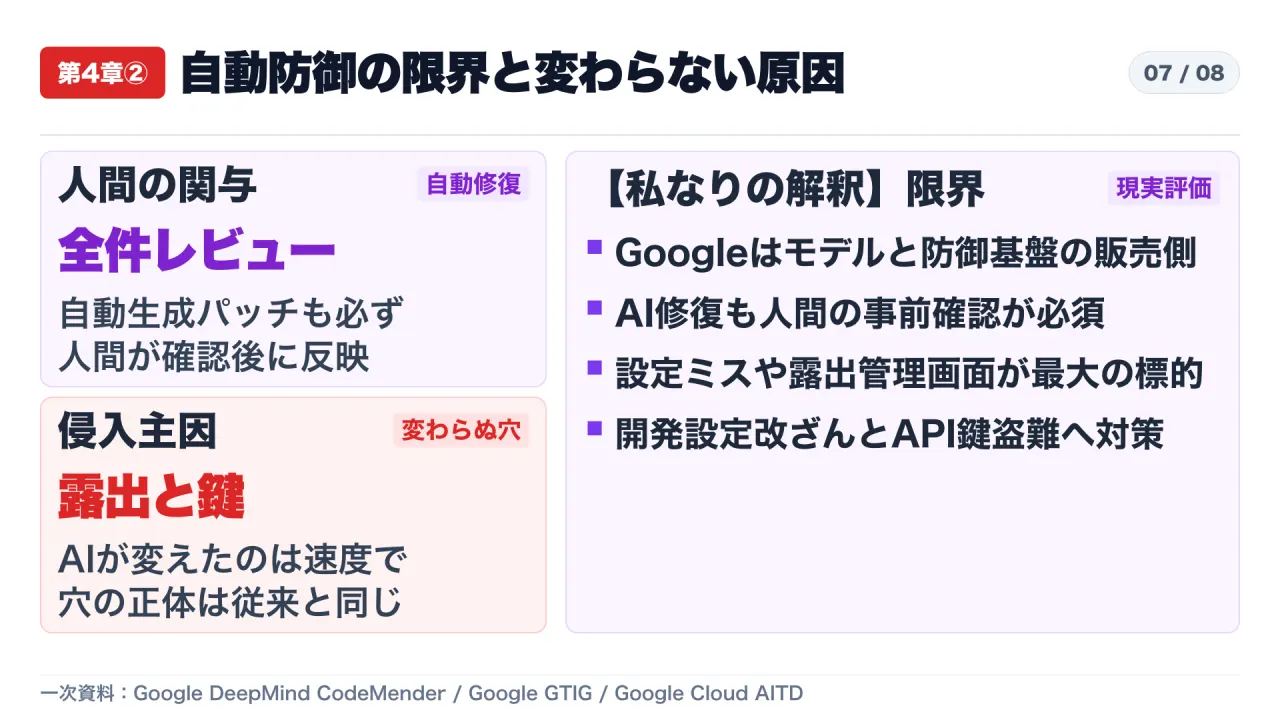
- 開発元兼ベンダーとしての立場: Googleはモデル開発元であると同時にクラウドと防御製品の販売側であり、公式解説は自社構成の優位性を打ち出す前提で読む必要があります。
- 全件への人間レビュー必須: CodeMender自身が明記している通り、AIが生成した修正パッチはすべて人間の研究者がレビューしてから反映する段階にあり、完全無人で本番更新を任せる段階には至っていません。
- 変わらない侵入の根本原因: AIが変えたのは「攻撃の速度」であり「侵入の根本原因」ではありません。現在も突かれているのは権限チェック漏れ、外部露出した管理画面、長寿命のAPIキーや開発用設定ファイルの改ざんです。
7. 30日公開時代に企業現場が整えるべき4つの防衛境界
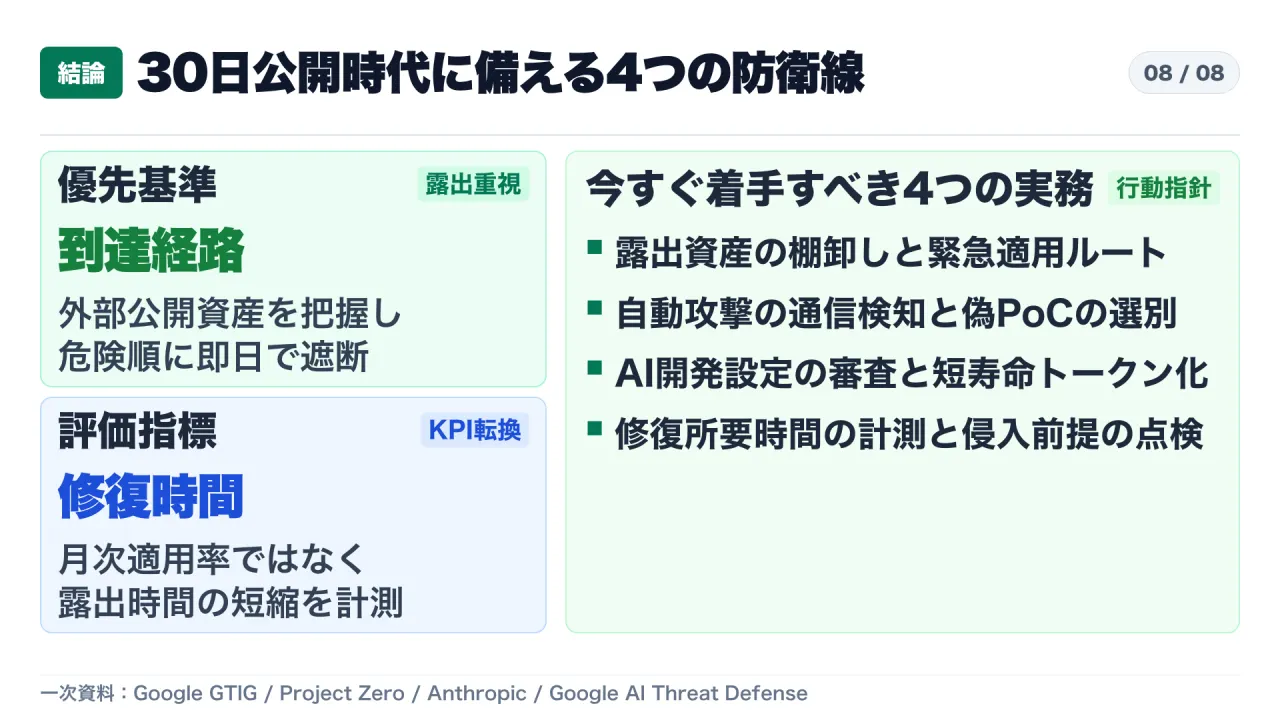
- 外部露出資産の完全把握と到達経路ベースの優先適用: 公開件数倍増の中で全件均等対応は不可能なため、インターネット露出度と認証経路への近接性を基準に、数時間から数日で暫定緩和やパッチ適用を行う緊急ルートを設けます。
- 自動攻撃ノイズの検知と実証コード検証の自動化: 現在の自動攻撃基盤は通信量や痕跡が残りやすいため、外向き通信と異常スキャンを早期捕捉しつつ、偽PoCに現場工数を奪われない検証手順を確立します。
- AI開発環境とAPI認証情報の保護: コーディング支援ツールの設定ファイルやフックを通常のソースコードと同等の審査対象とし、長寿命トークンを廃して利用上限と自動遮断を有効化します。
- 評価指標を月次適用率から修復所要時間(Time to Remediate)へ転換: 開示や発見から修正完了までの露出ウィンドウをKPIとし、適用前の隙間にバックドアや不審なアカウントが残っていないか侵入前提で点検します。
一次資料・出典リンク
- Google Threat Intelligence Group (GTIG): GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (2026年11月16日)
- Google GTIG: Vulnerability Discovery and Exploitation Trends in the AI Era (2026年10月)
- Google Project Zero: Policy and Disclosure: 2026 Edition (2026年11月13日)
- Anthropic: Updating our coordinated vulnerability disclosure policy timelines (2026年11月16日)
- Google Cloud: Introducing Google AI Threat Defense
- Google Cloud: Google AI Threat Defense Product Overview
- Google DeepMind: Introducing CodeMender: an AI agent for code security
- GreyNoise: PaperCut NG/MF AI-Orchestrated Campaign
#AI #生成AI #サイバーセキュリティ #システム設計 #GoogleDeepMind #脆弱性対策