盗まれた利用鍵で請求が1日1,500万円に?自律攻撃AIと闇市場「LLM Mixers」の構造
YouTubeポッドキャスト本編(動画・音声)はこちら:盗まれた利用鍵で請求が1日1,500万円に?自律攻撃AIと闇市場「LLM Mixers」の構造
https://www.youtube.com/watch?v=kgwKxUbFgNM
動画・音声本編はこちら:盗まれた利用鍵で請求が1日1,500万円に?自律攻撃AIと闇市場「LLM Mixers」の構造
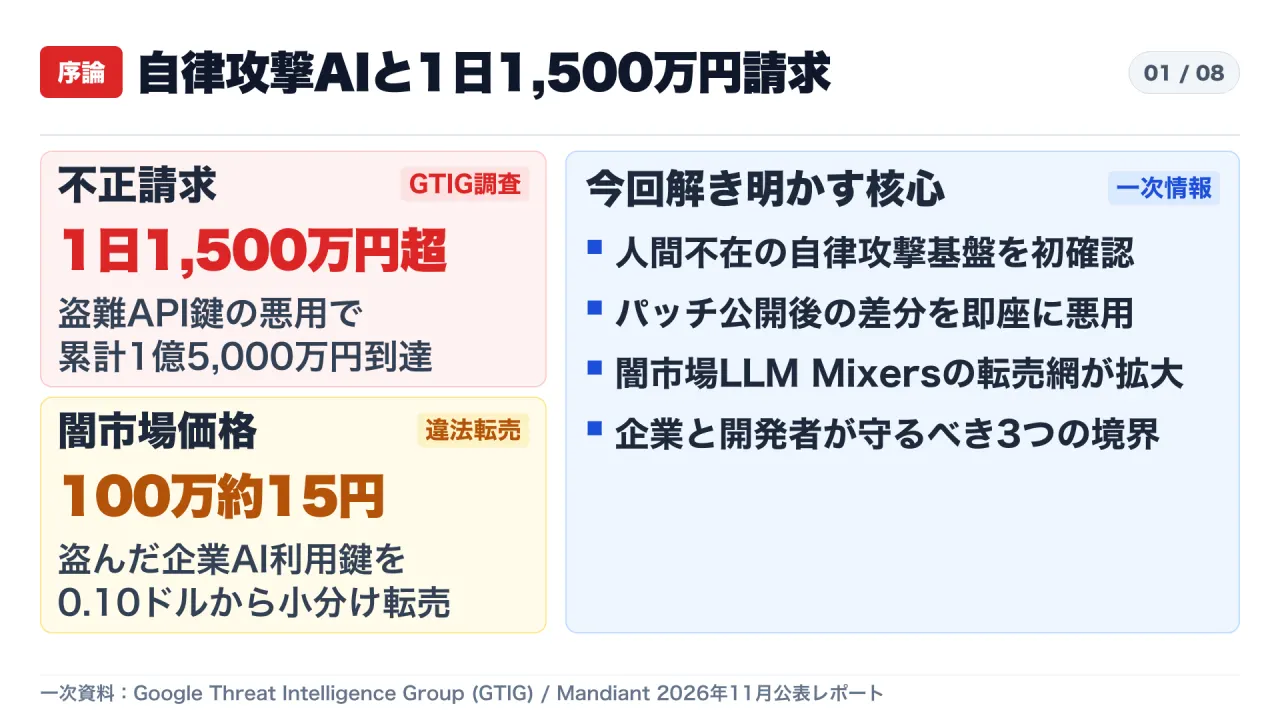
Google Threat Intelligence Group(GTIG)およびMandiantは2026年11月16日〜17日、人間を介さずに脆弱性の特定から攻撃コード生成・実行までを完結させる自律攻撃フレームワーク exploit_agent の初観測と、盗難APIキーを束ねて転売する闇市場「LLM Mixers」の実態を公表しました。
Mandiantが2026年に対応した「LLMJacking(AI計算資源・API課金の乗っ取り)」事案では、不正な利用料金が 1日で10万ドル(約1,500万円)超、停止までの累計では最悪 100万ドル(約1億5,000万円) に到達しています。企業の規模や機密データの有無にかかわらず、クラウド課金に紐づくAPIキーと開発環境の設定ファイルそのものが直接の標的となっています。
1. 「パッチ差分解析」と「15円転売」が結びつく構造
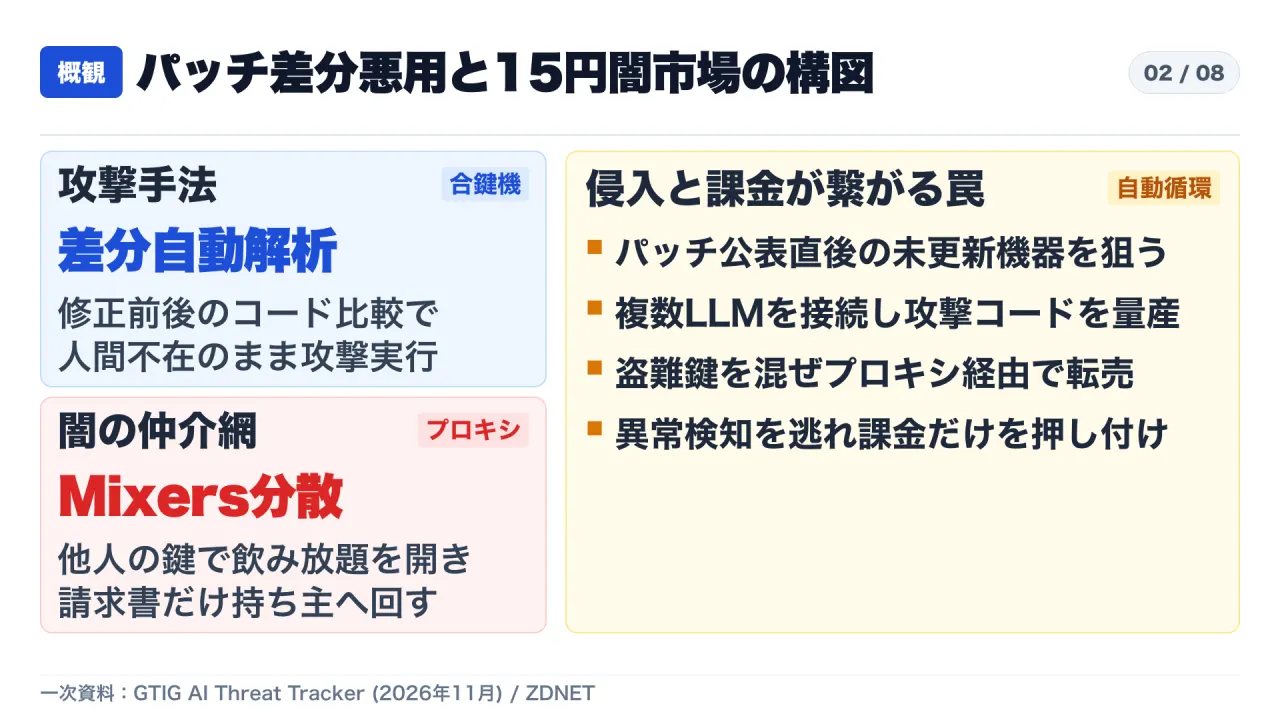
攻撃者はゼロから未知の弱点を探索するだけでなく、公式の修正パッチが公開された瞬間に修正前後のプログラム差分をAIへ比較させ、未更新のシステムへ自動攻撃を仕掛けます。GTIGが露出したステージングサーバーから確認した exploit_agent は複数の商用・ローカルLLMに接続し、設定ファイルにはロシア語で自動悪用パイロット用のAPIキー記述が残されていました。
同時に、盗まれたAPIキーはプロキシ型の違法仲介サービス「LLM Mixers」を通じて世界中の買い手へ小分けに転売されます。複数の被害企業の鍵を混ぜて通信を分散させるため、検知を逃れながら正規単価の請求だけを被害企業へ押し付ける非対称な構造です。
2. 自律攻撃フレームワークの実戦投入と自己資金循環
GTIGとMandiantの一次レポートでは、オープンソースの自律侵入テスト基盤が実際の攻撃に組み込まれている実態が確認されています。
| フレームワーク / 攻撃基盤 | 確認された特徴と技術仕様 | 実戦での観測事案 |
|---|---|---|
exploit_agent |
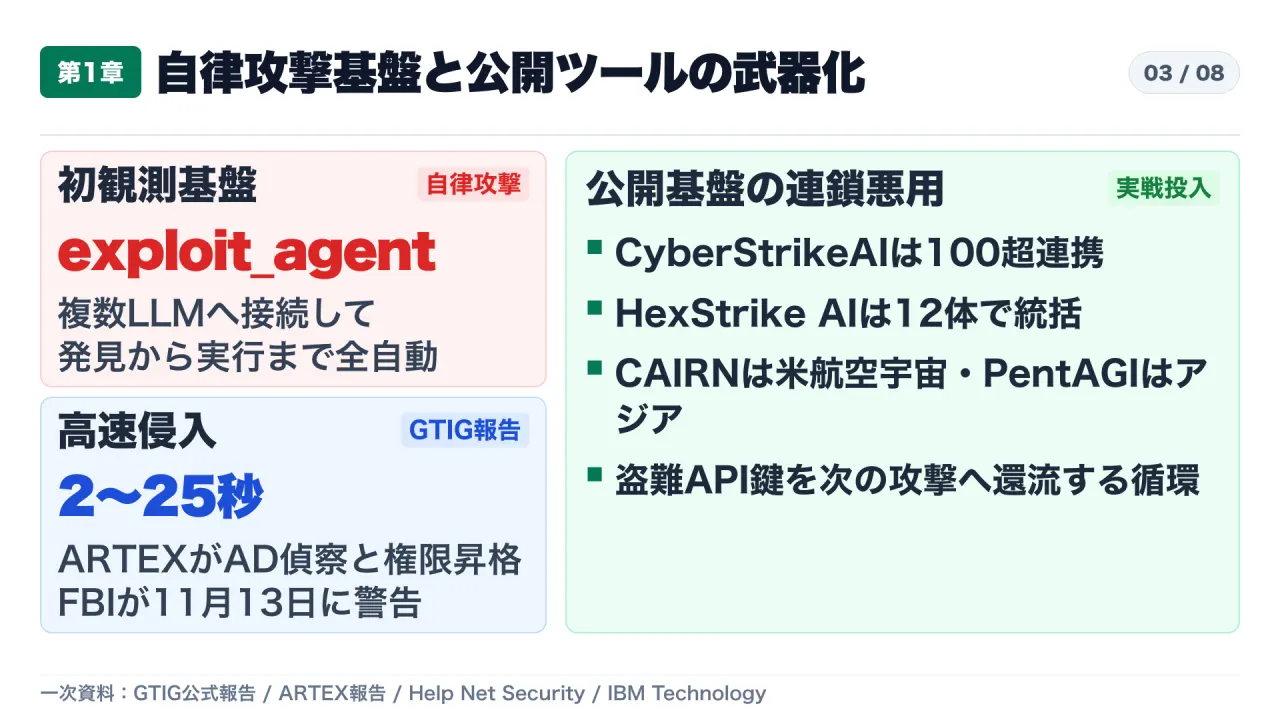
複数LLMに接続し、公開アプリのパッチ前後差分を自動比較して攻撃コード生成・実行を人間なしで実施 | フランスのメディア・娯楽・教育系サイトへの標的傾向を確認 |
ARTEX |
2〜25秒の短いバーストでクラウド偵察・Active Directory探索・権限昇格を実行(10秒前後でスナップショット展開) | 米FBIが2026年11月13日にFLASH警告を発出。盗難APIキーを自らの攻撃基盤に還流 |
CyberStrikeAI |
MCPサーバーを介し、LLMを100以上のセキュリティツール・YAML攻撃レシピ・スクリプトへ接続 | 実戦環境での試行を観測 |
HexStrike AI |
MCP統合により150以上の攻撃ツールを12体超の専門サブエージェントで連携制御 | 実戦環境での試行を観測 |
CAIRN / PentAGI |
OODAループ型マルチエージェント(CAIRN)および自律偵察基盤(PentAGI) |
米航空宇宙分野(CAIRN)およびアジア圏の広範なスキャン(PentAGI改造版) |
3. 1日1,500万円請求と闇市場単価の一次検算
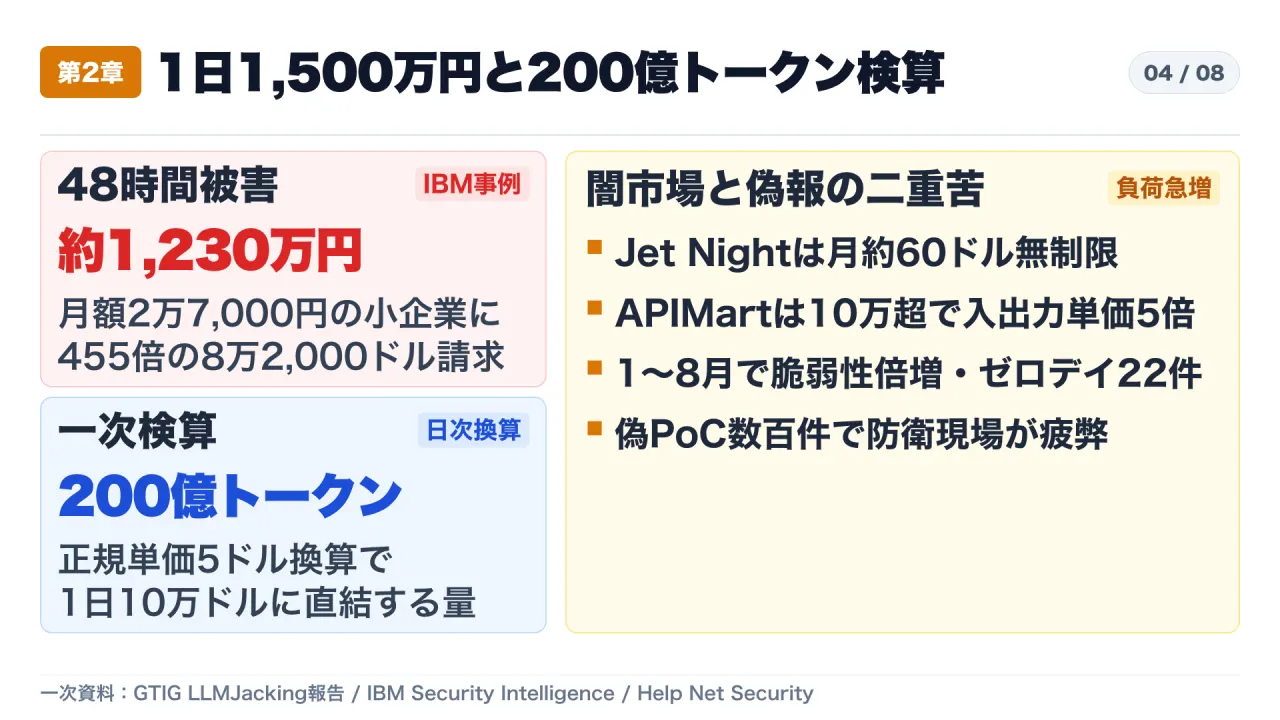
IBM Security Intelligence(2026年5月13日公開)の番組では、通常月額180ドル(約2万7,000円)の小規模スタートアップが、APIキー流出によりわずか2日間で 8万2,000ドル(約1,230万円) を請求された事例が紹介されました。
| 指標・業者区分 | 確認された金額・規模(1ドル=150円換算) | 出典 |
|---|---|---|
| 被害企業の日次不正請求 | 1日あたり 10万ドル(約1,500万円)超 | GTIG / Mandiant |
| 被害企業の累計最大請求 | 停止までに最悪 100万ドル(約1億5,000万円) | GTIG / Mandiant |
| 小規模スタートアップの48時間被害 | 月額180ドル(約2万7,000円)から2日で 8万2,000ドル(約1,230万円) | IBM Technology |
| 闇市場 LLM Mixers トークン単価 | 100万トークンあたり 0.10〜25ドル(約15円〜約3,750円) | GTIG / ZDNET |
| Jet Night(定額違法プロキシ) | 月額約 60ドル(約9,000円) で無制限アクセスを標榜(被害企業へ約100万ドル転嫁) | GTIG LLMJacking報告 |
| APIMart(従量課金業者) | プロンプト10万トークン超で入出力単価を 5倍 に引き上げ | GTIG報告 / ZDNET |
「100万トークン約15円の闇市場」と「1日1,500万円の被害請求」が同時に成立する背景を検算すると、構造が明確になります。被害企業の正規クラウド単価を仮に100万トークン平均5ドル(約750円)と置けば、1日10万ドルは 1日200億トークン の消費に相当します。ボットネットが24時間で数百万回のAPI呼び出しを行い、プロキシ経由で世界中の買い手へ分散供給すれば到達可能な規模です。攻撃者は原価ゼロで盗んだ利用枠を15円で現金化し、被害企業だけが正規単価の請求書を受け取る構造になっています。
4. 防衛側の負荷急増と専門家の視点
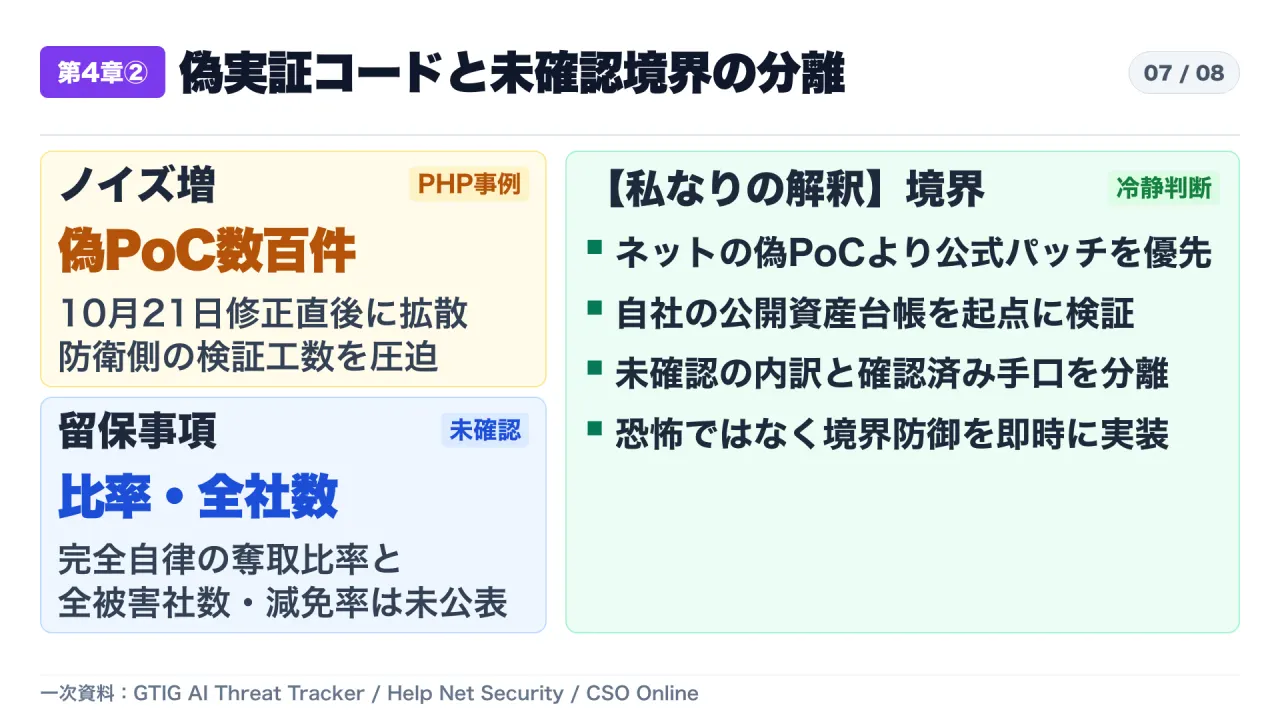
GTIGの脆弱性データでは、2026年1月から8月にかけて全体の脆弱性公開と悪用の件数がほぼ倍増し、ゼロデイ悪用は2025年の月平均8件から2026年8月には 22件 へ急増しました。さらに2026年10月21日のPHP重大脆弱性(CVE-2026-109618 / CVE-2026-109619)修正直後には、LLM生成とみられる「動作しない実証コード(PoC)」が数百件公開され、防衛側の検証リソースを圧迫しました。
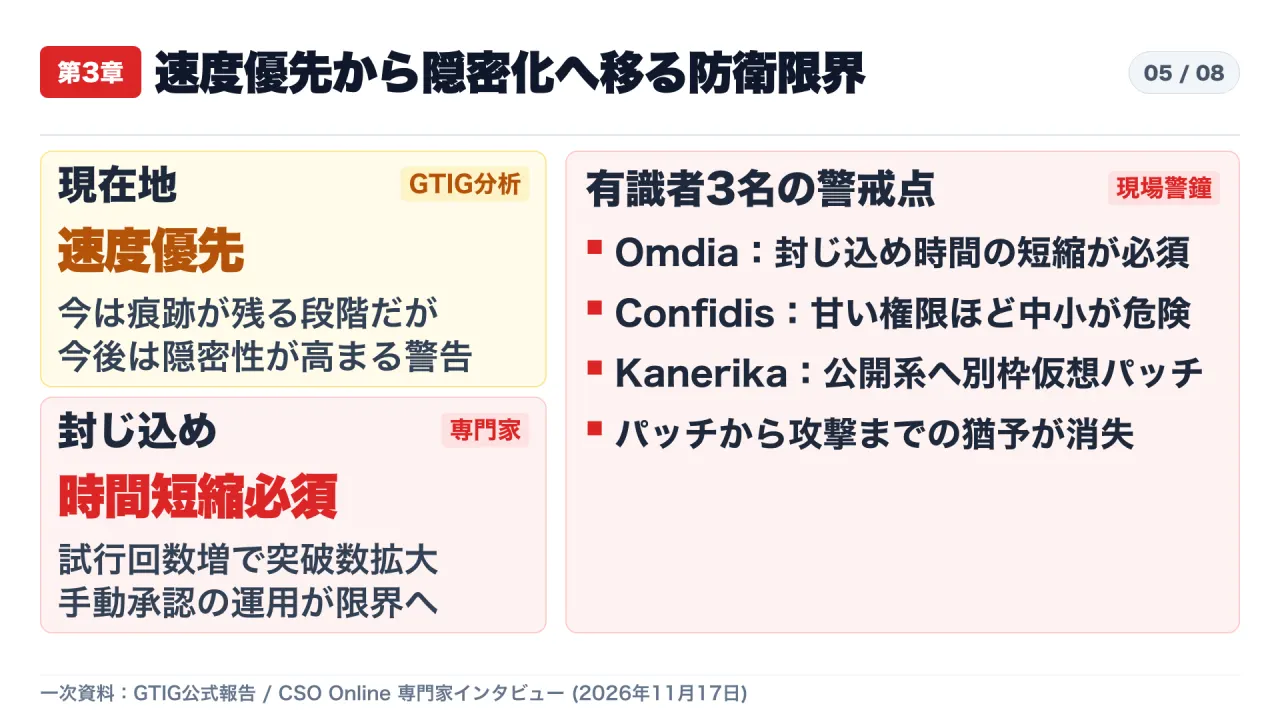
GTIGは「現在の自律攻撃基盤はステルス性を犠牲にして速度を優先しているが、今後は隠密性も高まる」と分析しています。CSO Onlineの取材でも、Omdiaのジョナサン・オング氏は攻撃速度に見合う封じ込め時間短縮の必要性を、Confidisのキース・プラブ氏は権限管理が甘い中小企業のリスク増大を、Kanerikaのアミット・クマール・ジェナ氏はインターネット公開資産への仮想パッチと最速更新経路の別枠確保を指摘しています。
5. 少額企業の盲点・開発ツール設定改ざんと3つの防御境界
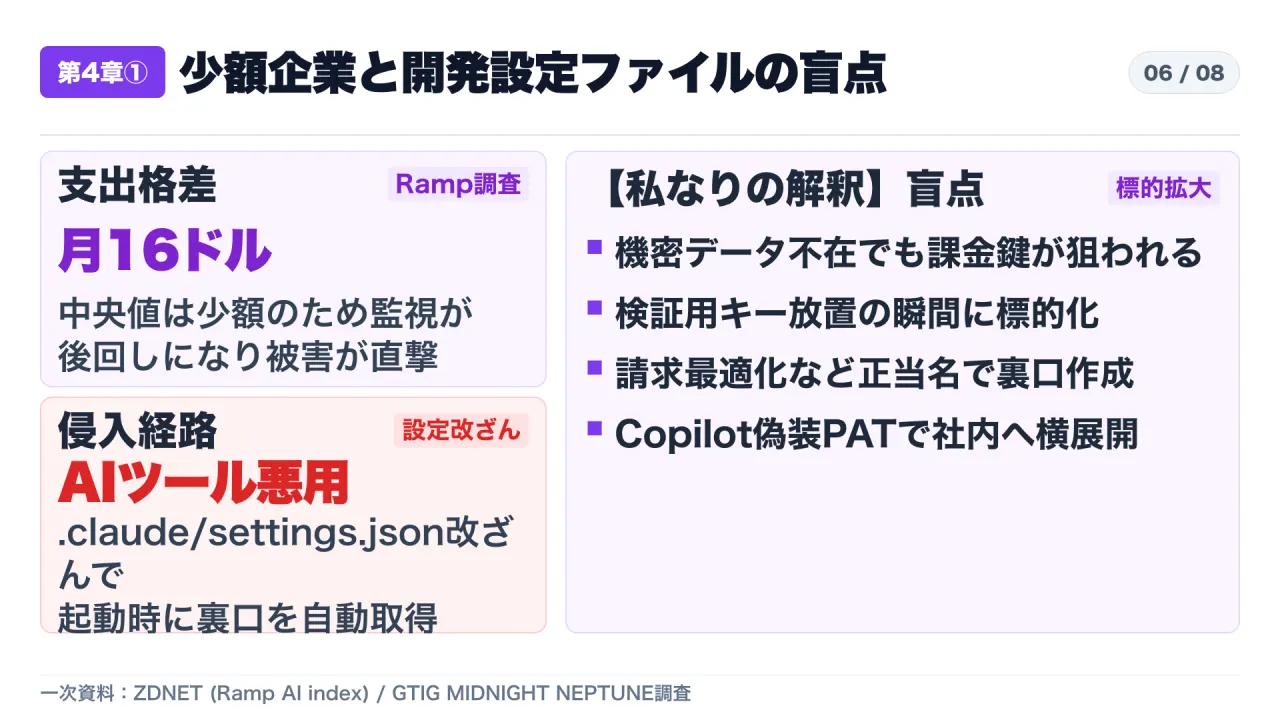
ZDNETが引用するRamp AI indexデータによれば、AI課金企業の上位1%が従業員1人あたり月1万ドル超を支出する一方、中央値は 月16ドル にとどまります。利用規模が小さい組織ほど課金アラートや上限設定が後回しになりやすく、流出時の打撃が致命的になります。
さらに北朝鮮系とみられるクラスター MIDNIGHT NEPTUNE は、社内リポジトリへ侵入して .claude/settings.json を書き換え、開発者が Claude Code を起動した瞬間にバックドア SOMBERMEME をダウンロードさせる手口や、Microsoft Copilot を装ったGitHub PAT(個人アクセストークン)による横展開を実行しました。
なお、押収サーバー上の被害データのうち完全自律動作による奪取比率や、2026年のLLMJacking被害企業の全社数・クラウド課金減免割合は公開資料上 未確認 です。
実務担当者が直ちに点検すべき防御境界は以下の3点です。
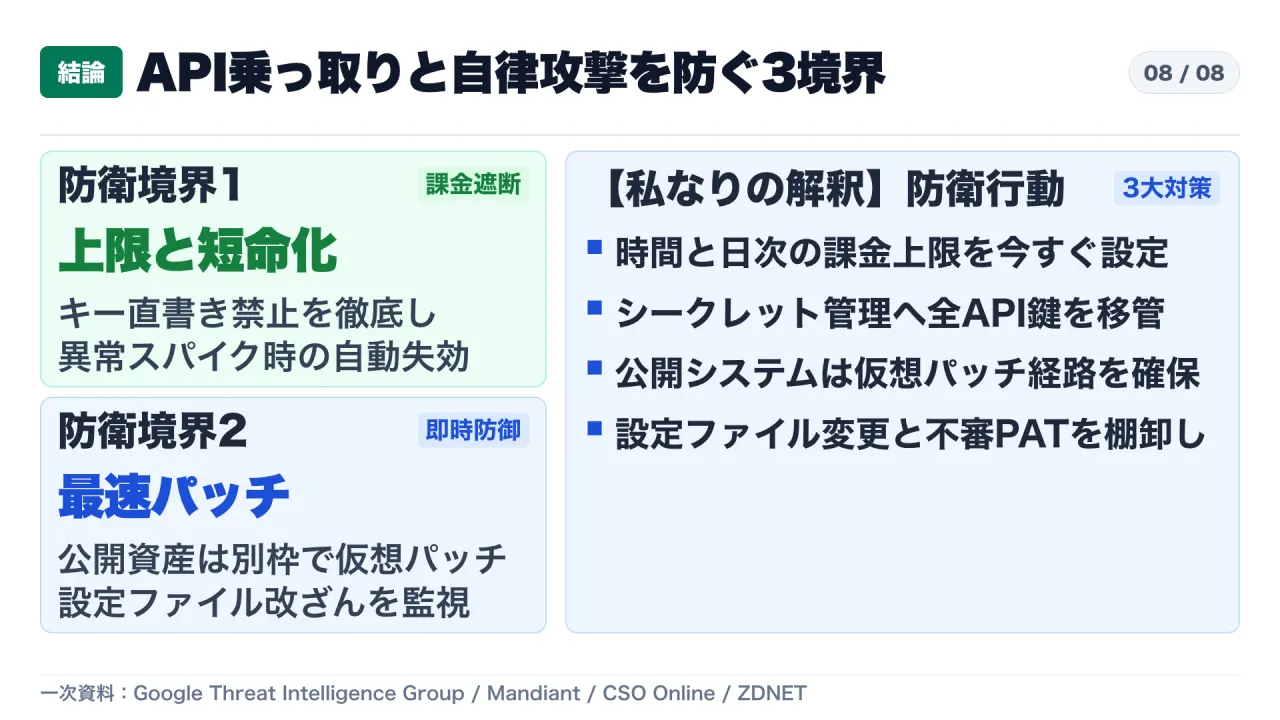
- APIキーの短命化・集約と課金上限(Billing Cap)設定: コードや平文ファイルへの直書きを禁止してシークレット管理基盤へ移管し、時間・日次の上限とスパイク時の自動キー失効を有効化する。
- 外部公開資産のファストトラック適用: パッチ公開直後の差分解析を前提に、検証待ちとは別枠の仮想パッチ・アクセス制御経路を確保し、ネット上の未検証PoCより公式修正情報を優先する。
- AI開発設定ファイルの改ざん検知とPAT棚卸し:
.claude/settings.jsonや実行フックの変更監視を導入し、AIツール名義を装った不審なGitHub PATや長期トークンを廃止する。
一次資料・出典一覧
- GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (Google Cloud)
- The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources (GTIG / Mandiant)
- ARTEX and Friends: Enter Agentic Offensive Frameworks (GTIG / Mandiant)
- Help Net Security: Google finds AI agent writing and launching exploits with no human in the loop
- CSO Online: Google spots the first hacker AI system that finds and exploits flaws autonomously
- ZDNET: Your enterprise AI access can be sold for pennies - beware ‘LLM Mixers’
- IBM Technology: LLMjacking: How hackers steal your AI API keys and stick you with the bill
#サイバーセキュリティ #脆弱性対策 #情報セキュリティ #情シス #AIエージェント #AI