企業の基幹システムで認証不要の乗っ取り危機が約4年潜伏?Java17緊急脆弱性と652件更新の防衛手順
YouTubeポッドキャスト本編(動画・音声)はこちら:企業の基幹システムで認証不要の乗っ取り危機が約4年潜伏?Java17緊急脆弱性と652件更新の防衛手順
https://www.youtube.com/watch?v=1I4un42k4P4
動画・音声本編はこちら:企業の基幹システムで認証不要の乗っ取り危機が約4年潜伏?Java17緊急脆弱性と652件更新の防衛手順
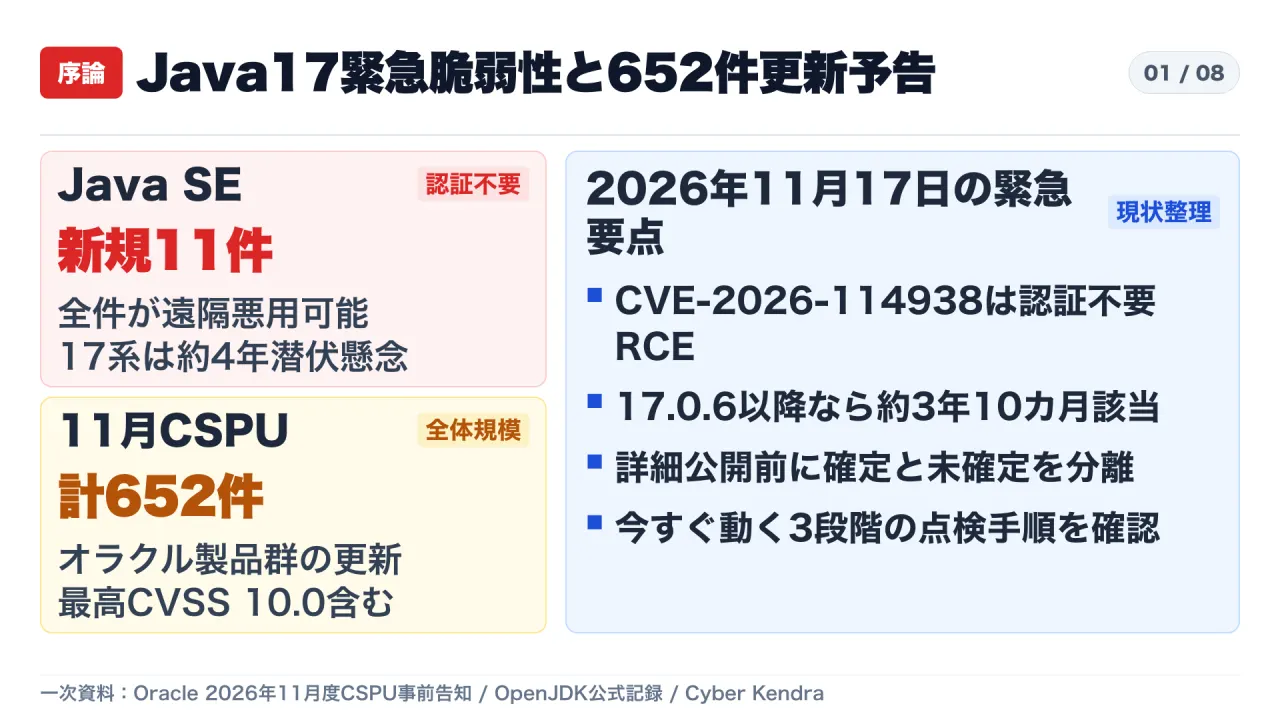
2026年11月17日現在、OpenJDK 17系(17.0.6以降)に存在する認証不要のリモートコード実行(Pre-Auth RCE)の予約脆弱性 CVE-2026-114938 と、同日付でオラクルが事前告知した 2026年11月度 Critical Security Patch Update(CSPU)(計652件・Java SE向け認証不要リモート悪用可能11件)について、国内外の機関および技術メディアから緊急の注意喚起が行われています。
本記事では、オラクル公式サイトの事前告知・FAQ・リリースノート・サポートロードマップ、OpenJDK公式メーリングリストおよびGitHubタグ、NIST NVD、CISA KEVカタログなどの一次資料12系統を照合し、公式に確定している事実と詳細公開前で未確定の領域を切り分けた上で、現場が今すぐ実行すべき3段階の点検・遮断・パッチ適用手順を整理します。
1. 公式確定事実と未公表情報の境界線
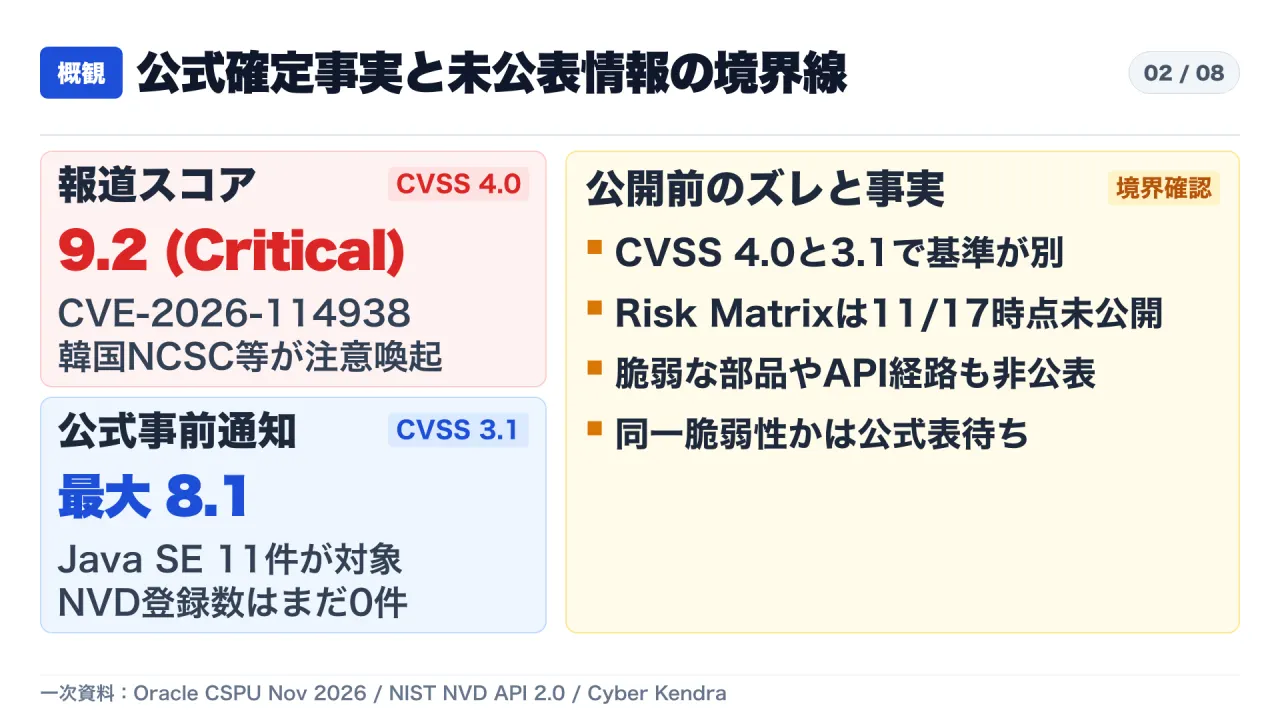
2026年11月17日時点で、各情報源の間には詳細公開前ならではの評価差と未公表領域が存在します。
| 項目 | 確認されている内容・数値(2026年11月17日時点) | 未確定事項・一次確認結果 |
|---|---|---|
| 予約CVE番号 | CVE-2026-114938(韓国NCSC注意喚起・海外メディア報道) |
NIST NVD API 2.0 照会結果は totalResults: 0(未公開) |
| 深刻度スコア | CVSS v4.0:9.2(報道)/ CVSS v3.1:最大 8.1(Oracle事前告知) |
評価基準(4.0と3.1)の違いに加え、同一脆弱性かはRisk Matrix待ち |
| Java SE更新数 | 11件 の新規パッチ、全件が認証不要でリモート悪用可能(Oracle事前告知) |
具体的なCVE番号、脆弱なサブコンポーネント・API・プロトコル未公表 |
| CSPU全体規模 | 計 652件 の新規パッチ(Hyperion 267件、EBS 72件、Fusion 71件 等) |
Fusion Middleware・Analyticsでは最高CVSS v3.1 10.0 を含む |
| OpenJDK範囲 | 報道上は 17.0.6 以降(2023年1月17日リリースから約3年10カ月) |
Java 8/11/21/25/27への波及有無はOpenJDK公式アドバイザリ待ち |
| 悪用・KEV状況 | CISA KEVカタログ未掲載、実環境悪用・PoC未確認 | 公開直後の差分解析による攻撃コード生成リスクに備えが必要 |
Oracle公式サイトの事前告知(cspunov2026.html)が列挙するJava SE対象バージョンは、Oracle Java SE 8u511 / 8u511-perf / 11.0.33 / 17.0.21 / 21.0.13 / 25.0.5 / 27.0.1、Oracle GraalVM for JDK 17.0.21 / 21.0.13、GraalVM EE 21.3.20.0.3、Oracle JavaFX 21.0.13 / 25.0.5 / 27.0.1 です。すでにJDK 17.0.21および21.0.13.0.3の公式リリースノートでも「2026年11月17日の次回更新以降は継続利用を推奨しない」と明記されており、上流OpenJDK GitHubリポジトリには jdk-17.0.21.1+1 や jdk-21.0.13.1+1 のタグが登録されています。
2. 約4年潜伏の範囲とオラクル652件の全体規模
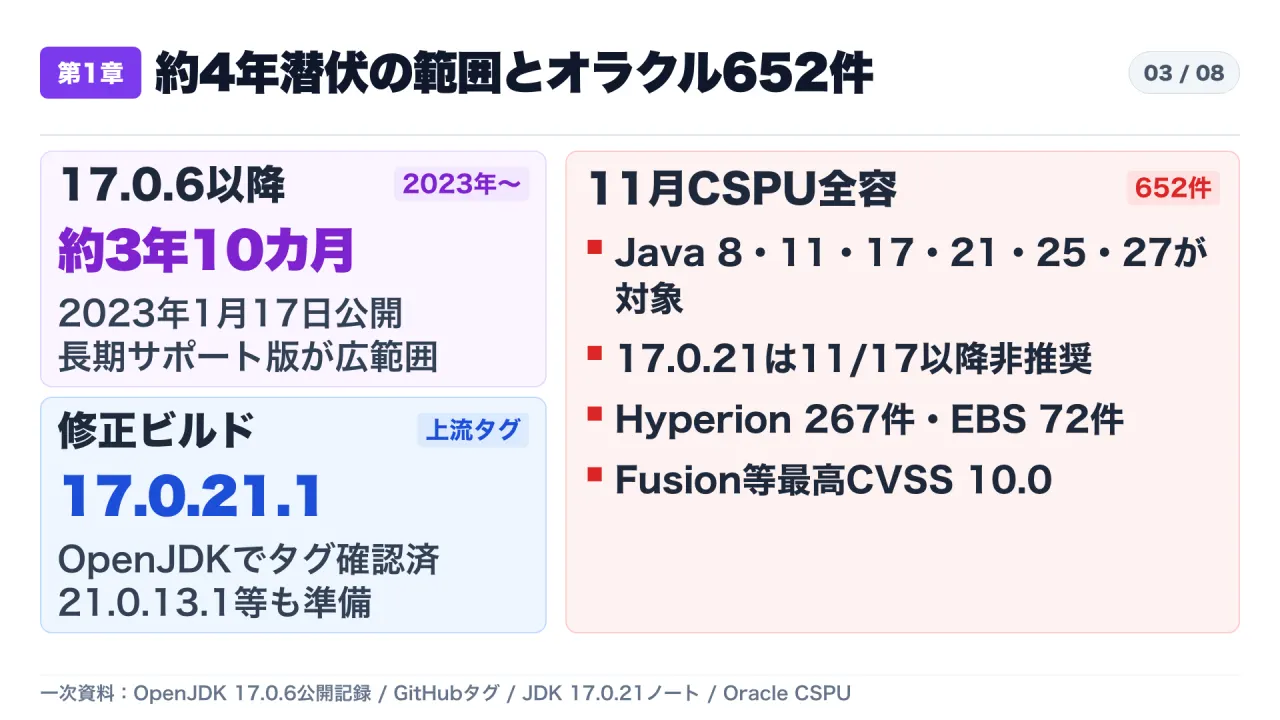
OpenJDKメーリングリスト(jdk-updates-dev)の公開記録を確認すると、17.0.6 のリリース日は 2023年1月17日 です。2023年1月から2026年11月までを計算すると、実に 3年10カ月(約4年間) にわたって出荷されたJava 17系の長期サポート(LTS)版が影響範囲に含まれる計算になります。これは、約4年前に建築された全国チェーンのオフィスビルで、どの支店の裏口も共通のマスターキーなしで開けられてしまう設計上の欠陥が今になって見つかったような構造です。
さらに、2026年11月度CSPUはJava SE単体にとどまりません。オラクル製品群全体では計 652件 の新規パッチが予告されており、業務基幹系製品にも広範な更新が含まれます。
- Hyperion:
267件(うち認証不要リモート悪用可能158件) - E-Business Suite(EBS):
72件(うち認証不要リモート悪用可能61件) - Fusion Middleware:
71件(うち認証不要リモート悪用可能36件、最高CVSS v3.110.0) - Analytics:
29件(最高CVSS v3.110.0を含む) - Java SE:
11件(全11件が認証不要リモート悪用可能、最高CVSS v3.18.1)
3. 月次CSPU「非累積」の罠と商用ライセンス境界
今回の更新対応で管理者が必ず押さえるべき制度上の落とし穴が2点あります。
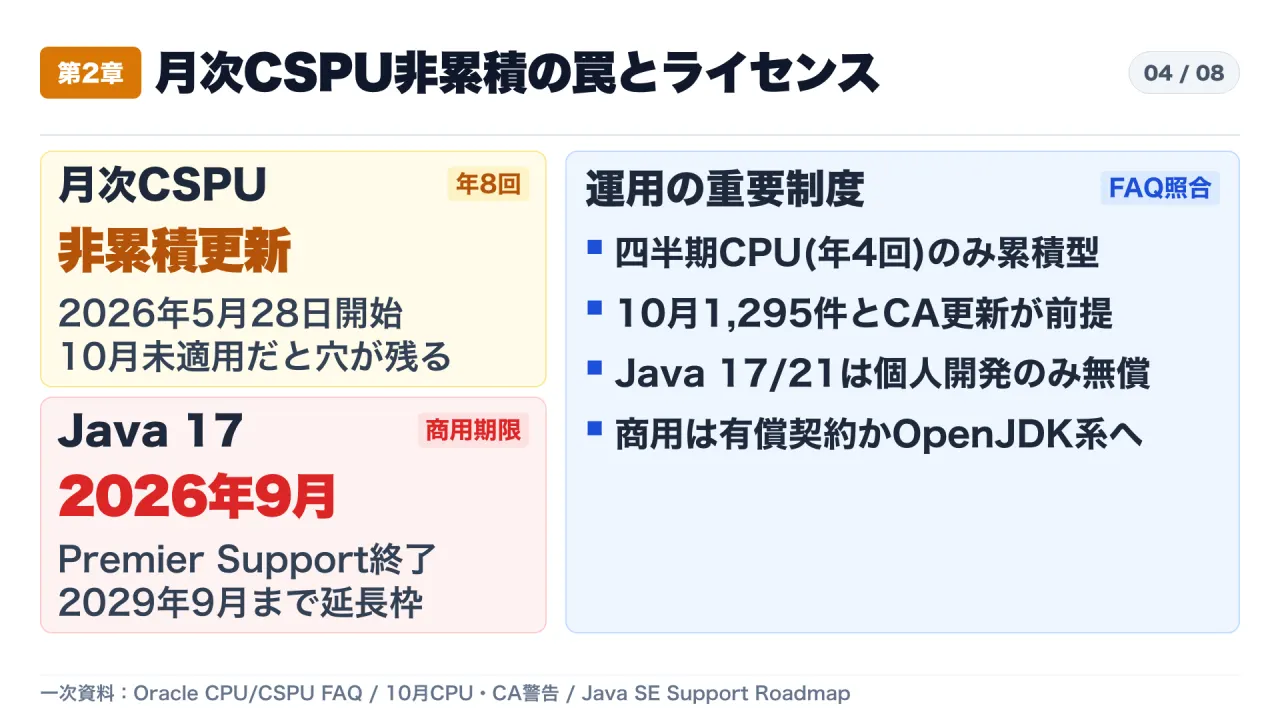
- 月次CSPUは「非累積(not cumulative)」である:
- オラクルの公式FAQ(
cpufaq.html)によると、四半期CPU(1月・4月・7月・10月の第3火曜日、米国太平洋時間午後1時頃公開=日本時間翌朝6時頃)は過去の修正を含む累積パッチです。 - 一方、2026年5月28日から導入された月次CSPU(2・3・5・6・8・9・11・12月の第3火曜日)は、優先度の高い修正のみを切り出した非累積パッチです。2026年10月のCPU(計1,295件)や、10月21日(
CVE-2026-91403)・10月30日(CVE-2026-114820)のeMudhra CA証明書失効アラートを未適用のまま11月CSPUだけ適用しても、過去の脆弱性が残存するおそれがあります。四半期の更新が過去からの症状をすべてまとめて治す総合治療だとすれば、月次の更新は今月一番危ない傷口だけを塞ぐ救急の絆創膏であり、先月の治療を受けていないまま今月の絆創膏だけ貼っても過去の傷は残ります。
- オラクルの公式FAQ(
- Java 17のPremier Support終了とライセンス条件:
- 2026年10月20日更新のOracle Java SE Support Roadmapによれば、Java 17(LTS)のPremier Supportは 2026年9月 に終了し、2029年9月までのExtended Support期間へ移行しています。
- 同ロードマップでは、Java 8・11・17・21のOracle JDKバイナリは個人・開発用途等を除きOTNライセンス下となり、商用環境で最新パッチを受け取るには有償サポート契約が必要です(全ユーザー無料利用はJava 25以降)。商用環境で無償運用したい場合は、Eclipse TemurinやAmazon Corretto等のOpenJDKディストリビューションの採用状況・配布時期を確認する必要があります。
4. WAF頼みの限界と過去の公開直後悪用スピード
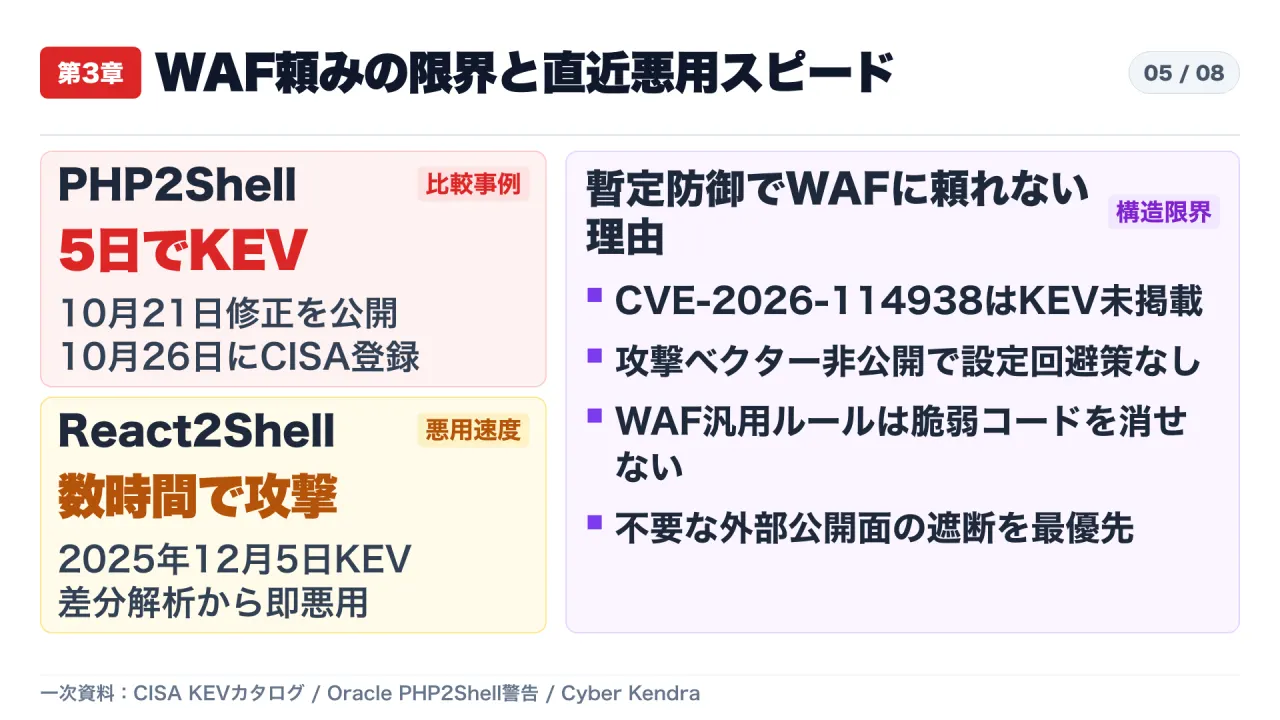
CISA KEVカタログを確認すると、2026年10月21日にパッチが公開されたPHPの認証不要RCE「PHP2Shell」(CVE-2026-109618 / CVE-2026-109619)はわずか5日後の 10月26日 にKEVへ登録されました。同様に2025年12月のReact「React2Shell」(CVE-2025-55182)も開示直後に悪用が始まり、12月5日にKEVへ追加されています。
現在 CVE-2026-114938 は攻撃ベクターが非公開であり、設定変更による回避策(Workaround)は提示されていません。WAFだけに頼るのは、金庫の鍵が壊れたままなのに入口の警備員へ「怪しい見た目のお客さんだけ止めてください」とお願いするようなものです。攻撃手順が分からない段階では、パッチ公開前の段階から不要な外部公開面をネットワーク経路レベルで閉じることが最優先になります。
5. 未公開段階のトリアージと棚卸しの盲点
詳細開示前の空白時間帯にパニックを起こさず優先順位を決めるには、「サーバーにJava 17が存在すること」と「外部から攻撃到達可能であること」を切り分けるトリアージが有効です。Webアプリ・APIゲートウェイ・管理コンソールなど外部入力が届くシステムを最優先(第1陣)として遮断・更新対象に据え、社内閉域ネットワーク内のバッチ処理は棚卸し台帳へ記録した上で第2陣として計画対応します。
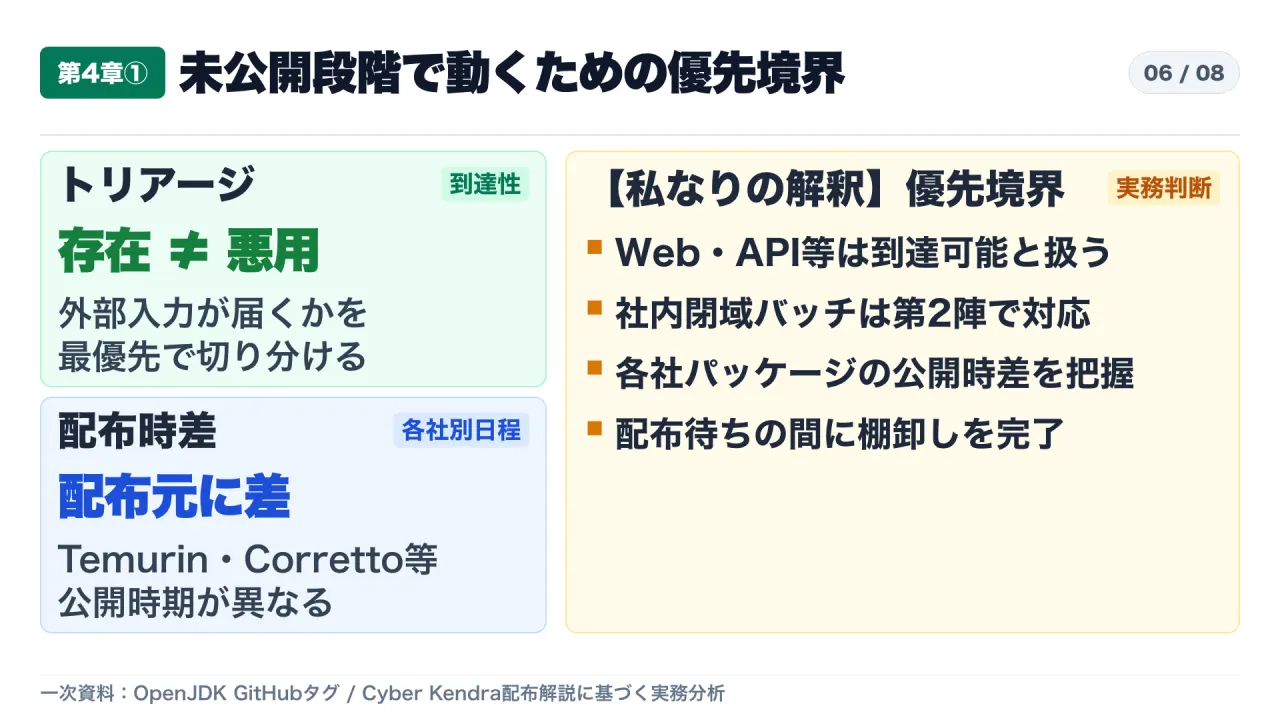
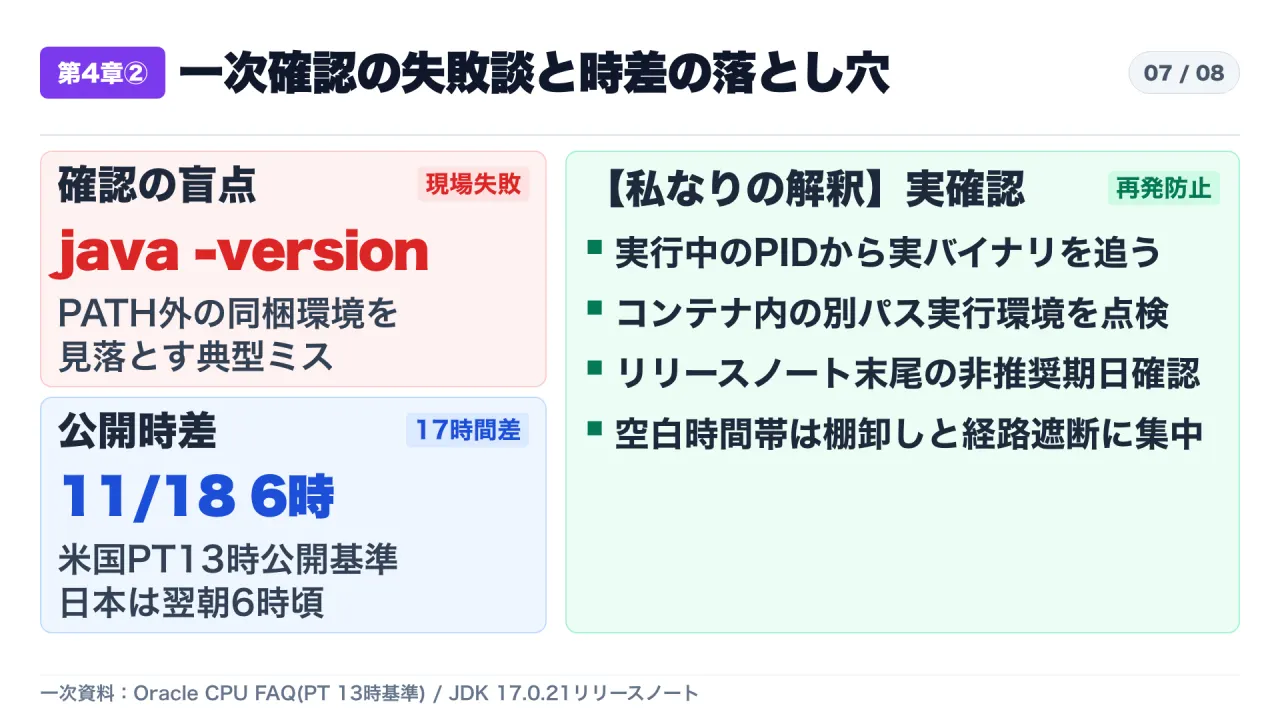
同時に、運用現場で陥りやすい確認の盲点として、シェル上で単に java -version を叩くだけの点検が挙げられます。PATH外の別ディレクトリに同梱されたJREやアプリケーション専用JDK、コンテナ内部の独立ランタイムを見落とすため、必ず実行中のPIDから実バイナリを追跡する必要があります。また、オラクルの公開基準(米国太平洋時間午後1時=日本時間翌朝11月18日6時頃)と、TemurinやCorrettoなど各社パッケージの配布タイミングには時差が生じるため、配布待ちの空白時間帯に棚卸しと経路遮断を完了させておくことが実務上の鍵になります。
6. 現場で今すぐ実行すべき3段階アクション
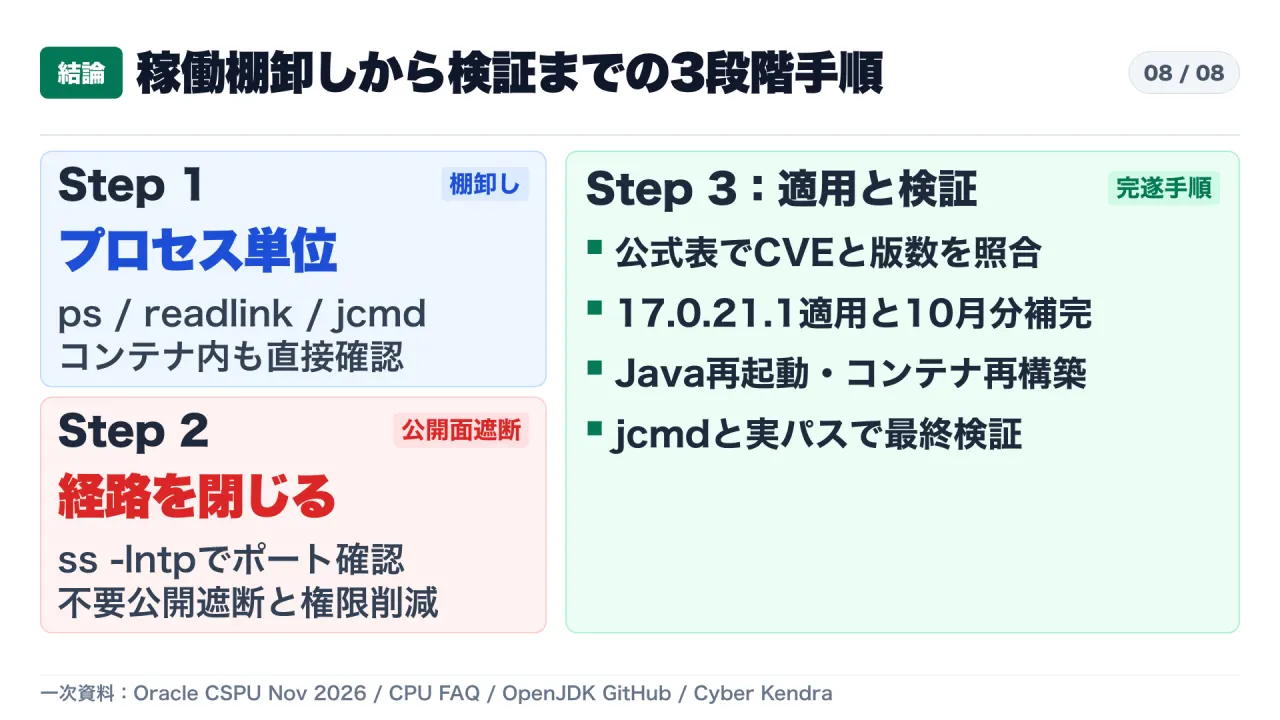
Step 1:稼働中Javaランタイムのプロセス単位での棚卸し
サーバー上で単に java -version を実行するだけでは、PATH外の独立したJREやアプリ同梱JDK、コンテナ内の実行環境を見落とします。実稼働中のPID単位で確認してください。
# 稼働中のJavaプロセスと実実行バイナリパスを特定
ps -eo pid,args | grep '[j]ava'
readlink -f /proc/<PID>/exe

# プロセスと同一ユーザー権限で正確なJVMバージョン・ビルドを確認
jcmd <PID> VM.version

# コンテナ環境内のランタイム確認
docker exec <container> java -version
kubectl exec -n <namespace> <pod> -c <container> -- java -version
Step 2:外部公開面の特定と暫定緩和策
「サーバーにJava 17が存在すること」と「外部から攻撃到達可能であること」を切り分け、インターネット公開中のWebアプリ・APIゲートウェイ・管理コンソールを最優先で保護します。
# 待ち受けポートとJavaプロセスの対応関係を確認
sudo ss -lntp
- 業務上インターネット公開が不要なポートや管理インターフェースは、ファイアウォール・セキュリティグループ・ロードバランサー等でAllowlist(許可IP)のみに制限する。
- Javaプロセスの実行アカウント(OSユーザー・IAMロール)の不要な権限を削減し、横展開リスクを抑える。
- アクセスログ、プロキシログ、JVM標準エラーログ、OSプロセス監査ログが保全されているか確認する。
Step 3:正式パッチ適用と再起動後の最終検証
- 日本時間11月18日午前6時頃(米国太平洋時間11月17日午後1時頃)以降に公開されるOracleのRisk Matrixおよび利用中のOpenJDKベンダー(Temurin、Corretto、Zulu、Red Hat、OSパッケージ等)の正式アドバイザリを確認する。
- 外部公開システムから優先して
17.0.21.1/21.0.13.1相当の修正ビルドを適用する(Oracle環境では10月CPU等の前提要件も併せて確認)。 - ホスト環境では更新後に必ずすべてのJavaプロセスを再起動し、コンテナ環境では修正済みベースイメージから再ビルド・再デプロイする。
- 再起動後、再度
readlink -f /proc/<PID>/exeおよびjcmd <PID> VM.versionを実行し、メモリ上に旧バイナリが残っていないことを検証・記録する。
参照一次資料
- Oracle Critical Security Patch Update Pre-Release Announcement - November 2026
- Oracle Critical Patch Update, Critical Security Patch Update and Security Alert Programs FAQ
- Oracle JDK 17.0.21 Release Notes
- Oracle JDK 21.0.13.0.3 Release Notes
- Oracle Java SE Support Roadmap (Updated October 20, 2026)
- Oracle Critical Patch Update Advisory - October 2026
- OpenJDK 17.0.6 Released (2023-01-17 / 2023-01-27)
- OpenJDK jdk17u GitHub Tags
- NIST NVD API 2.0 (CVE-2026-114938)
- CISA Known Exploited Vulnerabilities Catalog
- Oracle Security Alert Advisory - CVE-2026-109618 and CVE-2026-109619 (PHP2Shell)
- Cyber Kendra: CVE-2026-114938 Pre-Auth RCE Flaw in Java 17 Puts Servers at Risk
一次資料・出典リンク
- https://www.oracle.com/security-alerts/cspunov2026.html
- https://www.cyberkendra.com/2026/11/cve-2026-114938-pre-auth-rce-flaw-in-java-17-puts-servers-at-risk.html
- https://mail.openjdk.org/pipermail/jdk-updates-dev/2023-January/020196.html
- https://services.nvd.nist.gov/rest/json/cves/2.0?cveId=CVE-2026-114938
- https://www.oracle.com/java/technologies/javase/17-0-21-relnotes.html
- https://www.oracle.com/java/technologies/javase/21-0-13-0-3-relnotes.html
- https://api.github.com/repos/openjdk/jdk17u/git/matching-refs/tags/jdk-17.0.21
- https://api.github.com/repos/openjdk/jdk21u/git/matching-refs/tags/jdk-21.0.13
- https://www.oracle.com/security-alerts/cpufaq.html
- https://www.oracle.com/security-alerts/cpuoct2026.html
- https://www.oracle.com/security-alerts/alert-CVE-2026-91403.html
- https://www.oracle.com/security-alerts/alert-CVE-2026-114820.html
- https://www.oracle.com/java/technologies/java-se-support-roadmap.html
- https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
- https://www.oracle.com/security-alerts/alert-CVE-2026-109618.html