月間12億人解析の顧客基盤が全面停止!プレイドの7万9千件流出が暴いた外部連携の死角とは?
YouTubeポッドキャスト本編(動画・音声)はこちら:月間12億人解析の顧客基盤が全面停止!プレイドの7万9千件流出が暴いた外部連携の死角とは?
https://www.youtube.com/watch?v=G7v8I__UV80
動画・音声本編はこちら:月間12億人解析の顧客基盤が全面停止!プレイドの7万9千件流出が暴いた外部連携の死角とは?
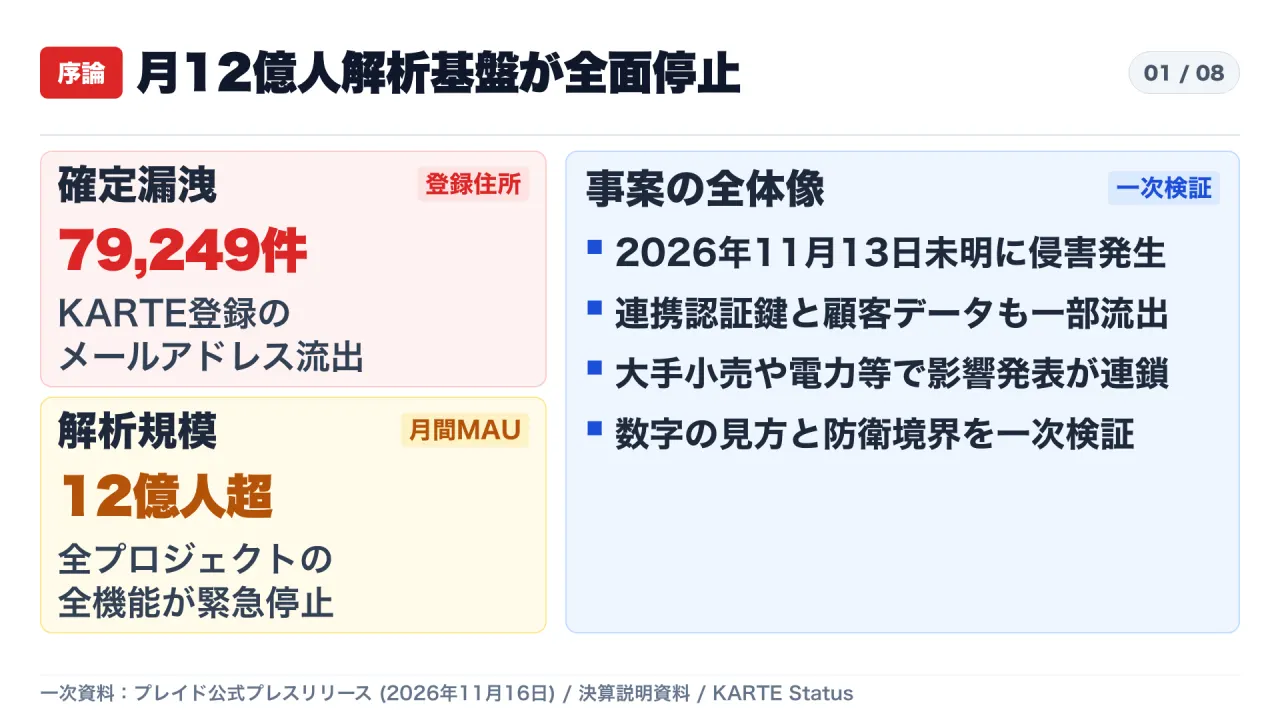
2026年11月13日未明、株式会社プレイド(東証グロース:4165)が提供するCXプラットフォーム「KARTE(カルテ)」に対して第三者による不正アクセスが発生し、同日午後に全プロジェクトの全機能が緊急停止されました。
11月16日19時のプレイドによる適時開示および公表では、KARTEアカウント登録メールアドレス79,249件、外部サービス連携用の認証情報(シークレットキー、アクセストークン等)、および導入企業が「紐付けテーブル」機能等で取り込んだ顧客データの一部の漏えいが確認されました。11月17日20時53分時点のステータス更新でも、申請企業への取り込みデータ送付と対象顧客の特定・順次連絡準備が進む一方、サービス再開時期は依然として未定となっています。
1. 自社サーバー無傷でも波及した「一点集中」と市場の反応
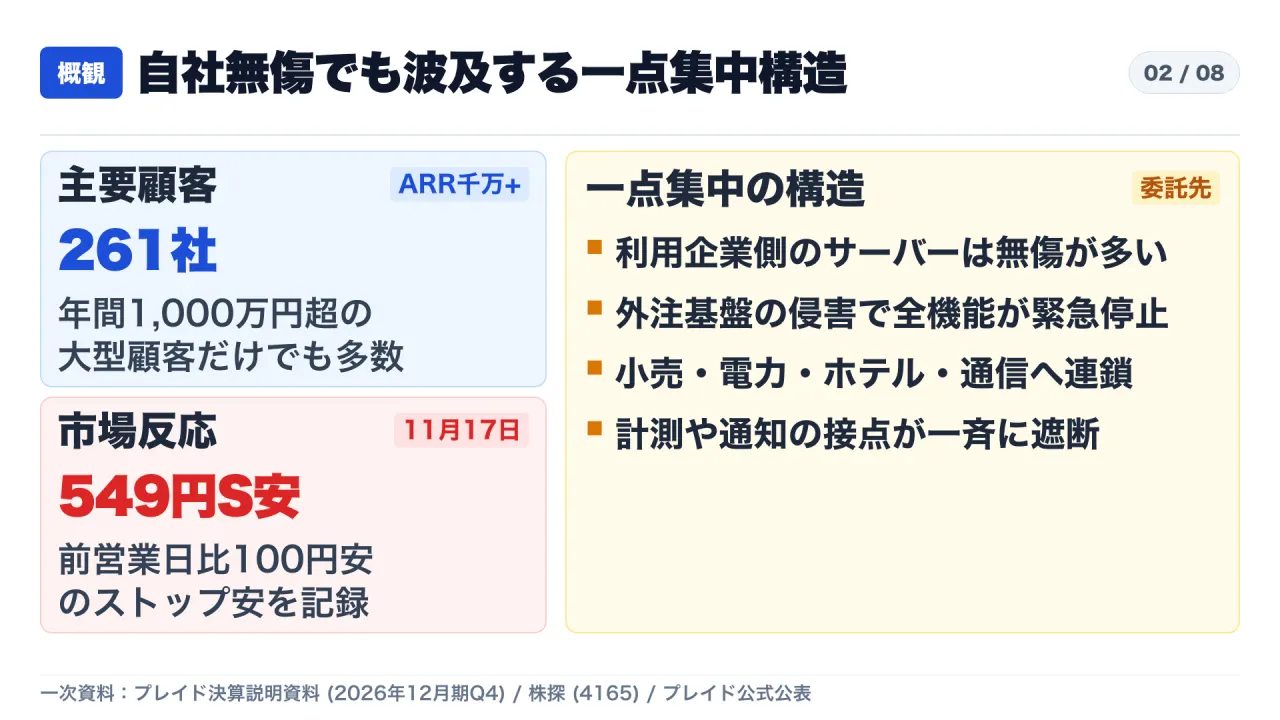
プレイドの2026年12月期第4四半期決算説明資料によると、KARTEは2026年9月時点で月間12億人超(MAU)を解析し、ARR1,000万円以上の主要顧客だけでも261社を抱える国内最大級のファーストパーティ顧客データ基盤です。利用企業自身のウェブサーバーが侵害されていなくても、外注していた単一の顧客接点基盤が停止・侵害されたことで、小売り、電力、ホテル、通信、出版といった多業種へ一斉に波及しました。
開示翌営業日の2026年11月17日、東証グロース市場ではプレイド株が前営業日比100円安の549円でストップ安となりました。
2. 侵入経路の公式タイムラインと漏えい3区分
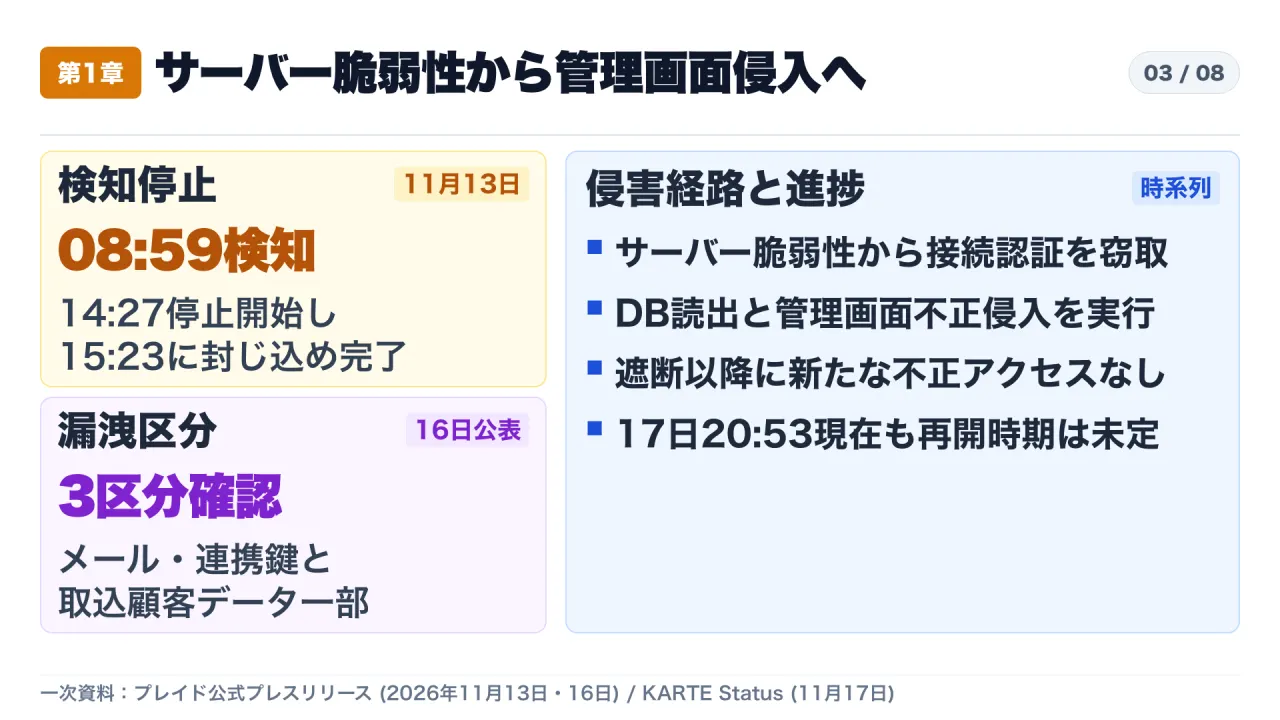
プレイドの2026年11月13日・16日付公式発表およびKARTE Statusによると、発生から封じ込め、特定段階移行までの経緯は以下のとおりです。
| 日時(2026年・JST) | 発表元 | 確認された経緯・対応状況 |
|---|---|---|
| 11月13日 未明 | プレイド(16日公表) | 第三者が同社サーバーの脆弱性を悪用し、システム・DB接続用認証情報を窃取。DB等からの外部読出とアカウント乗っ取りによる管理画面不正アクセスが発生。 |
| 11月13日 08:59 | プレイド(16日公表) | 不正アクセスを検知し、窃取された認証情報の無効化等に着手。 |
| 11月13日 14:27頃 | プレイド(16日公表) | サーバーの停止を開始し、KARTE全サービスをメンテナンスモードへ順次停止。 |
| 11月13日 14:44 | KARTE Status | 全プロジェクトの全機能(Web/アプリ計測、配信、管理画面、KARTE Message、KARTE Datahub等)の緊急停止を告知。 |
| 11月13日 15:23頃 | プレイド(16日公表) | 攻撃元通信遮断・認証情報無効化などの封じ込めを完了(遮断以降、新たな不正アクセスは確認されず)。 |
| 11月15日 10:37 / 16:01 | KARTE Status | ネットワーク遮断完了を報告し、該当顧客への個別連絡開始と外部連携用認証情報の無効化を重ねて要請。 |
| 11月16日 19:00 | プレイド適時開示 | 漏えい3区分(①アカウント登録メールアドレス79,249件、②外部サービス連携用認証情報、③紐付けテーブル等取込データの一部)を公表。 |
| 11月17日 20:53 | KARTE Status | 申請企業への取込データ送付を順次開始し、対象顧客の特定・案内準備段階へ移行。サービス再開時期は未定。 |
3. 導入各社の公表規模と「上限値・確定値」の見極め
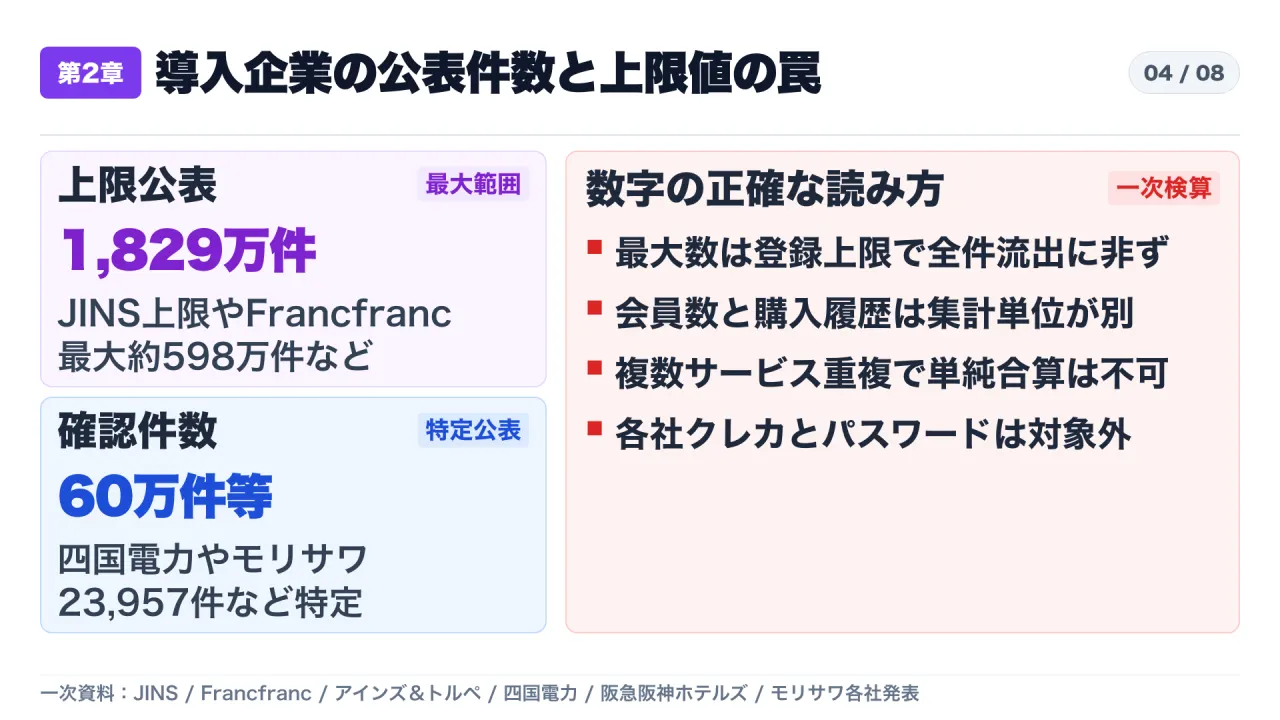
11月16日から17日にかけて、導入企業各社から影響公表が相次ぎました。ここで極めて重要なのは、各社が公表している数字には「対象となり得るアカウント数・レコード数の上限(最大値)」と「特定・確認済みの流出件数」が混在している点です。
| 企業・ブランド名 | 公表区分 | 公表規模 | 主な対象・対象外項目 |
|---|---|---|---|
| JINS | 最大値(調査中) | 最大約1,829万アカウント | 会員ID、メアド、姓、生年月日、年齢、性別、郵便番号、都道府県(PW・クレカ・店舗非会員は対象外) |
| Francfranc | 最大値(可能性) | 会員 最大約598万件/EC購入履歴 最大約400万件 | 氏名、生年月日、ID、市区町村/性別、郵便番号、年代等(PW・クレカ除外) |
| アインズ&トルペ/アユーラ | 最大値(可能性) | 2ブランド合計 最大約260万件 | 氏名、生年月日、性別、メアド、電話番号等(PW・クレカ・未連携会員除外) |
| 四国電力(よんでんコンシェルジュ) | 流出公表件数 | 約60万件 | 顧客名、メアド(ID)、住所、メール希望有無等(PW・クレカ・口座除外) |
| 阪急阪神ホテルズ | 現時点最大範囲 | 計331,586件(減少可能性あり) | 氏名、年齢、住所、電話、メアド等(退会会員含む可能性、クレカ・パスポート除外) |
| ソーシャルインテリア | 漏えい確認 | 29,194件 | subsclife by TOKYOROOMSの氏名、メアド、LINEユーザーID |
| モリサワ | 漏えい確認 | 23,957件 | 2023年5月以降のMorisawa Fonts購入顧客の氏名、メアド、ID(PW・クレカ除外) |
| オプテージ(mineo) | 調査中(可能性) | 件数精査中 | メールアドレス漏えい可能性(クレカ・口座・本人確認書類は未提供) |
会員データと購入履歴データの重複や、複数ブランド・複数サービスに跨がる同一人物の重複が存在するため、各社の最大件数を単純合算して被害実人数とみなすことはできません。
4. 「外部連携キー」という時限爆弾と連鎖停止リスク
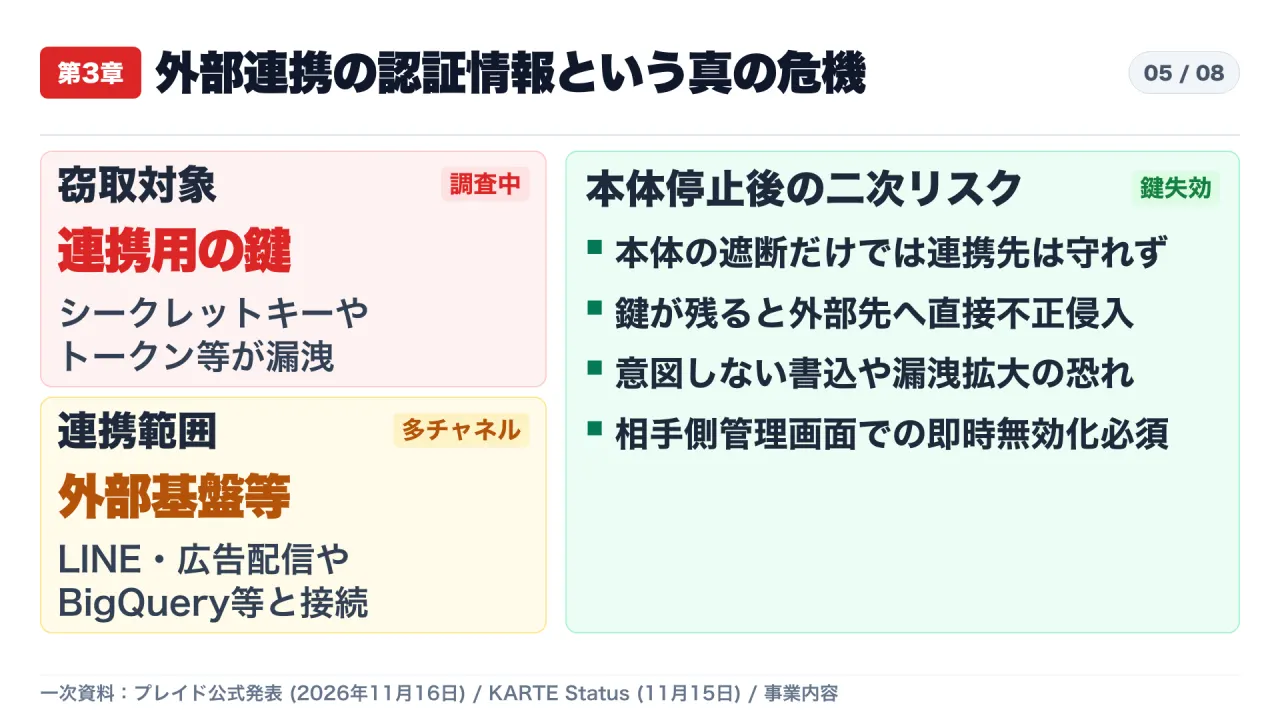
今回特に警戒すべきは、漏えい区分の2つ目に挙げられた「外部サービス連携用の認証情報(シークレットキー、アクセストークン等)」です。KARTEはメール・LINE配信や広告配信、外部データ基盤(BigQuery等)と連携して顧客接点を一体運用する基盤であるため、KARTE側のネットワークを遮断しただけでは、すでに持ち出された認証キーを使った連携先サービスへの不正アクセスや意図しないデータ書き込みを防げません。プレイド社が11月15日・16日に「早急な無効化」を重ねて求めたのはこの理由によります。
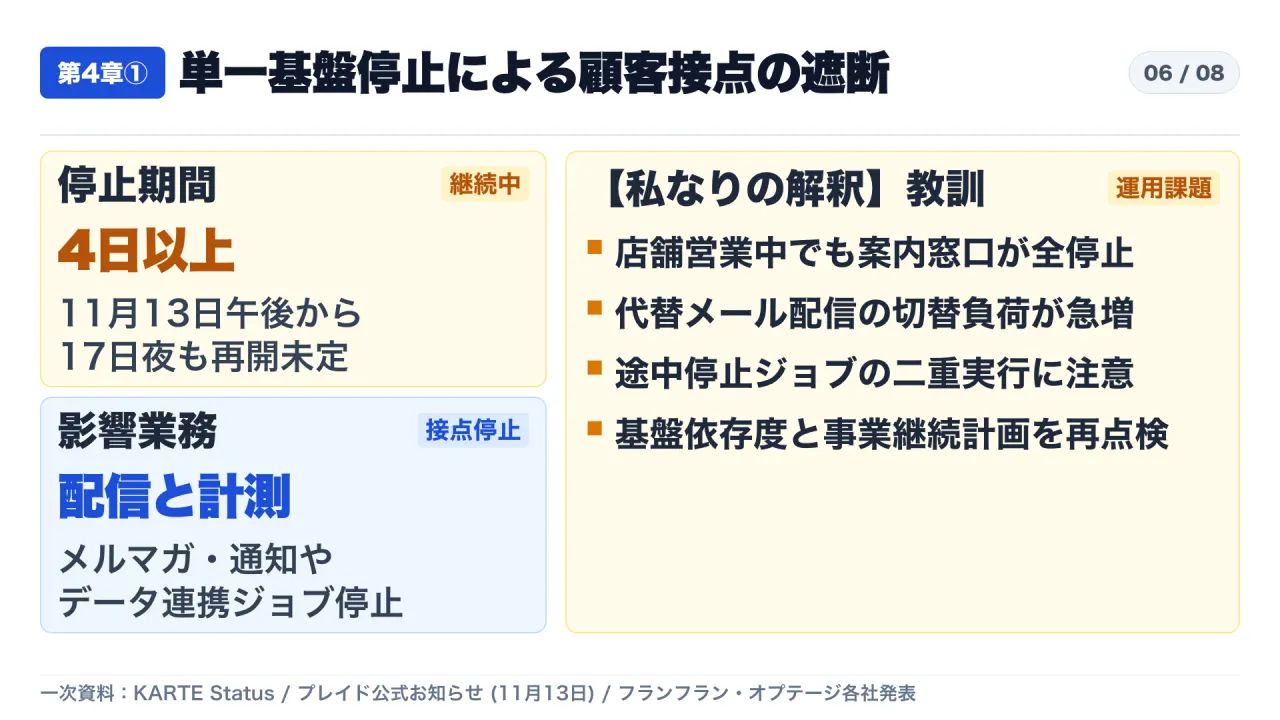
また、セキュリティ封じ込めのためにKARTE全機能が11月13日から4日以上にわたって停止したことで、計測やメール配信、連携ジョブまで一斉に止まりました。単一のクラウド基盤へ顧客接点を集中させる便利さの裏側にある、事業継続上の負荷が浮き彫りになっています。
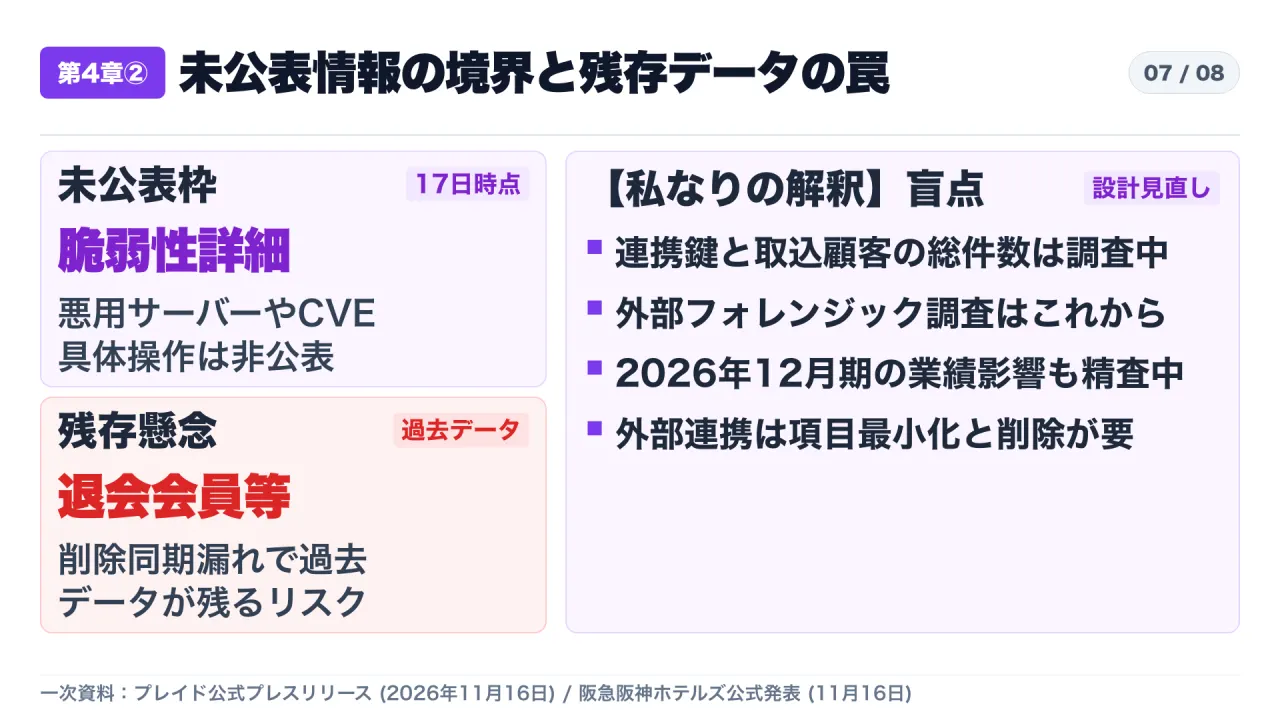
一方、11月17日時点でも、悪用されたサーバーや脆弱性の具体的識別番号(CVE番号等)、管理画面内での具体操作、連携キーと取り込みデータの総漏えい件数、2026年12月期の業績影響、再開時期はいずれも未公表または精査中です。阪急阪神ホテルズが「過去の退会会員が含まれる可能性」に触れているとおり、外部SaaSへ預けるデータの最小化と削除同期の設計も課題となります。
5. 企業担当者と一般利用者が今すぐ取るべき防衛線
導入企業の担当者
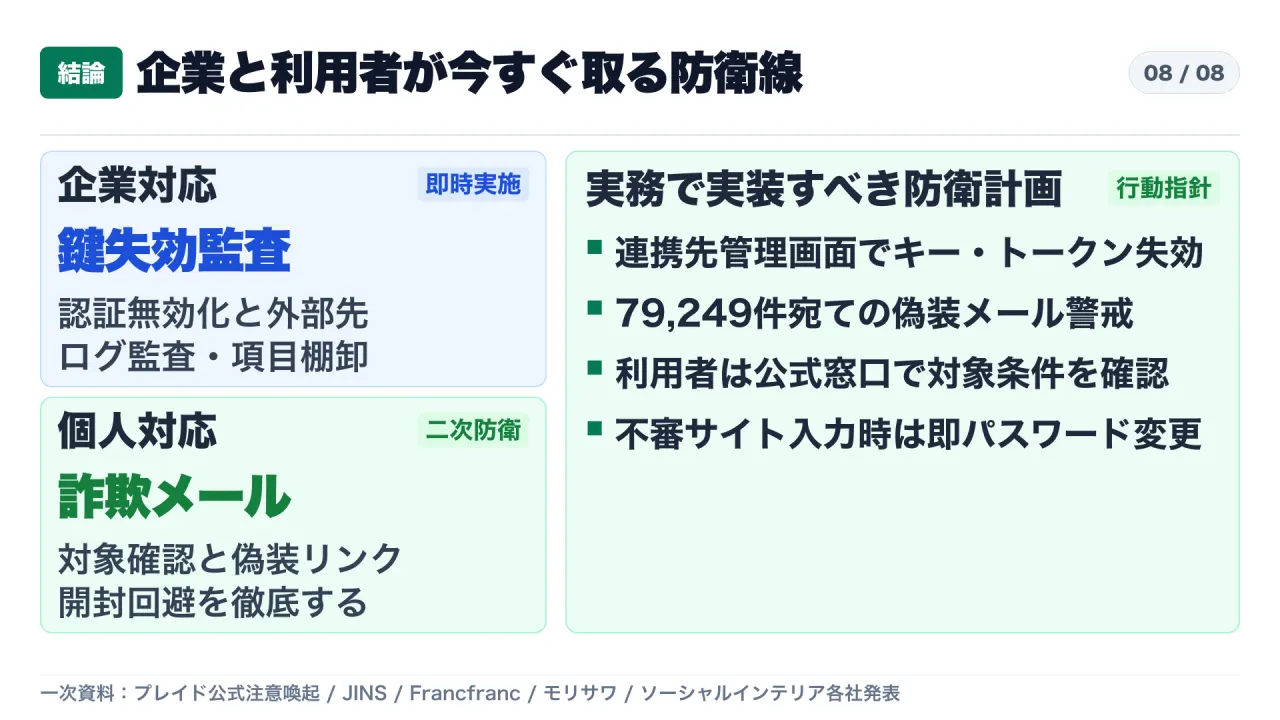
- 外部連携キーの即時失効とログ監査: シークレットキーやアクセストークンを連携先サービスの管理画面で直ちに無効化し、失効前のデータ取得・書き込み・権限変更ログを点検する。
- 送信データの棚卸し: 「紐付けテーブル」等で送信していた項目・対象期間を整理し、個人情報保護委員会への報告や本人通知の要否を確認する。
- 偽装メール警戒と再開時重複防止: 登録メアド79,249件を狙うプレイド社装いの不審メールを開かないとともに、再開時は11月13日停止時に中断したジョブと照合し二重配信を防ぐ。
一般利用者
- 公式情報での対象確認: 導入企業のサイトを利用した全員が対象ではないため、各社の公式お知らせで対象範囲と個別通知メールを確認する。
- なりすまし連絡への警戒: 氏名・メアド・生年月日等が組み合わさった精巧なフィッシングメールやSMSに注意し、通知内のリンクからログインや返金手続きを行わない。
- 認証情報の保護: クレカ・パスワードは多くの公表社で対象外ですが、不審な偽サイトへ入力した場合は即座にパスワードを変更する。
一次資料・出典一覧
- プレイド 公式プレスリリース(2026年11月16日)
- プレイド 公式お知らせ(2026年11月13日)
- KARTE Status 公式インシデントページ
- プレイド 2026年12月期第4四半期決算説明資料(公式IR PDF)
- プレイド 適時開示PDF(2026年11月16日)
- プレイド 公式事業内容ページ
- 株探ニュース:プレイド(4165)株価・S安記事(2026年11月17日)
- JINS 公式お知らせ(2026年11月17日)
- Francfranc 公式お知らせ(2026年11月17日)
- アインズ&トルペ 公式お知らせ(2026年11月17日)
- 四国電力 公式発表PDF(2026年11月16日)
- 阪急阪神ホテルズ 公式お知らせ(2026年11月16日)
- ソーシャルインテリア 公式お知らせ(2026年11月17日)
- モリサワ 公式お知らせ(2026年11月17日)
- オプテージ 公式プレスリリース(2026年11月16日)
#サイバーセキュリティ #情報漏洩 #サプライチェーン #プレイド #KARTE #セキュリティ対策