日本のスパコン富岳が不正侵入で緊急停止!最大4,597人漏えい恐れと外部接続鍵の落とし穴とは?
YouTubeポッドキャスト本編(動画・音声)はこちら:日本のスパコン富岳が不正侵入で緊急停止!最大4,597人漏えい恐れと外部接続鍵の落とし穴とは?
https://www.youtube.com/watch?v=KtSDbxYFIRo
動画・音声本編はこちら:日本のスパコン富岳が不正侵入で緊急停止!最大4,597人漏えい恐れと外部接続鍵の落とし穴とは?
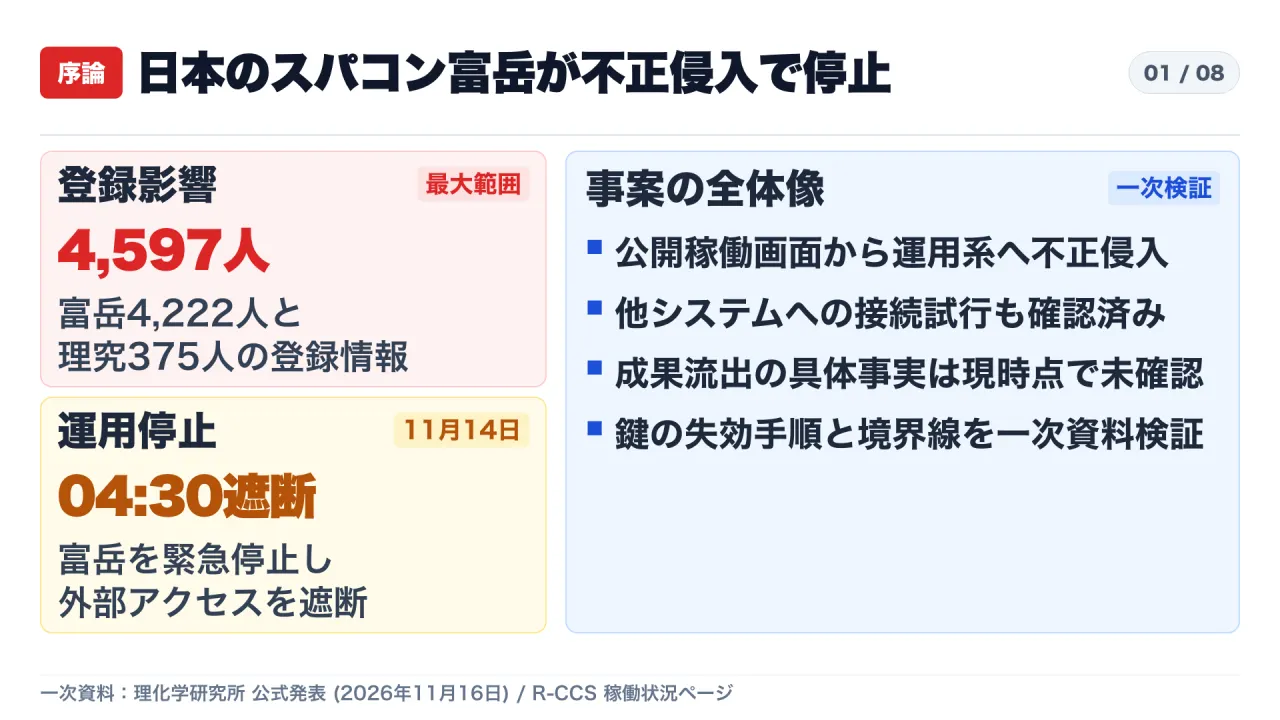
2026年11月16日、理化学研究所(理研)は計算科学研究センター(R-CCS)が運用するスーパーコンピュータ「富岳」の運用系システムに対する不正アクセスと、「富岳」および「理究(りきゅう)」の利用登録者最大4,597名分の個人情報や認証情報などが外部へ持ち出された、またはその可能性があると公表しました。
「富岳」は11月14日午前4時30分に運用を停止して外部からのアクセスを遮断しており、稼働状況表示ページも安全確保のため公開を停止しています。本記事では理研公式発表、R-CCS公開資料(セキュリティホワイトペーパー・システム紹介)、NHKニュース、読売新聞を照合し、確認された事実と未確認情報の境界、外部接続用SSH秘密鍵が二次被害につながる構造、そして利用者と運用担当者が今すぐ取るべき対策を整理します。
1. 公開ダッシュボードを起点とした侵入と「理究」への波及構造
理研の2026年11月16日付公式発表によると、侵入が発生したのは「富岳」の運用系システム(内部ネットワーク)です。攻撃者は11月10日から13日にかけて、インターネット上に公開されていた「富岳」の稼働状況を表示するウェブページ(ダッシュボード)を足がかりとして運用系の内部ネットワークへ侵入し、内部の複数サーバを不正に操作したほか、一部のサーバで不正なプログラムの設置などのシステム改ざんを行っていました。
ここで押さえておくべき構造が2点あります。
- 「富岳」と「理究(りきゅう)」の切り分け: 不正侵入や運用停止・再発防止策の対象として発表本文に明記されているのは「富岳」の運用系システムです。AI for Science開発用スーパーコンピュータ「理究(りきゅう)」が影響範囲に含まれているのは、認証システム登録情報(最大375名の氏名・メールアドレス)に関わるためであり、「理究」本体への直接侵入や稼働停止が公表されたわけではありません。
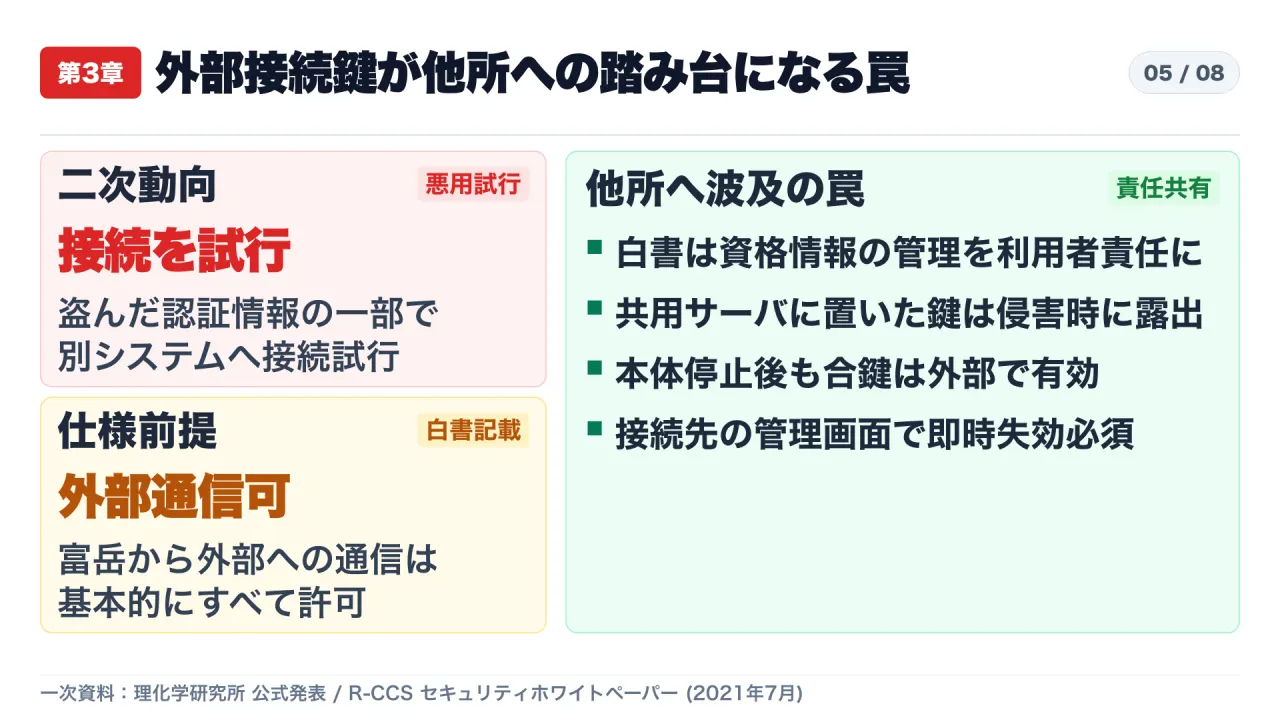
- 外部サービス接続試行の確認: 利用者のホームディレクトリに保存されていたファイルに含まれていた「理研外のスーパーコンピュータやサービスに接続するための認証情報(SSH秘密鍵、アクセスキーなど)」の一部を使い、侵入者がほかのシステムへの接続を試みていたことが確認されています。
2. 公式発表に基づく分単位のタイムライン
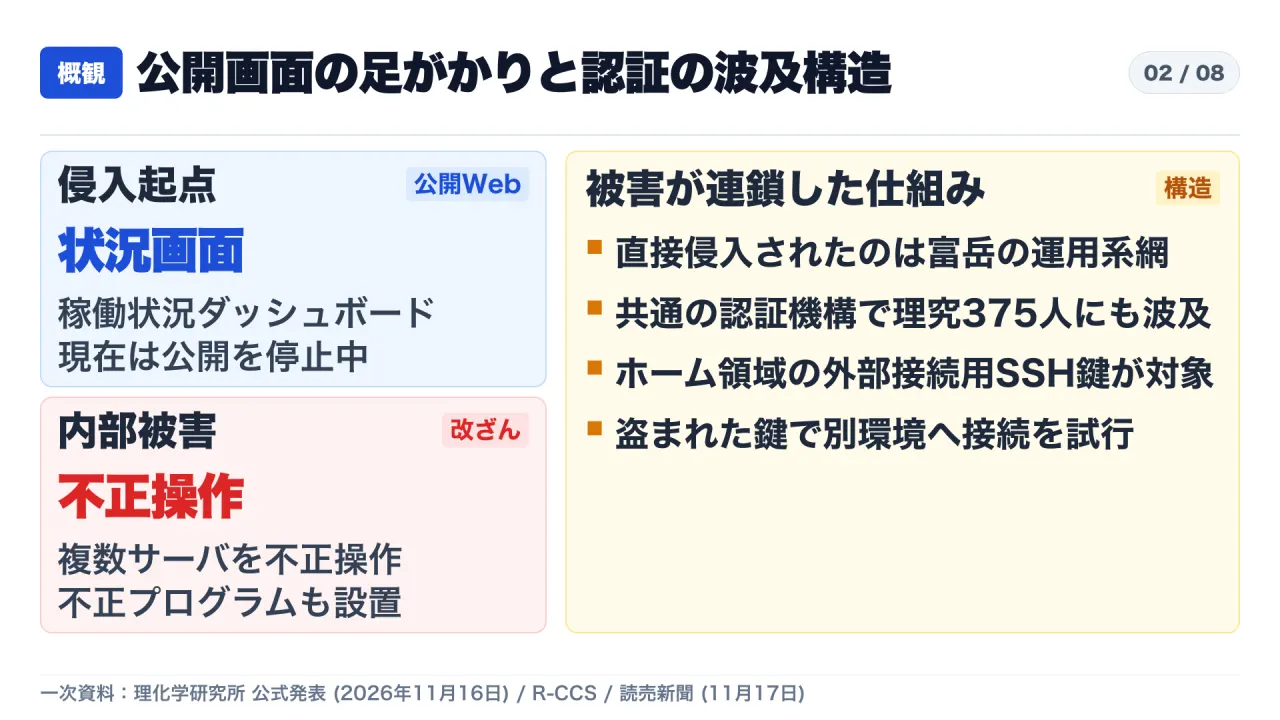
理研の公式発表に記載された経緯と対応の正確な時系列は以下のとおりです。
| 日時(2026年・JST) | 確認された事実・理研の対応 |
|---|---|
| 11月10日〜13日 | 外部の第三者が、インターネット公開されていた「富岳」稼働状況ダッシュボードを足がかりに運用系内部ネットワークへ不正侵入。 |
| 11月12日(時刻非公表) | 外部委託先の保守管理体制と連携し、不審な通信の検知後に調査を開始。 |
| 11月13日 16:33 | 調査の結果、不正アクセスの事実を確認。 |
| 11月13日 20:59 | 文部科学省へ状況を報告。 |
| 11月13日 22:07 | 侵入に使われたシステムを隔離。 |
| 11月14日 04:30 | 「富岳」の運用を停止し、外部からのアクセスを遮断(事実確認から11時間57分後)。 |
| 11月14日 20:20 | 管理用の鍵を入れ替え。 |
| 11月15日 10:51 | HPCI(革新的ハイパフォーマンス・コンピューティング・インフラ)の関係機関へ報告。 |
| 11月15日 16:18 | 実行中および待機中の計算ジョブをすべて停止。全利用者のログイン用公開鍵を無効化し、利用者へメールで周知・保存認証情報の接続先での無効化を依頼。 |
| 11月16日 17:55 | 個人情報保護委員会へ報告。同日に公式発表を公開。 |
※なお、13日16時33分の事実確認から14日04時30分の運用停止までは11時間57分(約12時間以内)です。一方、12日の不審通信検知は時刻が公表されていないため、検知から停止までの正確な時間数までは断定できません。
3. 漏えい対象2区分と「未確認情報」の境界線
公式発表が示した漏えい・漏えい可能性の対象情報と、現時点で未確認・非公表とされている領域を区別します。
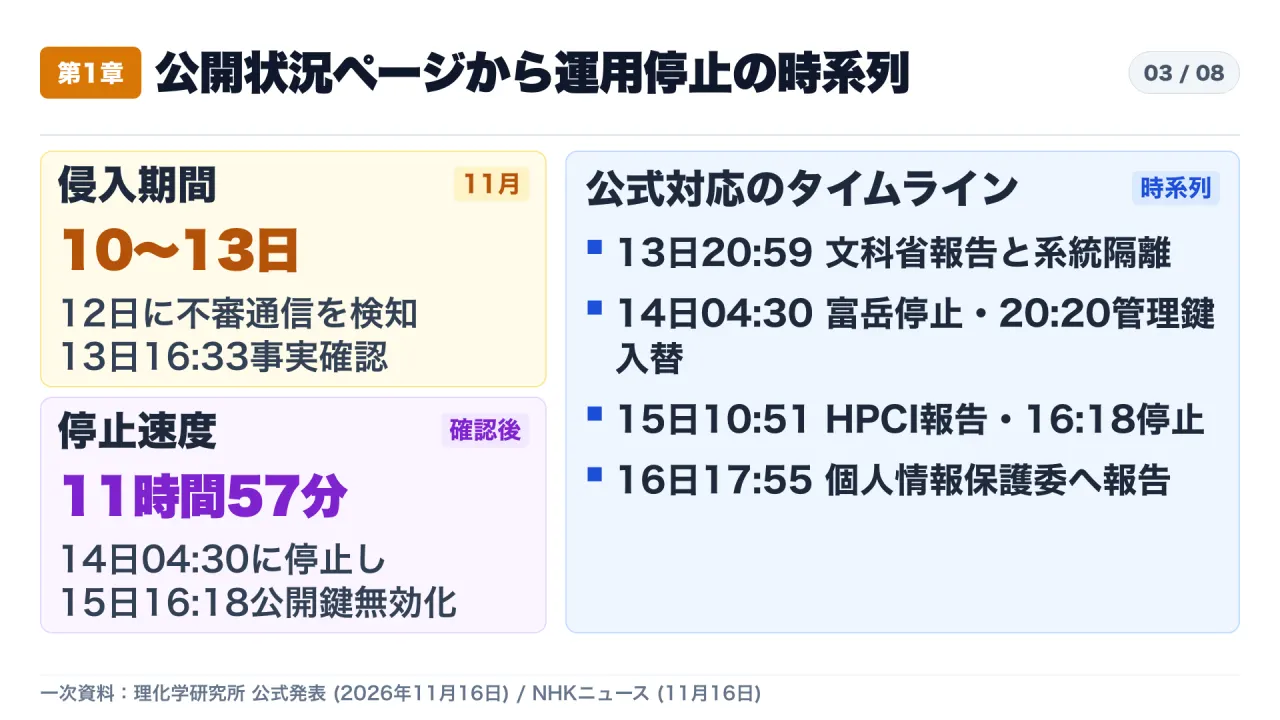
漏えい・漏えい可能性がある情報
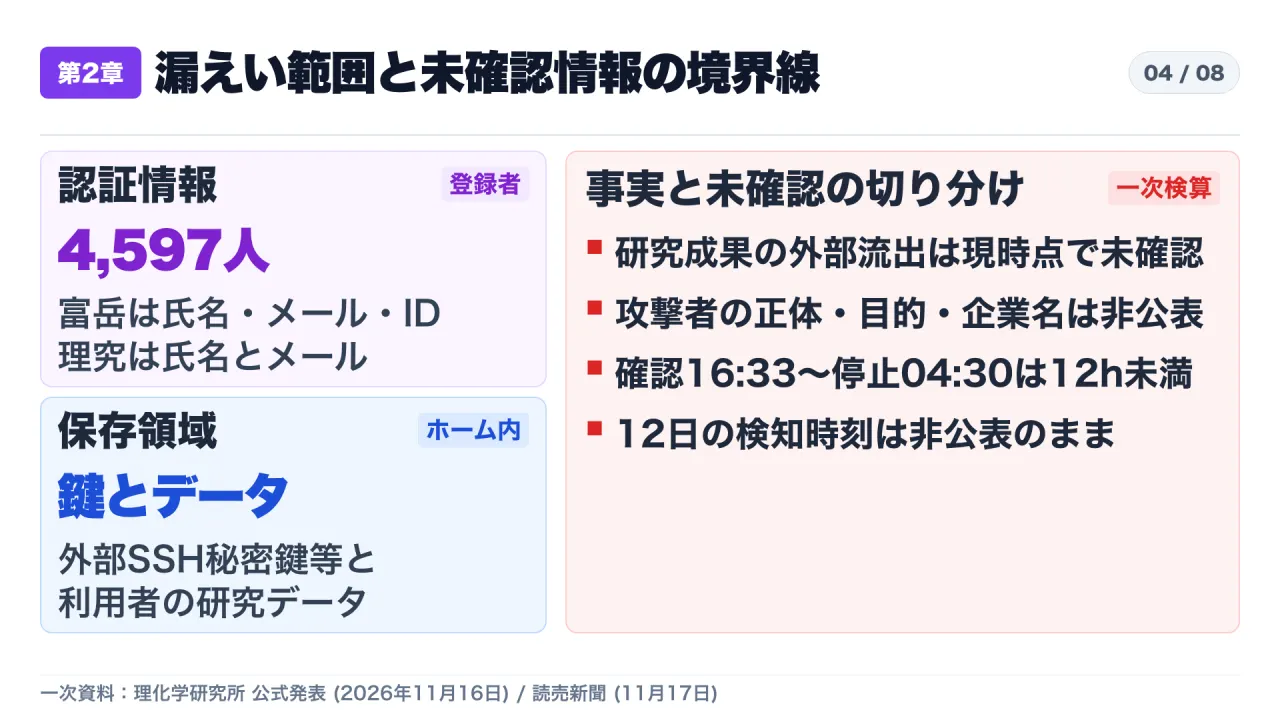
- (1)利用者認証システムの登録情報(合計最大4,597名)
- 「富岳」登録利用者(最大4,222名):氏名、メールアドレス、ID
- 「理究(りきゅう)」登録利用者(最大375名):氏名、メールアドレス
- (2)利用者のホームディレクトリに保存されていたファイル
- 理研外のスーパーコンピュータやサービスに接続するための認証情報(SSH秘密鍵、アクセスキーなど)
- 利用者が保存していたファイル(研究データ)
未確認・調査中・非公表の境界
- 研究成果の流出: 現時点では、研究成果が外部に流出したことを示す具体的な事実は確認されていません。
- 第三者の個人情報: 対象ファイルに第三者の個人情報が含まれていないかどうかは確認中です。
- 二次被害の有無: 取得された認証情報の一部による他システムへの接続試行は確認済みですが、実際の二次被害の有無は関係機関と協力して調査中です。
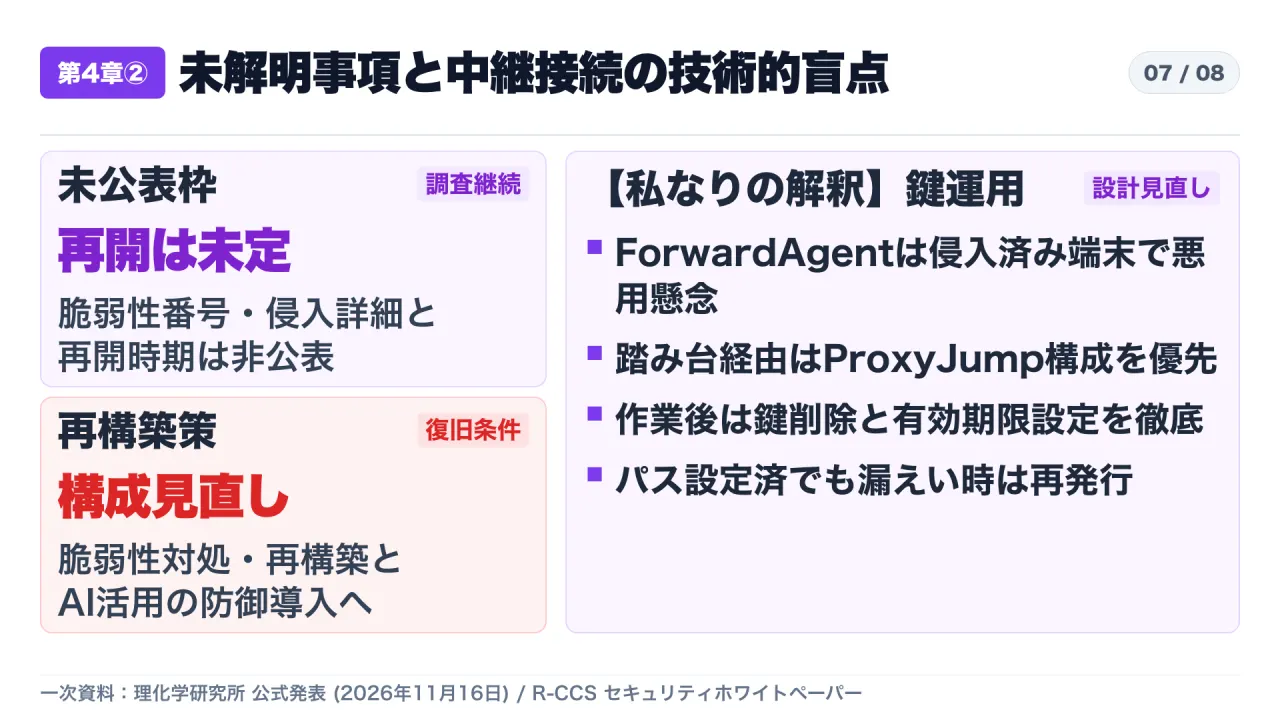
- 技術詳細・攻撃者: 悪用された具体的なソフトウェアや脆弱性識別番号(CVE等)、攻撃者の正体・目的、具体的な再開日程、および被害企業名は公式発表には記載されていません。
4. なぜホームディレクトリのSSH秘密鍵が二次被害リスクに直結するのか
理研計算科学研究センター(R-CCS)が2021年7月に公開している『スーパーコンピュータ「富岳」セキュリティホワイトペーパー』には、次の2つの設計前提が明記されています。
- 共有セキュリティ責任モデル: センターは計算機本体・ストレージ・システムソフトウェア・ネットワーク等の保護責任を負い、利用者は自身の情報・データ・ユーザーアカウント・資格情報を管理する責任を負う。
- 外部向け通信の基本許可: 「4.2 ネットワークセキュリティ」において、「富岳」から外部への通信は基本的にすべて許可される旨が記されている。
利用者が利便性のために他所のスパコンやクラウドサービスのSSH秘密鍵・アクセスキーを共用環境のホームディレクトリに置いたままにしていると、運用系システムやファイル領域が侵害された際にその鍵が持ち出され、「富岳」の運用を止めた後でも、攻撃者が外部サービス側へ直接接続を試みる踏み台リスクへ直結します。
5. 研究現場への影響と技術的・運用上の実務論点
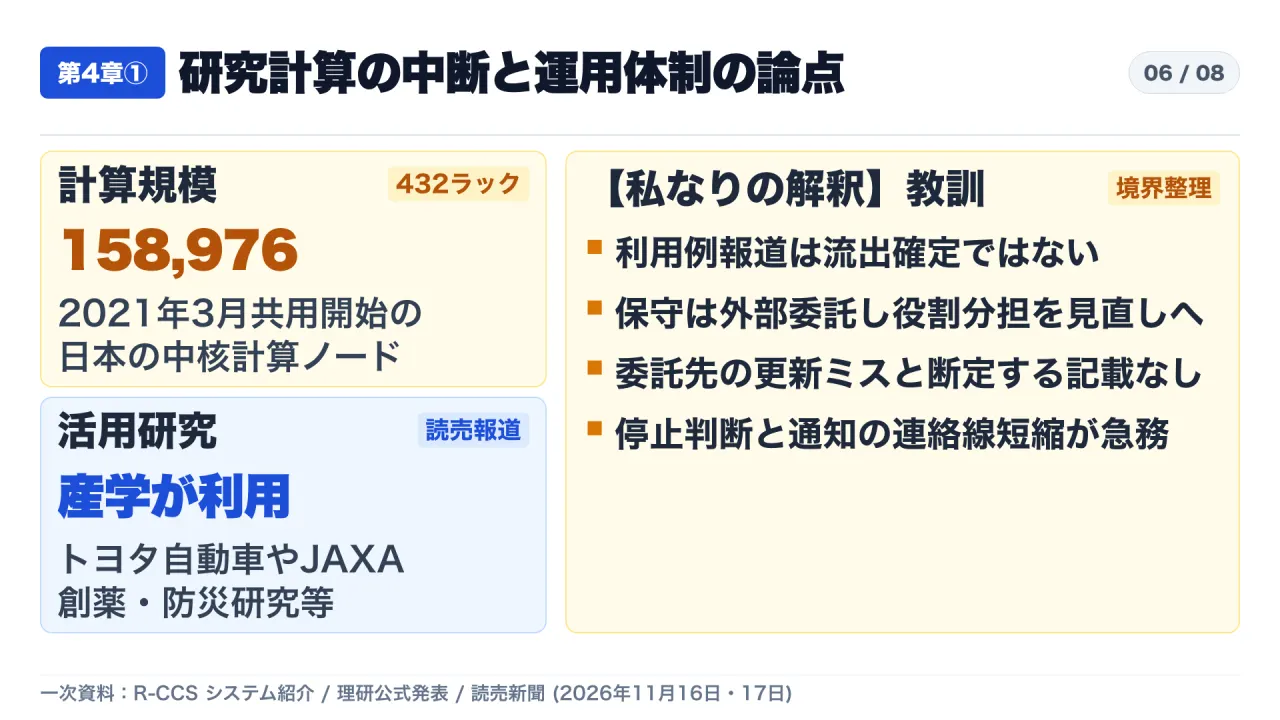
「富岳」は2021年3月に共用が開始された432ラック・合計158,976ノードを擁する日本の計算基盤であり、産学官の研究開発に広く使われています。読売新聞(2026年11月16日・17日)は、富岳が車体の空気抵抗を減らすトヨタ自動車の解析や宇宙航空研究開発機構(JAXA)のロケット開発、創薬や防災など産業競争力に直結する研究に活用されていること、木原官房長官が17日の記者会見で「研究活動への影響を最小限に抑えられるよう理研が適切な対応を講じることが重要だ」と述べたことを報じています。ただし、これら機関名の報道は主な利用例を示す取材結果であり、特定機関の研究データ流出が確定したわけではありません。
また、理研は「当該運用システムの保守管理は外部に委託」「緊急時により迅速に対応できるよう、運用保守体制の役割分担を早急に見直す」と表明していますが、委託先の更新漏れ等を直接原因と断定しているわけではありません。
今後の再開に向けては、悪用されたソフトウェアの脆弱性対処、侵入されたサーバの再構築、ネットワーク構成の見直し、AIを活用した最先端セキュリティ対策の実施などが条件として挙げられています。
技術面では、共用サーバ上にSSH秘密鍵を置かない代替策としてエージェント転送(ForwardAgent)が使われることがありますが、ログイン先のサーバ自体が侵害されている場合にはエージェントのソケットを悪用されるリスクが残ります。踏み台経由の接続では ProxyJump を優先し、エージェント転送を使う場合も信頼できる接続先に限定したうえで有効期限(ssh-add -t)や作業後の削除(ssh-add -D)を徹底する設計が求められます。
6. 利用者とシステム管理者が今すぐ確認すべき防衛線
利用者・共同研究先の担当者
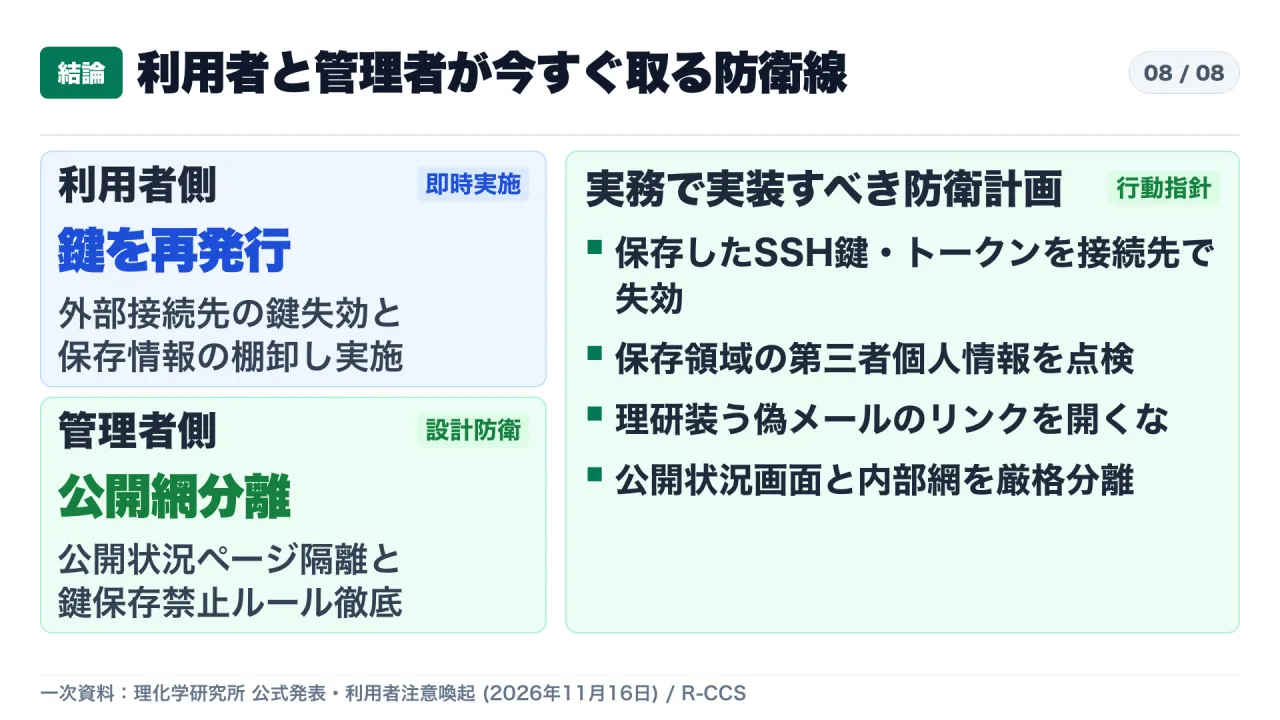
- 外部接続用認証情報の即時無効化と再発行: 「富岳」に保存していたSSH秘密鍵や各種アクセスキー・トークンを、接続先の他スパコン・クラウド・リポジトリ等で直ちに無効化・再発行し、不審なログイン履歴や課金がないか監査する。
- 保存ファイルとジョブ結果の点検: 保存していた研究ファイル内に第三者の個人情報や取引先との機密データが含まれていないか棚卸しし、所属機関の情報セキュリティ窓口へ共有する。
- なりすましメールへの警戒: 最大4,597名分の氏名・メールアドレス漏えい恐れに伴い、理研や「富岳」をかたる不審メールに注意し、メール内のリンクからパスワード等を入力しない(理研がメールでパスワード等を尋ねることはない)。
組織のインフラ・セキュリティ管理者
- 公開ダッシュボードと内部運用網の分離: 外部公開する稼働状況モニターやステータス画面から運用系の内部管理ネットワークへ到達できないよう、ネットワーク境界と権限を分離する。
- アウトバウンド制御と委託先連絡線の整備: 外部通信の許可範囲と、外部委託先を挟む際の緊急遮断・停止権限の役割分担を平時に明文化する。
- 共用環境への長期認証鍵保存の禁止: 共有サーバ上への秘密鍵・APIキー保存を禁じ、短命トークンや
ProxyJumpベースの接続手順へ標準化する。
一次資料・出典一覧
- 理化学研究所 公式発表(2026年11月16日)
- 理研計算科学研究センター(R-CCS):「富岳」稼働状況
- 理研R-CCS:スーパーコンピュータ「富岳」セキュリティホワイトペーパー(2021年7月 PDF)
- 理研R-CCS:「富岳」システム紹介
- NHKニュース(2026年11月16日)
- 読売新聞(2026年11月17日)
- 読売新聞(2026年11月16日)