第16回 台本:なぜ、ウェブの七割を動かすPHPの「十年潜伏バグ」はAIに一週間で抜かれたのか
YouTubeポッドキャスト本編(動画・音声)はこちら:なぜウェブの7割を動かすPHPの「10年潜伏バグ」はAIに1週間で抜かれたのか(PHP2Shell)
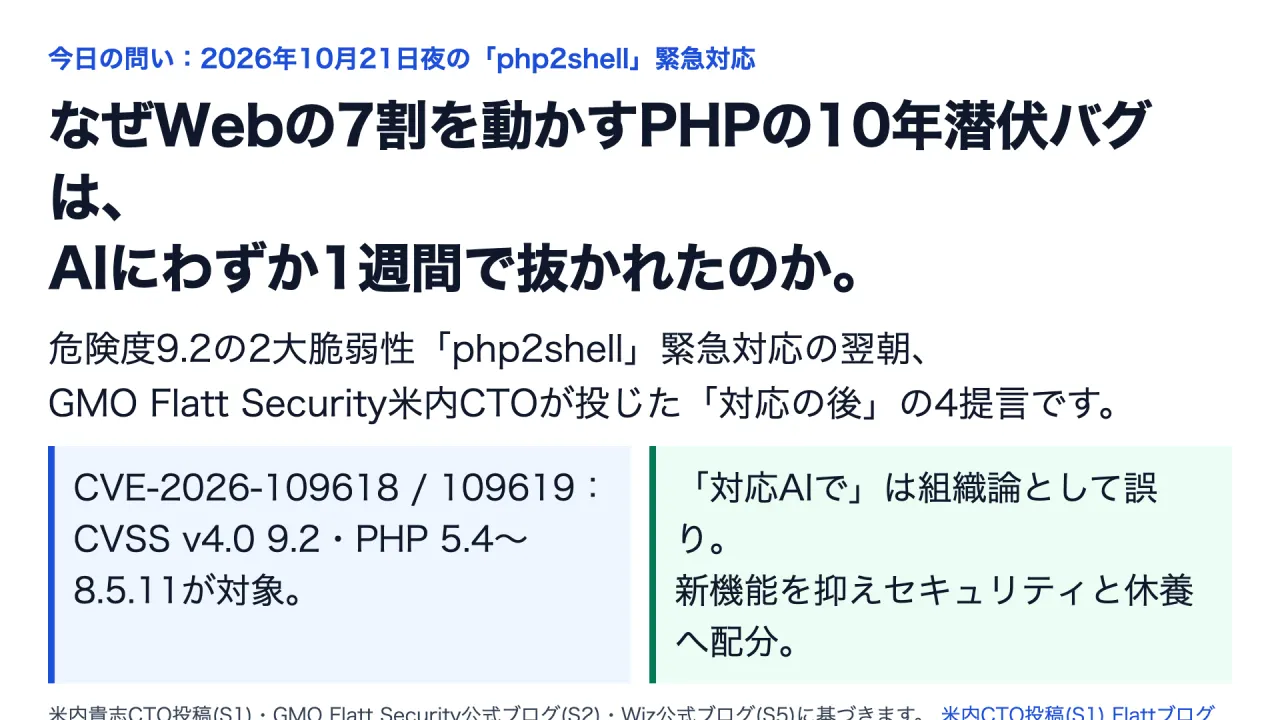
図1は放送時の説明資料(Slide 01)です。
二〇二六年十月二十一日の夜十時四十分、日本中のウェブエンジニアやインフラ担当者、そしてセキュリティチームのスマートフォンが一斉に鳴り響きました。世界中のウェブサイトの約七〇パーセントを動かしているプログラミング言語、ピーエイチピーに、危険度スコア九点二の致命的な脆弱性が二つ同時に発表されたのです。
名前は「ピーエイチピーツーシェル」。特別な設定も、怪しいプラグインもいりません。
ただ「ハローワールド」と表示するだけの標準設定のピーエイチピーサーバーに対して、外から特殊な通信を二回送るだけで、サーバーの中のパスワードや秘密鍵がクッキーに丸見えになり、最悪の場合はサーバーの乗っ取り、つまりリモートコード実行まで許してしまうという衝撃的な内容でした。米内CTO投稿:S1 Flatt公式ブログ:S2 Wiz公式ブログ:S5
そして、徹夜のパッチ適用や緊急調査が駆け抜けた翌朝、十月二十二日の午前九時五十七分。日本のセキュリティ企業、ジーエムオー・フラット・セキュリティの取締役シーティーオーである米内貴志さんが、エックスに一つの投稿を書き残しました。
「ピーエイチピー脆弱性対応の『後』にむけて」と題されたその投稿は、目先のパッチをどう当てるかではなく、「なぜ今、十年以上誰も気づかなかったバグが次々と掘り起こされているのか」「これから年末にかけて起きる異常事態の中で、シーティーオーとシーアイエスオーはどうやって開発チームと会社を守り抜くべきなのか」という、すべての技術リーダーに向けた魂のメッセージでした。米内CTO投稿:S1
先に今日の結論をお伝えします。ジーピーティー五点六ソルやジェミニ・フォー・アルゴンのような最先端のAIが、C言語などの複雑なコードに十年以上潜んでいたバグを見つけ出し、これまで人間のトップ研究チームでも数か月かかっていた攻撃コードの作成を、わずか一週間で終わらせる時代に入りました。
この激しい波は、少なくとも今年の年末まで止まりません。だからこそ、「脆弱性対応もAIにやらせればいい」という安易な掛け声は、技術としては正しくても、組織のマネジメントとしては明確な間違いです。
経営陣とシーティーオー、シーアイエスオーは、意識的に「新機能を作る時間」を減らしてセキュリティに時間と予算とAIトークンを振り向け、いざという時にサービスを能動的に止める合意を顧客と結び、そして嵐が過ぎた平時にこそ、古いシステムを作り直して捨てる「リビルド・アンド・リタイア」を断行しなければなりません。米内CTO投稿:S1 Wiz公式ブログ:S5
こんにちは、限界コンサルおじです。この番組では、海外の一次資料と現場の最前線から一つのテーマを徹底的に深掘りしています。
今回は、米内シーティーオーの投稿と、ジーエムオー・フラット・セキュリティの公式ブログ、ピーエイチピー公式のセキュリティアドバイザリ、そして発見者であるウィズ・リサーチとカリフの一次レポートを突き合わせて、「ピーエイチピーツーシェル」の本当の怖さと、AI時代のエンジニアリング組織を守る四つの指針を解剖します。米内CTO投稿:S1 Flatt公式ブログ:S2 PHP2Shell公式サイト:S6
前提の整理と全体の見取り図(何をすべきかの全体像)
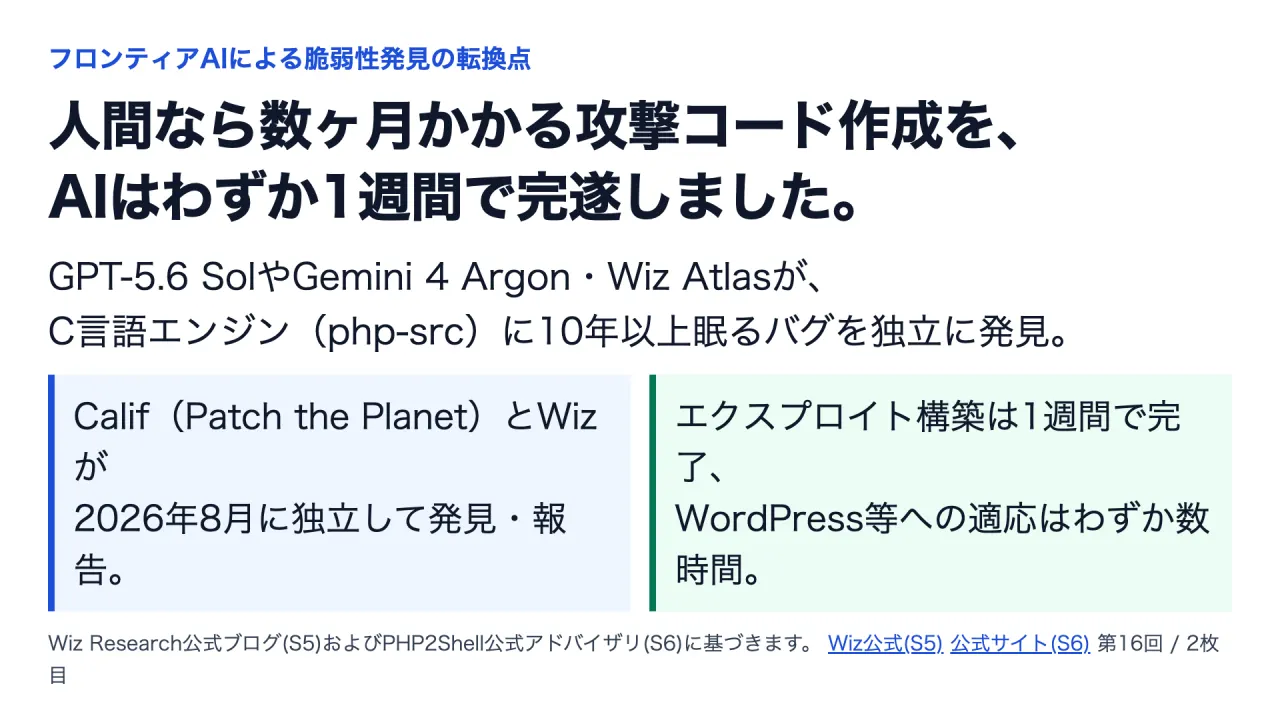
図2は放送時の説明資料(Slide 02)です。
まずは、今回の事件の全体像と、なぜこれが「AIとセキュリティの歴史的な転換点」と呼ばれているのかを押さえておきましょう。二〇二六年十月二十一日に公開された「ピーエイチピーツーシェル」は、二つの脆弱性番号から成り立っています。
一つ目が「シーブイイー・二〇二六・一〇九六一八」、もう一つが「シーブイイー・二〇二六・一〇九六一九」です。どちらも国際的な危険度評価であるシーブイエスエス・バージョン四点〇で、十点満点中「九点二」、最も危険なクリティカルと判定されました。
Flatt公式ブログ:S2 PHP公式アドバイザリ:S3 PHP公式アドバイザリ:S4
影響を受ける範囲がとにかく桁違いです。ピーエイチピーのバージョン五点四から、最新の八点五点一一まで、実に十年以上にわたってリリースされたほぼすべてのバージョンが対象です。
現在、世界中のサーバーサイドのウェブサイトの約七〇パーセントでピーエイチピーが使われており、ワードプレスやドルーパル、ジュームラといった主要なコンテンツ管理システムもすべてこの上で動いています。しかもこのバグは、誰かが書いたアプリのコードのミスではなく、ピーエイチピーという言語そのものを動かしているC言語の心臓部、ピーエイチピー・エスアールシーの中に、十年以上前からずっと眠っていたバグだったのです。
Flatt公式ブログ:S2 Wiz公式ブログ:S5 PHP2Shell公式サイト:S6
ここで一番背筋が凍る問いは、「なぜ十年以上も世界中のハッカーや研究者が誰も気づかなかったバグが、二〇二六年八月に突然、しかも別々のチームによってほぼ同時に見つけられたのか」という点です。答えは、最先端のフロンティアAIです。
二〇二六年八月十四日から二十六日にかけて、アメリカのセキュリティ企業カリフのライアン・オースティン氏がOpenAIの「パッチ・ザ・プラネット」プログラムのもとで「ジーピーティー五点六ソル」を使ってこの脆弱性を発見・報告しました。そしてほぼ同じ時期に、クラウドセキュリティ大手ウィズ・リサーチのサギ・ツァディク氏ら四名の研究チームが、自社のAIエージェント基盤「ウィズ・アトラス」と「ジェミニ・フォー・アルゴン」、そして「ジーピーティー五点六ソル」を組み合わせて、まったく独立に同じ脆弱性を掘り当てたのです。
さらにOpenAIのCodex・セキュリティチームのエイミー・バーネット氏も関連する欠陥を報告しています。Wiz公式ブログ:S5 PHP2Shell公式サイト:S6
ウィズ・リサーチの公式ブログには、現場の研究者自身が衝撃を受けた事実が率直に綴られています。このようなC言語エンジンの奥深くにあるメモリ破壊バグは、見つけるだけでも至難の業ですが、そこから実際にサーバーを乗っ取る安定的な攻撃コード、つまりエクスプロイトに仕上げるには、OSやコンパイラごとに微妙に違うメモリの配置を計算し尽くす必要があります。
これまでの常識なら、世界トップクラスの脆弱性研究チームが総力を挙げても、実用的な攻撃コードを作るだけで「数か月」の歳月がかかっていました。ところが今回、AIエージェントと人間がタッグを組んだ結果、バグの発見から完全なリモートコード実行の成立までにかかった時間は、わずか「一週間」でした。
さらに一度仕組みがわかると、ワードプレス、ドルーパル、ジュームラといった別々の巨大システム向けに攻撃コードを調整する作業にいたっては、たったの「数時間」で完了してしまったのです。Wiz公式ブログ:S5
では、AIがたった一週間でこじ開けた「十年越しの二つの扉」とは、いったいどんな仕組みなのか。第1章で、専門知識がなくても耳だけでスッキリわかるように解剖していきましょう。
Flatt公式ブログ:S2 Wiz公式ブログ:S5
第1章:海外一次データが示す現場の変化
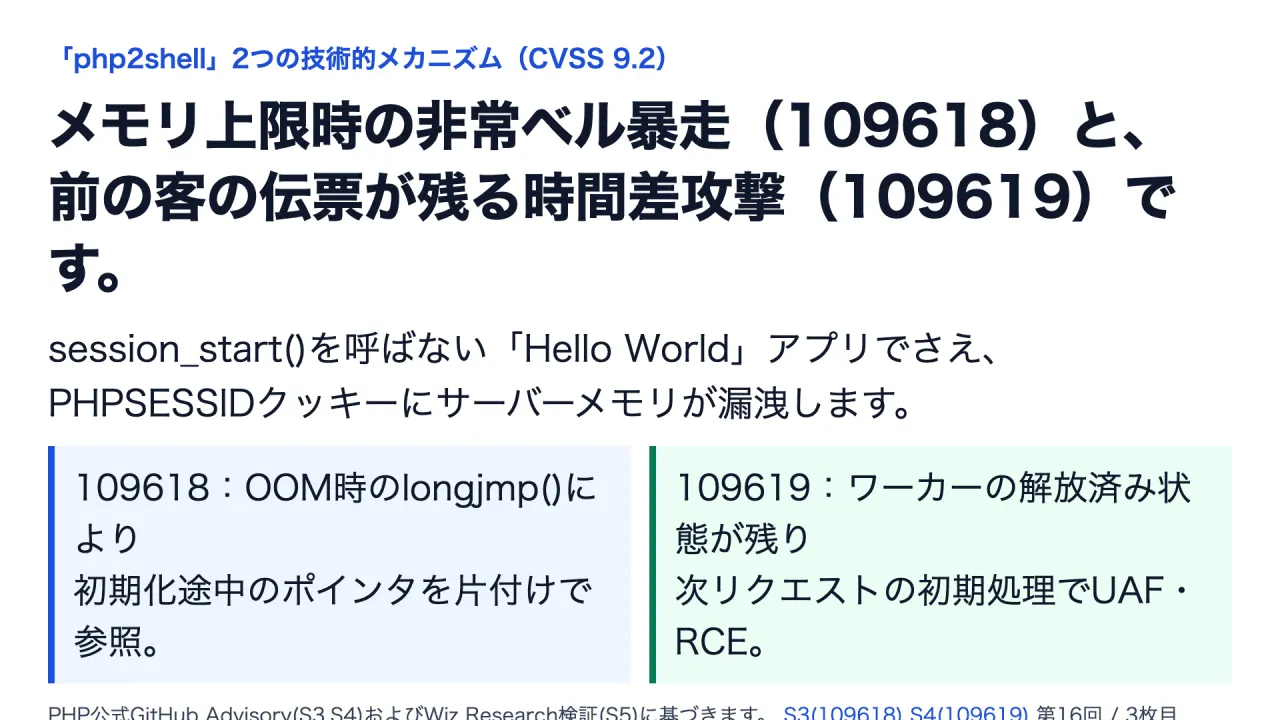
図3は放送時の説明資料(Slide 03)です。
第1章では、「ピーエイチピーツーシェル」の二つの脆弱性がどうやってサーバーを乗っ取るのか、そのからくりを解き明かします。難しいC言語の用語をそのまま並べるのではなく、レストランの厨房と客席のオペレーションにたとえて見ていきましょう。
Flatt公式ブログ:S2 PHP公式アドバイザリ:S3 PHP公式アドバイザリ:S4
まず一つ目の脆弱性、「シーブイイー・二〇二六・一〇九六一八」は、公式アドバイザリで「メモリ枯渇、アウト・オブ・メモリによるメモリ破壊からのリモートコード実行」と呼ばれています。ピーエイチピーには、一つの通信リクエストがサーバーのメモリを食い潰してしまわないように、「メモリ・リミット」という上限ルールがあります。
もし処理の途中でメモリ使用量がこの上限を超えると、ピーエイチピーのエンジンはC言語の「ロングジャンプ」という仕組みを使って、今やっている作業をその場で強制中断し、一気に「お片付けと閉店処理」、つまりシャットダウン処理へとワープする設計になっていました。Flatt公式ブログ:S2 PHP公式アドバイザリ:S3
これ、レストランの厨房にたとえると、「食材の仕込み中に火災報知器の非常ベルが鳴ったら、調理を即座にやめて、全員で厨房の片付けチェックリストを実行せよ」というルールです。一見すると安全そうですよね。
ところが、もし「朝一番で厨房の扉を開けて、まだ片付け用の伝票ファイルすら机に置いていない準備の真っ最中」に非常ベルが鳴ったらどうなるでしょうか。ピーエイチピーのシャットダウン処理は、「当然、伝票ファイルはもう机の上に準備されているはずだ」と思い込んで片付けを始めるため、まだ初期化されていないデタラメなメモリの番地、つまり攻撃者が外からこっそり仕込んだ偽の指示書を読み込んで、そのまま実行してしまうのです。
PHP公式アドバイザリ:S3 Wiz公式ブログ:S5
しかも、ここに十年以上見落とされていた巧妙な抜け穴がありました。「ファイルアップロードの最大件数は二十件まで」という制限、マックス・ファイル・アップローズがあるから大丈夫だろうと思われていたのですが、実は「ファイル名が空っぽのパート」を送ると、二十件のカウンターが増えないまま、メモリ上には管理用のデータだけが無限に積み上がっていくバグがあったのです。
これによって攻撃者は、まだリクエストの準備が終わっていない絶妙なタイミングで意図的にメモリ上限の非常ベルを鳴らし、お片付け処理を暴走させることができました。十月二十一日の修正パッチでは、この危険な「ロングジャンプ」によるワープを廃止し、仮想マシンの安全な区切りで止めるソフト停止と、本当に限界を超えたらプロセスごと安全に終了するハード停止の二段階に作り直されました。
PHP公式アドバイザリ:S3 Wiz公式ブログ:S5
そして、さらに多くのエンジニアを震え上がらせたのが、二つ目の脆弱性「シーブイイー・二〇二六・一〇九六一九」です。こちらは公式アドバイザリで「古いグローバル状態の残留によるリモートコード実行」と呼ばれています。
現代のピーエイチピーサーバー、たとえばピーエイチピー・エフピーエムやアパッチのモッド・ピーエイチピー、フランケン・ピーエイチピーなどは、アクセスが来るたびに毎回プログラムを立ち上げ直すと遅いので、同じ作業員、つまり「ワーカープロセス」が何百回も連続でお客さんのリクエストをさばく仕組みになっています。Flatt公式ブログ:S2 PHP公式アドバイザリ:S4 PHP2Shell公式サイト:S6
レストランで言えば、同じテーブル席を片付けては次のお客さんを通す「回転制」です。普通なら、前のお客さんが帰ったときにテーブルの上の伝票はすべて片付けられ、次のお客さんが座ったときに新しい伝票が置かれます。
ところが、一人目のお客さん、これを専門用語で「プロデューサー(種まき役)」と呼びますが、この一人目がわざとメモリ上限エラーなどの致命的なエラーを起こして途中退店すると、テーブルの隅っこにある共有バインダー、つまり「グローバル変数」の中に、すでに片付けられてゴミ箱に入ったはずの古い伝票を指し示す矢印、ポインタが消されずに残ってしまうケースがあったのです。Flatt公式ブログ:S2 PHP公式アドバイザリ:S4
そこへすかさず、二人目のお客さん、つまり「コンシューマー(収穫役)」のリクエストがやってきます。本来なら、二人目の注文を取る前に共有バインダーはリセットされるはずです。
ところが、注文を取るよりもさらに前、「おしぼりを出す段階」で動く初期処理がいくつかありました。その代表格が、ピーエイチピーに最初から標準でオンになっている「セッション・アップロード・プログレス」という、ファイルのアップロード進捗を記録する機能や、設定値の警告メッセージを出す処理です。
二人目のリクエストが特定のデータを添えてやってくると、テーブルがリセットされるよりも前に、この初期処理が「前のお客さんが残していった古い矢印」をうっかり辿ってしまい、すでに解放されたメモリを読み書きしてしまう「ユース・アフター・フリー」という致命的な事故が起きるのです。Flatt公式ブログ:S2 PHP公式アドバイザリ:S4 Wiz公式ブログ:S5
これがどれほど恐ろしいか、ウィズ・リサーチが実証した「ハートブリード型」の攻撃例を見ると一目瞭然です。たとえあなたの会社のウェブサイトが、ログイン機能もセッション機能もまったく使っていない、ただ一行「ハローワールド」と表示するだけの超シンプルなピーエイチピーファイルだったとします。
プログラムの中に「セッション・スタート」という命令を一行も書いていなくても、ピーエイチピーの標準設定ではアップロード進捗機能が勝手に動くため、攻撃者が外から特殊なリクエストを送ると、サーバーが自動でセッションを開始し、返ってくる「ピーエイチピー・セス・アイディー」というクッキーの中に、サーバーのメモリ上に浮かんでいた他人のパスワードやデータベースの接続情報、クラウドの秘密鍵をそのまま詰め込んで送り返してしまうのです。そしてそのメモリ情報を手がかりにして、次のリクエストでサーバーの制御権を完全に奪い取ることができてしまいます。
Wiz公式ブログ:S5 PHP2Shell公式サイト:S6
第2章:技術的・構造的な仕組みと落とし穴
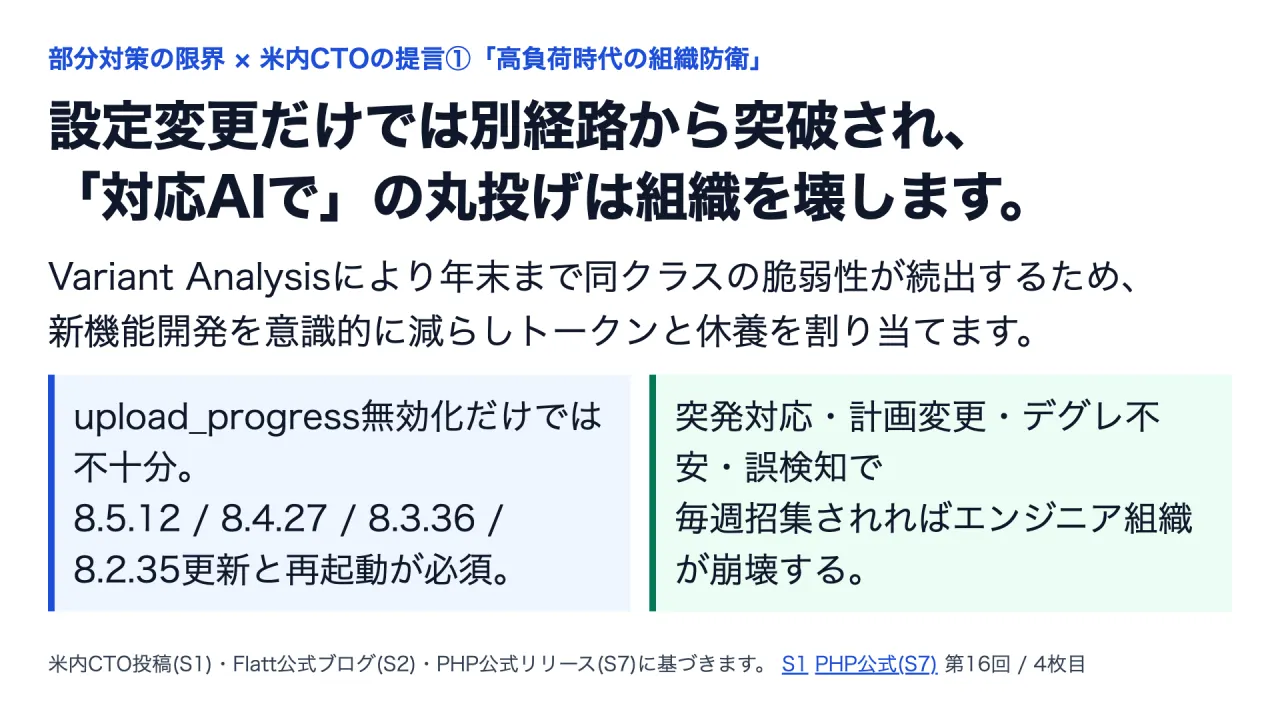
図4は放送時の説明資料(Slide 04)です。
これほど強烈な脆弱性が夜中に飛び込んできたとき、現場では何が起きたでしょうか。第2章では、ジーエムオー・フラット・セキュリティの公式ブログが警鐘を鳴らした「部分対策の罠」と、米内シーティーオーが語った一つ目の提言、「なぜ『対応もAIでやればいい』は組織論として間違いなのか」を深掘りします。
米内CTO投稿:S1 Flatt公式ブログ:S2
十月二十一日の夜、ネット上ではすぐに「ピーエイチピーの設定ファイルで、セッション・アップロード・プログレス・イネーブルドをゼロ、つまりオフに書き換えれば攻撃を防げるらしいぞ」という情報が駆け巡りました。本体をアップデートするのは大変だから、設定を一行変えるだけで済むならありがたい、と飛びつきたくなりますよね。
私も昔、コンサルの現場で深夜のシステム障害に遭遇したとき、「根本原因の改修は明日にして、今夜は設定フラグを一個オフにするだけで帰ろう」と提案して帰宅し、翌朝まったく別の経路から同じ障害が再発して、クライアントの役員室で冷や汗を滝のように流した苦い記憶があります。人間、徹夜になると「一行で済む魔法の回避策」にすがりたくなる生き物なのです。
しかし、ジーエムオー・フラット・セキュリティの公式ブログとピーエイチピー公式アドバイザリは、この「設定変更だけで逃げ切れる」という期待を明確に否定しています。なぜなら、二つの脆弱性のうち一つ目の「シーブイイー・二〇二六・一〇九六一八」はそもそもアップロード進捗機能とは無関係に発動しますし、二つ目の「シーブイイー・二〇二六・一〇九六一九」においても、アップロード進捗機能は数ある「引き金(コンシューマー)」の一つにすぎないからです。
たとえば設定値の警告メッセージを出す処理や、エラーのバックトレース記録、オーピーキャッシュの初期化処理など、別の入り口と出口の組み合わせがいくつも存在します。だからこそ、ピーエイチピー本体を修正済みの最新バージョン、具体的には「八点五点一二」「八点四点二七」「八点三点三六」「八点二点三五」へとアップデートし、さらに古いメモリを抱えたまま動いているピーエイチピー・エフピーエムなどのワーカープロセスを確実に再起動することだけが、唯一の完全な解決策なのです。
なお、バージョン八点一より古いピーエイチピーはすでに公式サポートが終了しており、修正パッチ自体が出ません。Flatt公式ブログ:S2 PHP公式アドバイザリ:S4 PHP公式リリース:S7
そのうえで、徹夜の対応を終えた翌朝、米内シーティーオーが全国のシーティーオーとシーアイエスオーに向けて投げかけた「一つ目の提言」が、まさに今の時代の核心を突いています。米内さんはこう指摘します。
「ジーピーティー五点六ソル以降、『そんなのまだあったの!?
』と驚くような脆弱性が見つかりまくる一年に突入している。とくにC言語やCプラスプラスのようなメモリ非安全言語の複雑なメモリバグや、複雑な認可バグが掘り起こされており、少なくとも今年の年末までは同等の脆弱性がまだまだ出てくる」と。
なぜ言い切れるのかといえば、今回のピーエイチピーの脆弱性を見て、世界中の研究者が今この瞬間も「同じような構造のバグが他の箇所や他の言語処理系にもないか」を探すバリアント分析、類似パターンの一斉探索をAIで回しているからです。米内CTO投稿:S1
この異常な高負荷時代において、世間ではよく「攻撃側がAIを使っているなら、守る側の脆弱性対応もAIにやらせればいいじゃないか」と言われます。これに対して米内シーティーオーは、「『対応AIで』は技術的には正しいが、組織論としては間違いだ」と断言しました。
なぜか。セキュリティの緊急対応というのは、こちらの都合でスケジュールを選べないからです。
夜中の十一時に突然アラートが鳴り、翌日の開発計画をすべてひっくり返し、「本番環境をアップデートして既存の機能が壊れないか、デグレしないか」という強いプレッシャーの中で作業を強いられます。しかも、世間を騒がせる脆弱性情報の大半は、調べてみると「自社の構成では影響しない誤検知、フォルス・ポジティブ」だったりします。
こんな緊急招集が毎週のように繰り返されたら、いくらAIツールがあっても、人間のエンジニアリング組織の方が先に心を病んで壊れてしまうのです。米内CTO投稿:S1
だからこそ、シーティーオーがいま下すべき決断は、「AIを使ってこれまで通り新機能も作ってセキュリティも対応しろ」と現場にハッパをかけることではありません。意識的に「新機能開発に使う時間を減らすこと」、そして減らして空けたリソースと予算、さらにはAIを回すための「トークン」をセキュリティ対策に割り当て、緊急対応を走り切ったチームをしっかり休ませることなのです。
米内CTO投稿:S1
第3章:海外ポッドキャストの肉声と実務の壁
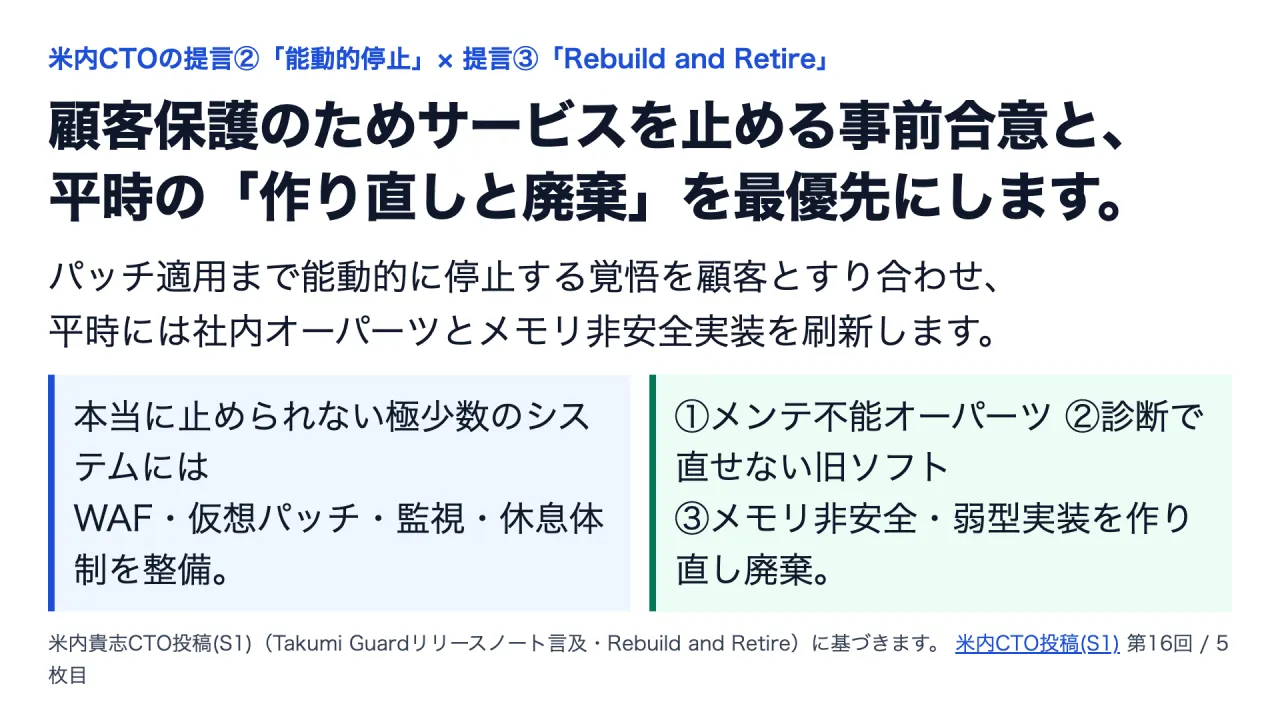
図5は放送時の説明資料(Slide 05)です。
続く第3章では、米内シーティーオーが掲げた二つ目の提言「サービスを能動的に止める覚悟」と、三つ目の提言「平時のリビルド・アンド・リタイア(作り直しと廃棄)」を見ていきましょう。米内CTO投稿:S1
二つ目の提言は、日本の多くのIT企業や事業会社にとって、一番耳が痛いけれど絶対に避けて通れない話です。それは、「お客様を守るためには、パッチが当たるまでサービスを能動的に停止させることが必要な場面もある」という現実です。
現場のエンジニアに「このシステム、緊急メンテナンスで二時間止められますか」と聞くと、十中八九「いや、うちは二十四時間三百六十五日、絶対に止められないシステムなんです」という答えが返ってきます。私もコンサル時代、社内ポータルサイトのアンケート機能まで「絶対無停止の最重要システム」に分類されていて、夜中のパッチ適用手順書を百ページ書かされたことがありました。
しかし米内さんは、シーティーオーとシーアイエスオーに対し、「本当にそのサービスは止められないのかを今一度見直し、緊急時には顧客保護のために能動的に止めるという合意を、事前にお客様と取っておくことが大切だ」と訴えています。実際、ジーエムオー・フラット・セキュリティ自身も、自社のセキュリティ製品である「タクミ・ガード」などのソフトウェアが万が一にもサプライチェーン攻撃の踏み台にならないよう、顧客を守るために緊急時はサービスを一時停止させることがあるというスタンスを、リリースノートで明確に表明する対応をとっています。
米内CTO投稿:S1
もちろん、世の中には医療機器や金融の決済網、社会インフラなど、「本当に一分たりとも止められないシステム」もごく一部ですが存在します。そうした本当に止められないシステムについては、「止めない」と決めた以上、本体にパッチが当たるまでの時間を稼ぐためのウェブ・アプリケーション・ファイアウォール(WAF)の多層防御や、仮想パッチ、二十四時間の監視体制、そして対応メンバーが倒れないための休息ローテーションを、平時のうちに整えておかなければなりません。
今回の「ピーエイチピーツーシェル」でも、WAFで異常に多いマルチパート通信やアップロード進捗パラメータを遮断するルールはあくまで「パッチを当てるまでの時間稼ぎ」にしかならないことが公式に明記されています。米内CTO投稿:S1 Flatt公式ブログ:S2 PHP2Shell公式サイト:S6
そして、緊急対応の嵐が過ぎ去った「平時」に何をすべきか。これが三つ目の提言、「システムの近代化、とくにリビルド・アンド・リタイア(作り直しと廃棄)の優先度を上げること」です。
米内さんは、優先的に作り直すか捨てるかすべき対象として、次の三つを挙げています。米内CTO投稿:S1
一つ目は、「誰もメンテナンスの方法がわからない社内のオーパーツ」です。作った人が十年前に退職し、ドキュメントもなく、怖くて誰も再起動すらできないサーバー。
そこに今回のようなランタイムの脆弱性が直撃したら、パッチを当てることすらできません。
二つ目は、「デブオプスという言葉が生まれる前の時代のソフトウェアで、ペネトレーションテストや脆弱性診断をかけると、あまりにも大量の脆弱性が出てきて、一つずつ直すより作り直した方が早いもの」です。
そして三つ目が、「C言語やCプラスプラスのようなメモリ非安全言語、あるいは型が弱い実装のコンポーネント」です。米内さんは「ピーエイチピー・エスアールシーのことは大好きで愛着もあるけれど、C言語やCプラスプラスのメモリバグには、人間の目で見通せる限界がある」と率直に語っています。
十年以上世界中のエンジニアが見てきたコードから、AIが一週間で致命的なメモリ破壊バグを抜き出した今回の事件そのものが、その動かぬ証拠です。米内CTO投稿:S1 Wiz公式ブログ:S5
第4章:私なりの解釈(何をすればいいか:構造変化の核心)
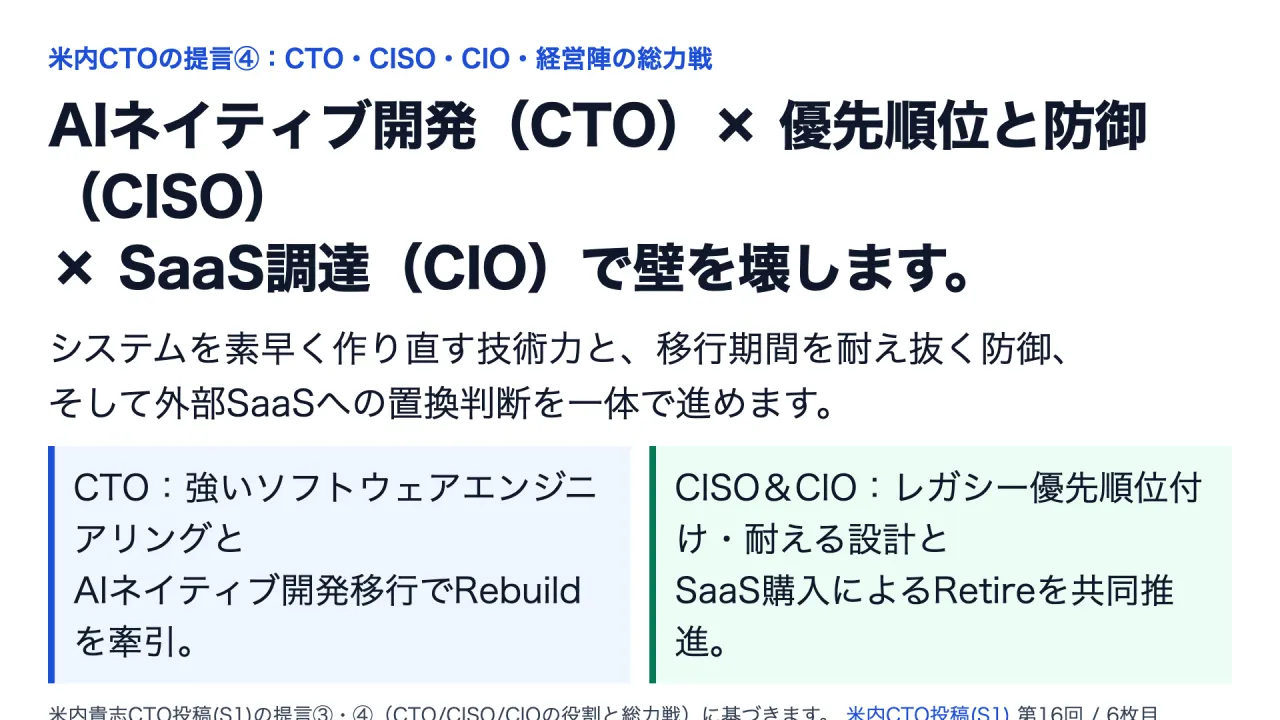
図6は放送時の説明資料(Slide 06)です。
では、この「作り直しと廃棄(リビルド・アンド・リタイア)」は、誰がどうやって進めるのでしょうか。第4章では、米内シーティーオーの四つ目の提言である「経営陣の総力戦」を確認したうえで、一次資料を踏まえた番組独自の実務提案として、明日から現場で実行できる「三つの防衛・近代化プレイブック」を提示します。
米内CTO投稿:S1
米内さんは、古いシステムを捨てて作り直すには、三人の役員の連携が不可欠だと説きます。まず、古いシステムを素早く安全に「作り直す(リビルドする)」ためには、強いソフトウェアエンジニアリングの力、具体的にはAIネイティブな開発体制への移行が必要であり、これは「シーティーオー(最高技術責任者)」の仕事です。
次に、どのレガシーシステムから優先的に手をつけるかを決め、移行が終わるまでの間に攻撃に耐え抜く防御を固めるのは「シーアイエスオー(最高情報セキュリティ責任者)」の仕事です。そして、そもそも自社で作るのをやめて、安全な外部のサース(SaaS)を買ってきて置き換える判断をするには「シーアイオー(最高情報責任者)」の力が必要です。
つまり、「セキュリティはCISOの担当」「開発速度はCTOの担当」と縦割りで縄張り争いをしている場合ではなく、シーティーオー、シーアイエスオー、そして経営陣が一丸となって戦う「総力戦」の時代に入ったのです。米内CTO投稿:S1
【実践・深掘りパート:具体的やり方・試行錯誤の記録】実務で機能する3層ハイブリッド設計
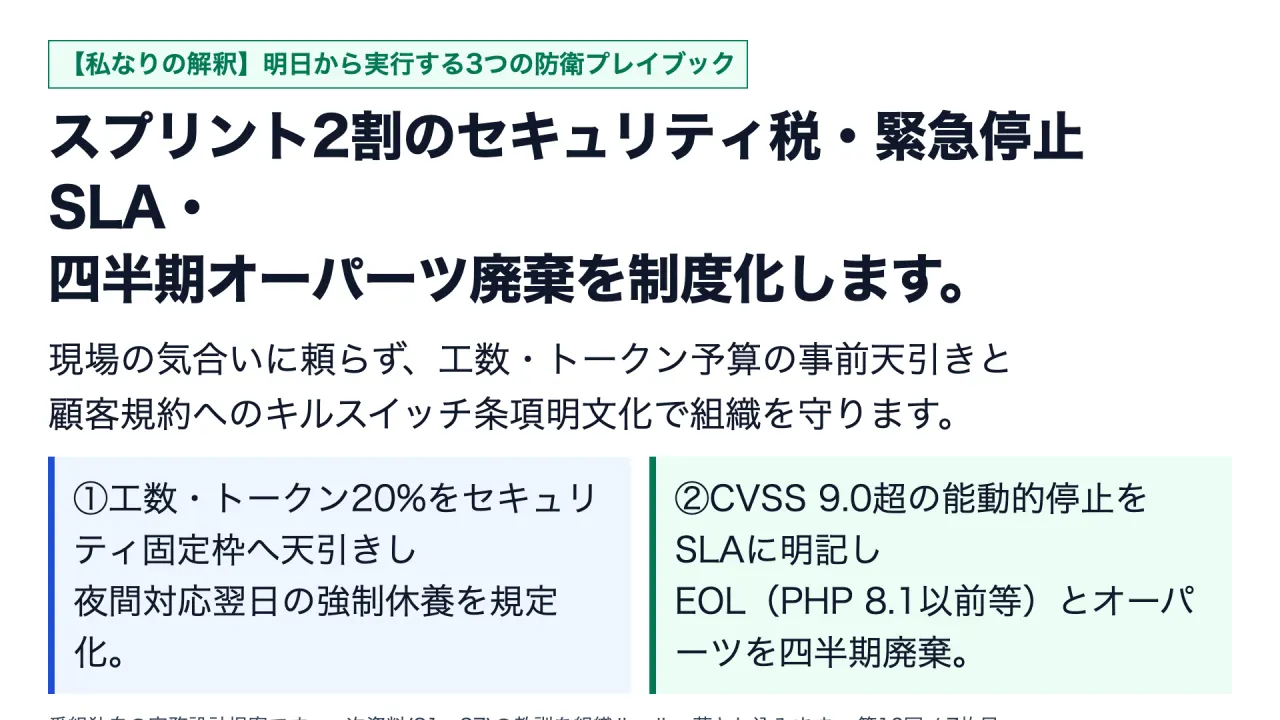
図7は放送時の説明資料(Slide 07)です。
これらの一次資料の事実と米内シーティーオーの提言を踏まえて、ここからは【私なりの解釈】として、私たちが明日から自社の開発組織で実行すべき「三つの防衛・近代化プレイブック」を提案します。
一つ目のプレイブックは、「開発スプリントにおける『セキュリティ・トークン税(二割枠)』の天引きと、強制休養ルールの制度化」です。多くの会社では、四半期の最初に「新機能開発でキャパシティの百パーセント」を埋めた計画を立ててしまいます。
だから突発的な脆弱性対応が来ると、すべてが深夜残業と休日出勤に直結するのです。今日から少なくとも年末までの間は、最初から開発チームの工数とAIトークン予算の「二〇パーセント」を、セキュリティ更新・バリアント影響調査・自動テスト整備のための固定枠として天引きしてください。
そして、夜間の緊急パッチ対応が発生した翌営業日は、対象メンバーの通常タスクを自動的に外して強制休養をとらせるルールを、現場の気合いではなくエンジニアリングマネジャーの業務規定として明文化します。
二つ目のプレイブックは、「顧客とのSLA(サービス品質保証)における『緊急保護停止(キルスイッチ)条項』の事前合意と、ワーカー即時再起動パイプラインの整備」です。営業部門や事業責任者と協力して、顧客向けの利用規約やSLAを見直し、「シーブイエスエス九点〇以上の致命的な基盤脆弱性が公表された場合、顧客データの漏洩を防ぐため、事前予告なく数時間の緊急保護停止を行う場合がある」という条項を平時のうちに盛り込んでおきます。
同時に、技術面では今回の「シーブイイー・二〇二六・一〇九六一九」が教えてくれた通り、パッケージを更新しただけでは古いワーカープロセスのメモリに危険な状態が残り続けるため、コンテナやピーエイチピー・エフピーエムのワーカーを数分で入れ替えられるローリング再起動の自動化を必ずセットでテストしておきます。
三つ目のプレイブックは、「サポート終了(EOL)環境と社内オーパーツの『四半期廃棄リスト』作成と、AIによる型安全リビルド」です。今回の「ピーエイチピーツーシェル」でも、ピーエイチピー八点一以前のサポート終了環境には公式パッチが一切出ません。
まずは社内で動いているすべての言語ランタイムのバージョンと、「誰も再起動手順を知らないオーパーツ」を棚卸しし、サポート終了まで半年を切ったものとオーパーツは「直す」のではなく「いつ廃棄し、どのサースまたはモダンな型安全基盤へ作り直すか」の期限を経営会議で確定させます。AIコーディングエージェントの潤沢なトークンは、誰も使わない瑣末な新機能の量産に使うのではなく、この「古い負債を安全な設計へ作り直して捨てる作業(リビルド・アンド・リタイア)」にこそ集中投資すべきなのです。
結論:現場で実際に試してつまずいた箇所・修正手順と明日からの3大アクション
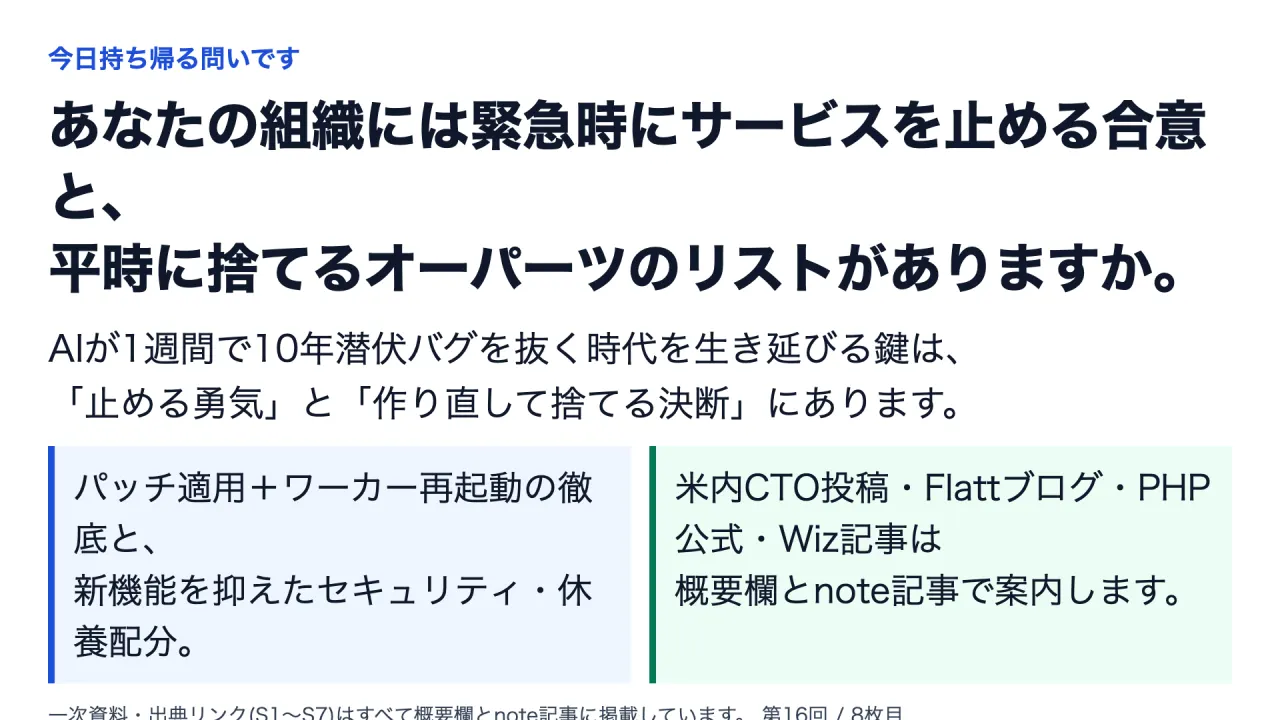
図8は放送時の説明資料(Slide 08)です。
最初の問いに戻りましょう。なぜ、世界のウェブの約七〇パーセントを動かすピーエイチピーの「十年潜伏バグ」は、AIによってわずか一週間で抜かれたのか。
そして、緊急対応の夜明けに語られた四つの提言は、私たちに何を突きつけているのか。米内CTO投稿:S1 Wiz公式ブログ:S5
ジーピーティー五点六ソルやジェミニ・フォー・アルゴンのようなフロンティアAIの登場によって、C言語の複雑なメモリ管理の隙間に十年以上眠っていたバグが次々と暴かれ、かつて数か月かかっていた攻撃コードの作成が一週間、横展開は数時間で終わる時代が現実のものとなりました。設定ファイルを一行変えるだけの小手先の回避策では、複数の引き金を持つメモリ破壊から逃げ切ることはできません。
ランタイムを最新版の「八点五点一二」「八点四点二七」「八点三点三六」「八点二点三五」へ更新し、ワーカープロセスを再起動することが不可欠です。Flatt公式ブログ:S2 Wiz公式ブログ:S5 PHP公式リリース:S7
しかし、それ以上に重要なのは、緊急対応の「後」の戦い方です。「対応もAIでやればいい」という言葉で現場の疲弊から目を背けるのではなく、シーティーオー自らが新機能開発のアクセルを緩めてセキュリティとチームの休養にリソースとトークンを割くこと。
お客様を守るために「緊急時はサービスを能動的に止める」合意を事前に作り、平時のうちに社内のオーパーツや古い実装を作り直して捨てる「リビルド・アンド・リタイア」を、シーティーオー・シーアイエスオー・経営陣の総力戦でやり抜くこと。これこそが、二〇二六年後半からの高負荷時代を生き延びる唯一の道です。
米内CTO投稿:S1
もし明日、あなたの会社の主力サービスで危険度九点二の致命的な脆弱性が発覚したら、あなたの組織には「お客様を守るために、パッチが当たるまで数時間サービスを能動的に止める」という事前の合意と覚悟がありますか。そして、嵐が過ぎた平時に真っ先に「作り直して捨てる(リビルド・アンド・リタイアする)」べき社内のオーパーツは、どこに眠っているでしょうか。
また終了画面に表示されている関連動画もぜひあわせてご覧ください。限界コンサルおじでした。
それでは、また。
参照した海外一次資料・出典リンク一覧
- 米内貴志氏(GMO Flatt Security株式会社 取締役CTO / @lmt_swallow)のX投稿「【PHP脆弱性対応の『後』にむけて】」(2026年10月22日)
- GMO Flatt Security 公式ブログ:PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針(2026年10月21日)
- PHP公式GitHub Security Advisory:RCE via OOM corruption(CVE-2026-109618 / GHSA-w8hw-w9fx-j79w)
- PHP公式GitHub Security Advisory:RCE via stale global state(CVE-2026-109619 / GHSA-6wmf-4rv5-p3rp)
- Wiz Research 公式ブログ:PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet(2026年10月21日)
- PHP2Shell 公式特設アドバイザリサイト(php2shell.com)
- PHP Official News Archive:PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 Released!(2026年10月21日)
この記事は、ポッドキャスト放送回(ep16-php2shell-cto-ciso)の台本と一次資料をもとに再構成しました(確認日:2026年10月22日)。